
ਮਨੁੱਖੀ ਫਾਇਰਵਾਲ ਬਣਾਉਣਾ: ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸੁਰੱਖਿਆ ਦੀ ਸਿਖਲਾਈ

Table of Contents
ਮਨੁੱਖੀ ਫਾਇਰਵਾਲ ਬਣਾਉਣਾ: ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੀ ਸਿਖਲਾਈ
ਅੱਜ ਦੇ ਡਿਜ਼ਿਟਲ ਦੌਰ ਵਿੱਚ ਹਰ ਆਕਾਰ ਦੇ ਸੰਗਠਨਾਂ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਇੱਕ ਅਹਿਮ ਚਿੰਤਾ ਬਣ ਗਈ ਹੈ। ਸਾਈਬਰ ਹਮਲੇ ਵਧੇਰੇ ਵਾਰ ਅਤੇ ਵਧੇਰੇ ਸੂਝਵਾਨ ਹੋ ਰਹੇ ਹਨ, ਇਸ ਲਈ ਕਾਰੋਬਾਰਾਂ ਨੂੰ ਸੰਭਾਵੀ ਖ਼ਤਰਿਆਂ ਵਿਰੁੱਧ ਮਜ਼ਬੂਤ ਬਚਾਅ ਬਣਾਉਣਾ ਲਾਜ਼ਮੀ ਹੈ। ਮਜ਼ਬੂਤ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਦਾ ਇੱਕ ਮੁੱਖ ਹਿੱਸਾ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਮਨੁੱਖੀ ਫਾਇਰਵਾਲ ਬਣਨ ਦੀ ਸਿਖਲਾਈ ਦੇਣਾ ਹੈ। ਜਦੋਂ ਕਰਮਚਾਰੀਆਂ ਕੋਲ ਸਾਈਬਰ ਖ਼ਤਰਿਆਂ ਦੀ ਪਛਾਣ ਅਤੇ ਉਨ੍ਹਾਂ ਦਾ ਜਵਾਬ ਦੇਣ ਲਈ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਹੁੰਦੇ ਹਨ, ਤਾਂ ਸੰਗਠਨ ਸੁਰੱਖਿਆ ਉਲੰਘਣਾ ਦਾ ਜੋਖ਼ਮ ਕਾਫ਼ੀ ਘਟਾ ਸਕਦੇ ਹਨ। ਇਹ ਲੇਖ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਦੀ ਮਹੱਤਤਾ, ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਪ੍ਰੋਗਰਾਮ ਬਣਾਉਣ, ਕਰਮਚਾਰੀਆਂ ਦੀ ਭਾਗੀਦਾਰੀ ਵਧਾਉਣ, ਲਾਗੂ ਕਰਨ ਦੀਆਂ ਚੁਣੌਤੀਆਂ ਅਤੇ ਸਿਖਲਾਈ ਦੇ ਅਸਰ ਨੂੰ ਮਾਪਣ ਦੇ ਤਰੀਕਿਆਂ ਬਾਰੇ ਦੱਸਦਾ ਹੈ।
ਮੁੱਖ ਬਿੰਦੂ
- ਅੱਜ ਦੇ ਡਿਜ਼ਿਟਲ ਦੌਰ ਵਿੱਚ ਸੰਗਠਨਾਂ ਨੂੰ ਸਾਈਬਰ ਹਮਲਿਆਂ ਤੋਂ ਬਚਾਉਣ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਅਹਿਮ ਹੈ।
- ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮ ਬਣਾਉਣ ਵਿੱਚ ਲੋੜਾਂ ਪਛਾਣਨਾ, ਦਿਲਚਸਪ ਸਮੱਗਰੀ ਬਣਾਉਣਾ, ਨਕਲੀ ਸਾਈਬਰ ਹਮਲੇ ਕਰਵਾਉਣਾ ਅਤੇ ਸਿਖਲਾਈ ਦਾ ਅਸਰ ਮਾਪਣਾ ਸ਼ਾਮਲ ਹੈ।
- ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸਿਖਲਾਈ ਵਿੱਚ ਜੋੜਨ ਲਈ ਜਾਗਰੂਕਤਾ ਵਧਾਓ, ਜ਼ਿੰਮੇਵਾਰੀ ਦਾ ਸੱਭਿਆਚਾਰ ਬਣਾਓ, ਭਾਗੀਦਾਰੀ ਲਈ ਪ੍ਰੋਤਸਾਹਨ ਦਿਓ, ਲਗਾਤਾਰ ਸਹਾਇਤਾ ਦਿਓ ਅਤੇ ਰਿਪੋਰਟਿੰਗ ਨੂੰ ਉਤਸ਼ਾਹਿਤ ਕਰੋ।
- ਚੁਣੌਤੀਆਂ ਵਿੱਚ ਬਦਲਾਅ ਦਾ ਵਿਰੋਧ, ਘੱਟ ਜਾਗਰੂਕਤਾ, ਸਮੇਂ ਅਤੇ ਸਰੋਤਾਂ ਦੀ ਘਾਟ, ਵੱਖ-ਵੱਖ ਭੂਮਿਕਾਵਾਂ ਅਨੁਸਾਰ ਸਿਖਲਾਈ ਅਤੇ ਬਦਲਦੇ ਖ਼ਤਰਿਆਂ ਨਾਲ ਤਾਲਮੇਲ ਰੱਖਣਾ ਸ਼ਾਮਲ ਹੈ।
- ਸਿਖਲਾਈ ਦਾ ਅਸਰ ਗਿਆਨ ਦੀ ਜਾਂਚ, ਵਿਹਾਰਕ ਬਦਲਾਅ ਦੀ ਨਿਗਰਾਨੀ, ਘਟਨਾਵਾਂ ਦੇ ਡਾਟੇ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ, ROI ਦੇ ਹਿਸਾਬ ਅਤੇ ਕਾਰਗੁਜ਼ਾਰੀ ਦੀ ਤੁਲਨਾ ਰਾਹੀਂ ਮਾਪਿਆ ਜਾ ਸਕਦਾ ਹੈ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਦੀ ਮਹੱਤਤਾ ਸਮਝਣਾ
ਸਾਈਬਰ ਹਮਲਿਆਂ ਦਾ ਵਧਦਾ ਖ਼ਤਰਾ
ਸਾਈਬਰ ਹਮਲੇ ਲਗਾਤਾਰ ਵਧ ਰਹੇ ਅਤੇ ਹੋਰ ਸੂਝਵਾਨ ਹੋ ਰਹੇ ਹਨ। ਵੱਖ-ਵੱਖ ਉਦਯੋਗਾਂ ਦੇ ਸੰਗਠਨ ਫਿਸ਼ਿੰਗ ਅਤੇ ਮਾਲਵੇਅਰ ਤੋਂ ਲੈ ਕੇ ਰੈਨਸਮਵੇਅਰ ਅਤੇ ਡਾਟਾ ਉਲੰਘਣਾਂ ਤੱਕ ਲਗਾਤਾਰ ਹਮਲਿਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰਦੇ ਹਨ। ਇਨ੍ਹਾਂ ਦੇ ਗੰਭੀਰ ਨਤੀਜੇ ਹੋ ਸਕਦੇ ਹਨ, ਜਿਵੇਂ ਵਿੱਤੀ ਨੁਕਸਾਨ, ਸਾਖ ਨੂੰ ਹਾਨੀ ਅਤੇ ਕਾਨੂੰਨੀ ਜ਼ਿੰਮੇਵਾਰੀਆਂ।
ਸਥਿਤੀ ਦੀ ਗੰਭੀਰਤਾ ਸਮਝਣ ਲਈ ਇਹ ਅੰਕੜੇ ਵੇਖੋ:
| ਹਮਲੇ ਦੀ ਕਿਸਮ | ਆਵਰਤੀ |
|---|---|
| ਫਿਸ਼ਿੰਗ | ਹਰ ਮਹੀਨੇ 1.5 ਮਿਲੀਅਨ ਕੋਸ਼ਿਸ਼ਾਂ |
| ਮਾਲਵੇਅਰ | ਹਰ ਦਿਨ 350,000 ਨਵੇਂ ਰੂਪ |
| ਰੈਨਸਮਵੇਅਰ | 2020 ਵਿੱਚ $20 ਬਿਲੀਅਨ ਦਾ ਨੁਕਸਾਨ |
ਇਹ ਅੰਕੜੇ ਸਾਈਬਰ ਹਮਲਿਆਂ ਦੇ ਪੈਮਾਨੇ ਅਤੇ ਅਸਰ ਨੂੰ ਦਰਸਾਉਂਦੇ ਹਨ। ਸੰਗਠਨਾਂ ਨੂੰ ਕਰਮਚਾਰੀਆਂ ਦੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਨੂੰ ਤਰਜੀਹ ਦੇਣੀ ਚਾਹੀਦੀ ਹੈ। ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸੰਭਾਵੀ ਖ਼ਤਰਿਆਂ ਦੀ ਪਛਾਣ ਅਤੇ ਜਵਾਬ ਦੇਣ ਲਈ ਗਿਆਨ ਤੇ ਹੁਨਰ ਦੇ ਕੇ ਸਫਲ ਸਾਈਬਰ ਹਮਲਿਆਂ ਦਾ ਜੋਖ਼ਮ ਕਾਫ਼ੀ ਘਟਾਇਆ ਜਾ ਸਕਦਾ ਹੈ।
- ਸਾਈਬਰ ਹਮਲੇ ਵਿਆਪਕ ਅਤੇ ਸੂਝਵਾਨ ਖ਼ਤਰਾ ਹਨ।
- ਸੰਗਠਨਾਂ ਨੂੰ ਫਿਸ਼ਿੰਗ, ਮਾਲਵੇਅਰ, ਰੈਨਸਮਵੇਅਰ ਅਤੇ ਡਾਟਾ ਉਲੰਘਣਾਂ ਸਮੇਤ ਲਗਾਤਾਰ ਹਮਲਿਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਪੈਂਦਾ ਹੈ।
- ਸਾਈਬਰ ਹਮਲਿਆਂ ਦੇ ਨਤੀਜਿਆਂ ਵਿੱਚ ਵਿੱਤੀ ਨੁਕਸਾਨ, ਸਾਖ ਨੂੰ ਹਾਨੀ ਅਤੇ ਕਾਨੂੰਨੀ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਸ਼ਾਮਲ ਹਨ।
- ਹਰ ਮਹੀਨੇ 1.5 ਮਿਲੀਅਨ ਫਿਸ਼ਿੰਗ ਕੋਸ਼ਿਸ਼ਾਂ ਹੁੰਦੀਆਂ ਹਨ, ਜੋ ਸਮੱਸਿਆ ਦਾ ਪੈਮਾਨਾ ਦਰਸਾਉਂਦੀਆਂ ਹਨ।
- ਮਾਲਵੇਅਰ ਬਦਲਦਾ ਰਹਿੰਦਾ ਹੈ ਅਤੇ ਹਰ ਦਿਨ 350,000 ਨਵੇਂ ਰੂਪ ਪਛਾਣੇ ਜਾਂਦੇ ਹਨ।
- ਸਿਰਫ਼ 2020 ਵਿੱਚ ਰੈਨਸਮਵੇਅਰ ਨਾਲ $20 ਬਿਲੀਅਨ ਦਾ ਨੁਕਸਾਨ ਹੋਇਆ।
- ਸਫਲ ਸਾਈਬਰ ਹਮਲਿਆਂ ਦਾ ਜੋਖ਼ਮ ਘਟਾਉਣ ਲਈ ਕਰਮਚਾਰੀ ਸਿਖਲਾਈ ਨੂੰ ਤਰਜੀਹ ਦਿਓ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਕਰਮਚਾਰੀਆਂ ਦੀ ਭੂਮਿਕਾ
ਕਰਮਚਾਰੀ ਸੰਗਠਨ ਦੀਆਂ ਡਿਜ਼ਿਟਲ ਸੰਪਤੀਆਂ ਦੀ ਸੁਰੱਖਿਆ ਵਿੱਚ ਅਹਿਮ ਭੂਮਿਕਾ ਨਿਭਾਉਂਦੇ ਹਨ। ਉਹ ਸਾਈਬਰ ਖ਼ਤਰਿਆਂ ਵਿਰੁੱਧ ਬਚਾਅ ਦੀ ਪਹਿਲੀ ਕਤਾਰ ਹਨ ਅਤੇ ਉਨ੍ਹਾਂ ਦੀਆਂ ਰੋਜ਼ਾਨਾ ਦੀਆਂ ਕਾਰਵਾਈਆਂ ਸੁਰੱਖਿਆ ਦੀ ਸਮੁੱਚੀ ਸਥਿਤੀ ਉੱਤੇ ਵੱਡਾ ਅਸਰ ਪਾ ਸਕਦੀਆਂ ਹਨ । ਕਰਮਚਾਰੀਆਂ ਲਈ ਡਿਜ਼ਿਟਲ ਮਾਹੌਲ ਦੇ ਸੰਭਾਵੀ ਜੋਖ਼ਮਾਂ ਅਤੇ ਕਮਜ਼ੋਰੀਆਂ ਸਮਝਣਾ ਅਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਘਟਾਉਣ ਵਾਲੇ ਚੰਗੇ ਤਰੀਕਿਆਂ ਤੇ ਨਿਯਮਾਂ ਬਾਰੇ ਜਾਣਨਾ ਮਹੱਤਵਪੂਰਨ ਹੈ। ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਅਤੇ ਕਾਰਵਾਈਆਂ ਦੀ ਪਾਲਣਾ ਕਰਕੇ ਕਰਮਚਾਰੀ ਸੁਰੱਖਿਆ ਉਲੰਘਣਾਂ ਰੋਕਣ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਬਚਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮ ਬਣਾਉਣਾ
ਸਿਖਲਾਈ ਦੀਆਂ ਲੋੜਾਂ ਅਤੇ ਉਦੇਸ਼ ਪਛਾਣਨਾ
ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮ ਬਣਾਉਣ ਲਈ ਪਹਿਲਾਂ ਖਾਸ ਸਿਖਲਾਈ ਲੋੜਾਂ ਅਤੇ ਉਦੇਸ਼ ਪਛਾਣੋ। ਇਸ ਲਈ ਕਰਮਚਾਰੀਆਂ ਦੇ ਮੌਜੂਦਾ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਦਾ ਮੁਲਾਂਕਣ ਕਰੋ ਅਤੇ ਸੰਗਠਨ ਸਾਹਮਣੇ ਆਉਂਦੇ ਖਾਸ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਜੋਖ਼ਮਾਂ ਤੇ ਚੁਣੌਤੀਆਂ ਸਮਝੋ। ਮੌਜੂਦਾ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਢਾਂਚੇ ਅਤੇ ਤਰੀਕਿਆਂ ਦੀ ਪੂਰੀ ਜਾਂਚ ਕਰਨ ਨਾਲ ਕਮੀਆਂ ਅਤੇ ਸੁਧਾਰ ਵਾਲੇ ਖੇਤਰ ਪਛਾਣੇ ਜਾ ਸਕਦੇ ਹਨ।
ਸਿਖਲਾਈ ਦੀਆਂ ਲੋੜਾਂ ਪਛਾਣਨ ਮਗਰੋਂ ਪ੍ਰੋਗਰਾਮ ਲਈ ਸਪਸ਼ਟ ਉਦੇਸ਼ ਤੈਅ ਕਰੋ। ਇਹ ਉਦੇਸ਼ ਸੰਗਠਨ ਦੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਟੀਚਿਆਂ ਨਾਲ ਮੇਲ ਖਾਣ ਅਤੇ ਪਛਾਣੇ ਗਏ ਸੁਧਾਰ ਵਾਲੇ ਖੇਤਰਾਂ ਨੂੰ ਸੰਬੋਧਨ ਕਰਨ। ਉਦੇਸ਼ ਖਾਸ, ਮਾਪਣਯੋਗ, ਪ੍ਰਾਪਤਯੋਗ, ਸਬੰਧਤ ਅਤੇ ਸਮੇਂ-ਬੱਧ (SMART) ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ। ਇਸ ਨਾਲ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮ ਕੇਂਦਰਿਤ ਰਹਿੰਦਾ ਹੈ ਅਤੇ ਠੋਸ ਨਤੀਜੇ ਦਿੰਦਾ ਹੈ।
ਸਿਖਲਾਈ ਦੀਆਂ ਲੋੜਾਂ ਅਤੇ ਉਦੇਸ਼ ਪਛਾਣਨ ਦੀ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਇਹ ਕਦਮ ਸ਼ਾਮਲ ਹਨ:
- ਕਰਮਚਾਰੀਆਂ ਦੇ ਮੌਜੂਦਾ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਦਾ ਮੁਲਾਂਕਣ
- ਮੌਜੂਦਾ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਢਾਂਚੇ ਅਤੇ ਤਰੀਕਿਆਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ
- ਕਮੀਆਂ ਅਤੇ ਸੁਧਾਰ ਵਾਲੇ ਖੇਤਰਾਂ ਦੀ ਪਛਾਣ
- ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਸਮੁੱਚੇ ਟੀਚਿਆਂ ਨਾਲ ਮੇਲ ਖਾਂਦੇ ਸਪਸ਼ਟ ਅਤੇ ਖਾਸ ਉਦੇਸ਼ ਤੈਅ ਕਰਨਾ
ਸੁਝਾਅ: ਬਦਲਦੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹੌਲ ਅਤੇ ਨਵੇਂ ਖ਼ਤਰਿਆਂ ਅਨੁਸਾਰ ਸਿਖਲਾਈ ਦੀਆਂ ਲੋੜਾਂ ਅਤੇ ਉਦੇਸ਼ਾਂ ਦੀ ਨਿਯਮਿਤ ਮੁੜ ਜਾਂਚ ਕਰੋ।
ਦਿਲਚਸਪ ਅਤੇ ਪਰਸਪਰ ਸਿਖਲਾਈ ਸਮੱਗਰੀ ਬਣਾਉਣਾ
ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਲਈ ਦਿਲਚਸਪ ਅਤੇ ਪਰਸਪਰ ਸਮੱਗਰੀ ਬਣਾਉਣਾ ਅਹਿਮ ਹੈ। ਇਨਫੋਗ੍ਰਾਫਿਕਸ ਅਤੇ ਵੀਡੀਓਜ਼ ਵਰਗੇ ਦ੍ਰਿਸ਼ਮਾਨ ਸਾਧਨਾਂ ਨਾਲ ਕਰਮਚਾਰੀ ਔਖੇ ਸੰਕਲਪ ਵਧੀਆ ਸਮਝਦੇ ਅਤੇ ਜਾਣਕਾਰੀ ਨੂੰ ਚੰਗੀ ਤਰ੍ਹਾਂ ਯਾਦ ਰੱਖਦੇ ਹਨ। ਅਸਲ ਜ਼ਿੰਦਗੀ ਦੀਆਂ ਮਿਸਾਲਾਂ ਅਤੇ ਕੇਸ ਅਧਿਐਨ ਜੋੜਨ ਨਾਲ ਕਰਮਚਾਰੀ ਸਮੱਗਰੀ ਨੂੰ ਆਪਣੇ ਕੰਮ ਨਾਲ ਜੋੜ ਸਕਦੇ ਹਨ ਅਤੇ ਰੋਜ਼ਾਨਾ ਕੰਮ ਵਿੱਚ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੀ ਮਹੱਤਤਾ ਵੇਖ ਸਕਦੇ ਹਨ।
ਭਾਗੀਦਾਰੀ ਵਧਾਉਣ ਲਈ ਸਿਖਲਾਈ ਸਮੱਗਰੀ ਵਿੱਚ ਕੁਇਜ਼ ਅਤੇ ਦ੍ਰਿਸ਼ ਵਰਗੇ ਪਰਸਪਰ ਹਿੱਸੇ ਸ਼ਾਮਲ ਕਰੋ। ਇਹ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸਿੱਖਣ ਵਿੱਚ ਸਰਗਰਮ ਭਾਗ ਲੈਣ ਅਤੇ ਵਿਹਾਰਕ ਹਾਲਾਤਾਂ ਵਿੱਚ ਗਿਆਨ ਵਰਤਣ ਦਾ ਮੌਕਾ ਦਿੰਦੇ ਹਨ। ਲੀਡਰਬੋਰਡਾਂ ਅਤੇ ਇਨਾਮਾਂ ਵਰਗੇ ਗੇਮੀਫਿਕੇਸ਼ਨ ਹਿੱਸੇ ਮੁਕਾਬਲੇ ਦੀ ਭਾਵਨਾ ਅਤੇ ਪ੍ਰੇਰਣਾ ਪੈਦਾ ਕਰਦੇ ਹਨ।
ਸਿਖਲਾਈ ਸਮੱਗਰੀ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਬਣਾਉਣ ਲਈ ਕਰਮਚਾਰੀਆਂ ਦੀਆਂ ਸਿੱਖਣ ਦੀਆਂ ਤਰਜੀਹਾਂ ਵੀ ਧਿਆਨ ਵਿੱਚ ਰੱਖੋ। ਕੁਝ ਲੋਕ ਦ੍ਰਿਸ਼ਮਾਨ ਢੰਗ ਨਾਲ, ਕੁਝ ਸੁਣ ਕੇ, ਅਤੇ ਕੁਝ ਕਰ ਕੇ ਵਧੀਆ ਸਿੱਖਦੇ ਹਨ। ਲਿਖਤੀ ਸਮੱਗਰੀ, ਵੀਡੀਓਜ਼ ਅਤੇ ਹੱਥੀਂ ਕੀਤੀਆਂ ਕਸਰਤਾਂ ਵਰਗੇ ਵੱਖ-ਵੱਖ ਰੂਪ ਦੇ ਕੇ ਸਿੱਖਣ ਦੀਆਂ ਵੱਖਰੀਆਂ ਸ਼ੈਲੀਆਂ ਨੂੰ ਸਹਾਰਾ ਦਿਓ।
ਸਮੱਗਰੀ ਦੇ ਨਾਲ ਇਸਨੂੰ ਪਹੁੰਚਾਉਣ ਦਾ ਤਰੀਕਾ ਵੀ ਅਹਿਮ ਹੈ। ਆਨਲਾਈਨ ਪਲੇਟਫਾਰਮ ਅਤੇ ਲਰਨਿੰਗ ਮੈਨੇਜਮੈਂਟ ਸਿਸਟਮ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸਿਖਲਾਈ ਸਮੱਗਰੀ ਤੱਕ ਆਸਾਨ ਪਹੁੰਚ ਦਿੰਦੇ ਹਨ। ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਤੇਜ਼ੀ ਨਾਲ ਬਦਲਦੇ ਖੇਤਰ ਵਿੱਚ ਸਮੱਗਰੀ ਨੂੰ ਤਾਜ਼ਾ ਅਤੇ ਸਬੰਧਤ ਰੱਖਣ ਲਈ ਨਿਯਮਿਤ ਅੱਪਡੇਟ ਅਤੇ ਦੁਹਰਾਈ ਸੈਸ਼ਨ ਦਿਓ।
ਨਕਲੀ ਸਾਈਬਰ ਹਮਲੇ ਦੇ ਦ੍ਰਿਸ਼ ਲਾਗੂ ਕਰਨਾ
ਨਕਲੀ ਸਾਈਬਰ ਹਮਲੇ ਦੇ ਦ੍ਰਿਸ਼ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮ ਦਾ ਅਹਿਮ ਹਿੱਸਾ ਹਨ। ਨਿਯੰਤਰਿਤ ਮਾਹੌਲ ਵਿੱਚ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਅਸਲ ਵਰਗੇ ਸਾਈਬਰ ਖ਼ਤਰਿਆਂ ਨਾਲ ਜਾਣੂ ਕਰਵਾ ਕੇ ਸੰਗਠਨ ਉਨ੍ਹਾਂ ਦੀ ਤਿਆਰੀ ਦਾ ਮੁਲਾਂਕਣ ਅਤੇ ਸੁਧਾਰ ਵਾਲੇ ਖੇਤਰ ਪਛਾਣ ਸਕਦੇ ਹਨ। ਇਹ ਦ੍ਰਿਸ਼ ਫਿਸ਼ਿੰਗ ਈਮੇਲਾਂ, ਮਾਲਵੇਅਰ ਸੰਕਰਮਣਾਂ ਅਤੇ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਤਰੀਕਿਆਂ ਵਰਗੇ ਵੱਖ-ਵੱਖ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਕਰਦੇ ਹਨ, ਤਾਂ ਜੋ ਕਰਮਚਾਰੀਆਂ ਦੀਆਂ ਖ਼ਤਰਿਆਂ ਨੂੰ ਪਛਾਣਨ ਅਤੇ ਜਵਾਬ ਦੇਣ ਦੀ ਸਮਰੱਥਾ ਦੀ ਜਾਂਚ ਹੋਵੇ।
ਨਕਲੀ ਸਾਈਬਰ ਹਮਲੇ ਦੇ ਦ੍ਰਿਸ਼ ਲਾਗੂ ਕਰਨ ਲਈ ਕੁਝ ਮੁੱਖ ਕਦਮ ਹਨ:
- ਯੋਜਨਾ ਅਤੇ ਤਿਆਰੀ: ਕਸਰਤ ਤੋਂ ਪਹਿਲਾਂ ਉਦੇਸ਼, ਦਾਇਰਾ ਅਤੇ ਚਾਹੇ ਨਤੀਜੇ ਤੈਅ ਕਰੋ। ਨਕਲ ਕੀਤੀਆਂ ਜਾਣ ਵਾਲੀਆਂ ਹਮਲਾ ਤਕਨੀਕਾਂ ਅਤੇ ਮੁਸ਼ਕਲ ਦਾ ਪੱਧਰ ਪਛਾਣੋ।
- ਦ੍ਰਿਸ਼ ਤਿਆਰ ਕਰਨਾ: ਅਸਲ ਦੁਨੀਆ ਦੇ ਸਾਈਬਰ ਹਮਲਿਆਂ ਵਰਗੇ ਭਰੋਸੇਯੋਗ ਦ੍ਰਿਸ਼ ਬਣਾਓ। ਇਨ੍ਹਾਂ ਵਿੱਚ ਫਿਸ਼ਿੰਗ ਈਮੇਲਾਂ, ਖ਼ਤਰਨਾਕ ਵੈੱਬਸਾਈਟਾਂ ਜਾਂ ਨਕਲੀ ਮਾਲਵੇਅਰ ਸ਼ਾਮਲ ਹੋ ਸਕਦੇ ਹਨ।
- ਲਾਗੂ ਕਰਨਾ ਅਤੇ ਮੁਲਾਂਕਣ: ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਨਕਲੀ ਹਮਲਿਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰਵਾਓ, ਉਨ੍ਹਾਂ ਦੇ ਜਵਾਬ ਵੇਖੋ ਅਤੇ ਮੁਲਾਂਕਣ ਕਰੋ। ਇਸ ਨਾਲ ਪਤਾ ਲੱਗਦਾ ਹੈ ਕਿ ਉਹ ਖ਼ਤਰੇ ਪਛਾਣ ਕੇ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਜਵਾਬ ਦੇ ਸਕਦੇ ਹਨ ਜਾਂ ਨਹੀਂ।
- ਸਮੀਖਿਆ ਅਤੇ ਸਿੱਖਣਾ: ਕਸਰਤ ਮਗਰੋਂ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਫੀਡਬੈਕ ਅਤੇ ਰਹਿਨੁਮਾਈ ਦਿਓ। ਨਤੀਜਿਆਂ ਬਾਰੇ ਗੱਲ ਕਰੋ, ਸੁਧਾਰ ਵਾਲੇ ਖੇਤਰ ਦੱਸੋ ਅਤੇ ਹੋਰ ਸਿਖਲਾਈ ਸਰੋਤ ਦਿਓ।
ਨਕਲੀ ਹਮਲੇ ਸੰਗਠਨਾਂ ਨੂੰ ਕਮਜ਼ੋਰੀਆਂ ਪਛਾਣਨ ਅਤੇ ਸੰਭਾਵੀ ਜੋਖ਼ਮਾਂ ਬਾਰੇ ਜਾਗਰੂਕਤਾ ਵਧਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ। ਇਨ੍ਹਾਂ ਕਸਰਤਾਂ ਦਾ ਤਜਰਬਾ ਕਰਕੇ ਕਰਮਚਾਰੀ ਸਾਈਬਰ ਅਪਰਾਧੀਆਂ ਦੇ ਤਰੀਕੇ ਸਮਝਦੇ ਅਤੇ ਆਪਣੀ ਤੇ ਸੰਗਠਨ ਦੀ ਰੱਖਿਆ ਲਈ ਹੁਨਰ ਵਿਕਸਤ ਕਰਦੇ ਹਨ।
ਸੁਝਾਅ: ਨਵੇਂ ਖ਼ਤਰਿਆਂ ਅਤੇ ਹਮਲਾ ਤਕਨੀਕਾਂ ਨੂੰ ਦਰਸਾਉਣ ਲਈ ਨਕਲੀ ਹਮਲੇ ਦੇ ਦ੍ਰਿਸ਼ ਨਿਯਮਿਤ ਤੌਰ ‘ਤੇ ਅੱਪਡੇਟ ਕਰੋ।
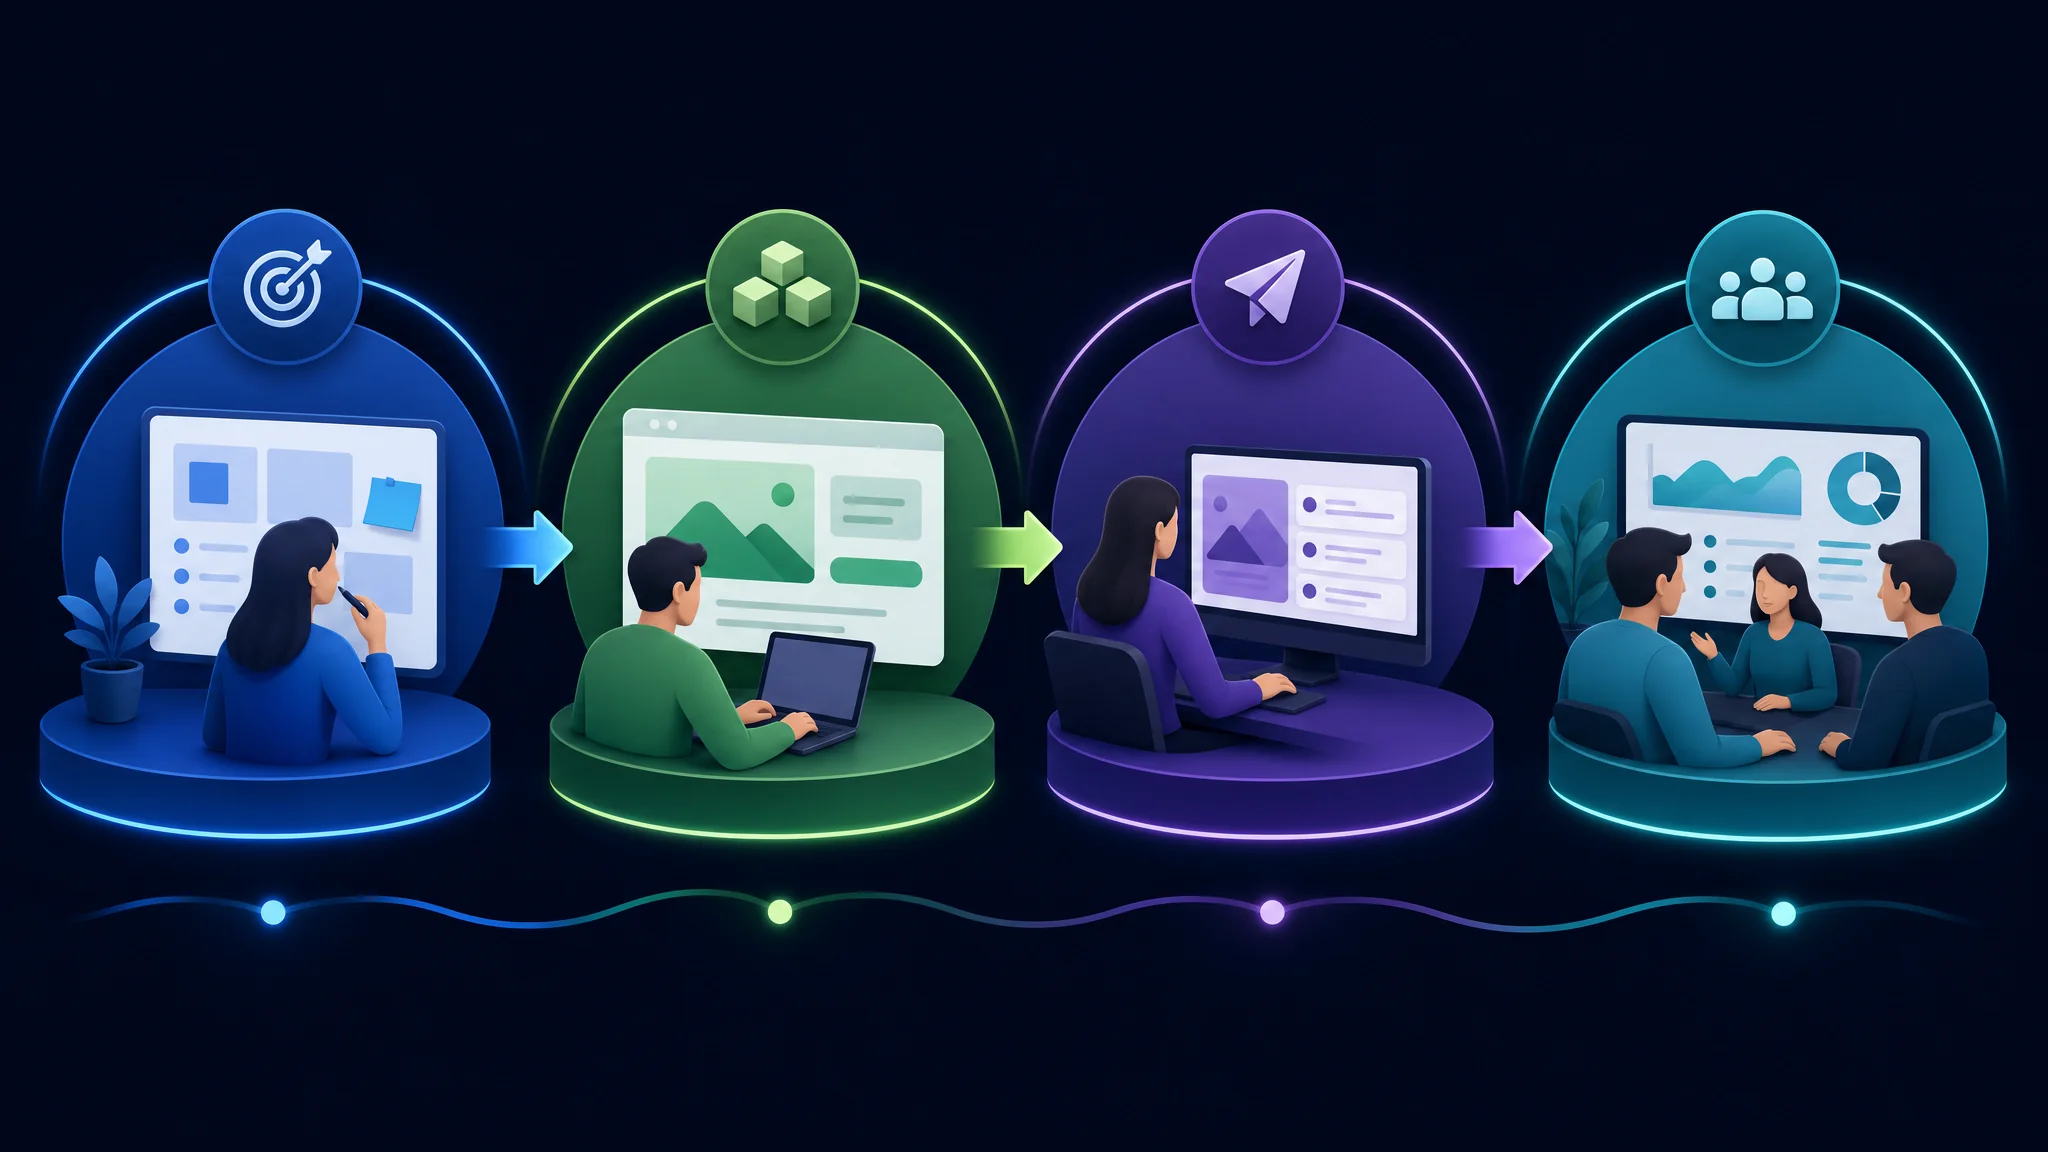
ਸਿਖਲਾਈ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਮਾਪਣਾ
ਸਿਖਲਾਈ ਦਾ ਅਸਰ ਜਾਣਨ ਅਤੇ ਸੁਧਾਰ ਬਾਰੇ ਸੂਚਿਤ ਫ਼ੈਸਲੇ ਕਰਨ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਮਾਪੋ। ਪ੍ਰੋਗਰਾਮ ਦੇ ਵੱਖ-ਵੱਖ ਪੱਖਾਂ ਦਾ ਮੁਲਾਂਕਣ ਕਰਕੇ ਸੰਗਠਨ ਇਸ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਅਤੇ ਸੁਧਾਰ ਦੇ ਖੇਤਰ ਪਛਾਣ ਸਕਦੇ ਹਨ। ਮੁੱਖ ਮਾਪਦੰਡ ਇਹ ਹਨ:
- ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਪ੍ਰਾਪਤੀ: ਜਾਂਚੋ ਕਿ ਕਰਮਚਾਰੀਆਂ ਨੇ ਕਿੰਨਾ ਗਿਆਨ ਹਾਸਲ ਕੀਤਾ ਅਤੇ ਸਾਈਬਰ ਖ਼ਤਰੇ ਪਛਾਣਨ ਤੇ ਜਵਾਬ ਦੇਣ ਲਈ ਕਿਹੜੇ ਹੁਨਰ ਵਿਕਸਤ ਕੀਤੇ।
- ਵਿਹਾਰਕ ਬਦਲਾਅ ਅਤੇ ਅਨੁਕੂਲਤਾ: ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਤੇ ਕਾਰਵਾਈਆਂ ਦੀ ਪਾਲਣਾ ਅਤੇ ਚੰਗੇ ਤਰੀਕਿਆਂ ਦੀ ਵਰਤੋਂ ਵਰਗੇ ਬਦਲਾਅ ਟ੍ਰੈਕ ਕਰੋ।
- ਘਟਨਾਵਾਂ ਅਤੇ ਉਲੰਘਣਾਂ ਦੇ ਡਾਟੇ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ: ਵੇਖੋ ਕਿ ਸਿਖਲਾਈ ਤੋਂ ਬਾਅਦ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਅਤੇ ਡਾਟਾ ਉਲੰਘਣਾਂ ਘਟੀਆਂ ਹਨ ਜਾਂ ਨਹੀਂ।
- ਨਿਵੇਸ਼ ਉੱਤੇ ਵਾਪਸੀ (ROI): ਪ੍ਰੋਗਰਾਮ ਦੇ ਖਰਚਿਆਂ ਦੀ ਪ੍ਰਾਪਤ ਲਾਭਾਂ ਨਾਲ ਤੁਲਨਾ ਕਰਕੇ ਵਿੱਤੀ ਅਸਰ ਮਾਪੋ।
- ਕਾਰਗੁਜ਼ਾਰੀ ਦੀ ਤੁਲਨਾ: ਸਿਖਲਾਈ ਲੈਣ ਵਾਲੇ ਅਤੇ ਨਾ ਲੈਣ ਵਾਲੇ ਕਰਮਚਾਰੀਆਂ ਦੀ, ਜਾਂ ਉਦਯੋਗ ਦੇ ਮਾਪਦੰਡਾਂ ਨਾਲ, ਕਾਰਗੁਜ਼ਾਰੀ ਦੀ ਤੁਲਨਾ ਕਰੋ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਦਾ ਅਸਰ ਸਹੀ ਢੰਗ ਨਾਲ ਮਾਪਣ ਲਈ ਸਪਸ਼ਟ ਉਦੇਸ਼ ਤੈਅ ਕਰੋ, ਸਬੰਧਤ ਮਾਪਦੰਡ ਪਰਿਭਾਸ਼ਿਤ ਕਰੋ ਅਤੇ ਢੁੱਕਵੇਂ ਮੁਲਾਂਕਣ ਤਰੀਕੇ ਵਰਤੋ। ਤਰੱਕੀ ਅਤੇ ਸੁਧਾਰ ਦੇ ਖੇਤਰ ਪਛਾਣਨ ਲਈ ਨਿਯਮਿਤ ਮੁਲਾਂਕਣ ਕਰੋ। ਲਗਾਤਾਰ ਨਿਗਰਾਨੀ ਨਾਲ ਕਰਮਚਾਰੀ ਸਾਈਬਰ ਖ਼ਤਰਿਆਂ ਤੋਂ ਬਚਾਅ ਲਈ ਤਿਆਰ ਰਹਿੰਦੇ ਹਨ।
ਲਗਾਤਾਰ ਸੁਧਾਰ ਅਤੇ ਅਨੁਕੂਲਤਾ
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਵਿੱਚ ਲਗਾਤਾਰ ਸੁਧਾਰ ਅਤੇ ਅਨੁਕੂਲਤਾ ਅਹਿਮ ਹਨ। ਨਵੇਂ ਖ਼ਤਰੇ ਅਤੇ ਹਮਲਾ ਤਕਨੀਕਾਂ ਬਦਲਦੀਆਂ ਰਹਿੰਦੀਆਂ ਹਨ , ਇਸ ਲਈ ਜਾਣਕਾਰੀ ਤਾਜ਼ਾ ਰੱਖੋ ਅਤੇ ਉਸ ਮੁਤਾਬਕ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮ ਬਦਲੋ। ਲਗਾਤਾਰ ਸੁਧਾਰ ਅਤੇ ਅਨੁਕੂਲਤਾ ਲਈ ਕੁਝ ਮੁੱਖ ਰਣਨੀਤੀਆਂ ਇਹ ਹਨ:
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਵਿੱਚ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸ਼ਾਮਲ ਕਰਨਾ
ਜਾਗਰੂਕਤਾ ਅਤੇ ਸੁਰੱਖਿਆ ਦੀ ਸੋਚ ਬਣਾਉਣਾ
ਸਾਈਬਰ ਖ਼ਤਰਿਆਂ ਵਿਰੁੱਧ ਮਜ਼ਬੂਤ ਮਨੁੱਖੀ ਫਾਇਰਵਾਲ ਬਣਾਉਣ ਲਈ ਕਰਮਚਾਰੀਆਂ ਵਿੱਚ ਜਾਗਰੂਕਤਾ ਅਤੇ ਸੁਰੱਖਿਆ ਦੀ ਸੋਚ ਪੈਦਾ ਕਰਨੀ ਅਹਿਮ ਹੈ। ਜ਼ਿੰਮੇਵਾਰੀ ਅਤੇ ਚੌਕਸੀ ਦੀ ਭਾਵਨਾ ਪੈਦਾ ਕਰਕੇ ਸੰਗਠਨ ਆਪਣੇ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਦੀ ਰੱਖਿਆ ਅਤੇ ਸੁਰੱਖਿਆ ਉਲੰਘਣਾਂ ਦੀ ਰੋਕਥਾਮ ਵਿੱਚ ਸਰਗਰਮ ਯੋਗਦਾਨ ਪਾਉਣ ਲਈ ਉਤਸ਼ਾਹਿਤ ਕਰ ਸਕਦੇ ਹਨ।
ਜ਼ਿੰਮੇਵਾਰੀ ਦਾ ਸੱਭਿਆਚਾਰ ਉਤਸ਼ਾਹਿਤ ਕਰਨਾ
ਸੰਗਠਨ ਵਿੱਚ ਮਜ਼ਬੂਤ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਬਣਾਉਣ ਲਈ ਜ਼ਿੰਮੇਵਾਰੀ ਦਾ ਸੱਭਿਆਚਾਰ ਉਤਸ਼ਾਹਿਤ ਕਰਨਾ ਮਹੱਤਵਪੂਰਨ ਹੈ। ਕਰਮਚਾਰੀਆਂ ਵਿੱਚ ਮਾਲਕੀ ਅਤੇ ਜਵਾਬਦੇਹੀ ਦੀ ਭਾਵਨਾ ਪੈਦਾ ਕਰਕੇ ਸੰਗਠਨ ਸੁਰੱਖਿਆ ਉਪਾਵਾਂ ਨੂੰ ਕਾਇਮ ਰੱਖਣ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਦੀ ਰੱਖਿਆ ਲਈ ਸਾਂਝੀ ਕੋਸ਼ਿਸ਼ ਕਰ ਸਕਦੇ ਹਨ। ਇਹ ਕੰਮ ਇਨ੍ਹਾਂ ਰਣਨੀਤੀਆਂ ਨਾਲ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ:
ਕਰਮਚਾਰੀਆਂ ਦੀ ਭਾਗੀਦਾਰੀ ਲਈ ਪ੍ਰੋਤਸਾਹਨ
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮ ਦੀ ਸਫਲਤਾ ਲਈ ਕਰਮਚਾਰੀਆਂ ਦੀ ਭਾਗੀਦਾਰੀ ਨੂੰ ਪ੍ਰੋਤਸਾਹਿਤ ਕਰਨਾ ਅਹਿਮ ਹੈ। ਸ਼ਮੂਲੀਅਤ ਅਤੇ ਪ੍ਰੇਰਣਾ ਦਾ ਸੱਭਿਆਚਾਰ ਬਣਾਕੇ ਸੰਗਠਨ ਇੱਕ ਮਜ਼ਬੂਤ ਮਨੁੱਖੀ ਫਾਇਰਵਾਲ ਖੜ੍ਹਾ ਕਰ ਸਕਦੇ ਹਨ ਜੋ ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟੇ ਅਤੇ ਸਿਸਟਮਾਂ ਦੀ ਰੱਖਿਆ ਵਿੱਚ ਸਰਗਰਮ ਯੋਗਦਾਨ ਪਾਉਂਦਾ ਹੈ।
ਲਗਾਤਾਰ ਸਹਾਇਤਾ ਅਤੇ ਸਰੋਤ ਦੇਣਾ
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰ ਵਜੋਂ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਲਗਾਤਾਰ ਸਹਾਇਤਾ ਅਤੇ ਸਰੋਤ ਦਿਓ, ਤਾਂ ਜੋ ਉਨ੍ਹਾਂ ਦਾ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਤਾਜ਼ਾ ਰਹੇ। ਇਸ ਸਹਾਇਤਾ ਨਾਲ ਉਹ ਸੰਭਾਵੀ ਸਾਈਬਰ ਖ਼ਤਰਿਆਂ ਦੀ ਪਛਾਣ ਅਤੇ ਕਮੀ ਲਈ ਚੌਕਸ ਅਤੇ ਸਰਗਰਮ ਰਹਿ ਸਕਦੇ ਹਨ। ਲਗਾਤਾਰ ਸਹਾਇਤਾ ਅਤੇ ਸਰੋਤ ਦੇਣ ਲਈ ਇਹ ਰਣਨੀਤੀਆਂ ਵਰਤੋ:
- ਸਿਖਲਾਈ ਦੇ ਨਿਯਮਿਤ ਅੱਪਡੇਟ: ਨਵੇਂ ਸਾਈਬਰ ਖ਼ਤਰਿਆਂ, ਰੁਝਾਨਾਂ ਅਤੇ ਚੰਗੇ ਤਰੀਕਿਆਂ ਬਾਰੇ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਜਾਣੂ ਕਰਨ ਲਈ ਨਿਯਮਿਤ ਸਿਖਲਾਈ ਸੈਸ਼ਨ ਕਰੋ। ਇਸ ਨਾਲ ਉਹ ਜਾਣਕਾਰੀ ਵਿੱਚ ਰਹਿੰਦੇ ਹਨ ਅਤੇ ਆਪਣੀਆਂ ਸੁਰੱਖਿਆ ਕਾਰਵਾਈਆਂ ਢਾਲ ਸਕਦੇ ਹਨ।
- ਗਿਆਨ-ਅਧਾਰ ਤੱਕ ਪਹੁੰਚ: ਕੇਂਦਰੀ ਗਿਆਨ-ਅਧਾਰ ਜਾਂ ਸਰੋਤ ਲਾਇਬ੍ਰੇਰੀ ਬਣਾਓ, ਜਿੱਥੇ ਕਰਮਚਾਰੀ ਸਬੰਧਤ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਜਾਣਕਾਰੀ, ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼ ਅਤੇ ਸਰੋਤ ਲੱਭ ਸਕਣ। ਇਸ ਨਾਲ ਉਹ ਆਪਣੇ ਸਵਾਲਾਂ ਦੇ ਜਵਾਬ ਅਤੇ ਨਵੇਂ ਖ਼ਤਰਿਆਂ ਬਾਰੇ ਜਾਣਕਾਰੀ ਲੱਭ ਸਕਦੇ ਹਨ।
- ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਜਾਗਰੂਕਤਾ ਮੁਹਿੰਮਾਂ: ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੀ ਮਹੱਤਤਾ ਮੁੜ ਉਭਾਰਨ ਅਤੇ ਸੰਗਠਨ ਵਿੱਚ ਸੁਰੱਖਿਆ ਦਾ ਸੱਭਿਆਚਾਰ ਬਣਾਉਣ ਲਈ ਜਾਗਰੂਕਤਾ ਮੁਹਿੰਮਾਂ ਚਲਾਓ। ਇਨ੍ਹਾਂ ਵਿੱਚ ਪੋਸਟਰ, ਈਮੇਲ ਯਾਦ-ਦਿਹਾਨੀਆਂ ਅਤੇ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਜੋੜਨ ਵਾਲੀਆਂ ਪਰਸਪਰ ਗਤੀਵਿਧੀਆਂ ਸ਼ਾਮਲ ਹੋ ਸਕਦੀਆਂ ਹਨ।
ਸੁਝਾਅ: ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਆਪਣਾ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਤਜਰਬਾ ਅਤੇ ਸਿੱਖੇ ਸਬਕ ਸਾਂਝੇ ਕਰਨ ਲਈ ਉਤਸ਼ਾਹਿਤ ਕਰੋ, ਤਾਂ ਜੋ ਮਿਲ ਕੇ ਸਿੱਖਣ ਦਾ ਮਾਹੌਲ ਬਣੇ।
- ਨਿਯਮਿਤ ਸੰਚਾਰ: ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਅੱਪਡੇਟਾਂ, ਨੀਤੀ ਬਦਲਾਵਾਂ ਅਤੇ ਘਟਨਾ ਰਿਪੋਰਟ ਕਰਨ ਦੀਆਂ ਕਾਰਵਾਈਆਂ ਬਾਰੇ ਕਰਮਚਾਰੀਆਂ ਨਾਲ ਖੁੱਲ੍ਹਾ ਸੰਚਾਰ ਰੱਖੋ। ਇਸ ਨਾਲ ਉਹ ਬਦਲਾਵਾਂ ਤੋਂ ਜਾਣੂ ਰਹਿੰਦੇ ਹਨ ਅਤੇ ਸ਼ੱਕੀ ਸਰਗਰਮੀਆਂ ਜਾਂ ਘਟਨਾਵਾਂ ਦੀ ਛੇਤੀ ਰਿਪੋਰਟ ਕਰ ਸਕਦੇ ਹਨ।
- ਸਹਾਇਕ IT ਹੈਲਪਡੈਸਕ: ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਨਾਲ ਜੁੜੇ ਸਵਾਲਾਂ, ਸਮੱਸਿਆ ਹੱਲ ਕਰਨ ਅਤੇ ਘਟਨਾਵਾਂ ਦੇ ਜਵਾਬ ਲਈ ਕਰਮਚਾਰੀਆਂ ਦੀ ਮਦਦ ਕਰਨ ਵਾਲਾ ਸਮਰਪਿਤ IT ਹੈਲਪਡੈਸਕ ਜਾਂ ਸਹਾਇਤਾ ਟੀਮ ਦਿਓ। ਸੁਰੱਖਿਆ ਸਮੱਸਿਆ ਵੇਲੇ ਕਰਮਚਾਰੀਆਂ ਕੋਲ ਭਰੋਸੇਯੋਗ ਸਹਾਰਾ ਹੁੰਦਾ ਹੈ।
- ਇਨਾਮ ਅਤੇ ਮਾਨਤਾ: ਸਿਖਲਾਈ ਵਿੱਚ ਸਰਗਰਮ ਹਿੱਸਾ ਲੈਣ ਅਤੇ ਸੁਰੱਖਿਆ ਦੇ ਚੰਗੇ ਤਰੀਕੇ ਦਿਖਾਉਣ ਵਾਲੇ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਮਾਨਤਾ ਅਤੇ ਇਨਾਮ ਦਿਓ। ਪ੍ਰੋਤਸਾਹਨ, ਸਰਟੀਫਿਕੇਟ ਜਾਂ ਜਨਤਕ ਸ਼ਲਾਘਾ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਨੂੰ ਤਰਜੀਹ ਦੇਣ ਲਈ ਪ੍ਰੇਰ ਸਕਦੇ ਹਨ।
- ਲਗਾਤਾਰ ਸੁਧਾਰ: ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਦੀ ਨਿਯਮਿਤ ਜਾਂਚ ਕਰੋ ਅਤੇ ਕਰਮਚਾਰੀਆਂ ਤੋਂ ਫੀਡਬੈਕ ਲਵੋ। ਇਸਦੀ ਵਰਤੋਂ ਲੋੜੀਂਦੇ ਸੁਧਾਰ ਕਰਨ ਅਤੇ ਨਵੇਂ ਖ਼ਤਰਿਆਂ ਤੇ ਬਦਲਦੀਆਂ ਲੋੜਾਂ ਮੁਤਾਬਕ ਸਿਖਲਾਈ ਢਾਲਣ ਲਈ ਕਰੋ।
ਇਨ੍ਹਾਂ ਰਣਨੀਤੀਆਂ ਨਾਲ ਸੰਗਠਨ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਯਤਨਾਂ ਵਿੱਚ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਯੋਗਦਾਨ ਲਈ ਲੋੜੀਂਦੀ ਸਹਾਇਤਾ ਅਤੇ ਸਰੋਤ ਦੇ ਸਕਦੇ ਹਨ।
ਰਿਪੋਰਟਿੰਗ ਅਤੇ ਘਟਨਾ-ਜਵਾਬ ਨੂੰ ਉਤਸ਼ਾਹਿਤ ਕਰਨਾ
ਮਜ਼ਬੂਤ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਕਾਇਮ ਰੱਖਣ ਲਈ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਦੀ ਰਿਪੋਰਟ ਕਰਨ ਅਤੇ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਜਵਾਬ ਦੇਣ ਲਈ ਉਤਸ਼ਾਹਿਤ ਕਰੋ। ਪਾਰਦਰਸ਼ਤਾ ਅਤੇ ਜਵਾਬਦੇਹੀ ਦਾ ਸੱਭਿਆਚਾਰ ਬਣਾ ਕੇ ਸੰਗਠਨ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਦੀ ਰੱਖਿਆ ਅਤੇ ਸੰਭਾਵੀ ਖ਼ਤਰੇ ਘਟਾਉਣ ਵਿੱਚ ਕਰਮਚਾਰੀਆਂ ਦੀ ਸਰਗਰਮ ਭੂਮਿਕਾ ਯਕੀਨੀ ਕਰ ਸਕਦੇ ਹਨ।
ਰਿਪੋਰਟਿੰਗ ਅਤੇ ਘਟਨਾ-ਜਵਾਬ ਨੂੰ ਉਤਸ਼ਾਹਿਤ ਕਰਨ ਲਈ ਸੰਗਠਨ ਇਹ ਕਰ ਸਕਦੇ ਹਨ:
- ਸਪਸ਼ਟ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼ ਅਤੇ ਕਾਰਵਾਈਆਂ ਦਿਓ ਤਾਂ ਜੋ ਕਰਮਚਾਰੀ ਸੰਭਾਵੀ ਖ਼ਤਰਾ ਵੇਖਣ ਉੱਤੇ ਚੁੱਕੇ ਜਾਣ ਵਾਲੇ ਕਦਮ ਜਾਣਨ।
- ਗੁਪਤ ਰਿਪੋਰਟਿੰਗ ਦੇ ਰਸਤੇ ਦਿਓ ਤਾਂ ਜੋ ਬਦਲੇ ਜਾਂ ਨਿਰਣੇ ਦੇ ਡਰ ਤੋਂ ਬਿਨਾਂ ਘਟਨਾਵਾਂ ਦੀ ਰਿਪੋਰਟ ਕੀਤੀ ਜਾ ਸਕੇ।
- ਸਰਗਰਮ ਰਿਪੋਰਟਿੰਗ ਅਤੇ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਜਵਾਬ ਲਈ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਮਾਨਤਾ ਤੇ ਇਨਾਮ ਦਿਓ, ਤਾਂ ਜੋ ਸੰਗਠਨ ਦੀ ਸੁਰੱਖਿਆ ਵਿੱਚ ਉਨ੍ਹਾਂ ਦੇ ਯੋਗਦਾਨ ਦੀ ਅਹਿਮੀਅਤ ਉਭਰੇ।
- ਨਿਯਮਿਤ ਤੌਰ ‘ਤੇ ਦੱਸੋ ਕਿ ਘਟਨਾਵਾਂ ਦੀ ਰਿਪੋਰਟਿੰਗ ਅਤੇ ਜਵਾਬ ਸੰਗਠਨ ਦੀ ਕੁੱਲ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਉੱਤੇ ਕਿਵੇਂ ਅਸਰ ਪਾਉਂਦੇ ਹਨ। ਚੰਗੇ ਨਤੀਜਿਆਂ ਅਤੇ ਕਰਮਚਾਰੀ ਭਾਗੀਦਾਰੀ ਦੀ ਕਦਰ ਉੱਤੇ ਜ਼ੋਰ ਦਿਓ।
ਇਨ੍ਹਾਂ ਤਰੀਕਿਆਂ ਨਾਲ ਅਜਿਹਾ ਮਾਹੌਲ ਬਣਦਾ ਹੈ ਜਿੱਥੇ ਕਰਮਚਾਰੀ ਘਟਨਾਵਾਂ ਦੀ ਤੁਰੰਤ ਰਿਪੋਰਟ ਕਰਨ ਅਤੇ ਜੋਖ਼ਮ ਘਟਾਉਣ ਲਈ ਢੁੱਕਵੇਂ ਕਦਮ ਚੁੱਕਣ ਵਿੱਚ ਸਮਰੱਥ ਮਹਿਸੂਸ ਕਰਦੇ ਹਨ। ਇਹ ਸਰਗਰਮ ਪਹੁੰਚ ਸੰਗਠਨ ਦੀਆਂ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਖੋਜਣ ਅਤੇ ਉਨ੍ਹਾਂ ਦਾ ਜਵਾਬ ਦੇਣ ਦੀ ਸਮਰੱਥਾ ਵਧਾਉਂਦੀ ਹੈ ਅਤੇ ਸਾਈਬਰ ਖ਼ਤਰਿਆਂ ਦੇ ਸੰਭਾਵੀ ਅਸਰ ਨੂੰ ਘਟਾਉਂਦੀ ਹੈ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਦੀਆਂ ਚੁਣੌਤੀਆਂ ਨਾਲ ਨਜਿੱਠਣਾ
ਬਦਲਾਅ ਦਾ ਵਿਰੋਧ ਅਤੇ ਜਾਗਰੂਕਤਾ ਦੀ ਘਾਟ
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮ ਲਾਗੂ ਕਰਦੇ ਸਮੇਂ ਬਦਲਾਅ ਦਾ ਵਿਰੋਧ ਅਤੇ ਜਾਗਰੂਕਤਾ ਦੀ ਘਾਟ ਆਮ ਚੁਣੌਤੀਆਂ ਹਨ। ਅਣਜਾਣ ਚੀਜ਼ ਦਾ ਡਰ ਜਾਂ ਇਹ ਧਾਰਨਾ ਕਿ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਰਫ਼ IT ਵਿਭਾਗ ਦੀ ਜ਼ਿੰਮੇਵਾਰੀ ਹੈ, ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਬਦਲਾਅ ਦਾ ਵਿਰੋਧ ਕਰਨ ਵੱਲ ਲੈ ਜਾ ਸਕਦੀ ਹੈ। ਕਈ ਕਰਮਚਾਰੀ ਸੁਰੱਖਿਆ ਉਲੰਘਣਾ ਦੇ ਸੰਭਾਵੀ ਨਤੀਜੇ ਜਾਂ ਉਸਨੂੰ ਰੋਕਣ ਵਿੱਚ ਆਪਣੀ ਭੂਮਿਕਾ ਵੀ ਪੂਰੀ ਤਰ੍ਹਾਂ ਨਹੀਂ ਸਮਝਦੇ।
ਇਨ੍ਹਾਂ ਚੁਣੌਤੀਆਂ ਨਾਲ ਨਜਿੱਠਣ ਲਈ ਸੰਗਠਨ ਇਹ ਕਦਮ ਚੁੱਕ ਸਕਦੇ ਹਨ:
- ਸਿੱਖਿਆ ਅਤੇ ਸੰਚਾਰ: ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੀ ਮਹੱਤਤਾ ਅਤੇ ਸੰਭਾਵੀ ਜੋਖ਼ਮਾਂ ਬਾਰੇ ਸਪਸ਼ਟ ਤੇ ਸੰਖੇਪ ਜਾਣਕਾਰੀ ਦਿਓ। ਨਿਯਮਿਤ ਸੰਚਾਰ ਅਤੇ ਅੱਪਡੇਟ ਜਾਗਰੂਕਤਾ ਵਧਾਉਂਦੇ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਨੂੰ ਯਾਦ ਰੱਖਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
- ਸ਼ਮੂਲੀਅਤ ਅਤੇ ਭਾਗੀਦਾਰੀ: ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮ ਦੇ ਡਿਜ਼ਾਈਨ ਅਤੇ ਤਿਆਰੀ ਵਿੱਚ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸ਼ਾਮਲ ਕਰਨ ਨਾਲ ਉਨ੍ਹਾਂ ਦੀ ਸਹਿਮਤੀ ਅਤੇ ਹਿੱਸਾ ਲੈਣ ਦੀ ਪ੍ਰੇਰਣਾ ਵਧਦੀ ਹੈ। ਪਰਸਪਰ ਅਤੇ ਹੱਥੀਂ ਕੀਤੀਆਂ ਗਤੀਵਿਧੀਆਂ ਸਿਖਲਾਈ ਨੂੰ ਹੋਰ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਤੇ ਦਿਲਚਸਪ ਬਣਾਉਂਦੀਆਂ ਹਨ।
- ਲੀਡਰਸ਼ਿਪ ਦਾ ਸਹਿਯੋਗ: ਬਦਲਾਅ ਦੇ ਵਿਰੋਧ ਨੂੰ ਦੂਰ ਕਰਨ ਲਈ ਲੀਡਰਾਂ ਦਾ ਸਹਿਯੋਗ ਅਹਿਮ ਹੈ। ਜਦੋਂ ਆਗੂ ਖੁਦ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਨੂੰ ਉਤਸ਼ਾਹਿਤ ਕਰਦੇ ਅਤੇ ਉਸ ਵਿੱਚ ਹਿੱਸਾ ਲੈਂਦੇ ਹਨ, ਤਾਂ ਉਹ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਪ੍ਰੋਗਰਾਮ ਦੀ ਮਹੱਤਤਾ ਦਾ ਸਪਸ਼ਟ ਸੰਦੇਸ਼ ਦਿੰਦੇ ਹਨ।
- ਪ੍ਰੋਤਸਾਹਨ ਅਤੇ ਇਨਾਮ: ਸਿਖਲਾਈ ਮੋਡੀਊਲ ਪੂਰੇ ਕਰਨ ਜਾਂ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਚੰਗੇ ਤਰੀਕੇ ਦਿਖਾਉਣ ਲਈ ਇਨਾਮ ਦਿਓ। ਇਸ ਨਾਲ ਕਰਮਚਾਰੀਆਂ ਦੀ ਸਰਗਰਮ ਭਾਗੀਦਾਰੀ ਵਧ ਸਕਦੀ ਹੈ।
- ਲਗਾਤਾਰ ਮਜ਼ਬੂਤੀ: ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਇੱਕ ਵਾਰ ਦੀ ਘਟਨਾ ਨਹੀਂ ਹੋਣੀ ਚਾਹੀਦੀ। ਨਵੇਂ ਖ਼ਤਰਿਆਂ ਅਤੇ ਚੰਗੇ ਤਰੀਕਿਆਂ ਬਾਰੇ ਜਾਣੂ ਰੱਖਣ ਲਈ ਨਿਯਮਿਤ ਦੁਹਰਾਈ ਅਤੇ ਅੱਪਡੇਟ ਲਗਾਤਾਰ ਦਿੱਤੇ ਜਾਣ।
ਬਦਲਾਅ ਦੇ ਵਿਰੋਧ ਅਤੇ ਘੱਟ ਜਾਗਰੂਕਤਾ ਨਾਲ ਨਜਿੱਠ ਕੇ ਸੰਗਠਨ ਮਜ਼ਬੂਤ ਮਨੁੱਖੀ ਫਾਇਰਵਾਲ ਬਣਾ ਸਕਦੇ ਹਨ ਅਤੇ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸਾਈਬਰ ਖ਼ਤਰਿਆਂ ਵਿਰੁੱਧ ਬਚਾਅ ਦੀ ਪਹਿਲੀ ਕਤਾਰ ਬਣਨ ਵਿੱਚ ਮਦਦ ਕਰ ਸਕਦੇ ਹਨ।
ਸਮੇਂ ਅਤੇ ਸਰੋਤਾਂ ਦੀਆਂ ਪਾਬੰਦੀਆਂ ਨਾਲ ਨਜਿੱਠਣਾ
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਤੇਜ਼ ਰਫ਼ਤਾਰ ਖੇਤਰ ਵਿੱਚ ਅਕਸਰ ਸਮਾਂ ਅਤੇ ਸਰੋਤ ਸੀਮਿਤ ਹੁੰਦੇ ਹਨ। ਫਿਰ ਵੀ ਸੰਗਠਨ ਦੀ ਸੁਰੱਖਿਆ ਲਈ ਸਿਖਲਾਈ ਦੇ ਯਤਨਾਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣੀ ਲੋੜੀਂਦੀ ਹੈ। ਸਮੇਂ ਅਤੇ ਸਰੋਤਾਂ ਦੀ ਕੁਸ਼ਲ ਵੰਡ ਇਨ੍ਹਾਂ ਪਾਬੰਦੀਆਂ ਨਾਲ ਨਜਿੱਠਣ ਅਤੇ ਸਿਖਲਾਈ ਦੇ ਅਸਰ ਨੂੰ ਵੱਧ ਤੋਂ ਵੱਧ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ। ਇਹ ਕੁਝ ਰਣਨੀਤੀਆਂ ਵਿਚਾਰੋ:
ਵੱਖ-ਵੱਖ ਭੂਮਿਕਾਵਾਂ ਅਤੇ ਪੱਧਰਾਂ ਲਈ ਸਿਖਲਾਈ ਢਾਲਣਾ
ਸੰਗਠਨ ਵਿੱਚ ਖਾਸ ਭੂਮਿਕਾਵਾਂ ਅਤੇ ਪੱਧਰਾਂ ਅਨੁਸਾਰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਢਾਲਣੀ ਇਸਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਲਈ ਅਹਿਮ ਹੈ। ਹਰ ਭੂਮਿਕਾ ਦੀਆਂ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਅਤੇ ਪਹੁੰਚ ਦੇ ਪੱਧਰ ਵੱਖ ਹੋ ਸਕਦੇ ਹਨ, ਇਸ ਲਈ ਸਾਈਬਰ ਖ਼ਤਰੇ ਘਟਾਉਣ ਲਈ ਵੱਖਰਾ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਚਾਹੀਦਾ ਹੈ। ਇਨ੍ਹਾਂ ਫ਼ਰਕਾਂ ਮੁਤਾਬਕ ਸਿਖਲਾਈ ਦੀ ਸਮੱਗਰੀ ਅਤੇ ਪਹੁੰਚਾਉਣ ਦੇ ਤਰੀਕਿਆਂ ਨੂੰ ਢਾਲਣ ਨਾਲ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਆਪਣੇ ਖਾਸ ਕੰਮ ਵਿੱਚ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੀ ਸਬੰਧਤਾ ਸਮਝ ਆਉਂਦੀ ਹੈ।
ਵੱਖ-ਵੱਖ ਭੂਮਿਕਾਵਾਂ ਅਤੇ ਪੱਧਰਾਂ ਲਈ ਸਿਖਲਾਈ ਢਾਲਣ ਵਾਸਤੇ ਸੰਗਠਨ ਇਹ ਤਰੀਕੇ ਵਰਤ ਸਕਦੇ ਹਨ:
- ਭੂਮਿਕਾ-ਅਧਾਰਿਤ ਸਿਖਲਾਈ: ਹਰ ਭੂਮਿਕਾ ਲਈ ਲੋੜੀਂਦਾ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਪਛਾਣੋ ਅਤੇ ਉਸ ਅਨੁਸਾਰ ਸਮੱਗਰੀ ਬਣਾਓ। ਇਸ ਵਿੱਚ ਭੂਮਿਕਾ ਨਾਲ ਜੁੜੇ ਖ਼ਤਰੇ, ਡਾਟਾ ਸੁਰੱਖਿਅਤ ਢੰਗ ਨਾਲ ਸੰਭਾਲਣ ਦੇ ਚੰਗੇ ਤਰੀਕੇ ਅਤੇ ਘਟਨਾ-ਜਵਾਬ ਦੀਆਂ ਕਾਰਵਾਈਆਂ ਸ਼ਾਮਲ ਹੋ ਸਕਦੀਆਂ ਹਨ।
- ਪੱਧਰ-ਅਧਾਰਿਤ ਸਿਖਲਾਈ: ਸੰਗਠਨ ਦੇ ਵੱਖ-ਵੱਖ ਪੱਧਰਾਂ ਦੇ ਕਰਮਚਾਰੀਆਂ ਦੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਜਾਗਰੂਕਤਾ ਅਤੇ ਮੁਹਾਰਤ ਵੱਖਰੀ ਹੋ ਸਕਦੀ ਹੈ। ਉਨ੍ਹਾਂ ਦੇ ਗਿਆਨ ਅਤੇ ਤਜਰਬੇ ਅਨੁਕੂਲ ਸਿਖਲਾਈ ਦਿਓ, ਜੋ ਉਨ੍ਹਾਂ ਦੀ ਮੌਜੂਦਾ ਸਮਝ ਨੂੰ ਅੱਗੇ ਵਧਾਏ।
- ਨੌਕਰੀ-ਖਾਸ ਦ੍ਰਿਸ਼: ਕਰਮਚਾਰੀਆਂ ਦੇ ਰੋਜ਼ਾਨਾ ਕੰਮ ਨਾਲ ਜੁੜੇ ਖਾਸ ਦ੍ਰਿਸ਼ ਅਤੇ ਮਿਸਾਲਾਂ ਸਿਖਲਾਈ ਵਿੱਚ ਸ਼ਾਮਲ ਕਰੋ। ਇਸ ਨਾਲ ਉਹ ਸਮਝਦੇ ਹਨ ਕਿ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਤਰੀਕੇ ਉਨ੍ਹਾਂ ਦੇ ਕੰਮ ਅਤੇ ਨੀਤੀਆਂ ਨਾ ਮੰਨਣ ਦੇ ਸੰਭਾਵੀ ਨਤੀਜਿਆਂ ਨੂੰ ਕਿਵੇਂ ਪ੍ਰਭਾਵਿਤ ਕਰਦੇ ਹਨ।
- ਲਗਾਤਾਰ ਸਿੱਖਣਾ: ਸਾਈਬਰ ਖ਼ਤਰੇ ਅਤੇ ਤਕਨੀਕਾਂ ਲਗਾਤਾਰ ਬਦਲ ਰਹੀਆਂ ਹਨ। ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਜਾਣਕਾਰੀ ਵਿੱਚ ਰੱਖਣ ਲਈ ਦੁਹਰਾਈ ਕੋਰਸ, ਸਬੰਧਤ ਲੇਖਾਂ ਅਤੇ ਸਰੋਤਾਂ ਤੱਕ ਪਹੁੰਚ, ਅਤੇ ਉਦਯੋਗਕ ਕਾਨਫਰੰਸਾਂ ਤੇ ਵੈਬਿਨਾਰਾਂ ਵਿੱਚ ਭਾਗੀਦਾਰੀ ਨੂੰ ਉਤਸ਼ਾਹਿਤ ਕਰੋ।
ਵੱਖ-ਵੱਖ ਭੂਮਿਕਾਵਾਂ ਅਤੇ ਪੱਧਰਾਂ ਲਈ ਸਿਖਲਾਈ ਢਾਲਣ ਨਾਲ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸੰਗਠਨ ਨੂੰ ਸਾਈਬਰ ਖ਼ਤਰਿਆਂ ਤੋਂ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਬਚਾਉਣ ਲਈ ਲੋੜੀਂਦਾ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਮਿਲਦਾ ਹੈ। ਖਾਸ ਕੰਮ ਅਨੁਸਾਰ ਸਿਖਲਾਈ ਨਾਲ ਉਹ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੀ ਮਹੱਤਤਾ ਅਤੇ ਸੁਰੱਖਿਅਤ ਮਾਹੌਲ ਕਾਇਮ ਰੱਖਣ ਵਿੱਚ ਆਪਣੀ ਭੂਮਿਕਾ ਵਧੀਆ ਸਮਝਦੇ ਹਨ।
ਕਰਮਚਾਰੀ ਬਦਲਾਅ ਅਤੇ ਨਵੇਂ ਕਰਮਚਾਰੀਆਂ ਦੀ ਸ਼ੁਰੂਆਤ
ਕਰਮਚਾਰੀ ਬਦਲਾਅ ਅਤੇ ਨਵੇਂ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਕੰਮ ਨਾਲ ਜੋੜਨਾ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਲਈ ਖਾਸ ਚੁਣੌਤੀਆਂ ਹਨ। ਨਵੇਂ ਕਰਮਚਾਰੀ ਸੰਗਠਨ ਵਿੱਚ ਸ਼ਾਮਲ ਹੋਣ ਉੱਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਕਾਇਮ ਰੱਖਣ ਵਿੱਚ ਆਪਣੀ ਭੂਮਿਕਾ ਸਮਝਾਉਣ ਵਾਲੀ ਲੋੜੀਂਦੀ ਸਿਖਲਾਈ ਦਿਓ। ਇਹ ਮੁੱਖ ਗੱਲਾਂ ਧਿਆਨ ਵਿੱਚ ਰੱਖੋ:
- ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਨੂੰ ਮੁੱਖ ਹਿੱਸਾ ਬਣਾਉਂਦਾ ਪੂਰਾ ਨਵੇਂ ਕਰਮਚਾਰੀ ਸਵਾਗਤ ਪ੍ਰੋਗਰਾਮ ਤਿਆਰ ਕਰੋ। ਇਸ ਵਿੱਚ ਪਾਸਵਰਡ ਪ੍ਰਬੰਧਨ, ਡਾਟਾ ਸੁਰੱਖਿਆ ਅਤੇ ਫਿਸ਼ਿੰਗ ਕੋਸ਼ਿਸ਼ਾਂ ਪਛਾਣਨ ਵਰਗੀਆਂ ਬੁਨਿਆਦੀ ਗੱਲਾਂ ਸ਼ਾਮਲ ਹੋਣ।
- ਨਵੇਂ ਕਰਮਚਾਰੀਆਂ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਰਗਦਰਸ਼ਕ ਜਾਂ ਸਾਥੀ ਨਿਯੁਕਤ ਕਰੋ। ਉਹ ਰਹਿਨੁਮਾਈ ਅਤੇ ਸਹਾਇਤਾ ਦੇ ਸਕਦਾ ਹੈ, ਸਵਾਲਾਂ ਦੇ ਜਵਾਬ ਦੇ ਸਕਦਾ ਹੈ ਅਤੇ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਤੇ ਕਾਰਵਾਈਆਂ ਸਮਝਾ ਸਕਦਾ ਹੈ।
- ਹਾਲ ਹੀ ਵਿੱਚ ਸ਼ਾਮਲ ਹੋਏ ਕਰਮਚਾਰੀਆਂ ਸਮੇਤ ਸਾਰਿਆਂ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੀ ਦੁਹਰਾਈ ਸਿਖਲਾਈ ਨਿਯਮਿਤ ਕਰੋ। ਇਸ ਨਾਲ ਹਰ ਕੋਈ ਨਵੇਂ ਖ਼ਤਰਿਆਂ, ਚੰਗੇ ਤਰੀਕਿਆਂ ਅਤੇ ਸੰਗਠਨ ਦੀਆਂ ਨੀਤੀਆਂ ਬਾਰੇ ਜਾਣੂ ਰਹਿੰਦਾ ਹੈ।
- ਸੰਗਠਨ ਛੱਡਣ ਵਾਲੇ ਕਰਮਚਾਰੀਆਂ ਲਈ ਗਿਆਨ ਸਾਂਝਾ ਕਰਨ ਦੀ ਪ੍ਰਕਿਰਿਆ ਬਣਾਓ। ਉਨ੍ਹਾਂ ਦਾ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਗਿਆਨ ਅਤੇ ਤਜਰਬਾ ਦਰਜ ਕਰਕੇ ਬਾਕੀ ਟੀਮ ਨਾਲ ਸਾਂਝਾ ਕਰੋ, ਤਾਂ ਜੋ ਕਰਮਚਾਰੀ ਬਦਲਾਅ ਦਾ ਸੰਗਠਨ ਦੀ ਸੁਰੱਖਿਆ ਉੱਤੇ ਅਸਰ ਘਟੇ।
- ਨਵੇਂ ਕਰਮਚਾਰੀਆਂ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਟੀਮ ਦੇ ਫੀਡਬੈਕ ਅਨੁਸਾਰ ਸਵਾਗਤ ਤੇ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮ ਦੀ ਲਗਾਤਾਰ ਜਾਂਚ ਅਤੇ ਸੁਧਾਰ ਕਰੋ। ਇਸ ਨਾਲ ਸੁਧਾਰ ਦੇ ਖੇਤਰ ਪਛਾਣੇ ਜਾਂਦੇ ਹਨ ਅਤੇ ਸਿਖਲਾਈ ਸਬੰਧਤ ਰਹਿੰਦੀ ਹੈ।
- ਸੰਗਠਨ ਭਰ ਵਿੱਚ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਜਾਗਰੂਕਤਾ ਅਤੇ ਜ਼ਿੰਮੇਵਾਰੀ ਦਾ ਸੱਭਿਆਚਾਰ ਬਣਾਓ। ਨਵੇਂ ਅਤੇ ਮੌਜੂਦਾ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਮਜ਼ਬੂਤ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਕਾਇਮ ਰੱਖਣ ਵਿੱਚ ਸਰਗਰਮ ਭਾਗ ਲੈਣ ਲਈ ਉਤਸ਼ਾਹਿਤ ਕਰੋ। ਨਿਯਮਿਤ ਸੰਚਾਰ, ਜਾਗਰੂਕਤਾ ਮੁਹਿੰਮਾਂ ਅਤੇ ਚੰਗੇ ਸੁਰੱਖਿਆ ਤਰੀਕੇ ਦਿਖਾਉਣ ਵਾਲਿਆਂ ਦੀ ਮਾਨਤਾ ਇਸ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ।
ਸੁਝਾਅ: ਨਵੇਂ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸਾਈਬਰ ਖ਼ਤਰਿਆਂ ਤੋਂ ਸੰਗਠਨ ਬਚਾਉਣ ਲਈ ਲੋੜੀਂਦਾ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਦੇਣ ਵਾਸਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਨੂੰ ਨਵੇਂ ਕਰਮਚਾਰੀ ਸਵਾਗਤ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਸ਼ਾਮਲ ਕਰੋ।
ਬਦਲਦੇ ਖ਼ਤਰਿਆਂ ਅਤੇ ਤਕਨੀਕਾਂ ਨਾਲ ਤਾਲਮੇਲ
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰ ਵਜੋਂ ਖ਼ਤਰਿਆਂ ਅਤੇ ਤਕਨੀਕਾਂ ਦੇ ਤੇਜ਼ੀ ਨਾਲ ਬਦਲਦੇ ਮਾਹੌਲ ਬਾਰੇ ਜਾਣੂ ਰਹੋ। ਤਕਨੀਕ ਦੀ ਤੇਜ਼ ਤਰੱਕੀ ਅਤੇ ਹੋਰ ਸੂਝਵਾਨ ਸਾਈਬਰ ਹਮਲੇ ਲਗਾਤਾਰ ਚੌਕਸੀ ਅਤੇ ਪਹਿਲਾਂ ਤੋਂ ਕਦਮ ਚੁੱਕਣ ਦੀ ਮੰਗ ਕਰਦੇ ਹਨ। ਸੰਗਠਨਾਂ ਲਈ ਇਹ ਰਣਨੀਤੀਆਂ ਮਦਦਗਾਰ ਹਨ:
- ਲਗਾਤਾਰ ਸਿੱਖਣਾ ਅਤੇ ਸਿਖਲਾਈ: ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮਾਂ ਅਤੇ ਵਰਕਸ਼ਾਪਾਂ ਵਿੱਚ ਨਿਯਮਿਤ ਨਿਵੇਸ਼ ਕਰੋ, ਤਾਂ ਜੋ ਕਰਮਚਾਰੀਆਂ ਕੋਲ ਨਵਾਂ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਹੋਵੇ। ਇਸ ਵਿੱਚ ਨਵੇਂ ਖ਼ਤਰਿਆਂ, ਹਮਲੇ ਦੇ ਨਵੇਂ ਰਸਤਿਆਂ ਅਤੇ ਬਦਲਦੀਆਂ ਤਕਨੀਕਾਂ ਬਾਰੇ ਜਾਣੂ ਰਹਿਣਾ ਸ਼ਾਮਲ ਹੈ।
- ਉਦਯੋਗਕ ਭਾਈਚਾਰਿਆਂ ਨਾਲ ਜੁੜੋ: ਸਾਥੀਆਂ ਨਾਲ ਸੰਪਰਕ, ਜਾਣਕਾਰੀ ਸਾਂਝੀ ਕਰਨ ਅਤੇ ਉਦਯੋਗ ਮਾਹਰਾਂ ਤੋਂ ਸਿੱਖਣ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਕਾਨਫਰੰਸਾਂ, ਫੋਰਮਾਂ ਅਤੇ ਆਨਲਾਈਨ ਭਾਈਚਾਰਿਆਂ ਵਿੱਚ ਹਿੱਸਾ ਲਵੋ। ਇਹ ਥਾਵਾਂ ਨਵੇਂ ਰੁਝਾਨਾਂ, ਚੰਗੇ ਤਰੀਕਿਆਂ ਅਤੇ ਨਵੇਂ ਹੱਲਾਂ ਬਾਰੇ ਚਰਚਾ ਦਾ ਮੌਕਾ ਦਿੰਦੀਆਂ ਹਨ।
- ਖ਼ਤਰਾ-ਖੁਫੀਆ ਜਾਣਕਾਰੀ ਸਾਂਝੀ ਕਰੋ: ਹੋਰ ਸੰਗਠਨਾਂ, ਉਦਯੋਗ ਸਮੂਹਾਂ ਅਤੇ ਸਰਕਾਰੀ ਏਜੰਸੀਆਂ ਨਾਲ ਮਿਲ ਕੇ ਖ਼ਤਰਾ-ਖੁਫੀਆ ਜਾਣਕਾਰੀ ਸਾਂਝੀ ਕਰੋ। ਨਵੇਂ ਖ਼ਤਰਿਆਂ ਅਤੇ ਹਮਲਾ ਤਰੀਕਿਆਂ ਦੀ ਜਾਣਕਾਰੀ ਸਾਂਝੀ ਕਰਨ ਨਾਲ ਸਾਰੇ ਸੰਗਠਨ ਮਿਲ ਕੇ ਆਪਣਾ ਬਚਾਅ ਮਜ਼ਬੂਤ ਕਰ ਸਕਦੇ ਹਨ।
- ਜੋਖ਼ਮ-ਅਧਾਰਿਤ ਪਹੁੰਚ ਅਪਣਾਓ: ਜੋਖ਼ਮ ਮੁਲਾਂਕਣ ਅਤੇ ਖ਼ਤਰਾ-ਖੁਫੀਆ ਦੇ ਆਧਾਰ ਉੱਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਯਤਨਾਂ ਨੂੰ ਤਰਜੀਹ ਦਿਓ। ਅਹਿਮ ਸੰਪਤੀਆਂ ਪਛਾਣੋ, ਸੰਭਾਵੀ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਮੁਲਾਂਕਣ ਕਰੋ ਅਤੇ ਜੋਖ਼ਮ ਘਟਾਉਣ ਲਈ ਢੁੱਕਵੇਂ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣ ਲਾਗੂ ਕਰੋ।
ਸੁਝਾਅ: ਉਦਯੋਗ ਦੇ ਨਵੇਂ ਮਿਆਰਾਂ ਅਤੇ ਚੰਗੇ ਤਰੀਕਿਆਂ ਨਾਲ ਮੇਲ ਬਣਾਈ ਰੱਖਣ ਲਈ ਸੰਗਠਨ ਦੀਆਂ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਅਤੇ ਕਾਰਵਾਈਆਂ ਦੀ ਨਿਯਮਿਤ ਸਮੀਖਿਆ ਤੇ ਅੱਪਡੇਟ ਕਰੋ।
- ਉੱਨਤ ਤਕਨੀਕਾਂ ਵਿੱਚ ਨਿਵੇਸ਼ ਕਰੋ: ਕ੍ਰਿਤ੍ਰਿਮ ਬੁੱਧੀ (AI), ਮਸ਼ੀਨ ਲਰਨਿੰਗ (ML) ਅਤੇ ਵਿਹਾਰਕ ਵਿਸ਼ਲੇਸ਼ਣ ਵਰਗੀਆਂ ਉੱਨਤ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਤਕਨੀਕਾਂ ਨਾਲ ਨਵੇਂ ਖ਼ਤਰੇ ਅਸਲ ਸਮੇਂ ਵਿੱਚ ਪਛਾਣੋ ਅਤੇ ਉਨ੍ਹਾਂ ਦਾ ਜਵਾਬ ਦਿਓ।
- ਨਿਯਮਕ ਬਦਲਾਵਾਂ ਬਾਰੇ ਜਾਣੂ ਰਹੋ: ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਨਾਲ ਜੁੜੇ ਨਿਯਮਕ ਬਦਲਾਵਾਂ ਅਤੇ ਅਨੁਕੂਲਤਾ ਦੀਆਂ ਲੋੜਾਂ ਉੱਤੇ ਨਜ਼ਰ ਰੱਖੋ। ਡਾਟਾ ਸੁਰੱਖਿਆ ਅਤੇ ਨਿੱਜਤਾ ਦੇ ਨਵੇਂ ਕਾਨੂੰਨਾਂ ਦੇ ਅਸਰ ਸਮਝੋ ਅਤੇ ਸੰਗਠਨ ਦੇ ਤਰੀਕੇ ਉਨ੍ਹਾਂ ਨਾਲ ਮੇਲ ਖਾਂਦੇ ਰੱਖੋ।
- ਰੈੱਡ ਟੀਮਿੰਗ ਅਤੇ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਕਰੋ: ਸੰਗਠਨ ਦੇ ਸਿਸਟਮਾਂ ਅਤੇ ਕਾਰਵਾਈਆਂ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣ ਲਈ ਨਿਯਮਿਤ ਰੈੱਡ ਟੀਮਿੰਗ ਅਭਿਆਸ ਅਤੇ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟ ਕਰੋ। ਇਹ ਸਰਗਰਮ ਪਹੁੰਚ ਹਮਲਾਵਰਾਂ ਦੇ ਫਾਇਦਾ ਚੁੱਕਣ ਤੋਂ ਪਹਿਲਾਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਦੀ ਹੈ।
ਇਨ੍ਹਾਂ ਰਣਨੀਤੀਆਂ ਨਾਲ ਸੰਗਠਨ ਆਪਣੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਸੁਧਾਰ ਸਕਦੇ ਅਤੇ ਬਦਲਦੇ ਖ਼ਤਰਿਆਂ ਤੇ ਤਕਨੀਕਾਂ ਦੇ ਜੋਖ਼ਮ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਘਟਾ ਸਕਦੇ ਹਨ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਦਾ ਅਸਰ ਮਾਪਣਾ
ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਦੀ ਪ੍ਰਾਪਤੀ ਦਾ ਮੁਲਾਂਕਣ
ਸਿਖਲਾਈ ਰਾਹੀਂ ਕਰਮਚਾਰੀਆਂ ਨੇ ਹਾਸਲ ਕੀਤਾ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਮਾਪਣਾ ਪ੍ਰੋਗਰਾਮ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਦਾ ਮੁਲਾਂਕਣ ਕਰਨ ਲਈ ਅਹਿਮ ਹੈ। ਉਨ੍ਹਾਂ ਦੀ ਸਮਝ ਅਤੇ ਮੁਹਾਰਤ ਦਾ ਪੱਧਰ ਮਾਪ ਕੇ ਸੰਗਠਨ ਸੁਧਾਰ ਵਾਲੇ ਖੇਤਰ ਲੱਭ ਸਕਦੇ ਹਨ ਅਤੇ ਅਗਲੇ ਸਿਖਲਾਈ ਯਤਨ ਉਸ ਮੁਤਾਬਕ ਢਾਲ ਸਕਦੇ ਹਨ।
ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਦੀ ਪ੍ਰਾਪਤੀ ਮਾਪਣ ਲਈ ਸੰਗਠਨ ਕਈ ਤਰੀਕੇ ਵਰਤ ਸਕਦੇ ਹਨ:
- ਲਿਖਤੀ ਮੁਲਾਂਕਣ: ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਸੰਕਲਪਾਂ, ਚੰਗੇ ਤਰੀਕਿਆਂ ਅਤੇ ਨਿਯਮਾਂ ਬਾਰੇ ਕਰਮਚਾਰੀਆਂ ਦੀ ਸਮਝ ਜਾਂਚੋ। ਮੁਲਾਂਕਣ ਬਹੁ-ਵਿਕਲਪੀ ਸਵਾਲਾਂ, ਛੋਟੇ ਜਵਾਬਾਂ ਜਾਂ ਦ੍ਰਿਸ਼-ਅਧਾਰਿਤ ਕਸਰਤਾਂ ਦੇ ਰੂਪ ਵਿੱਚ ਹੋ ਸਕਦੇ ਹਨ।
- ਵਿਹਾਰਕ ਕਸਰਤਾਂ: ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਨਕਲੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਹਾਲਾਤਾਂ ਵਿੱਚ ਆਪਣਾ ਗਿਆਨ ਵਰਤਣ ਦਾ ਮੌਕਾ ਦਿਓ। ਉਹ ਸੰਭਾਵੀ ਖ਼ਤਰੇ ਪਛਾਣ ਅਤੇ ਜਵਾਬ ਦੇ ਸਕਦੇ ਹਨ, ਸ਼ੱਕੀ ਈਮੇਲਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰ ਸਕਦੇ ਹਨ ਜਾਂ ਸਿਸਟਮ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭ ਸਕਦੇ ਹਨ।
- ਨਕਲੀ ਹਮਲੇ: ਨਕਲੀ ਸਾਈਬਰ ਹਮਲਿਆਂ ਨਾਲ ਅਸਲ ਦੁਨੀਆ ਦੇ ਖ਼ਤਰਿਆਂ ਨੂੰ ਪਛਾਣਨ ਅਤੇ ਜਵਾਬ ਦੇਣ ਦੀ ਕਰਮਚਾਰੀਆਂ ਦੀ ਯੋਗਤਾ ਪਰਖੋ। ਫਿਸ਼ਿੰਗ ਕੋਸ਼ਿਸ਼ਾਂ, ਮਾਲਵੇਅਰ ਸੰਕਰਮਣ ਜਾਂ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਦੇ ਤਰੀਕਿਆਂ ਦੀ ਨਕਲ ਕਰਕੇ ਜਾਗਰੂਕਤਾ ਅਤੇ ਜਵਾਬ ਦੇਣ ਦੀ ਸਮਰੱਥਾ ਜਾਂਚੋ।
- ਨਿਰੀਖਣ ਅਤੇ ਫੀਡਬੈਕ: ਕਰਮਚਾਰੀਆਂ ਦੇ ਵਿਹਾਰ ਨੂੰ ਵੇਖੋ ਅਤੇ ਪ੍ਰਬੰਧਕਾਂ ਤੇ ਸਹਿਕਰਮੀਆਂ ਤੋਂ ਫੀਡਬੈਕ ਲਵੋ। ਇਸ ਨਾਲ ਰੋਜ਼ਾਨਾ ਕੰਮ ਵਿੱਚ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਦੀ ਵਰਤੋਂ ਬਾਰੇ ਲਾਭਕਾਰੀ ਜਾਣਕਾਰੀ ਮਿਲਦੀ ਹੈ।
- ਕਾਰਗੁਜ਼ਾਰੀ ਮਾਪਦੰਡ: ਰਿਪੋਰਟ ਕੀਤੀਆਂ ਘਟਨਾਵਾਂ ਦੀ ਗਿਣਤੀ, ਸਫਲ ਨਕਲੀ ਫਿਸ਼ਿੰਗ ਕਸਰਤਾਂ ਜਾਂ ਸੁਰੱਖਿਆ ਜਾਗਰੂਕਤਾ ਸਿਖਲਾਈ ਮੋਡੀਊਲ ਪੂਰੇ ਕਰਨ ਵਰਗੇ ਮਾਪਦੰਡ ਟ੍ਰੈਕ ਕਰੋ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਬਦਲਦੇ ਖ਼ਤਰਿਆਂ ਅਤੇ ਤਕਨੀਕਾਂ ਨਾਲ ਮੇਲ ਰੱਖਣ ਲਈ ਸੰਗਠਨ ਆਪਣੇ ਮੁਲਾਂਕਣ ਤਰੀਕਿਆਂ ਦੀ ਨਿਯਮਿਤ ਜਾਂਚ ਅਤੇ ਅੱਪਡੇਟ ਕਰਨ। ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਦੀ ਪ੍ਰਾਪਤੀ ਲਗਾਤਾਰ ਮਾਪਣ ਨਾਲ ਯਕੀਨੀ ਹੁੰਦਾ ਹੈ ਕਿ ਕਰਮਚਾਰੀਆਂ ਕੋਲ ਸਾਈਬਰ ਹਮਲਿਆਂ ਵਿਰੁੱਧ ਬਚਾਅ ਲਈ ਲੋੜੀਂਦੀ ਸਮਰੱਥਾ ਹੈ।
ਵਿਹਾਰਕ ਬਦਲਾਅ ਅਤੇ ਅਨੁਕੂਲਤਾ ਟ੍ਰੈਕ ਕਰਨਾ
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਮਾਪਣ ਲਈ ਵਿਹਾਰਕ ਬਦਲਾਅ ਅਤੇ ਨੀਤੀਆਂ ਦੀ ਪਾਲਣਾ ਟ੍ਰੈਕ ਕਰਨੀ ਅਹਿਮ ਹੈ। ਕਰਮਚਾਰੀਆਂ ਦੇ ਵਿਹਾਰ ਉੱਤੇ ਨਿਗਰਾਨੀ ਅਤੇ ਸੁਰੱਖਿਆ ਨਿਯਮਾਂ ਦੀ ਪਾਲਣਾ ਯਕੀਨੀ ਕਰਕੇ ਸੰਗਠਨ ਸਿਖਲਾਈ ਦਾ ਅਸਰ ਮਾਪ ਸਕਦੇ ਅਤੇ ਸੁਧਾਰ ਦੇ ਖੇਤਰ ਪਛਾਣ ਸਕਦੇ ਹਨ।
ਇਸ ਲਈ ਸੰਗਠਨ ਕਈ ਤਰੀਕੇ ਅਤੇ ਸਾਧਨ ਵਰਤ ਸਕਦੇ ਹਨ। ਇੱਕ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਤਰੀਕਾ ਨਿਯਮਿਤ ਮੁਲਾਂਕਣ ਕਰਕੇ ਕਰਮਚਾਰੀਆਂ ਦੇ ਗਿਆਨ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਚੰਗੇ ਤਰੀਕਿਆਂ ਦੀ ਸਮਝ ਜਾਂਚਣਾ ਹੈ। ਇਨ੍ਹਾਂ ਵਿੱਚ ਕੁਇਜ਼, ਨਕਲੀ ਦ੍ਰਿਸ਼ ਅਤੇ ਵਿਹਾਰਕ ਕਸਰਤਾਂ ਸ਼ਾਮਲ ਹੋ ਸਕਦੀਆਂ ਹਨ, ਜੋ ਸੰਭਾਵੀ ਸੁਰੱਖਿਆ ਖ਼ਤਰੇ ਪਛਾਣਨ ਅਤੇ ਜਵਾਬ ਦੇਣ ਦੀ ਯੋਗਤਾ ਜਾਂਚਦੀਆਂ ਹਨ।
ਦੂਜਾ ਤਰੀਕਾ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਅਤੇ ਕਾਰਵਾਈਆਂ ਦੀ ਕਰਮਚਾਰੀਆਂ ਵੱਲੋਂ ਪਾਲਣਾ ਦੀ ਨਿਗਰਾਨੀ ਹੈ। ਇਸ ਲਈ ਸੁਰੱਖਿਆ ਘਟਨਾ ਰਿਪੋਰਟਾਂ, ਪਹੁੰਚ ਲੌਗ ਅਤੇ ਸਿਸਟਮ ਆਡਿਟ ਵਰਤੇ ਜਾ ਸਕਦੇ ਹਨ। ਇਸ ਡਾਟੇ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਕੇ ਸੰਗਠਨ ਨਿਯਮ ਨਾ ਮੰਨਣ ਦੇ ਰੁਝਾਨ ਜਾਂ ਹੋਰ ਸਿਖਲਾਈ ਦੀ ਲੋੜ ਵਾਲੇ ਖੇਤਰ ਲੱਭ ਸਕਦੇ ਹਨ।
ਇਨ੍ਹਾਂ ਤਰੀਕਿਆਂ ਦੇ ਨਾਲ ਤਕਨੀਕ ਵੀ ਵਰਤੀ ਜਾ ਸਕਦੀ ਹੈ। ਸੁਰੱਖਿਆ ਜਾਗਰੂਕਤਾ ਸਿਖਲਾਈ ਪਲੇਟਫਾਰਮ ਕਰਮਚਾਰੀਆਂ ਦੀ ਭਾਗੀਦਾਰੀ ਅਤੇ ਤਰੱਕੀ ਬਾਰੇ ਅਸਲ-ਸਮੇਂ ਦਾ ਫੀਡਬੈਕ ਤੇ ਵਿਸ਼ਲੇਸ਼ਣ ਦਿੰਦੇ ਹਨ। ਇਹ ਪੂਰਾ ਕਰਨ ਦੀਆਂ ਦਰਾਂ, ਕੁਇਜ਼ ਅੰਕ ਅਤੇ ਨਕਲੀ ਸਾਈਬਰ ਹਮਲੇ ਦੇ ਦ੍ਰਿਸ਼ਾਂ ਵਿੱਚ ਹਿੱਸਾ ਲੈਣ ਵਰਗੇ ਮਾਪਦੰਡ ਟ੍ਰੈਕ ਕਰ ਸਕਦੇ ਹਨ।
ਵਿਹਾਰਕ ਬਦਲਾਅ ਅਤੇ ਅਨੁਕੂਲਤਾ ਟ੍ਰੈਕ ਕਰਕੇ ਸੰਗਠਨ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮਾਂ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਬਾਰੇ ਲਾਭਕਾਰੀ ਜਾਣਕਾਰੀ ਲੈ ਸਕਦੇ ਹਨ। ਇਹ ਡਾਟਾ ਸਿਖਲਾਈ ਦੀ ਸਮੱਗਰੀ, ਪਹੁੰਚਾਉਣ ਦੇ ਤਰੀਕਿਆਂ ਅਤੇ ਲਗਾਤਾਰ ਸਹਾਇਤਾ ਬਾਰੇ ਸੂਚਿਤ ਫ਼ੈਸਲੇ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। ਇਸ ਨਾਲ ਸਿਖਲਾਈ ਯਤਨਾਂ ਦਾ ਨਿਵੇਸ਼ ਉੱਤੇ ਵਾਪਸੀ (ROI) ਦਰਸਾਈ ਜਾ ਸਕਦੀ ਹੈ ਅਤੇ ਕਰਮਚਾਰੀਆਂ ਕੋਲ ਸਾਈਬਰ ਖ਼ਤਰਿਆਂ ਤੋਂ ਬਚਾਅ ਲਈ ਗਿਆਨ ਤੇ ਹੁਨਰ ਹੋਣ ਦੀ ਪੁਸ਼ਟੀ ਹੁੰਦੀ ਹੈ।
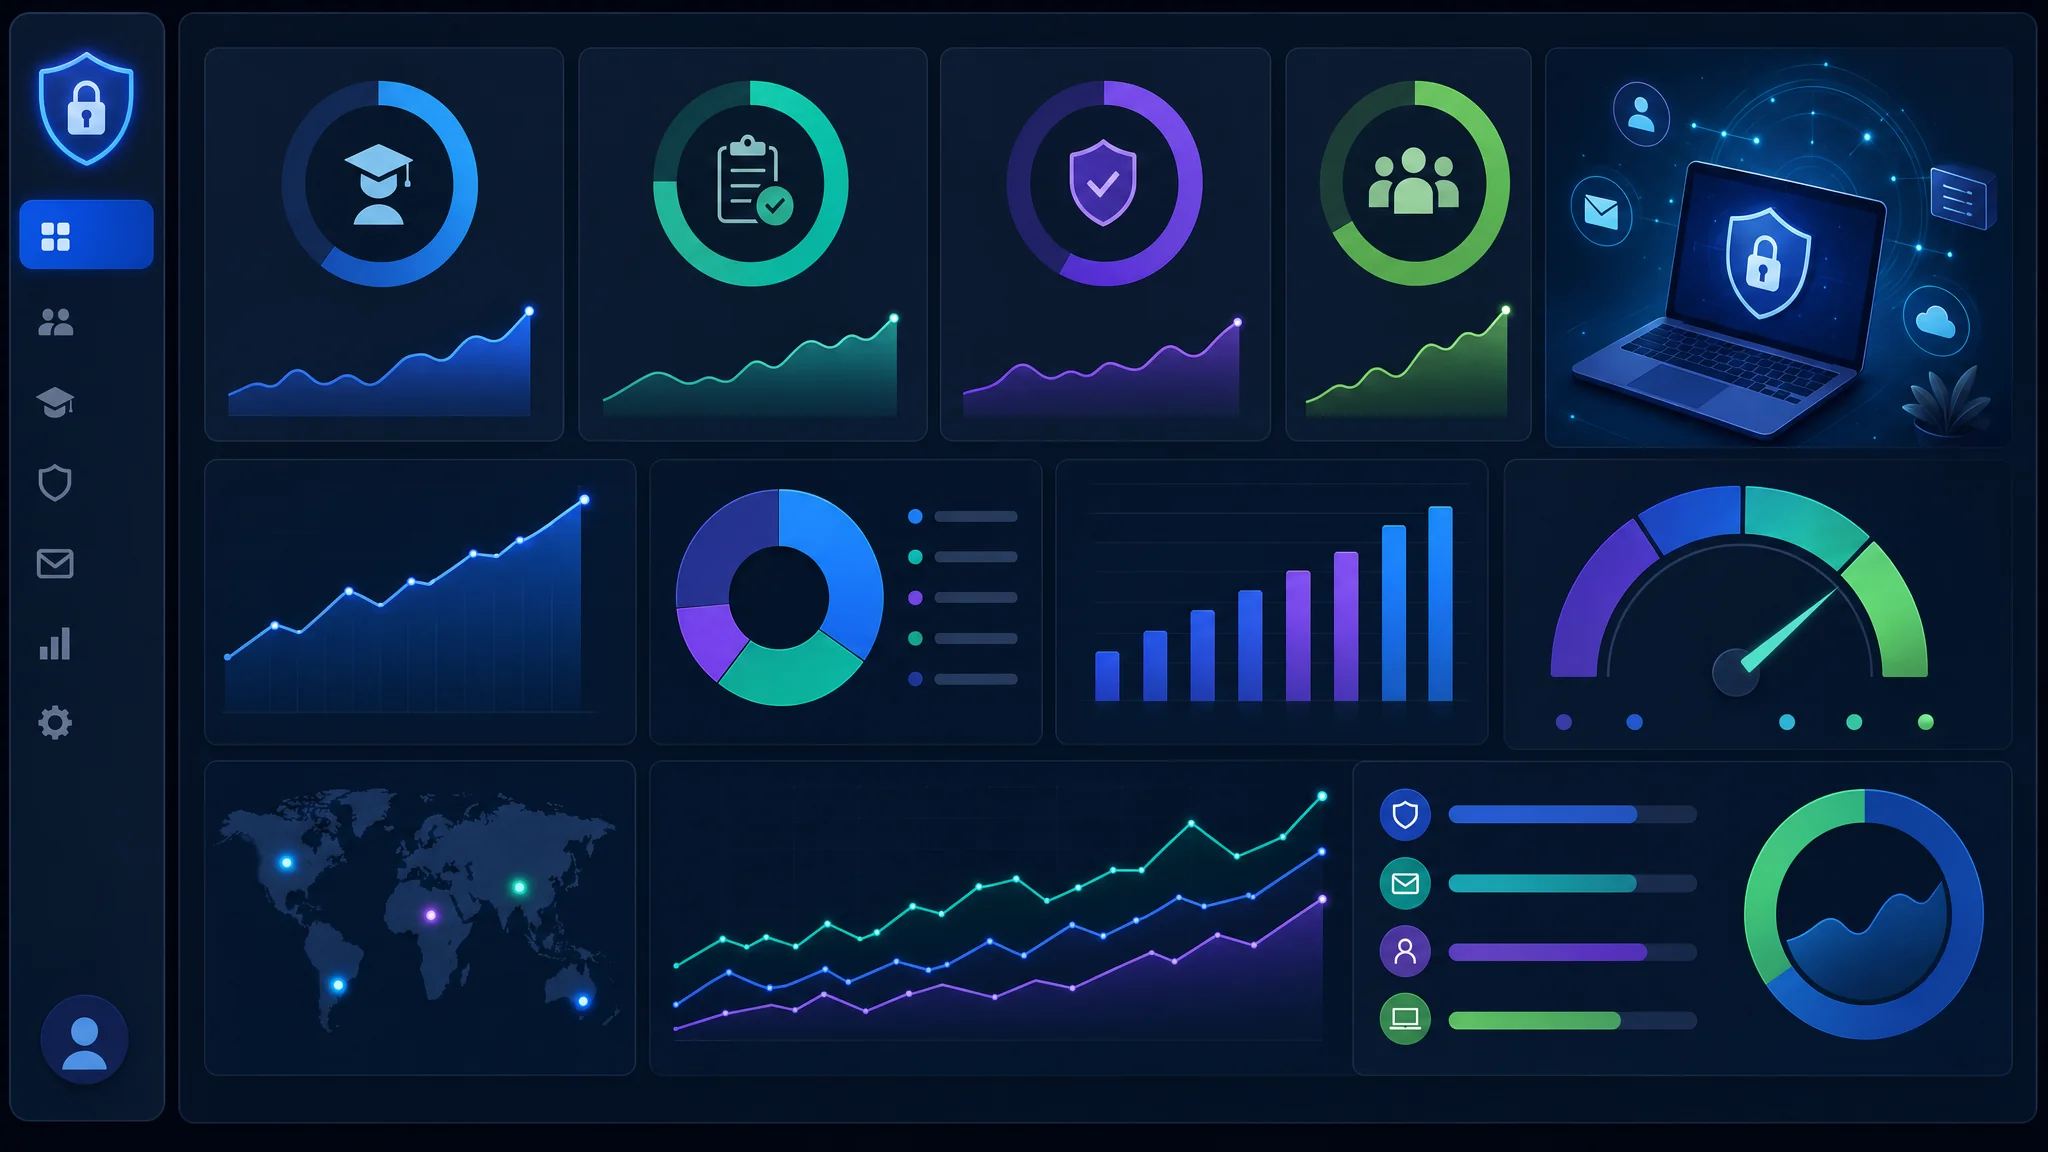
ਘਟਨਾਵਾਂ ਅਤੇ ਉਲੰਘਣਾਂ ਦੇ ਡਾਟੇ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮਾਂ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਜਾਂਚਣ ਲਈ ਘਟਨਾਵਾਂ ਅਤੇ ਉਲੰਘਣਾਂ ਦੇ ਡਾਟੇ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਅਹਿਮ ਕਦਮ ਹੈ। ਡਾਟਾ ਵੇਖ ਕੇ ਸੰਗਠਨ ਸਮਝ ਸਕਦੇ ਹਨ ਕਿ ਕਿਹੜੀਆਂ ਘਟਨਾਵਾਂ ਅਤੇ ਉਲੰਘਣਾਂ ਵਾਪਰਦੀਆਂ ਹਨ, ਕਿਹੜੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਫਾਇਦਾ ਚੁੱਕਿਆ ਜਾਂਦਾ ਹੈ ਅਤੇ ਕਾਰੋਬਾਰ ਉੱਤੇ ਕੀ ਅਸਰ ਪੈਂਦਾ ਹੈ। ਇਹ ਵਿਸ਼ਲੇਸ਼ਣ ਸੁਧਾਰ ਦੇ ਖੇਤਰ ਲੱਭਦਾ ਅਤੇ ਅਗਲੀ ਸਿਖਲਾਈ ਯੋਜਨਾਵਾਂ ਨੂੰ ਦਿਸ਼ਾ ਦਿੰਦਾ ਹੈ।
ਘਟਨਾਵਾਂ ਅਤੇ ਉਲੰਘਣਾਂ ਦੇ ਡਾਟੇ ਦਾ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਨ ਲਈ ਸੰਗਠਨ ਜਾਣਕਾਰੀ ਨੂੰ ਸਪਸ਼ਟ ਅਤੇ ਸੰਖੇਪ ਰੂਪ ਵਿੱਚ ਦਿਖਾਉਣ ਵਾਲੀਆਂ ਡਾਟਾ ਦ੍ਰਿਸ਼ਮਾਨਤਾ ਤਕਨੀਕਾਂ ਵਰਤ ਸਕਦੇ ਹਨ। ਚਾਰਟਾਂ, ਗ੍ਰਾਫਾਂ ਅਤੇ ਹੀਟਮੈਪਾਂ ਨਾਲ ਰੁਝਾਨ, ਪੈਟਰਨ ਅਤੇ ਵੱਖਰੇ ਮਾਮਲੇ ਲੱਭਣ ਵਿੱਚ ਮਦਦ ਮਿਲਦੀ ਹੈ। ਇਨ੍ਹਾਂ ਦ੍ਰਿਸ਼ਾਂ ਨਾਲ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰ ਸੂਚਿਤ ਫ਼ੈਸਲੇ ਕਰਕੇ ਸੁਧਾਰ ਦੇ ਖੇਤਰਾਂ ਨੂੰ ਤਰਜੀਹ ਦੇ ਸਕਦੇ ਹਨ।
ਡਾਟਾ ਦ੍ਰਿਸ਼ਮਾਨਤਾ ਦੇ ਨਾਲ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮਾਂ ਦਾ ਅਸਰ ਮਾਪਣ ਲਈ ਘਟਨਾ-ਜਵਾਬ ਮਾਪਦੰਡ ਲਾਗੂ ਕਰਨ ਬਾਰੇ ਵੀ ਸੋਚੋ। ਇਨ੍ਹਾਂ ਵਿੱਚ ਘਟਨਾ ਲੱਭਣ ਅਤੇ ਜਵਾਬ ਦੇਣ ਦਾ ਔਸਤ ਸਮਾਂ, ਸਫਲਤਾਪੂਰਵਕ ਘਟਾਈਆਂ ਘਟਨਾਵਾਂ ਦੀ ਗਿਣਤੀ ਅਤੇ ਮਨੁੱਖੀ ਗਲਤੀ ਕਾਰਨ ਹੋਈਆਂ ਘਟਨਾਵਾਂ ਦਾ ਪ੍ਰਤੀਸ਼ਤ ਸ਼ਾਮਲ ਹੋ ਸਕਦਾ ਹੈ। ਸਮੇਂ ਨਾਲ ਇਨ੍ਹਾਂ ਮਾਪਦੰਡਾਂ ਨੂੰ ਟ੍ਰੈਕ ਕਰਕੇ ਸੰਗਠਨ ਘਟਨਾ-ਜਵਾਬ ਸਮਰੱਥਾ ਉੱਤੇ ਸਿਖਲਾਈ ਦਾ ਅਸਰ ਮਾਪ ਸਕਦੇ ਹਨ।
ਵਿਸ਼ਲੇਸ਼ਣ ਹੋਰ ਬਿਹਤਰ ਕਰਨ ਲਈ ਸੰਗਠਨ ਮਸ਼ੀਨ ਲਰਨਿੰਗ ਐਲਗੋਰਿਦਮ ਵੀ ਵਰਤ ਸਕਦੇ ਹਨ। ਇਹ ਵੱਡੇ ਡਾਟਾ ਸਮੂਹਾਂ ਵਿੱਚ ਪੈਟਰਨ ਅਤੇ ਅਸਧਾਰਨਤਾਵਾਂ ਪਛਾਣਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਸੰਭਾਵੀ ਖ਼ਤਰੇ ਹੋਰ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਖੋਜੇ ਅਤੇ ਸੰਭਾਲੇ ਜਾ ਸਕਦੇ ਹਨ। ਮਸ਼ੀਨ ਲਰਨਿੰਗ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਕੇ ਸਮਾਂ ਅਤੇ ਸਰੋਤ ਵੀ ਬਚਾ ਸਕਦੀ ਹੈ।
ਸੰਖੇਪ ਵਿੱਚ, ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਜਾਂਚਣ ਲਈ ਘਟਨਾਵਾਂ ਅਤੇ ਉਲੰਘਣਾਂ ਦੇ ਡਾਟੇ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਜ਼ਰੂਰੀ ਹੈ। ਡਾਟਾ ਦ੍ਰਿਸ਼ਮਾਨਤਾ, ਘਟਨਾ-ਜਵਾਬ ਮਾਪਦੰਡ ਅਤੇ ਮਸ਼ੀਨ ਲਰਨਿੰਗ ਐਲਗੋਰਿਦਮ ਨਾਲ ਸੰਗਠਨ ਲਾਭਕਾਰੀ ਜਾਣਕਾਰੀ ਲੈ ਕੇ ਆਪਣੀ ਸਮੁੱਚੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਸੁਧਾਰ ਸਕਦੇ ਹਨ।
ਨਿਵੇਸ਼ ਉੱਤੇ ਵਾਪਸੀ (ROI) ਦੀ ਗਿਣਤੀ
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਦਾ ਨਿਵੇਸ਼ ਉੱਤੇ ਵਾਪਸੀ (ROI) ਮਾਪਣਾ ਸੰਗਠਨਾਂ ਲਈ ਆਪਣੇ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮਾਂ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਜਾਂਚਣ ਦਾ ਅਹਿਮ ਤਰੀਕਾ ਹੈ। ROI ਸਿਖਲਾਈ ਵਿੱਚ ਕੀਤੇ ਨਿਵੇਸ਼ ਤੋਂ ਮਿਲੇ ਲਾਭਾਂ ਦਾ ਮਾਤਰਾਤਮਕ ਮਾਪ ਦਿੰਦਾ ਹੈ। ਇਸ ਨਾਲ ਸਰੋਤਾਂ ਦੀ ਵੰਡ ਜਾਇਜ਼ ਠਹਿਰਾਉਣ ਅਤੇ ਸੂਚਿਤ ਫ਼ੈਸਲੇ ਕਰਨ ਵਿੱਚ ਮਦਦ ਮਿਲਦੀ ਹੈ। ਸੰਗਠਨ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਦੀ ਗਿਣਤੀ ਘਟਾਉਣ, ਉਲੰਘਣਾਂ ਨਾਲ ਜੁੜੇ ਵਿੱਤੀ ਨੁਕਸਾਨ ਘੱਟ ਕਰਨ ਅਤੇ ਸਮੁੱਚੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਮਜ਼ਬੂਤ ਕਰਨ ਵਰਗੇ ਪੱਖਾਂ ਉੱਤੇ ਸਿਖਲਾਈ ਦਾ ਅਸਰ ਜਾਂਚ ਸਕਦੇ ਹਨ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਦਾ ROI ਮਾਪਣ ਲਈ ਸੰਗਠਨ ਇਹ ਤਰੀਕੇ ਵਿਚਾਰ ਸਕਦੇ ਹਨ:
ਕਾਰਗੁਜ਼ਾਰੀ ਦੇ ਮਾਪਦੰਡਾਂ ਦੀ ਤੁਲਨਾ
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮਾਂ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਦਾ ਮੁਲਾਂਕਣ ਕਰਨ ਲਈ ਕਾਰਗੁਜ਼ਾਰੀ ਦੇ ਮਾਪਦੰਡਾਂ ਦੀ ਤੁਲਨਾ ਅਹਿਮ ਕਦਮ ਹੈ। ਸਿਖਲਾਈ ਦੇ ਨਤੀਜੇ ਮਾਪਣ ਅਤੇ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਨ ਨਾਲ ਸੰਗਠਨ ਸੁਧਾਰ ਵਾਲੇ ਖੇਤਰ ਲੱਭ ਕੇ ਅਗਲੀ ਸਿਖਲਾਈ ਬਾਰੇ ਸੂਚਿਤ ਫ਼ੈਸਲੇ ਕਰ ਸਕਦੇ ਹਨ। ਇਸ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਕਰਮਚਾਰੀਆਂ ਦੇ ਗਿਆਨ, ਹੁਨਰ ਅਤੇ ਵਿਹਾਰ ਉੱਤੇ ਸਿਖਲਾਈ ਦਾ ਅਸਰ ਮਾਪਣ ਵਾਲੇ ਵੱਖ-ਵੱਖ ਮਾਪਦੰਡ ਅਤੇ ਸੰਕੇਤਕ ਜਾਂਚੇ ਜਾਂਦੇ ਹਨ। ਸੰਗਠਨ ਆਪਣੀ ਕਾਰਗੁਜ਼ਾਰੀ ਦੀ ਉਦਯੋਗਕ ਮਿਆਰਾਂ ਅਤੇ ਚੰਗੇ ਤਰੀਕਿਆਂ ਨਾਲ ਤੁਲਨਾ ਵੀ ਕਰ ਸਕਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਆਪਣੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਬਾਰੇ ਲਾਭਕਾਰੀ ਜਾਣਕਾਰੀ ਮਿਲਦੀ ਹੈ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਦਾ ਅਸਰ ਮਾਪਣਾ
ਨਤੀਜਾ
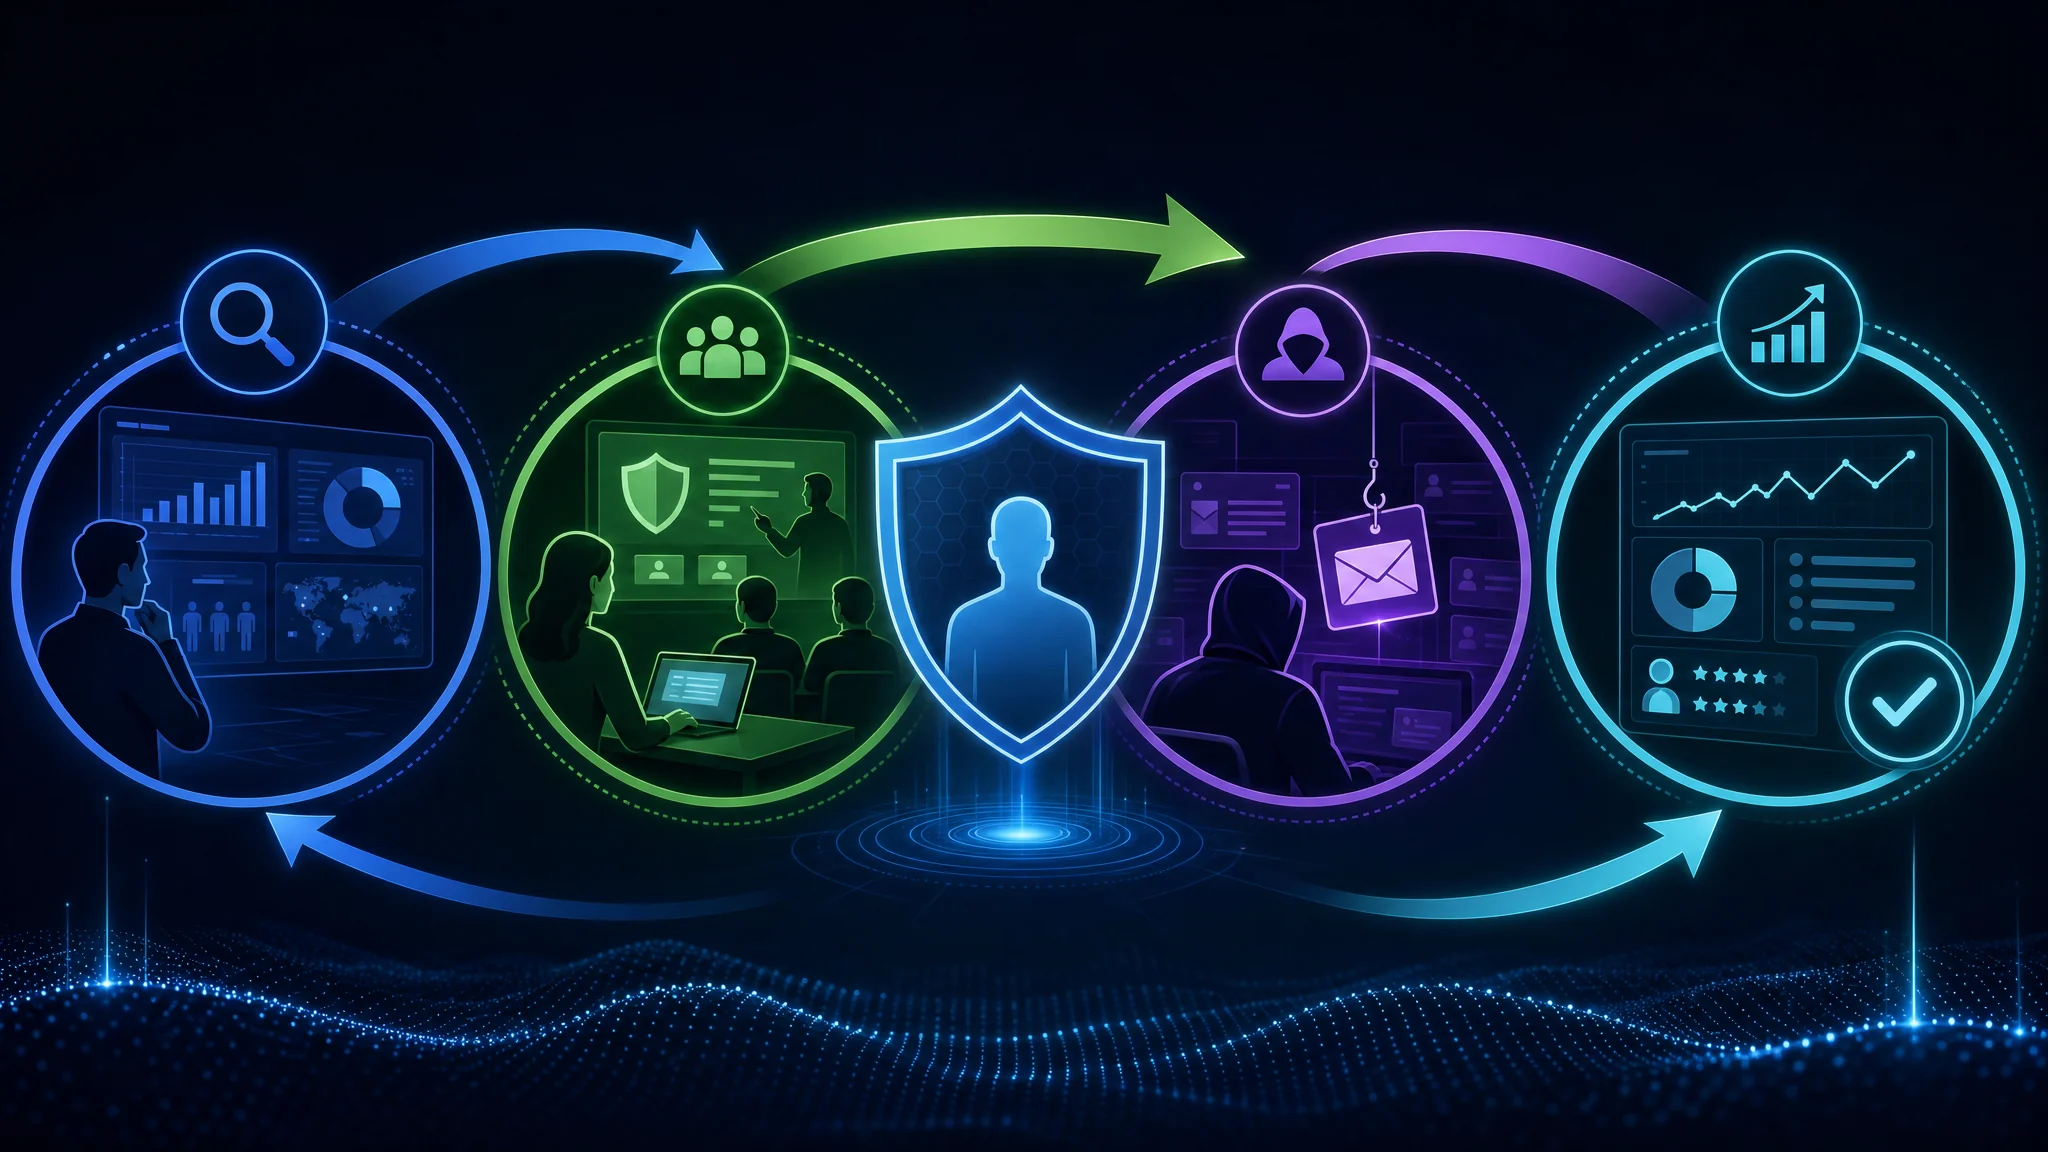
ਅਖੀਰ ਵਿੱਚ, ਕਰਮਚਾਰੀਆਂ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਬਹੁਤ ਅਹਿਮ ਹੈ। ਵਧਦਾ ਸਾਈਬਰ ਹਮਲਿਆਂ ਦਾ ਖ਼ਤਰਾ ਸੰਗਠਨਾਂ ਨੂੰ ਅਜਿਹੇ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮਾਂ ਵਿੱਚ ਨਿਵੇਸ਼ ਕਰਨ ਦੀ ਲੋੜ ਦੱਸਦਾ ਹੈ, ਜੋ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਬਚਾਉਣ ਲਈ ਲੋੜੀਂਦਾ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਦੇਣ। ਕਰਮਚਾਰੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਅਹਿਮ ਭੂਮਿਕਾ ਨਿਭਾਉਂਦੇ ਹਨ, ਕਿਉਂਕਿ ਸੰਭਾਵੀ ਖ਼ਤਰਿਆਂ ਵਿਰੁੱਧ ਉਹ ਅਕਸਰ ਬਚਾਅ ਦੀ ਪਹਿਲੀ ਕਤਾਰ ਹੁੰਦੇ ਹਨ। ਸੁਰੱਖਿਆ ਉਲੰਘਣਾ ਦੇ ਨਤੀਜੇ ਗੰਭੀਰ ਹੋ ਸਕਦੇ ਹਨ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਵਿੱਤੀ ਨੁਕਸਾਨ, ਸਾਖ ਨੂੰ ਹਾਨੀ ਅਤੇ ਕਾਨੂੰਨੀ ਅਸਰ ਸ਼ਾਮਲ ਹਨ।
ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮ ਬਣਾਉਣ ਲਈ ਸੰਗਠਨ ਦੀਆਂ ਖਾਸ ਸਿਖਲਾਈ ਲੋੜਾਂ ਅਤੇ ਉਦੇਸ਼ ਪਛਾਣੋ, ਦਿਲਚਸਪ ਤੇ ਪਰਸਪਰ ਸਿਖਲਾਈ ਸਮੱਗਰੀ ਬਣਾਓ, ਨਕਲੀ ਸਾਈਬਰ ਹਮਲੇ ਦੇ ਦ੍ਰਿਸ਼ ਲਾਗੂ ਕਰੋ ਅਤੇ ਸਿਖਲਾਈ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਲਗਾਤਾਰ ਮਾਪੋ। ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸਿਖਲਾਈ ਨਾਲ ਜੋੜਨ ਲਈ ਜਾਗਰੂਕਤਾ ਅਤੇ ਸੁਰੱਖਿਆ ਦੀ ਸੋਚ ਬਣਾਓ, ਜ਼ਿੰਮੇਵਾਰੀ ਦਾ ਸੱਭਿਆਚਾਰ ਉਤਸ਼ਾਹਿਤ ਕਰੋ, ਭਾਗੀਦਾਰੀ ਲਈ ਪ੍ਰੋਤਸਾਹਨ ਦਿਓ, ਲਗਾਤਾਰ ਸਹਾਇਤਾ ਤੇ ਸਰੋਤ ਦਿਓ ਅਤੇ ਰਿਪੋਰਟਿੰਗ ਤੇ ਘਟਨਾ-ਜਵਾਬ ਨੂੰ ਉਤਸ਼ਾਹਿਤ ਕਰੋ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਲਾਗੂ ਕਰਦੇ ਸਮੇਂ ਸੰਗਠਨਾਂ ਨੂੰ ਕੁਝ ਚੁਣੌਤੀਆਂ ਵੀ ਆ ਸਕਦੀਆਂ ਹਨ। ਕਰਮਚਾਰੀਆਂ ਦਾ ਬਦਲਾਅ ਦਾ ਵਿਰੋਧ ਅਤੇ ਘੱਟ ਜਾਗਰੂਕਤਾ ਪ੍ਰੋਗਰਾਮਾਂ ਦੀ ਸਫਲਤਾ ਰੋਕ ਸਕਦੀ ਹੈ। ਸਿਖਲਾਈ ਗਤੀਵਿਧੀਆਂ ਲਈ ਕਰਮਚਾਰੀਆਂ ਕੋਲ ਕਾਫ਼ੀ ਸਮਾਂ ਅਤੇ ਸਰੋਤ ਹੋਣ ਵਾਸਤੇ ਇਨ੍ਹਾਂ ਪਾਬੰਦੀਆਂ ਨਾਲ ਨਜਿੱਠਣਾ ਜ਼ਰੂਰੀ ਹੈ। ਵੱਖ-ਵੱਖ ਭੂਮਿਕਾਵਾਂ ਅਤੇ ਪੱਧਰਾਂ ਲਈ ਸਿਖਲਾਈ ਢਾਲਣ ਨਾਲ ਖਾਸ ਲੋੜਾਂ ਪੂਰੀਆਂ ਹੁੰਦੀਆਂ ਹਨ। ਕਰਮਚਾਰੀ ਬਦਲਾਅ ਅਤੇ ਨਵੇਂ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਕੰਮ ਨਾਲ ਜੋੜਨਾ ਵੀ ਚੁਣੌਤੀ ਹੈ, ਕਿਉਂਕਿ ਨਵੇਂ ਲੋਕਾਂ ਨੂੰ ਸਿਖਲਾਈ ਦੇਣੀ ਅਤੇ ਮੌਜੂਦਾ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਬਦਲਦੇ ਖ਼ਤਰਿਆਂ ਤੇ ਤਕਨੀਕਾਂ ਬਾਰੇ ਜਾਣੂ ਰੱਖਣਾ ਲੋੜੀਂਦਾ ਹੈ।
ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਜਾਂਚਣ ਲਈ ਉਸਦਾ ਅਸਰ ਮਾਪਣਾ ਜ਼ਰੂਰੀ ਹੈ। ਇਹ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਦੀ ਪ੍ਰਾਪਤੀ ਜਾਂਚ ਕੇ, ਵਿਹਾਰਕ ਬਦਲਾਅ ਅਤੇ ਨੀਤੀਆਂ ਦੀ ਪਾਲਣਾ ਟ੍ਰੈਕ ਕਰਕੇ, ਘਟਨਾਵਾਂ ਅਤੇ ਉਲੰਘਣਾਂ ਦੇ ਡਾਟੇ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਕੇ, ਨਿਵੇਸ਼ ਉੱਤੇ ਵਾਪਸੀ (ROI) ਦੀ ਗਿਣਤੀ ਕਰਕੇ ਅਤੇ ਕਾਰਗੁਜ਼ਾਰੀ ਦੇ ਮਾਪਦੰਡਾਂ ਦੀ ਤੁਲਨਾ ਕਰਕੇ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ। ਸਿਖਲਾਈ ਦੇ ਅਸਰ ਦਾ ਮੁਲਾਂਕਣ ਕਰਕੇ ਸੰਗਠਨ ਸੁਧਾਰ ਦੇ ਖੇਤਰ ਲੱਭ ਸਕਦੇ ਅਤੇ ਆਪਣੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਬਿਹਤਰ ਕਰਨ ਲਈ ਲੋੜੀਂਦੇ ਬਦਲਾਅ ਕਰ ਸਕਦੇ ਹਨ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਰਾਹੀਂ ਮਨੁੱਖੀ ਫਾਇਰਵਾਲ ਬਣਾਉਣਾ ਸੰਗਠਨਾਂ ਨੂੰ ਸਾਈਬਰ ਖ਼ਤਰਿਆਂ ਤੋਂ ਬਚਾਉਣ ਦਾ ਅਹਿਮ ਕਦਮ ਹੈ। ਪੂਰੇ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮਾਂ ਵਿੱਚ ਨਿਵੇਸ਼ ਕਰਕੇ ਅਤੇ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਇਸ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਸ਼ਾਮਲ ਕਰਕੇ ਸੰਗਠਨ ਸੁਰੱਖਿਆ ਅਤੇ ਲਚਕਦਾਰਤਾ ਦਾ ਸੱਭਿਆਚਾਰ ਬਣਾ ਸਕਦੇ ਹਨ। ਸਾਈਬਰ ਖ਼ਤਰਿਆਂ ਦੇ ਤੇਜ਼ੀ ਨਾਲ ਬਦਲਦੇ ਰੂਪ ਵਿੱਚ ਲਗਾਤਾਰ ਸੁਧਾਰ ਅਤੇ ਅਨੁਕੂਲਤਾ ਸੰਭਾਵੀ ਜੋਖ਼ਮਾਂ ਤੋਂ ਅੱਗੇ ਰਹਿਣ ਲਈ ਅਹਿਮ ਹਨ। ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਨੂੰ ਤਰਜੀਹ ਦੇ ਕੇ ਸੰਗਠਨ ਸੁਰੱਖਿਆ ਉਲੰਘਣਾਂ ਦਾ ਜੋਖ਼ਮ ਘਟਾ ਅਤੇ ਆਪਣੀਆਂ ਕੀਮਤੀ ਸੰਪਤੀਆਂ ਬਚਾ ਸਕਦੇ ਹਨ।
ਅਕਸਰ ਪੁੱਛੇ ਜਾਣ ਵਾਲੇ ਸਵਾਲ
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਦੀ ਕੀ ਮਹੱਤਤਾ ਹੈ?
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸਾਈਬਰ ਹਮਲਿਆਂ ਨਾਲ ਜੁੜੇ ਖ਼ਤਰਿਆਂ ਅਤੇ ਜੋਖ਼ਮਾਂ ਨੂੰ ਸਮਝਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ। ਇਹ ਉਨ੍ਹਾਂ ਨੂੰ ਆਪਣੇ ਆਪ ਅਤੇ ਸੰਗਠਨ ਨੂੰ ਸੰਭਾਵੀ ਉਲੰਘਣਾਂ ਤੋਂ ਬਚਾਉਣ ਲਈ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਦਿੰਦੀ ਹੈ।
ਕਰਮਚਾਰੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਕਿਵੇਂ ਯੋਗਦਾਨ ਪਾ ਸਕਦੇ ਹਨ?
ਕਰਮਚਾਰੀ ਚੰਗੇ ਤਰੀਕਿਆਂ ਦੀ ਪਾਲਣਾ ਕਰਕੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਅਹਿਮ ਯੋਗਦਾਨ ਪਾਉਂਦੇ ਹਨ। ਇਸ ਵਿੱਚ ਮਜ਼ਬੂਤ ਪਾਸਵਰਡ ਵਰਤਣਾ, ਫਿਸ਼ਿੰਗ ਈਮੇਲਾਂ ਤੋਂ ਸਾਵਧਾਨ ਰਹਿਣਾ ਅਤੇ ਸ਼ੱਕੀ ਸਰਗਰਮੀਆਂ ਦੀ ਰਿਪੋਰਟ ਕਰਨਾ ਸ਼ਾਮਲ ਹੈ। ਉਨ੍ਹਾਂ ਦੇ ਕਦਮ ਸੁਰੱਖਿਆ ਉਲੰਘਣਾਂ ਰੋਕਣ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਬਚਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
ਸੁਰੱਖਿਆ ਉਲੰਘਣਾ ਦੇ ਕੀ ਨਤੀਜੇ ਹੁੰਦੇ ਹਨ?
ਸੁਰੱਖਿਆ ਉਲੰਘਣਾ ਦੇ ਗੰਭੀਰ ਨਤੀਜੇ ਹੋ ਸਕਦੇ ਹਨ। ਇਨ੍ਹਾਂ ਵਿੱਚ ਵਿੱਤੀ ਨੁਕਸਾਨ, ਸੰਗਠਨ ਦੀ ਸਾਖ ਨੂੰ ਹਾਨੀ, ਕਾਨੂੰਨੀ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਅਤੇ ਗਾਹਕਾਂ ਦਾ ਭਰੋਸਾ ਗੁਆਉਣਾ ਸ਼ਾਮਲ ਹਨ। ਇਸ ਨਾਲ ਡਾਟਾ ਚੋਰੀ, ਸਿਸਟਮਾਂ ਤੱਕ ਬਿਨਾਂ ਅਧਿਕਾਰ ਪਹੁੰਚ ਅਤੇ ਕਾਰੋਬਾਰੀ ਕੰਮਕਾਜ ਵਿੱਚ ਰੁਕਾਵਟ ਵੀ ਪੈ ਸਕਦੀ ਹੈ।
ਸਿਖਲਾਈ ਸਮੱਗਰੀ ਦਿਲਚਸਪ ਅਤੇ ਪਰਸਪਰ ਕਿਵੇਂ ਬਣਾਈ ਜਾ ਸਕਦੀ ਹੈ?
ਵੀਡੀਓਜ਼ ਅਤੇ ਪਰਸਪਰ ਕੁਇਜ਼ ਵਰਗੇ ਮਲਟੀਮੀਡੀਆ ਹਿੱਸੇ ਜੋੜ ਕੇ ਸਿਖਲਾਈ ਸਮੱਗਰੀ ਦਿਲਚਸਪ ਅਤੇ ਪਰਸਪਰ ਬਣਾਈ ਜਾ ਸਕਦੀ ਹੈ। ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਪ੍ਰੇਰਿਤ ਕਰਨ ਅਤੇ ਸਿੱਖਣ ਦਾ ਤਜਰਬਾ ਸੁਧਾਰਨ ਲਈ ਇਨਾਮਾਂ ਅਤੇ ਚੁਣੌਤੀਆਂ ਵਰਗੀਆਂ ਗੇਮੀਫਿਕੇਸ਼ਨ ਤਕਨੀਕਾਂ ਵੀ ਵਰਤੋ।
ਸਿਖਲਾਈ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਮਾਪਣਾ ਕਿਉਂ ਅਹਿਮ ਹੈ?
ਸਿਖਲਾਈ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਮਾਪਣ ਨਾਲ ਸੰਗਠਨ ਆਪਣੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮਾਂ ਦਾ ਅਸਰ ਜਾਂਚਦੇ ਅਤੇ ਸੁਧਾਰ ਦੇ ਖੇਤਰ ਲੱਭਦੇ ਹਨ। ਇਸ ਨਾਲ ਪਤਾ ਲੱਗਦਾ ਹੈ ਕਿ ਕਰਮਚਾਰੀਆਂ ਨੇ ਸਾਈਬਰ ਜੋਖ਼ਮ ਘਟਾਉਣ ਲਈ ਲੋੜੀਂਦਾ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਹਾਸਲ ਕੀਤਾ ਹੈ ਜਾਂ ਨਹੀਂ।
ਵੱਖ-ਵੱਖ ਭੂਮਿਕਾਵਾਂ ਅਤੇ ਪੱਧਰਾਂ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ ਕਿਵੇਂ ਢਾਲੀ ਜਾ ਸਕਦੀ ਹੈ?
ਖਾਸ ਕੰਮ ਦੀਆਂ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਅਤੇ ਹੁਨਰ ਲੋੜਾਂ ਪੂਰੀਆਂ ਕਰਨ ਲਈ ਸਿਖਲਾਈ ਦੀ ਸਮੱਗਰੀ ਢਾਲੋ। ਬੁਨਿਆਦੀ ਜਾਗਰੂਕਤਾ ਤੋਂ ਲੈ ਕੇ ਉੱਨਤ ਤਕਨੀਕੀ ਹੁਨਰ ਵਿਕਾਸ ਤੱਕ ਵੱਖ-ਵੱਖ ਮੁਹਾਰਤ ਪੱਧਰਾਂ ਲਈ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮ ਬਣਾਓ।
Related Posts