ਕੰਟੇਨਰ ਹੁਣ ਸੁਰੱਖਿਆ ਦੀ ਹੱਦ ਨਹੀਂ ਰਹੇ: 2026 ਵਿੱਚ ਕਰਨਲ ਤੋਂ ਬਾਹਰ ਨਿਕਲਣ ਦੇ ਹਮਲੇ

Table of Contents
ਕੰਟੇਨਰ ਇੱਕੋ ਕਰਨਲ ਸਾਂਝਾ ਕਰਦੇ ਹਨ। 2026 ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਦੇ ਚਾਰ ਵੱਖਰੇ ਪਰਿਵਾਰਾਂ ਨੇ ਦਿਖਾਇਆ ਕਿ ਕਰਨਲ ਦੀ ਇੱਕ ਖਾਮੀ ਕੰਟੇਨਰ ਤੋਂ ਹੋਸਟ ਤੱਕ ਪਹੁੰਚਣ ਲਈ ਕਾਫ਼ੀ ਹੈ। Copy Fail, Dirty Frag, Fragnesia ਅਤੇ CVE-2026-80521 ਹਰ ਇੱਕ ਬਿਨਾਂ ਵਿਸ਼ੇਸ਼ ਅਧਿਕਾਰ ਵਾਲੇ ਸਥਾਨਕ ਯੂਜ਼ਰ ਨੂੰ root ਦਿੰਦੀ ਹੈ। ਚਾਰੋਂ ਕੰਟੇਨਰ ਦੀ ਹੱਦ ਪਾਰ ਕਰਦੀਆਂ ਹਨ।
ਚਿੰਤਾ ਸਿਰਫ਼ ਖਾਮੀਆਂ ਦੀ ਨਹੀਂ। AI ਹੁਣ ਉਨ੍ਹਾਂ ਨੂੰ ਘੱਟ ਖਰਚੇ ਨਾਲ ਲੱਭਦਾ ਹੈ, ਅਤੇ ਇੱਕ ਪੈਚ ਨੇ ਦੂਜੀ ਖਾਮੀ ਪੈਦਾ ਕੀਤੀ।
ਇਹ ਲੇਖ ਦੱਸਦਾ ਹੈ ਕਿ ਕੰਟੇਨਰ ਵਰਕਲੋਡਾਂ ਨੂੰ ਕਿਵੇਂ ਵੱਖ ਕਰਦੇ ਹਨ, ਇਹ ਵੱਖਰਾ ਹੋਣਾ ਹੁਣ ਕਮਜ਼ੋਰ ਹੋ ਰਹੀ ਨੀਂਹ ਉੱਤੇ ਕਿਉਂ ਟਿਕਿਆ ਹੈ, 2026 ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਕੀ ਕਰਦੀਆਂ ਹਨ, ਅਤੇ ਕਿਹੜੀ ਆਇਸੋਲੇਸ਼ਨ ਤਕਨਾਲੋਜੀ ਉੱਤੇ ਭਰੋਸਾ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ।
ਪਾਠਕ ਲਈ ਨਤੀਜਾ: ਹਰ ਵਰਕਲੋਡ ਦਾ ਕੋਡ ਕੌਣ ਦਿੰਦਾ ਹੈ, ਇਸ ਦਾ ਨਕਸ਼ਾ ਬਣਾਓ; ਲੋੜੀਂਦੀਆਂ ਕਰਨਲ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਪਛਾਣੋ; ਫਿਰ ਮਜ਼ਬੂਤ ਕੰਟੇਨਰ ਜਾਂ microVM ਹੱਦ ਚੁਣੋ। 2026 ਦੇ ਕੇਸਾਂ ਨੂੰ ਉਸ ਸਮੇਂ ਦੇ ਖੋਜ ਸਬੂਤ ਵਜੋਂ ਲਵੋ। ਉਤਪਾਦਨ ਕਰਨਲ ਬਦਲਣ ਤੋਂ ਪਹਿਲਾਂ ਮੌਜੂਦਾ ਵਿਕਰੇਤਾ ਸਲਾਹਾਂ ਜਾਂਚੋ।
ਛੋਟਾ ਜਵਾਬ
| ਸਵਾਲ | ਛੋਟਾ ਜਵਾਬ |
|---|---|
| ਕੀ ਕੰਟੇਨਰ ਆਇਸੋਲੇਟ ਕਰਦੇ ਹਨ? | ਹਾਂ, ਪ੍ਰਕਿਰਿਆ ਅਤੇ ਫਾਇਲ ਸਿਸਟਮ ਵੱਖ ਕਰਦੇ ਹਨ। ਸਾਰੇ ਕੰਟੇਨਰ ਇੱਕ ਕਰਨਲ ਸਾਂਝਾ ਕਰਦੇ ਹਨ, ਇਸ ਲਈ ਕਰਨਲ ਦੀ ਖਾਮੀ ਸਭ ਲਈ ਸਾਂਝਾ ਖਤਰਾ ਹੈ |
| ਹੁਣ ਕਿਉਂ? | AI-ਸਹਾਇਤਾ ਵਾਲੀ ਖੋਜ ਨੇ ਕਰਨਲ ਦੀ ਖਾਮੀ ਲੱਭਣ ਦਾ ਖਰਚਾ ਘਟਾ ਦਿੱਤਾ। ਸਤੰਬਰ 2026 ਤੱਕ ਲਗਭਗ 6,000 ਕਰਨਲ CVE ਪ੍ਰਕਾਸ਼ਿਤ ਹੋਏ |
| ਹੱਦ ਕਿਵੇਂ ਟੁੱਟਦੀ ਹੈ? | ਕਰਨਲ ਵਿੱਚ ਕੋਈ ਵੀ ਸਥਾਨਕ ਅਧਿਕਾਰ-ਵਾਧੇ ਦੀ ਖਾਮੀ। ਬਚਾਅ ਲਈ ਕੰਟੇਨਰ ਦੀ ਗਲਤ ਸੈਟਿੰਗ ਲਾਜ਼ਮੀ ਨਹੀਂ |
| ਕੀ ਪੈਚ ਕਾਫ਼ੀ ਹਨ? | ਪੈਚ ਲਾਜ਼ਮੀ ਹਨ, ਪਰ ਦੌੜ ਵਿੱਚ ਪਿੱਛੇ ਹਨ। 2026 ਦੇ ਇੱਕ ਪੈਚ ਨੇ ਨਵੀਂ ਸ਼ੋਸ਼ਣਯੋਗ ਖਾਮੀ ਜੋੜੀ |
| ਕਿਹੜਾ ਵਿਕਲਪ ਵਧੀਆ ਹੈ? | Firecracker ਜਾਂ Kata Containers ਵਰਗੀਆਂ microVM, ਜੋ ਹਰ ਵਰਕਲੋਡ ਨੂੰ ਆਪਣਾ ਕਰਨਲ ਦਿੰਦੀਆਂ ਹਨ |
| ਕੀ ਵਿਕਲਪ ਪੂਰਾ ਹੈ? | ਨਹੀਂ। ਹਾਈਪਰਵਾਈਜ਼ਰ ਵੀ ਕੋਡ ਹੈ। ਪਰ ਹਮਲੇ ਦੀ ਸਤਹ ਕਈ ਗੁਣਾ ਛੋਟੀ ਹੈ, ਅਤੇ ਫ਼ਰਕ ਦਾ ਮਤਲਬ ਇਹੀ ਹੈ |
ਕੰਟੇਨਰ ਕਿਵੇਂ ਆਇਸੋਲੇਟ ਕਰਦੇ ਹਨ
ਹੱਦ ਸਮਝਣ ਲਈ ਪਹਿਲਾਂ ਸਮਝੋ ਕਿ ਕੰਟੇਨਰ ਕੀ ਨਹੀਂ ਹੈ।
ਕੰਟੇਨਰ ਵਰਚੁਅਲ ਮਸ਼ੀਨ ਨਹੀਂ ਹੈ। ਇਸ ਵਿੱਚ ਦੂਜਾ ਕਰਨਲ, ਨਕਲੀ ਹਾਰਡਵੇਅਰ ਜਾਂ ਪ੍ਰਕਿਰਿਆ ਅਤੇ ਅਸਲ ਹਾਰਡਵੇਅਰ ਵਿਚਕਾਰ ਹਾਈਪਰਵਾਈਜ਼ਰ ਨਹੀਂ ਹੁੰਦਾ। ਕੰਟੇਨਰ ਇਮੇਜ ਚਲਾਉਣ ਵੇਲੇ ਤੁਸੀਂ ਮੌਜੂਦਾ ਕਰਨਲ ਉੱਤੇ ਪ੍ਰਕਿਰਿਆ ਚਲਾਉਂਦੇ ਹੋ, ਜਿਸ ਨੂੰ ਸਿਸਟਮ ਦਾ ਬਦਲਿਆ ਹੋਇਆ ਦ੍ਰਿਸ਼ ਦਿਖਦਾ ਹੈ।
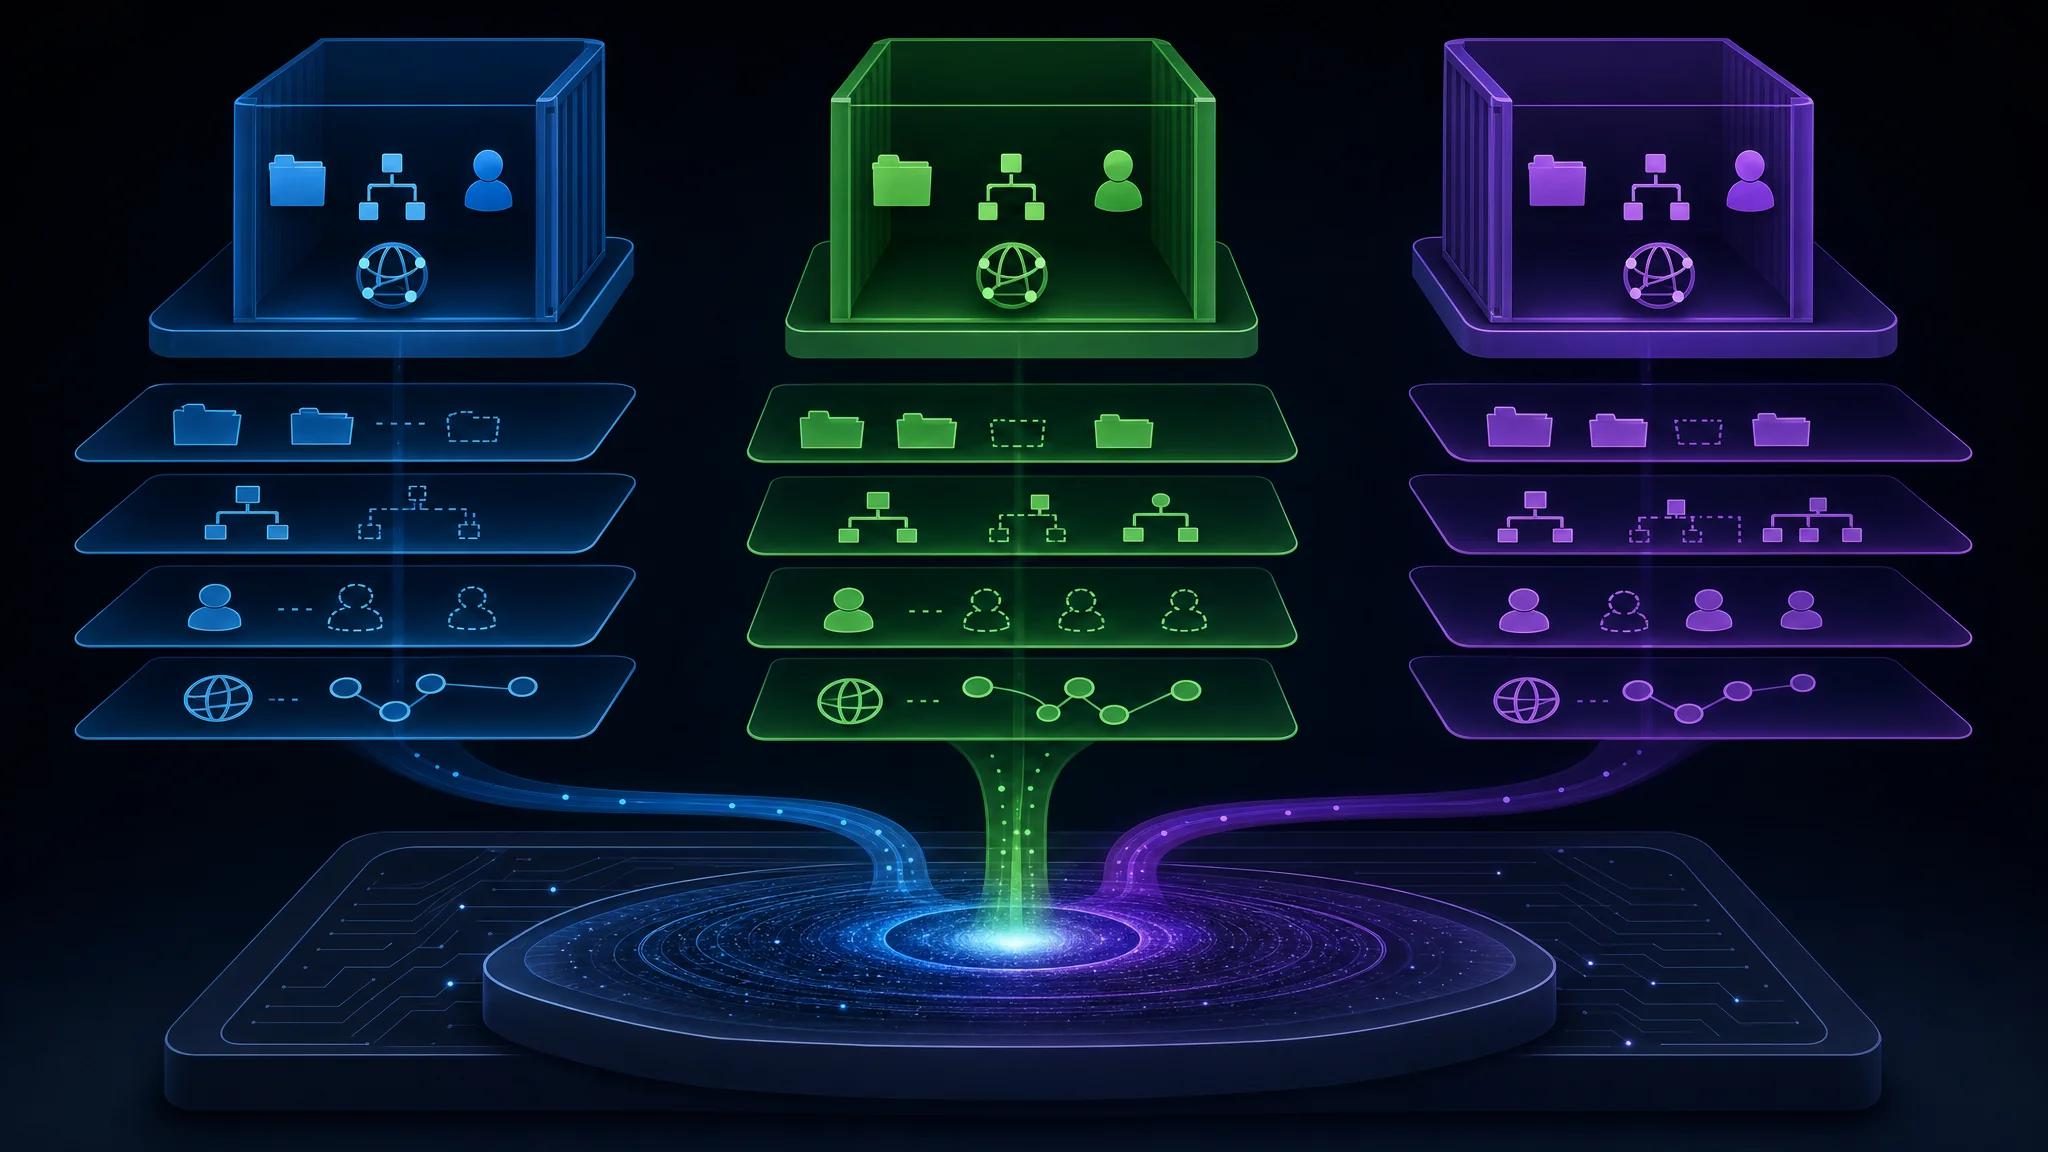
ਇਸ ਦਾ ਮਕੈਨਿਜ਼ਮ clone ਸਿਸਟਮ ਕਾਲ ਹੈ। fork ਪ੍ਰਕਿਰਿਆ ਦਾ ਐਡਰੈੱਸ ਸਪੇਸ ਨਕਲ ਕਰਦਾ ਹੈ। clone ਨਵੀਂ ਚਾਈਲਡ ਪ੍ਰਕਿਰਿਆ ਬਣਾਉਂਦਾ ਹੈ ਅਤੇ ਦੱਸਦਾ ਹੈ ਕਿ ਚਲਾਉਣ ਵਾਲੇ ਸੰਦਰਭ ਦੇ ਕਿਹੜੇ ਹਿੱਸੇ ਸਾਂਝੇ ਕਰਨੇ ਹਨ ਅਤੇ ਕਿਹੜੇ ਬਦਲਣੇ ਹਨ। Docker clone ਨੂੰ ਨੇਮਸਪੇਸਾਂ ਦਾ ਸਮੂਹ ਦਿੰਦਾ ਹੈ:
| ਨੇਮਸਪੇਸ | ਇਹ ਕੀ ਦਿਖਾਉਂਦਾ ਹੈ |
|---|---|
| Mount | ਨਿੱਜੀ ਫਾਇਲ ਸਿਸਟਮ ਰੂਟ, ਤਾਂ ਜੋ ਕੰਟੇਨਰ ਆਪਣਾ ਫਾਇਲ-ਦਰੱਖਤ ਵੇਖੇ |
| PID | ਆਪਣੀ ਪ੍ਰਕਿਰਿਆ ਨੰਬਰ ਲੜੀ; PID 1 ਕੰਟੇਨਰ ਦੀ ਪਹਿਲੀ ਪ੍ਰਕਿਰਿਆ ਹੈ, systemd ਨਹੀਂ |
| User | ਪਛਾਣ ਦਾ ਨਕਸ਼ਾ, ਜਿਸ ਵਿੱਚ ਕੰਟੇਨਰ ਦਾ “root” ਹੋਸਟ ਦੇ ਬਿਨਾਂ ਵਿਸ਼ੇਸ਼ ਅਧਿਕਾਰ ਵਾਲੇ ਯੂਜ਼ਰ ਨਾਲ ਜੁੜਦਾ ਹੈ |
| Network | ਨਿੱਜੀ ਇੰਟਰਫੇਸ, ਰਾਊਟਿੰਗ ਟੇਬਲਾਂ ਅਤੇ ਪੋਰਟਾਂ |
| IPC | ਵੱਖਰੀ ਸਾਂਝੀ ਮੈਮੋਰੀ ਅਤੇ ਸੁਨੇਹਾ ਕਤਾਰਾਂ |
| UTS | ਆਪਣਾ ਹੋਸਟਨਾਮ ਅਤੇ ਡੋਮੇਨ ਨਾਮ |
| Cgroup | ਸਰੋਤ ਹੱਦਾਂ ਦਾ ਨਿੱਜੀ ਦ੍ਰਿਸ਼ |
ਇਮੇਜ ਉੱਤੇ ਯੂਨੀਅਨ ਫਾਇਲ ਸਿਸਟਮ ਦੀ ਪਰਤ ਜੋੜੋ, ਤਾਂ ਨਤੀਜਾ ਵੱਖਰੇ ਕੰਪਿਊਟਰ ਵਰਗਾ ਲੱਗਦਾ ਹੈ। ਕੰਟੇਨਰ ਅੰਦਰ id ਚਲਾਉਣ ਤੇ uid=0(root) ਦਿਖਦਾ ਹੈ। ਫਾਇਲ ਸਿਸਟਮ ਘੱਟੋ-ਘੱਟ Ubuntu ਵਰਗਾ ਲੱਗਦਾ ਹੈ। ਪ੍ਰਕਿਰਿਆਵਾਂ ਦੀ ਸੂਚੀ ਵਿੱਚ ਸਿਰਫ਼ ਆਪਣੀਆਂ ਪ੍ਰਕਿਰਿਆਵਾਂ ਆਉਂਦੀਆਂ ਹਨ।
ਸਿਸਟਮ ਕਾਲ ਦੀ ਪੱਧਰ ਉੱਤੇ ਇਹ ਸੁਰੱਖਿਆ ਹੱਦ ਨਹੀਂ। ਕੰਟੇਨਰ ਅੰਦਰਲੀ ਪ੍ਰਕਿਰਿਆ ਫਾਇਲ ਖੋਲ੍ਹੇ, ਮੈਮੋਰੀ ਲਵੇ ਜਾਂ ਨੈੱਟਵਰਕ ਸਾਕਟ ਵਰਤੇ, ਤਾਂ ਹੋਸਟ ਦੇ ਸਾਰੇ ਕੰਟੇਨਰਾਂ ਲਈ ਉਹੀ ਕਰਨਲ ਬੇਨਤੀ ਸੰਭਾਲਦਾ ਹੈ। ਨੇਮਸਪੇਸ ਬਦਲਦੇ ਹਨ ਕਿ ਪ੍ਰਕਿਰਿਆ ਕੀ ਵੇਖਦੀ ਹੈ, ਇਹ ਨਹੀਂ ਕਿ ਕਰਨਲ ਉਸ ਲਈ ਕੀ ਕਰਦਾ ਹੈ।
ਕੰਟੇਨਰ ਅਤੇ ਹੋਸਟ ਵਿਚਕਾਰ ਅਸਲ ਹੱਦ ਕਰਨਲ ਹੈ। ਬਾਕੀ ਸਭ ਦਿਖਾਵਾ ਹੈ।
ਹੱਦ ਕੋਡ ਨਾਲ ਬਣਦੀ ਹੈ, ਅਤੇ ਕੋਡ ਵਿੱਚ ਖਾਮੀਆਂ ਹੁੰਦੀਆਂ ਹਨ
ਕੰਟੇਨਰ ਦੀ ਹਰ ਕਾਰਵਾਈ ਸਿਸਟਮ ਕਾਲ ਇੰਟਰਫੇਸ ਰਾਹੀਂ ਹੁੰਦੀ ਹੈ। ਫਾਇਲ ਖੋਲ੍ਹਣਾ, ਮੈਮੋਰੀ ਪੜ੍ਹਨਾ, ਸਾਕਟ ਉੱਤੇ ਲਿਖਣਾ ਜਾਂ UID ਬਦਲਣਾ, ਇਹ ਸਭ ਕਰਨਲ ਦੇ ਵਿਚੋਲਗੀ ਨਾਲ ਹੁੰਦਾ ਹੈ। ਕਰਨਲ ਪ੍ਰਕਿਰਿਆਵਾਂ ਨੂੰ CPU, ਫਾਇਲ ਸਿਸਟਮ ਜਾਂ ਨੈੱਟਵਰਕ ਤੱਕ ਸਿੱਧੀ ਪਹੁੰਚ ਨਹੀਂ ਦਿੰਦਾ।
ਇਹ ਵਿਚੋਲਗੀ ਸੁਰੱਖਿਆ ਮਾਡਲ ਹੈ ਅਤੇ ਕੋਡ ਵਿੱਚ ਬਣੀ ਹੈ। ਤਕਰੀਬਨ 3 ਕਰੋੜ ਲਾਈਨਾਂ।
ਸਥਾਨਕ ਅਧਿਕਾਰ-ਵਾਧਾ (LPE) ਤਦ ਹੁੰਦਾ ਹੈ ਜਦੋਂ ਪ੍ਰਕਿਰਿਆ ਵਿਚੋਲਗੀ ਕੋਡ ਦੀ ਖਾਮੀ ਵਰਤ ਕੇ ਉਹ ਅਧਿਕਾਰ ਲੈ ਲੈਂਦੀ ਹੈ ਜੋ ਉਸ ਨੂੰ ਕਦੇ ਦਿੱਤੇ ਨਹੀਂ ਗਏ। LPE ਨਵਾਂ ਨਹੀਂ। ਕਰਨਲ ਦੀ ਪਹਿਲੀ ਵਿਚੋਲਗੀ ਤੋਂ ਇਹ ਖਾਮੀਆਂ ਮੌਜੂਦ ਹਨ, ਅਤੇ ਉਦਯੋਗ ਦਹਾਕਿਆਂ ਤੋਂ ਉਨ੍ਹਾਂ ਦਾ ਸਾਹਮਣਾ ਕਰਦਾ ਆਇਆ ਹੈ।
2022 ਦਾ Dirty Pipe ਬਹੁਤਿਆਂ ਲਈ ਜਾਣਿਆ ਉਦਾਹਰਨ ਹੈ। ਇਸ ਨੇ pipe buffer ਦੀ ਸੰਭਾਲ ਵਾਲੀ ਖਾਮੀ ਨਾਲ ਸਿਰਫ਼ ਪੜ੍ਹਨਯੋਗ ਫਾਇਲਾਂ ਉੱਤੇ ਲਿਖਿਆ। ਇਹ ਵੱਡੀ ਖ਼ਬਰ ਬਣੀ ਕਿਉਂਕਿ ਇੰਨੀ ਗੰਭੀਰ ਖਾਮੀ ਲਗਭਗ ਹਰ ਇੱਕ ਜਾਂ ਦੋ ਸਾਲਾਂ ਵਿੱਚ ਆਉਂਦੀ ਸੀ। ਪੈਚ ਲਗਾਇਆ, ਅੱਗੇ ਵਧੇ, ਅਤੇ ਇਹ ਧਾਰਨਾ ਕਾਇਮ ਰਹੀ ਕਿ ਲੱਖਾਂ ਲੋਕਾਂ ਵੱਲੋਂ ਪੜ੍ਹੇ ਕੋਡ ਵਿੱਚ ਕੋਈ ਵੱਡਾ ਲੁਕਿਆ ਦੋਸ਼ ਨਹੀਂ ਹੋਵੇਗਾ।
ਹੁਣ ਇਹ ਧਾਰਨਾ ਸਹੀ ਨਹੀਂ ਰਹੀ।
2026 ਵਿੱਚ ਕੀ ਬਦਲਿਆ
ਹਮਲਾਵਰਾਂ ਦੀ ਕਾਬਲੀਅਤ ਨਹੀਂ ਬਦਲੀ। ਕਰਨਲ ਦੀ ਮੈਮੋਰੀ ਖਰਾਬ ਕਰਨ ਵਾਲੀਆਂ ਖਾਮੀਆਂ ਲੱਭਣਾ ਖੋਜੀ ਕਰੀਅਰ ਦੀ ਥਾਂ ਇੰਜੀਨੀਅਰਿੰਗ ਕੰਮ ਬਣ ਗਿਆ।
ਇਸ ਸਾਲ ਦੇ ਤਿੰਨ ਅੰਕੜੇ ਬਦਲਾਅ ਸਪਸ਼ਟ ਕਰਦੇ ਹਨ:
| ਖੋਜ | ਕਿਸ ਨੇ ਲੱਭੀ | ਕਿਵੇਂ |
|---|---|---|
| Copy Fail (CVE-2026-31431) | Taeyang Lee, Theori | Xint Code, AI ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਸੰਦ ਦੀ ਮਦਦ ਨਾਲ। Linux ਕ੍ਰਿਪਟੋ ਸਬਸਿਸਟਮ ਨੂੰ ਸਕੈਨ ਕਰਨ ਵਿੱਚ ਲਗਭਗ ਇੱਕ ਘੰਟਾ |
| CVE-2026-80521 | Zhenpeng (Leo) Lin, DepthFirst | ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣ ਲਈ ਸਿਖਾਏ ਅੰਦਰੂਨੀ AI ਮਾਡਲ dfs-large1 ਨਾਲ |
| CVE-2026-80521, ਵੱਖਰੀ ਖੋਜ | Kyle, OpenAI | ਉਹੀ ਖਾਮੀ ਵੱਖਰੇ ਤੌਰ ਤੇ ਲੱਭੀ ਅਤੇ ਉਸੇ ਦਿਨ ਰਿਪੋਰਟ ਕੀਤੀ |
ਤੀਜੀ ਕਤਾਰ ਫਿਰ ਪੜ੍ਹੋ। ਵੱਖਰੇ AI ਸੰਦਾਂ ਵਾਲੀਆਂ ਦੋ ਸੰਸਥਾਵਾਂ ਨੇ ਉਹੀ AF_UNIX use-after-free ਲੱਭੀ ਅਤੇ ਉਸੇ ਦਿਨ [email protected] ਨੂੰ ਦੱਸੀ। ਇਹ ਦੋ ਪ੍ਰਤਿਭਾਵਾਂ ਦਾ ਇਤਫ਼ਾਕ ਨਹੀਂ। ਇੱਕ ਦੁਹਰਾਇਆ ਜਾ ਸਕਣ ਵਾਲਾ ਤਰੀਕਾ ਇੱਕੋ ਜਵਾਬ ਦੋ ਵਾਰੀ ਲਿਆਉਂਦਾ ਹੈ।
DepthFirst ਪੈਮਾਨਾ ਸਿੱਧਾ ਦੱਸਦਾ ਹੈ: ਸਤੰਬਰ 2026 ਤੱਕ ਲਗਭਗ 6,000 ਕਰਨਲ CVE ਪ੍ਰਕਾਸ਼ਿਤ ਹੋਈਆਂ। ਗਿਣਤੀ AI ਮਦਦ ਦੀ ਉਪਲਬਧਤਾ ਨਾਲ ਵਧਦੀ ਹੈ, ਕਰਨਲ ਡਿਵੈਲਪਰਾਂ ਦੀ ਗਿਣਤੀ ਨਾਲ ਨਹੀਂ।
ਜਦੋਂ AI ਸਕੈਨ ਦਾ ਇੱਕ ਘੰਟਾ ਕ੍ਰਿਪਟੋ ਸਬਸਿਸਟਮ ਵਿੱਚ ਦਹਾਕਾ ਪੁਰਾਣੀ ਖਾਮੀ ਲੱਭ ਲੈਂਦਾ ਹੈ, ਤਾਂ ਕਰਨਲ ਦੇ ਹਮਲੇ ਦੀ ਅਰਥਵਿਵਸਥਾ ਉਲਟ ਜਾਂਦੀ ਹੈ।
ਇੱਕ ਸਾਲ ਵਿੱਚ ਚਾਰ ਬਚਾਅ
ਇਨ੍ਹਾਂ ਵਿੱਚੋਂ ਹਰ ਕਮਜ਼ੋਰੀ ਬਿਨਾਂ ਵਿਸ਼ੇਸ਼ ਅਧਿਕਾਰ ਵਾਲੇ ਸਥਾਨਕ ਖਾਤੇ ਨੂੰ root ਦਿੰਦੀ ਹੈ। ਕਿਸੇ ਨੂੰ ਕੰਟੇਨਰ ਦੀ ਗਲਤ ਸੈਟਿੰਗ, privileged flag ਜਾਂ ਨੈੱਟਵਰਕ ਰਾਹੀਂ ਅੰਦਰ ਆਉਣ ਦੀ ਲੋੜ ਨਹੀਂ।
| ਕਮਜ਼ੋਰੀ | CVE | ਸਬਸਿਸਟਮ | ਹਮਲੇ ਦੀ ਵਿਧੀ | ਕਿਸ ਨੇ ਲੱਭੀ |
|---|---|---|---|---|
| Copy Fail | CVE-2026-31431 | algif_aead / AF_ALG | ਪੜ੍ਹੀ ਜਾ ਸਕਦੀ ਕਿਸੇ ਵੀ ਫਾਇਲ ਦੇ ਪੇਜ ਕੈਸ਼ ਵਿੱਚ 4 ਬਾਈਟ ਲਿਖਣਾ | Theori, AI ਦੀ ਮਦਦ ਨਾਲ |
| Dirty Frag | CVE-2026-43284 + CVE-2026-43500 | XFRM ESP, RxRPC | ਜੁੜੇ ਦੋ ਰੂਪਾਂ ਰਾਹੀਂ ਪੇਜ ਕੈਸ਼ ਵਿੱਚ 4 ਬਾਈਟ ਲਿਖਣਾ | Hyunwoo Kim |
| Fragnesia | CVE-2026-46300 | XFRM ESP-in-TCP | ਪੇਜ ਕੈਸ਼ ਵਿੱਚ ਇੱਕ-ਇੱਕ ਬਾਈਟ ਲਿਖਣਾ | Hyunwoo Kim |
| AF_UNIX UAF | CVE-2026-80521 | AF_UNIX ਸਾਕਟ | unix_vertex ਦੀ garbage collection ਦੌਰਾਨ use-after-free | DepthFirst, AI ਦੀ ਮਦਦ ਨਾਲ |
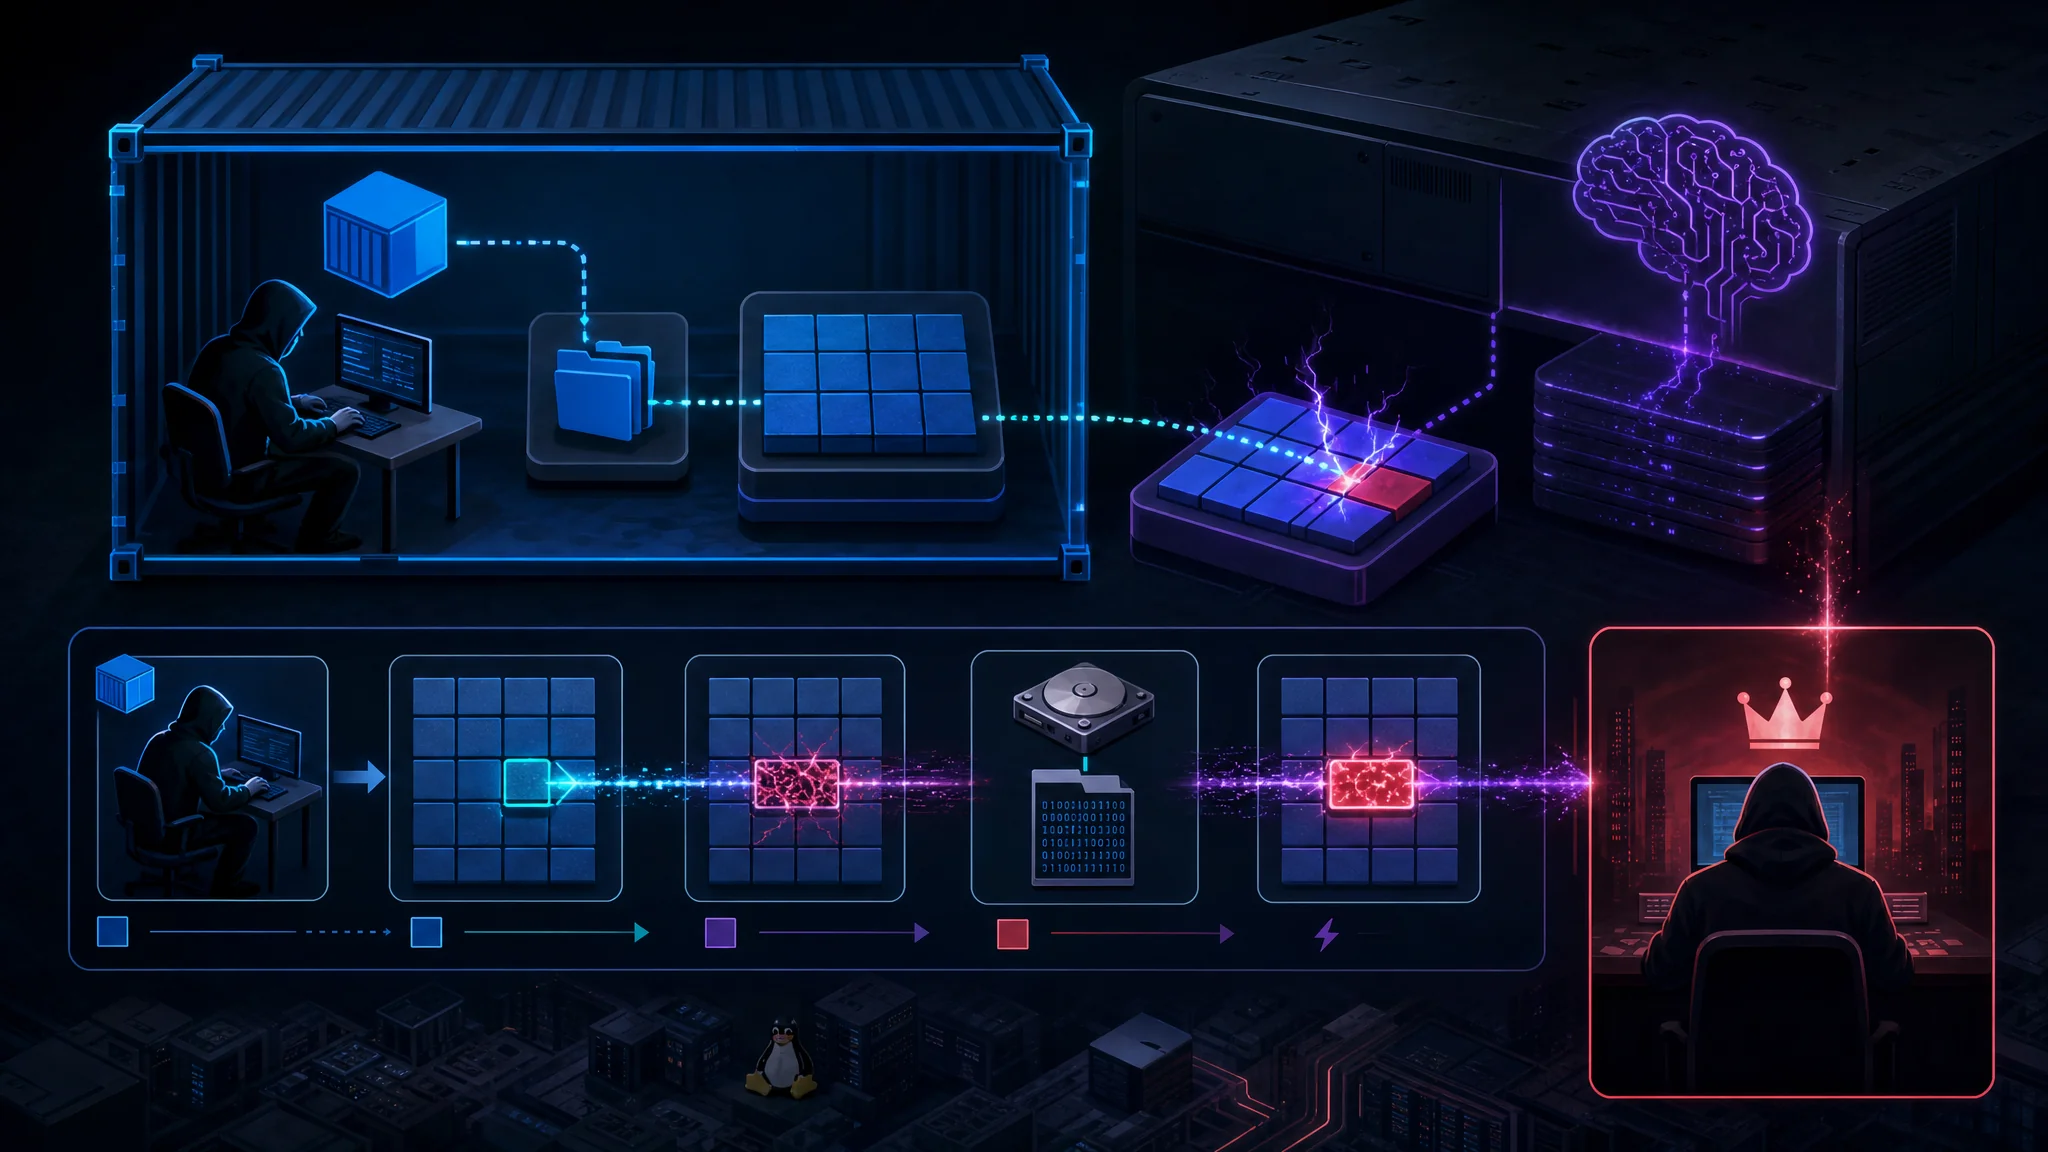
ਚਾਰੋਂ ਵਿੱਚ ਇੱਕ ਸਾਂਝਾ ਨਮੂਨਾ ਹੈ। ਇਹ ਡਿਸਕ ਦੀ ਥਾਂ ਪੇਜ ਕੈਸ਼ ਉੱਤੇ ਹਮਲਾ ਕਰਦੀਆਂ ਹਨ।
Copy Fail: ਬਿਨਾਂ race ਵਾਲੀ ਤਰਕ ਦੀ ਖਾਮੀ
Copy Fail ਚਾਰਾਂ ਵਿੱਚ ਸਭ ਤੋਂ ਸਿੱਧੀ ਅਤੇ ਸਭ ਤੋਂ ਚਿੰਤਾਜਨਕ ਹੈ।
ਲਗਭਗ ਹਰ Linux LPE ਲਈ ਸਮੇਂ ਦੀ ਖਿੜਕੀ ਜਾਂ ਕਰਨਲ-ਵਿਸ਼ੇਸ਼ ਮੈਮੋਰੀ offset ਲੋੜੀਂਦਾ ਹੈ। Copy Fail ਨੂੰ ਦੋਹਾਂ ਵਿੱਚੋਂ ਕਿਸੇ ਦੀ ਲੋੜ ਨਹੀਂ। ਇਹ algif_aead ਵਿੱਚ ਸਿੱਧੀ ਤਰਕ ਦੀ ਖਾਮੀ ਹੈ। ਇਹ ਮੋਡੀਊਲ AF_ALG ਰਾਹੀਂ ਯੂਜ਼ਰ ਸਪੇਸ ਨੂੰ authenticated encryption ਵਰਤਣ ਦਿੰਦਾ ਹੈ।
ਹਮਲਾ splice() ਰਾਹੀਂ ਪੇਜ ਕੈਸ਼ ਦਾ ਪੰਨਾ ਕਾਰਵਾਈ ਵਿੱਚ ਪਾਉਂਦਾ ਹੈ। ਫਿਰ in-place AEAD ਰਾਹ ਨੂੰ ਵਰਤ ਕੇ ਉਸ ਪੰਨੇ ਵਿੱਚ ਤੁਹਾਡੇ ਚੁਣੇ ਚਾਰ ਬਾਈਟ ਲਿਖਦਾ ਹੈ। ਖਰਾਬ ਪੰਨਾ dirty ਨਹੀਂ ਲੱਗਦਾ, ਇਸ ਲਈ ਡਿਸਕ ਉੱਤੇ ਵਾਪਸ ਨਹੀਂ ਲਿਖਿਆ ਜਾਂਦਾ। ਡਿਸਕ ਵਾਲੀ ਫਾਇਲ ਸਹੀ ਰਹਿੰਦੀ ਹੈ। ਇਸ ਕਰਕੇ ਮੈਮੋਰੀ ਵਾਲੀ ਕਾਪੀ ਬਦਲੀ ਹੋਣ ਦੇ ਬਾਵਜੂਦ checksum ਅਤੇ integrity ਜਾਂਚਾਂ ਲੰਘ ਜਾਂਦੀਆਂ ਹਨ।
732 ਬਾਈਟ ਦੀ Python ਸਕ੍ਰਿਪਟ 2017 ਤੋਂ ਬਾਅਦ ਆਏ ਹਰ Linux ਡਿਸਟ੍ਰੀਬਿਊਸ਼ਨ ਵਿੱਚ root ਲੈ ਲੈਂਦੀ ਹੈ। algif_aead ਦੀ 2017 ਦੀ optimization ਨੇ ਖਾਮੀ ਪੈਦਾ ਕੀਤੀ ਸੀ। 2026 ਦਾ ਪੈਚ ਉਹ optimization ਵਾਪਸ ਕਰਦਾ ਹੈ। Mainline commit a664bf3d603d।
ਇਹ ਖਾਮੀ ਲਗਭਗ ਦਸ ਸਾਲ ਹਰ ਮੁੱਖ ਡਿਸਟ੍ਰੀਬਿਊਸ਼ਨ ਵਿੱਚ ਰਹੀ। AI ਸੰਦ ਨੇ ਇਸ ਨੂੰ ਲਗਭਗ ਇੱਕ ਘੰਟੇ ਵਿੱਚ ਲੱਭਿਆ।
Dirty Frag: ਦੋ ਰੂਪ ਜੋ ਇਕ ਦੂਜੇ ਦੀ ਘਾਟ ਪੂਰੀ ਕਰਦੇ ਹਨ
Dirty Frag ਦਾ ਨਾਮ ਇਸ ਦੀ ਸ਼ੁਰੂਆਤ ਸਹੀ ਦੱਸਦਾ ਹੈ। Dirty Pipe struct pipe_buffer ਉੱਤੇ ਲਿਖਦਾ ਹੈ। Dirty Frag struct sk_buff ਦੇ frag ਉੱਤੇ ਲਿਖਦਾ ਹੈ।
ਇੱਥੇ ਦੋ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਲੜੀ ਵਿੱਚ ਜੋੜਿਆ ਜਾਂਦਾ ਹੈ, ਅਤੇ ਇਹ ਜੋੜ ਹੀ ਚਲਾਕੀ ਹੈ:
- CVE-2026-43284
esp_input()ਵੱਲੋਂ copy-on-write ਰਾਹ ਛੱਡ ਕੇspliceਕੀਤੇ fragment ਨੂੰ in-place decrypt ਕਰਨ ਦਾ ਫਾਇਦਾ ਲੈਂਦੀ ਹੈ। ਕੁਝ ਡਿਸਟ੍ਰੀਬਿਊਸ਼ਨ ਜਿਸ ਨੂੰ ਰੋਕਦੇ ਹਨ, ਉਸ user namespace ਨੂੰ ਬਣਾਉਣ ਦਾ ਅਧਿਕਾਰ ਚਾਹੀਦਾ ਹੈ। - CVE-2026-43500
rxkad_verify_packet_1()ਵੱਲੋਂ fragment ਨੂੰ in-place decrypt ਕਰਨ ਦਾ ਫਾਇਦਾ ਲੈਂਦੀ ਹੈ। ਨੇਮਸਪੇਸ ਅਧਿਕਾਰ ਨਹੀਂ ਚਾਹੀਦਾ, ਪਰ ਜ਼ਿਆਦਾਤਰ ਡਿਸਟ੍ਰੀਬਿਊਸ਼ਨਾਂ ਵਿੱਚrxrpcਮੋਡੀਊਲ ਨਹੀਂ ਹੁੰਦਾ। Ubuntu ਇਸ ਨੂੰ ਮੂਲ ਰੂਪ ਵਿੱਚ ਲੋਡ ਕਰਦਾ ਹੈ।
ਇੱਕਲਾ ਰੂਪ ਆਪਣੀ ਇੱਕ ਘਾਟ ਛੱਡਦਾ ਹੈ। ਇਕੱਠੇ ਦੋਹਾਂ ਇੱਕ ਦੂਜੇ ਨੂੰ ਪੂਰਾ ਕਰਦੇ ਹਨ। User namespace ਮਨਜ਼ੂਰ ਹੋਵੇ ਤਾਂ ESP ਰਾਹ ਪਹਿਲਾਂ ਚਲਦਾ ਹੈ। ਇਹ ਰੋਕਿਆ ਹੋਵੇ ਪਰ rxrpc ਮੌਜੂਦ ਹੋਵੇ ਤਾਂ RxRPC ਰਾਹ ਚਲਦਾ ਹੈ। ਇੱਕ exploit binary ਕਈ ਡਿਸਟ੍ਰੀਬਿਊਸ਼ਨਾਂ ਉੱਤੇ ਕੰਮ ਕਰਦੀ ਹੈ। RxRPC ਰੂਪ /etc/passwd ਦਾ ਇੱਕ ਖੇਤਰ ਖਾਲੀ ਕਰ ਕੇ ਅਤੇ PAM ਦੇ nullok ਨਾਲ ਖਾਲੀ ਪਾਸਵਰਡ ਮਨਜ਼ੂਰ ਕਰਵਾ ਕੇ root ਲੈਂਦਾ ਹੈ।
ਬਚਾਅ ਕਰਨ ਵਾਲਿਆਂ ਲਈ ਸਭ ਤੋਂ ਅਹਿਮ ਖੋਜ: Dirty Frag algif_aead ਹੋਣ ਜਾਂ ਨਾ ਹੋਣ ਦੋਹਾਂ ਹਾਲਤਾਂ ਵਿੱਚ ਚੱਲਦੀ ਹੈ। Copy Fail ਲਈ ਪ੍ਰਚਲਿਤ ਮੋਡੀਊਲ blacklist Dirty Frag ਤੋਂ ਬਿਲਕੁਲ ਨਹੀਂ ਬਚਾਉਂਦੀ।
Fragnesia: ਖਾਮੀ ਪੈਦਾ ਕਰਨ ਵਾਲਾ ਪੈਚ
Fragnesia, Dirty Frag ਵਰਗੀ ਹੀ ਕਿਸਮ ਹੈ, ਪਰ XFRM ਦੇ ESP-in-TCP ਰਾਹ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਂਦੀ ਹੈ। ਇਸ ਲੜੀ ਵਿੱਚ ਇਹ ਸਭ ਤੋਂ ਸਿੱਖਿਆਦਾਇਕ ਮਿਸਾਲ ਹੈ।
skb ਜੋੜਦੇ ਵੇਲੇ ਸਾਂਝੇ page fragment ਨੂੰ ਗਲਤ ਸੰਭਾਲਣ ਨਾਲ ਖਾਮੀ ਪੈਦਾ ਹੁੰਦੀ ਹੈ। Socket ਦੇ espintcp ਉਪਰਲੇ-ਪਰਤ ਪ੍ਰੋਟੋਕੋਲ ਮੋਡ ਵਿੱਚ ਜਾਣ ਤੋਂ ਪਹਿਲਾਂ ਹਮਲਾਵਰ ਫਾਇਲ ਨਾਲ ਜੁੜੇ ਪੰਨੇ TCP receive queue ਵਿੱਚ splice ਕਰਦਾ ਹੈ। ESP processing ਚਾਲੂ ਹੋਣ ਮਗਰੋਂ ਕਰਨਲ ਕਤਾਰ ਵਾਲੇ ਡਾਟੇ ਨੂੰ in place decrypt ਕਰਦਾ ਹੈ। AES-GCM keystream ਨਾਲ ਹੇਰਾਫੇਰੀ ਅਸਲ page cache ਨੂੰ ਖਰਾਬ ਕਰਦੀ ਹੈ। ਹਮਲਾਵਰ ਨੂੰ ਕੈਸ਼ ਕੀਤੇ ਫਾਇਲ ਪੰਨਿਆਂ ਵਿੱਚ ਵਾਰ-ਵਾਰ ਇੱਕ ਬਾਈਟ ਲਿਖਣ ਦੀ ਸਮਰੱਥਾ ਮਿਲਦੀ ਹੈ।
ਛੋਟੇ ELF payload ਨਾਲ /usr/bin/su ਦੇ ਪਹਿਲੇ ਬਾਈਟ ਬਦਲ ਕੇ exploit root ਲੈਂਦੀ ਹੈ। ਬਦਲਾਅ ਸਿਰਫ਼ ਮੈਮੋਰੀ ਵਿੱਚ ਹੁੰਦਾ ਹੈ, ਡਿਸਕ ਵਾਲੀ binary ਨੂੰ ਛੂਹਦਾ ਨਹੀਂ।
ਬਿਨਾਂ ਵਿਸ਼ੇਸ਼ ਅਧਿਕਾਰ ਵਾਲੇ user ਅਤੇ network namespaces ਵੱਖਰੇ ਨੇਮਸਪੇਸ ਅੰਦਰ CAP_NET_ADMIN ਦਿੰਦੇ ਹਨ। ਫਿਰ NETLINK_XFRM ਬਣਾਈ ਹੋਈ security association ਲਗਾਉਂਦਾ ਹੈ।
ਇਸ ਵਾਕ ਉੱਤੇ ਰੁਕ ਕੇ ਸੋਚੋ: Fragnesia, ਮੂਲ Dirty Frag ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਆਏ ਇੱਕ ਪੈਚ ਦਾ ਅਣਚਾਹਿਆ ਨਤੀਜਾ ਸੀ। Dirty Frag ਨੂੰ ਠੀਕ ਕਰਨ ਨਾਲ ਨਵੀਂ, ਵੱਖਰੇ ਤੌਰ ਤੇ root ਦੇਣ ਵਾਲੀ ਖਾਮੀ ਪੈਦਾ ਹੋਈ।
CVE-2026-80521: kernelCTF ਜਿੱਤਣ ਵਾਲਾ ਕੰਟੇਨਰ ਬਚਾਅ
AF_UNIX ਦੀ race ਇਸ ਗੱਲ ਨੂੰ ਖਤਮ ਕਰਦੀ ਹੈ ਕਿ ਇਹ ਸਿਰਫ਼ ਸਿਧਾਂਤਕ ਸਮੱਸਿਆ ਹੈ।
ਇਹ SCM_RIGHTS ਸੁਨੇਹਿਆਂ ਦੀ garbage collection ਵਿੱਚ heap use-after-free ਹੈ। ਪ੍ਰਕਿਰਿਆਵਾਂ ਇਸ ਰਾਹੀਂ ਇੱਕ ਦੂਜੇ ਨੂੰ file descriptor ਦਿੰਦੀਆਂ ਹਨ। ਚੱਕਰਾਕਾਰ socket reference ਇਕੱਠਾ ਕਰਦੇ ਸਮੇਂ race ਹੋ ਜਾਂਦੀ ਹੈ ਅਤੇ struct unix_vertex ਛੱਡ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ, ਜਦੋਂ ਕਿ ਬਚੇ socket ਦਾ SCC ring ਹਾਲੇ ਵੀ ਇਸ ਵੱਲ pointer ਰੱਖਦਾ ਹੈ। ਅਗਲਾ collection ਦੌਰ ਪੁਰਾਣੇ ring ਨੂੰ ਪੜ੍ਹ ਕੇ ਛੱਡੀ ਮੈਮੋਰੀ ਵਰਤਦਾ ਹੈ।
ਇਸ ਦਾ ਅਸਰ ਸਿਰਫ਼ Linux ਤੱਕ ਸੀਮਿਤ ਨਹੀਂ, ਕਿਉਂਕਿ AF_UNIX ਸਥਾਨਕ IPC ਦੀ ਨੀਂਹ ਹੈ। ਸਥਾਨਕ database, systemd ਅਤੇ Docker ਖੁਦ ਇਸ ਉੱਤੇ ਨਿਰਭਰ ਹਨ। DepthFirst ਮੁਤਾਬਕ ਇਹ ਕਰਨਲ ਉੱਤੇ ਬਣੇ ਜ਼ਿਆਦਾਤਰ OS ਸੈਂਡਬਾਕਸਾਂ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਦੀ ਹੈ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ nsjail, Firejail, Bubblewrap ਅਤੇ ਨਵੇਂ ਕੰਟੇਨਰ runtime ਸ਼ਾਮਲ ਹਨ।
DepthFirst ਨੇ 24 ਜੁਲਾਈ 2026 ਨੂੰ ਇਸ ਉੱਤੇ Google kernelCTF ਸਥਾਨ ਜਿੱਤਿਆ, 5 ਅਗਸਤ ਨੂੰ lts-6.12.95 ਸ਼੍ਰੇਣੀ ਵਿੱਚ ਪੁਸ਼ਟੀ ਲਈ, ਅਤੇ ਉਸੇ ਦਿਨ [email protected] ਨੂੰ ਰਿਪੋਰਟ ਕੀਤਾ। ਫਿਰ ਪਤਾ ਲੱਗਾ ਕਿ OpenAI ਦੇ Kyle ਨੇ ਵੀ ਉਹੀ ਖਾਮੀ ਰਿਪੋਰਟ ਕੀਤੀ ਸੀ। ਉਪਰਲਾ ਪੈਚ 6 ਅਗਸਤ ਨੂੰ ਆ ਗਿਆ। ਖੋਜ 22 ਸਤੰਬਰ ਨੂੰ ਪ੍ਰਕਾਸ਼ਿਤ ਹੋਈ।
ਉਨ੍ਹਾਂ ਨੇ Ubuntu 26.04 ਲਈ ਚੱਲਣਯੋਗ exploit ਜਾਰੀ ਕੀਤੀ ਅਤੇ CVE-2026-52910 ਰਾਹੀਂ Ubuntu 24.04 ਤੋਂ ਬਚਣ ਲਈ ਦੂਜੀ exploit ਵੀ ਜਾਰੀ ਕੀਤੀ।
ਬਚਾਅ ਦੀ ਸਲਾਹ ਵਾਰ-ਵਾਰ ਕਿਉਂ ਨਾਕਾਮ ਹੁੰਦੀ ਹੈ
ਇਸ ਸਾਲ ਬਚਾਅ ਕਰਨ ਵਾਲਿਆਂ ਨੂੰ ਤਿੰਨ ਵਾਰ ਅਸਥਾਈ ਉਪਾਅ ਦਿੱਤੇ ਗਏ, ਪਰ ਹਰ ਵਾਰ ਕੁਝ ਮਹੱਤਵਪੂਰਨ ਗੱਲ ਗਲਤ ਸੀ।
| ਉਪਾਅ | ਕੀ ਰੋਕਦਾ ਹੈ | ਕੀ ਛੱਡਦਾ ਹੈ |
|---|---|---|
algif_aead ਨੂੰ blacklist ਕਰਨਾ | Copy Fail | Dirty Frag ਨੂੰ ਕੁਝ ਨਹੀਂ, ਕਿਉਂਕਿ ਇਹ ਮੋਡੀਊਲ ਨੂੰ ਪੂਰੀ ਤਰ੍ਹਾਂ ਨਜ਼ਰਅੰਦਾਜ਼ ਕਰਦੀ ਹੈ |
esp4, esp6, rxrpc ਨੂੰ blacklist ਕਰਨਾ | Dirty Frag, Fragnesia | IPsec ਦੀ ਲੋੜ ਵਾਲੀਆਂ ਟੀਮਾਂ; ਅਤੇ ਨਵੀਆਂ ਸਬਸਿਸਟਮਾਂ ਨੂੰ ਵੀ ਨਹੀਂ ਰੋਕਦਾ |
| ਬਿਨਾਂ ਅਧਿਕਾਰ user namespace ਰੋਕਣਾ | ESP ਰੂਪ | RxRPC ਰੂਪ ਨੂੰ namespace ਨਹੀਂ ਚਾਹੀਦਾ। AppArmor ਨੀਤੀ ਸਿਰਫ਼ ਅਧੂਰਾ ਬਚਾਅ ਹੈ |
| ਕਰਨਲ ਪੈਚ ਕਰਨਾ | ਠੀਕ ਕੀਤੀ ਖਾਮੀ | ਅਗਲੀ ਖਾਮੀ ਅਤੇ ਪੈਚ ਵੱਲੋਂ ਜੋੜੀ ਹਰ ਖਾਮੀ |
ਦੋ ਰੁਝਾਨ ਸਾਫ਼ ਹਨ।
ਪਹਿਲਾਂ, ਉਪਾਅ ਇੱਕ ਦੂਜੇ ਨਾਲ ਟਕਰਾਉਂਦੇ ਹਨ। algif_aead ਬੰਦ ਕਰਕੇ Copy Fail ਦਾ ਅਸਰ ਘਟਦਾ ਹੈ। Dirty Frag ਮੋਡੀਊਲ ਹੋਣ ਜਾਂ ਨਾ ਹੋਣ ਦੋਹਾਂ ਹਾਲਤਾਂ ਵਿੱਚ ਚੱਲਦੀ ਹੈ। Fragnesia ਰੋਕਣ ਲਈ esp4 ਅਤੇ esp6 ਬੰਦ ਕਰਨੇ ਪੈਂਦੇ ਹਨ, ਜੋ IPsec ਚਲਾਉਣ ਵਾਲਿਆਂ ਲਈ ਮੁਸ਼ਕਲ ਹੈ। ਪੂਰੇ ਪਰਿਵਾਰ ਨੂੰ ਢੱਕਣ ਵਾਲੀ ਇੱਕੋ module blacklist ਨਹੀਂ।
ਦੂਜਾ, ਅਤੇ ਹੋਰ ਮਾੜਾ, ਪੈਚ ਲਾਉਣਾ ਬਿਨਾਂ ਖਤਰੇ ਦੀ ਜਿੱਤ ਨਹੀਂ। Fragnesia Dirty Frag ਦੇ ਪੈਚ ਨੇ ਜੋੜੀ ਸੀ। ਹਰ ਪੈਚ ਵਿੱਚ ਨਵੀਂ ਤਰਕ-ਖਾਮੀ ਦਾ ਜੋਖਮ ਹੁੰਦਾ ਹੈ, ਅਤੇ ਇਸ ਸਬਸਿਸਟਮ ਵਿੱਚ ਤਰਕ ਦੀ ਖਾਮੀ root exploit ਬਣਦੀ ਹੈ।
ਅਸੁਖਾਵਾਂ ਨਤੀਜਾ: ਸਾਰੀਆਂ ਖਾਮੀਆਂ page cache ਵਿੱਚ ਹਨ, ਬਿਨਾਂ ਅਧਿਕਾਰ ਕੋਡ ਰਾਹੀਂ ਪਹੁੰਚਯੋਗ ਹਨ, ਅਤੇ ਤਿਮਾਹੀ ਦਰ ਤਿਮਾਹੀ ਬਿਹਤਰ ਹੋ ਰਹੇ ਸੰਦਾਂ ਨੇ ਲੱਭੀਆਂ। ਪੂਰੀ blacklist ਕਾਇਮ ਨਹੀਂ ਰਹਿ ਸਕਦੀ।
ਵਾਜਬ ਇਤਰਾਜ਼ ਦਾ ਇਮਾਨਦਾਰ ਜਵਾਬ
ਇੱਕ ਵਾਜਬ ਇਤਰਾਜ਼ ਹੈ, ਅਤੇ ਇਸ ਦਾ ਸਿੱਧਾ ਜਵਾਬ ਦੇਣਾ ਚਾਹੀਦਾ ਹੈ: ਹਾਈਪਰਵਾਈਜ਼ਰਾਂ ਵਿੱਚ ਵੀ ਖਾਮੀਆਂ ਹੁੰਦੀਆਂ ਹਨ।
KVM ਦੀ ਹਮਲਾ-ਸਤਹ ਅਸਲੀ ਹੈ। Google kvmCTF ਚਲਾਉਂਦਾ ਹੈ ਤਾਂ ਜੋ ਇਹ ਖਾਮੀਆਂ ਲੱਭੀਆਂ ਜਾਣ, ਅਤੇ ਇਨਾਮ ਵੱਡੇ ਹਨ:
| ਪੱਧਰ | ਇਨਾਮ |
|---|---|
| ਪੂਰੀ VM ਤੋਂ ਬਚਾਅ | $250,000 |
| ਮਨਮਾਨੀ ਮੈਮੋਰੀ ਲਿਖਤ | $100,000 |
| ਮਨਮਾਨੀ ਮੈਮੋਰੀ ਪੜ੍ਹਤ | $50,000 |
| ਸੰਬੰਧਿਤ ਮੈਮੋਰੀ ਲਿਖਤ | $50,000 |
| ਸੇਵਾ ਤੋਂ ਇਨਕਾਰ | $20,000 |
| ਸੰਬੰਧਿਤ ਮੈਮੋਰੀ ਪੜ੍ਹਤ | $10,000 |
ਇਨਾਮ ਜੋੜੇ ਨਹੀਂ ਜਾਂਦੇ। ਨਿਸ਼ਾਨਾ KVM ਵਾਲਾ Linux LTS ਕਰਨਲ ਅਤੇ Debian 12.5 guest ਹੈ। ਮਕਸਦ guest ਤੋਂ host ਤੱਕ ਹਮਲਾ ਕਰਨਾ ਹੈ।
Dirty Frag ਲੱਭਣ ਵਾਲਾ ਉਹੀ ਖੋਜੀ Hyunwoo Kim KVM ਇਨਾਮ ਵੀ ਲੈਂਦਾ ਹੈ ਅਤੇ VM ਤੋਂ ਬਚਾਅ ਲਈ ਪੂਰੇ $250,000 ਜਿੱਤ ਚੁੱਕਾ ਹੈ। ਇਮਾਨਦਾਰ ਨਤੀਜਾ ਇਹ ਹੈ: ਦੋਹਾਂ ਪਰਤਾਂ ਵਿੱਚ ਖਾਮੀਆਂ ਹਨ, ਅਤੇ ਕਈ ਵਾਰ ਇੱਕੋ ਵਿਅਕਤੀ ਉਨ੍ਹਾਂ ਨੂੰ ਲੱਭਦਾ ਹੈ।
ਪਰ ਪੈਮਾਨੇ ਦੀ ਤੁਲਨਾ ਕਰੋ:
| Linux ਕਰਨਲ | KVM ਹਾਈਪਰਵਾਈਜ਼ਰ | |
|---|---|---|
| 2026 ਵਿੱਚ CVE | ਲਗਭਗ 6,000 | ਕੁਝ; ਵੱਖਰੇ ਖੋਜੀ ਸਾਲ ਵਿੱਚ ਕਈ ਲੱਭਦੇ ਹਨ |
| ਕਿੱਥੋਂ ਪਹੁੰਚਯੋਗ | ਸਿਸਟਮ ਕਾਲ ਰਾਹੀਂ ਕੋਈ ਵੀ ਬਿਨਾਂ ਅਧਿਕਾਰ ਪ੍ਰਕਿਰਿਆ | ਸਿਰਫ਼ guest ਅੰਦਰ ਪਹਿਲਾਂ ਤੋਂ ਚੱਲਦਾ ਕੋਡ |
| ਹਮਲਾ-ਸਤਹ | ਹਰ ਚੀਜ਼: ਨੈੱਟਵਰਕ, ਫਾਇਲ ਸਿਸਟਮ, ਕ੍ਰਿਪਟੋ, IPC ਅਤੇ ਡਰਾਈਵਰ | ਵਰਚੁਅਲ ਡਿਵਾਈਸ ਅਤੇ hypercall ਇੰਟਰਫੇਸ |
| ਖਾਮੀ ਦੀ ਕਿਸਮ | 30 ਮਿਲੀਅਨ ਲਾਈਨਾਂ ਵਿੱਚ ਮੈਮੋਰੀ ਜਾਂ ਤਰਕ ਦੀ ਕੋਈ ਖਾਮੀ | ਵਰਚੁਅਲਾਈਜ਼ੇਸ਼ਨ ਹੱਦ ਅੰਦਰ ਦੀ ਖਾਮੀ |
ਫ਼ਰਕ ਦੋ ਗੁਣਾ ਨਹੀਂ, ਕਈ ਪੱਧਰਾਂ ਦਾ ਹੈ। ਇਸੇ ਕਰਕੇ microVM ਜੋਖਮ ਦੀ ਗਿਣਤੀ ਬਦਲ ਦਿੰਦੀਆਂ ਹਨ।
ਅਸਲੀ ਸੁਰੱਖਿਆ ਹੱਦ ਕਿਹੜੀ ਦਿੰਦੀ ਹੈ
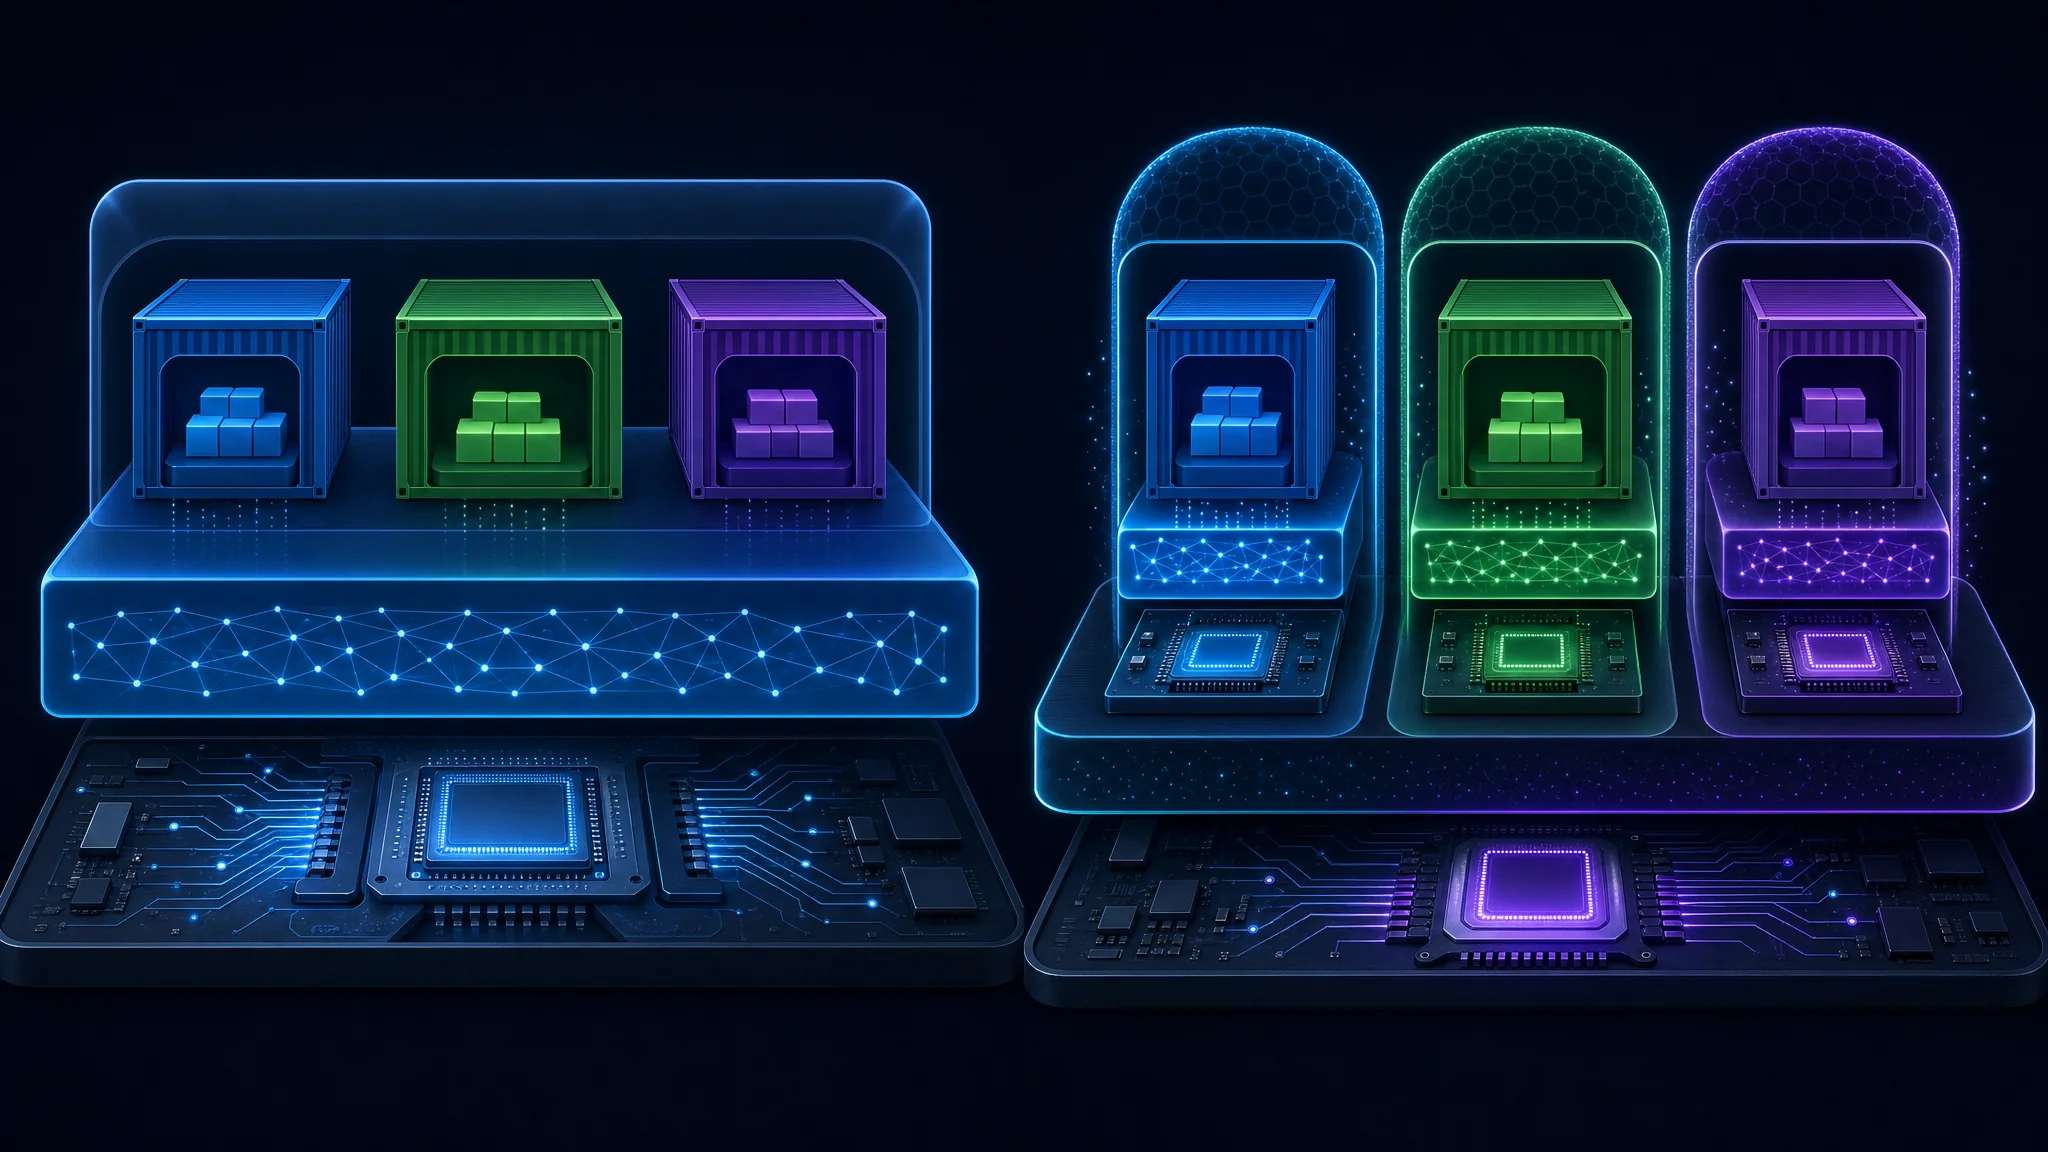
microVM ਹਰ ਵਰਕਲੋਡ ਲਈ ਆਪਣਾ ਕਰਨਲ ਚਲਾਉਂਦੀ ਹੈ ਅਤੇ ਹਾਰਡਵੇਅਰ ਵਰਚੁਅਲਾਈਜ਼ੇਸ਼ਨ ਵਰਤਦੀ ਹੈ। ਇਹ ਨੇਮਸਪੇਸਾਂ ਰਾਹੀਂ ਹੋਸਟ ਕਰਨਲ ਸਾਂਝਾ ਨਹੀਂ ਕਰਦੀ।
ਇਸ stack ਦੀਆਂ ਤਿੰਨ ਪਰਤਾਂ ਯਾਦ ਰੱਖੋ:
- CPU ਇੱਕ ਮੈਮੋਰੀ ਖੇਤਰ ਨੂੰ ਦੂਜੇ ਤੋਂ ਵੱਖ ਰੱਖਣ ਦੇ ਹਾਰਡਵੇਅਰ ਤਰੀਕੇ ਦਿੰਦਾ ਹੈ।
- KVM ਇਹ ਤਰੀਕੇ Linux ਕਰਨਲ ਨੂੰ ਦਿੰਦਾ ਹੈ, ਤਾਂ ਜੋ ਕਰਨਲ ਹਾਈਪਰਵਾਈਜ਼ਰ ਵਾਂਗ ਕੰਮ ਕਰੇ।
- VMM (virtual machine monitor), ਜਿਵੇਂ Firecracker ਜਾਂ QEMU, KVM ਨੂੰ ਚਲਾ ਕੇ guest ਬਣਾਉਂਦਾ ਹੈ।
Guest ਆਪਣਾ ਕਰਨਲ ਚਲਾਉਂਦਾ ਹੈ, ਇਸ ਲਈ guest ਅੰਦਰਲਾ exploit ਸਿਰਫ਼ guest ਨੂੰ ਕਬਜ਼ੇ ਵਿੱਚ ਲੈਂਦਾ ਹੈ। ਹਮਲੇ ਲਈ ਸਾਂਝਾ ਕਰਨਲ ਨਹੀਂ। ਹਮਲਾਵਰ ਨੂੰ ਫਿਰ ਹਾਈਪਰਵਾਈਜ਼ਰ ਤੋਂ ਬਚਣਾ ਪੈਂਦਾ ਹੈ, ਜਿੱਥੇ KVM ਦੀਆਂ ਖਾਮੀਆਂ ਵਾਲੀ ਛੋਟੀ ਸਤਹ ਹੈ।
ਅਮਲ ਵਿੱਚ ਦੋ ਤਕਨਾਲੋਜੀਆਂ ਮਹੱਤਵਪੂਰਨ ਹਨ, ਅਤੇ DepthFirst ਦੀ ਸਿਫ਼ਾਰਸ਼ ਵੀ ਇਨ੍ਹਾਂ ਦੇ ਨਾਮ ਲੈਂਦੀ ਹੈ:
| ਤਕਨਾਲੋਜੀ | ਤਰੀਕਾ | ਵੇਰਵਾ |
|---|---|---|
| Firecracker | ਘੱਟੋ-ਘੱਟ device model ਵਾਲਾ ਖਾਸ VMM | AWS ਵੱਲੋਂ ਬਣਾਇਆ; ਵੱਡੇ ਪੈਮਾਨੇ ਉੱਤੇ ਬਹੁ-ਕਿਰਾਏਦਾਰ ਆਇਸੋਲੇਸ਼ਨ ਲਈ ਤਿਆਰ |
| Kata Containers | microVM ਦੇ ਆਲੇ ਦੁਆਲੇ OCI-ਅਨੁਕੂਲ runtime | ਹੇਠਾਂ VM ਹੱਦ ਰੱਖ ਕੇ ਮਿਆਰੀ ਕੰਟੇਨਰ ਇਮੇਜ ਚਲਾਉਂਦਾ ਹੈ |
ਜ਼ਿਆਦਾਤਰ ਟੀਮਾਂ ਲਈ Kata ਵੱਲ ਜਾਣਾ ਸੌਖਾ ਹੈ, ਕਿਉਂਕਿ ਇਹ ਮੌਜੂਦਾ ਕੰਟੇਨਰ ਇਮੇਜ ਅਤੇ ਸੰਦ ਸਵੀਕਾਰ ਕਰਦਾ ਹੈ। Firecracker ਦੀ ਹਮਲਾ-ਸਤਹ ਹੋਰ ਛੋਟੀ ਹੈ, ਕਿਉਂਕਿ ਇਹ ਆਮ VMM ਨਾਲੋਂ ਕਾਫ਼ੀ ਘੱਟ device emulation ਕਰਦਾ ਹੈ।
ਹੁਣ ਕੀ ਕਰਨਾ ਹੈ
ਹਰ ਕੰਟੇਨਰ ਲਈ microVM ਲੋੜੀਂਦੀ ਨਹੀਂ। ਫ਼ੈਸਲਾ ਇਸ ਗੱਲ ਉੱਤੇ ਹੈ ਕਿ ਅੰਦਰ ਕੋਡ ਕੌਣ ਚਲਾਉਂਦਾ ਹੈ।
| ਤੁਹਾਡੀ ਸਥਿਤੀ | ਜੋਖਮ | ਕੀ ਕਰੋ |
|---|---|---|
| ਤੁਸੀਂ ਆਪਣਾ ਕੋਡ ਚਲਾਉਂਦੇ ਹੋ, ਇੱਕੋ ਕਿਰਾਏਦਾਰ | ਘੱਟ | ਕੰਟੇਨਰ ਰੱਖੋ। ਫ਼ੌਰਨ ਪੈਚ ਕਰੋ, capabilities ਘਟਾਓ, root ਫਾਇਲ ਸਿਸਟਮ ਸਿਰਫ਼ ਪੜ੍ਹਨਯੋਗ ਰੱਖੋ |
| ਬਹੁ-ਕਿਰਾਏਦਾਰ ਹੋਸਟ, ਯੂਜ਼ਰਾਂ ਨੂੰ shell ਪਹੁੰਚ | ਉੱਚਾ | ਅਣਭਰੋਸੇਯੋਗ ਵਰਕਲੋਡ microVM ਵਿੱਚ ਲਿਜਾਓ। DepthFirst ਪਹਿਲਾਂ ਇਸੇ ਹਾਲਤ ਦਾ ਜ਼ਿਕਰ ਕਰਦਾ ਹੈ |
| CI runner ਅਣਭਰੋਸੇਯੋਗ PR ਚਲਾਉਂਦੇ ਹਨ | ਉੱਚਾ | Pull request runner ਉੱਤੇ root ਬਣ ਜਾਂਦੀ ਹੈ। ਹਰ job ਨੂੰ ਆਪਣੀ VM ਵਿੱਚ ਵੱਖ ਕਰੋ |
| ਨੋਟਬੁੱਕ, agent ਸੈਂਡਬਾਕਸ, serverless | ਉੱਚਾ | ਕਿਰਾਏਦਾਰ ਦਾ ਕੋਡ ਹੋਸਟ root ਬਣਦਾ ਹੈ। ਹਰ ਕਿਰਾਏਦਾਰ ਲਈ microVM ਰੱਖੋ |
| Kubernetes ਕਲੱਸਟਰ | ਵਧਿਆ ਹੋਇਆ | page cache ਹੋਸਟ ਉੱਤੇ ਸਾਂਝਾ ਹੈ। ਠੀਕ primitive ਵਾਲਾ pod node ਕਬਜ਼ੇ ਵਿੱਚ ਲੈ ਕੇ ਕਿਰਾਏਦਾਰਾਂ ਦੀ ਹੱਦ ਪਾਰ ਕਰਦਾ ਹੈ |
ਸਾਂਝਾ ਸਿਧਾਂਤ ਸੌਖਾ ਹੈ। ਕੰਟੇਨਰ ਪੈਕੇਜਿੰਗ ਅਤੇ ਪ੍ਰਕਿਰਿਆ ਆਇਸੋਲੇਸ਼ਨ ਲਈ ਵਧੀਆ ਹਨ। ਇਹ ਵਿਰੋਧੀ ਕੋਡ ਨੂੰ ਕੈਦ ਕਰਨ ਲਈ ਨਹੀਂ ਬਣੇ ਸਨ। ਉਦਯੋਗ ਨੇ ਸੁਵਿਧਾ ਅਤੇ ਘੱਟ ਖਰਚੇ ਕਰਕੇ ਉਨ੍ਹਾਂ ਨੂੰ ਇਸ ਕੰਮ ਲਈ ਵੀ ਵਰਤਿਆ।
ਹਰ ਹਾਲਤ ਵਿੱਚ ਲਾਭਦਾਇਕ ਮਜ਼ਬੂਤੀ
ਇਹ VM ਹੱਦ ਦਾ ਬਦਲ ਨਹੀਂ, ਪਰ ਆਸਾਨ ਹਮਲੇ ਦੇ ਰਾਹ ਘਟਾਉਂਦੀ ਹੈ:
# Disable the modules the page-cache family abuses, where they are not needed
printf 'install algif_aead /bin/false\ninstall esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' \
  > /etc/modprobe.d/harden-pagecache-family.conf
rmmod algif_aead esp4 esp6 rxrpc 2>/dev/null || true
# Restrict unprivileged user namespaces, which gates the ESP variants
# Debian and Ubuntu: this is a partial mitigation, not a complete one
sysctl -w kernel.unprivileged_userns_clone=0

# If exploitation is suspected, drop the page cache to discard modified in-memory binaries
echo 1 | tee /proc/sys/vm/drop_caches
# Detection starting points
- Unexpected unshare(CLONE_NEWUSER) from a workload with no legitimate reason
- NETLINK_XFRM activity, or XFRM security associations appearing outside IPsec hosts
- Requests to bind AF_ALG sockets
- Loads of esp4, esp6, or rxrpc on hosts running neither IPsec nor AFS
ਚੇਤਾਵਨੀ:
drop_cachesਬਦਲੀ ਹੋਈ ਮੈਮੋਰੀ ਕਾਪੀ ਸੁੱਟ ਕੇ corruption ਮਿਟਾਉਂਦਾ ਹੈ, ਪਰ ਪਹਿਲਾਂ ਹੀ root ਬਣੇ ਹਮਲਾਵਰ ਨੂੰ ਨਹੀਂ ਕੱਢਦਾ। ਇਸ ਨੂੰ incident response ਵਜੋਂ ਵਰਤੋ, ਹੱਲ ਵਜੋਂ ਨਹੀਂ।
ਪੈਚ ਲਾਉਣ ਦੀ ਰਫ਼ਤਾਰ ਦੀ ਸਮੱਸਿਆ
ਚੰਗੀ ਨੀਅਤ ਨਾਲ ਵੀ ਕਰਨਲ ਪੈਚ ਲਾਉਣਾ ਹੁਣ ਦੌੜ ਬਣ ਗਿਆ ਹੈ:
- ਇਸ ਸਾਲ ਪ੍ਰਕਾਸ਼ਿਤ ਲਗਭਗ 6,000 CVE ਬਹੁਤੀਆਂ ਰੱਖ-ਰਖਾਅ ਖਿੜਕੀਆਂ ਦੀ ਸਮਰੱਥਾ ਤੋਂ ਵੱਧ ਹਨ।
- ਪੈਚ ਖਾਮੀ ਜੋੜਦਾ ਹੈ। Fragnesia ਨੇ ਇਸੇ ਸਬਸਿਸਟਮ ਵਿੱਚ ਇਹ ਸਾਬਤ ਕੀਤਾ।
- ਉਪਾਅ ਦੀ ਸੂਚੀ ਪੁਰਾਣੀ ਹੋ ਜਾਂਦੀ ਹੈ। ਅਪ੍ਰੈਲ ਵਿੱਚ
algif_aeadਜਵਾਬ ਸੀ। ਮਈ ਤੱਕ ਇਹ Dirty Frag ਤੋਂ ਨਹੀਂ ਬਚਾਉਂਦਾ ਸੀ।
ਤੇਜ਼ ਪੈਚ ਲਾਜ਼ਮੀ ਹੈ, ਪਰ ਕਾਫ਼ੀ ਨਹੀਂ। ਆਰਕੀਟੈਕਚਰ ਤੈਅ ਕਰਦਾ ਹੈ ਕਿ ਛੁੱਟਿਆ ਪੈਚ ਰੋਕਿਆ ਹੋਇਆ incident ਬਣੇਗਾ ਜਾਂ ਹੋਸਟ ਕਬਜ਼ਾ।
ਹੋਰ ਔਖਾ ਸਵਾਲ: ਹਮਲਾਵਰ ਕੌਣ ਹੈ?
ਤਕਨੀਕੀ ਜਵਾਬ ਸਾਫ਼ ਹੈ। ਰਣਨੀਤੀ ਦਾ ਜਵਾਬ ਉਸ ਸਵਾਲ ਉੱਤੇ ਨਿਰਭਰ ਕਰਦਾ ਹੈ ਜਿਸ ਨੂੰ ਕਈ ਟੀਮਾਂ ਛੱਡ ਦਿੰਦੀਆਂ ਹਨ।
ਜੇ ਤੁਹਾਡੇ ਖਤਰੇ ਦੇ ਮਾਡਲ ਵਿੱਚ ਜਿਗਿਆਸੂ ਯੂਜ਼ਰ ਜਾਂ ਲਾਪਰਵਾਹ ਡਿਵੈਲਪਰ ਹੈ, ਤਾਂ ਕੰਟੇਨਰ ਹਾਲੇ ਵੀ ਢੁੱਕਵੇਂ ਹਨ। ਕੰਟੇਨਰ ਤੋਂ ਬਚਣ ਲਈ ਸਥਾਨਕ ਕੋਡ ਚਲਾਉਣਾ ਅਤੇ ਕਰਨਲ exploit ਦੋਵੇਂ ਚਾਹੀਦੇ ਹਨ। ਇਹ ਸਧਾਰਨ ਗੱਲਾਂ ਨਹੀਂ। ਹਰ ਚੀਜ਼ microVM ਵਿੱਚ ਲਿਜਾਣ ਦੀ ਅਮਲੀ ਕੀਮਤ ਵੀ ਹੈ।
ਜੇ ਖਤਰੇ ਵਿੱਚ ਤੁਹਾਡੇ ਢਾਂਚੇ ਉੱਤੇ ਕੋਡ ਚਲਾਉਣ ਵਾਲਾ ਹਮਲਾਵਰ ਸ਼ਾਮਲ ਹੈ, ਤਾਂ ਕੰਟੇਨਰ ਹੁਣ ਸਿਰਫ਼ ਰਾਹ ਦੀ ਰੁਕਾਵਟ ਹਨ। DepthFirst ਦੀ ਗੱਲ ਨੂੰ ਆਪਣੇ ਸ਼ਬਦਾਂ ਵਿੱਚ ਕਹਿਣ ਦੀ ਥਾਂ ਸਿੱਧਾ ਹਵਾਲਾ ਦੇਣਾ ਠੀਕ ਹੈ:
“ਇਨ੍ਹਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਹਥਿਆਰ ਬਣਾਉਣ ਲਈ ਦਾਖ਼ਲੇ ਦੀ ਰੁਕਾਵਟ ਇੰਨੀ ਘਟੀ ਹੈ ਕਿ ਸਾਨੂੰ ਮੰਨ ਕੇ ਚੱਲਣਾ ਚਾਹੀਦਾ ਹੈ ਕਿ ਹਮਲਾਵਰ ਮਿਆਰੀ ਕੰਟੇਨਰਾਂ ਤੋਂ ਆਪਣੀ ਮਰਜ਼ੀ ਨਾਲ ਬਚ ਸਕਦੇ ਹਨ।”
ਇਹ ਸੁਰੱਖਿਆ ਵਿਕਰੇਤਾ ਹੈ ਜਿਸ ਨੂੰ ਆਪਣੀ ਖਾਸ ਆਰਕੀਟੈਕਚਰ ਵੇਚਣ ਦਾ ਫ਼ਾਇਦਾ ਹੈ, ਇਸ ਲਈ ਇਸ ਦੀ ਗੱਲ ਦੀ ਜਾਂਚ ਜਾਇਜ਼ ਹੈ। ਪਰ ਦਲੀਲ ਵਿਕਰੇਤਾ ਉੱਤੇ ਨਿਰਭਰ ਨਹੀਂ। 6,000 CVE ਦੀ ਗਿਣਤੀ ਜਨਤਕ ਹੈ, exploits ਪ੍ਰਕਾਸ਼ਿਤ ਹਨ, ਅਤੇ ਕਰਨਲ ਡਿਜ਼ਾਈਨ ਕਰਕੇ ਸਾਂਝਾ ਹੈ।
ਇਮਾਨਦਾਰ ਗੱਲ: foothold ਵਾਲੇ ਹਮਲਾਵਰ ਦੇ ਸਾਹਮਣੇ ਕੰਟੇਨਰ ਦੀ ਹੱਦ ਘੱਟ ਭਰੋਸੇਯੋਗ ਹੋ ਰਹੀ ਹੈ। ਬਾਕੀ ਖਤਰਿਆਂ ਦੇ ਸਾਹਮਣੇ ਇਸ ਦੀ ਕੀਮਤ ਨਹੀਂ ਘਟੀ।
ਫ਼ੈਸਲਾ
ਕੰਟੇਨਰ ਪੈਕੇਜਿੰਗ, deployment ਅਤੇ ਪ੍ਰਕਿਰਿਆ ਵੱਖ ਕਰਨ ਲਈ ਹਾਲੇ ਵੀ ਠੀਕ ਸੰਦ ਹਨ। ਪਰ ਵਿਰੋਧੀ ਕੋਡ ਦੇ ਵਿਰੁੱਧ ਇਹ ਭਰੋਸੇਯੋਗ ਸੁਰੱਖਿਆ ਹੱਦ ਨਹੀਂ ਰਹੇ।
ਭਰੋਸੇ ਦੇ ਕ੍ਰਮ ਵਿੱਚ ਤਿੰਨ ਗੱਲਾਂ:
ਤਕਨੀਕੀ ਆਧਾਰ ਪੱਕਾ ਹੈ। ਕੰਟੇਨਰ ਹੋਸਟ ਕਰਨਲ ਸਾਂਝਾ ਕਰਦੇ ਹਨ। ਲੇਖ ਦੀਆਂ ਚਾਰੋਂ ਕਮਜ਼ੋਰੀਆਂ ਬਿਨਾਂ ਅਧਿਕਾਰ ਖਾਤੇ ਤੋਂ ਹੱਦ ਪਾਰ ਕਰ ਗਈਆਂ। Exploits ਜਨਤਕ ਹਨ।
AI ਨੇ ਰਫ਼ਤਾਰ ਬਦਲੀ, ਅਸੂਲ ਨਹੀਂ। ਕਰਨਲ LPE ਪਹਿਲਾਂ ਵੀ ਸਨ। ਹੁਣ ਇੱਕ ਲੱਭਣ ਲਈ ਮਾਹਰ ਦੇ ਮਹੀਨਿਆਂ ਦੀ ਥਾਂ ਲਗਭਗ ਇੱਕ ਘੰਟਾ AI ਸਕੈਨ ਲੱਗਦਾ ਹੈ। ਦੋ ਸੰਸਥਾਵਾਂ ਨੇ ਇੱਕੋ zero-day ਵੱਖਰੇ ਤੌਰ ਤੇ ਉਸੇ ਦਿਨ ਲੱਭੀ।
ਮਾਈਗ੍ਰੇਸ਼ਨ ਦੀ ਕੀਮਤ ਹੈ, ਅਤੇ ਨਾ ਕਰਨ ਦੀ ਵੀ। Firecracker ਅਤੇ Kata ਵਾਧੂ ਖਰਚਾ, ਓਪਰੇਸ਼ਨ ਦੀ ਜਟਿਲਤਾ ਅਤੇ ਨਵੇਂ ਹੁਨਰ ਲਿਆਉਂਦੇ ਹਨ। ਚੋਣ ਸਿੱਧੀ ਹੈ: ਇਹ ਖਰਚਾ ਮੰਨੋ ਜਾਂ ਮੰਨੋ ਕਿ ਕਰਨਲ ਦੀ ਖਾਮੀ ਹੋਸਟ ਕਬਜ਼ਾ ਹੈ।
ਜੇ ਤੁਸੀਂ ਬਹੁ-ਕਿਰਾਏਦਾਰ ਢਾਂਚਾ ਚਲਾਉਂਦੇ ਹੋ ਜਾਂ ਅਣਭਰੋਸੇਯੋਗ ਕੋਡ ਚਲਾਉਂਦੇ ਹੋ, ਤਾਂ ਹੁਣੇ microVM ਮਾਈਗ੍ਰੇਸ਼ਨ ਦੀ ਯੋਜਨਾ ਬਣਾਓ। ਅਸਮਾਨ ਡਿੱਗਣ ਕਰਕੇ ਨਹੀਂ, ਸਗੋਂ ਰੁਝਾਨ ਸਾਫ਼ ਹੈ ਅਤੇ ਮਾਈਗ੍ਰੇਸ਼ਨ ਵਿੱਚ ਹਫ਼ਤੇ ਨਹੀਂ, ਤਿਮਾਹੀਆਂ ਲੱਗਦੀਆਂ ਹਨ।
ਜੇ ਤੁਹਾਡੇ ਇੱਕ-ਕਿਰਾਏਦਾਰ ਕੰਟੇਨਰ ਸਿਰਫ਼ ਤੁਹਾਡਾ ਆਪਣਾ ਕੋਡ ਚਲਾਉਂਦੇ ਹਨ, ਤਾਂ ਉਨ੍ਹਾਂ ਨੂੰ ਰੱਖੋ। ਕਰਨਲ ਪੈਚ ਤੇਜ਼ ਲਗਾਓ, ਬੇਲੋੜੇ ਮੋਡੀਊਲ ਬੰਦ ਕਰੋ ਅਤੇ ਅਣਭਰੋਸੇਯੋਗ ਕੋਡ ਆਉਣ ਉੱਤੇ ਫ਼ੈਸਲਾ ਮੁੜ ਵੇਖੋ।
ਕਰਨਲ ਨੂੰ ਬਿਨਾਂ ਸ਼ਰਤ ਭਰੋਸੇਯੋਗ ਹੱਦ ਮੰਨਣ ਦਾ ਸਮਾਂ ਮੁੱਕ ਰਿਹਾ ਹੈ। ਜੋ ਢਾਂਚਾ ਕਰਨਲ ਦੇ ਭੰਗ ਹੋਣ ਨੂੰ ਮੰਨ ਕੇ ਬਣਿਆ ਹੈ, ਉਹੀ ਇਸ ਤੋਂ ਬਾਅਦ ਵੀ ਚੱਲਦਾ ਹੈ।
ਮੁੱਖ ਗੱਲਾਂ
- ਕੰਟੇਨਰ ਹੋਸਟ ਕਰਨਲ ਸਾਂਝਾ ਕਰਦੇ ਹਨ। ਆਇਸੋਲੇਸ਼ਨ
cloneਸਿਸਟਮ ਕਾਲ ਦੇ ਨੇਮਸਪੇਸਾਂ ਨਾਲ ਹੈ, ਹਾਰਡਵੇਅਰ ਵਰਚੁਅਲਾਈਜ਼ੇਸ਼ਨ ਨਾਲ ਨਹੀਂ। ਇਸ ਲਈ ਕਰਨਲ ਦੀ ਖਾਮੀ ਕੰਟੇਨਰ ਦੀ ਖਾਮੀ ਹੈ। - 2026 ਦੀਆਂ ਚਾਰ ਕਮਜ਼ੋਰੀਆਂ ਬਿਨਾਂ ਅਧਿਕਾਰ ਸਥਾਨਕ ਖਾਤਿਆਂ ਤੋਂ ਹੱਦ ਪਾਰ ਕਰ ਗਈਆਂ: Copy Fail, Dirty Frag, Fragnesia ਅਤੇ CVE-2026-80521। ਚਾਰੋਂ page cache ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਂਦੀਆਂ ਹਨ।
- ਸਤੰਬਰ 2026 ਤੱਕ ਲਗਭਗ 6,000 ਕਰਨਲ CVE ਪ੍ਰਕਾਸ਼ਿਤ ਹੋਈਆਂ। AI ਸੰਦਾਂ ਨੇ ਖੋਜ ਤੇਜ਼ ਕੀਤੀ। Copy Fail ਲਗਭਗ ਇੱਕ ਘੰਟੇ ਦੇ AI ਸਕੈਨ ਨਾਲ ਲੱਭੀ।
- Dirty Frag ਦੇ ਪੈਚ ਨੇ Fragnesia ਪੈਦਾ ਕੀਤੀ। ਉਸੇ ਸਬਸਿਸਟਮ ਵਿੱਚ ਪੈਚ ਨੇ ਨਵੀਂ root ਖਾਮੀ ਜੋੜੀ।
- Copy Fail ਦਾ ਉਪਾਅ Dirty Frag ਨਹੀਂ ਰੋਕਦਾ।
algif_aeadਨੂੰ blacklist ਕਰਨਾ ਇੱਕ ਖਾਮੀ ਢੱਕਦਾ ਹੈ, ਬਾਕੀ ਪਰਿਵਾਰ ਨਹੀਂ। - CVE-2026-80521 ਨੇ
nsjail,FirejailਅਤੇBubblewrapਨੂੰ ਵੀ ਤੋੜਿਆ, ਸਿਰਫ਼ ਕੰਟੇਨਰ runtime ਨੂੰ ਨਹੀਂ। - microVM ਜੋਖਮ ਦਾ ਹਿਸਾਬ ਬਦਲਦੀਆਂ ਹਨ, ਕਿਉਂਕਿ ਹਰ ਵਰਕਲੋਡ ਦਾ ਆਪਣਾ ਕਰਨਲ ਹੁੰਦਾ ਹੈ। KVM ਵਿੱਚ ਖਾਮੀਆਂ ਹਨ, ਪਰ ਹਮਲੇ ਦੀ ਸਤਹ ਕਈ ਪੱਧਰ ਛੋਟੀ ਹੈ।
- ਕੋਡ ਕੌਣ ਚਲਾਉਂਦਾ ਹੈ, ਇਸ ਦੇ ਆਧਾਰ ਉੱਤੇ ਚੋਣ ਕਰੋ। ਇੱਕ ਕਿਰਾਏਦਾਰ ਦੇ ਕੰਟੇਨਰ ਵਿੱਚ ਆਪਣਾ ਕੋਡ ਘੱਟ ਜੋਖਮ ਹੈ। ਸਾਂਝੇ ਹੋਸਟ ਉੱਤੇ ਅਣਭਰੋਸੇਯੋਗ ਕੋਡ ਹੋਸਟ ਕਬਜ਼ੇ ਦਾ ਜੋਖਮ ਹੈ।
ਅਗਲੇ ਕਦਮ
- ਸਮੱਸਿਆ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਅਤੇ ਪ੍ਰਕਾਸ਼ਿਤ exploit ਪੜ੍ਹੋ: ਕੰਟੇਨਰ ਹੁਣ ਸੁਰੱਖਿਆ ਹੱਦ ਨਹੀਂ - DepthFirst
- Copy Fail ਲਈ ਅਧਿਕਾਰਕ ਸਲਾਹ ਅਤੇ ਉਪਾਅ ਵੇਖੋ: CERT/CC VU#260001
- Dirty Frag ਦਾ ਤਕਨੀਕੀ ਲੇਖ ਪੜ੍ਹੋ, ਇਸ ਦੀ ਲੜੀ ਅਤੇ
algif_aeadਉਪਾਅ ਦੀ ਨਾਕਾਮੀ ਸਮਝੋ: Dirty Frag ਤਕਨੀਕੀ ਲੇਖ - kvmCTF ਦੇ ਨਿਯਮ ਅਤੇ ਇਨਾਮ ਪੱਧਰ ਵੇਖੋ, ਹਾਈਪਰਵਾਈਜ਼ਰ ਦੀ ਹਮਲਾ-ਸਤਹ ਸਮਝਣ ਲਈ: kvmCTF ਜਾਣਕਾਰੀ
- ਆਪਣੇ ਢਾਂਚੇ ਵਿੱਚ ਇਹ CVE ਅੰਕੋ ਸਾਡੀ client-side utility ਨਾਲ: CVSS v3.1 ਕੈਲਕੂਲੇਟਰ
- ਮੌਜੂਦਾ ਤੈਨਾਤੀ ਸਖ਼ਤ ਕਰੋ: Docker ਅਤੇ Kubernetes ਵਾਤਾਵਰਣ ਨੂੰ ਕਿਵੇਂ ਸੁਰੱਖਿਅਤ ਕਰਨਾ ਹੈ
- ਆਇਸੋਲੇਸ਼ਨ ਦੇ ਵਟਾਂਦਰੇ ਸਮਝੋ: Docker ਬਨਾਮ ਵਰਚੁਅਲ ਮਸ਼ੀਨਾਂ 2026
- ਜਿੱਥੇ ਨਵੀਂ ਹੱਦ ਨਹੀਂ ਜੋੜ ਸਕਦੇ, ਉੱਥੇ ਅਧਿਕਾਰ ਘਟਾਓ: Linux ਉੱਤੇ ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰ ਵਾਲਾ ਪਹੁੰਚ ਕੰਟਰੋਲ
ਸੰਬੰਧਿਤ ਲੇਖ
| ਲੇਖ | ਇਸ ਵਿੱਚ ਕੀ ਹੈ |
|---|---|
| Docker ਬਨਾਮ ਵਰਚੁਅਲ ਮਸ਼ੀਨਾਂ 2026 | ਇਸ ਲੇਖ ਦੇ ਪਿੱਛੇ ਆਰਕੀਟੈਕਚਰ ਦੀ ਤੁਲਨਾ, ਕਾਰਗੁਜ਼ਾਰੀ ਅਤੇ ਸੁਰੱਖਿਆ ਦੇ ਵਟਾਂਦਰੇ ਸਮੇਤ |
| Docker ਅਤੇ Kubernetes ਵਾਤਾਵਰਣ ਨੂੰ ਕਿਵੇਂ ਸੁਰੱਖਿਅਤ ਕਰਨਾ ਹੈ | ਕੰਟੇਨਰ ਪਰਤ ਲਈ ਅਮਲੀ ਸਖ਼ਤੀ, microVM ਅੰਦਰ ਵੀ ਲਾਭਦਾਇਕ |
| Proxmox ਉੱਤੇ LXC ਵਿੱਚ Docker: ਭਰੋਸੇਯੋਗਤਾ, ਸਬੂਤ ਅਤੇ VM ਮਾਈਗ੍ਰੇਸ਼ਨ | nested ਕੰਟੇਨਰ, ਸਬੂਤ ਅਤੇ ਪੂਰੀ VM ਵੱਲ ਕਦੋਂ ਜਾਣਾ ਹੈ |
| ਵਰਚੁਅਲਾਈਜ਼ੇਸ਼ਨ ਸਮਝੋ: ਧਾਰਨਾਵਾਂ ਅਤੇ ਵਰਤੋਂ | ਹਾਈਪਰਵਾਈਜ਼ਰ ਦੀਆਂ ਬੁਨਿਆਦਾਂ ਅਤੇ microVM ਲਈ ਲੋੜੀਂਦੀਆਂ CPU ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ |
| Linux ਉੱਤੇ ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰ ਵਾਲਾ ਪਹੁੰਚ ਕੰਟਰੋਲ | ਬਚਾਅ ਮਗਰੋਂ ਹਮਲਾਵਰ ਨੂੰ ਮਿਲਣ ਵਾਲੇ ਅਧਿਕਾਰ ਘਟਾ ਕੇ ਨੁਕਸਾਨ ਸੀਮਿਤ ਕਰਨਾ |
ਹਵਾਲੇ
- ਕੰਟੇਨਰ ਹੁਣ ਸੁਰੱਖਿਆ ਹੱਦ ਨਹੀਂ - DepthFirst (Zhenpeng Lin, 22 ਸਤੰਬਰ 2026)
- CERT/CC ਕਮਜ਼ੋਰੀ ਨੋਟ VU#260001 - Copy Fail (CVE-2026-31431)
- Copy Fail ਦੀ ਅਧਿਕਾਰਕ ਜਾਣਕਾਰੀ ਅਤੇ exploit ਵਿਸ਼ਲੇਸ਼ਣ
- Dirty Frag ਤਕਨੀਕੀ ਲੇਖ - Hyunwoo Kim (CVE-2026-43284, CVE-2026-43500)
- Fragnesia: ESP-in-TCP ਰਾਹੀਂ Linux ਕਰਨਲ ਸਥਾਨਕ ਅਧਿਕਾਰ ਵਾਧਾ - Wiz (CVE-2026-46300)
- kvmCTF ਜਾਣਕਾਰੀ ਅਤੇ ਇਨਾਮ ਪੱਧਰ - Google
- NVD ਵਿੱਚ CVE-2026-31431
- Copy Fail ਲਈ ਉਪਰਲੇ ਕਰਨਲ ਦਾ fix commit
- Ubuntu ਸੁਰੱਖਿਆ ਨੋਟ: Copy Fail ਦੇ fixes ਉਪਲਬਧ
- KernelCTF exploits ਅਤੇ submissions - Google security research
This article refers to other articles we've written:
- Docker ਬਨਾਮ ਵਰਚੁਅਲ ਮਸ਼ੀਨਾਂ 2026
ਕਾਰਗੁਜ਼ਾਰੀ, ਸੁਰੱਖਿਆ, ਲਾਗਤ, ਵਰਤੋਂ ਅਤੇ ਡਿਪਲੌਇਮੈਂਟ ਦੀ ਅਨੁਕੂਲਤਾ ਦੇ ਆਧਾਰ ਉੱਤੇ Docker ਕੰਟੇਨਰਾਂ ਅਤੇ ਵਰਚੁਅਲ ਮਸ਼ੀਨਾਂ ਦੀ 2026 ਦੀ ਤੁਲਨਾ।
- ਆਪਣੇ Docker ਅਤੇ Kubernetes ਵਾਤਾਵਰਣ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਿਵੇਂ ਬਣਾਈਏ
ਅਧਿਕਾਰਤ ਇਮੇਜਾਂ ਦੀ ਵਰਤੋਂ, ਇਜਾਜ਼ਤਾਂ ਸੀਮਿਤ ਕਰਨ ਅਤੇ ਨੈੱਟਵਰਕ ਸੁਰੱਖਿਆ ਲਾਗੂ ਕਰਨ ਸਮੇਤ Docker ਅਤੇ Kubernetes ਵਾਤਾਵਰਣ ਸੁਰੱਖਿਅਤ ਕਰਨ ਦੇ ਵਧੀਆ ਤਰੀਕੇ ਜਾਣੋ।