ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਦਾ ਪ੍ਰਬੰਧਨ

Table of Contents
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾ ਬਣਾਉਣਾ: ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਜਵਾਬ ਲਈ ਮੁੱਖ ਕਦਮ
ਡਿਜ਼ੀਟਲ ਯੁੱਗ ਵਿੱਚ ਹਰ ਆਕਾਰ ਦੇ ਸੰਗਠਨਾਂ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਇੱਕ ਅਹਿਮ ਚਿੰਤਾ ਬਣ ਗਈ ਹੈ। ਸਾਈਬਰ ਖਤਰਿਆਂ ਅਤੇ ਹਮਲਿਆਂ ਦੀ ਵਧਦੀ ਗਿਣਤੀ ਕਾਰਨ ਕਾਰੋਬਾਰਾਂ ਲਈ ਸਪਸ਼ਟ ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾ ਹੋਣੀ ਜ਼ਰੂਰੀ ਹੈ। ਇਹ ਯੋਜਨਾ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਨੂੰ ਸੰਭਾਲਣ ਅਤੇ ਉਨ੍ਹਾਂ ਦੇ ਪ੍ਰਭਾਵ ਘਟਾਉਣ ਲਈ ਦਿਸ਼ਾ ਦਿੰਦੀ ਹੈ। ਇਸ ਲੇਖ ਵਿੱਚ ਯੋਜਨਾ ਬਣਾਉਣ ਦੇ ਮੁੱਖ ਕਦਮ ਅਤੇ ਹਰੇਕ ਕਦਮ ਦੀ ਅਹਿਮੀਅਤ ਸਮਝਾਈ ਗਈ ਹੈ।
_
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾ ਕਿਉਂ ਅਹਿਮ ਹੈ
ਡਿਜ਼ੀਟਲ ਯੁੱਗ ਵਿੱਚ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੀ ਭੂਮਿਕਾ
ਅੱਜ ਦੀ ਜੁੜੀ ਹੋਈ ਦੁਨੀਆ ਵਿੱਚ ਸੰਗਠਨ ਰੋਜ਼ਾਨਾ ਕੰਮਾਂ ਲਈ ਡਿਜ਼ੀਟਲ ਪ੍ਰਣਾਲੀਆਂ ਅਤੇ ਨੈੱਟਵਰਕਾਂ ਉੱਤੇ ਬਹੁਤ ਨਿਰਭਰ ਹਨ। ਇਹ ਨਿਰਭਰਤਾ ਉਨ੍ਹਾਂ ਨੂੰ ਡਾਟਾ ਉਲੰਘਣਾਂ, ਮਾਲਵੇਅਰ ਹਮਲਿਆਂ ਅਤੇ ਰੈਨਸਮਵੇਅਰ ਲਾਗਾਂ ਸਮੇਤ ਕਈ ਸਾਈਬਰ ਖਤਰਿਆਂ ਲਈ ਕਮਜ਼ੋਰ ਬਣਾਉਂਦੀ ਹੈ। ਇੱਕ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਘਟਨਾ ਵੱਡਾ ਵਿੱਤੀ ਨੁਕਸਾਨ, ਸਾਖ ਨੂੰ ਹਾਨੀ ਅਤੇ ਕਾਨੂੰਨੀ ਨਤੀਜੇ ਲਿਆ ਸਕਦੀ ਹੈ। ਇਸ ਲਈ ਪ੍ਰਭਾਵ ਘਟਾਉਣ ਲਈ ਚੰਗੀ ਤਰ੍ਹਾਂ ਬਣਾਈ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾ ਜ਼ਰੂਰੀ ਹੈ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਦੇ ਸੰਭਾਵੀ ਪ੍ਰਭਾਵ
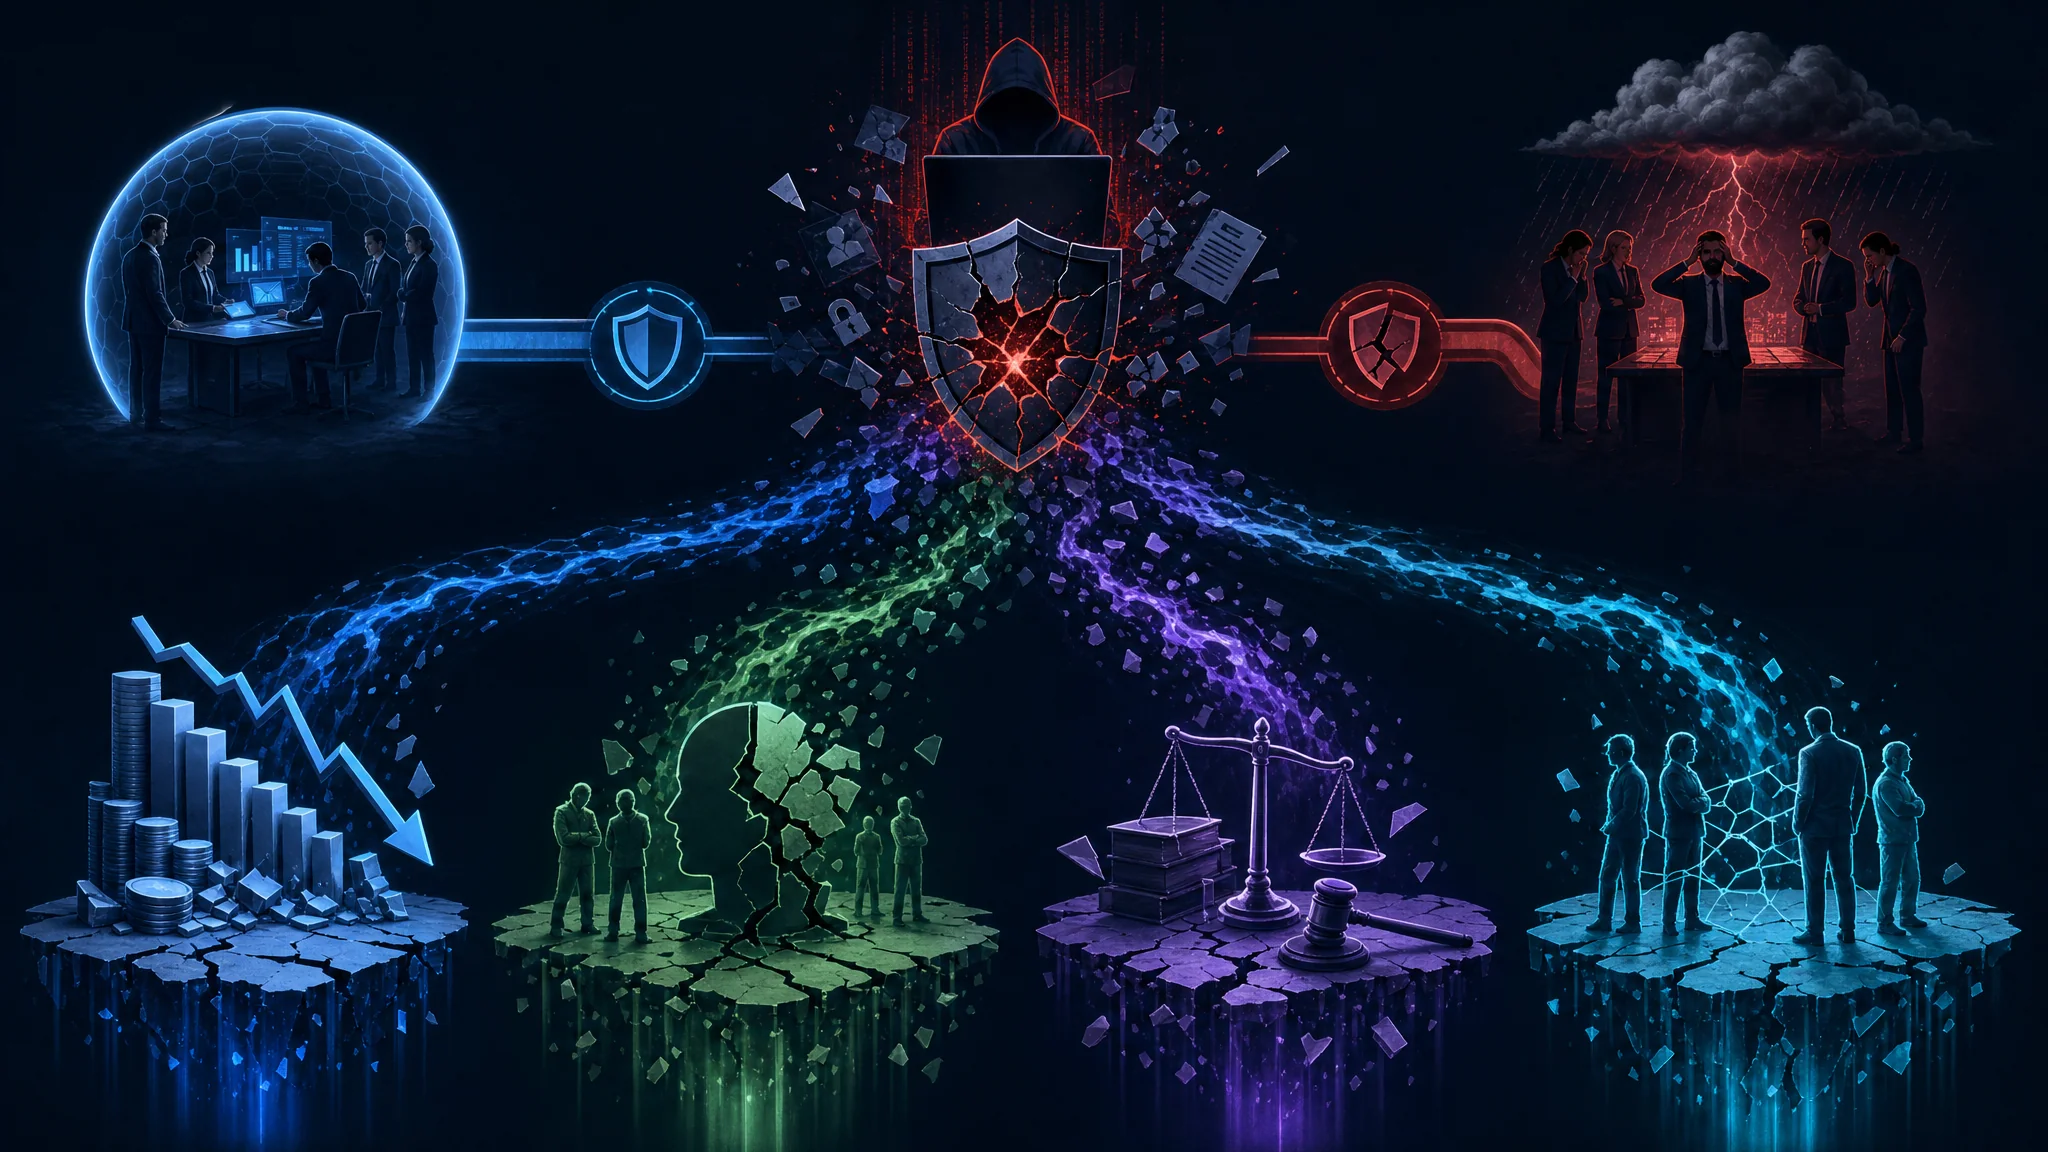
ਇੱਕ ਸਾਈਬਰ ਘਟਨਾ ਸੰਗਠਨ ਦੇ ਕੰਮਕਾਜ ਨੂੰ ਗੰਭੀਰ ਤੌਰ ਉੱਤੇ ਵਿਘਨਿਤ ਕਰ ਸਕਦੀ ਹੈ, ਜਿਸ ਨਾਲ ਕੰਮ ਰੁਕਣਾ, ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਗੁਆਉਣਾ ਅਤੇ ਮਹੱਤਵਪੂਰਨ ਪ੍ਰਣਾਲੀਆਂ ਨੂੰ ਨੁਕਸਾਨ ਹੋ ਸਕਦਾ ਹੈ। ਪ੍ਰਭਾਵ ਸੰਗਠਨ ਤੋਂ ਬਾਹਰ ਗਾਹਕਾਂ, ਭਾਈਵਾਲਾਂ ਅਤੇ ਸਪਲਾਇਰਾਂ ਤੱਕ ਵੀ ਪਹੁੰਚ ਸਕਦਾ ਹੈ। ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਨਾਲ ਜੁੜੇ ਕਾਨੂੰਨੀ ਅਤੇ ਨਿਯਮਕ ਨਿਯਮ ਹੋਰ ਸਖ਼ਤ ਹੋ ਰਹੇ ਹਨ ਅਤੇ ਉਲੰਘਣਾ ਉੱਤੇ ਵੱਡੇ ਜੁਰਮਾਨੇ ਅਤੇ ਸਜ਼ਾਵਾਂ ਹੋ ਸਕਦੀਆਂ ਹਨ। ਸੰਗਠਨਾਂ ਨੂੰ ਤੇਜ਼ ਅਤੇ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਜਵਾਬ ਲਈ ਤਿਆਰ ਰਹਿਣਾ ਚਾਹੀਦਾ ਹੈ।
ਵਿਆਪਕ ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾ ਬਣਾਉਣ ਦਾ ਇੱਕ ਮੁੱਖ ਕਾਰਨ ਸੰਭਾਵੀ ਵਿੱਤੀ ਨੁਕਸਾਨ ਹੈ। IBM ਦੇ ਅਧਿਐਨ ਮੁਤਾਬਕ 2020 ਵਿੱਚ ਡਾਟਾ ਉਲੰਘਣਾ ਦੀ ਔਸਤ ਲਾਗਤ 3.86 ਮਿਲੀਅਨ ਡਾਲਰ ਸੀ। ਇਸ ਵਿੱਚ ਜਾਂਚ, ਕਾਨੂੰਨੀ ਫੀਸ, ਗਾਹਕਾਂ ਨੂੰ ਸੂਚਨਾ ਅਤੇ ਨੁਕਸਾਨ ਕਾਬੂ ਕਰਨ ਦੇ ਖਰਚੇ ਸ਼ਾਮਲ ਹਨ। ਢੁਕਵੀਂ ਯੋਜਨਾ ਨਾ ਹੋਵੇ ਤਾਂ ਸੰਗਠਨ ਵਿੱਤੀ ਪ੍ਰਭਾਵ ਲਈ ਤਿਆਰ ਨਹੀਂ ਹੋ ਸਕਦਾ, ਜਿਸ ਨਾਲ ਉਸਦੀ ਵਿੱਤੀ ਸਥਿਰਤਾ ਅਤੇ ਕਾਰੋਬਾਰ ਲੰਮੇ ਸਮੇਂ ਤੱਕ ਪ੍ਰਭਾਵਿਤ ਹੋ ਸਕਦੇ ਹਨ।
ਘਟਨਾ ਨਾਲ ਹੋਣ ਵਾਲਾ ਸਾਖ ਦਾ ਨੁਕਸਾਨ ਵੀ ਗੰਭੀਰ ਹੋ ਸਕਦਾ ਹੈ। ਅੱਜ ਜਾਣਕਾਰੀ ਸੋਸ਼ਲ ਮੀਡੀਆ ਅਤੇ ਆਨਲਾਈਨ ਮੰਚਾਂ ਰਾਹੀਂ ਤੇਜ਼ੀ ਨਾਲ ਫੈਲਦੀ ਹੈ। ਡਾਟਾ ਉਲੰਘਣਾ ਜਾਂ ਸਾਈਬਰ ਹਮਲੇ ਦੀ ਖ਼ਬਰ ਸੰਗਠਨ ਦੀ ਛਵੀ ਨੂੰ ਨੁਕਸਾਨ ਪਹੁੰਚਾ ਕੇ ਗਾਹਕਾਂ ਦਾ ਭਰੋਸਾ ਘਟਾ ਸਕਦੀ ਹੈ। ਇਸ ਨਾਲ ਕਾਰੋਬਾਰੀ ਮੌਕੇ ਗੁਆਉਣੇ, ਗਾਹਕਾਂ ਦੀ ਵਫ਼ਾਦਾਰੀ ਘਟਣੀ ਅਤੇ ਨਵੇਂ ਗਾਹਕ ਲਿਆਉਣਾ ਔਖਾ ਹੋ ਸਕਦਾ ਹੈ। ਯੋਜਨਾ ਰਾਹੀਂ ਸੰਗਠਨ ਤੇਜ਼ ਅਤੇ ਪਾਰਦਰਸ਼ੀ ਜਵਾਬ ਦੇ ਕੇ ਸਾਖ ਦਾ ਸਰਗਰਮ ਪ੍ਰਬੰਧਨ ਕਰ ਸਕਦਾ ਹੈ ਅਤੇ ਬ੍ਰਾਂਡ ਦਾ ਨੁਕਸਾਨ ਘਟਾ ਸਕਦਾ ਹੈ।
ਵਿੱਤੀ ਅਤੇ ਸਾਖ ਸੰਬੰਧੀ ਨਤੀਜਿਆਂ ਤੋਂ ਇਲਾਵਾ, ਘਟਨਾਵਾਂ ਦੇ ਕਾਨੂੰਨੀ ਅਤੇ ਨਿਯਮਕ ਅਸਰ ਵੀ ਹੋ ਸਕਦੇ ਹਨ। ਵੱਡੇ ਜੁਰਮਾਨਿਆਂ ਤੋਂ ਬਚਣ ਲਈ ਸੰਗਠਨਾਂ ਨੂੰ ਡਾਟਾ ਸੁਰੱਖਿਆ ਕਾਨੂੰਨਾਂ ਅਤੇ ਨਿਯਮਾਂ ਦੀ ਪਾਲਣਾ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ। ਮਿਸਾਲ ਵਜੋਂ, ਯੂਰਪੀ ਸੰਘ ਦਾ ਜਨਰਲ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਰੈਗੂਲੇਸ਼ਨ (GDPR) ਉਲੰਘਣਾ ਲਈ 20 ਮਿਲੀਅਨ ਯੂਰੋ ਜਾਂ ਵਿਸ਼ਵਵਿਆਪੀ ਸਾਲਾਨਾ ਕਾਰੋਬਾਰ ਦੇ 4%, ਦੋਵਾਂ ਵਿੱਚੋਂ ਜੋ ਵੱਧ ਹੋਵੇ, ਤੱਕ ਜੁਰਮਾਨਾ ਲਗਾ ਸਕਦਾ ਹੈ। ਕਾਨੂੰਨੀ ਅਤੇ ਨਿਯਮਕ ਫਰਜ਼ਾਂ ਲਈ ਉਪਾਅ ਵਾਲੀ ਯੋਜਨਾ ਗੈਰ-ਪਾਲਣਾ ਅਤੇ ਉਸਦੇ ਵਿੱਤੀ ਤੇ ਕਾਨੂੰਨੀ ਨਤੀਜਿਆਂ ਦਾ ਖਤਰਾ ਘਟਾਉਂਦੀ ਹੈ।
ਆਧੁਨਿਕ ਕਾਰੋਬਾਰੀ ਤੰਤਰ ਆਪਸ ਵਿੱਚ ਜੁੜਿਆ ਹੋਣ ਕਰਕੇ ਘਟਨਾ ਦਾ ਅਸਰ ਸੰਗਠਨ ਤੋਂ ਬਾਹਰ ਵੀ ਪੈ ਸਕਦਾ ਹੈ। ਸਪਲਾਇਰ ਦੀਆਂ ਪ੍ਰਣਾਲੀਆਂ ਨਾਲ ਸਮਝੌਤਾ ਹੋਣ ਉੱਤੇ ਸਪਲਾਈ ਲੜੀ ਵਿੱਚ ਵਿਘਨ ਪੈ ਸਕਦਾ ਹੈ ਅਤੇ ਚੀਜ਼ਾਂ ਜਾਂ ਸੇਵਾਵਾਂ ਦੀ ਉਪਲਬਧਤਾ ਪ੍ਰਭਾਵਿਤ ਹੋ ਸਕਦੀ ਹੈ। ਗਾਹਕਾਂ ਦੇ ਡਾਟੇ ਦੀ ਉਲੰਘਣਾ ਨਾਲ ਪਛਾਣ ਦੀ ਚੋਰੀ ਜਾਂ ਧੋਖਾਧੜੀ ਹੋ ਸਕਦੀ ਹੈ ਅਤੇ ਗਾਹਕਾਂ ਨਾਲ ਰਿਸ਼ਤੇ ਵਿਗੜ ਸਕਦੇ ਹਨ। ਬਾਹਰੀ ਹਿੱਸੇਦਾਰਾਂ ਨੂੰ ਧਿਆਨ ਵਿੱਚ ਰੱਖਦੀ ਯੋਜਨਾ ਨਤੀਜੇ ਸੰਭਾਲਣ ਅਤੇ ਭਾਈਵਾਲਾਂ, ਸਪਲਾਇਰਾਂ ਤੇ ਗਾਹਕਾਂ ਦਾ ਭਰੋਸਾ ਬਣਾਈ ਰੱਖਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾ ਸੰਗਠਨ ਦੀ ਸਮੁੱਚੀ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਦਾ ਅਹਿਮ ਹਿੱਸਾ ਹੈ। ਇਹ ਵਿੱਤੀ ਸਥਿਰਤਾ, ਸਾਖ, ਕਾਨੂੰਨੀ ਪਾਲਣਾ ਅਤੇ ਬਾਹਰੀ ਸਬੰਧਾਂ ਉੱਤੇ ਅਸਰ ਘਟਾਉਂਦੀ ਹੈ। ਚੰਗੀ ਯੋਜਨਾ ਵਿੱਚ ਨਿਵੇਸ਼ ਜੋਖਮ ਘਟਾਉਣ ਅਤੇ ਡਿਜ਼ੀਟਲ ਯੁੱਗ ਵਿੱਚ ਕਾਰੋਬਾਰੀ ਨਿਰੰਤਰਤਾ ਕਾਇਮ ਰੱਖਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾ ਦੇ ਮੁੱਖ ਤੱਤ
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਦੀ ਪਛਾਣ ਅਤੇ ਵਰਗੀਕਰਨ
ਪਹਿਲਾ ਕਦਮ ਵੱਖ-ਵੱਖ ਕਿਸਮਾਂ ਦੀਆਂ ਘਟਨਾਵਾਂ ਦੀ ਸਹੀ ਪਛਾਣ ਅਤੇ ਵਰਗੀਕਰਨ ਹੈ। ਪਿਛਲੀਆਂ ਘਟਨਾਵਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰੋ, ਉਨ੍ਹਾਂ ਦੀਆਂ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਸਮਝੋ ਅਤੇ ਗੰਭੀਰਤਾ ਤੇ ਸੰਭਾਵੀ ਅਸਰ ਦੇ ਆਧਾਰ ਉੱਤੇ ਵਰਗੀਕਰਨ ਕਰੋ। ਇਸ ਨਾਲ ਸੰਗਠਨ ਸਰੋਤ ਵੰਡ ਸਕਦੇ ਹਨ ਅਤੇ ਜਵਾਬੀ ਕੰਮ ਨੂੰ ਤਰਜੀਹ ਦੇ ਸਕਦੇ ਹਨ।
ਮਿਸਾਲ ਵਜੋਂ, ਘਟਨਾਵਾਂ ਡਾਟਾ ਉਲੰਘਣਾ, ਮਾਲਵੇਅਰ ਲਾਗ, ਨੈੱਟਵਰਕ ਵਿੱਚ ਘੁਸਪੈਠ ਜਾਂ ਫਿਸ਼ਿੰਗ ਹਮਲੇ ਹੋ ਸਕਦੀਆਂ ਹਨ। ਹਰ ਕਿਸਮ ਲਈ ਵੱਖਰੀ ਜਵਾਬੀ ਰਣਨੀਤੀ ਅਤੇ ਤਤਕਾਲਤਾ ਚਾਹੀਦੀ ਹੈ। ਘਟਨਾਵਾਂ ਦੀਆਂ ਕਿਸਮਾਂ ਨੂੰ ਸਪਸ਼ਟ ਤੌਰ ਉੱਤੇ ਸਮਝਣ ਨਾਲ ਖਾਸ ਚੁਣੌਤੀਆਂ ਮੁਤਾਬਕ ਯੋਜਨਾ ਢਾਲੀ ਜਾ ਸਕਦੀ ਹੈ।
ਪ੍ਰਤੀਕਿਰਿਆ ਟੀਮ ਬਣਾਉਣਾ
ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਜਵਾਬ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਿਰਾਂ ਦੀ ਸਮਰਪਿਤ ਟੀਮ ਚਾਹੀਦੀ ਹੈ ਜੋ ਤੇਜ਼ੀ ਅਤੇ ਕੁਸ਼ਲਤਾ ਨਾਲ ਕਾਰਵਾਈ ਕਰ ਸਕੇ। ਟੀਮ ਵਿੱਚ ਸਾਈਬਰ ਸੁਰੱਖਿਆ, ਆਈਟੀ ਬੁਨਿਆਦੀ ਢਾਂਚੇ, ਕਾਨੂੰਨੀ ਮਾਮਲਿਆਂ ਅਤੇ ਸੰਚਾਰ ਦੀ ਜਾਣਕਾਰੀ ਵਾਲੇ ਲੋਕ ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ। ਚੰਗੀ ਤਰ੍ਹਾਂ ਬਣੀ ਟੀਮ ਪ੍ਰਕਿਰਿਆ ਸੌਖੀ ਕਰਦੀ ਹੈ ਅਤੇ ਤਾਲਮੇਲ ਵਾਲਾ ਤੇ ਕੁਸ਼ਲ ਜਵਾਬ ਯਕੀਨੀ ਬਣਾਉਂਦੀ ਹੈ।
ਟੀਮ ਦੇ ਭੂਮਿਕਾ ਅਤੇ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਤੈਅ ਹੋਣੀਆਂ ਚਾਹੀਦੀਆਂ ਹਨ, ਤਾਂ ਜੋ ਹਰ ਮੈਂਬਰ ਘਟਨਾ ਦੌਰਾਨ ਆਪਣੇ ਕੰਮ ਨੂੰ ਜਾਣੇ। ਭੂਮਿਕਾਵਾਂ ਵਿੱਚ ਘਟਨਾ ਕੋਆਰਡੀਨੇਟਰ, ਤਕਨੀਕੀ ਵਿਸ਼ਲੇਸ਼ਕ, ਕਾਨੂੰਨੀ ਸਲਾਹਕਾਰ ਅਤੇ ਜਨਸੰਪਰਕ ਨੁਮਾਇੰਦਾ ਸ਼ਾਮਲ ਹੋ ਸਕਦੇ ਹਨ। ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਸਪਸ਼ਟ ਕਰਨ ਨਾਲ ਸਹਿਯੋਗ ਵਧਦਾ ਹੈ ਅਤੇ ਉਲਝਣ ਜਾਂ ਦੁਹਰਾਏ ਕੰਮ ਤੋਂ ਬਚਿਆ ਜਾਂਦਾ ਹੈ।
ਜਵਾਬੀ ਪ੍ਰਕਿਰਿਆਵਾਂ ਤਿਆਰ ਕਰਨਾ
ਜਵਾਬੀ ਪ੍ਰਕਿਰਿਆਵਾਂ ਦੱਸਦੀਆਂ ਹਨ ਕਿ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਘਟਨਾ ਹੋਣ ਉੱਤੇ ਕਿਹੜੇ ਕਦਮ ਚੁੱਕਣੇ ਹਨ। ਇਨ੍ਹਾਂ ਵਿੱਚ ਵੱਖ-ਵੱਖ ਹਾਲਾਤ ਸ਼ਾਮਲ ਹੋਣ ਅਤੇ ਇਹ ਸਪਸ਼ਟ ਹੋਵੇ ਕਿ ਘਟਨਾ ਨੂੰ ਕਿਵੇਂ ਕਾਬੂ ਕਰਨਾ, ਮੁੱਖ ਕਾਰਨ ਦੀ ਜਾਂਚ ਕਰਨੀ, ਅਸਰ ਦੀ ਮੁਰੰਮਤ ਕਰਨੀ ਅਤੇ ਆਮ ਕੰਮਕਾਜ ਬਹਾਲ ਕਰਨਾ ਹੈ।
ਡਾਟਾ ਉਲੰਘਣਾ ਦੌਰਾਨ ਪ੍ਰਕਿਰਿਆਵਾਂ ਵਿੱਚ ਪ੍ਰਭਾਵਿਤ ਪ੍ਰਣਾਲੀਆਂ ਨੂੰ ਅਲੱਗ ਕਰਨਾ, ਉਲੰਘਣਾ ਦਾ ਦਾਇਰਾ ਜਾਣਨ ਲਈ ਫੋਰੈਂਸਿਕ ਵਿਸ਼ਲੇਸ਼ਣ, ਪ੍ਰਭਾਵਿਤ ਲੋਕਾਂ ਜਾਂ ਨਿਯਮਕ ਅਧਿਕਾਰੀਆਂ ਨੂੰ ਸੂਚਿਤ ਕਰਨਾ, ਅਤੇ ਦੁਬਾਰਾ ਉਲੰਘਣਾ ਰੋਕਣ ਲਈ ਉਪਾਅ ਲਾਗੂ ਕਰਨਾ ਸ਼ਾਮਲ ਹੋ ਸਕਦਾ ਹੈ।
ਬਦਲਦੇ ਖਤਰਿਆਂ ਅਨੁਸਾਰ ਪ੍ਰਕਿਰਿਆਵਾਂ ਦੀ ਨਿਯਮਤ ਸਮੀਖਿਆ ਅਤੇ ਅੱਪਡੇਟ ਕਰੋ। ਨਵੇਂ ਖਤਰੇ ਅਤੇ ਤਕਨੀਕੀ ਤਰੱਕੀ ਨਾਲ ਪ੍ਰਕਿਰਿਆਵਾਂ ਢਾਲਣੀਆਂ ਪੈਂਦੀਆਂ ਹਨ। ਨਿਯਮਤ ਟੇਬਲਟਾਪ ਅਭਿਆਸ ਅਤੇ ਸਿਮੂਲੇਸ਼ਨ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਦੀ ਜਾਂਚ ਅਤੇ ਸੁਧਾਰ ਦੇ ਮੌਕੇ ਲੱਭਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
ਸਪਸ਼ਟ ਪ੍ਰਕਿਰਿਆਵਾਂ ਘਟਨਾਵਾਂ ਦਾ ਅਸਰ ਘਟਾਉਂਦੀਆਂ ਹਨ ਅਤੇ ਤੇਜ਼, ਕੁਸ਼ਲ ਜਵਾਬ ਯਕੀਨੀ ਬਣਾਉਂਦੀਆਂ ਹਨ। ਇਸ ਨਾਲ ਸਾਖ, ਵਿੱਤ ਅਤੇ ਗਾਹਕਾਂ ਦੇ ਭਰੋਸੇ ਨੂੰ ਹੋਣ ਵਾਲਾ ਸੰਭਾਵੀ ਨੁਕਸਾਨ ਘਟਦਾ ਹੈ।
ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾ ਬਣਾਉਣ ਦੇ ਕਦਮ
ਜੋਖਮ ਮੁਲਾਂਕਣ ਕਰਨਾ
ਯੋਜਨਾ ਬਣਾਉਣ ਤੋਂ ਪਹਿਲਾਂ, ਸੰਸਥਾਵਾਂ ਨੂੰ ਸੰਭਾਵੀ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਖਤਰਿਆਂ ਦੀ ਪਛਾਣ ਲਈ ਵਿਆਪਕ ਜੋਖਮ ਮੁਲਾਂਕਣ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ। ਇਸ ਵਿੱਚ ਸੰਗਠਨ ਦੀਆਂ ਪ੍ਰਣਾਲੀਆਂ, ਨੈੱਟਵਰਕਾਂ ਅਤੇ ਡਾਟਾ ਸੰਪਤੀਆਂ ਦਾ ਮੁਲਾਂਕਣ ਅਤੇ ਵੱਖ-ਵੱਖ ਸਾਈਬਰ ਘਟਨਾਵਾਂ ਦੀ ਸੰਭਾਵਨਾ ਤੇ ਸੰਭਾਵੀ ਅਸਰ ਦਾ ਅੰਦਾਜ਼ਾ ਸ਼ਾਮਲ ਹੈ। ਨਤੀਜੇ ਜਵਾਬ ਨੂੰ ਤਰਜੀਹ ਦੇਣ ਅਤੇ ਸਰੋਤ ਵੰਡਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
ਮੁਲਾਂਕਣ ਦੌਰਾਨ ਸੰਸਥਾਵਾਂ ਬਾਹਰੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਿਰਾਂ ਤੋਂ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਅਤੇ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਮੁਲਾਂਕਣ ਕਰਵਾ ਸਕਦੀਆਂ ਹਨ। ਮਾਹਿਰ ਅਸਲ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਕਰਕੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਦੇ ਹਨ। ਅੰਦਰੂਨੀ ਆਡਿਟ ਨਾਲ ਉਦਯੋਗ ਦੇ ਮਿਆਰਾਂ ਅਤੇ ਨਿਯਮਾਂ ਦੀ ਪਾਲਣਾ ਵੀ ਜਾਂਚੀ ਜਾ ਸਕਦੀ ਹੈ।
ਮੁਲਾਂਕਣ ਪੂਰਾ ਹੋਣ ਉੱਤੇ ਸੰਗਠਨ ਆਪਣੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਨੂੰ ਵਧੀਆ ਸਮਝਦਾ ਹੈ। ਉਹ ਵਾਧੂ ਸੁਰੱਖਿਆ ਦੀ ਲੋੜ ਵਾਲੀਆਂ ਮਹੱਤਵਪੂਰਨ ਸੰਪਤੀਆਂ ਪਛਾਣ ਸਕਦਾ ਹੈ ਅਤੇ ਸਫਲ ਹਮਲੇ ਦੇ ਸੰਭਾਵੀ ਨਤੀਜੇ ਤੈਅ ਕਰ ਸਕਦਾ ਹੈ। ਇਹ ਜਾਣਕਾਰੀ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾ ਬਣਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ।
ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਨੀਤੀਆਂ ਬਣਾਉਣਾ ਅਤੇ ਲਾਗੂ ਕਰਨਾ
ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਨੀਤੀਆਂ ਤੈਅ ਕਰਦੀਆਂ ਹਨ ਕਿ ਸੰਗਠਨ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਨੂੰ ਕਿਵੇਂ ਸੰਭਾਲੇਗਾ। ਇਨ੍ਹਾਂ ਨੂੰ ਉਦਯੋਗ ਦੀਆਂ ਉੱਤਮ ਰੀਤਾਂ ਅਤੇ ਨਿਯਮਕ ਲੋੜਾਂ ਨਾਲ ਮੇਲ ਖਾਣਾ ਚਾਹੀਦਾ ਹੈ। ਇਨ੍ਹਾਂ ਵਿੱਚ ਭੂਮਿਕਾਵਾਂ ਤੇ ਜ਼ਿੰਮੇਵਾਰੀਆਂ, ਉੱਚ ਪੱਧਰ ਉੱਤੇ ਭੇਜਣ ਦੀ ਪ੍ਰਕਿਰਿਆ, ਸੰਚਾਰ ਪ੍ਰੋਟੋਕੋਲ ਅਤੇ ਕਾਨੂੰਨੀ ਫਰਜ਼ ਸਪਸ਼ਟ ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ। ਸਪਸ਼ਟ ਨੀਤੀਆਂ ਇਕਸਾਰ ਅਤੇ ਤਾਲਮੇਲ ਵਾਲਾ ਜਵਾਬ ਯਕੀਨੀ ਬਣਾਉਂਦੀਆਂ ਹਨ।
ਨੀਤੀਆਂ ਬਣਾਉਂਦੇ ਸਮੇਂ ਸੰਗਠਨ ਨੂੰ ਆਪਣੇ ਉਦਯੋਗ ਦੀਆਂ ਖਾਸੀਅਤਾਂ ਅਤੇ ਸਾਹਮਣੇ ਆਉਣ ਵਾਲੇ ਖਾਸ ਖਤਰਿਆਂ ਨੂੰ ਧਿਆਨ ਵਿੱਚ ਰੱਖਣਾ ਚਾਹੀਦਾ ਹੈ। ਸਿਹਤ ਸੰਭਾਲ ਸੰਸਥਾਵਾਂ ਨੂੰ HIPAA ਨਿਯਮਾਂ ਦੀ ਪਾਲਣਾ ਕਰਨੀ ਪੈ ਸਕਦੀ ਹੈ, ਜਦਕਿ ਵਿੱਤੀ ਸੰਸਥਾਵਾਂ ਨੂੰ PCI DSS ਲੋੜਾਂ ਪੂਰੀਆਂ ਕਰਨੀਆਂ ਹੋ ਸਕਦੀਆਂ ਹਨ। ਲੋੜਾਂ ਅਨੁਸਾਰ ਨੀਤੀਆਂ ਬਣਾਉਣ ਨਾਲ ਆਉਣ ਵਾਲੀਆਂ ਚੁਣੌਤੀਆਂ ਨਾਲ ਨਜਿੱਠਣਾ ਸੌਖਾ ਹੁੰਦਾ ਹੈ।
ਨੀਤੀਆਂ ਲਾਗੂ ਕਰਨ ਲਈ ਸੰਗਠਨ ਦੇ ਵੱਖ-ਵੱਖ ਵਿਭਾਗਾਂ ਵਿੱਚ ਸਹਿਯੋਗ ਜ਼ਰੂਰੀ ਹੈ। ਇਸ ਨਾਲ ਸਾਈਬਰ ਘਟਨਾ ਦੌਰਾਨ ਹਰ ਕੋਈ ਆਪਣੀ ਭੂਮਿਕਾ ਅਤੇ ਜ਼ਿੰਮੇਵਾਰੀ ਸਮਝਦਾ ਹੈ। ਕਰਮਚਾਰੀ ਨੀਤੀਆਂ ਜਾਣਣ ਅਤੇ ਲਾਗੂ ਕਰ ਸਕਣ, ਇਸ ਲਈ ਨਿਯਮਤ ਸਿਖਲਾਈ ਅਤੇ ਸੰਚਾਰ ਜ਼ਰੂਰੀ ਹਨ।
ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸਿਖਲਾਈ ਅਤੇ ਸਿੱਖਿਆ ਦੇਣਾ
ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਪ੍ਰਤੀਕਿਰਿਆ ਲਈ ਹੁਨਰਮੰਦ ਅਤੇ ਜਾਣਕਾਰ ਕਰਮਚਾਰੀ ਚਾਹੀਦੇ ਹਨ। ਸੰਗਠਨਾਂ ਨੂੰ ਨਿਯਮਤ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮਾਂ ਵਿੱਚ ਨਿਵੇਸ਼ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ ਤਾਂ ਜੋ ਕਰਮਚਾਰੀ ਘਟਨਾਵਾਂ ਨੂੰ ਪਛਾਣਨ, ਰਿਪੋਰਟ ਕਰਨ ਅਤੇ ਜਵਾਬ ਦੇਣ ਦੇ ਹੁਨਰ ਹਾਸਲ ਕਰਨ। ਇਸ ਵਿੱਚ ਆਮ ਖਤਰੇ ਅਤੇ ਹਮਲੇ ਦੇ ਤਰੀਕਿਆਂ ਬਾਰੇ ਜਾਗਰੂਕਤਾ, ਚੰਗੀਆਂ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਆਦਤਾਂ ਅਤੇ ਹਕੀਕਤੀ ਹਾਲਾਤਾਂ ਵਾਲੇ ਟੇਬਲਟਾਪ ਅਭਿਆਸ ਸ਼ਾਮਲ ਹਨ।
ਸਿਖਲਾਈ ਵਿੱਚ ਘਟਨਾ ਦੀ ਪਛਾਣ ਅਤੇ ਵਿਸ਼ਲੇਸ਼ਣ, ਸਬੂਤ ਸੰਭਾਲ, ਘਟਨਾ ਕਾਬੂ ਕਰਨਾ ਅਤੇ ਮੁੜ ਬਹਾਲੀ ਸ਼ਾਮਲ ਹੋਣੀ ਚਾਹੀਦੀ ਹੈ। ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸੰਭਾਵੀ ਸਮਝੌਤੇ ਦੇ ਸੰਕੇਤ (IOC) ਪਛਾਣਨ ਅਤੇ ਘਟਨਾ ਜਲਦੀ ਰਿਪੋਰਟ ਕਰਨ ਦੀ ਸਿਖਲਾਈ ਦਿਓ। ਲੋੜੀਂਦੇ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਨਾਲ ਉਹ ਸਾਈਬਰ ਖਤਰੇ ਘਟਾਉਣ ਵਿੱਚ ਸਰਗਰਮ ਯੋਗਦਾਨ ਪਾ ਸਕਦੇ ਹਨ।
ਸਿਖਲਾਈ ਤੋਂ ਇਲਾਵਾ, ਸੰਗਠਨਾਂ ਨੂੰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਜਾਗਰੂਕਤਾ ਦਾ ਸੱਭਿਆਚਾਰ ਬਣਾਉਣਾ ਚਾਹੀਦਾ ਹੈ। ਇਸ ਵਿੱਚ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਨਵੇਂ ਖਤਰਿਆਂ ਬਾਰੇ ਦੱਸਣਾ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਬਚਾਉਣ ਦੀ ਸਲਾਹ ਦੇਣਾ ਸ਼ਾਮਲ ਹੈ। ਜ਼ਿੰਮੇਵਾਰੀ ਅਤੇ ਚੌਕਸੀ ਸਾਈਬਰ ਹਮਲਿਆਂ ਵਿਰੁੱਧ ਮਜ਼ਬੂਤ ਬਚਾਅ ਬਣਾਉਂਦੀਆਂ ਹਨ।
ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾ ਦੀ ਜਾਂਚ ਅਤੇ ਸੁਧਾਰ
ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾ ਦੀ ਨਿਯਮਤ ਜਾਂਚ
ਜਾਂਚ ਹਰ ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾ ਦਾ ਮਹੱਤਵਪੂਰਨ ਹਿੱਸਾ ਹੈ। ਸੰਗਠਨਾਂ ਨੂੰ ਨਿਯਮਤ ਅਭਿਆਸ ਅਤੇ ਸਿਮੂਲੇਸ਼ਨ ਕਰਕੇ ਪ੍ਰਕਿਰਿਆਵਾਂ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਜਾਂਚਣੀ, ਘਾਟਾਂ ਜਾਂ ਕਮਜ਼ੋਰੀਆਂ ਪਛਾਣਣੀਆਂ ਅਤੇ ਟੀਮ ਦੀ ਯੋਗਤਾ ਦਾ ਮੁਲਾਂਕਣ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ। ਜਾਂਚ ਵਿੱਚ ਕਾਲਪਨਿਕ ਹਾਲਾਤਾਂ ਉੱਤੇ ਚਰਚਾ ਵਾਲੇ ਟੇਬਲਟਾਪ ਅਭਿਆਸ ਤੋਂ ਲੈ ਕੇ ਬਾਹਰੀ ਮਾਹਿਰਾਂ ਵੱਲੋਂ ਅਸਲ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਵਾਲੇ ਉੱਨਤ ਰੇਡ ਟੀਮ ਅਭਿਆਸ ਸ਼ਾਮਲ ਹਨ।
ਟੇਬਲਟਾਪ ਅਭਿਆਸ ਦੌਰਾਨ ਸੰਗਠਨ ਵੱਖ-ਵੱਖ ਕਾਲਪਨਿਕ ਹਾਲਾਤਾਂ ਬਾਰੇ ਵਿਚਾਰ ਕਰਕੇ ਵੇਖ ਸਕਦੇ ਹਨ ਕਿ ਯੋਜਨਾ ਵੱਖਰੀਆਂ ਸਥਿਤੀਆਂ ਵਿੱਚ ਕਿੰਨੀ ਚੰਗੀ ਤਰ੍ਹਾਂ ਕੰਮ ਕਰਦੀ ਹੈ। ਵੱਖ-ਵੱਖ ਵਿਭਾਗਾਂ ਦੇ ਮੁੱਖ ਹਿੱਸੇਦਾਰ ਸ਼ਾਮਲ ਹੋਣ ਨਾਲ ਯੋਜਨਾ ਦਾ ਵਿਆਪਕ ਮੁਲਾਂਕਣ ਹੁੰਦਾ ਹੈ। ਸਿਮੂਲੇਸ਼ਨ ਸੁਧਾਰ ਦੇ ਖੇਤਰ ਪਛਾਣਨ ਅਤੇ ਲੋੜੀਂਦੀਆਂ ਤਬਦੀਲੀਆਂ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
ਰੇਡ ਟੀਮ ਅਭਿਆਸ ਅਸਲ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਕਰਕੇ ਜਾਂਚ ਨੂੰ ਅੱਗੇ ਵਧਾਉਂਦੇ ਹਨ। ਨੈਤਿਕ ਹੈਕਰ ਕਹੇ ਜਾਣ ਵਾਲੇ ਬਾਹਰੀ ਮਾਹਿਰ ਪ੍ਰਣਾਲੀਆਂ ਵਿੱਚ ਘੁਸਣ ਅਤੇ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਫਾਇਦਾ ਲੈਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਦੇ ਹਨ। ਇਸ ਨਾਲ ਯੋਜਨਾ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਅਤੇ ਸੰਗਠਨ ਦੀ ਸਮੁੱਚੀ ਸੁਰੱਖਿਆ ਬਾਰੇ ਲਾਭਦਾਇਕ ਜਾਣਕਾਰੀ ਮਿਲਦੀ ਹੈ। ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਹੋਣ ਨਾਲ ਸੰਗਠਨ ਪਹਿਲਾਂ ਹੀ ਸਮੱਸਿਆਵਾਂ ਠੀਕ ਕਰਕੇ ਆਪਣਾ ਬਚਾਅ ਮਜ਼ਬੂਤ ਕਰ ਸਕਦਾ ਹੈ।
ਪਿਛਲੀਆਂ ਘਟਨਾਵਾਂ ਤੋਂ ਸਿੱਖਣਾ
ਹਰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਘਟਨਾ ਭਵਿੱਖੀ ਜਵਾਬ ਸੁਧਾਰਨ ਲਈ ਲਾਭਦਾਇਕ ਸਬਕ ਦਿੰਦੀ ਹੈ। ਸੰਗਠਨਾਂ ਨੂੰ ਵਿਸਥਾਰਪੂਰਵਕ ਘਟਨਾ-ਬਾਅਦ ਸਮੀਖਿਆ ਕਰਕੇ ਗਲਤੀਆਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ, ਸੁਧਾਰ ਦੇ ਖੇਤਰਾਂ ਦੀ ਪਛਾਣ ਅਤੇ ਸੁਧਾਰਾਤਮਕ ਕਦਮ ਲਾਗੂ ਕਰਨੇ ਚਾਹੀਦੇ ਹਨ। ਖਤਰਿਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰਨ ਲਈ ਲਗਾਤਾਰ ਸਿੱਖਣ ਅਤੇ ਸੁਧਾਰ ਦਾ ਸੱਭਿਆਚਾਰ ਬਣਾਓ।
ਸਮੀਖਿਆ ਵਿੱਚ ਪ੍ਰਤੀਕਿਰਿਆ ਟੀਮ, ਆਈਟੀ ਕਰਮਚਾਰੀ ਅਤੇ ਪ੍ਰਬੰਧਨ ਸਮੇਤ ਸਾਰੇ ਸੰਬੰਧਤ ਹਿੱਸੇਦਾਰ ਸ਼ਾਮਲ ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ। ਵੱਖ-ਵੱਖ ਨਜ਼ਰੀਏ ਘਟਨਾ ਅਤੇ ਉਸਦੇ ਪ੍ਰਭਾਵ ਦੀ ਪੂਰੀ ਸਮਝ ਦਿੰਦੇ ਹਨ। ਸਮੀਖਿਆ ਵਿੱਚ ਮੁੱਖ ਕਾਰਨਾਂ ਦੀ ਪਛਾਣ, ਯੋਜਨਾ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਦਾ ਮੁਲਾਂਕਣ ਅਤੇ ਲੋੜੀਂਦੀਆਂ ਤਬਦੀਲੀਆਂ ਤੈਅ ਕਰਨ ਉੱਤੇ ਧਿਆਨ ਦਿਓ।
ਸੰਗਠਨ ਬਾਹਰੀ ਮੁਲਾਂਕਣ ਜਾਂ ਤੀਜੀ ਧਿਰ ਦੇ ਮਾਹਿਰਾਂ ਦੀ ਮਦਦ ਨਾਲ ਆਪਣੀ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਗਤਾ ਦਾ ਨਿਰਪੱਖ ਮੁਲਾਂਕਣ ਵੀ ਕਰ ਸਕਦੇ ਹਨ। ਇਹ ਮੁਲਾਂਕਣ ਉਦਯੋਗ ਦੀਆਂ ਉੱਤਮ ਰੀਤਾਂ ਅਤੇ ਉਭਰਦੇ ਰੁਝਾਨਾਂ ਦੇ ਆਧਾਰ ਉੱਤੇ ਨਵੀਆਂ ਸਿਫ਼ਾਰਸ਼ਾਂ ਦਿੰਦੇ ਹਨ।
ਲਗਾਤਾਰ ਸੁਧਾਰ ਅਤੇ ਅਨੁਕੂਲਨ
ਸਾਈਬਰ ਖਤਰੇ ਲਗਾਤਾਰ ਬਦਲਦੇ ਹਨ। ਨਵੀਆਂ ਚੁਣੌਤੀਆਂ ਨਾਲ ਨਜਿੱਠਣ ਲਈ ਸੰਗਠਨਾਂ ਨੂੰ ਆਪਣੀਆਂ ਯੋਜਨਾਵਾਂ ਲਗਾਤਾਰ ਸੁਧਾਰਨ ਅਤੇ ਢਾਲਣ ਦੀ ਲੋੜ ਹੈ। ਇਸ ਵਿੱਚ ਨਵੇਂ ਰੁਝਾਨਾਂ, ਤਕਨਾਲੋਜੀਆਂ ਅਤੇ ਚੰਗੀਆਂ ਰੀਤਾਂ ਬਾਰੇ ਜਾਣੂ ਰਹਿਣਾ ਅਤੇ ਸਿਸਟਮਾਂ, ਪ੍ਰਕਿਰਿਆਵਾਂ ਜਾਂ ਜੋਖਮ ਵਿੱਚ ਬਦਲਾਅ ਮੁਤਾਬਕ ਯੋਜਨਾ ਦੀ ਨਿਯਮਤ ਸਮੀਖਿਆ ਕਰਨੀ ਸ਼ਾਮਲ ਹੈ।
ਸੰਗਠਨਾਂ ਨੂੰ ਉਭਰਦੇ ਖਤਰਿਆਂ ਅਤੇ ਕਮਜ਼ੋਰੀਆਂ ਬਾਰੇ ਜਾਣਨ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਖੇਤਰ ਦੀ ਸਰਗਰਮ ਨਿਗਰਾਨੀ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ। ਉਦਯੋਗਕ ਪ੍ਰਕਾਸ਼ਨ, ਖਤਰਾ ਖੁਫੀਆ ਫੀਡ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਭਾਈਚਾਰੇ ਤੇ ਫੋਰਮ ਜਾਣਕਾਰੀ ਦੇ ਸਰੋਤ ਹਨ। ਜਾਣੂ ਰਹਿਣ ਨਾਲ ਢੁਕਵੇਂ ਜਵਾਬੀ ਉਪਾਅ ਅਤੇ ਜੋਖਮ ਘਟਾਉਣ ਦੀਆਂ ਰਣਨੀਤੀਆਂ ਸ਼ਾਮਲ ਕਰਕੇ ਯੋਜਨਾ ਪਹਿਲਾਂ ਤੋਂ ਅੱਪਡੇਟ ਕੀਤੀ ਜਾ ਸਕਦੀ ਹੈ।
ਯੋਜਨਾ ਦੀ ਸਾਰਥਕਤਾ ਅਤੇ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਯਕੀਨੀ ਬਣਾਉਣ ਲਈ ਨਿਯਮਤ ਸਮੀਖਿਆ ਕਰੋ। ਸਿਸਟਮਾਂ, ਪ੍ਰਕਿਰਿਆਵਾਂ ਜਾਂ ਜੋਖਮ ਦੀ ਸਥਿਤੀ ਬਦਲੇ ਤਾਂ ਯੋਜਨਾ ਵੀ ਅੱਪਡੇਟ ਕਰੋ। ਇਸ ਵਿੱਚ ਉਦੇਸ਼ਾਂ, ਟੀਮ ਦੀਆਂ ਭੂਮਿਕਾਵਾਂ ਤੇ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਦੀ ਮੁੜ ਸਮੀਖਿਆ ਅਤੇ ਪਿਛਲੀਆਂ ਘਟਨਾਵਾਂ ਜਾਂ ਅਭਿਆਸਾਂ ਤੋਂ ਸਿੱਖਿਆ ਸ਼ਾਮਲ ਹੋ ਸਕਦੀ ਹੈ।
ਪ੍ਰਤੀਕਿਰਿਆ ਟੀਮ ਦੀ ਤਿਆਰੀ ਅਤੇ ਯੋਜਨਾ ਦੀ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਪਰਖਣ ਲਈ ਸਮੇਂ-ਸਮੇਂ ਉੱਤੇ ਅਭਿਆਸ ਜਾਂ ਸਿਮੂਲੇਸ਼ਨ ਵੀ ਕਰੋ। ਇਹ ਘਾਟਾਂ ਅਤੇ ਸੁਧਾਰ ਦੇ ਖੇਤਰ ਪਛਾਣਨ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਲੋੜੀਂਦੇ ਬਦਲਾਅ ਕਰਕੇ ਜਵਾਬੀ ਯੋਗਤਾ ਵਧਾਈ ਜਾ ਸਕਦੀ ਹੈ।
ਨਤੀਜਾ
ਜਦੋਂ ਸਾਈਬਰ ਖਤਰੇ ਹਰ ਆਕਾਰ ਦੇ ਸੰਗਠਨਾਂ ਲਈ ਵੱਡਾ ਜੋਖਮ ਹਨ, ਤਾਂ ਮਜ਼ਬੂਤ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾ ਬਣਾਉਣੀ ਅਤੇ ਲਾਗੂ ਕਰਨੀ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ। ਇਹ ਯੋਜਨਾ ਘਟਨਾਵਾਂ ਦਾ ਪ੍ਰਭਾਵ ਘਟਾਉਣ, ਵਿੱਤੀ ਸਥਿਰਤਾ ਅਤੇ ਸਾਖ ਦੀ ਰੱਖਿਆ ਕਰਨ, ਕਾਨੂੰਨੀ ਪਾਲਣਾ ਯਕੀਨੀ ਬਣਾਉਣ ਅਤੇ ਭਾਈਵਾਲਾਂ ਤੇ ਗਾਹਕਾਂ ਨਾਲ ਮਜ਼ਬੂਤ ਰਿਸ਼ਤੇ ਕਾਇਮ ਰੱਖਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ। ਸੁਚੱਜੀ ਯੋਜਨਾ ਦਾ ਮਹੱਤਵ ਸਮਝ ਕੇ ਅਤੇ ਇੱਥੇ ਦਿੱਤੇ ਕਦਮਾਂ ਦੀ ਪਾਲਣਾ ਕਰਕੇ ਸੰਗਠਨ ਖਤਰਿਆਂ ਲਈ ਤਿਆਰ ਹੋ ਸਕਦੇ ਹਨ ਅਤੇ ਸੰਭਾਵੀ ਨੁਕਸਾਨ ਘਟਾ ਸਕਦੇ ਹਨ।
ਹਵਾਲੇ
- IBM Security. (2020). Cost of a Data Breach Report 2020. ਲਿੰਕ
- European Union Agency for Cybersecurity (ENISA). (2021). Threat Landscape for ENISA and the EU Member States 2021. ਲਿੰਕ
- Payment Card Industry (PCI) Security Standards Council. (n.d.). PCI DSS. ਲਿੰਕ
- National Institute of Standards and Technology (NIST). (2020). NIST Cybersecurity Framework. ਲਿੰਕ
Related Posts