ਫੋਰਟੀਨੈੱਟ ਵਿਰੁੱਧ ਸਿਸਕੋ: ਪੂਰੀ ਨੈੱਟਵਰਕ ਸੁਰੱਖਿਆ ਤੁਲਨਾ…
Table of Contents
ਪਰਿਚਯ: ਫੋਰਟੀਨੈੱਟ ਵਿਰੁੱਧ ਸਿਸਕੋ ਨੈੱਟਵਰਕ ਸੁਰੱਖਿਆ ਮੁਕਾਬਲਾ
ਫੋਰਟੀਨੈੱਟ ਅਤੇ ਸਿਸਕੋ ਨੈੱਟਵਰਕ ਸੁਰੱਖਿਆ ਹੱਲਾਂ ਵਿਚੋਂ ਚੋਣ ਕਰਨਾ 2026 ਵਿੱਚ ਉਦਯੋਗਾਂ ਲਈ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਢਾਂਚਾਗਤ ਫੈਸਲਿਆਂ ਵਿੱਚੋਂ ਇੱਕ ਹੈ। ਦੋਹਾਂ ਵਿਕਰੇਤਾ ਐਂਟਰਪ੍ਰਾਈਜ਼ ਨੈੱਟਵਰਕ ਸੁਰੱਖਿਆ ਬਜ਼ਾਰ ‘ਤੇ ਕਬਜ਼ਾ ਕਰਦੇ ਹਨ, ਪਰ ਉਹ ਸੁਰੱਖਿਆ ਆਰਕੀਟੈਕਚਰ, ਪ੍ਰਬੰਧਨ ਅਤੇ ਕੀਮਤ ਵਿੱਚ ਬੁਨਿਆਦੀ ਤੌਰ ‘ਤੇ ਵੱਖ-ਵੱਖ ਦ੍ਰਿਸ਼ਟਿਕੋਣ ਲੈਂਦੇ ਹਨ।
ਫੋਰਟੀਨੈੱਟ ਨੇ ਆਪਣੇ ਇਕੱਠੇ ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਦ੍ਰਿਸ਼ਟਿਕੋਣ ਅਤੇ ਜ਼ੋਰਦਾਰ ਕੀਮਤਾਂ ਨਾਲ ਮਹੱਤਵਪੂਰਨ ਬਜ਼ਾਰ ਹਿੱਸਾ ਜਿੱਤਿਆ ਹੈ, ਜਦਕਿ ਸਿਸਕੋ ਆਪਣੀ ਐਂਟਰਪ੍ਰਾਈਜ਼-ਗਰੇਡ ਭਰੋਸੇਯੋਗਤਾ ਅਤੇ ਵਿਸਤ੍ਰਿਤ ਪਰਿਵਾਰਕ ਏਕਤਾ ਲਈ ਆਪਣੀ ਸਾਖ ਬਰਕਰਾਰ ਰੱਖਦਾ ਹੈ। ਤਾਜ਼ਾ ਗਾਰਟਨਰ ਮੈਜਿਕ ਕਵਾਡਰੈਂਟ ਫਾਰ ਨੈੱਟਵਰਕ ਫਾਇਰਵਾਲਜ਼ (2026) ਮੁਤਾਬਕ, ਦੋਹਾਂ ਵਿਕਰੇਤਾ ਨੇਤ੍ਰਿਤਵ ਸਥਾਨਾਂ ‘ਤੇ ਹਨ ਪਰ ਵੱਖ-ਵੱਖ ਤਾਕਤਾਂ ਨਾਲ।
ਇਹ ਵਿਸਤ੍ਰਿਤ ਗਾਈਡ ਫੋਰਟੀਨੈੱਟ FortiGate ਫਾਇਰਵਾਲ, FortiSwitch, ਅਤੇ ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਨੂੰ ਸਿਸਕੋ ASA, ਫਾਇਰਪਾਵਰ NGFW, ਕੈਟਾਲਿਸਟ ਸਵਿੱਚ, ਅਤੇ ਸਿਸਕੋ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮਾਂ ਨਾਲ ਤੁਲਨਾ ਕਰਦੀ ਹੈ। ਅਸੀਂ ਪ੍ਰਦਰਸ਼ਨ ਬੈਂਚਮਾਰਕ, ਕੀਮਤ, ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਾਂਗੇ ਅਤੇ ਅਸਲੀ ਦੁਨੀਆ ਦੇ ਸੰਦਰਭਾਂ ਦੇ ਆਧਾਰ ‘ਤੇ ਤਾਇਨਾਤੀ ਸਿਫਾਰਸ਼ਾਂ ਦੇਵਾਂਗੇ।
ਤੁਸੀਂ ਕੀ ਸਿੱਖੋਗੇ
- ਆਰਕੀਟੈਕਚਰ ਤੁਲਨਾ ਫੋਰਟੀਨੈੱਟ ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਅਤੇ ਸਿਸਕੋ ਸੁਰੱਖਿਆ ਪਰਿਵਾਰਕ ਏਕਤਾ ਵਿਚਕਾਰ
- ਫਾਇਰਵਾਲ, ਸਵਿੱਚ ਅਤੇ SD-WAN ਹੱਲਾਂ ਲਈ ਪ੍ਰਦਰਸ਼ਨ ਬੈਂਚਮਾਰਕ
- ਕੀਮਤ ਵਿਸ਼ਲੇਸ਼ਣ ਜਿਸ ਵਿੱਚ ਲਾਇਸੈਂਸ ਮਾਡਲ ਅਤੇ ਕੁੱਲ ਮਾਲਕੀ ਲਾਗਤ ਸ਼ਾਮਲ ਹੈ
- ਸੁਰੱਖਿਆ ਸਮਰੱਥਾਵਾਂ ਦੀ ਵਿਸ਼ੇਸ਼ਤਾ-ਵਿਸ਼ੇਸ਼ਤਾ ਤੁਲਨਾ
- ਵੱਖ-ਵੱਖ ਸੰਗਠਨਾਂ ਦੇ ਆਕਾਰ ਅਤੇ ਲੋੜਾਂ ਲਈ ਵਰਤੋਂ ਕੇਸ ਸਿਫਾਰਸ਼ਾਂ
- ਪਲੇਟਫਾਰਮਾਂ ਵਿਚਕਾਰ ਬਦਲਦੇ ਸਮੇਂ ਮਾਈਗ੍ਰੇਸ਼ਨ ਵਿਚਾਰ
- 2026 ਅੱਪਡੇਟ ਜਿਸ ਵਿੱਚ FortiOS 7.6 ਅਤੇ ਸਿਸਕੋ ਸੁਰੱਖਿਆ ਫਾਇਰਵਾਲ 7.4 ਸ਼ਾਮਲ ਹਨ
ਬਜ਼ਾਰ ਸਥਿਤੀ ਅਤੇ ਵਿਕਰੇਤਾ ਪਿਛੋਕੜ
ਫੋਰਟੀਨੈੱਟ: ਨਵੀਨਤਾ ਵਿੱਚ ਅਗਵਾਈ ਕਰਨ ਵਾਲਾ ਚੈਲੈਂਜਰ
ਫੋਰਟੀਨੈੱਟ 2000 ਵਿੱਚ ਸਥਾਪਿਤ ਹੋਇਆ ਅਤੇ ਆਮਦਨੀ ਦੇ ਮੁਤਾਬਕ ਦੁਨੀਆ ਦਾ ਦੂਜਾ ਸਭ ਤੋਂ ਵੱਡਾ ਨੈੱਟਵਰਕ ਸੁਰੱਖਿਆ ਵਿਕਰੇਤਾ ਬਣ ਗਿਆ ਹੈ। 2026 ਵਿੱਚ, ਫੋਰਟੀਨੈੱਟ ਐਂਟਰਪ੍ਰਾਈਜ਼ ਫਾਇਰਵਾਲ ਬਜ਼ਾਰ ਵਿੱਚ ਲਗਭਗ 28% ਬਜ਼ਾਰ ਹਿੱਸਾ ਰੱਖਦਾ ਹੈ।
ਫੋਰਟੀਨੈੱਟ ਦੀਆਂ ਮੁੱਖ ਤਾਕਤਾਂ:
- ਮਕਸਦ-ਨਿਰਧਾਰਿਤ ਸੁਰੱਖਿਆ ਪ੍ਰੋਸੈਸਰ (SPUs): FortiGate ਫਾਇਰਵਾਲ ਹਾਰਡਵੇਅਰ-ਤੇਜ਼ ਸੁਰੱਖਿਆ ਲਈ ਕਸਟਮ ASIC ਵਰਤਦੇ ਹਨ
- ਇਕੱਠਾ ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ: ਸਾਰੇ ਸੁਰੱਖਿਆ ਹਿੱਸਿਆਂ ਲਈ ਇੱਕ-ਸਕਰੀਨ ਪ੍ਰਬੰਧਨ
- ਜੋਰਦਾਰ ਕੀਮਤਾਂ: ਆਮ ਤੌਰ ‘ਤੇ Cisco ਨਾਲੋਂ 30-40% ਘੱਟ
- ਉੱਚ ਪ੍ਰਦਰਸ਼ਨ: ਫਾਇਰਵਾਲ ਪ੍ਰਤੀ ਡਾਲਰ ਥਰੂਪੁੱਟ ਵਿੱਚ ਉਦਯੋਗ ਵਿੱਚ ਅਗਵਾਈ
- ਸਰਲ ਲਾਇਸੈਂਸਿੰਗ: ਬੰਡਲ ਕੀਤੇ ਸੁਰੱਖਿਆ ਸਬਸਕ੍ਰਿਪਸ਼ਨ ਨਾਲ ਜਟਿਲਤਾ ਘਟਾਉਂਦਾ ਹੈ
ਫੋਰਟੀਨੈੱਟ ਉਤਪਾਦ ਪੋਰਟਫੋਲਿਓ (2026):
- FortiGate: ਅਗਲੀ ਪੀੜ੍ਹੀ ਦੇ ਫਾਇਰਵਾਲ (FortiGate 40F ਤੋਂ FortiGate 3980E ਤੱਕ 60+ ਮਾਡਲ)
- FortiSwitch: ਪ੍ਰਬੰਧਿਤ ਸਵਿੱਚ (40+ ਮਾਡਲ ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਨਾਲ ਇਕੱਠੇ)
- FortiAP: ਇਕੱਠੇ ਸੁਰੱਖਿਆ ਵਾਲੇ ਵਾਇਰਲੈੱਸ ਐਕਸੈਸ ਪੌਇੰਟ
- FortiManager: ਕੇਂਦਰੀ ਪ੍ਰਬੰਧਨ ਪਲੇਟਫਾਰਮ
- FortiAnalyzer: ਸੁਰੱਖਿਆ ਵਿਸ਼ਲੇਸ਼ਣ ਅਤੇ ਲੌਗਿੰਗ
- FortiEDR: ਐਂਡਪੌਇੰਟ ਖੋਜ ਅਤੇ ਪ੍ਰਤੀਕਿਰਿਆ
- FortiSASE: ਸੁਰੱਖਿਅਤ ਐਕਸੈਸ ਸਰਵਿਸ ਐਜ ਪਲੇਟਫਾਰਮ
ਸਿਸਕੋ: ਐਂਟਰਪ੍ਰਾਈਜ਼ ਮਿਆਰ
ਸਿਸਕੋ ਸਿਸਟਮਜ਼ 1984 ਤੋਂ ਐਂਟਰਪ੍ਰਾਈਜ਼ ਨੈੱਟਵਰਕਿੰਗ ‘ਤੇ ਕਬਜ਼ਾ ਕਰ ਰਿਹਾ ਹੈ ਅਤੇ ਕੁੱਲ ਮਿਲਾ ਕੇ ਐਂਟਰਪ੍ਰਾਈਜ਼ ਨੈੱਟਵਰਕਿੰਗ ਵਿੱਚ ਲਗਭਗ 35% ਬਜ਼ਾਰ ਹਿੱਸਾ ਨਾਲ ਬਜ਼ਾਰ ਆਗੂ ਹੈ। ਜਦਕਿ ਸਿਸਕੋ ਦਾ ਫਾਇਰਵਾਲ ਬਜ਼ਾਰ ਹਿੱਸਾ (19%) ਫੋਰਟੀਨੈੱਟ ਨਾਲੋਂ ਘੱਟ ਹੈ, ਪਰ ਉਹਨਾਂ ਦੀ ਪਰਿਵਾਰਕ ਏਕਤਾ ਬੇਮਿਸਾਲ ਹੈ।
ਸਿਸਕੋ ਦੀਆਂ ਮੁੱਖ ਤਾਕਤਾਂ:
- ਉਦਯੋਗ-ਅਗਵਾਈ ਪਰਿਵਾਰਕ ਏਕਤਾ: ਨੈੱਟਵਰਕਿੰਗ, ਸੁਰੱਖਿਆ ਅਤੇ ਸਹਿਯੋਗ ਵਿੱਚ ਸੁਚੱਜੀ ਏਕਤਾ
- ਐਂਟਰਪ੍ਰਾਈਜ਼ ਸਹਾਇਤਾ: ਸੋਨੇ ਦਾ ਮਿਆਰ TAC (ਟੈਕਨੀਕਲ ਸਹਾਇਤਾ ਕੇਂਦਰ) ਅਤੇ ਪੇਸ਼ੇਵਰ ਸੇਵਾਵਾਂ
- ਉੱਨਤ ਰਾਊਟਿੰਗ: ਬਿਹਤਰ BGP, MPLS ਅਤੇ ਰਾਊਟਿੰਗ ਪ੍ਰੋਟੋਕੋਲ ਸਹਾਇਤਾ
- ਬ੍ਰਾਂਡ ਸਾਖ: ਫਾਰਚੂਨ 500 ਕੰਪਨੀਆਂ ਲਈ ਮੂਲ ਚੋਣ
- ਵਿਸਤ੍ਰਿਤ ਪੋਰਟਫੋਲਿਓ: ਡਾਟਾ ਸੈਂਟਰ ਤੋਂ ਬ੍ਰਾਂਚ ਤੱਕ ਐਂਡ-ਟੂ-ਐਂਡ ਹੱਲ
ਸਿਸਕੋ ਸੁਰੱਖਿਆ ਉਤਪਾਦ ਪੋਰਟਫੋਲਿਓ (2026):
- ਸਿਸਕੋ ਸੁਰੱਖਿਆ ਫਾਇਰਵਾਲ (ਫਾਇਰਪਾਵਰ): ਅਗਲੀ ਪੀੜ੍ਹੀ ਦੇ ਫਾਇਰਵਾਲ (FPR ਮਾਡਲ ਅਤੇ ASA ਨਾਲ FirePOWER)
- ਸਿਸਕੋ ASA: ਪਰੰਪਰਾਗਤ ਸਟੇਟਫੁਲ ਫਾਇਰਵਾਲ (ਅਜੇ ਵੀ ਵਿਆਪਕ ਤੌਰ ‘ਤੇ ਤਾਇਨਾਤ)
- ਸਿਸਕੋ ਕੈਟਾਲਿਸਟ ਸਵਿੱਚ: ਸੁਰੱਖਿਆ ਗਰੁੱਪ ਟੈਗਸ ਨਾਲ ਐਂਟਰਪ੍ਰਾਈਜ਼ ਸਵਿੱਚਿੰਗ
- ਸਿਸਕੋ SD-WAN: Viptela-ਅਧਾਰਿਤ ਸਾਫਟਵੇਅਰ-ਡਿਫਾਈਨਡ WAN
- ਸਿਸਕੋ ਸੁਰੱਖਿਆ ਐਂਡਪੌਇੰਟ: ਉੱਨਤ ਐਂਡਪੌਇੰਟ ਸੁਰੱਖਿਆ
- ਸਿਸਕੋ SecureX: ਇਕੱਠਾ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ
- ਸਿਸਕੋ ਅੰਬਰੇਲਾ: ਕਲਾਉਡ-ਡਿਲਿਵਰਡ ਸੁਰੱਖਿਆ (DNS ਫਿਲਟਰਿੰਗ, SWG, CASB)
ਆਰਕੀਟੈਕਚਰ ਤੁਲਨਾ
ਫੋਰਟੀਨੈਟ ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਆਰਕੀਟੈਕਚਰ
ਫੋਰਟੀਨੈਟ ਦਾ ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਇੱਕ ਵਿਸਤ੍ਰਿਤ ਸਾਈਬਰਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮ ਹੈ ਜੋ ਸਾਰੇ ਫੋਰਟੀਨੈਟ ਸੁਰੱਖਿਆ ਉਤਪਾਦਾਂ ਨੂੰ ਇੱਕ ਇਕਜੁੱਟ ਆਰਕੀਟੈਕਚਰ ਵਿੱਚ ਜੋੜਦਾ ਹੈ। ਇਹ ਤਰੀਕਾ ਕੇਂਦਰੀਕ੍ਰਿਤ ਦ੍ਰਿਸ਼ਟੀ, ਸਵੈਚਾਲਿਤ ਖ਼ਤਰੇ ਦੀ ਪ੍ਰਤੀਕਿਰਿਆ, ਅਤੇ ਪੂਰੇ ਢਾਂਚੇ ਵਿੱਚ ਸਹਿਯੋਗੀ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ।
ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਮੁੱਖ ਘਟਕ:
┌─────────────────────────────────────────────────────────┐
│              FortiManager (Management)                  │
│              FortiAnalyzer (Analytics)                  │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│  FortiGate FW  │    │  FortiSwitch    │  │ FortiAP    │
│  (Perimeter)   │    │  (Network)      │  │ (Wireless) │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
            ┌────────▼─────────┐
            │   FortiClient    │
            │   (Endpoint)     │
            └──────────────────┘
ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਮੁੱਖ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ:
- ਇੱਕਲ ਫੈਬਰਿਕ ਕਨੈਕਟਰ: APIs ਤੀਜੀ-ਪੱਖ ਦੇ ਸੰਦਾਂ ਨੂੰ ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਵਿੱਚ ਜੋੜਦੇ ਹਨ
- ਸਵੈਚਾਲਿਤ ਖ਼ਤਰਾ ਪ੍ਰਤੀਕਿਰਿਆ: FortiGate ਖ਼ਤਰਾ ਪਛਾਣਦਾ ਹੈ → FortiClient ਰਾਹੀਂ ਸੰਕ੍ਰਮਿਤ ਐਂਡਪੌਇੰਟ ਨੂੰ ਆਪਣੇ ਆਪ ਅਲੱਗ ਕਰਦਾ ਹੈ
- ਇਕਜੁੱਟ ਨੀਤੀ: ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਸਾਰੇ ਫੈਬਰਿਕ ਘਟਕਾਂ ‘ਤੇ ਲਗਾਤਾਰ ਲਾਗੂ ਹੁੰਦੀਆਂ ਹਨ
- ਫੈਬਰਿਕ ਟੈਲੀਮੀਟਰੀ: ਢਾਂਚੇ ਵਿੱਚ ਰੀਅਲ-ਟਾਈਮ ਸੁਰੱਖਿਆ ਦਰਜਾ ਅਤੇ ਖ਼ਤਰੇ ਦੇ ਅੰਕ
- ਜ਼ੀਰੋ-ਟਚ ਪ੍ਰੋਵਿਜ਼ਨਿੰਗ: FortiSwitch ਨੂੰ FortiGate ਰਾਹੀਂ ਆਪਣੇ ਆਪ ਖੋਜਿਆ ਅਤੇ ਸੰਰਚਿਤ ਕੀਤਾ ਜਾਂਦਾ ਹੈ
ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਦੇ ਫਾਇਦੇ:
- ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਦੀ ਜਟਿਲਤਾ 60-70% ਘਟਾਉਂਦਾ ਹੈ (ਫੋਰਟੀਨੈਟ ਅੰਦਰੂਨੀ ਅਧਿਐਨ)
- ਸਵੈਚਾਲਿਤ ਖ਼ਤਰਾ ਰੋਕਥਾਮ ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਸਮਾਂ ਘੰਟਿਆਂ ਤੋਂ ਮਿੰਟਾਂ ਤੱਕ ਲਿਆਉਂਦੀ ਹੈ
- ਇੱਕ ਹੀ ਵਿਕਰੇਤਾ ਇੰਟਿਗ੍ਰੇਸ਼ਨ ਨਾਲ ਅਨੁਕੂਲਤਾ ਸਮੱਸਿਆਵਾਂ ਖਤਮ ਹੁੰਦੀਆਂ ਹਨ
- ਬੰਡਲ ਸਬਸਕ੍ਰਿਪਸ਼ਨਾਂ ਨਾਲ ਅਨੁਮਾਨਿਤ ਲਾਇਸੈਂਸਿੰਗ ਖਰਚ
ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਦੀਆਂ ਸੀਮਾਵਾਂ:
- ਵਿਕਰੇਤਾ ਲਾਕ-ਇਨ: ਸਭ ਫੋਰਟੀਨੈਟ ਘਟਕਾਂ ਦੀ ਵਰਤੋਂ ਨਾਲ ਸਭ ਤੋਂ ਵਧੀਆ ਮੁੱਲ ਮਿਲਦਾ ਹੈ
- ਖੁੱਲ੍ਹੇ ਪਲੇਟਫਾਰਮਾਂ ਨਾਲੋਂ ਘੱਟ ਤੀਜੀ-ਪੱਖ ਇੰਟਿਗ੍ਰੇਸ਼ਨ
- ਫੈਬਰਿਕ ਨੂੰ ਪੂਰੀ ਸਮਰੱਥਾ ਲਈ FortiManager/FortiAnalyzer ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ (ਵਾਧੂ ਖਰਚ)
ਸਿਸਕੋ ਸੁਰੱਖਿਆ ਪਰਿਵਾਰ ਆਰਕੀਟੈਕਚਰ
ਸਿਸਕੋ ਦਾ ਤਰੀਕਾ ਇੱਕ ਵੱਡੇ ਪਰਿਵਾਰ ਵਿੱਚ ਸਰਵੋਤਮ ਇੰਟਿਗ੍ਰੇਸ਼ਨ ‘ਤੇ ਜ਼ੋਰ ਦਿੰਦਾ ਹੈ ਜਿਸ ਵਿੱਚ ਨੈੱਟਵਰਕਿੰਗ, ਸੁਰੱਖਿਆ, ਸਹਿਯੋਗ ਅਤੇ ਕਲਾਉਡ ਸੇਵਾਵਾਂ ਸ਼ਾਮਲ ਹਨ। ਸਾਰੇ ਸਿਸਕੋ ਘਟਕਾਂ ਦੀ ਲੋੜ ਨਾ ਹੋਣ ਦੇ ਬਜਾਏ, ਸਿਸਕੋ ਪਲੇਟਫਾਰਮ ਤੀਜੀ-ਪੱਖ ਸੁਰੱਖਿਆ ਸੰਦਾਂ ਨਾਲ ਵਿਆਪਕ ਤੌਰ ‘ਤੇ ਇੰਟਿਗ੍ਰੇਟ ਹੁੰਦੇ ਹਨ।
ਸਿਸਕੋ ਸੁਰੱਖਿਆ ਆਰਕੀਟੈਕਚਰ:
┌─────────────────────────────────────────────────────────┐
│                   Cisco SecureX                         │
│         (Unified Threat Response Platform)              │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│ Firepower NGFW │    │ Catalyst Switch │  │  Umbrella  │
│   (Firewall)   │    │   (Network)     │  │   (Cloud)  │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
        ┌────────────┴────────────┐
        │  Cisco Secure Endpoint  │
        │  Cisco Duo (MFA)        │
        │  Third-party tools      │
        └─────────────────────────┘
ਸਿਸਕੋ ਸੁਰੱਖਿਆ ਮੁੱਖ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ:
- SecureX ਇੰਟਿਗ੍ਰੇਸ਼ਨ ਪਲੇਟਫਾਰਮ: 300+ ਸੁਰੱਖਿਆ ਵਿਕਰੇਤਿਆਂ ਤੋਂ ਡੇਟਾ ਇਕੱਠਾ ਕਰਦਾ ਹੈ
- ਲਚਕੀਲਾ ਆਰਕੀਟੈਕਚਰ: ਜਰੂਰਤ ਅਨੁਸਾਰ ਸਿਸਕੋ ਅਤੇ ਤੀਜੀ-ਪੱਖ ਸੁਰੱਖਿਆ ਸੰਦ ਮਿਲਾ ਸਕਦੇ ਹੋ
- Talos ਖ਼ਤਰਾ ਬੁੱਧੀਮਤਾ: ਉਦਯੋਗ-ਅਗਵਾਈ ਖ਼ਤਰਾ ਖੋਜ ਸਾਰੇ ਸਿਸਕੋ ਸੁਰੱਖਿਆ ਉਤਪਾਦਾਂ ਨੂੰ ਫੀਡ ਕਰਦੀ ਹੈ
- Identity Services Engine (ISE): ਉੱਚ-ਪੱਧਰੀ ਨੈੱਟਵਰਕ ਐਕਸੈਸ ਕੰਟਰੋਲ ਅਤੇ ਵੰਡ
- SD-Access: ਸੁਰੱਖਿਆ ਨੀਤੀ ਸਵੈਚਾਲਨ ਨਾਲ ਸਾਫਟਵੇਅਰ-ਪਰਿਭਾਸ਼ਿਤ ਕੈਂਪਸ ਨੈੱਟਵਰਕਿੰਗ
ਸਿਸਕੋ ਸੁਰੱਖਿਆ ਦੇ ਫਾਇਦੇ:
- ਉੱਤਮ ਤੀਜੀ-ਪੱਖ ਇੰਟਿਗ੍ਰੇਸ਼ਨ: ਮੌਜੂਦਾ ਸੁਰੱਖਿਆ ਨਿਵੇਸ਼ਾਂ ਨਾਲ ਕੰਮ ਕਰਦਾ ਹੈ
- ਉੱਚ ਪੱਧਰੀ ਨੈੱਟਵਰਕ ਵੰਡ: ISE + TrustSec ਉਦਯੋਗ-ਅਗਵਾਈ ਮਾਈਕ੍ਰੋ-ਵੰਡ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ
- ਵੱਡੇ ਪੱਧਰ ‘ਤੇ ਸਾਬਤ: ਦੁਨੀਆ ਦੇ ਸਭ ਤੋਂ ਵੱਡੇ ਉਦਯੋਗ ਅਤੇ ਸੇਵਾ ਪ੍ਰਦਾਤਾ ਵਿੱਚ ਤਾਇਨਾਤ
- ਵਿਆਪਕ ਰਾਊਟਿੰਗ: ਜਦੋਂ ਉੱਚ ਪੱਧਰੀ ਰਾਊਟਿੰਗ ਪ੍ਰੋਟੋਕੋਲ ਦੀ ਲੋੜ ਹੋਵੇ ਤਾਂ ਸਭ ਤੋਂ ਵਧੀਆ ਚੋਣ
ਸਿਸਕੋ ਸੁਰੱਖਿਆ ਦੀਆਂ ਸੀਮਾਵਾਂ:
- ਵੱਧ ਜਟਿਲਤਾ: ਵੱਧ ਘਟਕਾਂ ਦਾ ਪ੍ਰਬੰਧਨ ਅਤੇ ਇੰਟਿਗ੍ਰੇਸ਼ਨ
- ਲਾਇਸੈਂਸਿੰਗ ਜਟਿਲਤਾ: ਉਤਪਾਦ ਪੋਰਟਫੋਲਿਓ ਵਿੱਚ ਕਈ ਲਾਇਸੈਂਸਿੰਗ ਮਾਡਲ
- ਵੱਧ ਕੁੱਲ ਖਰਚ: ਸਿਸਕੋ ਬ੍ਰਾਂਡ ਅਤੇ ਸਹਾਇਤਾ ਲਈ ਪ੍ਰੀਮੀਅਮ ਕੀਮਤ
- ਇੰਟਿਗ੍ਰੇਸ਼ਨ ਓਵਰਹੈੱਡ: ਬਹੁ-ਵਿਕਰੇਤਾ ਪਰਿਵਾਰਾਂ ਨੂੰ ਸੰਭਾਲਣ ਲਈ ਵੱਧ ਮਾਹਿਰਤਾ ਦੀ ਲੋੜ
ਫਾਇਰਵਾਲ ਪ੍ਰਦਰਸ਼ਨ ਤੁਲਨਾ
ਫੋਰਟੀਗੇਟ ਵਿਰੁੱਧ ਸਿਸਕੋ ਫਾਇਰਪਾਵਰ: ਮੁੱਖ ਮਾਡਲ
| ਮਾਡਲ | ਥਰੂਪੁੱਟ (ਫਾਇਰਵਾਲ) | ਥਰੂਪੁੱਟ (IPS) | ਥਰੂਪੁੱਟ (NGFW) | ਸਮਕਾਲੀ ਸੈਸ਼ਨ | ਨਵੇਂ ਸੈਸ਼ਨ/ਸੈਕੰਡ | ਕੀਮਤ ਸੀਮਾ |
|---|---|---|---|---|---|---|
| FortiGate 100F | 20 Gbps | 2.5 Gbps | 1.2 Gbps | 500,000 | 50,000 | $2,500-$3,500 |
| FortiGate 200F | 40 Gbps | 5 Gbps | 2.5 Gbps | 1,000,000 | 100,000 | $5,000-$7,000 |
| FortiGate 600F | 80 Gbps | 10 Gbps | 6 Gbps | 10,000,000 | 350,000 | $18,000-$22,000 |
| FortiGate 1800F | 300 Gbps | 75 Gbps | 35 Gbps | 60,000,000 | 1,200,000 | $75,000-$95,000 |
| Cisco FPR1140 | 16 Gbps | 3 Gbps | 1.5 Gbps | 500,000 | 45,000 | $4,500-$6,000 |
| Cisco FPR2140 | 28 Gbps | 6 Gbps | 3 Gbps | 2,000,000 | 90,000 | $9,000-$12,000 |
| Cisco FPR4145 | 48 Gbps | 12 Gbps | 7 Gbps | 15,000,000 | 280,000 | $28,000-$35,000 |
| Cisco FPR9300 | 160 Gbps | 40 Gbps | 25 Gbps | 65,000,000 | 950,000 | $125,000-$160,000 |
ਮੁੱਖ ਪ੍ਰਦਰਸ਼ਨ ਨੋਟਸ:
- ਥਰੂਪੁੱਟ ਕਿਸਮਾਂ: ਫਾਇਰਵਾਲ (ਸਟੇਟਫੁਲ ਇੰਸਪੈਕਸ਼ਨ), IPS (ਘੁਸਪੈਠ ਰੋਕਥਾਮ), NGFW (ਸਾਰੇ ਸੁਰੱਖਿਆ ਫੀਚਰ ਚਾਲੂ)
- NGFW ਪ੍ਰਦਰਸ਼ਨ ਉਤਪਾਦਨ ਤਾਇਨਾਤੀ ਲਈ ਸਭ ਤੋਂ ਹਕੀਕਤੀ ਮਾਪਦੰਡ ਹੈ
- ਫੋਰਟੀਗੇਟ ਆਮ ਤੌਰ ‘ਤੇ NGFW ਮੋਡ ਵਿੱਚ 30-40% ਵਧੀਆ ਕੀਮਤ/ਪ੍ਰਦਰਸ਼ਨ ਦਿੰਦਾ ਹੈ
- ਸਿਸਕੋ ਮਾਡਲਾਂ ਨੇ ਹਾਲ ਹੀ ਵਿੱਚ Firepower 7.4 (2026) ਵਿੱਚ Snort 3 ਇੰਜਣ ਨਾਲ ਸੁਧਾਰ ਕੀਤਾ ਹੈ
ਅਸਲੀ ਦੁਨੀਆ ਪ੍ਰਦਰਸ਼ਨ ਟੈਸਟਿੰਗ (2026)
ਸਵਤੰਤਰ ਟੈਸਟਿੰਗ NSS Labs ਅਤੇ CyberRatings.org (2026) ਵੱਲੋਂ ਮਹੱਤਵਪੂਰਨ ਪ੍ਰਦਰਸ਼ਨ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਦਰਸਾਈਆਂ ਗਈਆਂ ਹਨ:
ਫੋਰਟੀਗੇਟ ਪ੍ਰਦਰਸ਼ਨ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ:
- ਸਥਿਰ ਪ੍ਰਦਰਸ਼ਨ: ਹਾਰਡਵੇਅਰ SPUs ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹਨ ਕਿ ਸੁਰੱਖਿਆ ਫੀਚਰ ਥਰੂਪੁੱਟ ਨੂੰ ਘਟਾਉਂਦੇ ਨਹੀਂ
- ਘੱਟ ਲੇਟੈਂਸੀ: ਸਾਰੇ ਸੁਰੱਖਿਆ ਫੀਚਰ ਚਾਲੂ ਹੋਣ ਦੇ ਬਾਵਜੂਦ ਔਸਤ 3-5ms ਲੇਟੈਂਸੀ
- TLS ਇੰਸਪੈਕਸ਼ਨ ਕੁਸ਼ਲਤਾ: ਘੱਟੋ-ਘੱਟ ਪ੍ਰਭਾਵ (10-15% ਥਰੂਪੁੱਟ ਘਟਾਓ)
- HTTP/3 ਅਤੇ QUIC ਸਹਾਇਤਾ: ਆਧੁਨਿਕ ਪ੍ਰੋਟੋਕੋਲਾਂ ਲਈ ਮੂਲ ਹਾਰਡਵੇਅਰ ਤੇਜ਼ੀ
- ਸਭ ਤੋਂ ਵਧੀਆ ਕੀਮਤ-ਪ੍ਰਦਰਸ਼ਨ: ਸਾਰੇ ਆਕਾਰ ਵਰਗਾਂ ਵਿੱਚ ਉਦਯੋਗ ਵਿੱਚ ਅਗਵਾਈ
ਸਿਸਕੋ ਫਾਇਰਪਾਵਰ ਪ੍ਰਦਰਸ਼ਨ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ:
- Snort 3 ਨਾਲ ਸੁਧਾਰ: 2026 ਅੱਪਡੇਟਾਂ ਨੇ ਪੁਰਾਣੀਆਂ ਵਰਜਨਾਂ ਨਾਲੋਂ CPU ਵਰਤੋਂ 40% ਘਟਾਈ
- ਮਧਯਮ ਲੇਟੈਂਸੀ: ਪੂਰੇ ਸੁਰੱਖਿਆ ਸਟੈਕ ਨਾਲ ਔਸਤ 6-10ms
- TLS ਇੰਸਪੈਕਸ਼ਨ ਓਵਰਹੈੱਡ: 25-30% ਥਰੂਪੁੱਟ ਘਟਾਓ (x86-ਆਧਾਰਿਤ ਪਲੇਟਫਾਰਮਾਂ ਲਈ ਆਮ)
- ਉੱਚ ਪੱਧਰੀ ਖ਼ਤਰਾ ਪਛਾਣ: ਫੋਰਟੀਗੇਟ ਨਾਲੋਂ ਬਿਹਤਰ ਪਛਾਣ ਦਰ (Talos ਬੁੱਧੀਮਤਾ)
- ਲਚਕੀਲੇ ਪਲੇਟਫਾਰਮ ਵਿਕਲਪ: UCS ਸਰਵਰਾਂ, ਕਲਾਉਡ ਇੰਸਟੈਂਸਾਂ ਜਾਂ ਸਮਰਪਿਤ ਹਾਰਡਵੇਅਰ ‘ਤੇ ਚੱਲ ਸਕਦਾ ਹੈ
SSL/TLS ਇੰਸਪੈਕਸ਼ਨ ਪ੍ਰਦਰਸ਼ਨ
TLS ਇੰਸਪੈਕਸ਼ਨ ਆਧੁਨਿਕ ਸੁਰੱਖਿਆ ਲਈ ਜ਼ਰੂਰੀ ਹੈ ਪਰ ਫਾਇਰਵਾਲ ਪ੍ਰਦਰਸ਼ਨ ‘ਤੇ ਵੱਡਾ ਪ੍ਰਭਾਵ ਪਾਉਂਦਾ ਹੈ। ਦੋਹਾਂ ਵਿਕਰੇਤਿਆਂ ਦੀ ਤੁਲਨਾ ਇੱਥੇ ਹੈ:
| ਮੈਟਰਿਕ | FortiGate 600F | Cisco FPR4145 | ਨੋਟਸ |
|---|---|---|---|
| HTTPS ਥਰੂਪੁੱਟ (ਬਿਨਾਂ ਇੰਸਪੈਕਸ਼ਨ) | 6.5 Gbps | 7.2 Gbps | ਦੋਹਾਂ ਆਧੁਨਿਕ TLS 1.3 ਨੂੰ ਸੰਭਾਲਦੇ ਹਨ |
| HTTPS ਥਰੂਪੁੱਟ (ਗਹਿਰਾ ਇੰਸਪੈਕਸ਼ਨ) | 5.5 Gbps | 5.0 Gbps | FortiASIC ਨੂੰ ਫਾਇਦਾ |
| ਸਰਟੀਫਿਕੇਟ ਪ੍ਰੋਸੈਸਿੰਗ | 45,000 TPS | 35,000 TPS | ਪ੍ਰਤੀ ਸੈਕੰਡ ਲੈਣ-ਦੇਣ |
| TLS 1.3 ਸਹਾਇਤਾ | ਪੂਰੀ ਸਹਾਇਤਾ | ਪੂਰੀ ਸਹਾਇਤਾ | ਦੋਹਾਂ ਆਧੁਨਿਕ TLS ਲਈ ਅੱਪਡੇਟ ਕੀਤੇ ਗਏ |
| ਪ੍ਰਦਰਸ਼ਨ ਘਟਾਓ | 15% | 30% | TLS ਇੰਸਪੈਕਸ਼ਨ ਚਾਲੂ ਕਰਨ ਦਾ ਪ੍ਰਭਾਵ |
TLS ਇੰਸਪੈਕਸ਼ਨ ਸਿਫਾਰਸ਼ਾਂ:
- FortiGate: ਜ਼ਿਆਦਾਤਰ ਮਾਡਲਾਂ ‘ਤੇ ਮਹੱਤਵਪੂਰਨ ਪ੍ਰਦਰਸ਼ਨ ਚਿੰਤਾਵਾਂ ਦੇ ਬਿਨਾਂ TLS ਨਿਰੀਖਣ ਨੂੰ ਯੋਗ ਕਰੋ
- Cisco Firepower: ਜੇ TLS ਨਿਰੀਖਣ ਦੀ ਲੋੜ ਹੋਵੇ ਤਾਂ ਥਰੂਪੁੱਟ ਦੀਆਂ ਲੋੜਾਂ ਨਾਲੋਂ 50% ਵੱਡਾ ਉਪਕਰਣ ਚੁਣੋ
- ਦੋਹਾਂ ਵਿਕਰੇਤਾਵਾਂ: ਜਾਣੇ-ਪਹਚਾਣੇ ਚੰਗੇ ਐਪਲੀਕੇਸ਼ਨਾਂ (Office 365 ਆਦਿ) ਲਈ ਸਰਟੀਫਿਕੇਟ ਪਿਨਿੰਗ ਛੂਟਾਂ ਦੀ ਵਰਤੋਂ ਕਰੋ
ਫੀਚਰ ਤੁਲਨਾ: ਸੁਰੱਖਿਆ ਸਮਰੱਥਾਵਾਂ
ਮੁੱਖ ਸੁਰੱਖਿਆ ਫੀਚਰ ਮੈਟ੍ਰਿਕਸ
| ਫੀਚਰ ਸ਼੍ਰੇਣੀ | FortiGate | Cisco Firepower | ਜੇਤੂ |
|---|---|---|---|
| ਸਟੇਟਫੁਲ ਫਾਇਰਵਾਲ | ✓ ਪੂਰਾ | ✓ ਪੂਰਾ | ਟਾਈ |
| IPS/IDS | ✓ FortiGuard IPS | ✓ Snort 3 IPS | Cisco (ਪਹਿਚਾਣ) |
| ਐਪਲੀਕੇਸ਼ਨ ਕੰਟਰੋਲ | ✓ 6,000+ ਐਪਸ | ✓ 4,500+ ਐਪਸ | Fortinet (ਕਵਰੇਜ) |
| ਵੈੱਬ ਫਿਲਟਰਿੰਗ | ✓ FortiGuard ਵੈੱਬ ਫਿਲਟਰ | ✓ Cisco Talos ਵੈੱਬ ਫਿਲਟਰ | Fortinet (ਪ੍ਰਦਰਸ਼ਨ) |
| ਐਂਟੀ-ਮੈਲਵੇਅਰ | ✓ FortiGuard AV | ✓ AMP ਫਾਰ ਨੈੱਟਵਰਕਸ | Cisco (ਉੱਨਤ ਪਹਿਚਾਣ) |
| ਸੈਂਡਬਾਕਸਿੰਗ | ✓ FortiSandbox (ਐਡ-ਆਨ) | ✓ Threat Grid (ਸ਼ਾਮਲ) | Cisco |
| SSL/TLS ਨਿਰੀਖਣ | ✓ ਹਾਰਡਵੇਅਰ ਤੇਜ਼ ਕੀਤਾ | ✓ ਸਾਫਟਵੇਅਰ-ਆਧਾਰਿਤ | Fortinet (ਪ੍ਰਦਰਸ਼ਨ) |
| VPN (IPsec) | ✓ ਉੱਚ ਪ੍ਰਦਰਸ਼ਨ | ✓ ਉੱਚ ਪ੍ਰਦਰਸ਼ਨ | ਟਾਈ |
| VPN (SSL/TLS) | ✓ FortiClient VPN | ✓ AnyConnect | Cisco (ਫੀਚਰ) |
| SD-WAN | ✓ ਇੰਟੀਗ੍ਰੇਟਿਡ | ✓ Viptela ਇੰਟੀਗ੍ਰੇਸ਼ਨ | Fortinet (ਇੰਟੀਗ੍ਰੇਸ਼ਨ) |
| ਕਲਾਉਡ ਇੰਟੀਗ੍ਰੇਸ਼ਨ | ✓ ਚੰਗਾ (AWS, Azure, GCP) | ✓ ਸ਼ਾਨਦਾਰ (ਮੂਲ APIs) | Cisco |
| ਜ਼ੀਰੋ ਟਰੱਸਟ ਆਰਕੀਟੈਕਚਰ | ✓ ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਰਾਹੀਂ | ✓ ISE ਇੰਟੀਗ੍ਰੇਸ਼ਨ ਰਾਹੀਂ | Cisco (ਪੱਕੜ) |
| ਥ੍ਰੈਟ ਇੰਟੈਲੀਜੈਂਸ | FortiGuard Labs | Cisco Talos | Cisco (ਵਿਆਪਕਤਾ) |
ਉੱਨਤ ਫੀਚਰਾਂ ਦਾ ਵਿਸਥਾਰ
SD-WAN ਸਮਰੱਥਾਵਾਂ
ਦੋਹਾਂ ਵਿਕਰੇਤਾਵਾਂ ਨੇ ਮਹੱਤਵਪੂਰਨ SD-WAN ਨਿਵੇਸ਼ ਕੀਤੇ ਹਨ, ਪਰ ਵੱਖ-ਵੱਖ ਆਰਕੀਟੈਕਚਰਲ ਪਹੁੰਚਾਂ ਨਾਲ:
FortiGate SD-WAN (ਇੰਟੀਗ੍ਰੇਟਿਡ):
- ਮੂਲ ਇੰਟੀਗ੍ਰੇਸ਼ਨ: FortiOS ਵਿੱਚ SD-WAN ਫੰਕਸ਼ਨਲਟੀ (ਕੋਈ ਵੱਖਰਾ ਉਪਕਰਣ ਨਹੀਂ ਲੋੜੀਂਦਾ)
- ਪ੍ਰਦਰਸ਼ਨ ਰਾਊਟਿੰਗ: ਲੈਟੈਂਸੀ, ਜਿਟਰ, ਪੈਕਟ ਲਾਸ ਦੇ ਆਧਾਰ ‘ਤੇ ਐਪਲੀਕੇਸ਼ਨ-ਜਾਣੂ ਰਸਤਾ ਚੋਣ
- ਸੁਰੱਖਿਆ ਇੰਟੀਗ੍ਰੇਸ਼ਨ: ਸਾਰੇ WAN ਲਿੰਕਾਂ ‘ਤੇ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਲਗਾਤਾਰ ਲਾਗੂ ਕਰੋ
- ਸਰਲ ਤਾਇਨਾਤੀ: ਫਾਇਰਵਾਲ + SD-WAN ਲਈ ਇੱਕ ਹੀ ਉਪਕਰਣ ਨਾਲ ਜਟਿਲਤਾ ਘਟਾਓ
- ਹੱਬ-ਅਤੇ-ਸਪੋਕ ਸਕੇਲਬਿਲਟੀ: 10,000+ ਸਾਈਟਾਂ ਨਾਲ ਸਾਬਤ ਤਾਇਨਾਤੀਆਂ
FortiGate SD-WAN ਵਰਤੋਂ ਦੇ ਕੇਸ:
Branch Office Configuration:
- FortiGate 60F as branch firewall/SD-WAN device
- Dual WAN links (ISP + LTE backup)
- IPsec tunnels to headquarters FortiGate
- Application steering (VoIP → low latency, bulk data → high bandwidth)
- Cost savings: $2,500 device replaces $2,000 firewall + $3,000 SD-WAN appliance
Cisco SD-WAN (Viptela ਪਲੇਟਫਾਰਮ):
- ਮਕਸਦ-ਨਿਰਮਿਤ: ਵੱਖਰੇ Viptela vEdge ਡਿਵਾਈਸਜ਼ ਵਧੀਆ SD-WAN ਪ੍ਰਦਰਸ਼ਨ ਲਈ
- ਉੱਨਤ ਆਰਕੀਸਟ੍ਰੇਸ਼ਨ: vManage ਕੰਟਰੋਲਰ ਸੁਧਰੇ ਹੋਏ ਨੀਤੀ ਪ੍ਰਬੰਧਨ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ
- ਮਲਟੀ-ਟੇਨੈਂਟ: MSP ਤਾਇਨਾਤੀਆਂ ਲਈ ਸੇਵਾ ਪ੍ਰਦਾਤਾ-ਗਰੇਡ ਸਮਰੱਥਾਵਾਂ
- ਕਲਾਉਡ-ਪਹਿਲਾ ਆਰਕੀਟੈਕਚਰ: AWS, Azure, GCP ਨੈੱਟਵਰਕਿੰਗ ਨਾਲ ਸ਼ਾਨਦਾਰ ਇੰਟੀਗ੍ਰੇਸ਼ਨ
- ਲਚਕੀਲਾ ਤਾਇਨਾਤੀ: ਵਰਚੁਅਲ, ਭੌਤਿਕ ਜਾਂ ਕਲਾਉਡ-ਹੋਸਟਡ ਕੰਟਰੋਲਰ
Cisco SD-WAN ਵਰਤੋਂ ਦੇ ਕੇਸ:
Enterprise WAN Deployment:
- vEdge routers at all branch locations
- vSmart controllers in data centers (HA pair)
- vManage centralized management
- Integration with existing Catalyst switching
- Firepower firewalls at data center perimeter
- Cost: Higher but superior for complex topologies
SD-WAN ਫੈਸਲਾ:
- Fortinet ਜਿੱਤਦਾ ਹੈ ਸਧਾਰਣ ਬ੍ਰਾਂਚ ਤਾਇਨਾਤੀਆਂ ਅਤੇ ਲਾਗਤ-ਸਚੇਤ ਕਾਰਜਾਂ ਲਈ
- Cisco ਜਿੱਤਦਾ ਹੈ ਵੱਡੇ ਪੱਧਰ ਦੇ ਐਂਟਰਪ੍ਰਾਈਜ਼ WAN ਬਦਲਾਅ ਅਤੇ ਸੇਵਾ ਪ੍ਰਦਾਤਾ ਵਰਤੋਂ ਲਈ
ਨੈੱਟਵਰਕ ਸੈਗਮੈਂਟੇਸ਼ਨ
FortiGate ਸੈਗਮੈਂਟੇਸ਼ਨ ਪਹੁੰਚਾਂ:
- VLAN-ਆਧਾਰਿਤ: ਪਰੰਪਰਾਗਤ VLAN ਸੈਗਮੈਂਟੇਸ਼ਨ ਨਾਲ ਇੰਟਰ-VLAN ਫਾਇਰਵਾਲ ਨੀਤੀਆਂ
- ਨੀਤੀ-ਆਧਾਰਿਤ: FortiGate ਅੰਦਰੂਨੀ ਸੈਗਮੈਂਟੇਸ਼ਨ ਫਾਇਰਵਾਲ (ISFW) ਵਜੋਂ ਕੰਮ ਕਰਦਾ ਹੈ
- ਸੁਰੱਖਿਆ-ਚਲਿਤ ਨੈੱਟਵਰਕਿੰਗ (SDN): FortiSwitch ਫੈਬਰਿਕਸ ਨਾਲ ਆਟੋਮੇਟਿਕ ਨੀਤੀ
- ਫੈਬਰਿਕ ਆਟੋਮੇਸ਼ਨ: ਸੁਰੱਖਿਆ ਟੈਗ ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ‘ਚ ਆਪਣੇ ਆਪ ਲਾਗੂ ਹੁੰਦੇ ਹਨ
Cisco ਸੈਗਮੈਂਟੇਸ਼ਨ (TrustSec + ISE):
- ਸੁਰੱਖਿਆ ਗਰੁੱਪ ਟੈਗ (SGT): ISE ਰਾਹੀਂ ਯੂਜ਼ਰ/ਡਿਵਾਈਸ ਨੂੰ ਟੈਗ ਸੌਂਪੋ, ਕਿਸੇ ਵੀ ਸਥਾਨ ‘ਤੇ ਲਾਗੂ ਕਰੋ
- ਸਾਫਟਵੇਅਰ-ਡਿਫਾਈਨਡ ਐਕਸੈਸ (SD-Access): DNA ਸੈਂਟਰ ਨਾਲ ਆਟੋਮੇਟਿਕ ਕੈਂਪਸ ਸੈਗਮੈਂਟੇਸ਼ਨ
- ਮਾਈਕ੍ਰੋ-ਸੈਗਮੈਂਟੇਸ਼ਨ: ਡਾਟਾ ਸੈਂਟਰਾਂ ਵਿੱਚ ਵਰਕਲੋਡ-ਪੱਧਰ ਸੈਗਮੈਂਟੇਸ਼ਨ (ACI ਇੰਟੀਗ੍ਰੇਸ਼ਨ)
- ਡਾਇਨਾਮਿਕ VLAN ਅਸਾਈਨਮੈਂਟ: ISE ਯੂਜ਼ਰ ਪਹਿਚਾਣ/ਪੋਜ਼ਚਰ ਦੇ ਆਧਾਰ ‘ਤੇ VLAN ਸੌਂਪਦਾ ਹੈ
ਸੈਗਮੈਂਟੇਸ਼ਨ ਸਥਿਤੀ:
Requirement: Isolate guest WiFi, employee devices, IoT devices, and servers

Fortinet Approach:
- FortiGate defines security zones (guest, employee, IoT, server)
- FortiAP assigns users to VLANs based on SSID
- FortiSwitch enforces VLAN isolation
- FortiGate policies control inter-zone traffic
- Complexity: Moderate
- Cost: Lower (included in Security Fabric)

Cisco Approach:
- ISE profiles devices and assigns SGT tags
- TrustSec policies enforce SGT-based access control
- Enforcement at Catalyst switches (hardware TCAM)
- Firepower provides perimeter security
- Complexity: Higher (requires ISE deployment)
- Cost: Higher (ISE licensing + TrustSec-capable switches)
- Benefit: More granular, scales better in very large environments
ਸੈਗਮੈਂਟੇਸ਼ਨ ਫੈਸਲਾ:
- Fortinet SMB/ਮਿਡ-ਮਾਰਕੀਟ ਲਈ ਅਸਾਨ ਤਾਇਨਾਤੀ ਅਤੇ ਲਾਗਤ-ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਹੈ
- Cisco ਵੱਡੇ ਐਂਟਰਪ੍ਰਾਈਜ਼ ਲਈ ਬਿਹਤਰ ਵਿਸਥਾਰ ਅਤੇ ਪੱਧਰ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ
ਪ੍ਰਬੰਧਨ ਅਤੇ ਓਪਰੇਸ਼ਨ
ਪ੍ਰਬੰਧਨ ਪਲੇਟਫਾਰਮ ਤੁਲਨਾ
| ਸਮਰੱਥਾ | FortiManager | Cisco FMC (Firepower Management Center) |
|---|---|---|
| ਪ੍ਰਬੰਧਨ ਸਮਰੱਥਾ | 10,000 ਤੱਕ ਡਿਵਾਈਸز | 1,000 ਤੱਕ ਡਿਵਾਈਸਜ਼ (ਹਰ FMC ਲਈ) |
| ਤਾਇਨਾਤੀ ਵਿਕਲਪ | ਹਾਰਡਵੇਅਰ, VM, ਕਲਾਉਡ | ਹਾਰਡਵੇਅਰ, VM, ਕਲਾਉਡ |
| ਇੰਟਰਫੇਸ | ਵੈੱਬ GUI (ਆਧੁਨਿਕ) | ਵੈੱਬ GUI (ਫੀਚਰ-ਭਰਪੂਰ) |
| ਨੀਤੀ ਪ੍ਰਬੰਧਨ | ਸੰਰਚਨਾ ਟੈਮਪਲੇਟ | ਨੀਤੀ ਵਿਰਾਸਤ ਹਾਇਰਾਰਕੀ |
| ਰਿਪੋਰਟਿੰਗ | ਬੁਨਿਆਦੀ (ਉੱਨਤ ਲਈ FortiAnalyzer) | ਇੰਟੀਗ੍ਰੇਟਿਡ (ਵਿਆਪਕ) |
| ਡਿਵਾਈਸ ਪ੍ਰੋਵਿਜ਼ਨਿੰਗ | ਜ਼ੀਰੋ-ਟਚ (FortiSwitch, FortiAP) | ਮੈਨੂਅਲ ਸ਼ੁਰੂਆਤੀ ਸੰਰਚਨਾ ਲੋੜੀਂਦੀ |
| API | REST API | REST API |
| ਮਲਟੀ-ਟੇਨੈਂਸੀ | ਪ੍ਰਸ਼ਾਸਕੀ ਡੋਮੇਨ (ADOMs) | ਮਲਟੀ-ਇੰਸਟੈਂਸ ਜਾਂ ਵੱਖਰੇ FMCs |
| ਹਾਈ ਉਪਲਬਧਤਾ | ਐਕਟਿਵ-ਪੈਸਿਵ ਕਲੱਸਟਰ | ਐਕਟਿਵ-ਸਟੈਂਡਬਾਈ ਜੋੜੇ |
| ਆਮ ਲਾਗਤ | $5,000-$30,000 (VM 10 ਤੋਂ ਘੱਟ ਡਿਵਾਈਸ ਲਈ ਮੁਫ਼ਤ) | $8,000-$50,000 (VM ਲਾਇਸੈਂਸਿੰਗ ਲੋੜੀਂਦੀ) |
ਰੋਜ਼ਾਨਾ ਓਪਰੇਸ਼ਨ ਤੁਲਨਾ
ਆਮ ਪ੍ਰਸ਼ਾਸਕੀ ਕਾਰਜ:
FortiGate ਪ੍ਰਸ਼ਾਸਨ
ਨੀਤੀ ਬਣਾਉਣਾ (FortiOS CLI):
config firewall policy
    edit 10
        set name "Allow-Web-Outbound"
        set srcintf "internal"
        set dstintf "wan1"
        set srcaddr "internal-network"
        set dstaddr "all"
        set service "HTTP" "HTTPS"
        set action accept
        set schedule "always"
        set utm-status enable
        set av-profile "default"
        set webfilter-profile "default"
        set ips-sensor "default"
        set ssl-ssh-profile "certificate-inspection"
        set logtraffic all
    next
end
FortiGate ਦੀਆਂ ਤਾਕਤਾਂ:
- ਸਥਿਰ CLI ਸਿੰਟੈਕਸ: ਸਾਰੇ FortiOS ਵਰਜਨਾਂ ਅਤੇ ਉਤਪਾਦਾਂ ਵਿੱਚ ਸਮਾਨ
- ਸੰਰਚਨਾ ਬੈਕਅੱਪ: ਇੱਕ ਫਾਈਲ ਵਿੱਚ ਪੂਰੀ ਡਿਵਾਈਸ ਸੰਰਚਨਾ
- ਤੇਜ਼ ਨੀਤੀ ਲੁਕਅੱਪ: ਹਜ਼ਾਰਾਂ ਨਿਯਮਾਂ ਨੂੰ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਸੰਭਾਲਣ ਵਾਲਾ ਨੀਤੀ ਇੰਜਣ
- ਇੰਟੀਗ੍ਰੇਟਿਡ SD-WAN: ਜਟਿਲ SD-WAN ਸੰਰਚਨਾਵਾਂ ਲਈ ਸਧਾਰਣ CLI ਕਮਾਂਡਾਂ
FortiGate ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ:
- ਸੀਮਿਤ ਵਿਸਥਾਰਪੂਰਕ ਡੀਬੱਗਿੰਗ: Cisco ਨਾਲੋਂ ਘੱਟ ਵਿਸਥਾਰਪੂਰਕ ਪੈਕਟ ਕੈਪਚਰ
- GUI ਸੀਮਾਵਾਂ: ਕੁਝ ਉੱਨਤ ਫੀਚਰ ਸਿਰਫ CLI ਰਾਹੀਂ ਉਪਲਬਧ
- ਨੀਤੀ ਅਪਟੀਮਾਈਜ਼ੇਸ਼ਨ: ਕੋਈ ਆਟੋਮੈਟਿਕ ਨੀਤੀ ਸਾਫ਼-ਸੁਥਰਾ ਜਾਂ ਸੁਝਾਅ ਨਹੀਂ
Cisco Firepower ਪ੍ਰਸ਼ਾਸਨ
ਨੀਤੀ ਬਣਾਉਣਾ (Firepower Management Center GUI):
GUI Workflow:
1. Navigate to Policies → Access Control → [Policy Name]
2. Add Rule:
   - Name: "Allow-Web-Outbound"
   - Source Networks: internal-network
   - Destination Networks: any
   - Ports: HTTP, HTTPS
   - Action: Allow
   - Inspection: Enable IPS (balanced policy)
   - File Policy: Block malware (AMP)
   - URL Filtering: Enable (custom category list)
   - TLS/SSL: Decrypt known key, inspect
3. Deploy changes to managed devices
4. Verify deployment completion
Cisco Firepower ਦੀਆਂ ਤਾਕਤਾਂ:
- ਸ਼ਕਤੀਸ਼ਾਲੀ GUI: ਬਿਨਾਂ CLI ਮਾਹਿਰਤਾ ਦੇ ਜ਼ਿਆਦਾਤਰ ਫੀਚਰ ਉਪਲਬਧ
- ਵਿਸਥਾਰਪੂਰਕ ਲੌਗਿੰਗ: ਸੰਪਰਕ ਘਟਨਾਵਾਂ ਅਤੇ ਫੋਰੈਂਸਿਕ ਡੇਟਾ
- ਉੱਨਤ ਸਮੱਸਿਆ-ਸੁਲਝਾਉਣ: ਨੀਤੀ ਸਿਮੂਲੇਸ਼ਨ ਲਈ ਪੈਕਟ ਟਰੇਸਰ
- SecureX ਨਾਲ ਇੰਟੀਗ੍ਰੇਸ਼ਨ: ਸੁਰੱਖਿਆ ਪੋਰਟਫੋਲਿਓ ਵਿੱਚ ਇਕਜੁਟ ਧਮਕੀ ਪ੍ਰਤੀਕਿਰਿਆ
Cisco Firepower ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ:
- ਤਾਇਨਾਤੀ ਦੇਰੀ: ਨੀਤੀ ਬਦਲਾਅ ਲਈ ਤਾਇਨਾਤੀ ਪ੍ਰਕਿਰਿਆ (1-5 ਮਿੰਟ)
- FMC ਨਿਰਭਰਤਾ: ਬਿਨਾਂ FMC ਦੇ ਫਾਇਰਵਾਲ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਤਰੀਕੇ ਨਾਲ ਪ੍ਰਬੰਧਿਤ ਨਹੀਂ ਹੋ ਸਕਦਾ
- ਲਾਇਸੈਂਸਿੰਗ ਜਟਿਲਤਾ: ਕਈ ਲਾਇਸੈਂਸ ਕਿਸਮਾਂ (ਬੇਸ, ਧਮਕੀ, ਮੈਲਵੇਅਰ, URL) ਨੂੰ ਟਰੈਕ ਕਰਨਾ ਲਾਜ਼ਮੀ
- ਸੰਸਾਧਨ ਭਾਰੀ: ਵੱਡੀਆਂ ਤਾਇਨਾਤੀਆਂ ਲਈ FMC ਨੂੰ ਵੱਡੀ RAM ਅਤੇ CPU ਦੀ ਲੋੜ
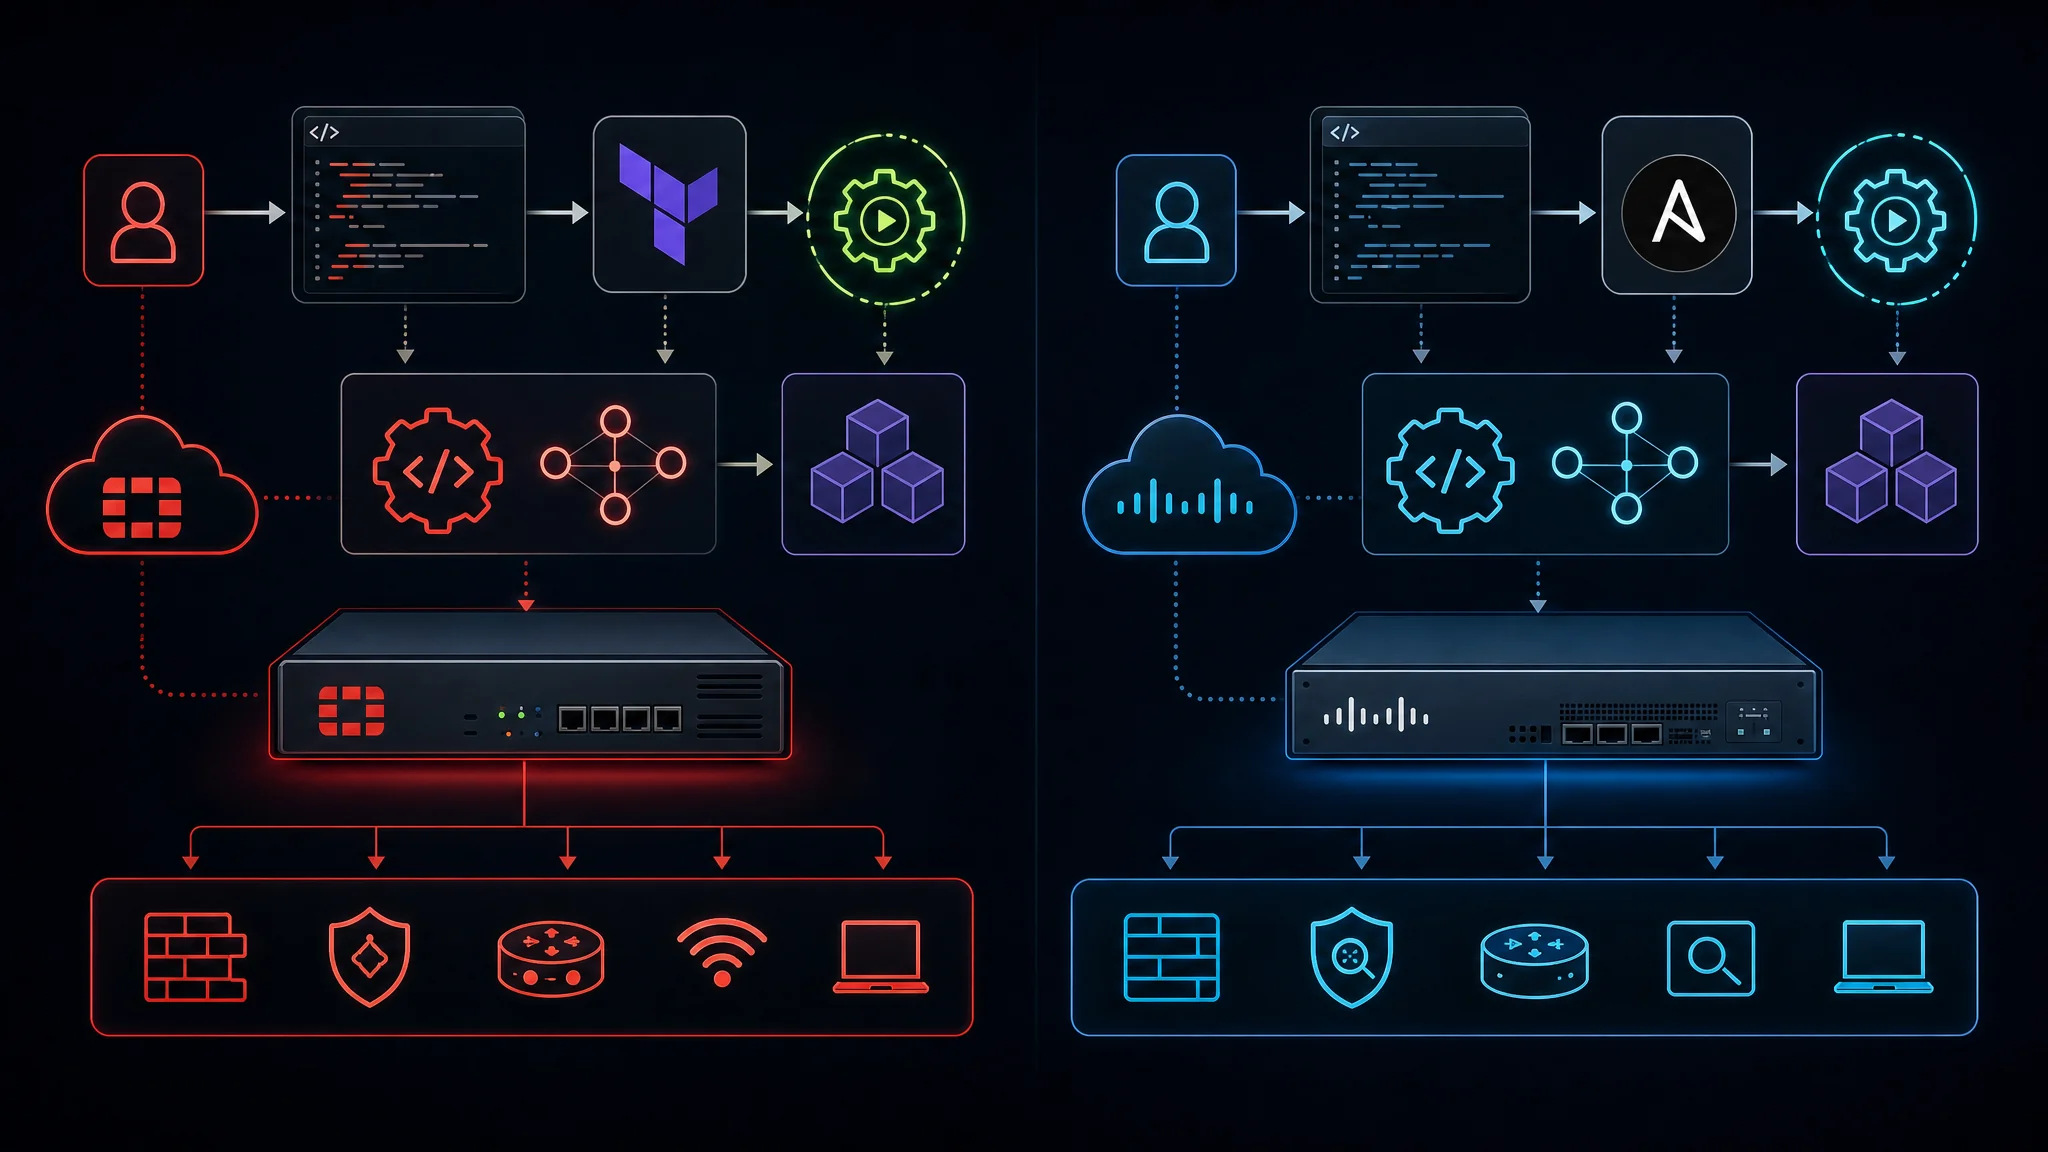
ਆਟੋਮੇਸ਼ਨ ਅਤੇ API ਇੰਟੀਗ੍ਰੇਸ਼ਨ
ਦੋਹਾਂ ਪਲੇਟਫਾਰਮ ਆਧੁਨਿਕ ਆਟੋਮੇਸ਼ਨ ਨੂੰ ਸਹਿਯੋਗ ਦਿੰਦੇ ਹਨ, ਪਰ ਵੱਖ-ਵੱਖ ਪਰਿਪੱਕਤਾ ਪੱਧਰਾਂ ਨਾਲ:
FortiGate ਆਟੋਮੇਸ਼ਨ:
# Python example: Create firewall policy via FortiOS API
import requests
import json

fortios_api = "https://fortigate.example.com/api/v2/cmdb/firewall/policy"
api_token = "your_api_token_here"

headers = {
    "Authorization": f"Bearer {api_token}",
    "Content-Type": "application/json"
}

policy_data = {
    "name": "Allow-Web-Outbound",
    "srcintf": [{"name": "internal"}],
    "dstintf": [{"name": "wan1"}],
    "srcaddr": [{"name": "internal-network"}],
    "dstaddr": [{"name": "all"}],
    "service": [{"name": "HTTP"}, {"name": "HTTPS"}],
    "action": "accept",
    "schedule": "always",
    "utm-status": "enable"
}

response = requests.post(fortios_api, headers=headers, data=json.dumps(policy_data), verify=False)
print(f"Policy creation status: {response.status_code}")
FortiGate ਆਟੋਮੇਸ਼ਨ ਪਰਿਪੱਕਤਾ:
- REST API ਕਵਰੇਜ: 95%+ ਸੰਰਚਨਾ API ਰਾਹੀਂ ਪਹੁੰਚਯੋਗ
- Ansible ਮੋਡੀਊਲ: ਅਧਿਕਾਰਿਕ FortiOS Ansible ਕਲੈਕਸ਼ਨ (200+ ਮੋਡੀਊਲ)
- Terraform ਪ੍ਰੋਵਾਈਡਰ: ਇੰਫਰਾਸਟਰੱਕਚਰ-ਐਜ਼-ਕੋਡ ਲਈ ਪਰਿਪੱਕ Fortinet ਪ੍ਰੋਵਾਈਡਰ
- ਫੈਬਰਿਕ ਕਨੈਕਟਰ: AWS, Azure, GCP, ServiceNow, Splunk ਨਾਲ ਪਹਿਲਾਂ ਤੋਂ ਬਣੇ ਇੰਟੀਗ੍ਰੇਸ਼ਨ
- Python SDK: ਅਧਿਕਾਰਿਕ Python ਲਾਇਬ੍ਰੇਰੀਜ਼ (fortigate-api)
Cisco Firepower ਆਟੋਮੇਸ਼ਨ:
# Python example: Create access control policy via FMC API
from fireREST import FMC

fmc = FMC(hostname='fmc.example.com', username='admin', password='password')
fmc.login()

# Create network object
network_obj = fmc.create_network_object(
    name='internal-network',
    value='10.0.0.0/8',
    description='Corporate internal network'
)

# Create access control rule
rule = fmc.create_access_rule(
    policy_name='Corporate-Access-Policy',
    name='Allow-Web-Outbound',
    action='ALLOW',
    source_networks=[network_obj['id']],
    destination_networks=['any'],
    destination_ports=['HTTP', 'HTTPS'],
    ips_policy='Balanced Security and Connectivity',
    file_policy='Block Malware'
)

# Deploy changes
deployment = fmc.deploy(device_list=['firewall01', 'firewall02'])
print(f"Deployment status: {deployment}")
Cisco Firepower ਆਟੋਮੇਸ਼ਨ ਪਰਿਪੱਕਤਾ:
- FMC REST API: ਸਾਰੇ ਪ੍ਰਬੰਧਨ ਫੰਕਸ਼ਨਾਂ ਲਈ ਵਿਸਤ੍ਰਿਤ API
- Ansible ਮੋਡੀਊਲ: ਅਧਿਕਾਰਿਕ Cisco FTD/FMC Ansible ਮੋਡੀਊਲ (60+ ਮੋਡੀਊਲ)
- Terraform ਪ੍ਰੋਵਾਈਡਰ: ਕਮਿਊਨਿਟੀ-ਰੱਖਿਆ ਪ੍ਰੋਵਾਈਡਰ (ਮੱਧਮ ਪਰਿਪੱਕਤਾ)
- SecureX ਇੰਟੀਗ੍ਰੇਸ਼ਨ: ਆਟੋਮੇਟਿਕ ਖ਼ਤਰੇ ਜਵਾਬ ਵਰਕਫਲੋ
- Python SDK: ਕਮਿਊਨਿਟੀ ਲਾਇਬ੍ਰੇਰੀਜ਼ (python-fireREST, fmcapi)
ਆਟੋਮੇਸ਼ਨ ਨਤੀਜਾ:
- FortiGate ਕੋਲ ਇੰਫਰਾਸਟਰੱਕਚਰ-ਐਜ਼-ਕੋਡ ਸਹਿਯੋਗ ਜ਼ਿਆਦਾ ਪਰਿਪੱਕ ਹੈ (ਖਾਸ ਕਰਕੇ Terraform)
- Cisco ਬਿਹਤਰ ਸੁਰੱਖਿਆ ਓਰਕੇਸਟਰੈਸ਼ਨ ਇੰਟੀਗ੍ਰੇਸ਼ਨ (SOAR ਪਲੇਟਫਾਰਮ) ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ
ਸਵਿੱਚਿੰਗ ਅਤੇ ਨੈੱਟਵਰਕ ਇੰਫਰਾਸਟਰੱਕਚਰ
ਜਦੋਂ ਕਿ ਇਹ ਲੇਖ ਸੁਰੱਖਿਆ ‘ਤੇ ਕੇਂਦ੍ਰਿਤ ਹੈ, ਨੈੱਟਵਰਕ ਸਵਿੱਚਿੰਗ ਇੰਟੀਗ੍ਰੇਸ਼ਨ ਦੋਹਾਂ ਵਿਕਰੇਤਾਵਾਂ ਦੇ ਪਰਿਵਾਰ ਲਈ ਅਹੰਕਾਰਪੂਰਕ ਹੈ।
FortiSwitch ਇੰਟੀਗ੍ਰੇਸ਼ਨ
FortiSwitch ਆਰਕੀਟੈਕਚਰ:
- FortiGate ਦੁਆਰਾ ਪ੍ਰਬੰਧਿਤ: FortiSwitch ਡਿਵਾਈਸਾਂ ਨੂੰ FortiGate ਰਾਹੀਂ ਆਟੋਮੈਟਿਕ ਤੌਰ ‘ਤੇ ਖੋਜਿਆ ਅਤੇ ਸੰਰਚਿਤ ਕੀਤਾ ਜਾਂਦਾ ਹੈ
- ਕੋਈ ਵੱਖਰਾ ਕੰਟਰੋਲਰ ਨਹੀਂ: FortiGate ਕੇਂਦਰੀ ਸਵਿੱਚਿੰਗ ਕੰਟਰੋਲਰ ਵਜੋਂ ਕੰਮ ਕਰਦਾ ਹੈ
- ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਇੰਟੀਗ੍ਰੇਸ਼ਨ: ਸਵਿੱਚ ਟੈਲੀਮੀਟਰੀ ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਵਿੱਚ ਖ਼ਤਰੇ ਦੀ ਪਹਿਚਾਣ ਲਈ ਫੀਡ ਹੁੰਦੀ ਹੈ
- ਸਧਾਰਣ ਲਾਇਸੈਂਸਿੰਗ: ਪ੍ਰਤੀ-ਸਵਿੱਚ ਲਾਇਸੈਂਸਿੰਗ ਨਹੀਂ (ਪ੍ਰਬੰਧਨ FortiGate ਨਾਲ ਸ਼ਾਮਲ)
FortiSwitch ਤਾਇਨਾਤੀ ਮਾਡਲ:
- ਸਟੈਂਡਅਲੋਨ ਮੋਡ: ਸਥਾਨਕ ਪ੍ਰਬੰਧਨ ਵਾਲਾ ਪਰੰਪਰਾਗਤ ਸਵਿੱਚ
- FortiLink ਮੋਡ: FortiGate ਦੁਆਰਾ ਪ੍ਰਬੰਧਿਤ (ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਲਈ ਸਿਫਾਰਸ਼ੀ)
FortiSwitch ਫਾਇਦੇ:
- ਜ਼ੀਰੋ-ਟੱਚ ਪ੍ਰੋਵਿਜ਼ਨਿੰਗ: ਸਵਿੱਚ ਨੂੰ FortiGate ਨਾਲ ਜੋੜੋ, ਆਟੋਮੈਟਿਕ ਸੰਰਚਨਾ
- ਇਕਜੁੱਟ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ: VLAN ਅਤੇ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ FortiGate ‘ਤੇ ਸੰਰਚਿਤ
- ਘੱਟ ਲਾਗਤ: FortiSwitch ਮਾਡਲ Cisco Catalyst ਨਾਲੋਂ 30-40% ਸਸਤੇ
- ਸਰਲ ਓਪਰੇਸ਼ਨ: ਫਾਇਰਵਾਲ ਅਤੇ ਸਵਿੱਚਿੰਗ ਲਈ ਇੱਕ ਪ੍ਰਬੰਧਨ ਇੰਟਰਫੇਸ
FortiSwitch ਨੁਕਸਾਨ:
- ਸੀਮਿਤ ਉੱਨਤ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ: ਕੁਝ ਉਦਯੋਗ ਸਵਿੱਚਿੰਗ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ (VSS, StackWise Virtual) ਗੈਰਹਾਜ਼ਰ
- FortiGate ਨਿਰਭਰਤਾ: ਜੇ FortiGate ਉਪਲਬਧ ਨਾ ਹੋਵੇ ਤਾਂ ਸਵਿੱਚ ਪ੍ਰਬੰਧਨ ਸੀਮਿਤ
- ਛੋਟਾ ਪਰਿਵਾਰ: Cisco ਸਵਿੱਚਿੰਗ ਨਾਲੋਂ ਘੱਟ ਤੀਜੀ-ਪੱਖੀ ਇੰਟੀਗ੍ਰੇਸ਼ਨ
Cisco Catalyst ਸਵਿੱਚਿੰਗ
Cisco Catalyst ਆਰਕੀਟੈਕਚਰ:
- ਉਦਯੋਗ ਮਿਆਰ: ਉਦਯੋਗ ਕੈਂਪਸ ਨੈੱਟਵਰਕ ਲਈ ਡਿਫਾਲਟ ਚੋਣ
- ਵਿਸ਼ਾਲ ਵਿਸ਼ੇਸ਼ਤਾ ਸੈੱਟ: ਵਿਸਤ੍ਰਿਤ ਲੇਅਰ 2/3 ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ, QoS, ਮਲਟੀਕਾਸਟ
- DNA ਸੈਂਟਰ ਵਿਕਲਪ: ਆਧੁਨਿਕ ਇਰਾਦਾ-ਆਧਾਰਿਤ ਨੈੱਟਵਰਕ ਪ੍ਰਬੰਧਨ (ਵਾਧੂ ਲਾਗਤ)
- TrustSec ਇੰਟੀਗ੍ਰੇਸ਼ਨ: ਹਾਰਡਵੇਅਰ-ਆਧਾਰਿਤ ਸੁਰੱਖਿਆ ਗਰੁੱਪ ਟੈਗ ਲਾਗੂ
Cisco Catalyst ਤਾਇਨਾਤੀ ਮਾਡਲ:
- ਸਟੈਂਡਅਲੋਨ: ਵੱਖਰਾ ਸਵਿੱਚ ਪ੍ਰਬੰਧਨ
- ਸਟੈਕਿੰਗ: 9 ਤੱਕ ਸਵਿੱਚਾਂ ਦਾ ਲਚਕੀਲਾ ਸਟੈਕ (StackWise-480)
- VSS/StackWise Virtual: ਦੋ ਚੈਸੀਜ਼ ਇੱਕ ਤਰੱਕੀਬੀ ਸਵਿੱਚ ਵਜੋਂ ਕੰਮ ਕਰਦੇ ਹਨ
- SD-Access ਫੈਬਰਿਕ: DNA ਸੈਂਟਰ ਪੂਰੀ ਤਰ੍ਹਾਂ ਆਟੋਮੇਟਿਕ ਕੈਂਪਸ ਨੈੱਟਵਰਕ ਪ੍ਰਬੰਧਿਤ ਕਰਦਾ ਹੈ
Cisco Catalyst ਫਾਇਦੇ:
- ਸਾਬਤ ਕੀਤੀ ਭਰੋਸੇਯੋਗਤਾ: ਉਦਯੋਗ-ਅਗਵਾਈ ਅਪਟਾਈਮ ਅਤੇ ਸਥਿਰਤਾ
- ਉੱਨਤ ਰਾਊਟਿੰਗ: ਲੇਅਰ 3 ਸਵਿੱਚਾਂ ‘ਤੇ ਪੂਰਾ BGP, OSPF, EIGRP ਸਹਿਯੋਗ
- ਵੱਡਾ ਪੈਮਾਨਾ: ਮਾਡਲ ਇੱਕ ਤਰੱਕੀਬੀ ਸਵਿੱਚ ਵਿੱਚ 384-768 ਪੋਰਟਾਂ ਦਾ ਸਹਿਯੋਗ ਕਰਦੇ ਹਨ
- ਪਰਿਪੱਕ ਪਰਿਵਾਰ: ਦਹਾਕਿਆਂ ਦਾ ਓਪਰੇਸ਼ਨਲ ਗਿਆਨ ਅਤੇ ਟੂਲਿੰਗ
Cisco Catalyst ਨੁਕਸਾਨ:
- ਵੱਧ ਲਾਗਤ: ਪ੍ਰੀਮੀਅਮ ਕੀਮਤ (ਸਮਾਨ ਪੋਰਟ ਗਿਣਤੀ ਲਈ FortiSwitch ਨਾਲੋਂ 2-3 ਗੁਣਾ)
- ਜਟਿਲ ਲਾਇਸੈਂਸਿੰਗ: DNA ਲਾਇਸੈਂਸਿੰਗ, ਨੈੱਟਵਰਕ ਸਟੈਕ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ, ਸੁਰੱਖਿਆ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਵੱਖਰੇ
- ਵੱਖਰਾ ਪ੍ਰਬੰਧਨ: ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਤੋਂ ਵੱਖਰਾ ਇੰਟਰਫੇਸ (ਜੇਕਰ DNA ਸੈਂਟਰ ਨਾ ਹੋਵੇ)
ਸਵਿੱਚਿੰਗ ਇੰਟੀਗ੍ਰੇਸ਼ਨ ਤੁਲਨਾ:
| ਕਾਰਕ | FortiSwitch + FortiGate | Catalyst + Firepower |
|---|---|---|
| ਪ੍ਰਬੰਧਨ ਦੀ ਜਟਿਲਤਾ | ਇੱਕ ਇੰਟਰਫੇਸ (FortiGate) | ਵੱਖਰੇ ਇੰਟਰਫੇਸ (ਜਾਂ DNA ਸੈਂਟਰ) |
| ਸ਼ੁਰੂਆਤੀ ਸੰਰਚਨਾ ਸਮਾਂ | 15 ਮਿੰਟ (ਆਟੋ-ਖੋਜ) | 2-4 ਘੰਟੇ (ਹੱਥੋਂ ਸੰਰਚਨਾ) |
| ਸੁਰੱਖਿਆ ਨੀਤੀ ਸਥਿਰਤਾ | FortiGate ਦੁਆਰਾ ਲਾਗੂ | ਗਤੀਸ਼ੀਲ ਨੀਤੀਆਂ ਲਈ ISE ਦੀ ਲੋੜ |
| ਕੁੱਲ ਲਾਗਤ (48-ਪੋਰਟ ਸਵਿੱਚ) | $2,000-$3,500 | $5,000-$12,000 |
| ਸਰਵੋਤਮ ਵਰਤੋਂ ਮਾਮਲਾ | SMB, ਸ਼ਾਖਾ ਦਫਤਰ | ਵੱਡੇ ਉਦਯੋਗ ਕੈਂਪਸ |
ਕੀਮਤ ਅਤੇ ਲਾਇਸੈਂਸਿੰਗ ਤੁਲਨਾ
FortiGate ਕੀਮਤ ਮਾਡਲ (2026)
ਹਾਰਡਵੇਅਰ ਐਪਲਾਇੰਸ ਖ਼ਰਚੇ:
| ਮਾਡਲ | MSRP | ਆਮ ਸਟ੍ਰੀਟ ਕੀਮਤ | ਪ੍ਰਦਰਸ਼ਨ (NGFW) |
|---|---|---|---|
| FortiGate 60F | $1,200 | $800-$1,000 | 500 Mbps |
| FortiGate 100F | $3,500 | $2,500-$3,000 | 1.2 Gbps |
| FortiGate 200F | $7,000 | $5,000-$6,000 | 2.5 Gbps |
| FortiGate 400F | $13,000 | $9,000-$11,000 | 4 Gbps |
| FortiGate 600F | $25,000 | $18,000-$22,000 | 6 Gbps |
| FortiGate 1800F | $110,000 | $75,000-$90,000 | 35 Gbps |
FortiGuard ਸੁਰੱਖਿਆ ਸਬਸਕ੍ਰਿਪਸ਼ਨ ਬੰਡਲ (ਸਾਲਾਨਾ):
- UTM ਬੰਡਲ: AV, ਵੈੱਬ ਫਿਲਟਰਿੰਗ, IPS, ਐਪਲੀਕੇਸ਼ਨ ਕੰਟਰੋਲ (~ਹਾਰਡਵੇਅਰ ਲਾਗਤ ਦਾ 25%/ਸਾਲ)
- ਐਂਟਰਪ੍ਰਾਈਜ਼ ਬੰਡਲ: UTM + ਅਡਵਾਂਸਡ ਮਾਲਵੇਅਰ ਪ੍ਰੋਟੈਕਸ਼ਨ + ਸੁਰੱਖਿਆ ਰੇਟਿੰਗ (~ਹਾਰਡਵੇਅਰ ਲਾਗਤ ਦਾ 35%/ਸਾਲ)
- UTP ਬੰਡਲ: ਐਂਟਰਪ੍ਰਾਈਜ਼ + FortiSandbox ਕਲਾਉਡ (~ਹਾਰਡਵੇਅਰ ਲਾਗਤ ਦਾ 40%/ਸਾਲ)
- ATP ਬੰਡਲ: ਐਂਟਰਪ੍ਰਾਈਜ਼ + FortiSandbox + FortiClient EMS (~ਹਾਰਡਵੇਅਰ ਲਾਗਤ ਦਾ 50%/ਸਾਲ)
ਉਦਾਹਰਨ FortiGate ਕੁੱਲ ਲਾਗਤ (3 ਸਾਲ):
FortiGate 600F Deployment:
- Hardware: $20,000 (one-time)
- Enterprise Bundle: $7,000/year × 3 years = $21,000
- FortiCare Premium Support: $2,000/year × 3 years = $6,000
- Total 3-year cost: $47,000
- Effective annual cost: $15,667/year
FortiGate ਲਾਇਸੈਂਸਿੰਗ ਫਾਇਦੇ:
- ਬੰਡਲ ਕੀਤੀਆਂ ਸਬਸਕ੍ਰਿਪਸ਼ਨ: ਇੱਕ SKU ਵਿੱਚ ਕਈ ਸੁਰੱਖਿਆ ਸੇਵਾਵਾਂ ਸ਼ਾਮਲ
- ਪੂਰਵ ਅਨੁਮਾਨ ਲਾਗਤਾਂ: ਹਾਰਡਵੇਅਰ ਲਾਗਤ ਦਾ ਲਗਾਤਾਰ ਪ੍ਰਤੀਸ਼ਤ
- ਪ੍ਰਤੀ-ਡਿਵਾਈਸ ਐਂਡਪੌਇੰਟ ਲਾਇਸੈਂਸਿੰਗ ਨਹੀਂ: FortiClient ATP ਬੰਡਲ ਵਿੱਚ ਸ਼ਾਮਲ
- ਦਿਲਦਾਰ ਮੁਲਾਂਕਣ: ਸਾਰੇ ਨਵੇਂ ਐਪਲਾਇੰਸਾਂ ‘ਤੇ 15-ਦਿਨ ਪੂਰਾ ਫੀਚਰ ਟ੍ਰਾਇਲ
Cisco Firepower ਕੀਮਤ ਮਾਡਲ (2026)
ਹਾਰਡਵੇਅਰ ਐਪਲਾਇੰਸ ਖ਼ਰਚੇ:
| ਮਾਡਲ | MSRP | ਆਮ ਸਟ੍ਰੀਟ ਕੀਮਤ | ਪ੍ਰਦਰਸ਼ਨ (NGFW) |
|---|---|---|---|
| FPR1140 | $7,500 | $4,500-$6,000 | 1.5 Gbps |
| FPR2140 | $15,000 | $9,000-$12,000 | 3 Gbps |
| FPR4145 | $45,000 | $28,000-$35,000 | 7 Gbps |
| FPR9300-SM-36 | $200,000 | $125,000-$160,000 | 25 Gbps |
Cisco Firepower ਸਬਸਕ੍ਰਿਪਸ਼ਨ ਲਾਇਸੈਂਸਿੰਗ (ਪ੍ਰਤੀ ਐਪਲਾਇੰਸ, ਸਾਲਾਨਾ):
- ਥ੍ਰੈਟ ਲਾਇਸੈਂਸ: IPS, URL ਫਿਲਟਰਿੰਗ, ਸੁਰੱਖਿਆ ਇੰਟੈਲੀਜੈਂਸ (~ਮਾਡਲ ਦੇ ਅਨੁਸਾਰ $1,500-$8,000/ਸਾਲ)
- ਮਾਲਵੇਅਰ ਲਾਇਸੈਂਸ: AMP ਫਾਰ ਨੈੱਟਵਰਕ, ਫਾਈਲ ਵਿਸ਼ਲੇਸ਼ਣ (~$1,000-$6,000/ਸਾਲ)
- URL ਫਿਲਟਰਿੰਗ ਲਾਇਸੈਂਸ: ਸ਼੍ਰੇਣੀ-ਆਧਾਰਿਤ ਵੈੱਬ ਫਿਲਟਰਿੰਗ (~$500-$3,000/ਸਾਲ)
- Cisco Plus Secure (ਬੰਡਲ): ਸਾਰੇ ਸੁਰੱਖਿਆ ਫੀਚਰ + DNA ਇੰਟੀਗ੍ਰੇਸ਼ਨ (~ਹਾਰਡਵੇਅਰ ਲਾਗਤ ਦਾ 40-50%/ਸਾਲ)
ਉਦਾਹਰਨ ਸਿਸਕੋ ਫਾਇਰਪਾਵਰ ਕੁੱਲ ਲਾਗਤ (3 ਸਾਲ):
Cisco FPR4145 Deployment:
- Hardware: $32,000 (one-time)
- Cisco Plus Secure Bundle: $15,000/year × 3 years = $45,000
- FMC hardware/VM: $12,000 (one-time) or $2,000/year (VM subscription)
- Cisco SmartNet Support: $4,000/year × 3 years = $12,000
- Total 3-year cost: $101,000
- Effective annual cost: $33,667/year
ਸਿਸਕੋ ਫਾਇਰਪਾਵਰ ਲਾਇਸੈਂਸਿੰਗ ਦੇ ਨੁਕਸਾਨ:
- ਅਲ-ਕਾਰਟੇ ਜਟਿਲਤਾ: ਕਈ ਵੱਖ-ਵੱਖ ਲਾਇਸੈਂਸ ਕਿਸਮਾਂ ਨੂੰ ਟਰੈਕ ਕਰਨਾ ਪੈਂਦਾ ਹੈ
- FMC ਵਾਧੂ ਖਰਚ: ਪ੍ਰਬੰਧਨ ਪਲੇਟਫਾਰਮ ਲਈ ਵੱਖਰਾ ਖਰੀਦ/ਸਬਸਕ੍ਰਿਪਸ਼ਨ ਲਾਜ਼ਮੀ
- ਸਮਾਰਟ ਲਾਇਸੈਂਸਿੰਗ: ਇੰਟਰਨੈੱਟ ਕਨੈਕਟਿਵਿਟੀ ਜਾਂ ਸਮਾਰਟ ਸਾਫਟਵੇਅਰ ਮੈਨੇਜਰ ਸੈਟੇਲਾਈਟ ਦੀ ਲੋੜ
- ਵੱਧ ਸਹਾਇਤਾ ਖਰਚ: ਸਮਾਰਟਨੈੱਟ ਆਮ ਤੌਰ ‘ਤੇ ਹਾਰਡਵੇਅਰ ਲਾਗਤ ਦਾ 12-15% ਸਾਲਾਨਾ
ਕੁੱਲ ਮਾਲਕੀ ਲਾਗਤ (TCO) ਦੀ ਤੁਲਨਾ
ਅਸਲੀ ਦੁਨੀਆ ਦਾ TCO ਦ੍ਰਿਸ਼: ਮੱਧਮ ਆਕਾਰ ਦਾ ਉਦਯੋਗ (500 ਕਰਮਚਾਰੀ)
ਲੋੜਾਂ:
- 5 Gbps ਫਾਇਰਵਾਲ ਥਰੂਪੁੱਟ (ਸਾਰੇ ਸੁਰੱਖਿਆ ਫੀਚਰਾਂ ਨਾਲ)
- 3 ਸਥਾਨਾਂ ਲਈ ਕੇਂਦਰੀਕ੍ਰਿਤ ਪ੍ਰਬੰਧਨ
- 5 ਸਾਲਾਂ ਦੀ ਤਾਇਨਾਤੀ ਚੱਕਰ
- ਉੱਚ ਉਪਲਬਧਤਾ (ਐਕਟਿਵ-ਪੈਸਿਵ ਕਲੱਸਟਰ)
ਫੋਰਟੀਨੈੱਟ ਹੱਲ TCO:
Hardware:
- 2× FortiGate 600F (HA pair): $40,000
- FortiManager VM (free for <10 devices): $0
- FortiAnalyzer 1000E: $8,000

Subscriptions (5 years):
- Enterprise Bundle licenses: $7,000/year × 2 firewalls × 5 years = $70,000
- FortiCare Premium Support: $2,000/year × 2 firewalls × 5 years = $20,000
- FortiAnalyzer log storage: $1,000/year × 5 years = $5,000

Professional Services:
- Initial deployment and training: $10,000

Total 5-year TCO: $153,000
Average annual cost: $30,600
ਸਿਸਕੋ ਹੱਲ TCO:
Hardware:
- 2× Cisco FPR4145 (HA pair): $64,000
- Firepower Management Center 2500: $25,000

Subscriptions (5 years):
- Cisco Plus Secure (all licenses): $15,000/year × 2 firewalls × 5 years = $150,000
- SmartNet 8×5×NBD: $4,000/year × 2 firewalls × 5 years = $40,000
- FMC support: $2,500/year × 5 years = $12,500

Professional Services:
- Initial deployment and training: $20,000

Total 5-year TCO: $311,500
Average annual cost: $62,300
TCO ਵਿਸ਼ਲੇਸ਼ਣ:
- ਸਿਸਕੋ ਹੱਲ 5 ਸਾਲਾਂ ਵਿੱਚ ਫੋਰਟੀਨੈੱਟ ਨਾਲੋਂ 103% ਜ਼ਿਆਦਾ ਖਰਚੀਲਾ ਹੈ ($158,500 ਦਾ ਫਰਕ)
- ਸਿਸਕੋ ਪ੍ਰੀਮੀਅਮ ਮੁੱਖ ਤੌਰ ‘ਤੇ ਹਾਰਡਵੇਅਰ ਖਰਚ (50% ਵੱਧ) ਅਤੇ ਸਹਾਇਤਾ (100% ਵੱਧ)
- ਦੋਹਾਂ ਹੱਲਾਂ ਨੇ ਤਕਨੀਕੀ ਲੋੜਾਂ ਪੂਰੀਆਂ ਕੀਤੀਆਂ (6 Gbps ਫੋਰਟੀਗੇਟ ਵਿਰੁੱਧ 7 Gbps ਫਾਇਰਪਾਵਰ)
ਜਦੋਂ ਸਿਸਕੋ ਦੀ ਵੱਧ ਲਾਗਤ ਜਾਇਜ਼ ਹੁੰਦੀ ਹੈ:
- ਮੌਜੂਦਾ ਸਿਸਕੋ ਕੈਂਪਸ ਨੈੱਟਵਰਕ ਜਿਸ ਵਿੱਚ ISE ਅਤੇ TrustSec ਹੈ
- ਉੱਨਤ ਰਾਊਟਿੰਗ ਪ੍ਰੋਟੋਕੋਲ ਦੀ ਲੋੜ (ਪੂਰਾ BGP ਟੇਬਲ, MPLS ਇੰਟੀਗ੍ਰੇਸ਼ਨ)
- ਸਿਸਕੋ TAC ਸਹਾਇਤਾ ਸਤਰ ਲਈ ਉਦਯੋਗ ਮੰਡੇਟ
- ਜਟਿਲ ਬਹੁ-ਕਿਰਾਏਦਾਰ ਜਾਂ ਸੇਵਾ ਪ੍ਰਦਾਤਾ ਤਾਇਨਾਤੀ
ਵਰਤੋਂ ਕੇਸ ਦੀ ਸਿਫਾਰਸ਼ਾਂ
ਛੋਟਾ ਕਾਰੋਬਾਰ (10-100 ਕਰਮਚਾਰੀ)
ਦ੍ਰਿਸ਼: ਇਕੱਲਾ ਦਫਤਰ, ਬੁਨਿਆਦੀ ਸੁਰੱਖਿਆ ਲੋੜਾਂ, ਸੀਮਿਤ IT ਸਟਾਫ, ਬਜਟ-ਸਚੇਤ
ਸਿਫਾਰਸ਼ੀ ਹੱਲ: ਫੋਰਟੀਨੈੱਟ
ਕਾਰਨ:
- ਘੱਟ ਪਹਿਲਾ ਖਰਚ: ਫੋਰਟੀਗੇਟ 60F ਜਾਂ 100F $1,000-$3,000 ਵਿੱਚ ਯੋਗ ਪ੍ਰਦਰਸ਼ਨ ਦਿੰਦਾ ਹੈ
- ਸਰਲ ਪ੍ਰਬੰਧਨ: ਸਿੰਗਲ-ਪੇਨ-ਆਫ-ਗਲਾਸ ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਜਟਿਲਤਾ ਘਟਾਉਂਦਾ ਹੈ
- ਸਭ-ਇੱਕ ਵਿੱਚ: ਫਾਇਰਵਾਲ, VPN, SD-WAN, ਅਤੇ ਵਾਇਰਲੈੱਸ ਕੰਟਰੋਲਰ ਇੱਕ ਡਿਵਾਈਸ ਵਿੱਚ
- ਪੂਰਵ ਅਨੁਮਾਨ ਲਾਇਸੈਂਸਿੰਗ: ਬੰਡਲ ਸਬਸਕ੍ਰਿਪਸ਼ਨ ਬਜਟ ਬਣਾਉਣਾ ਆਸਾਨ
ਨਮੂਨਾ ਸੰਰਚਨਾ:
Equipment:
- 1× FortiGate 100F: $2,500
- 2× FortiSwitch 124F (48-port): $2,000 each
- 3× FortiAP 431F (WiFi 6): $600 each
- Enterprise Bundle subscription: $900/year
- FortiCare 8×5 Support: $300/year

Total first-year cost: $9,100
Annual renewal: $1,200
ਮੱਧਮ ਆਕਾਰ ਦਾ ਉਦਯੋਗ (100-1,000 ਕਰਮਚਾਰੀ)
ਦ੍ਰਿਸ਼: ਕਈ ਦਫਤਰ, ਅਨੁਕੂਲਤਾ ਲੋੜਾਂ (PCI-DSS, HIPAA), ਅੰਦਰੂਨੀ IT ਟੀਮ, ਉੱਨਤ ਫੀਚਰਾਂ ਦੀ ਲੋੜ
ਸਿਫਾਰਸ਼ੀ ਹੱਲ: ਨੈੱਟਵਰਕ ਢਾਂਚੇ ‘ਤੇ ਨਿਰਭਰ ਕਰਦਾ ਹੈ
ਫੋਰਟੀਨੈੱਟ ਚੁਣੋ ਜੇ:
- ਕੋਈ ਮੌਜੂਦਾ ਸਿਸਕੋ ਕੈਂਪਸ ਨੈੱਟਵਰਕ ਨਹੀਂ
- ਬ੍ਰਾਂਚ ਦਫਤਰਾਂ ਨੂੰ ਇੰਟੀਗ੍ਰੇਟਡ SD-WAN ਦੀ ਲੋੜ
- ਬਜਟ ਸੀਮਾਵਾਂ (ਸਿਸਕੋ ਨਾਲੋਂ 30-40% ਲਾਗਤ ਬਚਤ)
- IT ਟੀਮ ਇਕਜੁੱਟ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਵਿੱਚ ਸੁਖਦ
ਸਿਸਕੋ ਚੁਣੋ ਜੇ:
- ਮੌਜੂਦਾ ਸਿਸਕੋ ਕੈਂਪਸ ਨੈੱਟਵਰਕ ਜਿਸ ਵਿੱਚ ਕੈਟਾਲਿਸਟ ਸਵਿੱਚ ਹਨ
- ISE ਪਹਿਲਾਂ ਹੀ ਨੈੱਟਵਰਕ ਐਕਸੈਸ ਕੰਟਰੋਲ ਲਈ ਤਾਇਨਾਤ
- ਉੱਨਤ ਵਿਭਾਜਨ ਲੋੜਾਂ (TrustSec/SGT)
- ਵਿਕਰੇਤਾ ਸਹਾਇਤਾ SLA ਲਈ ਅਨੁਕੂਲਤਾ ਮੰਡੇਟ
ਨਮੂਨਾ ਸੰਰਚਨਾ (ਫੋਰਟੀਨੈੱਟ):
Headquarters:
- 2× FortiGate 600F (HA cluster): $40,000
- FortiManager 400E: $12,000
- FortiAnalyzer 1000E: $8,000

Branch Offices (5 locations):
- 5× FortiGate 100F: $12,500
- 10× FortiSwitch 124F: $20,000

Subscriptions (annual):
- Enterprise Bundle: $24,000
- FortiCare Premium Support: $8,000

Total first-year cost: $124,500
Annual renewal: $32,000
ਨਮੂਨਾ ਸੰਰਚਨਾ (ਸਿਸਕੋ):
Headquarters:
- 2× Cisco FPR4145 (HA cluster): $64,000
- Cisco FMC 2500: $25,000
- Cisco ISE 3615 (2-node): $45,000

Branch Offices (5 locations):
- 5× Cisco FPR2140: $45,000
- 10× Catalyst 9200-48P: $80,000

Subscriptions (annual):
- Cisco Plus Secure licenses: $90,000
- SmartNet support: $30,000
- ISE Plus licenses: $15,000

Total first-year cost: $394,000
Annual renewal: $135,000
ਲਾਗਤ ਦਾ ਫਰਕ: ਸਿਸਕੋ ਹੱਲ 216% ਜ਼ਿਆਦਾ ਖਰਚੀਲਾ ਹੈ ($269,500 ਪਹਿਲਾ ਸਾਲ, $103,000 ਸਾਲਾਨਾ)
ਵੱਡਾ ਉਦਯੋਗ (1,000-10,000 ਕਰਮਚਾਰੀ)
ਦ੍ਰਿਸ਼: ਗਲੋਬਲ ਓਪਰੇਸ਼ਨ, ਡਾਟਾ ਸੈਂਟਰ ਢਾਂਚਾ, ਜਟਿਲ ਅਨੁਕੂਲਤਾ, ਸਮਰਪਿਤ ਸੁਰੱਖਿਆ ਟੀਮ
ਸਿਫਾਰਸ਼ੀ ਹੱਲ: ਸਿਸਕੋ (ਵਿਚਾਰਾਂ ਸਮੇਤ)
ਸਿਸਕੋ ਲਈ ਕਾਰਨ:
- ਪ੍ਰਮਾਣਿਤ ਸਕੇਲ ‘ਤੇ: ਸਿਸਕੋ TAC ਸਹਾਇਤਾ 24×7 ਓਪਰੇਸ਼ਨ ਲਈ ਅਹਿਮ
- ਉੱਨਤ ਇੰਟੀਗ੍ਰੇਸ਼ਨ: SecureX, ISE, ACI, SD-WAN ਸਹਿਯੋਗ ਨਾਲ ਕੰਮ ਕਰਦੇ ਹਨ
- ਡਾਟਾ ਸੈਂਟਰ ਫੀਚਰ: Nexus, ACI, Tetration ਨਾਲ ਇੰਟੀਗ੍ਰੇਸ਼ਨ ਵਰਕਲੋਡ ਸੁਰੱਖਿਆ ਲਈ
- ਸਲਾਹਕਾਰ ਸਹਾਇਤਾ: ਸਿਸਕੋ ਐਡਵਾਂਸਡ ਸਰਵਿਸਿਜ਼ ਆਰਕੀਟੈਕਚਰ ਅਤੇ ਅਪਟੀਮਾਈਜ਼ੇਸ਼ਨ ਲਈ
- ਆਡਿਟ ਲੋੜਾਂ: ਕਈ ਅਨੁਕੂਲਤਾ ਫਰੇਮਵਰਕ ਸਿਸਕੋ ਢਾਂਚਾ ਉਮੀਦ ਕਰਦੇ ਹਨ
ਹਾਲਾਂਕਿ, ਹਾਈਬ੍ਰਿਡ ਪਹੁੰਚ ਬਾਰੇ ਸੋਚੋ:
Data Center / Headquarters: Cisco
- Cisco Firepower 9300 series (high performance)
- Cisco ISE for network access control
- Integration with existing Cisco data center

Branch Offices: Fortinet
- FortiGate appliances for cost-effective branch security
- Integrated SD-WAN to headquarters
- Managed via FortiManager (centralized)

Savings: 40-50% reduction in branch office costs while maintaining Cisco core
ਸੇਵਾ ਪ੍ਰਦਾਤਾ / MSP
ਦ੍ਰਿਸ਼: ਬਹੁ-ਕਿਰਾਏਦਾਰ ਵਾਤਾਵਰਣ, ਆਟੋਮੇਸ਼ਨ ਲੋੜਾਂ, API ਇੰਟੀਗ੍ਰੇਸ਼ਨ ਜ਼ਰੂਰੀ
ਸਿਫਾਰਸ਼ੀ ਹੱਲ: ਜ਼ਿਆਦਾਤਰ MSP ਲਈ ਫੋਰਟੀਨੈੱਟ, ਵਿਸ਼ੇਸ਼ ਕੇਸਾਂ ਲਈ ਸਿਸਕੋ
MSP ਲਈ ਫੋਰਟੀਨੈੱਟ:
- ਐਡਮਿਨਿਸਟ੍ਰੇਟਿਵ ਡੋਮੇਨ (ADOMs): ਫੋਰਟੀਮੈਨੇਜਰ ਸੱਚੀ ਬਹੁ-ਕਿਰਾਏਦਾਰੀ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ
- ਲਚਕੀਲਾ ਲਾਇਸੈਂਸਿੰਗ: ਪ੍ਰਤੀ-ਡਿਵਾਈਸ ਲਾਇਸੈਂਸਿੰਗ ਨਾਲ ਵਧਦੇ-ਵਧਦੇ ਭੁਗਤਾਨ
- API ਪਰਿਪੱਕਵਤਾ: ਆਟੋਮੇਸ਼ਨ ਲਈ ਬਹੁਤ ਵਧੀਆ Terraform/Ansible ਸਹਾਇਤਾ
- ਮੁਨਾਫਾ ਮਾਰਜਿਨ: ਘੱਟ ਲਾਗਤ ਨਾਲ ਪ੍ਰਬੰਧਿਤ ਸੇਵਾਵਾਂ ‘ਤੇ ਵਧੀਆ ਮਾਰਜਿਨ
ਸੇਵਾ ਪ੍ਰਦਾਤਾ ਲਈ ਸਿਸਕੋ:
- Viptela SD-WAN: ਸੇਵਾ ਪ੍ਰਦਾਤਾ ਸਕੇਲ ਅਤੇ ਬਹੁ-ਕਿਰਾਏਦਾਰੀ ਲਈ ਬਣਾਇਆ ਗਿਆ
- ਬਹੁ-ਇੰਸਟੈਂਸ FMC: ਹਰ ਗਾਹਕ ਲਈ ਵੱਖਰਾ FMC ਜਾਂ ਕਿਰਾਏਦਾਰੀ ਨਾਲ ਸਾਂਝਾ
- ਬ੍ਰਾਂਡ ਪਛਾਣ: ਉਦਯੋਗ ਗਾਹਕ ਅਕਸਰ ਸਿਸਕੋ ਨੂੰ ਨਾਮ ਨਾਲ ਮੰਗਦੇ ਹਨ
- ਪੇਸ਼ੇਵਰ ਸੇਵਾਵਾਂ: ਸਿਸਕੋ ਭਾਗੀਦਾਰ ਕਾਰਜਕ੍ਰਮ ਡੀਲ ਰਜਿਸਟ੍ਰੇਸ਼ਨ ਅਤੇ ਮਾਰਜਿਨ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ
ਮਾਈਗ੍ਰੇਸ਼ਨ ਵਿਚਾਰ
ਸਿਸਕੋ ਤੋਂ ਫੋਰਟੀਨੈੱਟ ਵੱਲ ਮਾਈਗ੍ਰੇਟ ਕਰਨਾ
ਆਮ ਮਾਈਗ੍ਰੇਸ਼ਨ ਕਾਰਕ:
- ਲਾਗਤ ਘਟਾਉਣਾ: 5 ਸਾਲਾਂ ਵਿੱਚ 40-60% TCO ਬਚਤ
- ਸਰਲ ਪ੍ਰਬੰਧਨ: ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਕਾਰਜਕਾਰੀ ਭਾਰ ਘਟਾਉਂਦਾ ਹੈ
- SD-WAN ਇੰਟੀਗ੍ਰੇਸ਼ਨ: ਵੱਖਰੇ ਉਪਕਰਨਾਂ ਦੇ ਬਿਨਾਂ ਇੰਟੀਗ੍ਰੇਟਡ SD-WAN ਦੀ ਲੋੜ
ਮਾਈਗ੍ਰੇਸ਼ਨ ਚੁਣੌਤੀਆਂ:
ਸੰਰਚਨਾ ਅਨੁਵਾਦ:
- ਕੋਈ ਆਟੋਮੈਟਿਕ ਸਿਸਕੋ → ਫੋਰਟੀਓਐਸ ਰੂਪਾਂਤਰਣ ਸੰਦ ਨਹੀਂ
- ਨੀਤੀ ਲਾਜਿਕ ਨੂੰ ਹੱਥੋਂ ਦੁਬਾਰਾ ਬਣਾਉਣਾ ਪੈਂਦਾ ਹੈ
- VPN ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਮੁੜ ਸੰਰਚਿਤ ਕਰਨਾ ਲਾਜ਼ਮੀ (ਖਾਸ ਕਰਕੇ ਸਾਈਟ-ਟੂ-ਸਾਈਟ IPsec)
ਸਟਾਫ਼ ਟ੍ਰੇਨਿੰਗ:
- ਫੋਰਟੀਓਐਸ CLI ਵਿਆਕਰਨ ਸਿਸਕੋ IOS ਤੋਂ ਕਾਫੀ ਵੱਖਰਾ ਹੈ
- ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਧਾਰਣਾਵਾਂ ਵਿੱਚ ਵੱਡਾ ਬਦਲਾਅ ਲਾਜ਼ਮੀ
- ਪ੍ਰਸ਼ਾਸਕੀ ਟੀਮ ਲਈ 2-3 ਹਫ਼ਤੇ ਦਾ ਬਜਟ ਬਣਾਓ
ਇੰਟੀਗ੍ਰੇਸ਼ਨ ਪੁਆਇੰਟ:
- ਤੀਜੀ-ਪੱਖੀ ਸੰਦ ਜੋ ਸਿਸਕੋ API ਨਾਲ ਜੁੜੇ ਹਨ, ਉਹਨਾਂ ਨੂੰ ਅਪਡੇਟ ਕਰਨ ਦੀ ਲੋੜ
- ਮਾਨੀਟਰਿੰਗ ਸਿਸਟਮ (ਸਪਲੰਕ, ELK) ਲਈ ਨਵੇਂ ਲੌਗ ਪਾਰਸਰ
- ਨੈੱਟਵਰਕ ਪ੍ਰਬੰਧਨ ਸੰਦਾਂ ਨੂੰ ਮੁੜ ਸੰਰਚਿਤ ਕਰਨਾ
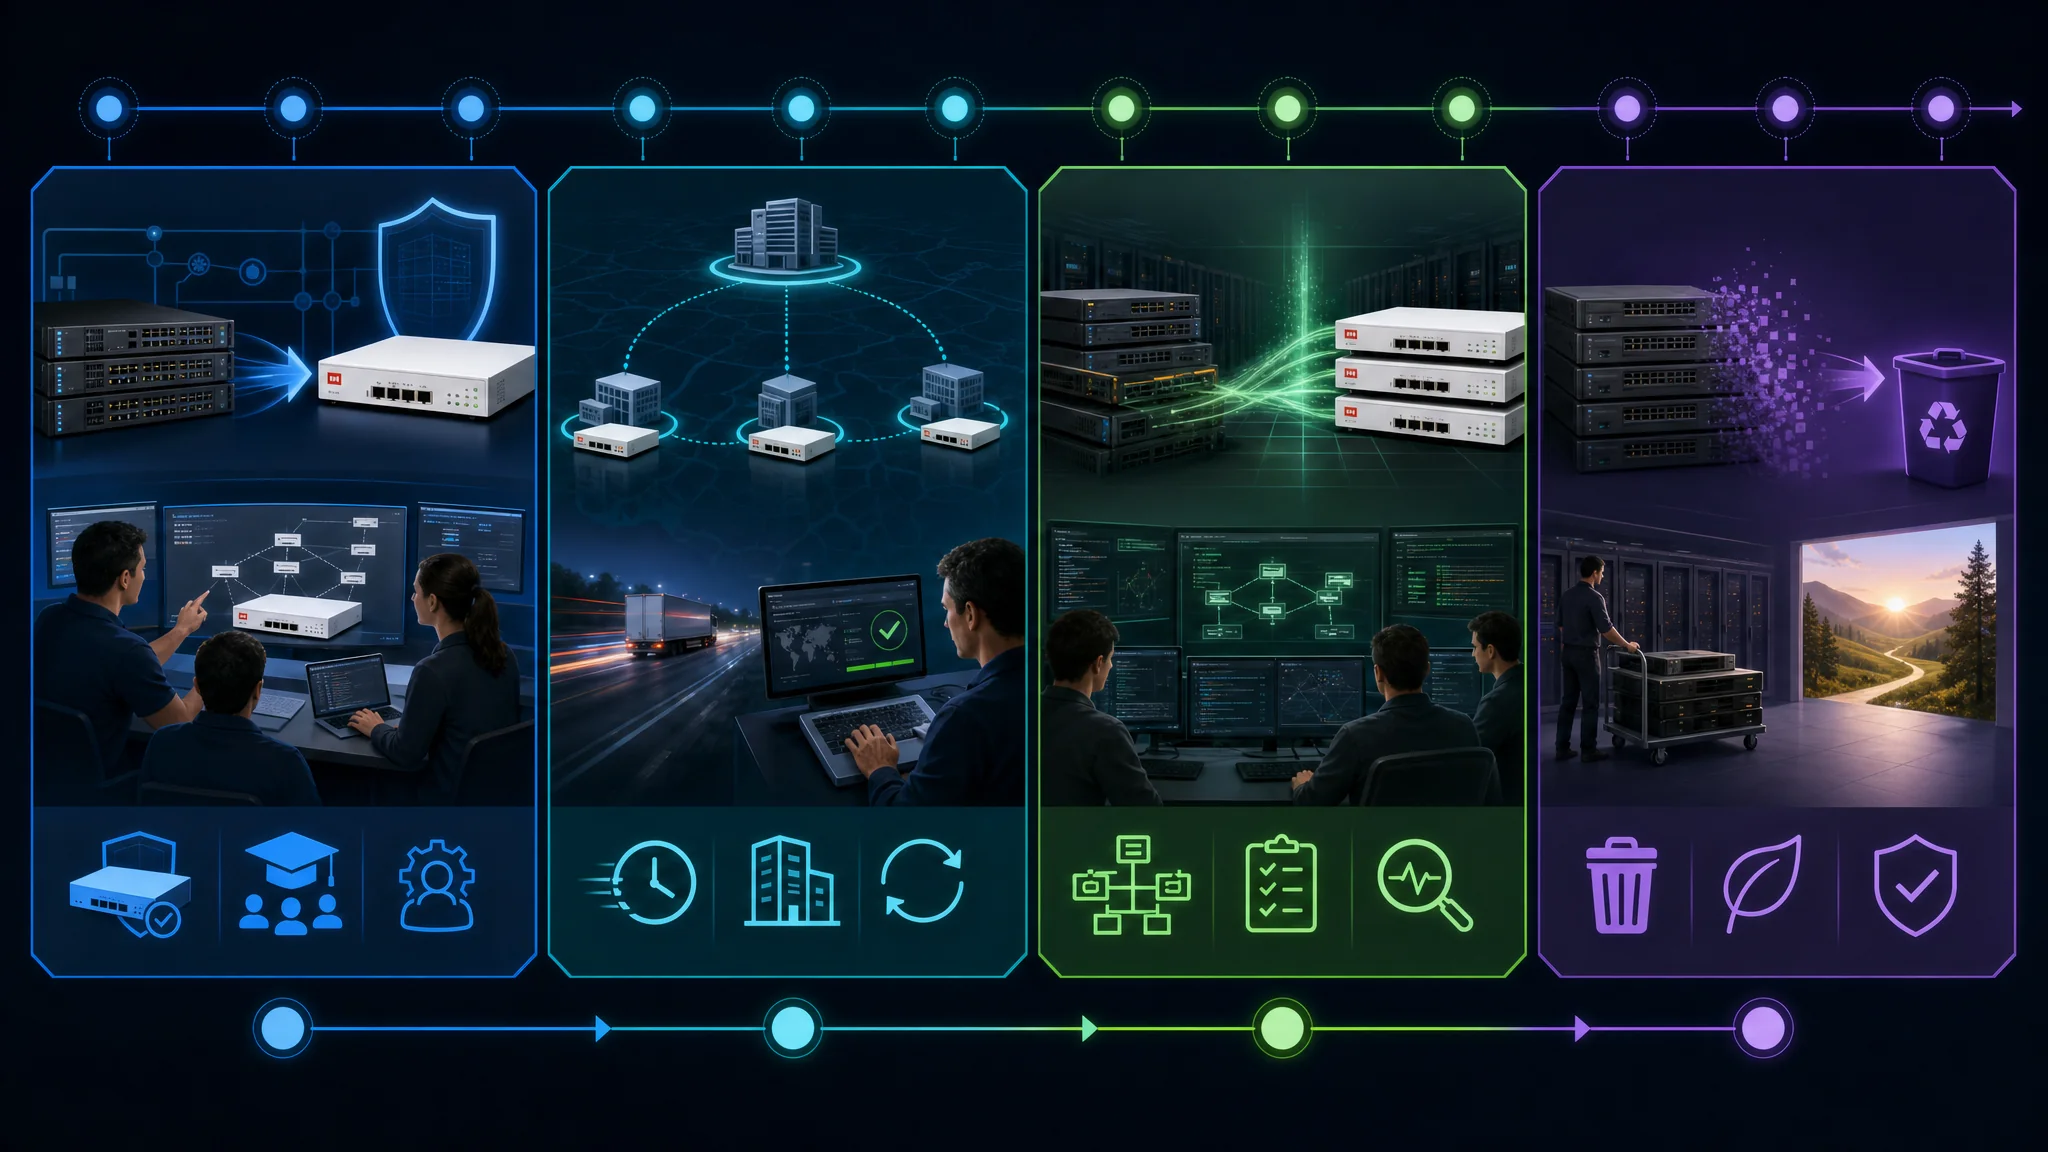
ਮਾਈਗ੍ਰੇਸ਼ਨ ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸ:
Phase 1: Pilot (Months 1-2)
- Deploy FortiGate in parallel at pilot site
- Replicate existing Cisco policies
- Train team on FortiGate management
- Validate performance and features

Phase 2: Branch Rollout (Months 3-6)
- Migrate branch offices first (simpler configurations)
- Use cutover windows to minimize downtime
- Keep Cisco policies documented for rollback

Phase 3: Data Center / HQ (Months 7-9)
- More complex configurations require careful planning
- Consider HA cutover to minimize downtime
- Extensive testing of all VPN connections

Phase 4: Decommission (Months 10-12)
- Remove Cisco equipment after stability period
- Return or repurpose hardware
- Cancel Cisco SmartNet subscriptions
ਫੋਰਟੀਨੈੱਟ ਤੋਂ ਸਿਸਕੋ ਵੱਲ ਮਾਈਗ੍ਰੇਟ ਕਰਨਾ
ਆਮ ਮਾਈਗ੍ਰੇਸ਼ਨ ਕਾਰਕ:
- ਉਦਯੋਗ ਮਿਆਰੀਕਰਨ: ਸਿਸਕੋ ਢਾਂਚਾ ਲਈ ਕਾਰਪੋਰੇਟ ਮੰਡੇਟ
- ਉੱਨਤ ਫੀਚਰ: ISE ਇੰਟੀਗ੍ਰੇਸ਼ਨ ਜਾਂ TrustSec ਵਿਭਾਜਨ ਦੀ ਲੋੜ
- ਅਧਿਗ੍ਰਹਣ: ਕੰਪਨੀ ਵੱਡੇ ਸਿਸਕੋ-ਮਿਆਰੀਕ੍ਰਿਤ ਉਦਯੋਗ ਦੁਆਰਾ ਖਰੀਦੀ ਗਈ
ਮਾਈਗ੍ਰੇਸ਼ਨ ਚੁਣੌਤੀਆਂ:
ਵੱਧੀ ਹੋਈ ਜਟਿਲਤਾ:
- FMC ਫੋਰਟੀਮੈਨੇਜਰ ਦੀ ਸਾਦਗੀ ਦੇ ਮੁਕਾਬਲੇ ਵਾਧੂ ਪ੍ਰਬੰਧਨ ਪਰਤ ਲਿਆਉਂਦਾ ਹੈ
- ਸਿਸਕੋ ਲਾਇਸੈਂਸਿੰਗ ਜ਼ਿਆਦਾ ਜਟਿਲ (ਕਈ SKUs ਬਨਾਮ ਬੰਡਲ ਫੋਰਟੀਗਾਰਡ)
- FMC ਇੰਟਰਫੇਸ ਅਤੇ ਸਿਸਕੋ CLI ਲਈ ਸਟਾਫ਼ ਟ੍ਰੇਨਿੰਗ ਲਾਜ਼ਮੀ
ਲਾਗਤ ਪ੍ਰਭਾਵ:
- ਸਮਾਨ ਪ੍ਰਦਰਸ਼ਨ ਲਈ ਹਾਰਡਵੇਅਰ ਖਰਚ 50-100% ਵੱਧ
- ਲਾਇਸੈਂਸਿੰਗ ਅਤੇ ਸਹਾਇਤਾ ਲਗਭਗ ਦੋਗੁਣਾ
- ਉਦਯੋਗ ਤਾਇਨਾਤੀਆਂ ਲਈ ਅਕਸਰ ਪੇਸ਼ੇਵਰ ਸੇਵਾਵਾਂ ਦੀ ਲੋੜ
ਫੀਚਰ ਸਮਾਨਤਾ:
- ਫੋਰਟੀਨੈੱਟ ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਫੀਚਰਾਂ ਦੇ ਸਿੱਧੇ ਸਿਸਕੋ ਸਮਾਨ ਨਹੀਂ
- ਕਾਰਜਕਾਰੀ ਮਿਲਾਉਣ ਲਈ ਵਾਧੂ ਸਿਸਕੋ ਉਤਪਾਦ (ISE, Tetration) ਦੀ ਲੋੜ ਹੋ ਸਕਦੀ ਹੈ
ਮਾਈਗ੍ਰੇਸ਼ਨ ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸ:
Phase 1: Design (Months 1-2)
- Assess current FortiGate features in use
- Design equivalent Cisco architecture
- Identify features requiring additional Cisco products (ISE, etc.)
- Validate licensing requirements with Cisco SE

Phase 2: Proof of Concept (Months 3-4)
- Deploy Cisco FMC and test firewall in lab
- Replicate critical policies and test thoroughly
- Train security team on FMC management
- Benchmark performance under realistic load

Phase 3: Phased Deployment (Months 5-12)
- Deploy Cisco firewalls at new locations first
- Cutover existing locations during maintenance windows
- Maintain FortiGate parallel for 30-60 days
- Extensive VPN and application testing

Phase 4: Optimization (Months 13-18)
- Leverage advanced Cisco features (TrustSec, etc.)
- Integrate with other Cisco products
- Optimize policies and rule bases
2026 ਉਤਪਾਦ ਅੱਪਡੇਟ ਅਤੇ ਰੋਡਮੈਪ
ਫੋਰਟੀਨੈੱਟ ਅੱਪਡੇਟ (2026)
FortiOS 7.6 (ਜਾਰੀ ਕੀਤਾ Q1 2026):
- HTTP/3 ਅਤੇ QUIC ਹਾਰਡਵੇਅਰ ਤੇਜ਼ੀ: ਆਧੁਨਿਕ ਵੈੱਬ ਪ੍ਰੋਟੋਕੋਲਾਂ ਲਈ ਮੂਲ ਸਹਾਇਤਾ
- ਸੁਧਾਰਿਆ AI/ML ਖ਼ਤਰਾ ਪਛਾਣ: FortiGuard AI ਇੰਜਣ ਜ਼ੀਰੋ-ਡੇ ਖ਼ਤਰਿਆਂ ਦੀ ਪਹਿਚਾਣ ਕਰਦਾ ਹੈ
- ਸੁਧਾਰਿਆ SD-WAN: ਸਧਾਰਣ ਬਹੁ-ਸਾਈਟ ਤਾਇਨਾਤੀ ਲਈ SLA ਟੈਂਪਲੇਟਿੰਗ
- ਕੁਬਰਨੇਟਸ ਇੰਟੀਗ੍ਰੇਸ਼ਨ: ਕੰਟੇਨਰਾਈਜ਼ਡ ਐਪਲੀਕੇਸ਼ਨਾਂ ਲਈ ਮੂਲ ਸੁਰੱਖਿਆ
- 5G ਇੰਟੀਗ੍ਰੇਸ਼ਨ: FortiExtender 5G WAN ਫੇਲਓਵਰ ਨਾਲ ਐਂਬੈੱਡਡ 5G ਮੋਡਮ
Security Fabric 3.0 (ਜਾਰੀ ਕੀਤਾ Q2 2026):
- ਵਿਸਤ੍ਰਿਤ ਖੋਜ ਅਤੇ ਪ੍ਰਤੀਕਿਰਿਆ (XDR): ਨੈੱਟਵਰਕ, ਐਂਡਪੌਇੰਟ, ਕਲਾਉਡ ਵਿੱਚ ਇਕਜੁੱਟ ਖ਼ਤਰੇ
- ਆਟੋਮੈਟਿਕ ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ: FortiSOAR ਪਲੇਬੁੱਕਸ ਖ਼ਤਰਿਆਂ ‘ਤੇ ਆਪਣੇ ਆਪ ਚਲਦੇ ਹਨ
- ਸੁਧਾਰਿਆ ਟੈਲੀਮੇਟਰੀ: ਸਾਰੇ ਡਿਵਾਈਸਾਂ ਅਤੇ ਉਪਭੋਗਤਿਆਂ ਲਈ ਰੀਅਲ-ਟਾਈਮ ਖ਼ਤਰਾ ਸਕੋਰਿੰਗ
- ਕਲਾਉਡ-ਮੂਲ ਸੁਰੱਖਿਆ: ਓਨ-ਪ੍ਰੇਮ ਅਤੇ ਕਲਾਉਡ ਵਰਕਲੋਡ ਲਈ ਇਕਜੁੱਟ ਨੀਤੀਆਂ
ਆਉਣ ਵਾਲਾ FortiGate ਹਾਰਡਵੇਅਰ (2026-2027):
- FortiGate 7000 ਸੀਰੀਜ਼: ਨਵਾਂ ਫਲੈਗਸ਼ਿਪ ਪਲੇਟਫਾਰਮ (400 Gbps+ ਥਰੂਪੁੱਟ)
- FortiGate ਰੱਗਡ ਸੀਰੀਜ਼: ਉਦਯੋਗਿਕ ਅਤੇ IoT-ਕੇਂਦਰਿਤ ਉਪਕਰਨ
- FortiGate 5G ਸੀਰੀਜ਼: ਮੋਬਾਈਲ ਤਾਇਨਾਤੀ ਲਈ ਇੰਟੀਗ੍ਰੇਟਡ 5G ਕਨੈਕਟਿਵਿਟੀ
Cisco ਅੱਪਡੇਟਸ (2026)
Cisco Secure Firewall 7.4 (ਜਾਰੀ ਕੀਤਾ Q1 2026):
- Snort 3 ਪ੍ਰਦਰਸ਼ਨ ਸੁਧਾਰ: Snort 2 ਨਾਲੋਂ CPU ਵਰਤੋਂ ਵਿੱਚ 40% ਕਮੀ
- ਸੁਧਾਰਿਆ ਕਲਾਉਡ ਇੰਟੀਗ੍ਰੇਸ਼ਨ: ਮੂਲ AWS ਗੇਟਵੇ ਲੋਡ ਬੈਲੈਂਸਰ ਸਹਾਇਤਾ
- ਸੁਧਾਰਿਆ TLS 1.3 ਵਿਜ਼ੀਬਿਲਿਟੀ: ਬਿਹਤਰ ਇੰਕ੍ਰਿਪਟਡ ਟ੍ਰੈਫਿਕ ਵਿਸ਼ਲੇਸ਼ਣ
- ਅਡੈਪਟਿਵ ਨੀਤੀ ਸਿਫਾਰਸ਼ਾਂ: AI-ਸੁਝਾਏ ਨੀਤੀ ਸੁਧਾਰ
- ਮਲਟੀ-ਕਲਾਉਡ ਪ੍ਰਬੰਧਨ: AWS, Azure, GCP ਤਾਇਨਾਤੀ ਲਈ ਇਕਜੁੱਟ ਨੀਤੀਆਂ
SecureX ਪਲੇਟਫਾਰਮ ਅੱਪਡੇਟਸ (Q3 2026):
- ਵਿਸਤ੍ਰਿਤ ਤੀਜੀ-ਪੱਖੀ ਇੰਟੀਗ੍ਰੇਸ਼ਨ: 400+ ਸੁਰੱਖਿਆ ਵੇਂਡਰ ਇੰਟੀਗ੍ਰੇਸ਼ਨ (300 ਤੋਂ ਵੱਧ)
- ਸੁਧਾਰਿਆ ਆਟੋਮੇਸ਼ਨ: ਘੱਟ-ਕੋਡ ਸੁਰੱਖਿਆ ਆਰਕੀਟੈਕਚਰ ਵਰਕਫਲੋ
- ਖ਼ਤਰਾ ਸ਼ਿਕਾਰ: Talos ਇੰਟੈਲੀਜੈਂਸ ਨਾਲ ਬਿਲਟ-ਇਨ ਖ਼ਤਰਾ ਸ਼ਿਕਾਰ ਟੂਲ
- ਅਨੁਕੂਲਤਾ ਡੈਸ਼ਬੋਰਡ: PCI-DSS, HIPAA, NIST ਲਈ ਪਹਿਲਾਂ ਤੋਂ ਬਣੇ ਡੈਸ਼ਬੋਰਡ
ਆਉਣ ਵਾਲਾ Cisco ਫਾਇਰਵਾਲ ਹਾਰਡਵੇਅਰ (2026-2027):
- Firepower 10000 ਸੀਰੀਜ਼: ਅਗਲੀ ਪੀੜ੍ਹੀ ਦਾ ਫਲੈਗਸ਼ਿਪ (500 Gbps+ ਥਰੂਪੁੱਟ)
- Firepower ਐਂਬੈੱਡਡ ਸਰਵਿਸਿਜ਼: ਅਗਲੀ ਪੀੜ੍ਹੀ ISR ਰਾਊਟਰਾਂ ਲਈ ਸੁਰੱਖਿਆ ਮਾਡਿਊਲ
- Firepower ਵਰਚੁਅਲ ਸੁਧਾਰ: Azure ਅਤੇ AWS ‘ਤੇ ਬਿਹਤਰ ਪ੍ਰਦਰਸ਼ਨ
ਮੁਕਾਬਲਾਤੀ ਵਿਸ਼ਲੇਸ਼ਣ: ਕੌਣ ਜਿੱਤ ਰਿਹਾ ਹੈ?
ਬਾਜ਼ਾਰ ਹਿੱਸਾ ਰੁਝਾਨ (2024-2026):
- Fortinet: ਬਾਜ਼ਾਰ ਹਿੱਸਾ ਵਧ ਰਿਹਾ (24% → 28%), ਖਾਸ ਕਰਕੇ ਮਿਡ-ਮਾਰਕੀਟ ਵਿੱਚ
- Cisco: ਥੋੜ੍ਹਾ ਘਟ ਰਿਹਾ (21% → 19% ਫਾਇਰਵਾਲ ਬਾਜ਼ਾਰ), ਪਰ SD-WAN ਵਿੱਚ ਵਾਧਾ
- ਚਾਲਕ: Fortinet ਦੀ ਤੇਜ਼ ਕੀਮਤ ਅਤੇ SD-WAN ਇੰਟੀਗ੍ਰੇਸ਼ਨ ਤਾਇਨਾਤੀ ਜਿੱਤ ਰਹੀ ਹੈ
ਟੈਕਨੋਲੋਜੀ ਲੀਡਰਸ਼ਿਪ:
- ਪ੍ਰਦਰਸ਼ਨ: Fortinet SPU ਪ੍ਰੋਸੈਸਰਾਂ ਨਾਲ ਪ੍ਰਤੀ ਡਾਲਰ ਥਰੂਪੁੱਟ ਅੱਗੇ
- ਖ਼ਤਰਾ ਇੰਟੈਲੀਜੈਂਸ: Cisco Talos ਅਜੇ ਵੀ ਉਦਯੋਗ ਦਾ ਸੋਨੇ ਦਾ ਮਿਆਰ ਮੰਨਿਆ ਜਾਂਦਾ ਹੈ
- ਨਵੀਨਤਾ: Fortinet ਮੁੱਖ ਫੀਚਰ ਤੇਜ਼ੀ ਨਾਲ ਜਾਰੀ ਕਰਦਾ ਹੈ (6 ਮਹੀਨੇ ਬਨਾਮ 12 ਮਹੀਨੇ ਚੱਕਰ)
- ਕਲਾਉਡ ਇੰਟੀਗ੍ਰੇਸ਼ਨ: Cisco ਮੂਲ ਕਲਾਉਡ API ਇੰਟੀਗ੍ਰੇਸ਼ਨਾਂ ਵਿੱਚ ਅੱਗੇ
ਗਾਹਕ ਸੰਤੁਸ਼ਟੀ (Gartner Peer Insights, 2026):
- Fortinet: 4.5/5.0 ਤਾਰੇ (ਮੁੱਲ ਅਤੇ ਪ੍ਰਦਰਸ਼ਨ ‘ਤੇ ਜ਼ੋਰ)
- Cisco: 4.2/5.0 ਤਾਰੇ (ਸਹਾਇਤਾ ਅਤੇ ਪਰਿਵਾਰ ‘ਤੇ ਜ਼ੋਰ)
ਫੈਸਲਾ ਫਰੇਮਵਰਕ: ਆਪਣਾ ਹੱਲ ਚੁਣੋ
ਫੈਸਲਾ ਦਰੱਖਤ
┌─────────────────────────────────────────────────────────┐
│  Do you have existing Cisco campus network (ISE)?      │
└───────────────┬─────────────────────────────────────────┘
                │
        ┌───────┴───────┐
       YES             NO
        │               │
        │               │
        v               v
┌──────────────┐  ┌─────────────────┐
│ Need TrustSec │  │ Need integrated │
│ micro-seg?    │  │ SD-WAN?         │
└───┬──────────┘  └────────┬────────┘
    │                      │
  ┌─┴─┐                  ┌─┴─┐
 YES NO                 YES NO
  │   │                  │   │
  v   v                  v   v
┌────┐ ┌──────┐      ┌────┐ ┌──────┐
│Cisco│ │Either│      │Fort│ │Either│
│wins │ │works │      │inet│ │works │
└────┘ └──────┘      │wins│ └──────┘
                     └────┘
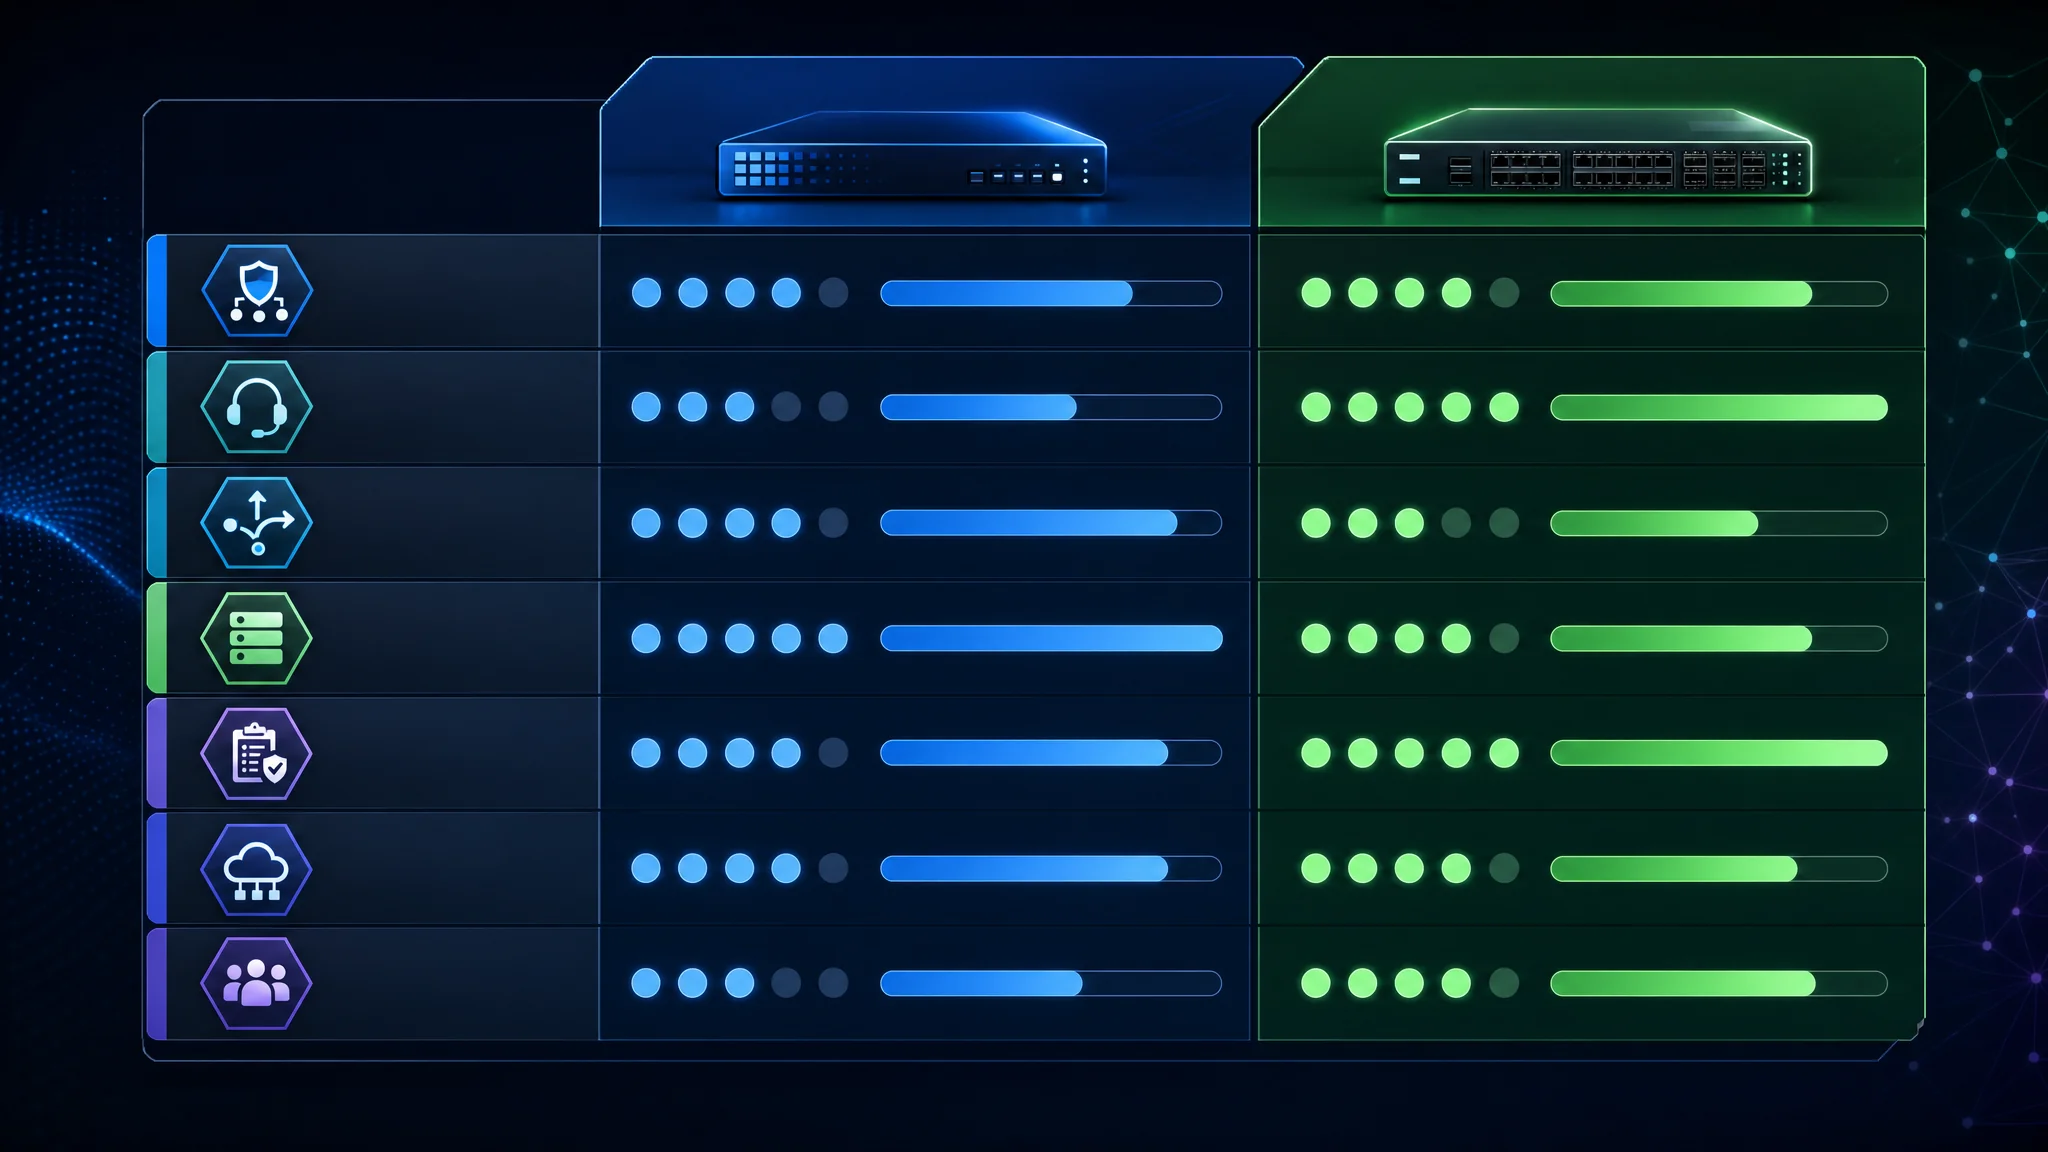
ਚੋਣ ਮਾਪਦੰਡ ਸਕੋਰਕਾਰਡ
ਹਰ ਕਾਰਕ ਨੂੰ 1-5 ਵਿੱਚ ਦਰਜਾ ਦਿਓ (1=ਮਹੱਤਵਪੂਰਨ ਨਹੀਂ, 5=ਅਤਿ-ਆਵਸ਼ਯਕ), ਫਿਰ ਵੇਂਡਰ ਸਕੋਰ ਨਾਲ ਗੁਣਾ ਕਰੋ:
| ਮਾਪਦੰਡ | ਭਾਰ (1-5) | Fortinet ਸਕੋਰ | Cisco ਸਕੋਰ | ਤੁਹਾਡੀ ਪ੍ਰਾਥਮਿਕਤਾ |
|---|---|---|---|---|
| ਸ਼ੁਰੂਆਤੀ ਲਾਗਤ | _____ | 5 | 3 | _____ |
| ਕੁੱਲ ਮਾਲੀ ਲਾਗਤ (5 ਸਾਲ) | _____ | 5 | 3 | _____ |
| ਪ੍ਰਦਰਸ਼ਨ/ਕੀਮਤ | _____ | 5 | 3 | _____ |
| ਕੱਚਾ ਪ੍ਰਦਰਸ਼ਨ | _____ | 4 | 4 | _____ |
| ਪ੍ਰਬੰਧਨ ਸਾਦਗੀ | _____ | 5 | 3 | _____ |
| ਵੇਂਡਰ ਪਰਿਵਾਰ | _____ | 3 | 5 | _____ |
| ਤੀਜੀ-ਪੱਖੀ ਇੰਟੀਗ੍ਰੇਸ਼ਨ | _____ | 3 | 5 | _____ |
| ਉੱਨਤ ਰਾਊਟਿੰਗ | _____ | 3 | 5 | _____ |
| ਸਹਾਇਤਾ ਗੁਣਵੱਤਾ | _____ | 4 | 5 | _____ |
| SD-WAN ਇੰਟੀਗ੍ਰੇਸ਼ਨ | _____ | 5 | 4 | _____ |
| ਖ਼ਤਰਾ ਇੰਟੈਲੀਜੈਂਸ | _____ | 4 | 5 | _____ |
| ਆਟੋਮੇਸ਼ਨ ਪਰਿਪੱਕਤਾ | _____ | 4 | 4 | _____ |
| ਕਲਾਉਡ ਇੰਟੀਗ੍ਰੇਸ਼ਨ | _____ | 4 | 5 | _____ |
ਸਕੋਰਿੰਗ ਨਿਰਦੇਸ਼:
- ਹਰ ਮਾਪਦੰਡ ਲਈ ਆਪਣਾ ਪ੍ਰਾਥਮਿਕਤਾ ਭਾਰ ਭਰੋ (1-5)
- ਹਰ ਕਤਾਰ ਲਈ ਭਾਰ × ਵੇਂਡਰ ਸਕੋਰ ਗੁਣਾ ਕਰੋ
- Fortinet ਅਤੇ Cisco ਲਈ ਕੁੱਲ ਜੋੜੋ
- ਵੱਧ ਕੁੱਲ ਸਕੋਰ ਤੁਹਾਡੇ ਲੋੜਾਂ ਲਈ ਵਧੀਆ ਫਿੱਟ ਦਰਸਾਉਂਦਾ ਹੈ
ਸਥਿਤੀ ਅਨੁਸਾਰ ਅੰਤਿਮ ਸਿਫਾਰਸ਼ਾਂ
Fortinet ਚੁਣੋ ਜਦੋਂ:
- ✅ ਬਜਟ ਸੀਮਾਵਾਂ ਮਹੱਤਵਪੂਰਨ ਹਨ (40-60% ਲਾਗਤ ਬਚਤ)
- ✅ ਵੱਖਰੇ ਉਪਕਰਨਾਂ ਦੇ ਬਿਨਾਂ ਇੰਟੀਗ੍ਰੇਟਡ SD-WAN ਦੀ ਲੋੜ
- ✅ ਸਧਾਰਣ ਪ੍ਰਬੰਧਨ ਪ੍ਰਾਥਮਿਕਤਾ ਹੈ (ਛੋਟੀ IT ਟੀਮ)
- ✅ ਮੁੱਖ ਤੌਰ ‘ਤੇ ਬ੍ਰਾਂਚ ਦਫਤਰ ਤਾਇਨਾਤੀ
- ✅ ਮੌਜੂਦਾ Cisco ਕੈਂਪਸ ਨੈੱਟਵਰਕ ਨਿਵੇਸ਼ ਨਹੀਂ
- ✅ ਪ੍ਰਦਰਸ਼ਨ-ਪ੍ਰਤੀ-ਡਾਲਰ ਮੁੱਖ ਮਾਪਦੰਡ
- ✅ ਇੰਫਰਾਸਟਰੱਕਚਰ-ਐਜ਼-ਕੋਡ ਜ਼ਰੂਰੀ ਹੈ (ਵਧੀਆ Terraform ਸਹਾਇਤਾ)
Cisco ਚੁਣੋ ਜਦੋਂ:
- ✅ ਮੌਜੂਦਾ Cisco ਕੈਂਪਸ ਨੈੱਟਵਰਕ ਜਿਸ ਵਿੱਚ ISE ਤਾਇਨਾਤ ਹੈ
- ✅ ਉੱਨਤ ਵਿਭਾਜਨ ਦੀ ਲੋੜ (TrustSec/SGT ਲੋੜਾਂ)
- ✅ ਐਂਟਰਪ੍ਰਾਈਜ਼ ਪ੍ਰੀਮੀਅਮ ਵੇਂਡਰ ਸਹਾਇਤਾ ਮੰਗਦਾ ਹੈ (Cisco TAC)
- ✅ ਜਟਿਲ ਰਾਊਟਿੰਗ ਲੋੜਾਂ (ਪੂਰੇ BGP ਟੇਬਲ, MPLS)
- ✅ ਵੱਡੇ ਪੱਧਰ ਦੇ ਡਾਟਾ ਸੈਂਟਰ ਤਾਇਨਾਤੀ (ACI ਇੰਟੀਗ੍ਰੇਸ਼ਨ)
- ✅ ਅਨੁਕੂਲਤਾ ਲਈ ਵਿਸ਼ੇਸ਼ ਵੇਂਡਰ ਸਰਟੀਫਿਕੇਸ਼ਨ
- ✅ ਕਲਾਉਡ-ਮੂਲ ਤਾਇਨਾਤੀ (ਸਭ ਤੋਂ ਵਧੀਆ AWS/Azure API ਇੰਟੀਗ੍ਰੇਸ਼ਨ)
- ✅ ਬਹੁ-ਕਿਰਾਏਦਾਰ ਸੇਵਾ ਪ੍ਰਦਾਤਾ ਆਰਕੀਟੈਕਚਰ
ਹਾਈਬ੍ਰਿਡ ਪਹੁੰਚ ਬਾਰੇ ਸੋਚੋ ਜਦੋਂ:
- ✅ ਵੱਡਾ ਐਂਟਰਪ੍ਰਾਈਜ਼ ਜਿਸ ਵਿੱਚ ਡਾਟਾ ਸੈਂਟਰ ਅਤੇ ਬ੍ਰਾਂਚ ਦਫਤਰ ਦੋਹਾਂ ਹਨ
- ✅ ਮੁੱਖ ਦਫਤਰ ਵਿੱਚ Cisco ਗੁਣਵੱਤਾ, ਬ੍ਰਾਂਚਾਂ ਵਿੱਚ ਲਾਗਤ ਬਚਤ
- ✅ ਇੱਕ ਵੇਂਡਰ ਤੋਂ ਦੂਜੇ ਨੂੰ ਬਦਲਣਾ (ਕਦਮ-ਬਦਲ ਮਾਈਗ੍ਰੇਸ਼ਨ)
- ✅ ਵੱਖ-ਵੱਖ ਸਾਈਟਾਂ ਲਈ ਵੱਖ-ਵੱਖ ਸੁਰੱਖਿਆ ਲੋੜਾਂ
ਨਤੀਜਾ
ਦੋਹਾਂ Fortinet ਅਤੇ Cisco ਦੁਨੀਆ-ਪੱਧਰੀ ਨੈੱਟਵਰਕ ਸੁਰੱਖਿਆ ਹੱਲ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ, ਪਰ ਉਹ ਵੱਖ-ਵੱਖ ਸਥਿਤੀਆਂ ਵਿੱਚ ਬਿਹਤਰ ਹਨ:
Fortinet FortiGate ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਆਰਕੀਟੈਕਚਰ ਰਾਹੀਂ ਸ਼ਾਨਦਾਰ ਮੁੱਲ, ਪ੍ਰਤੀ ਡਾਲਰ ਪ੍ਰਦਰਸ਼ਨ, ਅਤੇ ਸਧਾਰਣ ਪ੍ਰਬੰਧਨ ਦਿੰਦਾ ਹੈ। ਇਹ ਇਕਜੁੱਟ ਪਹੁੰਚ ਉਹਨਾਂ ਸੰਗਠਨਾਂ ਲਈ ਬਹੁਤ ਵਧੀਆ ਹੈ ਜੋ ਬਿਨਾਂ ਜਟਿਲਤਾ ਦੇ ਇਕਜੁੱਟ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਚਾਹੁੰਦੇ ਹਨ। FortiGate SMB, ਬ੍ਰਾਂਚ ਦਫਤਰ ਤਾਇਨਾਤੀ, ਅਤੇ ਬਜਟ-ਸਚੇਤ ਐਂਟਰਪ੍ਰਾਈਜ਼ ਲਈ ਸਪਸ਼ਟ ਜੇਤੂ ਹੈ ਜੋ ਆਧੁਨਿਕ ਸੁਰੱਖਿਆ ਫੀਚਰਾਂ ਨੂੰ ਪ੍ਰੀਮੀਅਮ ਕੀਮਤ ਦੇ ਬਿਨਾਂ ਚਾਹੁੰਦੇ ਹਨ।
Cisco Secure Firewall (Firepower) ਵੱਡੇ ਐਂਟਰਪ੍ਰਾਈਜ਼ਾਂ ਲਈ ਲੋੜੀਂਦੇ ਐਂਟਰਪ੍ਰਾਈਜ਼-ਗਰੇਡ ਭਰੋਸੇਯੋਗਤਾ, ਵਿਸ਼ਤ੍ਰਿਤ ਪਰਿਵਾਰ ਇੰਟੀਗ੍ਰੇਸ਼ਨ, ਅਤੇ ਉੱਨਤ ਫੀਚਰ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ। ਜਦੋਂ ਤੁਹਾਨੂੰ ISE ਇੰਟੀਗ੍ਰੇਸ਼ਨ, TrustSec ਮਾਈਕ੍ਰੋ-ਵਿਭਾਜਨ, ਦੁਨੀਆ-ਪੱਧਰੀ ਸਹਾਇਤਾ, ਜਾਂ ਜਟਿਲ ਰਾਊਟਿੰਗ ਸਮਰੱਥਾ ਦੀ ਲੋੜ ਹੋਵੇ ਤਾਂ ਪ੍ਰੀਮੀਅਮ ਕੀਮਤ ਜਾਇਜ਼ ਹੈ। Cisco ਵੱਡੇ ਐਂਟਰਪ੍ਰਾਈਜ਼, ਡਾਟਾ ਸੈਂਟਰ, ਅਤੇ ਮੌਜੂਦਾ Cisco ਢਾਂਚਾ ਨਿਵੇਸ਼ ਵਾਲੇ ਸੰਗਠਨਾਂ ਲਈ ਮਿਆਰੀ ਰਹਿੰਦਾ ਹੈ।
ਸਿਸਕੋ ਹੱਲਾਂ ਲਈ 60-80% TCO ਪ੍ਰੀਮੀਅਮ ਮਹੱਤਵਪੂਰਨ ਹੈ ਅਤੇ ਅਕਸਰ ਇਸ ਨੂੰ ਸਹੀ ਠਹਿਰਾਉਣਾ ਮੁਸ਼ਕਲ ਹੁੰਦਾ ਹੈ ਜਦ ਤੱਕ ਤੁਹਾਨੂੰ ਖਾਸ ਤੌਰ ‘ਤੇ ਸਿਸਕੋ ਦੀਆਂ ਉੱਨਤ ਸਮਰੱਥਾਵਾਂ ਜਾਂ ਇਕੋਸਿਸਟਮ ਇੰਟੀਗ੍ਰੇਸ਼ਨ ਦੀ ਲੋੜ ਨਾ ਹੋਵੇ। ਹਾਲਾਂਕਿ, ਜਿਨ੍ਹਾਂ ਸੰਗਠਨਾਂ ਲਈ ਇਹ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਮਹੱਤਵਪੂਰਨ ਹਨ, ਉਨ੍ਹਾਂ ਲਈ ਸਿਸਕੋ ਦੀ ਨਿਵੇਸ਼ੀ ਕਾਰਗੁਜ਼ਾਰੀ ਅਤੇ ਉੱਨਤ ਸੁਰੱਖਿਆ ਸਮਰੱਥਾਵਾਂ ਰਾਹੀਂ ਲਾਭਦਾਇਕ ਸਾਬਤ ਹੁੰਦੀ ਹੈ।
ਸਾਡੇ 2026 ਲਈ ਸੁਝਾਅ:
- ਛੋਟਾ ਕਾਰੋਬਾਰ (10-100 ਯੂਜ਼ਰ): ਫੋਰਟੀਨੈਟ FortiGate 60F-100F (ਅਦੁਤੀ ਮੁੱਲ)
- ਮਿਡ-ਮਾਰਕੀਟ (100-1,000 ਯੂਜ਼ਰ): ਫੋਰਟੀਨੈਟ (ਜੇਕਰ ਮੌਜੂਦਾ ਸਿਸਕੋ ਢਾਂਚਾ ਸਿਸਕੋ ਦੀ ਮੰਗ ਕਰਦਾ ਹੈ ਤਾਂ ਛੱਡ ਕੇ)
- ਐਂਟਰਪ੍ਰਾਈਜ਼ (1,000-10,000 ਯੂਜ਼ਰ): ਸਿਸਕੋ ਸਿਰਕਾਰੀ ਦਫਤਰ/ਡਾਟਾ ਸੈਂਟਰ ਲਈ, ਸ਼ਾਖਾਵਾਂ ਲਈ ਫੋਰਟੀਨੈਟ ਬਾਰੇ ਸੋਚੋ
- ਵੱਡਾ ਐਂਟਰਪ੍ਰਾਈਜ਼ (10,000+ ਯੂਜ਼ਰ): ਸਿਸਕੋ (ਪ੍ਰਮਾਣਿਤ ਪੱਧਰ ਤੇ, ਵਿਸਤ੍ਰਿਤ ਇਕੋਸਿਸਟਮ)
- ਸੇਵਾ ਪ੍ਰਦਾਤਾ/MSPs: ਫੋਰਟੀਨੈਟ (ਵਧੀਆ ਮਲਟੀ-ਟੇਨੈਂਸੀ ਅਤੇ ਮਾਰਜਿਨ)
ਮੁੱਖ ਬਿੰਦੂ: ਸਿਰਫ਼ ਬ੍ਰਾਂਡ ਦੇ ਆਧਾਰ ‘ਤੇ ਚੋਣ ਨਾ ਕਰੋ। ਆਪਣੀਆਂ ਤਕਨੀਕੀ ਲੋੜਾਂ, ਬਜਟ ਸੀਮਾਵਾਂ ਅਤੇ ਮੌਜੂਦਾ ਢਾਂਚੇ ਨੂੰ ਉਪਰੋਕਤ ਫੈਸਲਾ ਫਰੇਮਵਰਕ ਨਾਲ ਮੇਲ ਖਾਓ। ਕਈ ਸੰਗਠਨ ਸਫਲਤਾਪੂਰਵਕ ਹਾਈਬ੍ਰਿਡ ਆਰਕੀਟੈਕਚਰ ਲਾਗੂ ਕਰਦੇ ਹਨ, ਜਿੱਥੇ ਸਿਸਕੋ ਦੀਆਂ ਤਾਕਤਾਂ ਜਿੱਥੇ ਜ਼ਰੂਰੀ ਹਨ ਉਥੇ ਸਿਸਕੋ ਅਤੇ ਜਿੱਥੇ ਲਾਗਤ ਪ੍ਰਭਾਵਸ਼ੀਲਤਾ ਜ਼ਰੂਰੀ ਹੈ ਉਥੇ ਫੋਰਟੀਨੈਟ ਵਰਤਦੇ ਹਨ।
ਸੰਦਰਭ
- ਫੋਰਟੀਨੈਟ ਅਧਿਕਾਰਿਕ ਵੈੱਬਸਾਈਟ
- ਸਿਸਕੋ ਸੁਰੱਖਿਆ ਅਧਿਕਾਰਿਕ ਵੈੱਬਸਾਈਟ
- ਗਾਰਟਨਰ ਮੈਜਿਕ ਕਵਾਡਰੈਂਟ ਫਾਰ ਨੈੱਟਵਰਕ ਫਾਇਰਵਾਲਜ਼ 2026
- FortiOS 7.6 ਰਿਲੀਜ਼ ਨੋਟਸ
- ਸਿਸਕੋ ਸਿਕਿਊਰ ਫਾਇਰਵਾਲ 7.4 ਦਸਤਾਵੇਜ਼
- NSS Labs NGFW ਤੁਲਨਾਤਮਕ ਰਿਪੋਰਟ 2026
- ਫੋਰਟੀਨੈਟ ਸੁਰੱਖਿਆ ਫੈਬਰਿਕ ਆਰਕੀਟੈਕਚਰ ਗਾਈਡ
- ਸਿਸਕੋ SecureX ਪਲੇਟਫਾਰਮ ਓਵਰਵਿਊ
- ਫੋਰਟੀਨੈਟ ਵਿਰੁੱਧ ਸਿਸਕੋ TCO ਵਿਸ਼ਲੇਸ਼ਣ - ਫੋਰਰੇਸਟਰ ਰਿਸਰਚ 2026
- IDC ਮਾਰਕੀਟਸਕੇਪ: ਵਿਸ਼ਵ ਪੱਧਰੀ ਨੈੱਟਵਰਕ ਸੁਰੱਖਿਆ ਉਪਕਰਨ 2026
Related Posts


This article refers to other articles we've written:
- pfSense ਵਿਰੁੱਧ Firewalla ਵਿਰੁੱਧ OPNsense
ਘਰੇਲੂ ਅਤੇ ਉਦਯੋਗਿਕ ਨੈੱਟਵਰਕ ਸੁਰੱਖਿਆ ਲਈ pfSense, Firewalla, ਅਤੇ OPNsense ਫਾਇਰਵਾਲ ਹੱਲਾਂ ਦੀ 2026 ਦੀ ਵਿਸਤ੍ਰਿਤ ਤੁਲਨਾ। ਆਪਣੀਆਂ ਜ਼ਰੂਰਤਾਂ ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ ਵਿਕਲਪ ਲੱਭੋ।
- Ubiquiti Unifi ਬਨਾਮ TP-Link ਓਮਾਡਾ: ਤੁਹਾਡੇ ਲਈ ਕਿਹੜਾ ਨੈੱਟਵਰਕ ਸਿਸਟਮ ਸਹੀ ਹੈ?
ਆਪਣੀਆਂ ਲੋੜਾਂ ਲਈ ਸਹੀ ਚੋਣ ਕਰਨ ਲਈ Ubiquiti Unifi ਅਤੇ TP-Link Omada ਨੈੱਟਵਰਕਿੰਗ ਪ੍ਰਣਾਲੀਆਂ ਦੀ ਤੁਲਨਾ ਕਰੋ।