
NIST ਦੀਆਂ ਸਿਫ਼ਾਰਸ਼ਾਂ ਨਾਲ ਵਰਕਸਟੇਸ਼ਨਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰੋ

Table of Contents
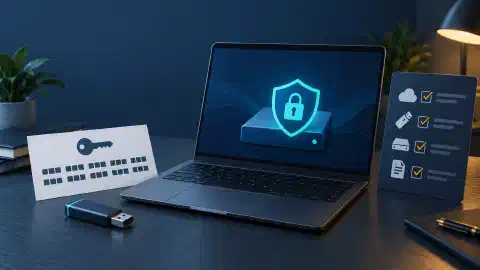
ਵਰਕਸਟੇਸ਼ਨ, ਜਿਵੇਂ ਕਿ ਕਿਸੇ ਸੰਸਥਾ ਦੇ ਕਰਮਚਾਰੀਆਂ ਵੱਲੋਂ ਵਰਤੇ ਜਾਂਦੇ ਡੈਸਕਟਾਪ, ਲੈਪਟਾਪ ਅਤੇ ਮੋਬਾਈਲ ਉਪਕਰਣ, ਸਾਈਬਰ ਹਮਲਿਆਂ ਦਾ ਵਧਦਾ ਨਿਸ਼ਾਨਾ ਬਣ ਰਹੇ ਹਨ। ਇਹ ਹਮਲੇ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਦੀ ਗੁਪਤਤਾ, ਅਖੰਡਤਾ ਅਤੇ ਉਪਲਬਧਤਾ ਨੂੰ ਖਤਰੇ ਵਿੱਚ ਪਾ ਸਕਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਵੱਡਾ ਵਿੱਤੀ ਅਤੇ ਸਾਖ ਦਾ ਨੁਕਸਾਨ ਹੋ ਸਕਦਾ ਹੈ। ਸੰਸਥਾਵਾਂ ਨੂੰ ਆਪਣੇ ਵਰਕਸਟੇਸ਼ਨ ਸੁਰੱਖਿਅਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਲਈ, National Institute of Standards and Technology (NIST) ਨੇ NIST Special Publication 800-46 Revision 2, “General Guidance on Securing Workstations” ਜਾਰੀ ਕੀਤਾ ਹੈ।
ਵਰਕਸਟੇਸ਼ਨਾਂ ਲਈ ਖਤਰੇ ਦੇ ਦ੍ਰਿਸ਼ ਨੂੰ ਸਮਝਣਾ
ਵਰਕਸਟੇਸ਼ਨ ਕਈ ਕਿਸਮਾਂ ਦੇ ਸਾਈਬਰ ਖਤਰਿਆਂ ਲਈ ਕਮਜ਼ੋਰ ਹੁੰਦੇ ਹਨ, ਜਿਵੇਂ ਕਿ ਮਾਲਵੇਅਰ, ਫਿਸ਼ਿੰਗ ਅਤੇ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਹਮਲੇ। ਸਾਈਬਰ ਅਪਰਾਧੀ ਬੌਧਿਕ ਸੰਪਤੀ, ਵਿੱਤੀ ਡਾਟਾ ਅਤੇ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਵਰਗੀ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਚੋਰੀ ਕਰਨ ਲਈ ਅਕਸਰ ਵਰਕਸਟੇਸ਼ਨਾਂ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਂਦੇ ਹਨ। ਉਹ ਸੰਸਥਾ ਦੇ ਨੈੱਟਵਰਕ ਤੱਕ ਪਹੁੰਚਣ ਅਤੇ ਹੋਰ ਸਿਸਟਮਾਂ ਨਾਲ ਸਮਝੌਤਾ ਕਰਨ ਲਈ ਵੀ ਵਰਕਸਟੇਸ਼ਨ ਵਰਤ ਸਕਦੇ ਹਨ।
ਬਾਹਰੀ ਖਤਰਿਆਂ ਤੋਂ ਇਲਾਵਾ, ਵਰਕਸਟੇਸ਼ਨਾਂ ਨੂੰ ਅੰਦਰੂਨੀ ਖਤਰਿਆਂ ਦਾ ਵੀ ਸਾਹਮਣਾ ਹੁੰਦਾ ਹੈ। ਕਰਮਚਾਰੀ ਅਣਜਾਣੇ ਜਾਂ ਜਾਣਬੁੱਝ ਕੇ ਵਰਕਸਟੇਸ਼ਨਾਂ ਦੀ ਸੁਰੱਖਿਆ ਨੂੰ ਖਤਰੇ ਵਿੱਚ ਪਾ ਸਕਦੇ ਹਨ, ਜਿਵੇਂ ਕਿ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਵਾਲਾ ਸੌਫਟਵੇਅਰ ਸਥਾਪਤ ਕਰਨਾ, ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਸਾਂਝੀ ਕਰਨਾ ਜਾਂ ਹੋਰ ਖਤਰਨਾਕ ਵਿਹਾਰ ਕਰਨਾ।
ਵਰਕਸਟੇਸ਼ਨ ਸੁਰੱਖਿਆ ਲਈ NIST ਦੀਆਂ ਮੁੱਖ ਸਿਫ਼ਾਰਸ਼ਾਂ
ਵਰਕਸਟੇਸ਼ਨ ਸੁਰੱਖਿਆ ਬਾਰੇ NIST ਦੀਆਂ ਹਦਾਇਤਾਂ ਸੰਸਥਾਵਾਂ ਨੂੰ ਆਪਣੇ ਵਰਕਸਟੇਸ਼ਨਾਂ ਅਤੇ ਉਨ੍ਹਾਂ ਵਿੱਚ ਮੌਜੂਦ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਦੀ ਰੱਖਿਆ ਲਈ ਇੱਕ ਵਿਆਪਕ ਢਾਂਚਾ ਦਿੰਦੀਆਂ ਹਨ। ਹੇਠਾਂ NIST ਦੀਆਂ ਕੁਝ ਮੁੱਖ ਸਿਫ਼ਾਰਸ਼ਾਂ ਦਿੱਤੀਆਂ ਹਨ:
1. ਮਜ਼ਬੂਤ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਲਾਗੂ ਕਰੋ
ਸੰਸਥਾਵਾਂ ਨੂੰ ਇਹ ਯਕੀਨੀ ਬਣਾਉਣ ਲਈ ਮਜ਼ਬੂਤ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਲਾਗੂ ਕਰਨੇ ਚਾਹੀਦੇ ਹਨ ਕਿ ਸਿਰਫ਼ ਅਧਿਕਾਰਤ ਲੋਕਾਂ ਨੂੰ ਵਰਕਸਟੇਸ਼ਨਾਂ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਤੱਕ ਪਹੁੰਚ ਹੋਵੇ। ਇਸ ਵਿੱਚ ਮਜ਼ਬੂਤ ਪਾਸਵਰਡ , ਦੋ-ਕਾਰਕ ਪ੍ਰਮਾਣੀਕਰਨ ਅਤੇ ਪ੍ਰਸ਼ਾਸਕੀ ਅਧਿਕਾਰ ਕੁਝ ਚੁਣੇ ਹੋਏ ਲੋਕਾਂ ਤੱਕ ਸੀਮਿਤ ਕਰਨਾ ਸ਼ਾਮਲ ਹੈ।
2. ਸੌਫਟਵੇਅਰ ਅੱਪ-ਟੂ-ਡੇਟ ਰੱਖੋ
ਸੰਸਥਾਵਾਂ ਨੂੰ ਵਰਕਸਟੇਸ਼ਨਾਂ ‘ਤੇ ਸਥਾਪਤ ਸਾਰੇ ਸੌਫਟਵੇਅਰ ਅੱਪ-ਟੂ-ਡੇਟ ਰੱਖਣੇ ਚਾਹੀਦੇ ਹਨ, ਜਿਸ ਵਿੱਚ ਓਪਰੇਟਿੰਗ ਸਿਸਟਮ, ਬ੍ਰਾਊਜ਼ਰ ਅਤੇ ਐਪਲੀਕੇਸ਼ਨ ਸ਼ਾਮਲ ਹਨ। ਪੁਰਾਣੇ ਸੌਫਟਵੇਅਰ ਵਿੱਚ ਅਕਸਰ ਸੁਰੱਖਿਆ ਖਾਮੀਆਂ ਹੁੰਦੀਆਂ ਹਨ, ਜਿਨ੍ਹਾਂ ਦਾ ਫਾਇਦਾ ਸਾਈਬਰ ਅਪਰਾਧੀ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਤੱਕ ਪਹੁੰਚਣ ਲਈ ਲੈ ਸਕਦੇ ਹਨ।
3. ਐਂਟੀਵਾਇਰਸ ਸੌਫਟਵੇਅਰ ਵਰਤੋ
ਸੰਸਥਾਵਾਂ ਨੂੰ ਵਰਕਸਟੇਸ਼ਨਾਂ ਨੂੰ ਮਾਲਵੇਅਰ ਅਤੇ ਹੋਰ ਖਤਰਨਾਕ ਸੌਫਟਵੇਅਰ ਤੋਂ ਬਚਾਉਣ ਲਈ ਐਂਟੀਵਾਇਰਸ ਸੌਫਟਵੇਅਰ ਵਰਤਣਾ ਚਾਹੀਦਾ ਹੈ। ਨਵੇਂ ਖਤਰਿਆਂ ਨੂੰ ਪਛਾਣਨ ਅਤੇ ਹਟਾਉਣ ਲਈ ਐਂਟੀਵਾਇਰਸ ਸੌਫਟਵੇਅਰ ਨੂੰ ਨਿਯਮਿਤ ਤੌਰ ‘ਤੇ ਅੱਪਡੇਟ ਕਰੋ।
4. ਫਾਇਰਵਾਲ ਸੁਰੱਖਿਆ ਚਾਲੂ ਕਰੋ
ਸੰਸਥਾਵਾਂ ਨੂੰ ਨੈੱਟਵਰਕ ਤੱਕ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਰੋਕਣ ਲਈ ਸਾਰੇ ਵਰਕਸਟੇਸ਼ਨਾਂ ‘ਤੇ ਫਾਇਰਵਾਲ ਸੁਰੱਖਿਆ ਚਾਲੂ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ। ਫਾਇਰਵਾਲਾਂ ਨੂੰ ਅਣਜਾਣ ਸਰੋਤਾਂ ਤੋਂ ਆਉਣ ਵਾਲੀ ਟ੍ਰੈਫਿਕ ਰੋਕਣ ਅਤੇ ਬਾਹਰ ਜਾਣ ਵਾਲੀ ਟ੍ਰੈਫਿਕ ਨੂੰ ਲੋੜ ਅਨੁਸਾਰ ਸੀਮਿਤ ਕਰਨ ਲਈ ਕੌਂਫਿਗਰ ਕਰੋ।
5. ਡਾਟਾ ਇਨਕ੍ਰਿਪਸ਼ਨ ਲਾਗੂ ਕਰੋ
ਸੰਸਥਾਵਾਂ ਨੂੰ ਵਰਕਸਟੇਸ਼ਨਾਂ ‘ਤੇ ਸੰਭਾਲੀ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਦੀ ਰੱਖਿਆ ਲਈ ਡਾਟਾ ਇਨਕ੍ਰਿਪਸ਼ਨ ਲਾਗੂ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ। ਇਸ ਵਿੱਚ ਸਟੋਰ ਕੀਤੇ ਅਤੇ ਭੇਜੇ ਜਾ ਰਹੇ ਡਾਟਾ ਨੂੰ ਇਨਕ੍ਰਿਪਟ ਕਰਨਾ ਸ਼ਾਮਲ ਹੈ।
6. ਡਾਟਾ ਦਾ ਨਿਯਮਿਤ ਬੈਕਅੱਪ ਲਵੋ
ਸੰਸਥਾਵਾਂ ਨੂੰ ਸਾਈਬਰ ਹਮਲੇ ਕਾਰਨ ਡਾਟਾ ਗੁਆਉਣ ਦੇ ਅਸਰ ਨੂੰ ਘਟਾਉਣ ਲਈ ਵਰਕਸਟੇਸ਼ਨਾਂ ‘ਤੇ ਸਟੋਰ ਕੀਤੇ ਡਾਟਾ ਦਾ ਨਿਯਮਿਤ ਬੈਕਅੱਪ ਲੈਣਾ ਚਾਹੀਦਾ ਹੈ। ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਦੀ ਰੱਖਿਆ ਲਈ ਬੈਕਅੱਪ ਨੂੰ ਦਫ਼ਤਰ ਤੋਂ ਬਾਹਰ ਸਟੋਰ ਕਰੋ ਅਤੇ ਇਨਕ੍ਰਿਪਟ ਕਰੋ।
ਨਤੀਜਾ
ਸੰਸਥਾਵਾਂ ਵਿੱਚ ਵਰਕਸਟੇਸ਼ਨ ਅਹਿਮ ਭੂਮਿਕਾ ਨਿਭਾਉਂਦੇ ਹਨ, ਕਿਉਂਕਿ ਇਨ੍ਹਾਂ ਦੀ ਵਰਤੋਂ ਅਕਸਰ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਸੰਭਾਲਣ ਅਤੇ ਪ੍ਰਕਿਰਿਆ ਕਰਨ ਲਈ ਹੁੰਦੀ ਹੈ। ਸਾਈਬਰ ਹਮਲਿਆਂ ਦਾ ਖਤਰਾ ਘਟਾਉਣ ਲਈ, ਸੰਸਥਾਵਾਂ ਨੂੰ ਵਰਕਸਟੇਸ਼ਨ ਸੁਰੱਖਿਆ ਬਾਰੇ NIST ਦੀਆਂ ਹਦਾਇਤਾਂ ਦੀ ਪਾਲਣਾ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ। ਮਜ਼ਬੂਤ ਪਹੁੰਚ ਨਿਯੰਤਰਣ, ਅੱਪ-ਟੂ-ਡੇਟ ਸੌਫਟਵੇਅਰ, ਐਂਟੀਵਾਇਰਸ, ਫਾਇਰਵਾਲ, ਇਨਕ੍ਰਿਪਸ਼ਨ ਅਤੇ ਨਿਯਮਿਤ ਬੈਕਅੱਪ ਰਾਹੀਂ ਸੰਸਥਾਵਾਂ ਆਪਣੇ ਵਰਕਸਟੇਸ਼ਨਾਂ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਨੂੰ ਸਾਈਬਰ ਖਤਰਿਆਂ ਤੋਂ ਬਚਾ ਸਕਦੀਆਂ ਹਨ।
Related Posts