ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਹਮਲਿਆਂ ਤੋਂ ਆਪਣੀ ਰੱਖਿਆ ਕਰੋ

Table of Contents
ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਤੋਂ ਆਪਣੀ ਰੱਖਿਆ ਕਿਵੇਂ ਕਰੀਏ?
ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਇੱਕ ਧੋਖੇ ਵਾਲੀ ਤਕਨੀਕ ਹੈ, ਜਿਸ ਰਾਹੀਂ ਸਾਈਬਰ ਅਪਰਾਧੀ ਲੋਕਾਂ ਨੂੰ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਦੱਸਣ ਜਾਂ ਸੁਰੱਖਿਆ ਨੂੰ ਨੁਕਸਾਨ ਪਹੁੰਚਾਉਣ ਵਾਲੇ ਕੰਮ ਕਰਨ ਲਈ ਫੁਸਲਾਉਂਦੇ ਹਨ। ਇਹ ਨਿੱਜੀ ਡਾਟਾ, ਪੈਸੇ ਜਾਂ ਕੰਪਿਊਟਰ ਸਿਸਟਮਾਂ ਤੱਕ ਬਿਨਾਂ ਇਜਾਜ਼ਤ ਪਹੁੰਚਣ ਲਈ ਮਨੁੱਖੀ ਮਨੋਵਿਗਿਆਨ ਅਤੇ ਭਾਵਨਾਵਾਂ ਦਾ ਲਾਭ ਲੈਂਦੀ ਹੈ। ਅਜਿਹੇ ਹਮਲੇ ਲਗਾਤਾਰ ਬਦਲ ਰਹੇ ਹਨ ਅਤੇ ਹੋਰ ਗੁੰਝਲਦਾਰ ਹੋ ਰਹੇ ਹਨ। ਇਸ ਲਈ ਖ਼ਤਰੇ ਸਮਝੋ ਅਤੇ ਪਹਿਲਾਂ ਤੋਂ ਸੁਰੱਖਿਆ ਕਦਮ ਲਵੋ। ਇਹ ਲੇਖ ਬਚਾਅ ਲਈ ਅਸਰਦਾਰ ਰਣਨੀਤੀਆਂ ਅਤੇ ਚੰਗੇ ਤਰੀਕੇ ਦੱਸਦਾ ਹੈ।
ਇਹ ਰਣਨੀਤੀਆਂ ਅਪਣਾਉਣ ਅਤੇ ਸੁਚੇਤ ਰਹਿਣ ਨਾਲ ਹਮਲੇ ਦਾ ਸ਼ਿਕਾਰ ਹੋਣ ਦਾ ਖ਼ਤਰਾ ਘਟਦਾ ਹੈ। ਆਪਣੀ ਅਤੇ ਆਪਣੀ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਦੀ ਰੱਖਿਆ ਲਈ ਜਾਗਰੂਕਤਾ ਅਤੇ ਸਾਵਧਾਨੀ ਜ਼ਰੂਰੀ ਹਨ।
ਹੋਰ ਜਾਣਕਾਰੀ ਲਈ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਬਾਰੇ National Cyber Security Centre ਦੀ ਸਲਾਹ ਅਤੇ ਆਮ ਘੁਟਾਲਿਆਂ ਬਾਰੇ FBI ਦੀ ਜਾਣਕਾਰੀ ਪੜ੍ਹੋ।
ਆਮ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਹਮਲਿਆਂ ਤੋਂ ਬਚਾਅ
ਡਿਜੀਟਲ ਯੁੱਗ ਵਿੱਚ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਹਮਲੇ ਹੋਰ ਸੁਧਰੇ ਅਤੇ ਆਮ ਹੋ ਗਏ ਹਨ। ਹਮਲਾਵਰ ਮਨੁੱਖੀ ਮਨੋਵਿਗਿਆਨ ਦਾ ਲਾਭ ਲੈ ਕੇ ਲੋਕਾਂ ਤੋਂ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਲੈਂਦੇ ਹਨ। ਈਮੇਲ ਅਤੇ ਟੈਕਸਟ ਸੁਨੇਹੇ ਅਜਿਹੇ ਹਮਲਿਆਂ ਦੇ ਦੋ ਆਮ ਸਾਧਨ ਹਨ। ਫ਼ਿਸ਼ਿੰਗ ਇਸ ਖ਼ਤਰੇ ਦਾ ਇੱਕ ਅਹਿਮ ਰੂਪ ਹੈ।
ਫ਼ਿਸ਼ਿੰਗ ਹਮਲੇ ਲੋਕਾਂ ਨੂੰ ਧੋਖਾ ਦੇ ਕੇ ਨਿੱਜੀ ਡਾਟਾ, ਪੈਸੇ ਜਾਂ ਕੰਪਿਊਟਰ ਸਿਸਟਮਾਂ ਤੱਕ ਬਿਨਾਂ ਇਜਾਜ਼ਤ ਪਹੁੰਚਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਦੇ ਹਨ। ਉਹ ਅਕਸਰ ਅਸਲੀ ਜਿਹੇ ਲੱਗਦੇ ਜਾਲੀ ਈਮੇਲ ਜਾਂ ਸੁਨੇਹੇ ਭੇਜਦੇ ਹਨ ਅਤੇ ਤੁਰੰਤ ਕਾਰਵਾਈ ਲਈ ਦਬਾਅ ਪਾਉਂਦੇ ਹਨ, ਜਿਵੇਂ ਖ਼ਤਰਨਾਕ ਲਿੰਕ ਖੋਲ੍ਹਣਾ ਜਾਂ ਸੰਵੇਦਨਸ਼ੀਲ ਵੇਰਵੇ ਦੇਣਾ।
ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਮੰਗਣ ਜਾਂ ਤੁਰੰਤ ਕਦਮ ਚੁੱਕਣ ਲਈ ਕਹਿਣ ਵਾਲੇ ਹਰ ਈਮੇਲ ਜਾਂ ਸੁਨੇਹੇ ਦੀ ਅਸਲੀਅਤ ਜਾਂਚੋ। ਇਹ ਕਦਮ ਲਵੋ:
ਸਰੋਤ ਦੀ ਜਾਂਚ ਕਰੋ: ਜਵਾਬ ਦੇਣ ਤੋਂ ਪਹਿਲਾਂ ਭੇਜਣ ਵਾਲੇ ਦੀ ਪਛਾਣ ਪੱਕੀ ਕਰੋ। ਸ਼ੱਕੀ ਵਰਤਾਅ ਜਾਂ ਅਜੀਬ ਮੰਗਾਂ ਵੱਲ ਧਿਆਨ ਦਿਓ।
ਲਿੰਕ ਅਤੇ ਅਟੈਚਮੈਂਟ ਜਾਂਚੋ: ਉਹਨਾਂ ਨਾਲ ਕੁਝ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਵੇਖੋ। ਲਿੰਕ ਉੱਤੇ ਕਰਸਰ ਰੱਖ ਕੇ ਅਸਲ URL ਦੇਖੋ ਅਤੇ ਪੱਕਾ ਕਰੋ ਕਿ ਉਹ ਭਰੋਸੇਯੋਗ ਸਾਈਟ ਤੇ ਜਾਂਦਾ ਹੈ।
ਜਲਦੀ ਕਰਨ ਦੇ ਦਬਾਅ ਉੱਤੇ ਸਵਾਲ ਕਰੋ: ਤੁਰੰਤ ਜਵਾਬ ਜਾਂ ਕਾਰਵਾਈ ਮੰਗਣ ਵਾਲੇ ਸੁਨੇਹਿਆਂ ਤੋਂ ਸਾਵਧਾਨ ਰਹੋ। ਹਾਲਾਤ ਪਰਖਣ ਅਤੇ ਮੰਗ ਦੀ ਸੱਚਾਈ ਜਾਂਚਣ ਲਈ ਸਮਾਂ ਲਵੋ।
ਸੁਚੇਤ ਰਹਿਣ ਅਤੇ ਇਹ ਕਦਮ ਅਪਣਾਉਣ ਨਾਲ ਫ਼ਿਸ਼ਿੰਗ ਵਰਗੇ ਆਮ ਹਮਲਿਆਂ ਦਾ ਖ਼ਤਰਾ ਘਟਦਾ ਹੈ। ਬਚਾਅ ਲਈ ਜਾਗਰੂਕਤਾ, ਸਾਵਧਾਨੀ ਅਤੇ ਪਹਿਲਾਂ ਤੋਂ ਕੀਤੀ ਕਾਰਵਾਈ ਇਕੱਠੇ ਲੋੜੀਂਦੇ ਹਨ।
ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਨੂੰ ਸਮਝੋ
ਸੁਰੱਖਿਆ ਕਦਮ ਚੁੱਕਣ ਤੋਂ ਪਹਿਲਾਂ ਇਸ ਦੇ ਵੱਖ-ਵੱਖ ਰੂਪ ਜਾਣੋ:
ਫ਼ਿਸ਼ਿੰਗ: ਸਾਈਬਰ ਅਪਰਾਧੀ ਭਰੋਸੇਯੋਗ ਸੰਸਥਾ ਜਾਂ ਵਿਅਕਤੀ ਬਣ ਕੇ ਲਾਗਇਨ ਵੇਰਵੇ ਜਾਂ ਕ੍ਰੈਡਿਟ ਕਾਰਡ ਜਾਣਕਾਰੀ ਵਰਗਾ ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟਾ ਲੈਂਦੇ ਹਨ।
ਝੂਠਾ ਬਹਾਨਾ: ਹਮਲਾਵਰ ਮਨਘੜਤ ਹਾਲਾਤ ਜਾਂ ਕਾਰਨ ਬਣਾ ਕੇ ਪੀੜਤ ਤੋਂ ਗੁਪਤ ਜਾਣਕਾਰੀ ਦੱਸਵਾਉਂਦੇ ਜਾਂ ਖ਼ਾਸ ਕੰਮ ਕਰਵਾਉਂਦੇ ਹਨ।
ਲਾਲਚ: ਮੁਫ਼ਤ ਡਾਊਨਲੋਡ ਜਾਂ ਛੂਟ ਵਰਗੀ ਆਕਰਸ਼ਕ ਪੇਸ਼ਕਸ਼ ਨਾਲ ਪੀੜਤ ਨੂੰ ਜਾਣਕਾਰੀ ਦੇਣ ਜਾਂ ਖ਼ਤਰਨਾਕ ਸਾਫ਼ਟਵੇਅਰ ਲਗਾਉਣ ਲਈ ਉਕਸਾਇਆ ਜਾਂਦਾ ਹੈ।
ਬਦਲੇ ਵਿੱਚ ਲਾਭ: ਹਮਲਾਵਰ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਜਾਂ ਸਿਸਟਮ ਤੱਕ ਪਹੁੰਚ ਦੇ ਬਦਲੇ ਲਾਭ ਜਾਂ ਸੇਵਾ ਦਿੰਦੇ ਹਨ। ਕਈ ਵਾਰ ਉਹ ਤਕਨੀਕੀ ਸਹਾਇਤਾ ਕਰਮਚਾਰੀ ਬਣਦੇ ਹਨ।
ਅਧਿਕਾਰਤ ਵਿਅਕਤੀ ਦੇ ਪਿੱਛੇ ਅੰਦਰ ਜਾਣਾ: ਘੁਸਪੈਠੀਏ ਅਧਿਕਾਰਤ ਵਿਅਕਤੀ ਦੇ ਪਿੱਛੇ ਲੱਗ ਕੇ ਜਾਂ ਕਰਮਚਾਰੀ ਬਣ ਕੇ ਪਾਬੰਦੀਸ਼ੁਦਾ ਥਾਂ ਵਿੱਚ ਬਿਨਾਂ ਇਜਾਜ਼ਤ ਜਾਂਦੇ ਹਨ।
ਇਹ ਰੂਪ ਸਮਝਣ ਨਾਲ ਹਮਲਿਆਂ ਦੀ ਪਛਾਣ ਅਤੇ ਬਚਾਅ ਆਸਾਨ ਹੁੰਦਾ ਹੈ। ਇਹਨਾਂ ਤਰੀਕਿਆਂ ਨੂੰ ਜਾਣ ਕੇ ਸੁਚੇਤ ਰਹੋ ਅਤੇ ਸ਼ਿਕਾਰ ਹੋਣ ਤੋਂ ਬਚੋ।
ਹੋਰ ਜਾਣਕਾਰੀ ਲਈ SimeonOnSecurity ਦਾ ਫ਼ਿਸ਼ਿੰਗ ਕਿਵੇਂ ਪਛਾਣੀਏ ਲੇਖ ਵੇਖੋ।
ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਦਾ ਮੁਕਾਬਲਾ ਕਰਨ ਲਈ ਗਿਆਨ ਅਤੇ ਜਾਗਰੂਕਤਾ ਮਹੱਤਵਪੂਰਨ ਹਨ। ਜਾਣਕਾਰੀ ਲੈਂਦੇ ਰਹੋ ਅਤੇ ਅਣਜਾਣ ਜਾਂ ਸ਼ੱਕੀ ਲੋਕਾਂ ਅਤੇ ਬੇਨਤੀਆਂ ਨਾਲ ਸਾਵਧਾਨੀ ਵਰਤੋ।
ਜਾਣੂ ਰਹੋ ਅਤੇ ਸਿੱਖਦੇ ਰਹੋ
ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਤੋਂ ਬਚਣ ਲਈ ਨਵੇਂ ਤਰੀਕਿਆਂ ਅਤੇ ਰੁਝਾਨਾਂ ਬਾਰੇ ਜਾਣੂ ਰਹੋ। ਸਾਈਬਰ ਅਪਰਾਧੀਆਂ ਦੇ ਤਰੀਕੇ ਸਮਝ ਕੇ ਤੁਸੀਂ ਸੰਭਾਵੀ ਖ਼ਤਰੇ ਪਛਾਣ ਕੇ ਢੁੱਕਵੀਂ ਕਾਰਵਾਈ ਕਰ ਸਕਦੇ ਹੋ। ਆਪਣਾ ਗਿਆਨ ਇਉਂ ਵਧਾਓ:
ਸੁਰੱਖਿਆ ਖ਼ਬਰਾਂ ਪੜ੍ਹੋ: ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੀਆਂ ਭਰੋਸੇਯੋਗ ਖ਼ਬਰਾਂ, ਬਲੌਗ ਅਤੇ ਲੇਖ ਪੜ੍ਹੋ। simeononsecurity.com ਵਰਗੀਆਂ ਸਾਈਟਾਂ ਮੌਜੂਦਾ ਖ਼ਤਰਿਆਂ ਅਤੇ ਬਚਾਅ ਬਾਰੇ ਜਾਣਕਾਰੀ ਦਿੰਦੀਆਂ ਹਨ।
ਖ਼ਤਰੇ ਦੀਆਂ ਚੇਤਾਵਨੀਆਂ ਲਵੋ: ਭਰੋਸੇਯੋਗ ਸੰਸਥਾਵਾਂ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਏਜੰਸੀਆਂ ਦੀਆਂ ਚੇਤਾਵਨੀਆਂ ਲਈ ਸਾਈਨ ਅੱਪ ਕਰੋ। ਇਹ ਨਵੇਂ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਤਰੀਕਿਆਂ ਅਤੇ ਉਭਰਦੇ ਖ਼ਤਰਿਆਂ ਦੀ ਜਾਣਕਾਰੀ ਦਿੰਦੀਆਂ ਹਨ।
ਸੁਰੱਖਿਆ ਜਾਗਰੂਕਤਾ ਸਿਖਲਾਈ ਵਿੱਚ ਹਿੱਸਾ ਲਵੋ: ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਅਤੇ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਤੋਂ ਬਚਾਅ ਬਾਰੇ ਸੈਮੀਨਾਰ, ਵੈਬਿਨਾਰ ਜਾਂ ਵਰਕਸ਼ਾਪਾਂ ਵਿੱਚ ਜਾਓ। ਉੱਥੇ ਮਿਲਦੀਆਂ ਵਿਹਾਰਕ ਸਲਾਹਾਂ ਅਤੇ ਅਸਲ ਉਦਾਹਰਨਾਂ ਹਮਲੇ ਪਛਾਣਨ ਤੇ ਜਵਾਬ ਦੇਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀਆਂ ਹਨ।
ਜਾਣਕਾਰੀ ਵਿੱਚ ਰਹਿਣ ਨਾਲ ਤੁਸੀਂ ਪਹਿਲਾਂ ਤੋਂ ਆਪਣੀ ਰੱਖਿਆ ਕਰਦੇ ਹੋ। simeononsecurity.com ਵਰਗੇ ਸਰੋਤ ਨਵੇਂ ਖ਼ਤਰਿਆਂ, ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਬਚਾਅ ਦੇ ਤਰੀਕਿਆਂ ਬਾਰੇ ਦੱਸਦੇ ਹਨ। ਭਰੋਸੇਯੋਗ ਸੰਸਥਾਵਾਂ ਦੀਆਂ ਚੇਤਾਵਨੀਆਂ ਸਮੇਂ ਸਿਰ ਜਾਣਕਾਰੀ ਦਿੰਦੀਆਂ ਹਨ। ਸਿਖਲਾਈ ਹਮਲੇ ਪਛਾਣਨ ਅਤੇ ਘਟਾਉਣ ਲਈ ਗਿਆਨ ਤੇ ਹੁਨਰ ਦਿੰਦੀ ਹੈ।
ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਦੇ ਬਚਾਅ ਵਿੱਚ ਗਿਆਨ ਤਾਕਤ ਹੈ। ਇਸ ਦੇ ਤਰੀਕੇ ਸਿੱਖਣ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਰੁਝਾਨਾਂ ਉੱਤੇ ਨਜ਼ਰ ਰੱਖਣ ਨਾਲ ਧੋਖੇ ਦਾ ਸ਼ਿਕਾਰ ਹੋਣ ਦਾ ਖ਼ਤਰਾ ਘਟਦਾ ਹੈ।
ਹੋਰ ਸਰੋਤਾਂ ਲਈ ਸਰਗਰਮ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਥ੍ਰੈਟ ਹੰਟਿੰਗ ਦੀ ਭੂਮਿਕਾ ਪੜ੍ਹੋ ਅਤੇ simeononsecurity.com ਦੀਆਂ ਸਿਫ਼ਾਰਸ਼ਾਂ ਵਿੱਚ ਹੋਰ ਸਰੋਤ ਵੇਖੋ।
ਪਾਸਵਰਡ ਅਤੇ ਪ੍ਰਮਾਣਿਕਤਾ ਮਜ਼ਬੂਤ ਕਰੋ
ਮਜ਼ਬੂਤ ਪਾਸਵਰਡ ਅਤੇ ਸੁਰੱਖਿਅਤ ਪ੍ਰਮਾਣਿਕਤਾ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਤੋਂ ਬਚਾਅ ਦੇ ਬੁਨਿਆਦੀ ਤਰੀਕੇ ਹਨ। ਕਮਜ਼ੋਰ ਪਾਸਵਰਡ ਆਸਾਨੀ ਨਾਲ ਤੋੜੇ ਜਾ ਸਕਦੇ ਹਨ ਅਤੇ ਹਮਲਾਵਰਾਂ ਨੂੰ ਖਾਤਿਆਂ ਤੱਕ ਪਹੁੰਚ ਦਿੰਦੇ ਹਨ। ਇਹ ਸਲਾਹ ਮੰਨੋ:
ਗੁੰਝਲਦਾਰ ਅਤੇ ਵੱਖਰੇ ਪਾਸਵਰਡ ਵਰਤੋ: ਵੱਡੇ ਤੇ ਛੋਟੇ ਅੱਖਰਾਂ, ਅੰਕਾਂ ਅਤੇ ਖ਼ਾਸ ਚਿੰਨ੍ਹਾਂ ਵਾਲੇ ਲੰਮੇ ਪਾਸਵਰਡ ਬਣਾਓ। ਆਮ ਵਾਕਾਂਸ਼ ਅਤੇ ਅੰਦਾਜ਼ਾ ਲੱਗਣ ਵਾਲੀ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਨਾ ਵਰਤੋ।
ਬਹੁ-ਕਾਰਕ ਪ੍ਰਮਾਣਿਕਤਾ (MFA) ਚਾਲੂ ਕਰੋ: ਜਿੱਥੇ ਸੰਭਵ ਹੋਵੇ MFA ਵਰਤੋ। ਫਿੰਗਰਪ੍ਰਿੰਟ ਜਾਂ ਫ਼ੋਨ ਤੇ ਭੇਜਿਆ ਵਿਲੱਖਣ ਕੋਡ ਵਾਧੂ ਸੁਰੱਖਿਆ ਜੋੜਦਾ ਹੈ।
ਪਾਸਵਰਡ ਮੁੜ ਨਾ ਵਰਤੋ: ਇੱਕ ਖਾਤਾ ਹੈਕ ਹੋਣ ਨਾਲ ਹੋਰ ਖਾਤਿਆਂ ਤੱਕ ਪਹੁੰਚ ਨਾ ਮਿਲੇ।
ਪਾਸਵਰਡ ਨਿਯਮਿਤ ਬਦਲੋ: ਈਮੇਲ, ਬੈਂਕਿੰਗ ਅਤੇ ਸੋਸ਼ਲ ਮੀਡੀਆ ਵਰਗੇ ਅਹਿਮ ਖਾਤਿਆਂ ਦੇ ਪਾਸਵਰਡ ਸਮੇਂ-ਸਮੇਂ ਤੇ ਬਦਲੋ। ਉਹਨਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਣ ਲਈ ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਵਰਤਣ ਬਾਰੇ ਸੋਚੋ।
ਇਹ ਚੰਗੇ ਤਰੀਕੇ ਖ਼ਤਰਾ ਘਟਾਉਂਦੇ ਹਨ। ਗੁੰਝਲਦਾਰ, ਵੱਖਰੇ ਪਾਸਵਰਡ ਦਾ ਅੰਦਾਜ਼ਾ ਲਗਾਉਣਾ ਜਾਂ ਉਹਨਾਂ ਨੂੰ ਤੋੜਨਾ ਔਖਾ ਹੁੰਦਾ ਹੈ। MFA ਹਮਲਾਵਰ ਲਈ ਵਾਧੂ ਰੁਕਾਵਟ ਬਣਾਉਂਦਾ ਹੈ। ਪਾਸਵਰਡ ਮੁੜ ਨਾ ਵਰਤਣ ਨਾਲ ਇੱਕ ਖਾਤੇ ਦੀ ਚੋਰੀ ਹੋਰਾਂ ਤੱਕ ਨਹੀਂ ਫੈਲਦੀ। ਨਿਯਮਿਤ ਤਬਦੀਲੀ ਚੋਰੀ ਜਾਂ ਲੀਕ ਹੋਏ ਲੌਗਇਨ ਵੇਰਵਿਆਂ ਦੇ ਖ਼ਤਰੇ ਨੂੰ ਘਟਾਉਂਦੀ ਹੈ।
ਮਜ਼ਬੂਤ ਪਾਸਵਰਡ ਬਾਰੇ ਵਿਸਥਾਰ ਲਈ ਮਜ਼ਬੂਤ ਪਾਸਵਰਡ ਕਿਵੇਂ ਬਣਾਈਏ ਅਤੇ MFA ਦੇ ਵੱਖ-ਵੱਖ ਕਾਰਕ ਕੀ ਹਨ? ਪੜ੍ਹੋ। ਮਜ਼ਬੂਤ ਪਾਸਵਰਡ ਅਤੇ ਸੁਰੱਖਿਅਤ ਪ੍ਰਮਾਣਿਕਤਾ ਤੁਹਾਡੀ ਡਿਜੀਟਲ ਪਛਾਣ ਬਚਾਉਂਦੇ ਹਨ।
ਸ਼ੱਕੀ ਈਮੇਲਾਂ ਅਤੇ ਫ਼ੋਨ ਕਾਲਾਂ ਤੋਂ ਸਾਵਧਾਨ ਰਹੋ
ਈਮੇਲ ਅਤੇ ਫ਼ੋਨ ਕਾਲਾਂ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਦੇ ਆਮ ਸਾਧਨ ਹਨ। ਇਹਨਾਂ ਨਾਲ ਗੱਲਬਾਤ ਕਰਦੇ ਸਮੇਂ ਸੁਚੇਤ ਰਹੋ:
ਭੇਜਣ ਵਾਲੇ ਦੀ ਜਾਂਚ ਕਰੋ: ਲਿੰਕ ਖੋਲ੍ਹਣ ਜਾਂ ਅਟੈਚਮੈਂਟ ਲੈਣ ਤੋਂ ਪਹਿਲਾਂ ਭੇਜਣ ਵਾਲੇ ਦੀ ਅਸਲੀਅਤ ਪੱਕੀ ਕਰੋ। ਨਕਲੀ ਪਤੇ ਜਾਂ ਫ਼ਿਸ਼ਿੰਗ ਦੇ ਨਿਸ਼ਾਨ ਵੇਖੋ।
ਅਟੈਚਮੈਂਟਾਂ ਅਤੇ ਲਿੰਕਾਂ ਤੋਂ ਸਾਵਧਾਨ ਰਹੋ: ਅਣਜਾਣ ਜਾਂ ਅਭਰੋਸੇਯੋਗ ਸਰੋਤਾਂ ਤੋਂ ਅਟੈਚਮੈਂਟ ਨਾ ਲਵੋ ਅਤੇ ਸ਼ੱਕੀ ਲਿੰਕ ਨਾ ਖੋਲ੍ਹੋ। ਕਲਿੱਕ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਲਿੰਕ ਉੱਤੇ ਕਰਸਰ ਰੱਖ ਕੇ ਅਸਲ URL ਵੇਖੋ।
ਜਲਦੀ ਅਤੇ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਦੀ ਮੰਗ ਉੱਤੇ ਸ਼ੱਕ ਕਰੋ: ਤੁਰੰਤ ਕਦਮ ਜਾਂ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਮੰਗਣ ਵਾਲੀਆਂ ਈਮੇਲਾਂ ਅਤੇ ਕਾਲਾਂ ਤੋਂ ਸੁਚੇਤ ਰਹੋ। ਭਰੋਸੇਯੋਗ ਸੰਸਥਾਵਾਂ ਆਮ ਤੌਰ ਤੇ ਈਮੇਲ ਜਾਂ ਫ਼ੋਨ ਰਾਹੀਂ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਨਹੀਂ ਮੰਗਦੀਆਂ।
ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਨਾ ਦਿਓ: ਪਾਸਵਰਡ, ਸਮਾਜਿਕ ਸੁਰੱਖਿਆ ਨੰਬਰ ਜਾਂ ਬੈਂਕ ਵੇਰਵੇ ਈਮੇਲ ਜਾਂ ਫ਼ੋਨ ਤੇ ਕਦੇ ਨਾ ਦਿਓ, ਜਦ ਤੱਕ ਬੇਨਤੀ ਦੀ ਸੱਚਾਈ ਜਾਂਚ ਨਾ ਲਵੋ।
ਹਮਲਾਵਰ ਧੋਖੇ ਵਾਲੀਆਂ ਈਮੇਲਾਂ ਅਤੇ ਕਾਲਾਂ ਰਾਹੀਂ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਲੈਂਦੇ ਜਾਂ ਨੁਕਸਾਨਦੇਹ ਕੰਮ ਕਰਵਾਉਂਦੇ ਹਨ। ਭੇਜਣ ਵਾਲੇ ਦੀ ਜਾਂਚ ਜਾਲੀ ਪਤਿਆਂ ਵਾਲੀ ਫ਼ਿਸ਼ਿੰਗ ਤੋਂ ਬਚਾਉਂਦੀ ਹੈ। ਲਿੰਕਾਂ ਅਤੇ ਅਟੈਚਮੈਂਟਾਂ ਬਾਰੇ ਸਾਵਧਾਨੀ ਮਾਲਵੇਅਰ ਅਤੇ ਧੋਖੇ ਵਾਲੀਆਂ ਵੈੱਬਸਾਈਟਾਂ ਤੋਂ ਬਚਾਉਂਦੀ ਹੈ। ਜਲਦੀ ਕਰਨ ਅਤੇ ਨਿੱਜੀ ਡਾਟਾ ਮੰਗਣ ਵਾਲੇ ਸੁਨੇਹੇ ਘੁਟਾਲੇ ਦੇ ਸੰਕੇਤ ਹੋ ਸਕਦੇ ਹਨ। ਭਰੋਸੇਯੋਗ ਸੰਸਥਾਵਾਂ ਸੁਰੱਖਿਅਤ ਸੰਚਾਰ ਵਰਤਦੀਆਂ ਹਨ ਅਤੇ ਈਮੇਲ ਜਾਂ ਫ਼ੋਨ ਉੱਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟਾ ਘੱਟ ਹੀ ਮੰਗਦੀਆਂ ਹਨ। ਬੇਨਤੀ ਨੂੰ ਭਰੋਸੇਯੋਗ ਹੋਰ ਸਾਧਨ ਰਾਹੀਂ ਪੱਕਾ ਕਰੋ।
ਹੋਰ ਜਾਣਕਾਰੀ ਲਈ ਫ਼ਿਸ਼ਿੰਗ ਕਿਵੇਂ ਪਛਾਣੀਏ ਪੜ੍ਹੋ। ਇਹ ਤਰੀਕੇ ਈਮੇਲ ਅਤੇ ਫ਼ੋਨ ਰਾਹੀਂ ਹੋਣ ਵਾਲੇ ਹਮਲਿਆਂ ਤੋਂ ਬਚਾਉਂਦੇ ਹਨ।
ਡਿਵਾਈਸਾਂ ਨੂੰ ਨਿਯਮਿਤ ਅੱਪਡੇਟ ਅਤੇ ਸੁਰੱਖਿਅਤ ਕਰੋ
ਕੰਪਿਊਟਰ, ਸਮਾਰਟਫ਼ੋਨ ਅਤੇ ਟੈਬਲੈੱਟ ਅੱਪਡੇਟ ਤੇ ਸੁਰੱਖਿਅਤ ਰੱਖੋ। ਹਮਲਾਵਰ ਪੁਰਾਣੇ ਓਪਰੇਟਿੰਗ ਸਿਸਟਮਾਂ ਅਤੇ ਅਣਡਿੱਠੇ ਸਾਫ਼ਟਵੇਅਰ ਦਾ ਲਾਭ ਲੈ ਸਕਦੇ ਹਨ। ਇਹ ਸਲਾਹ ਮੰਨੋ:
ਸੁਰੱਖਿਆ ਅੱਪਡੇਟ ਲਗਾਓ: ਨਵੇਂ ਸੁਰੱਖਿਆ ਪੈਚ ਅਤੇ ਬੱਗ ਸੁਧਾਰਾਂ ਲਈ ਸਵੈਚਾਲਿਤ ਅੱਪਡੇਟ ਚਾਲੂ ਕਰੋ। ਓਪਰੇਟਿੰਗ ਸਿਸਟਮ, ਬ੍ਰਾਊਜ਼ਰ ਅਤੇ ਐਪ ਨਿਯਮਿਤ ਅੱਪਡੇਟ ਕਰੋ।
ਭਰੋਸੇਯੋਗ ਐਂਟੀਵਾਇਰਸ ਅਤੇ ਐਂਟੀ-ਮਾਲਵੇਅਰ ਵਰਤੋ: ਚੰਗੀ ਸਾਖ ਵਾਲੇ ਸਾਫ਼ਟਵੇਅਰ ਲਗਾਓ, ਜੋ ਖ਼ਤਰਨਾਕ ਸਾਫ਼ਟਵੇਅਰ ਪਛਾਣ ਕੇ ਹਟਾ ਸਕਣ।
ਫ਼ਾਇਰਵਾਲ ਚਾਲੂ ਕਰੋ: ਡਿਵਾਈਸ ਦਾ ਫ਼ਾਇਰਵਾਲ ਚਾਲੂ ਕਰੋ ਜਾਂ ਬਿਨਾਂ ਇਜਾਜ਼ਤ ਪਹੁੰਚ ਰੋਕਣ ਲਈ ਭਰੋਸੇਯੋਗ ਹੋਰ ਫ਼ਾਇਰਵਾਲ ਵਰਤੋ।
ਜਨਤਕ Wi-Fi ਨਾਲ ਸਾਵਧਾਨ ਰਹੋ: ਅਸੁਰੱਖਿਅਤ ਨੈੱਟਵਰਕਾਂ ਉੱਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਨਾ ਵੇਖੋ ਅਤੇ ਪੈਸੇ ਦੇ ਲੈਣ-ਦੇਣ ਨਾ ਕਰੋ। ਕਨੈਕਸ਼ਨ ਇਨਕ੍ਰਿਪਟ ਕਰਨ ਅਤੇ ਡਾਟਾ ਬਚਾਉਣ ਲਈ ਵਰਚੁਅਲ ਪ੍ਰਾਈਵੇਟ ਨੈੱਟਵਰਕ (VPN) ਵਰਤਣ ਬਾਰੇ ਸੋਚੋ।
ਨਿਯਮਿਤ ਅੱਪਡੇਟ ਜਾਣੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਪੈਚ ਦਿੰਦੇ ਹਨ। ਸਵੈਚਾਲਿਤ ਅੱਪਡੇਟ ਸਿਸਟਮ, ਬ੍ਰਾਊਜ਼ਰ ਅਤੇ ਐਪਾਂ ਦੀ ਸੰਭਾਲ ਆਸਾਨ ਕਰਦੇ ਹਨ। ਭਰੋਸੇਯੋਗ ਐਂਟੀਵਾਇਰਸ ਅਤੇ ਐਂਟੀ-ਮਾਲਵੇਅਰ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਵਿੱਚ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਮਾਲਵੇਅਰ ਸਮੇਤ ਕਈ ਖ਼ਤਰਿਆਂ ਤੋਂ ਤੁਰੰਤ ਬਚਾਅ ਦਿੰਦੇ ਹਨ।
ਡਿਵਾਈਸ ਦਾ ਫ਼ਾਇਰਵਾਲ ਜਾਂ ਭਰੋਸੇਯੋਗ ਤੀਜੀ ਧਿਰ ਦਾ ਫ਼ਾਇਰਵਾਲ ਬਿਨਾਂ ਇਜਾਜ਼ਤ ਪਹੁੰਚ ਅਤੇ ਘੁਸਪੈਠ ਤੋਂ ਵਾਧੂ ਬਚਾਅ ਦਿੰਦਾ ਹੈ। ਫ਼ਾਇਰਵਾਲ ਨੈੱਟਵਰਕ ਟ੍ਰੈਫ਼ਿਕ ਵੇਖ ਕੇ ਸ਼ੱਕੀ ਕਨੈਕਸ਼ਨ ਪਛਾਣਨ ਅਤੇ ਰੋਕਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ। ਜਨਤਕ Wi-Fi ਉੱਤੇ ਡਾਟਾ ਸੁਣਨ ਜਾਂ ਰੋਕਣ ਦਾ ਖ਼ਤਰਾ ਹੋ ਸਕਦਾ ਹੈ। ਅਸੁਰੱਖਿਅਤ ਨੈੱਟਵਰਕ ਉੱਤੇ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਜਾਂ ਵਿੱਤੀ ਲੈਣ-ਦੇਣ ਤੋਂ ਬਚੋ। VPN ਕਨੈਕਸ਼ਨ ਇਨਕ੍ਰਿਪਟ ਕਰਕੇ ਡਾਟਾ ਬਚਾਉਂਦਾ ਹੈ।
ਹੋਰ ਜਾਣਕਾਰੀ ਲਈ ਕਮਜ਼ੋਰੀਆਂ ਵਾਲੇ ਸਿਸਟਮਾਂ ਉੱਤੇ ਪੈਚ ਲਗਾਉਣਾ ਅਤੇ ਐਂਟੀਵਾਇਰਸ ਸਿਫ਼ਾਰਸ਼ਾਂ ਵੇਖੋ।
ਘਟਨਾਵਾਂ ਦੀ ਰਿਪੋਰਟ ਕਰੋ ਅਤੇ ਜਾਣਕਾਰੀ ਸਾਂਝੀ ਕਰੋ
ਜੇ ਤੁਹਾਡੇ ਨਾਲ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਹਮਲਾ ਹੋਵੇ ਜਾਂ ਧੋਖਾਧੜੀ ਦਾ ਸ਼ੱਕ ਹੋਵੇ, ਤਾਂ ਸੰਬੰਧਿਤ ਅਧਿਕਾਰੀਆਂ ਨੂੰ ਘਟਨਾ ਦੀ ਰਿਪੋਰਟ ਦਿਓ ਅਤੇ ਜਾਣਕਾਰੀ ਸਾਂਝੀ ਕਰੋ। ਇਸ ਨਾਲ ਭਵਿੱਖ ਦੇ ਹਮਲੇ ਰੁਕ ਸਕਦੇ ਹਨ ਅਤੇ ਹੋਰ ਲੋਕ ਬਚ ਸਕਦੇ ਹਨ:
ਸਥਾਨਕ ਅਧਿਕਾਰੀਆਂ ਨਾਲ ਸੰਪਰਕ ਕਰੋ: ਸਥਾਨਕ ਕਾਨੂੰਨ ਲਾਗੂ ਕਰਨ ਵਾਲੀ ਏਜੰਸੀ ਨੂੰ ਦੱਸੋ। ਈਮੇਲਾਂ, ਫ਼ੋਨ ਨੰਬਰਾਂ ਜਾਂ ਸ਼ੱਕੀ ਕਾਰਵਾਈਆਂ ਵਰਗੇ ਵੇਰਵੇ ਦਿਓ। ਉਹ ਜਾਂਚ ਕਰ ਸਕਦੇ ਹਨ ਅਤੇ ਲੋੜ ਪੈਣ ਤੇ ਕਾਨੂੰਨੀ ਕਾਰਵਾਈ ਕਰ ਸਕਦੇ ਹਨ।
ਮਾਲਕ ਜਾਂ IT ਵਿਭਾਗ ਨੂੰ ਦੱਸੋ: ਕੰਮ ਵਾਲੀ ਥਾਂ ਤੇ ਘਟਨਾ ਹੋਵੇ ਤਾਂ ਤੁਰੰਤ ਸੂਚਿਤ ਕਰੋ। ਅੰਦਰੂਨੀ ਜਾਂਚ, ਸੁਰੱਖਿਆ ਮਜ਼ਬੂਤ ਕਰਨ ਜਾਂ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਚੇਤਾਵਨੀ ਦੇਣ ਨਾਲ ਉਹ ਅਸਰ ਘਟਾ ਅਤੇ ਹੋਰ ਹਮਲੇ ਰੋਕ ਸਕਦੇ ਹਨ।
ਜਾਣਕਾਰੀ ਸਾਂਝੀ ਕਰੋ: ਨਵੀਂ ਤਕਨੀਕ ਜਾਂ ਸ਼ੱਕੀ ਈਮੇਲ ਮਿਲੇ ਤਾਂ ਸਹਿਕਰਮੀਆਂ ਜਾਂ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਭਾਈਚਾਰੇ ਨਾਲ ਸਾਂਝਾ ਕਰੋ। ਸਾਈਬਰ ਖ਼ਤਰਿਆਂ ਨੂੰ ਵੇਖਣ ਵਾਲੀਆਂ ਸੰਸਥਾਵਾਂ, ਜਿਵੇਂ Anti-Phishing Working Group (APWG) ਜਾਂ Internet Crime Complaint Center (IC3), ਨੂੰ ਵੀ ਰਿਪੋਰਟ ਕਰੋ। ਜਾਣਕਾਰੀ ਸਾਂਝੀ ਕਰਨ ਨਾਲ ਨਵੇਂ ਬਚਾਅ ਤਰੀਕੇ ਬਣਾਉਣ ਵਿੱਚ ਮਦਦ ਮਿਲਦੀ ਹੈ।
ਸਥਾਨਕ ਅਧਿਕਾਰੀਆਂ ਨੂੰ ਰਿਪੋਰਟ ਕਰਕੇ ਤੁਸੀਂ ਸਾਈਬਰ ਅਪਰਾਧ ਨਾਲ ਲੜਨ ਅਤੇ ਲੋਕਾਂ ਤੇ ਕਾਰੋਬਾਰਾਂ ਦੀ ਰੱਖਿਆ ਵਿੱਚ ਯੋਗਦਾਨ ਪਾਉਂਦੇ ਹੋ। ਕਾਨੂੰਨ ਲਾਗੂ ਕਰਨ ਵਾਲੀਆਂ ਏਜੰਸੀਆਂ ਰੁਝਾਨ ਪਛਾਣਣ, ਦੋਸ਼ੀਆਂ ਨੂੰ ਲੱਭਣ ਅਤੇ ਕਾਨੂੰਨੀ ਕਾਰਵਾਈ ਲਈ ਰਿਪੋਰਟਾਂ ਵਰਤਦੀਆਂ ਹਨ। ਮਾਲਕ ਜਾਂ IT ਵਿਭਾਗ ਨੂੰ ਸੂਚਿਤ ਕਰਨ ਨਾਲ ਕਮਜ਼ੋਰੀਆਂ ਦੂਰ ਅਤੇ ਸੰਸਥਾ ਦਾ ਡਾਟਾ ਸੁਰੱਖਿਅਤ ਹੋ ਸਕਦਾ ਹੈ।
ਸੰਸਥਾ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਭਾਈਚਾਰੇ ਵਿੱਚ ਜਾਣਕਾਰੀ ਸਾਂਝੀ ਕਰਨ ਨਾਲ ਸਹਿਯੋਗ ਵਧਦਾ ਹੈ। ਹੋਰ ਲੋਕ ਨਵੇਂ ਹਮਲੇ ਜਾਣ ਸਕਦੇ ਹਨ, ਖ਼ਤਰੇ ਪਛਾਣ ਸਕਦੇ ਹਨ ਅਤੇ ਰੋਕਥਾਮ ਕਦਮ ਲੈ ਸਕਦੇ ਹਨ। ਰਿਪੋਰਟ ਕਰਕੇ ਤੁਸੀਂ ਸਾਂਝੇ ਬਚਾਅ ਵਿੱਚ ਅਹਿਮ ਭੂਮਿਕਾ ਨਿਭਾਉਂਦੇ ਹੋ।
ਹੋਰ ਜਾਣਕਾਰੀ ਲਈ ਸਥਾਨਕ ਕਾਨੂੰਨ ਲਾਗੂ ਕਰਨ ਵਾਲੀਆਂ ਏਜੰਸੀਆਂ ਦੀਆਂ ਵੈੱਬਸਾਈਟਾਂ, Anti-Phishing Working Group (APWG) ਜਾਂ Internet Crime Complaint Center (IC3) ਵੇਖੋ।
ਨਤੀਜਾ
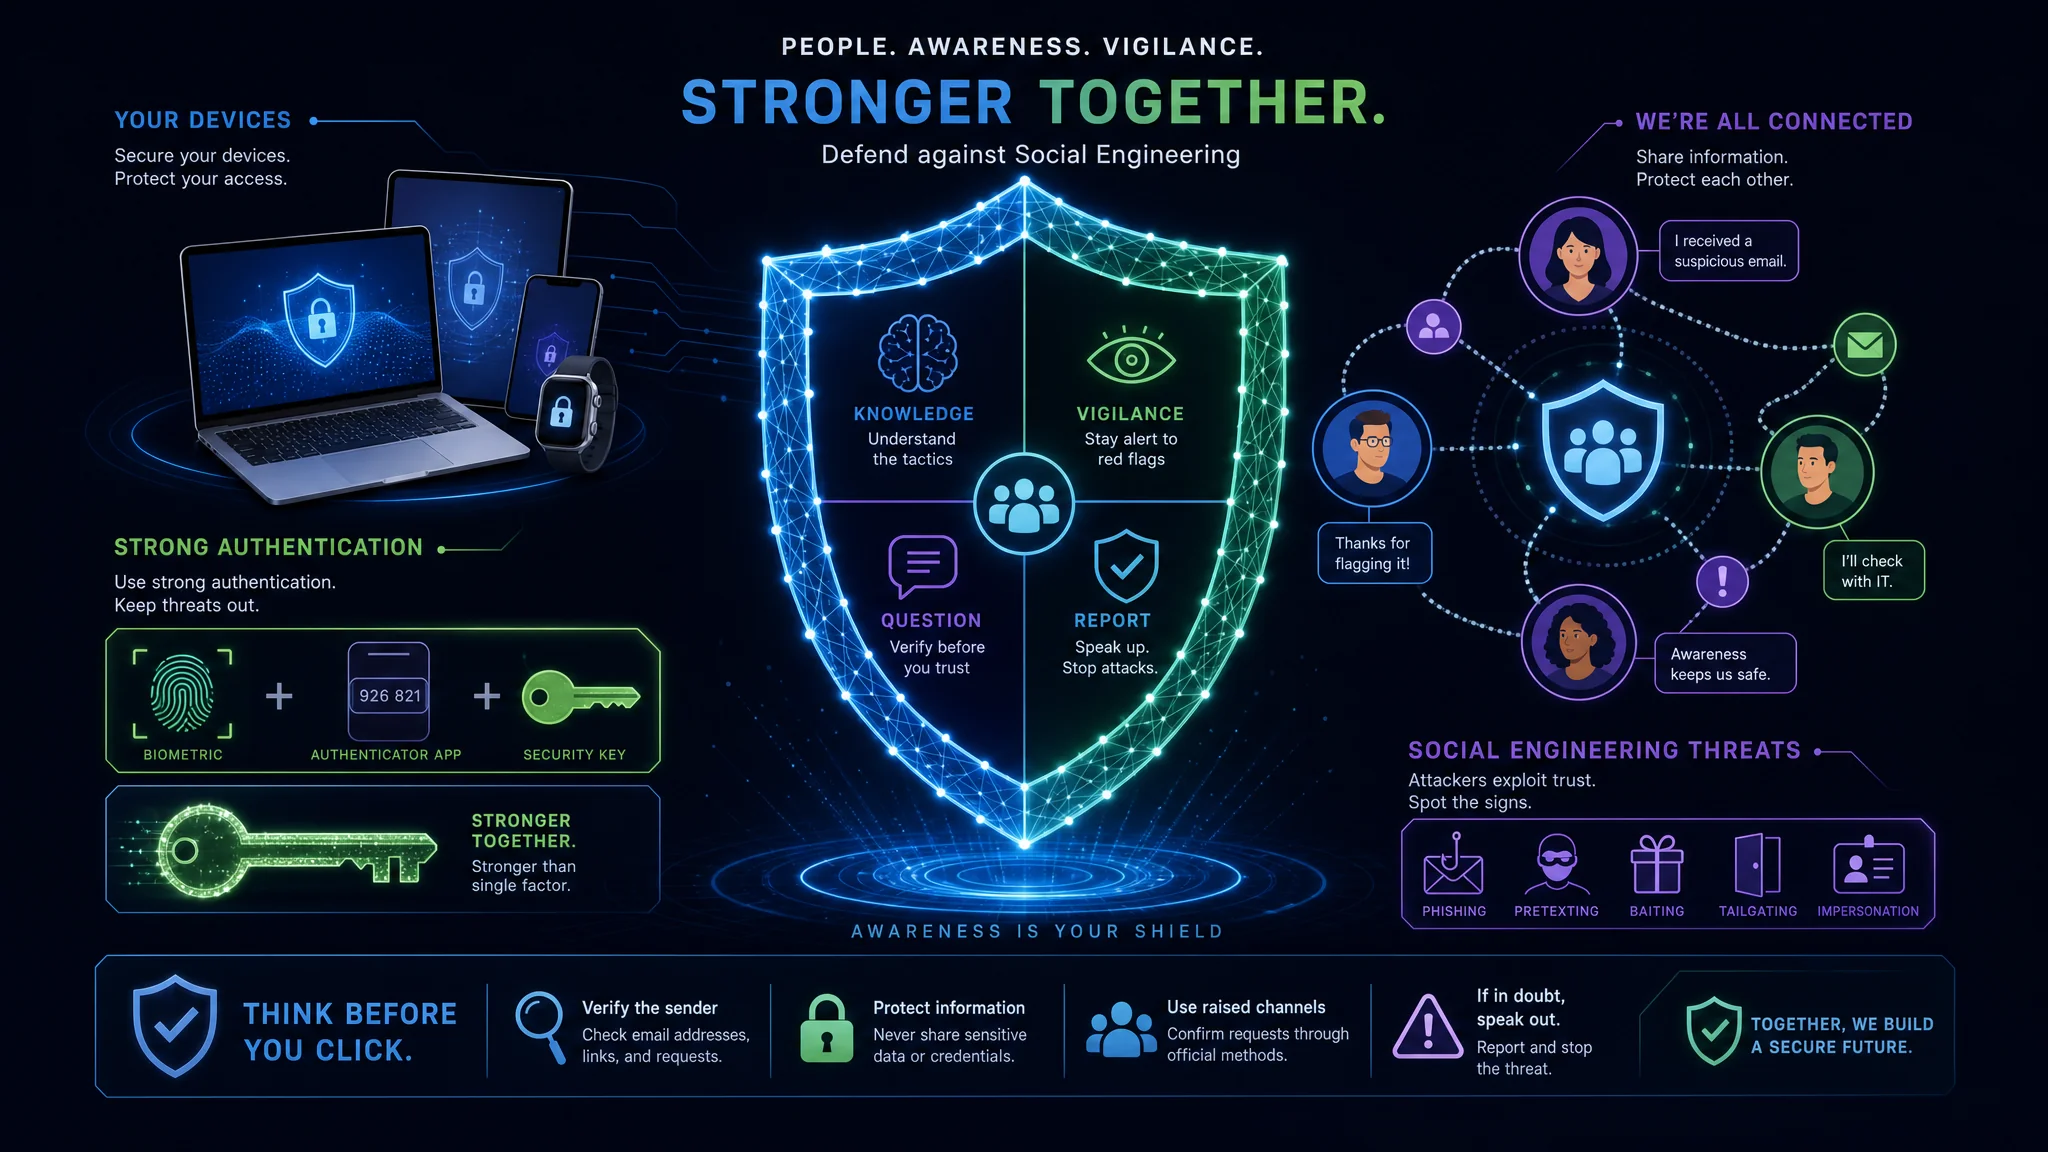
ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਹਮਲਿਆਂ ਤੋਂ ਬਚਣ ਲਈ ਗਿਆਨ, ਚੌਕਸੀ ਅਤੇ ਪਹਿਲਾਂ ਤੋਂ ਕੀਤੇ ਕਦਮ ਲੋੜੀਂਦੇ ਹਨ। ਇਸ ਦੇ ਵੱਖ-ਵੱਖ ਰੂਪ ਸਮਝ ਕੇ ਲੇਖ ਦੀਆਂ ਰਣਨੀਤੀਆਂ ਅਪਣਾਉਣ ਨਾਲ ਸ਼ਿਕਾਰ ਹੋਣ ਦਾ ਖ਼ਤਰਾ ਘਟਦਾ ਹੈ।
ਜਾਣਕਾਰੀ ਵਿੱਚ ਰਹੋ, ਡਿਵਾਈਸ ਅੱਪਡੇਟ ਅਤੇ ਸੁਰੱਖਿਅਤ ਕਰੋ, ਪਾਸਵਰਡ ਤੇ ਪ੍ਰਮਾਣਿਕਤਾ ਮਜ਼ਬੂਤ ਕਰੋ, ਈਮੇਲਾਂ ਅਤੇ ਕਾਲਾਂ ਤੋਂ ਸਾਵਧਾਨ ਰਹੋ, ਅਤੇ ਘਟਨਾ ਦੀ ਰਿਪੋਰਟ ਕਰੋ। ਇਹ ਕਦਮ ਤੁਹਾਡਾ ਬਚਾਅ ਮਜ਼ਬੂਤ ਕਰਦੇ ਹਨ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਸੁਧਾਰਦੇ ਹਨ।
ਹਮਲੇ ਲਗਾਤਾਰ ਬਦਲਦੇ ਹਨ। ਨਵੇਂ ਤਰੀਕਿਆਂ ਬਾਰੇ ਜਾਣੋ, ਭਰੋਸੇਯੋਗ ਖ਼ਬਰਾਂ ਪੜ੍ਹੋ ਅਤੇ ਸਿਖਲਾਈ ਵਿੱਚ ਹਿੱਸਾ ਲਵੋ ਤਾਂ ਜੋ ਸੰਭਾਵੀ ਖ਼ਤਰੇ ਪਛਾਣ ਕੇ ਢੁੱਕਵੀਂ ਕਾਰਵਾਈ ਕਰ ਸਕੋ।
ਮਜ਼ਬੂਤ ਪਾਸਵਰਡ ਅਤੇ ਬਹੁ-ਕਾਰਕ ਪ੍ਰਮਾਣਿਕਤਾ ਖਾਤਿਆਂ ਨੂੰ ਵਾਧੂ ਸੁਰੱਖਿਆ ਦਿੰਦੇ ਹਨ। ਵੱਖਰੇ ਅਤੇ ਗੁੰਝਲਦਾਰ ਪਾਸਵਰਡ ਵਰਤੋ, ਮੁੜ ਨਾ ਵਰਤੋ ਅਤੇ ਨਿਯਮਿਤ ਬਦਲੋ।
ਈਮੇਲਾਂ ਅਤੇ ਫ਼ੋਨ ਕਾਲਾਂ ਨਾਲ ਸਾਵਧਾਨ ਰਹੋ। ਭੇਜਣ ਵਾਲੇ ਦੀ ਜਾਂਚ ਕਰੋ, ਸ਼ੱਕੀ ਲਿੰਕਾਂ ਅਤੇ ਅਟੈਚਮੈਂਟਾਂ ਤੋਂ ਬਚੋ ਅਤੇ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਦੀ ਤੁਰੰਤ ਮੰਗ ਉੱਤੇ ਸ਼ੱਕ ਕਰੋ। ਜਾਂਚ ਤੋਂ ਪਹਿਲਾਂ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਨਾ ਦਿਓ।
ਸੁਰੱਖਿਆ ਪੈਚ ਲਗਾ ਕੇ, ਭਰੋਸੇਯੋਗ ਐਂਟੀਵਾਇਰਸ ਅਤੇ ਐਂਟੀ-ਮਾਲਵੇਅਰ ਵਰਤ ਕੇ, ਫ਼ਾਇਰਵਾਲ ਚਾਲੂ ਰੱਖ ਕੇ ਅਤੇ ਜਨਤਕ Wi-Fi ਉੱਤੇ ਸਾਵਧਾਨ ਰਹਿ ਕੇ ਡਿਵਾਈਸ ਅੱਪਡੇਟ ਤੇ ਸੁਰੱਖਿਅਤ ਕਰੋ।
ਘਟਨਾ ਹੋਣ ਤੇ ਸਥਾਨਕ ਅਧਿਕਾਰੀਆਂ, ਮਾਲਕ ਜਾਂ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਭਾਈਚਾਰੇ ਨਾਲ ਰਿਪੋਰਟ ਅਤੇ ਜਾਣਕਾਰੀ ਸਾਂਝੀ ਕਰੋ। ਇਸ ਨਾਲ ਅਗਲੇ ਹਮਲੇ ਰੋਕਣ ਅਤੇ ਸਾਂਝਾ ਬਚਾਅ ਮਜ਼ਬੂਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਮਿਲਦੀ ਹੈ।
ਇਹ ਰਣਨੀਤੀਆਂ ਬਚਾਅ ਮਜ਼ਬੂਤ ਕਰਦੀਆਂ ਅਤੇ ਸ਼ਿਕਾਰ ਹੋਣ ਦਾ ਖ਼ਤਰਾ ਘਟਾਉਂਦੀਆਂ ਹਨ। ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਲਗਾਤਾਰ ਚੱਲਣ ਵਾਲੀ ਪ੍ਰਕਿਰਿਆ ਹੈ। ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਅਤੇ ਡਿਜੀਟਲ ਸੰਪਤੀਆਂ ਲਈ ਸੁਚੇਤ ਰਹੋ।
ਇਹ ਕਦਮ ਵਿਅਕਤੀਆਂ ਅਤੇ ਕਾਰੋਬਾਰਾਂ ਲਈ ਹੋਰ ਸੁਰੱਖਿਅਤ ਆਨਲਾਈਨ ਮਾਹੌਲ ਬਣਾਉਣ ਵਿੱਚ ਵੀ ਯੋਗਦਾਨ ਪਾਉਂਦੇ ਹਨ। ਜਾਗਰੂਕਤਾ ਅਤੇ ਚੰਗੇ ਤਰੀਕਿਆਂ ਨਾਲ ਅਸੀਂ ਮਿਲ ਕੇ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਦਾ ਮੁਕਾਬਲਾ ਕਰ ਸਕਦੇ ਹਾਂ।
ਹਵਾਲੇ
- simeononsecurity.com
- Federal Trade Commission - ਪਛਾਣ ਦੀ ਚੋਰੀ
- National Institute of Standards and Technology - ਪਾਸਵਰਡ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼
- Federal Communications Commission - ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸੁਝਾਅ
Related Posts