
ਲੀਨਕਸ ਵਿੱਚ ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰਾਂ ਵਿੱਚ ਮਾਹਰ ਬਣੋ

Table of Contents
ਲੀਨਕਸ ਸਿਸਟਮਾਂ ਉੱਤੇ ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰਾਂ ਦੀਆਂ ਪਹੁੰਚ ਨੀਤੀਆਂ ਲਾਗੂ ਕਰਨਾ: ਸਫਲਤਾ ਲਈ ਸੁਝਾਅ ਅਤੇ ਰਣਨੀਤੀਆਂ
ਅੱਜ ਦੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹੌਲ ਵਿੱਚ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਅਤੇ ਡਿਜ਼ਿਟਲ ਸੰਪਤੀਆਂ ਦੀ ਰੱਖਿਆ ਬਹੁਤ ਮਹੱਤਵਪੂਰਨ ਹੈ। ਸੰਸਥਾਵਾਂ ਆਪਣੀ ਸੁਰੱਖਿਆ ਮਜ਼ਬੂਤ ਕਰਨ ਲਈ ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰਾਂ ਦੀਆਂ ਪਹੁੰਚ ਨੀਤੀਆਂ ਲਾਗੂ ਕਰ ਸਕਦੀਆਂ ਹਨ। ਵਰਤੋਂਕਾਰਾਂ ਨੂੰ ਕੰਮ ਲਈ ਲੋੜੀਂਦੇ ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰ ਦੇਣ ਨਾਲ ਬਿਨਾਂ ਇਜਾਜ਼ਤ ਪਹੁੰਚ ਅਤੇ ਗਲਤੀ ਨਾਲ ਹੋਣ ਵਾਲੇ ਨੁਕਸਾਨ ਦਾ ਜੋਖਮ ਘਟਦਾ ਹੈ। ਇਸ ਲੇਖ ਵਿੱਚ ਅਸੀਂ ਇਸ ਅਸੂਲ, ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਇਸ ਦੀ ਅਹਿਮੀਅਤ, ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਵਿੱਚ ਲੀਨਕਸ ਦੀ ਭੂਮਿਕਾ, ਲਾਗੂ ਕਰਨ ਦੇ ਕਦਮ, ਚੰਗੀਆਂ ਰੀਤਾਂ ਅਤੇ ਆਮ ਸਮੱਸਿਆਵਾਂ ਦੇ ਹੱਲ ਵੇਖਾਂਗੇ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰਾਂ ਦੀ ਅਹਿਮੀਅਤ
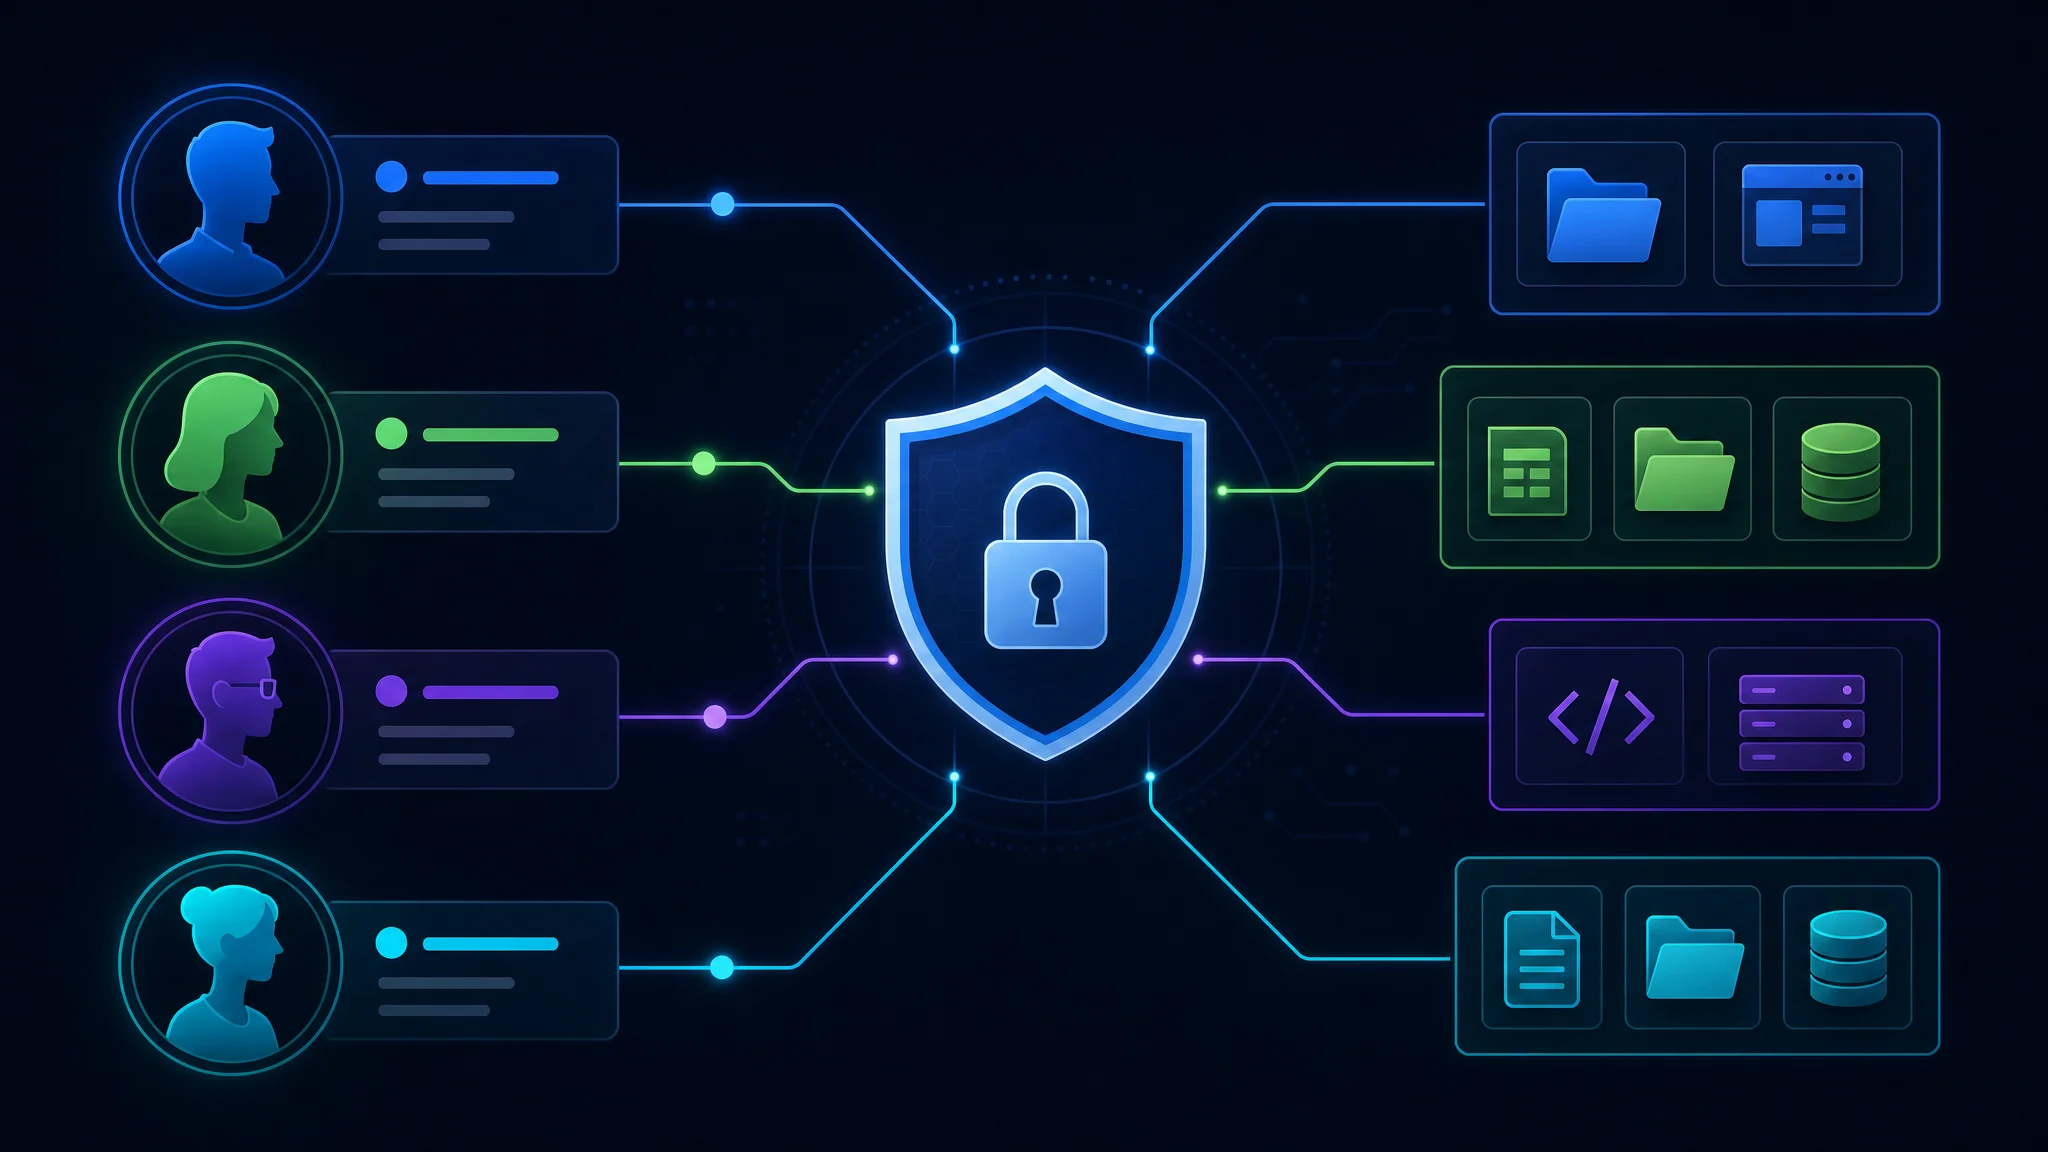
ਸੁਰੱਖਿਅਤ ਮਾਹੌਲ ਕਾਇਮ ਰੱਖਣ ਲਈ ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰ ਲਾਗੂ ਕਰਨਾ ਜ਼ਰੂਰੀ ਹੈ। ਵਰਤੋਂਕਾਰਾਂ ਨੂੰ ਸਿਰਫ਼ ਲੋੜੀਂਦੇ ਅਧਿਕਾਰ ਦੇਣ ਨਾਲ ਹਮਲੇ ਦੀ ਸਤ੍ਹਾ ਘਟਦੀ ਹੈ ਅਤੇ ਸੁਰੱਖਿਆ ਉਲੰਘਣਾ ਦਾ ਸੰਭਾਵੀ ਅਸਰ ਸੀਮਿਤ ਰਹਿੰਦਾ ਹੈ। ਸਾਈਬਰ ਖ਼ਤਰੇ ਤੇਜ਼ੀ ਨਾਲ ਬਦਲ ਰਹੇ ਹਨ, ਇਸ ਲਈ ਸੰਸਥਾਵਾਂ ਨੂੰ ਬਿਨਾਂ ਇਜਾਜ਼ਤ ਪਹੁੰਚ ਅਤੇ ਵਰਤੋਂਕਾਰ ਦੀਆਂ ਗ਼ਲਤੀਆਂ ਦੇ ਜੋਖਮ ਘਟਾਉਣ ਲਈ ਪਹਿਲਾਂ ਤੋਂ ਕਦਮ ਚੁੱਕਣੇ ਚਾਹੀਦੇ ਹਨ।
ਮਿਸਾਲ ਵਜੋਂ, ਸੋਚੋ ਕਿ ਕਿਸੇ ਸੰਸਥਾ ਦਾ ਆਈਟੀ ਵਿਭਾਗ ਹਰ ਕਰਮਚਾਰੀ ਨੂੰ ਉਸ ਦੇ ਕੰਮ ਵਾਲੇ ਕੰਪਿਊਟਰ ਉੱਤੇ ਪ੍ਰਸ਼ਾਸਕੀ ਅਧਿਕਾਰ ਦੇ ਦਿੰਦਾ ਹੈ। ਹਰ ਕਰਮਚਾਰੀ ਸੌਫਟਵੇਅਰ ਲਗਾ ਸਕਦਾ ਹੈ, ਸਿਸਟਮ ਸੈਟਿੰਗਾਂ ਬਦਲ ਸਕਦਾ ਹੈ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਫ਼ਾਈਲਾਂ ਖੋਲ੍ਹ ਸਕਦਾ ਹੈ। ਇਹ ਸੁਵਿਧਾਜਨਕ ਲੱਗ ਸਕਦਾ ਹੈ, ਪਰ ਇਸ ਨਾਲ ਮਾਲਵੇਅਰ ਲਾਗ, ਗਲਤੀ ਨਾਲ ਡਾਟਾ ਮਿਟਣ ਅਤੇ ਮਹੱਤਵਪੂਰਨ ਸਿਸਟਮਾਂ ਤੱਕ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਦਾ ਖ਼ਤਰਾ ਵਧਦਾ ਹੈ। ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰਾਂ ਨਾਲ ਸਿਰਫ਼ ਉਹ ਲੋਕ ਇਹ ਕੰਮ ਕਰਦੇ ਹਨ ਜਿਨ੍ਹਾਂ ਨੂੰ ਪ੍ਰਸ਼ਾਸਕੀ ਅਧਿਕਾਰ ਦੀ ਜਾਇਜ਼ ਲੋੜ ਹੋਵੇ।
ਇਹ ਨੀਤੀਆਂ ਸੰਸਥਾਵਾਂ ਨੂੰ ਨਿਯਮਕ ਲੋੜਾਂ ਪੂਰੀਆਂ ਕਰਨ ਵਿੱਚ ਵੀ ਮਦਦ ਕਰਦੀਆਂ ਹਨ। Payment Card Industry Data Security Standard (PCI DSS) ਅਤੇ General Data Protection Regulation (GDPR) ਵਰਗੇ ਨਿਯਮ ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟੇ ਤੱਕ ਪਹੁੰਚ ਸੀਮਿਤ ਕਰਨ ਉੱਤੇ ਜ਼ੋਰ ਦਿੰਦੇ ਹਨ। ਅਧਿਕਾਰ ਸੀਮਿਤ ਕਰਕੇ ਸੰਸਥਾਵਾਂ ਡਾਟਾ ਸੁਰੱਖਿਆ ਅਤੇ ਅਨੁਪਾਲਨਾ ਪ੍ਰਤੀ ਆਪਣੀ ਵਚਨਬੱਧਤਾ ਦਿਖਾ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਕਾਨੂੰਨੀ ਜਾਂ ਵਿੱਤੀ ਨਤੀਜਿਆਂ ਤੋਂ ਬਚ ਸਕਦੀਆਂ ਹਨ।
ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਕਿਵੇਂ ਕੰਮ ਕਰਦਾ ਹੈ
ਇਹ ਨਿਯੰਤਰਣ ਵਰਤੋਂਕਾਰਾਂ ਨੂੰ ਕੰਮ ਲਈ ਲੋੜੀਂਦੀਆਂ ਘੱਟੋ-ਘੱਟ ਇਜਾਜ਼ਤਾਂ ਦਿੰਦਾ ਹੈ। ਇਹ “ਜਾਣਨ ਦੀ ਲੋੜ” ਜਾਂ “ਵਰਤਣ ਦੀ ਲੋੜ” ਦੇ ਅਸੂਲ ਉੱਤੇ ਆਧਾਰਿਤ ਹੁੰਦਾ ਹੈ। ਇਸ ਨਾਲ ਵਰਤੋਂਕਾਰ ਸੰਵੇਦਨਸ਼ੀਲ ਸਰੋਤ ਨਹੀਂ ਖੋਲ੍ਹ ਸਕਦੇ ਅਤੇ ਵਿਸ਼ੇਸ਼ ਅਧਿਕਾਰ ਵਾਲੇ ਕੰਮ ਨਹੀਂ ਕਰ ਸਕਦੇ, ਜਦ ਤੱਕ ਉਨ੍ਹਾਂ ਨੂੰ ਸਪਸ਼ਟ ਮਨਜ਼ੂਰੀ ਨਾ ਮਿਲੇ। ਬਰੀਕ ਪੱਧਰ ਦੇ ਨਿਯੰਤਰਣ ਲਾਗੂ ਕਰੋ ਅਤੇ ਅਧਿਕਾਰਾਂ ਦੀ ਨਿਯਮਿਤ ਸਮੀਖਿਆ ਕਰੋ ਤਾਂ ਜੋ ਸੁਰੱਖਿਆ ਮਜ਼ਬੂਤ ਰਹੇ।
ਇੱਕ ਆਮ ਤਰੀਕਾ ਭੂਮਿਕਾ-ਅਧਾਰਿਤ ਪਹੁੰਚ ਨਿਯੰਤਰਣ (RBAC) ਹੈ। ਸੰਸਥਾ ਵੱਖ-ਵੱਖ ਭੂਮਿਕਾਵਾਂ ਪਰਿਭਾਸ਼ਿਤ ਕਰਦੀ ਹੈ ਅਤੇ ਹਰ ਭੂਮਿਕਾ ਨੂੰ ਖਾਸ ਪਹੁੰਚ ਅਧਿਕਾਰ ਦਿੰਦੀ ਹੈ। ਮਿਸਾਲ ਵਜੋਂ, “ਕਰਮਚਾਰੀ”, “ਪ੍ਰਬੰਧਕ” ਅਤੇ “ਪ੍ਰਸ਼ਾਸਕ” ਦੀਆਂ ਭੂਮਿਕਾਵਾਂ ਦੇ ਸਰੋਤਾਂ ਅਤੇ ਕਾਰਵਾਈਆਂ ਤੱਕ ਵੱਖਰੇ ਪੱਧਰ ਦੇ ਅਧਿਕਾਰ ਹੋ ਸਕਦੇ ਹਨ। ਵਰਤੋਂਕਾਰ ਨੂੰ ਢੁੱਕਵੀਂ ਭੂਮਿਕਾ ਦੇਣ ਨਾਲ ਉਸ ਨੂੰ ਸਿਰਫ਼ ਆਪਣੇ ਕੰਮ ਲਈ ਲੋੜੀਂਦੇ ਸਰੋਤ ਮਿਲਦੇ ਹਨ।
ਦੂਜਾ ਤਰੀਕਾ ਸਮੇਂ-ਸਿਰ ਪਹੁੰਚ (JIT) ਹੈ। ਇਸ ਵਿੱਚ ਵਰਤੋਂਕਾਰ ਨੂੰ ਕਿਸੇ ਖਾਸ ਕੰਮ ਲਈ, ਸਿਰਫ਼ ਲੋੜ ਪੈਣ ਵੇਲੇ, ਸੀਮਿਤ ਸਮੇਂ ਦੀ ਪਹੁੰਚ ਦਿੱਤੀ ਜਾਂਦੀ ਹੈ। ਸਮਾਂ ਪੂਰਾ ਹੋਣ ਉੱਤੇ ਪਹੁੰਚ ਆਪਣੇ ਆਪ ਵਾਪਸ ਲੈ ਲਈ ਜਾਂਦੀ ਹੈ। ਇਸ ਨਾਲ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਵਰਤੋਂ ਜਾਂ ਦੁਰਵਰਤੋਂ ਦਾ ਮੌਕਾ ਘਟਦਾ ਹੈ।
ਇਸ ਨੀਤੀ ਲਈ ਸੋਚ-ਵਿਚਾਰ ਨਾਲ ਯੋਜਨਾ ਅਤੇ ਲਗਾਤਾਰ ਪ੍ਰਬੰਧਨ ਲੋੜੀਂਦਾ ਹੈ। ਸੰਸਥਾਵਾਂ ਨੂੰ ਨਿਯਮਿਤ ਪਹੁੰਚ ਸਮੀਖਿਆ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ ਕਿ ਅਧਿਕਾਰ ਅਜੇ ਵੀ ਢੁੱਕਵੇਂ ਅਤੇ ਜ਼ਰੂਰੀ ਹਨ ਜਾਂ ਨਹੀਂ। ਵਰਤੋਂਕਾਰ ਸਿਖਲਾਈ ਅਤੇ ਜਾਗਰੂਕਤਾ ਵੀ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਵੱਧ ਅਧਿਕਾਰਾਂ ਦੇ ਜੋਖਮ ਸਮਝਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ।
ਸੰਖੇਪ ਵਿੱਚ, ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਦਾ ਅਹਿਮ ਹਿੱਸਾ ਹਨ। ਸਿਰਫ਼ ਲੋੜੀਂਦੇ ਅਧਿਕਾਰ ਦੇਣ ਅਤੇ ਪਹੁੰਚ ਹੱਕਾਂ ਦੀ ਨਿਯਮਿਤ ਸਮੀਖਿਆ ਨਾਲ ਸੰਸਥਾਵਾਂ ਉਲੰਘਣਾ ਦਾ ਜੋਖਮ ਅਤੇ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਦਾ ਅਸਰ ਘਟਾ ਸਕਦੀਆਂ ਹਨ। ਸੁਰੱਖਿਅਤ ਅਤੇ ਲਚਕੀਲਾ ਮਾਹੌਲ ਬਣਾਈ ਰੱਖਣ ਲਈ ਆਈਟੀ ਵਿਭਾਗ, ਪ੍ਰਬੰਧਨ ਅਤੇ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਮਿਲ ਕੇ ਕੰਮ ਕਰਨਾ ਪੈਂਦਾ ਹੈ।
ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਵਿੱਚ ਲੀਨਕਸ ਸਿਸਟਮਾਂ ਦੀ ਭੂਮਿਕਾ
ਲੀਨਕਸ ਆਪਣੇ ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਫ਼ੀਚਰਾਂ ਅਤੇ ਲਚਕਤਾ ਕਰਕੇ ਸੰਸਥਾਵਾਂ ਵਿੱਚ ਪ੍ਰਚਲਿਤ ਹੈ। ਇਸ ਵਿੱਚ ਕਈ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਤਰੀਕੇ ਹਨ ਜੋ ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰ ਲਾਗੂ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
ਲੀਨਕਸ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਤਰੀਕਿਆਂ ਦੀ ਜਾਣ-ਪਛਾਣ
ਲੀਨਕਸ ਵਿੱਚ ਵਿਵੇਕਧੀਨ ਪਹੁੰਚ ਨਿਯੰਤਰਣ (DAC), ਲਾਜ਼ਮੀ ਪਹੁੰਚ ਨਿਯੰਤਰਣ (MAC) ਅਤੇ ਭੂਮਿਕਾ-ਅਧਾਰਿਤ ਪਹੁੰਚ ਨਿਯੰਤਰਣ (RBAC) ਸ਼ਾਮਲ ਹਨ। DAC ਵਿੱਚ ਸਰੋਤ ਦੇ ਮਾਲਕ ਉਸ ਦੀ ਪਹੁੰਚ ਨਿਯੰਤਰਿਤ ਕਰਦੇ ਹਨ। MAC ਅਤੇ RBAC ਪ੍ਰਸ਼ਾਸਕਾਂ ਨੂੰ ਪੂਰੇ ਸਿਸਟਮ ਲਈ ਹੋਰ ਬਰੀਕ ਨੀਤੀਆਂ ਬਣਾਉਣ ਦਿੰਦੇ ਹਨ।
DAC ਵਿੱਚ ਵਰਤੋਂਕਾਰ ਆਪਣੀਆਂ ਫ਼ਾਈਲਾਂ ਅਤੇ ਡਾਇਰੈਕਟਰੀਆਂ ਦੀਆਂ ਇਜਾਜ਼ਤਾਂ ਤੈਅ ਕਰਦੇ ਹਨ। ਉਹ ਨਿਰਧਾਰਤ ਕਰ ਸਕਦੇ ਹਨ ਕਿ ਕੌਣ ਉਨ੍ਹਾਂ ਨੂੰ ਪੜ੍ਹ, ਲਿਖ ਜਾਂ ਚਲਾ ਸਕਦਾ ਹੈ। ਇਸ ਨਾਲ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਦੀ ਰੱਖਿਆ ਅਤੇ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਰੋਕਣ ਵਿੱਚ ਮਦਦ ਮਿਲਦੀ ਹੈ।
MAC ਹੋਰ ਵਿਆਪਕ, ਸਿਸਟਮ-ਪੱਧਰੀ ਨਿਯੰਤਰਣ ਹੈ ਜਿਸ ਨੂੰ ਓਪਰੇਟਿੰਗ ਸਿਸਟਮ ਲਾਗੂ ਕਰਦਾ ਹੈ। ਇਹ ਵਰਤੋਂਕਾਰਾਂ ਜਾਂ ਪ੍ਰਕਿਰਿਆਵਾਂ ਵਰਗੇ ਵਿਸ਼ਿਆਂ ਅਤੇ ਫ਼ਾਈਲਾਂ ਜਾਂ ਡਾਇਰੈਕਟਰੀਆਂ ਵਰਗੀਆਂ ਵਸਤੂਆਂ ਨੂੰ ਦਿੱਤੇ ਲੇਬਲਾਂ ਅਨੁਸਾਰ ਨੀਤੀਆਂ ਲਾਗੂ ਕਰਦਾ ਹੈ। ਇਸ ਨਾਲ ਸਿਰਫ਼ ਮਨਜ਼ੂਰਸ਼ੁਦਾ ਵਿਸ਼ੇ ਸੁਰੱਖਿਆ ਮਨਜ਼ੂਰੀ ਅਤੇ ਵਸਤੂ ਦੀ ਵਰਗੀਕਰਨ ਮੁਤਾਬਕ ਪਹੁੰਚ ਕਰਦੇ ਹਨ।
RBAC ਵਿੱਚ ਪਹੁੰਚ ਭੂਮਿਕਾਵਾਂ ਦੇ ਆਧਾਰ ਉੱਤੇ ਮਿਲਦੀ ਹੈ। ਹਰ ਵਰਤੋਂਕਾਰ ਨੂੰ ਭੂਮਿਕਾ ਦਿੱਤੀ ਜਾਂਦੀ ਹੈ ਅਤੇ ਅਧਿਕਾਰ ਉਸੇ ਅਨੁਸਾਰ ਮਿਲਦੇ ਹਨ। ਵਿਅਕਤੀਗਤ ਵਰਤੋਂਕਾਰ ਦੀ ਥਾਂ ਭੂਮਿਕਾ ਨੂੰ ਇਜਾਜ਼ਤਾਂ ਦੇਣ ਨਾਲ ਪ੍ਰਬੰਧਨ ਸੌਖਾ ਹੁੰਦਾ ਹੈ। ਨਵੇਂ ਵਰਤੋਂਕਾਰਾਂ ਨੂੰ ਭੂਮਿਕਾ ਦੇ ਕੇ ਸਿਸਟਮ ਵਧਾਉਣਾ ਵੀ ਆਸਾਨ ਹੁੰਦਾ ਹੈ।
ਪਹੁੰਚ ਨੀਤੀਆਂ ਲਈ ਲੀਨਕਸ ਕਿਉਂ ਚੁਣੀਏ
ਸੰਸਥਾਵਾਂ ਲੀਨਕਸ ਨੂੰ ਇਸ ਦੀ ਮਜ਼ਬੂਤੀ, ਅਨੁਕੂਲਿਤ ਕਰਨ ਦੀ ਸਮਰੱਥਾ ਅਤੇ ਭਾਈਚਾਰੇ ਦੇ ਸਹਿਯੋਗ ਕਰਕੇ ਚੁਣਦੀਆਂ ਹਨ। ਲੀਨਕਸ ਵੰਡਾਂ ਵਿੱਚ ਅਧਿਕਾਰ ਢੰਗ ਨਾਲ ਤੈਅ ਅਤੇ ਲਾਗੂ ਕਰਨ ਲਈ ਕਈ ਸੰਦ ਮਿਲਦੇ ਹਨ।
ਲੀਨਕਸ ਸਿਸਟਮ ਆਪਣੀ ਸਥਿਰਤਾ ਅਤੇ ਸੁਰੱਖਿਆ ਲਈ ਜਾਣੇ ਜਾਂਦੇ ਹਨ। ਉਨ੍ਹਾਂ ਵਿੱਚ ਹੋਰ ਕਈ ਓਪਰੇਟਿੰਗ ਸਿਸਟਮਾਂ ਨਾਲੋਂ ਕਰੈਸ਼ ਅਤੇ ਕਮਜ਼ੋਰੀਆਂ ਘੱਟ ਹੋ ਸਕਦੀਆਂ ਹਨ। ਇਸ ਕਰਕੇ ਉਹ ਸੰਸਥਾਵਾਂ ਲਈ ਢੁੱਕਵੇਂ ਹਨ ਜਿਨ੍ਹਾਂ ਨੂੰ ਭਰੋਸੇਯੋਗ ਅਤੇ ਸੁਰੱਖਿਅਤ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਚਾਹੀਦਾ ਹੈ।
ਅਨੁਕੂਲਿਤ ਕਰਨ ਦੀ ਸਮਰੱਥਾ ਵੀ ਲੀਨਕਸ ਨੂੰ ਪ੍ਰਸਿੱਧ ਬਣਾਉਂਦੀ ਹੈ। ਵੱਖ-ਵੱਖ ਵੰਡਾਂ ਕਈ ਵਿਕਲਪ ਅਤੇ ਸੰਰਚਨਾਵਾਂ ਦਿੰਦੀਆਂ ਹਨ, ਇਸ ਲਈ ਸੰਸਥਾਵਾਂ ਆਪਣੀ ਲੋੜ ਮੁਤਾਬਕ ਮਾਡਲ ਅਤੇ ਇਜਾਜ਼ਤਾਂ ਚੁਣ ਸਕਦੀਆਂ ਹਨ।
ਲੀਨਕਸ ਦਾ ਖੁੱਲ੍ਹਾ ਸਰੋਤ ਹੋਣਾ ਪਾਰਦਰਸ਼ਤਾ ਦਿੰਦਾ ਹੈ ਅਤੇ ਸੁਰੱਖਿਆ ਮਾਹਿਰਾਂ ਨੂੰ ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਕੋਡ ਦੀ ਜਾਂਚ ਕਰਨ ਦਿੰਦਾ ਹੈ। ਇਸ ਨਾਲ ਖਾਮੀਆਂ ਜਲਦੀ ਲੱਭ ਕੇ ਠੀਕ ਕੀਤੀਆਂ ਜਾ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਜਾਂ ਡਾਟਾ ਉਲੰਘਣਾ ਦਾ ਜੋਖਮ ਘਟਦਾ ਹੈ।
ਲੀਨਕਸ ਦੇ ਵਿਕਾਸ ਅਤੇ ਸਹਾਇਤਾ ਵਿੱਚ ਵੱਡਾ ਸਰਗਰਮ ਭਾਈਚਾਰਾ ਵੀ ਯੋਗਦਾਨ ਪਾਉਂਦਾ ਹੈ। ਸੰਸਥਾਵਾਂ ਮਾਹਿਰਾਂ ਤੋਂ ਮਦਦ ਲੈ ਸਕਦੀਆਂ ਹਨ, ਦਸਤਾਵੇਜ਼ ਅਤੇ ਟਿਊਟੋਰਿਅਲ ਪੜ੍ਹ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਸੁਰੱਖਿਆ ਦੀਆਂ ਨਵੀਆਂ ਚੰਗੀਆਂ ਰੀਤਾਂ ਬਾਰੇ ਜਾਣੂ ਰਹਿ ਸਕਦੀਆਂ ਹਨ।
ਲੀਨਕਸ ਉੱਤੇ ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰ ਲਾਗੂ ਕਰਨ ਦੇ ਕਦਮ
ਲੀਨਕਸ ਉੱਤੇ ਇਹ ਨਿਯੰਤਰਣ ਲਾਗੂ ਕਰਨ ਲਈ ਯੋਜਨਾਬੱਧ ਤਰੀਕਾ ਅਪਣਾਓ। ਹੇਠਾਂ ਦਿੱਤੇ ਕਦਮ ਲਾਗੂਕਰਨ ਨੂੰ ਕਾਮਯਾਬ ਬਣਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
ਲਾਗੂਕਰਨ ਲਈ ਲੀਨਕਸ ਸਿਸਟਮ ਤਿਆਰ ਕਰਨਾ
ਪਹਿਲਾਂ ਸਿਸਟਮ ਤਿਆਰ ਕਰੋ। ਇਸ ਨੂੰ ਨਵੀਨਤਮ ਸਥਿਰ ਰਿਲੀਜ਼ ਉੱਤੇ ਅੱਪਡੇਟ ਕਰੋ ਅਤੇ ਸੁਰੱਖਿਆ ਪੈਚ ਨਿਯਮਿਤ ਲਗਾਓ। ਇਸ ਨਾਲ ਜਾਣੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਠੀਕ ਹੁੰਦੀਆਂ ਹਨ ਅਤੇ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਜਾਂ ਖ਼ਤਰਨਾਕ ਕਾਰਵਾਈ ਦਾ ਜੋਖਮ ਘਟਦਾ ਹੈ।
ਨੈੱਟਵਰਕ ਆਵਾਜਾਈ ਨਿਯੰਤਰਿਤ ਕਰਨ ਅਤੇ ਸਿਸਟਮ ਨੂੰ ਹਮਲਿਆਂ ਤੋਂ ਮਜ਼ਬੂਤ ਕਰਨ ਲਈ ਫਾਇਰਵਾਲ ਲਗਾ ਕੇ ਸੰਰਚਿਤ ਕਰੋ। ਫਾਇਰਵਾਲ ਅੰਦਰੂਨੀ ਨੈੱਟਵਰਕ ਅਤੇ ਬਾਹਰੀ ਦੁਨੀਆ ਵਿਚਕਾਰ ਰੁਕਾਵਟ ਬਣਦੀ ਹੈ। ਪਹਿਲਾਂ ਤੋਂ ਤੈਅ ਨਿਯਮਾਂ ਮੁਤਾਬਕ ਆਉਣ-ਜਾਣ ਵਾਲਾ ਟ੍ਰੈਫਿਕ ਜਾਂਚਦੀ ਅਤੇ ਛਾਂਟਦੀ ਹੈ। ਸਹੀ ਸੰਰਚਨਾ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਰੋਕਦੀ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟਾ ਬਚਾਉਂਦੀ ਹੈ।
ਨੈੱਟਵਰਕ ਟ੍ਰੈਫਿਕ ਦੇਖਣ ਅਤੇ ਸ਼ੱਕੀ ਜਾਂ ਖ਼ਤਰਨਾਕ ਕਾਰਵਾਈ ਪਛਾਣਨ ਲਈ ਘੁਸਪੈਠ ਪਛਾਣ ਅਤੇ ਰੋਕਥਾਮ ਸਿਸਟਮ (IDPS) ਵੀ ਲਾਗੂ ਕਰਨ ਦੀ ਸਿਫ਼ਾਰਸ਼ ਹੈ। ਇਹ ਸਿਸਟਮ ਸੰਭਾਵੀ ਖ਼ਤਰਿਆਂ ਨੂੰ ਤੁਰੰਤ ਪਛਾਣ ਕੇ ਜਵਾਬ ਦੇ ਸਕਦੇ ਹਨ।
ਵਰਤੋਂਕਾਰ ਖਾਤੇ ਅਤੇ ਸਮੂਹ ਬਣਾਉਣਾ
ਅਗਲੇ ਕਦਮ ਵਿੱਚ ਕੰਮ ਦੀਆਂ ਭੂਮਿਕਾਵਾਂ ਅਤੇ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਮੁਤਾਬਕ ਵਰਤੋਂਕਾਰ ਖਾਤੇ ਅਤੇ ਸਮੂਹ ਬਣਾਓ। ਹਰ ਵਰਤੋਂਕਾਰ ਨੂੰ ਕੰਮ ਲਈ ਲੋੜੀਂਦੇ ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰ ਦਿਓ। ਇਸ ਅਸੂਲ ਨਾਲ ਹਰ ਵਿਅਕਤੀ ਸਿਰਫ਼ ਲੋੜੀਂਦੇ ਸਰੋਤ ਖੋਲ੍ਹਦਾ ਹੈ ਅਤੇ ਸਮਝੌਤਾ ਹੋਏ ਖਾਤੇ ਦਾ ਸੰਭਾਵੀ ਨੁਕਸਾਨ ਘਟਦਾ ਹੈ।
ਖਾਤੇ ਬਣਾਉਂਦੇ ਸਮੇਂ ਮਜ਼ਬੂਤ ਪਾਸਵਰਡ ਨੀਤੀ ਲਾਗੂ ਕਰੋ। ਇਸ ਵਿੱਚ ਜਟਿਲ ਪਾਸਵਰਡ ਲਾਜ਼ਮੀ ਕਰਨਾ, ਪਾਸਵਰਡ ਨਿਯਮਿਤ ਬਦਲਵਾਉਣਾ ਅਤੇ ਜਿੱਥੇ ਸੰਭਵ ਹੋਵੇ ਬਹੁ-ਕਾਰਕ ਪ੍ਰਮਾਣੀਕਰਨ ਲਾਗੂ ਕਰਨਾ ਸ਼ਾਮਲ ਹੈ। ਇਹ ਉਪਾਅ ਖਾਤਿਆਂ ਤੱਕ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਰੋਕਦੇ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਬਚਾਉਂਦੇ ਹਨ।
ਖਾਤਿਆਂ ਅਤੇ ਸਮੂਹ ਮੈਂਬਰਸ਼ਿਪਾਂ ਦੀ ਨਿਯਮਿਤ ਸਮੀਖਿਆ ਅਤੇ ਜਾਂਚ ਕਰੋ। ਬੇਲੋੜੇ ਅਧਿਕਾਰ ਜਾਂ ਹੁਣ ਲੋੜੀਂਦੇ ਨਾ ਰਹੇ ਖਾਤੇ ਹਟਾਓ ਤਾਂ ਜੋ ਹਮਲੇ ਦੀ ਸਤ੍ਹਾ ਘਟੇ।
ਇਜਾਜ਼ਤਾਂ ਅਤੇ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਸੰਰਚਿਤ ਕਰਨਾ
ਖਾਤੇ ਅਤੇ ਸਮੂਹ ਬਣਾਉਣ ਮਗਰੋਂ ਫ਼ਾਈਲਾਂ, ਡਾਇਰੈਕਟਰੀਆਂ ਅਤੇ ਸਿਸਟਮ ਸਰੋਤਾਂ ਲਈ ਇਜਾਜ਼ਤਾਂ ਤੈਅ ਕਰੋ। ਇਜਾਜ਼ਤਾਂ ਦੀ ਨਿਯਮਿਤ ਸਮੀਖਿਆ ਅਤੇ ਅੱਪਡੇਟ ਕਰੋ ਤਾਂ ਜੋ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਸਿਰਫ਼ ਮਨਜ਼ੂਰਸ਼ੁਦਾ ਲੋਕਾਂ ਲਈ ਉਪਲਬਧ ਹੋਵੇ।
ਫ਼ਾਈਲ ਅਤੇ ਡਾਇਰੈਕਟਰੀ ਇਜਾਜ਼ਤਾਂ ਦੀ ਮਜ਼ਬੂਤ ਬਣਤਰ ਜ਼ਰੂਰੀ ਹੈ। ਭੂਮਿਕਾਵਾਂ ਅਨੁਸਾਰ ਪੜ੍ਹਨ, ਲਿਖਣ ਅਤੇ ਚਲਾਉਣ ਦੇ ਅਧਿਕਾਰ ਦਿਓ। ਇਸ ਨਾਲ ਮਹੱਤਵਪੂਰਨ ਸਿਸਟਮ ਫ਼ਾਈਲਾਂ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟੇ ਵਿੱਚ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਤਬਦੀਲੀ ਜਾਂ ਪਹੁੰਚ ਰੁਕਦੀ ਹੈ।
ਰਵਾਇਤੀ ਇਜਾਜ਼ਤਾਂ ਦੇ ਨਾਲ ਲੋੜ ਪੈਣ ਉੱਤੇ ਹੋਰ ਬਰੀਕ ਨਿਯੰਤਰਣ ਲਈ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਸੂਚੀਆਂ (ACLs) ਵਰਤੋ। ACLs ਖਾਸ ਵਰਤੋਂਕਾਰਾਂ ਜਾਂ ਸਮੂਹਾਂ ਲਈ ਵਿਅਕਤੀਗਤ ਫ਼ਾਈਲਾਂ ਜਾਂ ਡਾਇਰੈਕਟਰੀਆਂ ਉੱਤੇ ਅਧਿਕਾਰ ਤੈਅ ਕਰਦੀਆਂ ਹਨ।
ਮਹੱਤਵਪੂਰਨ ਫ਼ਾਈਲਾਂ ਅਤੇ ਡਾਇਰੈਕਟਰੀਆਂ ਤੱਕ ਪਹੁੰਚ ਦੀਆਂ ਕੋਸ਼ਿਸ਼ਾਂ ਦੀ ਨਿਯਮਿਤ ਨਿਗਰਾਨੀ ਅਤੇ ਲੌਗਿੰਗ ਕਰੋ। ਇਸ ਨਾਲ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਜਾਂ ਸ਼ੱਕੀ ਕਾਰਵਾਈ ਜਲਦੀ ਲੱਭਣ ਅਤੇ ਉਸ ਦਾ ਜਵਾਬ ਦੇਣ ਵਿੱਚ ਮਦਦ ਮਿਲਦੀ ਹੈ।
ਅੰਤ ਵਿੱਚ, ਫ਼ਾਈਲ ਅਖੰਡਤਾ ਨਿਗਰਾਨੀ ਅਤੇ ਲਾਜ਼ਮੀ ਪਹੁੰਚ ਨਿਯੰਤਰਣ (MAC) ਫਰੇਮਵਰਕ ਜਿਵੇਂ SELinux ਜਾਂ AppArmor ਵੀ ਲਾਗੂ ਕਰਨ ਬਾਰੇ ਸੋਚੋ। ਇਹ ਤਕਨੀਕਾਂ ਮਹੱਤਵਪੂਰਨ ਫ਼ਾਈਲਾਂ ਦੀ ਅਖੰਡਤਾ ਬਚਾਉਂਦੀਆਂ ਅਤੇ ਸਖ਼ਤ ਪਹੁੰਚ ਨਿਯਮ ਲਾਗੂ ਕਰਦੀਆਂ ਹਨ।
ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰ ਲਾਗੂ ਕਰਨ ਦੀਆਂ ਚੰਗੀਆਂ ਰੀਤਾਂ
ਲਾਗੂਕਰਨ ਕਾਮਯਾਬ ਬਣਾਉਣ ਲਈ ਹੇਠਾਂ ਦਿੱਤੀਆਂ ਰੀਤਾਂ ਅਪਣਾਓ।
ਨਿਯਮਿਤ ਜਾਂਚ ਅਤੇ ਨਿਗਰਾਨੀ
ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਦੀ ਕੋਸ਼ਿਸ਼ ਜਾਂ ਸ਼ੱਕੀ ਵਿਹਾਰ ਲੱਭਣ ਲਈ ਵਰਤੋਂਕਾਰ ਸਰਗਰਮੀਆਂ, ਪਹੁੰਚ ਲੌਗ ਅਤੇ ਸਿਸਟਮ ਲੌਗ ਨਿਯਮਿਤ ਜਾਂਚੋ ਅਤੇ ਨਿਗਰਾਨੀ ਕਰੋ। ਇਸ ਕੰਮ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨ ਅਤੇ ਤੁਰੰਤ ਚੇਤਾਵਨੀਆਂ ਲੈਣ ਲਈ ਘੁਸਪੈਠ ਪਛਾਣ ਸਿਸਟਮ ਅਤੇ ਸੁਰੱਖਿਆ ਜਾਣਕਾਰੀ ਅਤੇ ਘਟਨਾ ਪ੍ਰਬੰਧਨ (SIEM) ਹੱਲ ਲਾਗੂ ਕਰੋ।
ਵਰਤੋਂਕਾਰ ਸਿਖਲਾਈ ਅਤੇ ਜਾਗਰੂਕਤਾ
ਵਰਤੋਂਕਾਰਾਂ ਨੂੰ ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰਾਂ ਦੀ ਅਹਿਮੀਅਤ ਅਤੇ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਜਾਂ ਗਲਤ ਕਾਰਵਾਈ ਦੇ ਜੋਖਮ ਸਮਝਾਓ। ਸੁਰੱਖਿਅਤ ਅਮਲਾਂ, ਪਾਸਵਰਡ ਸੁਰੱਖਿਆ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਨੂੰ ਢੰਗ ਨਾਲ ਸੰਭਾਲਣ ਬਾਰੇ ਪੂਰੀ ਸਿਖਲਾਈ ਦਿਓ।
ਛੋਟਾਂ ਅਤੇ ਅਸਥਾਈ ਅਧਿਕਾਰ ਸੰਭਾਲਣਾ
ਕੁਝ ਹਾਲਾਤਾਂ ਵਿੱਚ ਖਾਸ ਕੰਮ ਲਈ ਵਰਤੋਂਕਾਰਾਂ ਨੂੰ ਅਸਥਾਈ ਤੌਰ ਉੱਤੇ ਵਧੇਰੇ ਅਧਿਕਾਰ ਚਾਹੀਦੇ ਹਨ। ਅਸਥਾਈ ਪਹੁੰਚ ਦੇਣ ਦੀ ਪ੍ਰਕਿਰਿਆ ਬਣਾਓ ਅਤੇ ਕੰਮ ਪੂਰਾ ਹੋਣ ਉੱਤੇ ਇਸ ਨੂੰ ਤੁਰੰਤ ਵਾਪਸ ਲਓ। ਇਕੱਠੇ ਹੋ ਰਹੇ ਬੇਲੋੜੇ ਅਧਿਕਾਰ ਹਟਾਉਣ ਲਈ ਖਾਤਿਆਂ ਦੀ ਨਿਯਮਿਤ ਸਮੀਖਿਆ ਕਰੋ।
ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਲਾਗੂ ਕਰਨ ਦੀਆਂ ਆਮ ਸਮੱਸਿਆਵਾਂ ਦਾ ਹੱਲ
ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰ ਲਾਗੂ ਕਰਦੇ ਸਮੇਂ ਸੰਸਥਾਵਾਂ ਨੂੰ ਕੁਝ ਆਮ ਸਮੱਸਿਆਵਾਂ ਆ ਸਕਦੀਆਂ ਹਨ। ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਮਾਹੌਲ ਬਣਾਈ ਰੱਖਣ ਲਈ ਉਨ੍ਹਾਂ ਨੂੰ ਸਮਝਣਾ ਅਤੇ ਹੱਲ ਕਰਨਾ ਜ਼ਰੂਰੀ ਹੈ।
ਇਜਾਜ਼ਤਾਂ ਦੇ ਟਕਰਾਅ ਹੱਲ ਕਰਨਾ
ਫ਼ਾਈਲ ਅਤੇ ਡਾਇਰੈਕਟਰੀ ਦੀ ਦਰਜਾਬੰਦੀ ਕਾਰਨ ਵਰਤੋਂਕਾਰਾਂ ਨੂੰ ਆਪਸ ਵਿੱਚ ਟਕਰਾਉਂਦੇ ਪਹੁੰਚ ਅਧਿਕਾਰ ਮਿਲ ਸਕਦੇ ਹਨ। ਇਜਾਜ਼ਤਾਂ ਅਤੇ ਪਹੁੰਚ ਸੰਰਚਨਾਵਾਂ ਧਿਆਨ ਨਾਲ ਜਾਂਚ ਕੇ ਟਕਰਾਅ ਪਛਾਣੋ ਅਤੇ ਹੱਲ ਕਰੋ। ਇਜਾਜ਼ਤਾਂ ਸੌਖੀਆਂ ਕਰਨ ਅਤੇ ਟਕਰਾਅ ਰੋਕਣ ਲਈ ਭੂਮਿਕਾ-ਅਧਾਰਿਤ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਲਾਗੂ ਕਰੋ।
ਵਰਤੋਂਕਾਰ ਪਹੁੰਚ ਦੀਆਂ ਸਮੱਸਿਆਵਾਂ ਸੰਭਾਲਣਾ
ਅਧਿਕਾਰ ਠੀਕ ਤਰ੍ਹਾਂ ਸੰਰਚਿਤ ਨਾ ਹੋਣ ਉੱਤੇ ਵਰਤੋਂਕਾਰ ਸਰੋਤਾਂ ਤੱਕ ਨਹੀਂ ਪਹੁੰਚ ਸਕਦੇ। ਖਾਤੇ, ਸਮੂਹ ਮੈਂਬਰਸ਼ਿਪ ਅਤੇ ਇਜਾਜ਼ਤਾਂ ਜਾਂਚ ਕੇ ਸਮੱਸਿਆਵਾਂ ਜਲਦੀ ਹੱਲ ਕਰੋ। ਵਰਤੋਂਕਾਰਾਂ ਨਾਲ ਗੱਲਬਾਤ ਜਾਰੀ ਰੱਖੋ ਤਾਂ ਜੋ ਉਨ੍ਹਾਂ ਦੀ ਲੋੜ ਸਮਝ ਕੇ ਪਹੁੰਚ ਸੰਬੰਧੀ ਰੁਕਾਵਟਾਂ ਦੂਰ ਕਰ ਸਕੋ।
ਨਤੀਜਾ
ਲੀਨਕਸ ਸਿਸਟਮਾਂ ਉੱਤੇ ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਕਾਇਮ ਰੱਖਣ ਲਈ ਘੱਟੋ-ਘੱਟ ਅਧਿਕਾਰਾਂ ਦੀਆਂ ਨੀਤੀਆਂ ਲਾਗੂ ਕਰਨਾ ਜ਼ਰੂਰੀ ਹੈ। ਇਸ ਅਸੂਲ ਅਤੇ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਵਿੱਚ ਲੀਨਕਸ ਦੀ ਭੂਮਿਕਾ ਸਮਝ ਕੇ, ਅਤੇ ਚੰਗੀਆਂ ਰੀਤਾਂ ਅਪਣਾ ਕੇ, ਸੰਸਥਾਵਾਂ ਸੁਰੱਖਿਆ ਮਜ਼ਬੂਤ ਕਰ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਜਾਂ ਵਰਤੋਂਕਾਰ ਦੀਆਂ ਗ਼ਲਤੀਆਂ ਦਾ ਜੋਖਮ ਘਟਾ ਸਕਦੀਆਂ ਹਨ। ਕਾਮਯਾਬ ਲਾਗੂਕਰਨ ਲਈ ਨਿਯਮਿਤ ਨਿਗਰਾਨੀ, ਸਿਖਲਾਈ ਅਤੇ ਆਮ ਸਮੱਸਿਆਵਾਂ ਦਾ ਹੱਲ ਜ਼ਰੂਰੀ ਹੈ। ਇਹ ਰਣਨੀਤੀਆਂ ਅਤੇ ਉਦਯੋਗ ਦੀਆਂ ਚੰਗੀਆਂ ਰੀਤਾਂ ਅਪਣਾ ਕੇ ਸੰਸਥਾਵਾਂ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਅਤੇ ਡਿਜ਼ਿਟਲ ਸੰਪਤੀਆਂ ਨੂੰ ਸੰਭਾਵੀ ਖ਼ਤਰਿਆਂ ਤੋਂ ਬਚਾ ਸਕਦੀਆਂ ਹਨ।
Related Posts