ਨੈੱਟਵਰਕ ਦੀਆਂ ਬੁਨਿਆਦੀ ਗੱਲਾਂ: ਸਵਿੱਚ, ਰਾਊਟਰ, ਫਾਇਰਵਾਲ ਅਤੇ DMZ

Table of Contents
ਜਾਣ-ਪਛਾਣ
ਤਕਨਾਲੋਜੀ ਦੀ ਤੇਜ਼ੀ ਨਾਲ ਬਦਲਦੀ ਦੁਨੀਆ ਵਿੱਚ ਨੈੱਟਵਰਕ ਉਪਕਰਣਾਂ ਨੂੰ ਜੋੜਦੇ ਅਤੇ ਸੰਚਾਰ ਸੰਭਵ ਬਣਾਉਂਦੇ ਹਨ। ਨੈੱਟਵਰਕ ਦੀਆਂ ਬੁਨਿਆਦੀ ਗੱਲਾਂ ਸਮਝਣਾ IT ਪੇਸ਼ੇਵਰਾਂ ਅਤੇ ਆਪਣਾ ਗਿਆਨ ਵਧਾਉਣ ਵਾਲਿਆਂ ਦੋਹਾਂ ਲਈ ਜ਼ਰੂਰੀ ਹੈ। ਇਹ ਲੇਖ ਸਵਿੱਚਾਂ, ਰਾਊਟਰਾਂ, ਗੇਟਵੇਆਂ, ਸਬਨੈੱਟਾਂ, ਫਾਇਰਵਾਲਾਂ ਅਤੇ DMZ ਸਮੇਤ ਮੁੱਖ ਨੈੱਟਵਰਕ ਹਿੱਸਿਆਂ ਦਾ ਵੇਰਵਾ ਦਿੰਦਾ ਹੈ। ਅੰਤ ਤੱਕ ਤੁਸੀਂ ਇਹ ਧਾਰਨਾਵਾਂ ਅਤੇ ਭਰੋਸੇਯੋਗ ਤੇ ਸੁਰੱਖਿਅਤ ਨੈੱਟਵਰਕ ਬਣਾਉਣ ਵਿੱਚ ਉਨ੍ਹਾਂ ਦੀ ਭੂਮਿਕਾ ਸਮਝ ਲਵੋਗੇ।
ਸਵਿੱਚ: ਲੋਕਲ ਏਰੀਆ ਨੈੱਟਵਰਕ ਦੀ ਕਾਰਗੁਜ਼ਾਰੀ ਸੁਧਾਰਨਾ
ਸਵਿੱਚ ਇੱਕ ਨੈੱਟਵਰਕ ਉਪਕਰਣ ਹੈ ਜੋ OSI ਮਾਡਲ ਦੀ ਡਾਟਾ ਲਿੰਕ ਪਰਤ ‘ਤੇ ਕੰਮ ਕਰਦਾ ਹੈ। ਇਹ ਲੋਕਲ ਏਰੀਆ ਨੈੱਟਵਰਕ (LAN) ਵਿੱਚ ਕਈ ਉਪਕਰਣ ਜੋੜਦਾ ਅਤੇ ਉਨ੍ਹਾਂ ਵਿਚਕਾਰ ਡਾਟਾ ਪੈਕਟ ਭੇਜਦਾ ਹੈ। ਹੱਬ ਹਰ ਜੁੜੇ ਉਪਕਰਣ ਨੂੰ ਡਾਟਾ ਭੇਜਦੇ ਹਨ, ਪਰ ਸਵਿੱਚ ਪੈਕਟ ਕੇਵਲ ਨਿਰਧਾਰਤ ਪ੍ਰਾਪਤਕਰਤਾ ਤੱਕ ਪਹੁੰਚਾਉਂਦੇ ਹਨ। ਇਸ ਨਾਲ ਟਕਰਾਅ ਅਤੇ ਭੀੜ ਘਟਦੀ ਹੈ ਅਤੇ ਨੈੱਟਵਰਕ ਦੀ ਕਾਰਗੁਜ਼ਾਰੀ ਵਧਦੀ ਹੈ।
ਸਵਿੱਚਾਂ ਦੇ ਮੁੱਖ ਫੀਚਰ ਅਤੇ ਲਾਭ:
- ਪੋਰਟ ਅਨੁਸਾਰ ਫਾਰਵਰਡਿੰਗ: ਸਵਿੱਚ ਦੇ ਹਰ ਪੋਰਟ ਨੂੰ ਵਿਲੱਖਣ Media Access Control (MAC) ਪਤਾ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਪੈਕਟ ਸਿੱਧੇ ਮੰਜ਼ਿਲ ਉਪਕਰਣ ਤੱਕ ਪਹੁੰਚਦੇ ਹਨ।
- ਵਰਚੁਅਲ LAN (VLAN): VLAN ਵੱਖ-ਵੱਖ ਉਪਕਰਣ ਸਮੂਹਾਂ ਦੇ ਟ੍ਰੈਫਿਕ ਨੂੰ ਅਲੱਗ ਕਰਕੇ ਨੈੱਟਵਰਕ ਵੰਡ ਅਤੇ ਸੁਰੱਖਿਆ ਸੁਧਾਰਦੇ ਹਨ।
- ਸੇਵਾ ਦੀ ਗੁਣਵੱਤਾ (QoS): ਸਵਿੱਚ ਕੁਝ ਕਿਸਮਾਂ ਦੇ ਟ੍ਰੈਫਿਕ ਨੂੰ ਪਹਿਲ ਦੇ ਸਕਦੇ ਹਨ ਤਾਂ ਜੋ ਆਵਾਜ਼ ਜਾਂ ਵੀਡੀਓ ਵਰਗੀਆਂ ਸਮੇਂ-ਸੰਵੇਦਨਸ਼ੀਲ ਐਪਾਂ ਨੂੰ ਕਾਫ਼ੀ ਬੈਂਡਵਿਡਥ ਮਿਲੇ।
ਰਾਊਟਰ: ਨੈੱਟਵਰਕ ਜੋੜਨਾ ਅਤੇ ਇੰਟਰਨੈੱਟ ਪਹੁੰਚ ਦੇਣਾ
ਸਵਿੱਚ LAN ਦੇ ਅੰਦਰ ਕੰਮ ਕਰਦੇ ਹਨ, ਜਦਕਿ ਰਾਊਟਰ ਕਈ ਨੈੱਟਵਰਕਾਂ ਨੂੰ ਆਪਸ ਵਿੱਚ ਜੋੜਦੇ ਹਨ। ਇਹ OSI ਮਾਡਲ ਦੀ ਨੈੱਟਵਰਕ ਪਰਤ ‘ਤੇ ਕੰਮ ਕਰਦੇ ਹਨ ਅਤੇ ਰਾਊਟਿੰਗ ਪ੍ਰੋਟੋਕੋਲ ਵਰਤ ਕੇ ਡਾਟਾ ਪੈਕਟਾਂ ਲਈ ਮੰਜ਼ਿਲ ਤੱਕ ਸਭ ਤੋਂ ਢੁਕਵਾਂ ਰਾਹ ਚੁਣਦੇ ਹਨ। ਨੈੱਟਵਰਕ ਜੋੜਨ ਦੇ ਨਾਲ, ਰਾਊਟਰ ਨੈੱਟਵਰਕ ਦੇ ਉਪਕਰਣਾਂ ਨੂੰ ਇੰਟਰਨੈੱਟ ਪਹੁੰਚ ਦਿੰਦੇ ਹਨ।
ਰਾਊਟਰਾਂ ਦੇ ਮੁੱਖ ਫੀਚਰ ਅਤੇ ਲਾਭ:
- IP ਪਤਾ ਪ੍ਰਬੰਧਨ: ਵੱਖ-ਵੱਖ ਨੈੱਟਵਰਕਾਂ ਵਿੱਚ ਪੈਕਟ ਪਛਾਣਨ ਅਤੇ ਭੇਜਣ ਲਈ IP ਪਤੇ ਵਰਤਦੇ ਹਨ।
- ਨੈੱਟਵਰਕ ਐਡਰੈੱਸ ਟ੍ਰਾਂਸਲੇਸ਼ਨ (NAT): ਇੰਟਰਨੈੱਟ ਨਾਲ ਸੰਚਾਰ ਵੇਲੇ LAN ਦੇ ਨਿੱਜੀ IP ਪਤਿਆਂ ਨੂੰ ਜਨਤਕ IP ਪਤਿਆਂ ਵਿੱਚ ਬਦਲਦੇ ਹਨ।
- ਫਾਇਰਵਾਲ ਸਮਰੱਥਾ: ਕਈ ਰਾਊਟਰਾਂ ਵਿੱਚ ਗੈਰ-ਅਧਿਕਾਰਤ ਪਹੁੰਚ ਤੋਂ ਬਚਾਉਣ ਲਈ ਬੁਨਿਆਦੀ ਫਾਇਰਵਾਲ ਫੰਕਸ਼ਨ ਹੁੰਦੇ ਹਨ।
- ਡਾਇਨਾਮਿਕ ਹੋਸਟ ਕਨਫਿਗਰੇਸ਼ਨ ਪ੍ਰੋਟੋਕੋਲ (DHCP): ਰਾਊਟਰ DHCP ਸਰਵਰ ਵਜੋਂ ਕੰਮ ਕਰਕੇ ਉਪਕਰਣਾਂ ਨੂੰ ਆਪਣੇ ਆਪ IP ਪਤੇ ਦੇ ਸਕਦੇ ਹਨ।
ਗੇਟਵੇ: ਵੱਖਰੀਆਂ ਕਿਸਮਾਂ ਦੇ ਨੈੱਟਵਰਕ ਜੋੜਨਾ
ਗੇਟਵੇ ਇੱਕ ਉਪਕਰਣ ਜਾਂ ਸਾਫਟਵੇਅਰ ਹਿੱਸਾ ਹੁੰਦਾ ਹੈ ਜੋ ਵੱਖਰੇ ਪ੍ਰੋਟੋਕੋਲ ਜਾਂ ਆਰਕੀਟੈਕਚਰ ਵਾਲੇ ਨੈੱਟਵਰਕ ਜੋੜਦਾ ਹੈ ਅਤੇ ਉਨ੍ਹਾਂ ਵਿਚਕਾਰ ਸੰਚਾਰ ਸੰਭਵ ਕਰਦਾ ਹੈ। ਗੇਟਵੇ ਵਿਚੋਲੇ ਵਜੋਂ ਇੱਕ ਨੈੱਟਵਰਕ ਫਾਰਮੈਟ ਦੇ ਡਾਟਾ ਪੈਕਟਾਂ ਨੂੰ ਦੂਜੇ ਫਾਰਮੈਟ ਵਿੱਚ ਬਦਲਦੇ ਹਨ। ਉਦਾਹਰਨ ਲਈ, ਇਹ ਲੋਕਲ ਨੈੱਟਵਰਕ ਨੂੰ ਇੰਟਰਨੈੱਟ ਨਾਲ ਜੋੜ ਸਕਦੇ ਹਨ।
ਗੇਟਵੇਆਂ ਦੇ ਮੁੱਖ ਫੀਚਰ ਅਤੇ ਲਾਭ:
- ਪ੍ਰੋਟੋਕੋਲ ਅਨੁਵਾਦ: ਵੱਖਰੇ ਸੰਚਾਰ ਪ੍ਰੋਟੋਕੋਲ ਵਾਲੇ ਨੈੱਟਵਰਕਾਂ ਨੂੰ ਜਾਣਕਾਰੀ ਸਾਂਝੀ ਕਰਨ ਲਈ ਪੈਕਟਾਂ ਦਾ ਰੂਪ ਬਦਲਦੇ ਹਨ।
- ਨੈੱਟਵਰਕ ਏਕੀਕਰਨ: ਵੱਖਰੇ ਆਰਕੀਟੈਕਚਰ ਵਾਲੇ ਨੈੱਟਵਰਕਾਂ ਨੂੰ ਜੋੜਦੇ ਅਤੇ ਸੰਚਾਰ ਸੁਖਾਲਾ ਕਰਦੇ ਹਨ।
- ਸੁਰੱਖਿਆ ਲਾਗੂ ਕਰਨਾ: ਪੈਕਟ ਫਿਲਟਰਿੰਗ ਜਾਂ ਇਨਕ੍ਰਿਪਸ਼ਨ ਵਰਗੇ ਉਪਾਅ ਨੈੱਟਵਰਕਾਂ ਵਿਚਕਾਰ ਸੁਰੱਖਿਅਤ ਡਾਟਾ ਭੇਜਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
ਸਬਨੈੱਟ: ਕੁਸ਼ਲ ਸੰਚਾਰ ਲਈ ਨੈੱਟਵਰਕ ਵਿਵਸਥਿਤ ਕਰਨਾ
ਸਬਨੈੱਟ IP ਨੈੱਟਵਰਕ ਦੀ ਤਰਕਸੰਗਤ ਵੰਡ ਹੁੰਦੀ ਹੈ। ਨੈੱਟਵਰਕ ਨੂੰ ਛੋਟੇ ਅਤੇ ਪ੍ਰਬੰਧਨਯੋਗ ਹਿੱਸਿਆਂ ਵਿੱਚ ਵੰਡਣ ਨਾਲ ਕਾਰਗੁਜ਼ਾਰੀ ਅਤੇ ਸੁਰੱਖਿਆ ਸੁਧਰ ਸਕਦੀ ਹੈ। ਸਬਨੈੱਟ ਮਾਸਕ ਹਰੇਕ ਸਬਨੈੱਟ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰਦਾ ਅਤੇ ਉਸ ਲਈ IP ਪਤਿਆਂ ਦੀ ਹੱਦ ਨਿਰਧਾਰਤ ਕਰਦਾ ਹੈ।
ਸਬਨੈੱਟ ਵਰਤਣ ਦੇ ਲਾਭ:
- ਬਿਹਤਰ ਕਾਰਗੁਜ਼ਾਰੀ: ਵੱਡੇ ਨੈੱਟਵਰਕ ਨੂੰ ਸਬਨੈੱਟਾਂ ਵਿੱਚ ਵੰਡਣ ਨਾਲ ਟ੍ਰੈਫਿਕ ਸਥਾਨਕ ਰਹਿੰਦਾ ਅਤੇ ਕੁੱਲ ਭੀੜ ਘਟਦੀ ਹੈ।
- ਵਧੀਕ ਸੁਰੱਖਿਆ: ਪਹੁੰਚ ਨੀਤੀਆਂ ਵੱਖਰੇ ਸਬਨੈੱਟਾਂ ਵਿਚਕਾਰ ਸੰਚਾਰ ਰੋਕ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਸੁਰੱਖਿਆ ਦੀ ਇੱਕ ਹੋਰ ਪਰਤ ਦਿੰਦੀਆਂ ਹਨ।
- ਸੌਖਾ ਪ੍ਰਬੰਧਨ: ਉਪਕਰਣਾਂ ਨੂੰ ਤਰਕਸੰਗਤ ਸਮੂਹਾਂ ਵਿੱਚ ਰੱਖਣ ਨਾਲ IP ਪਤਾ ਵੰਡ, ਰਾਊਟਿੰਗ ਅਤੇ ਸਮੱਸਿਆ ਹੱਲ ਕਰਨਾ ਸੌਖਾ ਹੁੰਦਾ ਹੈ।
ਫਾਇਰਵਾਲ: ਗੈਰ-ਅਧਿਕਾਰਤ ਪਹੁੰਚ ਤੋਂ ਨੈੱਟਵਰਕ ਦੀ ਰੱਖਿਆ
ਫਾਇਰਵਾਲ ਇੱਕ ਨੈੱਟਵਰਕ ਸੁਰੱਖਿਆ ਉਪਕਰਣ ਹੈ ਜੋ ਪਹਿਲਾਂ ਤੋਂ ਨਿਰਧਾਰਤ ਨਿਯਮਾਂ ਅਨੁਸਾਰ ਆਉਣ-ਜਾਣ ਵਾਲੇ ਟ੍ਰੈਫਿਕ ਦੀ ਨਿਗਰਾਨੀ ਅਤੇ ਨਿਯੰਤਰਣ ਕਰਦਾ ਹੈ। ਇਹ ਅੰਦਰੂਨੀ ਨੈੱਟਵਰਕ ਅਤੇ ਇੰਟਰਨੈੱਟ ਵਰਗੇ ਬਾਹਰੀ ਨੈੱਟਵਰਕਾਂ ਵਿਚਕਾਰ ਰੁਕਾਵਟ ਬਣ ਕੇ ਗੈਰ-ਅਧਿਕਾਰਤ ਪਹੁੰਚ ਅਤੇ ਸੰਭਾਵੀ ਖਤਰਿਆਂ ਨੂੰ ਰੋਕਦਾ ਹੈ।
ਫਾਇਰਵਾਲਾਂ ਦੇ ਮੁੱਖ ਫੀਚਰ ਅਤੇ ਲਾਭ:
- ਪੈਕਟ ਫਿਲਟਰਿੰਗ: ਆਉਣ-ਜਾਣ ਵਾਲੇ ਪੈਕਟਾਂ ਦੀ ਜਾਂਚ ਕਰਕੇ ਨਿਰਧਾਰਤ ਨਿਯਮਾਂ ਅਨੁਸਾਰ ਸੰਭਾਵੀ ਹਾਨੀਕਾਰਕ ਟ੍ਰੈਫਿਕ ਰੋਕਦੇ ਹਨ।
- ਘੁਸਪੈਠ ਰੋਕਥਾਮ ਪ੍ਰਣਾਲੀ (IPS): IPS ਵਾਲੇ ਫਾਇਰਵਾਲ ਮਾਲਵੇਅਰ ਇਨਫੈਕਸ਼ਨ ਅਤੇ ਘੁਸਪੈਠ ਦੀਆਂ ਕੋਸ਼ਿਸ਼ਾਂ ਸਮੇਤ ਨੈੱਟਵਰਕ ਹਮਲੇ ਪਛਾਣ ਅਤੇ ਰੋਕ ਸਕਦੇ ਹਨ।
- ਵਰਚੁਅਲ ਪ੍ਰਾਈਵੇਟ ਨੈੱਟਵਰਕ (VPN) ਸਹਾਇਤਾ: ਕਈ ਫਾਇਰਵਾਲ VPN ਤਕਨਾਲੋਜੀ ਨਾਲ ਇੰਟਰਨੈੱਟ ਉੱਤੇ ਸੁਰੱਖਿਅਤ ਰਿਮੋਟ ਪਹੁੰਚ ਦਿੰਦੇ ਹਨ।
- ਐਪਲੀਕੇਸ਼ਨ ਨਿਯੰਤਰਣ: ਉੱਨਤ ਫਾਇਰਵਾਲ ਐਪਲੀਕੇਸ਼ਨ ਪਰਤ ਦੀ ਜਾਂਚ ਕਰਕੇ ਖਾਸ ਐਪਾਂ ਅਤੇ ਉਨ੍ਹਾਂ ਦੀ ਨੈੱਟਵਰਕ ਵਰਤੋਂ ਨੂੰ ਸੁਖਮ ਤਰੀਕੇ ਨਾਲ ਨਿਯੰਤਰਿਤ ਕਰਦੇ ਹਨ।
DMZ: ਨੈੱਟਵਰਕ ਸੁਰੱਖਿਆ ਵਧਾਉਣਾ
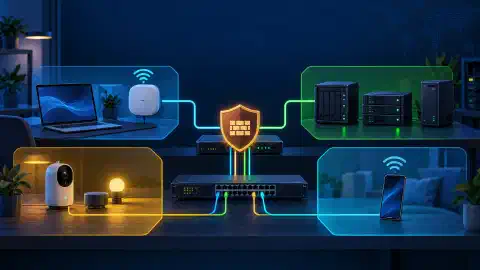
ਡੀਮਿਲਟਰਾਈਜ਼ਡ ਜ਼ੋਨ (DMZ) ਅੰਦਰੂਨੀ ਨੈੱਟਵਰਕ ਅਤੇ ਇੰਟਰਨੈੱਟ ਵਰਗੇ ਬਾਹਰੀ ਨੈੱਟਵਰਕਾਂ ਵਿਚਕਾਰ ਇੱਕ ਨੈੱਟਵਰਕ ਭਾਗ ਹੁੰਦਾ ਹੈ। ਇਹ ਵੈੱਬ ਸਰਵਰ ਜਾਂ ਈਮੇਲ ਸਰਵਰ ਵਰਗੀਆਂ ਜਨਤਕ ਸੇਵਾਵਾਂ ਨੂੰ ਅੰਦਰੂਨੀ ਨੈੱਟਵਰਕ ਤੋਂ ਅਲੱਗ ਕਰਦਾ ਅਤੇ ਸੁਰੱਖਿਆ ਦੀ ਇੱਕ ਹੋਰ ਪਰਤ ਦਿੰਦਾ ਹੈ।
DMZ ਦੇ ਮੁੱਖ ਲਾਭ ਅਤੇ ਵਰਤੋਂ:
- ਬਿਹਤਰ ਸੁਰੱਖਿਆ: ਜਨਤਕ ਸੇਵਾਵਾਂ DMZ ਵਿੱਚ ਰੱਖਣ ਨਾਲ ਹਮਲਾਵਰਾਂ ਦੀ ਅੰਦਰੂਨੀ ਨੈੱਟਵਰਕ ਤੱਕ ਪਹੁੰਚ ਦਾ ਜੋਖਮ ਘਟਦਾ ਹੈ।
- ਘੱਟ ਹਮਲਾ ਸਤਹ: ਇੰਟਰਨੈੱਟ ਉੱਤੇ ਸਿਰਫ਼ ਲੋੜੀਂਦੀਆਂ ਸੇਵਾਵਾਂ ਦਿਖਾ ਕੇ ਸੰਭਾਵੀ ਹਮਲਾ ਰਾਹ ਘਟਾਏ ਜਾਂਦੇ ਹਨ।
- ਨਿਯਮਾਂ ਦੀ ਪਾਲਣਾ: Payment Card Industry Data Security Standard (PCI DSS) ਵਰਗੇ ਨਿਯਮ ਸੰਵੇਦਨਸ਼ੀਲ ਗਾਹਕ ਡਾਟਾ ਬਚਾਉਣ ਲਈ ਅਕਸਰ DMZ ਦੀ ਮੰਗ ਕਰਦੇ ਹਨ।
2026 ਸਮੱਸਿਆ-ਹੱਲ ਕ੍ਰਮ
ਕਲਾਇੰਟ ਤੋਂ ਬਾਹਰ ਵੱਲ ਜਾਂਚ ਕਰੋ। ਲਿੰਕ ਸਥਿਤੀ, ਪਤਾ ਅਲਾਟਮੈਂਟ, ਡਿਫਾਲਟ ਗੇਟਵੇ, DNS ਰੈਜ਼ੋਲਿਊਸ਼ਨ, ਰੂਟ ਚੋਣ, ਫਾਇਰਵਾਲ ਨੀਤੀ ਅਤੇ ਐਪਲੀਕੇਸ਼ਨ ਸੇਵਾ ਦੀ ਜਾਂਚ ਕਰੋ। ਕੋਈ ਨਿਯਮ ਬਦਲਣ ਤੋਂ ਪਹਿਲਾਂ ਸਰੋਤ ਪਤਾ, ਮੰਜ਼ਿਲ, ਪ੍ਰੋਟੋਕੋਲ, ਪੋਰਟ, ਸਮਾਂ ਅਤੇ ਦਿਖੀ ਗਲਤੀ ਦਰਜ ਕਰੋ।
ਪੈਕਟ ਕੈਪਚਰ ਸਿਰਫ਼ ਆਪਣੇ ਜਾਂ ਆਪਣੇ ਪ੍ਰਬੰਧ ਹੇਠਲੇ ਨੈੱਟਵਰਕਾਂ ‘ਤੇ ਕਰੋ। ਪ੍ਰਬੰਧਕੀ ਇੰਟਰਫੇਸਾਂ ਨੂੰ ਸੀਮਿਤ ਨੈੱਟਵਰਕ ‘ਤੇ ਰੱਖੋ, ਮਹਿਮਾਨ ਅਤੇ IoT ਉਪਕਰਣ ਵੱਖ ਕਰੋ ਅਤੇ ਹਰ ਪੋਰਟ ਫਾਰਵਰਡ ਨਾਲ ਬਣੇ ਰਸਤੇ ਦੀ ਜਾਂਚ ਕਰੋ। ਸ਼ਬਦਾਵਲੀ ਅਤੇ ਮੌਜੂਦਾ ਖਤਰਿਆਂ ਲਈ NIST ਨੈੱਟਵਰਕਿੰਗ ਸ਼ਬਦਾਵਲੀ ਅਤੇ CISA ਸਲਾਹਾਂ ਲਾਭਦਾਇਕ ਸਰੋਤ ਹਨ।
ਨਤੀਜਾ
ਕੁਸ਼ਲ, ਸੁਰੱਖਿਅਤ ਅਤੇ ਭਰੋਸੇਯੋਗ ਨੈੱਟਵਰਕ ਬਣਾਉਣ ਅਤੇ ਸੰਭਾਲਣ ਲਈ ਨੈੱਟਵਰਕ ਹਿੱਸਿਆਂ ਦੀਆਂ ਬੁਨਿਆਦੀ ਗੱਲਾਂ ਸਮਝਣਾ ਜ਼ਰੂਰੀ ਹੈ। ਇਸ ਲੇਖ ਵਿੱਚ ਅਸੀਂ ਸਵਿੱਚਾਂ, ਰਾਊਟਰਾਂ, ਗੇਟਵੇਆਂ, ਸਬਨੈੱਟਾਂ, ਫਾਇਰਵਾਲਾਂ ਅਤੇ DMZ ਦੇ ਕੰਮ ਅਤੇ ਲਾਭ ਵੇਖੇ। ਇਹ ਧਾਰਨਾਵਾਂ ਸਮਝ ਕੇ ਤੁਸੀਂ ਆਧੁਨਿਕ ਕਨੈਕਟਿਵਿਟੀ ਦੀਆਂ ਲੋੜਾਂ ਮੁਤਾਬਕ ਨੈੱਟਵਰਕ ਬਣਾਉਣ ਅਤੇ ਚਲਾਉਣ ਲਈ ਹੋਰ ਤਿਆਰ ਹੋਵੋਗੇ।
ਆਪਣੇ ਨੈੱਟਵਰਕ ਦੀਆਂ ਖਾਸ ਲੋੜਾਂ ਹਮੇਸ਼ਾ ਧਿਆਨ ਵਿੱਚ ਰੱਖੋ ਅਤੇ ਚੰਗੀਆਂ ਪ੍ਰਥਾਵਾਂ ਤੇ ਅਨੁਕੂਲਤਾ ਲਈ ਸੰਬੰਧਤ ਦਸਤਾਵੇਜ਼ਾਂ ਅਤੇ ਸਰਕਾਰੀ ਨਿਯਮਾਂ, ਜਿਵੇਂ Federal Information Processing Standards (FIPS) ਅਤੇ National Institute of Standards and Technology (NIST) ਦੀਆਂ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼ਾਂ, ਨੂੰ ਵੇਖੋ।
ਹਵਾਲੇ
- Federal Information Processing Standards (FIPS): https://www.nist.gov/itl/fips
- National Institute of Standards and Technology (NIST): https://www.nist.gov/
Related Posts