
ਨਿੱਜੀ ਸੁਰੱਖਿਆ ਚੈੱਕਲਿਸਟ 2026: ਕਿੱਥੋਂ ਸ਼ੁਰੂ ਕਰੀਏ ਅਤੇ ਕੀ ਛੱਡੀਏ

Table of Contents
ਨਿੱਜੀ ਸੁਰੱਖਿਆ ਦੀਆਂ ਸਾਰੀਆਂ ਗਾਈਡਾਂ ਤੁਹਾਨੂੰ ਇੱਕੋ ਗੱਲ ਦਿੰਦੀਆਂ ਹਨ: ਤਰਜੀਹ ਤੋਂ ਬਿਨਾਂ ਸੈਂਕੜੇ ਸਲਾਹਾਂ ਦੀ ਲੰਮੀ ਸੂਚੀ। ਉਹ WebRTC ਬੰਦ ਕਰਨ, canvas fingerprint ਜਾਲੀ ਬਣਾਉਣ ਅਤੇ user-agent ਬਦਲਣ ਲਈ ਕਹਿੰਦੀਆਂ ਹਨ, ਉਸੇ ਵਾਕ ਵਿੱਚ ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਬਣਾਉਣ ਅਤੇ ਆਟੋਮੈਟਿਕ ਅੱਪਡੇਟ ਚਾਲੂ ਕਰਨ ਦੀ ਸਲਾਹ ਵੀ ਦਿੰਦੀਆਂ ਹਨ।
ਇਨ੍ਹਾਂ ਕਦਮਾਂ ਦੀ ਕਦਰ ਬਰਾਬਰ ਨਹੀਂ। ਉਨ੍ਹਾਂ ਨੂੰ ਬਰਾਬਰ ਮੰਨਣ ਨਾਲ ਲੋਕ ਆਸਾਨ ਕੰਮ ਕਰਦੇ ਹਨ, ਜ਼ਰੂਰੀ ਕੰਮ ਛੱਡ ਦਿੰਦੇ ਹਨ ਅਤੇ ਫਿਰ ਵੀ ਖ਼ਤਰੇ ਵਿੱਚ ਰਹਿੰਦੇ ਹਨ।
ਇਹ ਲੇਖ ਵਿਸ਼ਾ ਰੱਖਦਾ ਹੈ ਅਤੇ ਝੂਠੀ ਬਰਾਬਰੀ ਹਟਾਉਂਦਾ ਹੈ। ਤੁਹਾਨੂੰ ਉਹੀ ਸਲਾਹ ਮਿਲੇਗੀ, ਲੋੜੀਂਦੀ ਮਿਹਨਤ ਦੇ ਮੁਕਾਬਲੇ ਜੋਖਮ ਘਟਾਉਣ ਅਨੁਸਾਰ ਕ੍ਰਮਬੱਧ, ਨਾਲ ਹੀ ਛੱਡਣ ਯੋਗ ਆਦਤਾਂ ਬਾਰੇ ਸਾਫ਼ ਗੱਲ।
ਛੋਟਾ ਜਵਾਬ
| ਸਵਾਲ | ਛੋਟਾ ਜਵਾਬ |
|---|---|
| ਕਿਹੜੀ ਚੀਜ਼ ਸਭ ਤੋਂ ਵੱਧ ਹਮਲੇ ਰੋਕਦੀ ਹੈ? | ਪਾਸਵਰਡ ਮੈਨੇਜਰ, ਫ਼ਿਸ਼ਿੰਗ-ਰੋਧੀ ਦੂਜਾ ਫੈਕਟਰ ਅਤੇ ਸਮੇਂ ਸਿਰ ਅੱਪਡੇਟ। ਇਹ ਆਦਤਾਂ ਖਾਤੇ ਤੋੜਨ ਦੇ ਆਮ ਰਾਹ ਰੋਕਦੀਆਂ ਹਨ, ਪਰ ਹਰ ਖ਼ਤਰਾ ਨਹੀਂ। |
| ਅੱਜ ਸਭ ਤੋਂ ਵਧੀਆ ਸੁਧਾਰ ਕੀ ਹੈ? | ਪਾਸਕੀ ਜਾਂ ਭੌਤਿਕ ਸੁਰੱਖਿਆ ਕੁੰਜੀ। ਲਾਗਇਨ ਵੇਲੇ ਦੋਵੇਂ ਫ਼ਿਸ਼ਿੰਗ ਰੋਕਦੀਆਂ ਹਨ, ਕਿਉਂਕਿ ਪ੍ਰਮਾਣਿਕਤਾ ਜਾਣਕਾਰੀ ਡਿਵਾਈਸ ਤੋਂ ਬਾਹਰ ਨਹੀਂ ਜਾਂਦੀ। ਰਿਕਵਰੀ ਤਰੀਕਿਆਂ ਅਤੇ ਡਿਵਾਈਸ ਦੀ ਵੀ ਰੱਖਿਆ ਕਰੋ। |
| ਕਿਸ ਚੀਜ਼ ਨੂੰ ਵੱਧ ਮਹੱਤਵ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ? | ਯਾਦ ਕੀਤੇ ਜਟਿਲ ਪਾਸਵਰਡ, ਤੈਅ ਸਮੇਂ ਉੱਤੇ ਪਾਸਵਰਡ ਬਦਲਣਾ ਅਤੇ ਬ੍ਰਾਊਜ਼ਰ fingerprint ਦੀਆਂ ਬਹੁਤੀਆਂ ਸੈਟਿੰਗਾਂ। |
| ਕਿਸ ਚੀਜ਼ ਨੂੰ ਘੱਟ ਮਹੱਤਵ ਮਿਲਦਾ ਹੈ? | ਬੈਕਅੱਪ, ਖਾਤਾ ਰਿਕਵਰੀ ਸੈੱਟਅੱਪ ਅਤੇ ਡਿਵਾਈਸਾਂ ਦੀ ਭੌਤਿਕ ਸੁਰੱਖਿਆ। |
| ਕੀ ਕ੍ਰਮ ਜ਼ਰੂਰੀ ਹੈ? | ਹਾਂ, ਪੂਰੀ ਸੂਚੀ ਨਾਲੋਂ ਵੀ ਵੱਧ। ਅੱਜ ਪੱਧਰ 1 ਕਰਨਾ, ਕਿਸੇ ਦਿਨ 300 ਕੰਮ ਮੁਕਾਉਣ ਨਾਲੋਂ ਚੰਗਾ ਹੈ। |
| ਪੱਧਰ 1 ਵਿੱਚ ਕਿੰਨਾ ਸਮਾਂ ਲੱਗਦਾ ਹੈ? | ਇੱਕ ਵਾਰੀ ਲਗਭਗ ਦੋ ਘੰਟੇ। |
ਪੂਰੀ ਸੂਚੀ ਨਾਲੋਂ ਕ੍ਰਮ ਕਿਉਂ ਵਧੇਰੇ ਮਹੱਤਵਪੂਰਨ ਹੈ
ਪੂਰੀ ਸੂਚੀ ਆਮ ਤੌਰ ਉੱਤੇ ਸੈਂਕੜੇ ਕੰਮਾਂ ਨੂੰ ਲਾਜ਼ਮੀ, ਵਿਕਲਪਿਕ ਜਾਂ ਉੱਨਤ ਕਹਿੰਦੀ ਹੈ। ਇਹ ਲੇਬਲ ਛਾਂਟਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ, ਪਰ ਤਰਜੀਹ ਨਹੀਂ ਦਿੰਦਾ, ਕਿਉਂਕਿ ਜੋਖਮ ਘਟਾਉਣ ਦੀ ਮਾਤਰਾ ਵੱਖ ਹੋਣ ਦੇ ਬਾਵਜੂਦ ਸਾਰੇ ਕੰਮ ਇੱਕੋ ਸ਼੍ਰੇਣੀ ਵਿੱਚ ਆ ਸਕਦੇ ਹਨ।
ਮੇਰੀ ਗੱਲ: ਤਿੰਨ ਟੀਅਰ ਵੀ ਕਾਫ਼ੀ ਸਹੀ ਨਹੀਂ, ਕਿਉਂਕਿ “ਲਾਜ਼ਮੀ” ਵਿੱਚ ਜੋਖਮ ਘਟਾਉਣ ਦੇ ਵੱਖਰੇ ਅਸਰ ਵਾਲੇ ਕਦਮ ਇਕੱਠੇ ਹਨ। ਲਾਜ਼ਮੀ ਕਹੇ ਗਏ ਦੋ ਕੰਮ ਵੇਖੋ:
- 2FA ਚਾਲੂ ਕਰਨਾ ਖਾਤਾ ਕਬਜ਼ੇ ਦੀ ਪੂਰੀ ਸ਼੍ਰੇਣੀ ਰੋਕਦਾ ਹੈ।
- WebRTC ਬੰਦ ਕਰਨਾ ਸਥਾਨਕ IP ਖੁਲਾਸੇ ਦਾ ਰਾਹ ਬੰਦ ਕਰਦਾ ਹੈ, ਜੋ ਘੱਟ ਲੋਕਾਂ ਲਈ ਮਹੱਤਵਪੂਰਨ ਹੈ।
ਦੋਵੇਂ ਪੂਰੀ ਸੂਚੀ ਵਿੱਚ ਹੋ ਸਕਦੇ ਹਨ। ਪਹਿਲੇ ਘੰਟੇ ਵਿੱਚ ਸਿਰਫ਼ ਇੱਕ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ।
ਸਹੀ ਤਰਤੀਬ ਦਾ ਅਸੂਲ ਅਨੁਪਾਤ ਹੈ। ਲੋੜੀਂਦੀ ਮਿਹਨਤ ਨਾਲ ਭਾਗ ਦੇ ਕੇ ਦੇਖੋ ਕਿ ਹਰ ਕਾਰਵਾਈ ਕਿੰਨਾ ਜੋਖਮ ਦੂਰ ਕਰਦੀ ਹੈ, ਫਿਰ ਉੱਪਰੋਂ ਹੇਠਾਂ ਜਾਓ:
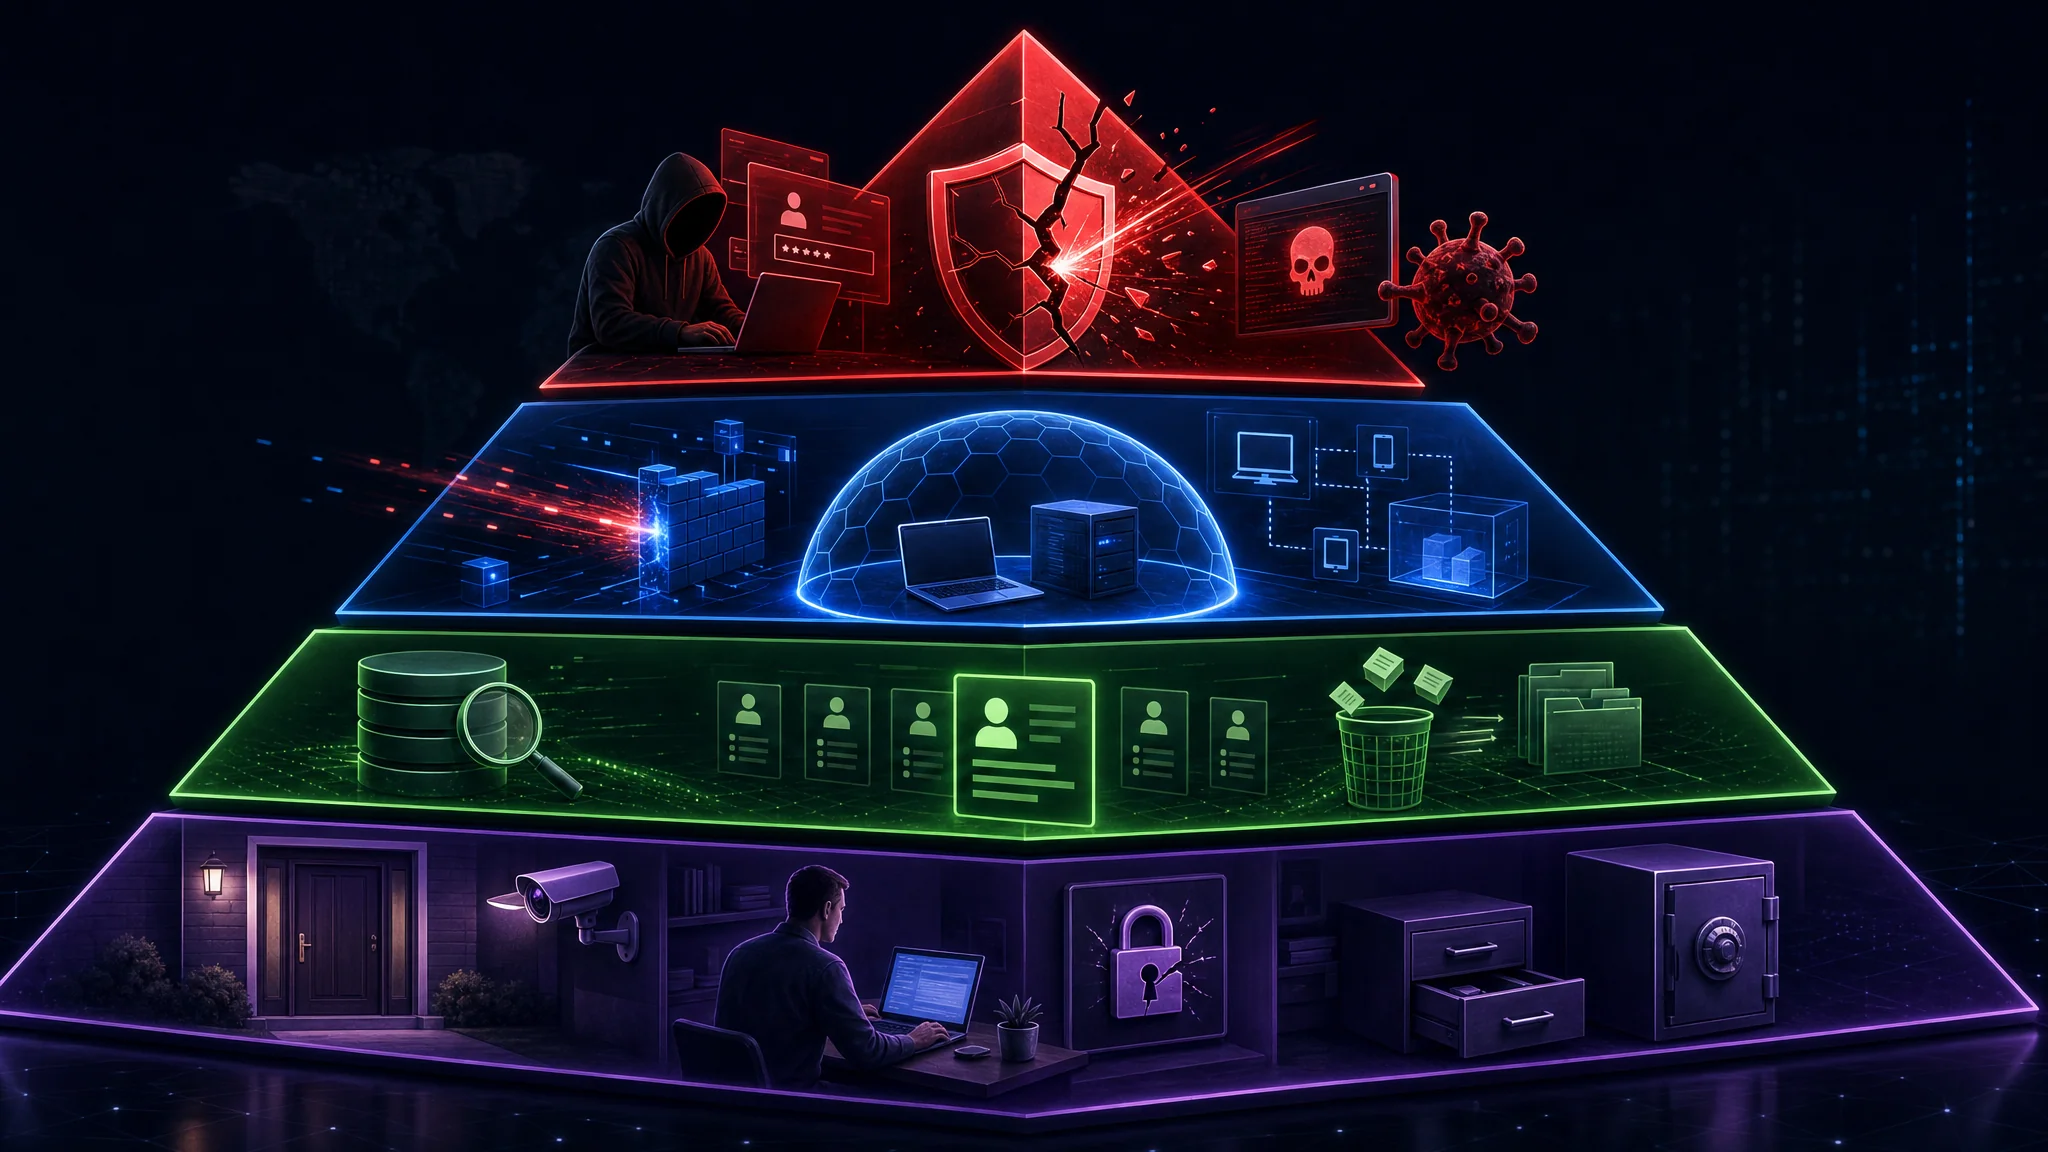
| ਟੀਅਰ | ਮਕਸਦ | ਮਿਹਨਤ | ਕੀ ਰੋਕਦਾ ਹੈ |
|---|---|---|---|
| 1. ਹਮਲਾ ਰੋਕੋ | ਅੱਜ ਹਮਲਾਵਰਾਂ ਵੱਲੋਂ ਵਰਤੇ ਰਾਹ ਬੰਦ ਕਰਨਾ | ~2 ਘੰਟੇ | ਪ੍ਰਮਾਣਿਕਤਾ ਚੋਰੀ, ਫ਼ਿਸ਼ਿੰਗ, ਮਾਲਵੇਅਰ, ਡਿਵਾਈਸ ਚੋਰੀ |
| 2. ਨੁਕਸਾਨ ਸੀਮਤ ਕਰੋ | ਕਿਸੇ ਚੀਜ਼ ਦੇ ਫੇਲ੍ਹ ਹੋਣ ਉੱਤੇ ਅਸਰ ਘਟਾਉਣਾ | ~1 ਘੰਟਾ | ਇਕੱਲੀ ਨਾਕਾਮੀ ਦਾ ਬਿੰਦੂ, ਖਾਤਾ ਗੁਆਉਣਾ, ਪਛਾਣ ਧੋਖਾਧੜੀ |
| 3. ਖੁਲਾਸਾ ਘਟਾਓ | ਤੁਹਾਡੇ ਡਾਟੇ ਦਾ ਪੈਰ-ਨਿਸ਼ਾਨ ਛੋਟਾ ਕਰਨਾ | ਲਗਾਤਾਰ | ਪ੍ਰੋਫ਼ਾਈਲ ਬਣਾਉਣਾ, ਟ੍ਰੈਕਿੰਗ, ਨਿਸ਼ਾਨਾਬੱਧ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ |
| 4. ਭੌਤਿਕ ਅਤੇ ਮਨੁੱਖੀ ਸੁਰੱਖਿਆ | ਉਹ ਪਰਤ ਸੰਭਾਲਣਾ ਜਿੱਥੇ ਸੌਫਟਵੇਅਰ ਨਹੀਂ ਪਹੁੰਚਦਾ | ~30 ਮਿੰਟ | ਡਿਵਾਈਸ ਜ਼ਬਤ ਹੋਣਾ, ਝਾਕਣਾ, ਆਵਾਜ਼ ਰਾਹੀਂ ਫ਼ਿਸ਼ਿੰਗ |
ਹੇਠਾਂ ਵੱਲ ਜਾਓ। ਸਿਰਫ਼ ਦਿਲਚਸਪ ਲੱਗਣ ਕਰਕੇ ਪੱਧਰ 3 ਉੱਤੇ ਨਾ ਛਾਲ ਮਾਰੋ।
ਪੱਧਰ 1: ਹਮਲਾ ਰੋਕੋ
ਹਮਲਾਵਰਾਂ ਦੇ ਵਰਤੇ ਰਾਹ ਰੋਕਣ ਲਈ ਪੰਜ ਕੰਮ, ਕੁੱਲ ਲਗਭਗ ਦੋ ਘੰਟੇ।
1. ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਅਤੇ ਹਰ ਸਾਈਟ ਲਈ ਵੱਖਰਾ ਪਾਸਵਰਡ
ਆਟੋਮੈਟਿਕ credential stuffing ਖਾਤਾ ਕਬਜ਼ੇ ਦਾ ਮੁੱਖ ਤਰੀਕਾ ਹੈ, ਕਿਉਂਕਿ ਲੋਕ ਪਾਸਵਰਡ ਮੁੜ ਵਰਤਦੇ ਹਨ। ਇੱਕ ਸਾਈਟ ਦਾ ਡਾਟਾ ਲੀਕ ਹੋਵੇ ਤਾਂ ਹਮਲਾਵਰ ਉਹੀ ਪ੍ਰਮਾਣਿਕਤਾ ਜਾਣਕਾਰੀ ਹੋਰ ਸਾਈਟਾਂ ਉੱਤੇ ਵੱਡੇ ਪੱਧਰ ਤੇ ਆਪਣੇ ਆਪ ਅਜ਼ਮਾਉਂਦੇ ਹਨ।
ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਮੁੜ ਵਰਤਣ ਨੂੰ ਗਲਤੀ ਨਾਲ ਕਰਨਾ ਔਖਾ ਕਰਕੇ ਅਸਲ ਕਾਰਨ ਦੂਰ ਕਰਦਾ ਹੈ। ਇਹ ਹਰ ਖਾਤੇ ਲਈ ਵੱਖਰਾ, ਉੱਚ-ਐਂਟਰੋਪੀ ਪਾਸਵਰਡ ਬਣਾਉਂਦਾ ਹੈ ਅਤੇ ਤੁਹਾਡੇ ਲਈ ਭਰਦਾ ਹੈ।
ਇੱਕ ਜ਼ਰੂਰੀ ਗੱਲ ਅਕਸਰ ਛੁੱਟ ਜਾਂਦੀ ਹੈ: ਹੁਣ ਮੈਨੇਜਰ ਦਾ ਪਾਸਵਰਡ ਇਕੱਲਾ ਨਾਕਾਮੀ-ਬਿੰਦੂ ਹੈ। ਇਹ ਲੰਮਾ ਅਤੇ ਯਾਦ ਕੀਤਾ ਹੋਇਆ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ। ਇਹੋ ਇੱਕ ਪਾਸਵਰਡ ਹੈ ਜੋ ਤੁਸੀਂ ਕਿਸੇ ਹੋਰ ਥਾਂ ਨਹੀਂ ਰੱਖਦੇ। ਪੰਜ ਜਾਂ ਛੇ ਬੇਤਰਤੀਬ ਸ਼ਬਦਾਂ ਵਾਲਾ ਵਾਕ ਛੋਟੀ ਜਟਿਲ ਲੜੀ ਨਾਲੋਂ ਵਧੇਰੇ ਸੁਰੱਖਿਅਤ ਅਤੇ ਯਾਦ ਰੱਖਣ ਵਿੱਚ ਸੌਖਾ ਹੈ।
ਦੋ ਢਾਂਚੇ ਠੀਕ ਹਨ:
| ਤਰੀਕਾ | ਫ਼ਾਇਦਾ | ਸਮਝੌਤਾ |
|---|---|---|
| ਕਲਾਊਡ-ਸਿੰਕ (Bitwarden ਆਦਿ) | ਸੌਖਾ, ਡਿਵਾਈਸਾਂ ਵਿਚਕਾਰ ਸਿੰਕ, ਆਸਾਨ ਰਿਕਵਰੀ | ਤੁਸੀਂ ਪ੍ਰਦਾਤਾ ਦੀ ਇਨਕ੍ਰਿਪਸ਼ਨ ਅਤੇ ਉਪਲਬਧਤਾ ਉੱਤੇ ਭਰੋਸਾ ਕਰਦੇ ਹੋ |
| ਆਫ਼ਲਾਈਨ ਫ਼ਾਈਲ (KeePassXC ਆਦਿ) | ਪੂਰਾ ਕਾਬੂ, ਪ੍ਰਦਾਤੇ ਉੱਤੇ ਨਿਰਭਰਤਾ ਨਹੀਂ | ਬੈਕਅੱਪ ਅਤੇ ਸਿੰਕ ਤੁਸੀਂ ਸੰਭਾਲਦੇ ਹੋ |
ਕੋਈ ਵੀ ਚੁਣੋ। ਮੈਨੇਜਰ ਵਰਤਣ ਅਤੇ ਨਾ ਵਰਤਣ ਦਾ ਫ਼ਰਕ, ਦੋ ਤਰੀਕਿਆਂ ਦੇ ਫ਼ਰਕ ਨਾਲੋਂ ਕਿਤੇ ਵੱਧ ਹੈ।
ਪੂਰੀ ਤੁਲਨਾ 2026 ਦੇ ਸਭ ਤੋਂ ਵਧੀਆ ਪਾਸਵਰਡ ਮੈਨੇਜਰ: Bitwarden ਵਿਰੁੱਧ KeePassXC ਅਤੇ ਗਾਈਡ 2026 ਵਿੱਚ ਮਜ਼ਬੂਤ ਪਾਸਵਰਡ ਕਿਵੇਂ ਬਣਾਈਏ ਵੇਖੋ।
2. ਫ਼ਿਸ਼ਿੰਗ-ਰੋਧੀ ਦੂਜੇ ਫੈਕਟਰ
ਦੂਜੇ ਫੈਕਟਰ ਇੱਕੋ ਜਿਹੇ ਨਹੀਂ। ਉਹਨਾਂ ਦੀ ਰੋਕਥਾਮ ਵਿੱਚ ਵੱਡਾ ਫ਼ਰਕ ਹੈ:
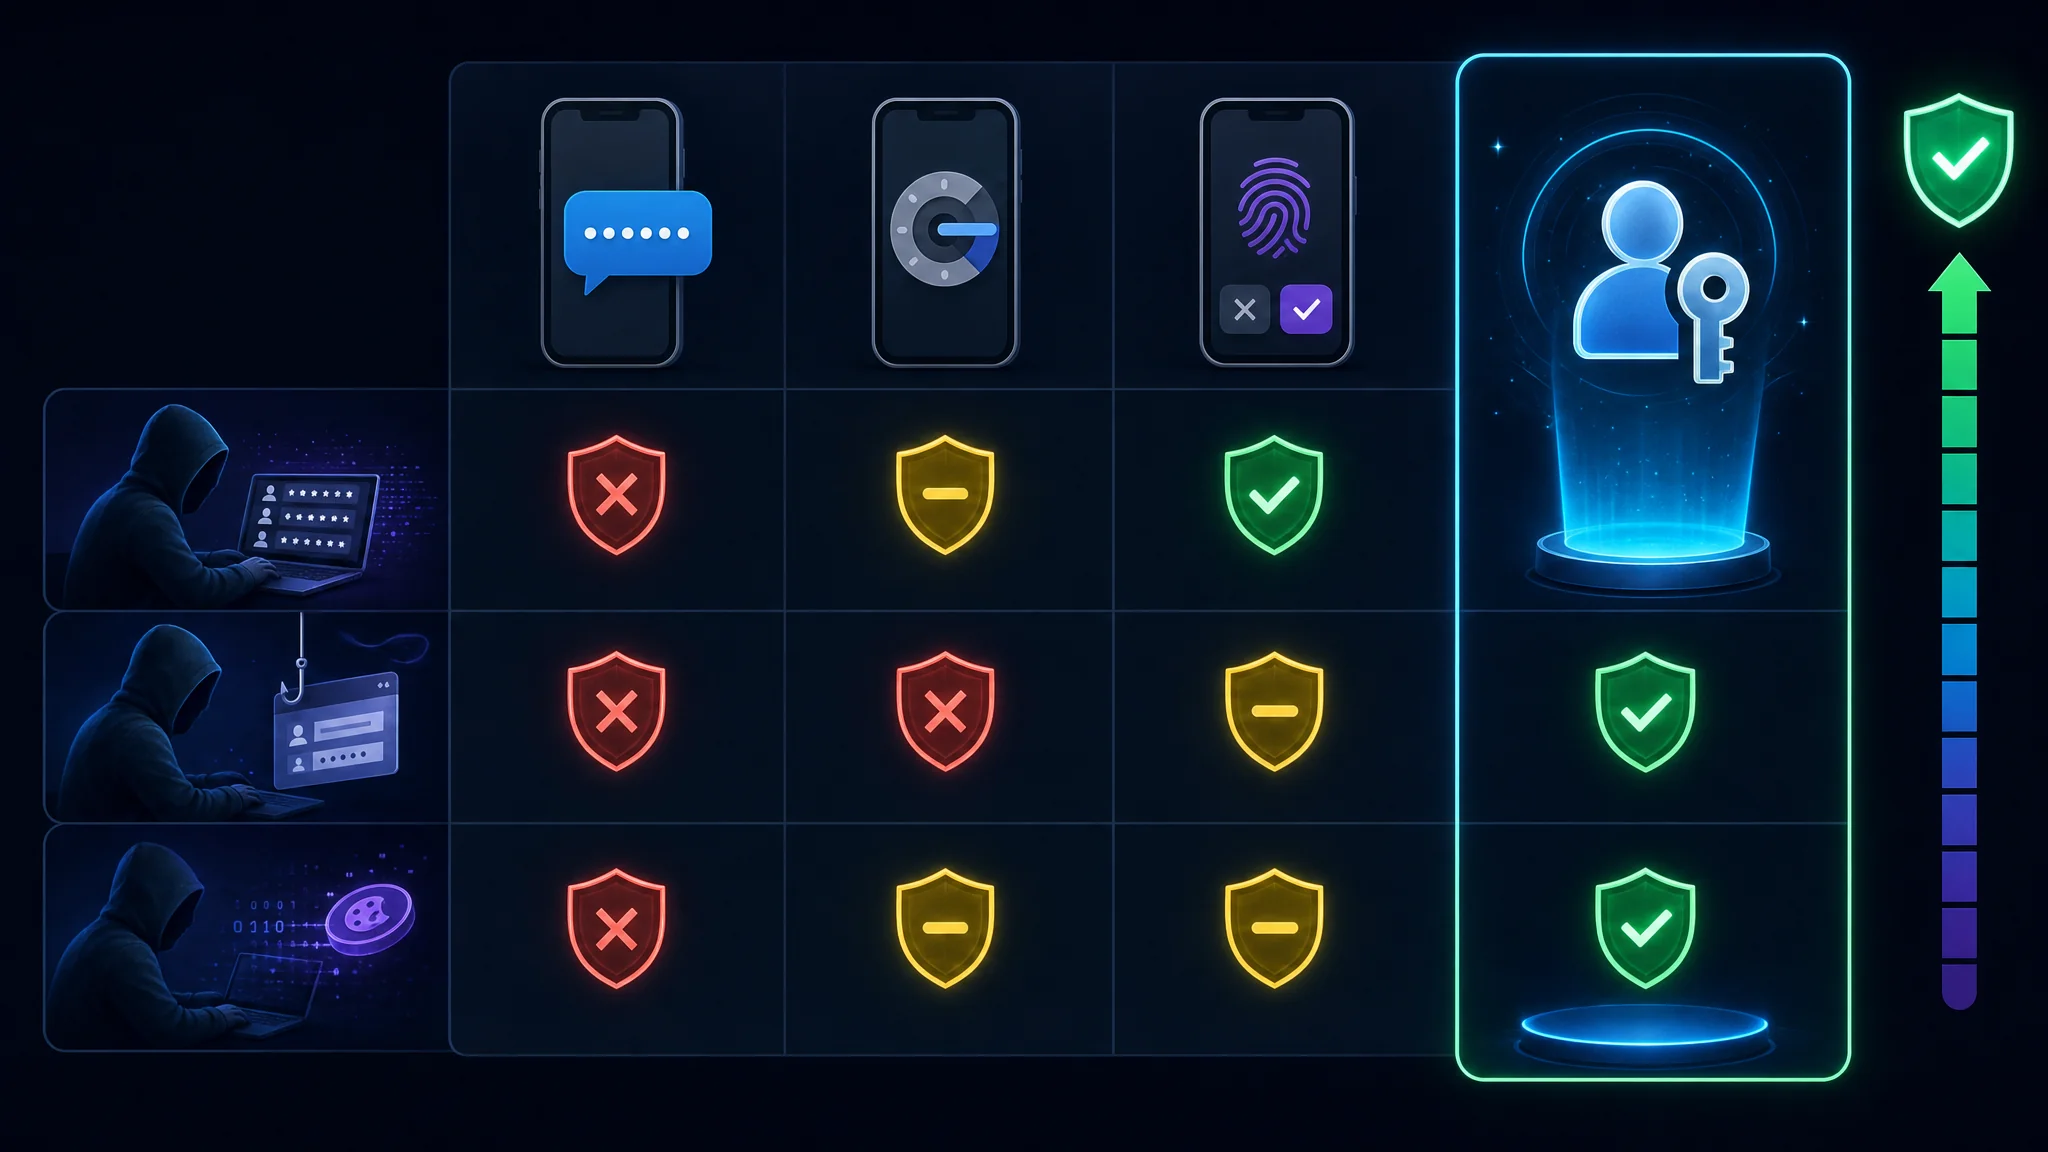
| ਤਰੀਕਾ | Credential stuffing ਰੋਕਦਾ | ਫ਼ਿਸ਼ਿੰਗ ਰੋਕਦਾ | ਸੈਸ਼ਨ ਟੋਕਨ ਚੋਰੀ ਰੋਕਦਾ |
|---|---|---|---|
| SMS ਕੋਡ | ਹਾਂ | ਕੁਝ ਹੱਦ ਤੱਕ, SIM-swap ਰਾਹੀਂ | ਨਹੀਂ |
| Authenticator ਐਪ ਕੋਡ | ਹਾਂ | ਕੁਝ ਹੱਦ ਤੱਕ, ਰੀਅਲ-ਟਾਈਮ ਰੀਲੇਅ ਰਾਹੀਂ | ਨਹੀਂ |
| Push ਮਨਜ਼ੂਰੀ | ਹਾਂ | ਕਮਜ਼ੋਰ ਤਰੀਕੇ ਨਾਲ, prompt bombing ਰਾਹੀਂ | ਨਹੀਂ |
| Passkey ਜਾਂ hardware key | ਹਾਂ | ਹਾਂ | ਹਾਂ |
Passkey ਅਤੇ FIDO2 hardware key ਹੀ ਸੂਚੀ ਦੇ ਇਕੱਲੇ ਵਿਕਲਪ ਹਨ ਜੋ ਫ਼ਿਸ਼ਿੰਗ ਨੂੰ ਹਰਾਉਂਦੇ ਹਨ। ਕਾਰਨ ਢਾਂਚਾਗਤ ਹੈ: ਪ੍ਰਮਾਣਿਕਤਾ ਜਾਣਕਾਰੀ origin ਨਾਲ ਜੁੜੀ ਹੁੰਦੀ ਹੈ, ਇਸ ਲਈ ਮਿਲਦੇ-ਜੁਲਦੇ domain ਨੂੰ ਵਰਤਣਯੋਗ ਕੁਝ ਨਹੀਂ ਮਿਲਦਾ। ਪੀੜਤ ਕੋਲ ਹਮਲਾਵਰ ਨੂੰ ਪੜ੍ਹ ਕੇ ਸੁਣਾਉਣ ਲਈ ਕੋਈ ਕੋਡ ਨਹੀਂ ਹੁੰਦਾ।
ਇੱਕ ਸੰਬੰਧਤ ਖ਼ਤਰੇ ਦਾ ਨਾਂ ਲੈਣਾ ਜ਼ਰੂਰੀ ਹੈ, ਕਿਉਂਕਿ ਇਹ ਉਹ ਤਰੀਕੇ ਵੀ ਹਰਾ ਦਿੰਦਾ ਹੈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਲੋਕ ਸੁਰੱਖਿਅਤ ਮੰਨਦੇ ਹਨ। Infostealer ਮਾਲਵੇਅਰ ਹੁਣ ਬ੍ਰਾਊਜ਼ਰ ਦੀਆਂ cookies ਸਿੱਧੀਆਂ ਇਕੱਠੀਆਂ ਕਰਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਹਮਲਾਵਰ ਤੁਹਾਡਾ ਪਾਸਵਰਡ ਜਾਂ ਦੂਜਾ ਫੈਕਟਰ ਲਏ ਬਿਨਾਂ ਪ੍ਰਮਾਣਿਤ ਸੈਸ਼ਨ ਮੁੜ ਵਰਤ ਸਕਦਾ ਹੈ। ਇਸੇ ਲਈ ਆਖ਼ਰੀ ਕਾਲਮ ਮਹੱਤਵਪੂਰਨ ਹੈ ਅਤੇ ਪੱਧਰ 1 ਦਾ ਕੰਮ 3 ਚੋਣਵਾਂ ਨਹੀਂ।
ਇਸ ਕੰਮ ਦੀ ਤਰਜੀਹ: ਜਿੱਥੇ ਮਿਲੇ passkey, ਈਮੇਲ ਅਤੇ ਵਿੱਤ ਲਈ hardware key, ਬਾਕੀ ਲਈ authenticator ਐਪ, ਅਤੇ SMS ਸਿਰਫ਼ ਉਦੋਂ ਜਦੋਂ ਹੋਰ ਚੰਗਾ ਤਰੀਕਾ ਨਾ ਹੋਵੇ।
ਸਾਡੇ TOTP ਅਤੇ HOTP Generator
ਨਾਲ ਸਮਾਂ-ਅਧਾਰਿਤ ਕੋਡ ਸਥਾਨਕ ਤੌਰ ਉੱਤੇ ਬਣਾਓ ਅਤੇ ਜਾਂਚੋ। ਇਹ Base32 secret ਜਾਂ otpauth:// URI ਪੜ੍ਹਦਾ ਹੈ ਅਤੇ ਪੂਰੀ ਤਰ੍ਹਾਂ ਤੁਹਾਡੇ ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਚੱਲਦਾ ਹੈ।
3. ਹਰ ਥਾਂ ਆਟੋਮੈਟਿਕ ਅੱਪਡੇਟ
ਜ਼ਿਆਦਾਤਰ ਕਾਮਯਾਬ ਘੁਸਪੈਠਾਂ ਉਸ ਕਮਜ਼ੋਰੀ ਦਾ ਫ਼ਾਇਦਾ ਲੈਂਦੀਆਂ ਹਨ ਜਿਸ ਲਈ patch ਪਹਿਲਾਂ ਹੀ ਮੌਜੂਦ ਹੈ। ਅੱਪਡੇਟ ਵਿੱਚ ਦੇਰੀ ਉਹ ਖਿੜਕੀ ਹੈ ਜਿਸ ਵਿੱਚ ਹਮਲਾਵਰ ਕੰਮ ਕਰਦੇ ਹਨ।
ਅਮਲੀ ਕਦਮ ਅੱਪਡੇਟ ਵੱਲ ਹੋਰ ਧਿਆਨ ਦੇਣਾ ਨਹੀਂ। ਹਰ ਪਰਤ ਉੱਤੇ ਆਟੋਮੈਟਿਕ ਅੱਪਡੇਟ ਚਾਲੂ ਕਰਕੇ ਫ਼ੈਸਲਾ ਹੀ ਹਟਾ ਦਿਓ:
- Operating system: Windows Update, macOS Software Update ਜਾਂ Linux ਉੱਤੇ unattended-upgrades
- Browsers: auto-update ਚਾਲੂ ਛੱਡੋ ਅਤੇ ਕਹਿਣ ਉੱਤੇ restart ਕਰੋ, ਕਿਉਂਕਿ pending restart ਦਾ ਮਤਲਬ ਅੱਪਡੇਟ-ਰਹਿਤ ਬ੍ਰਾਊਜ਼ਰ ਹੈ
- Phone: ਸਿਰਫ਼ OS ਨਹੀਂ, apps ਦੇ ਆਟੋਮੈਟਿਕ ਅੱਪਡੇਟ ਵੀ ਚਾਲੂ ਕਰੋ
- Router: ਇਹ ਉਹ ਪਰਤ ਹੈ ਜੋ ਲੋਕ ਭੁੱਲਦੇ ਹਨ, ਹਾਲਾਂਕਿ ਬਾਹਰੋਂ ਇਸ ਤੱਕ ਪਹੁੰਚਿਆ ਜਾ ਸਕਦਾ ਹੈ
Restart ਦੀ ਉਡੀਕ ਕਰਦਾ ਬ੍ਰਾਊਜ਼ਰ ਹਾਲੇ ਵੀ ਕਮਜ਼ੋਰ code ਚਲਾ ਰਿਹਾ ਹੁੰਦਾ ਹੈ। ਇਹ ਇੱਕ ਆਦਤ, ਪੱਧਰ 3 ਦੇ ਬਹੁਤੇ ਕੰਮ ਇਕੱਠੇ ਕਰਨ ਨਾਲੋਂ ਵੱਧ ਖੁਲਾਸਾ ਬੰਦ ਕਰਦੀ ਹੈ।
ਸਾਡਾ kernel-escape ਵਿਸ਼ਲੇਸ਼ਣ Containers ਹੁਣ ਸੁਰੱਖਿਆ ਦੀ ਹੱਦ ਨਹੀਂ ਰਹੇ ਦਿਖਾਉਂਦਾ ਹੈ ਕਿ privilege escalation ਹੋਣ ਉੱਤੇ patch ਦੀ ਖਿੜਕੀ ਕਿੰਨੀ ਤੇਜ਼ੀ ਨਾਲ ਮਹੱਤਵਪੂਰਨ ਬਣਦੀ ਹੈ।
4. ਡਿਵਾਈਸ ਇਨਕ੍ਰਿਪਸ਼ਨ ਅਤੇ ਅਸਲ ਸਕ੍ਰੀਨ ਲੌਕ
ਪੂਰੀ ਡਿਸਕ ਇਨਕ੍ਰਿਪਸ਼ਨ ਚੋਰੀ ਹੋਈ ਡਿਵਾਈਸ ਨੂੰ ਡਾਟਾ ਲੀਕ ਦੀ ਬਜਾਏ ਹਾਰਡਵੇਅਰ ਨੁਕਸਾਨ ਬਣਾਉਂਦੀ ਹੈ। ਇਹ ਨਾ ਹੋਵੇ ਤਾਂ ਲੈਪਟਾਪ ਜਾਂ ਫ਼ੋਨ ਹੱਥ ਵਿੱਚ ਰੱਖਣ ਵਾਲਾ ਹਰ ਕੋਈ ਸਭ ਕੁਝ ਪੜ੍ਹ ਸਕਦਾ ਹੈ, ਜਿਸ ਵਿੱਚ ਪਾਸਵਰਡ ਮੈਨੇਜਰ vault ਅਤੇ ਸਰਗਰਮ session token ਵੀ ਹਨ।
ਮੁੱਖ ਪਲੇਟਫਾਰਮਾਂ ਉੱਤੇ ਇਹ ਸੁਵਿਧਾ ਹੈ, ਪਰ ਕੁਝ ਵਿੱਚ ਮੂਲ ਤੌਰ ਉੱਤੇ ਚਾਲੂ ਨਹੀਂ:
| ਪਲੇਟਫਾਰਮ | ਸੁਵਿਧਾ | ਜਾਂਚ |
|---|---|---|
| Windows | BitLocker ਜਾਂ Device Encryption | Settings, ਫਿਰ Privacy and Security, ਫਿਰ Device encryption |
| macOS | FileVault | System Settings, Privacy and Security, FileVault |
| Linux | LUKS | ਇੰਸਟਾਲ ਵੇਲੇ ਪੁਸ਼ਟੀ ਕਰੋ ਕਿ root ਅਤੇ home volume ਇਨਕ੍ਰਿਪਟ ਹਨ |
| iOS ਅਤੇ Android | ਪਾਸਕੋਡ ਲਗਾਉਣ ਉੱਤੇ ਮੂਲ ਤੌਰ ਉੱਤੇ ਚਾਲੂ | ਪਾਸਕੋਡ ਸੈੱਟ ਕਰੋ, ਫਿਰ ਇਨਕ੍ਰਿਪਸ਼ਨ ਚਾਲੂ ਹੋਣ ਦੀ ਪੁਸ਼ਟੀ ਕਰੋ |
ਇਨਕ੍ਰਿਪਸ਼ਨ ਦੇ ਨਾਲ ਦੋ ਨਿਯਮ ਵੀ ਮਹੱਤਵਪੂਰਨ ਹਨ:
- ਚਾਰ ਅੰਕਾਂ ਦਾ ਕੋਡ ਨਹੀਂ, ਲੰਮਾ passphrase ਜਾਂ PIN ਵਰਤੋ। ਈਮੇਲ ਅਤੇ ਵਿੱਤ ਵਾਲੇ ਖਾਤਿਆਂ ਲਈ ਫ਼ੋਨ ਦਾ ਸਭ ਤੋਂ ਮਜ਼ਬੂਤ ਲੌਕ ਰੱਖੋ, ਕਿਉਂਕਿ ਪਾਸਕੋਡ ਡਿਵਾਈਸ ਦੀ ਹਰ ਹੋਰ ਚੀਜ਼ ਦੀ ਰੱਖਿਆ ਕਰਦਾ ਹੈ।
- ਕਾਨੂੰਨੀ ਜਾਂ ਜ਼ਬਰਦਸਤੀ ਦੇ ਖ਼ਤਰੇ ਵਿੱਚ biometrics ਨਾਲੋਂ PIN ਚੁਣੋ। Biometric ਸੁਵਿਧਾਜਨਕ ਅਤੇ ਯਾਦ ਰੱਖਣ ਵਿੱਚ ਆਸਾਨ ਹੈ, ਪਰ ਕੁਝ ਅਧਿਕਾਰ ਖੇਤਰਾਂ ਵਿੱਚ ਜ਼ਬਰਦਸਤੀ ਲਏ fingerprint ਜਾਂ ਚਿਹਰੇ ਨੂੰ ਜ਼ਬਰਦਸਤੀ ਦੱਸੇ ਗਿਆਨ ਨਾਲੋਂ ਵੱਖਰੀ ਕਾਨੂੰਨੀ ਰੱਖਿਆ ਮਿਲਦੀ ਹੈ।
5. ਬੈਕਅੱਪ, ਇੱਕ ਵਾਰ ਜਾਂਚਿਆ ਹੋਇਆ
Ransomware ਅਤੇ hardware failure ਦਾ ਅੰਤ ਇੱਕੋ ਹੁੰਦਾ ਹੈ, ਅਤੇ ਬੈਕਅੱਪ ਹੀ ਇਕੱਲਾ ਕਾਬੂ ਹੈ ਜੋ ਦੋਵਾਂ ਤੋਂ ਬਚਦਾ ਹੈ। ਇਹ ਉਹ ਕੰਮ ਹੈ ਜੋ ਲੋਕ ਸਭ ਤੋਂ ਵੱਧ ਛੱਡਦੇ ਹਨ ਅਤੇ ਜਿਸ ਨੂੰ ਛੱਡਣ ਦਾ ਸਭ ਤੋਂ ਵੱਧ ਪਛਤਾਵਾ ਕਰਦੇ ਹਨ।
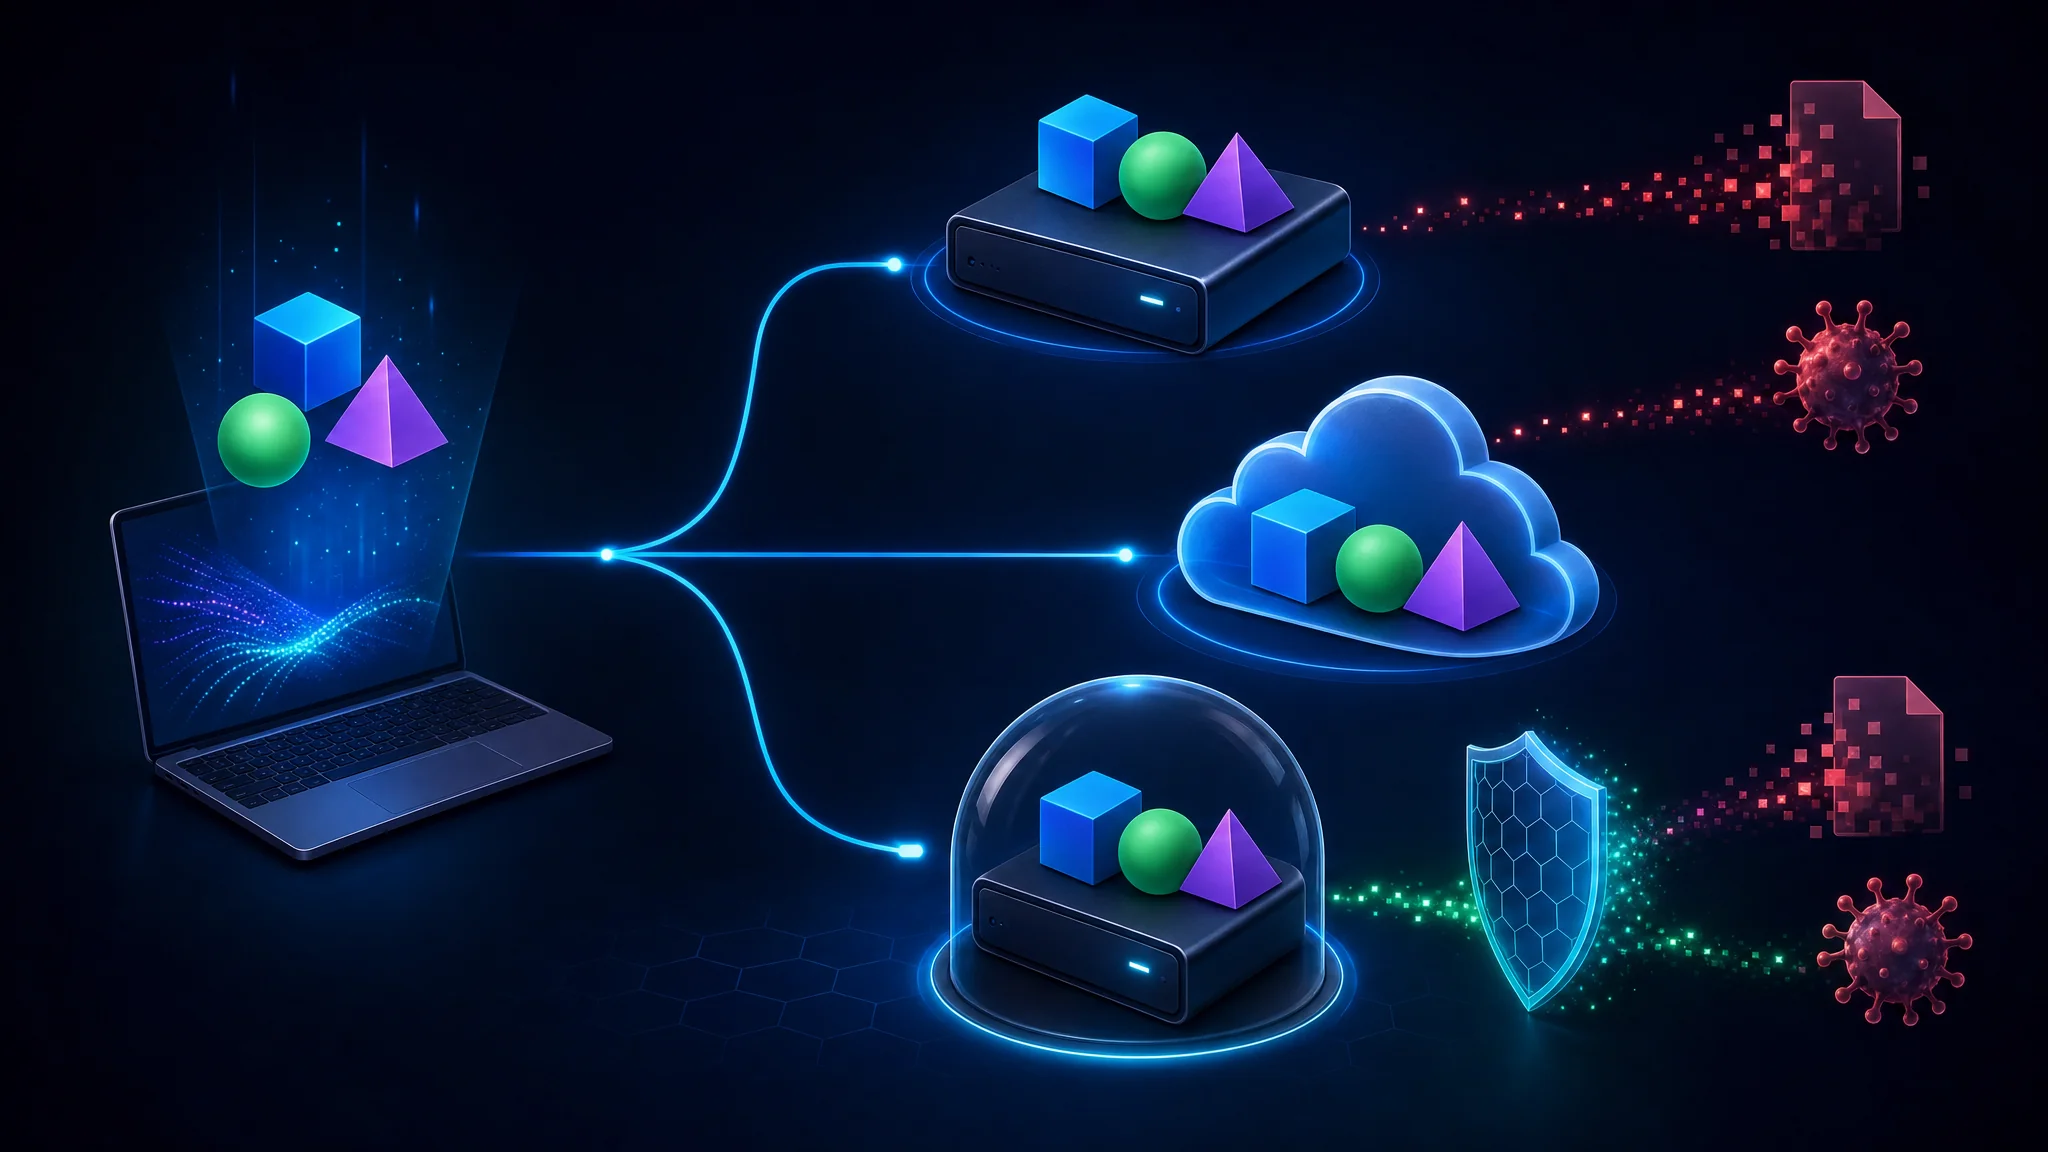
ਮਿਆਰੀ ਰੂਪ 3-2-1 ਹੈ: ਤਿੰਨ ਕਾਪੀਆਂ, ਦੋ ਕਿਸਮ ਦੇ ਮੀਡੀਆ, ਇੱਕ ਬਾਹਰਲੇ ਸਥਾਨ ਉੱਤੇ। ਇੱਕ ਵਿਅਕਤੀ ਲਈ:
- ਇੱਕ ਸਥਾਨਕ ਕਾਪੀ ਜਲਦੀ ਵਾਪਸੀ ਲਈ
- ਇੱਕ ਇਨਕ੍ਰਿਪਟ ਕੀਤੀ ਬਾਹਰੀ ਕਾਪੀ ransomware ਅਤੇ ਅੱਗ ਤੋਂ ਬਚਾਅ ਲਈ
- ਇੱਕ offline ਜਾਂ ਲਿਖਣ ਦੀ ਇਜਾਜ਼ਤ ਵਾਲੀ ਕਾਪੀ ਜੇ ransomware ਤੁਹਾਡੇ sync storage ਤੱਕ ਪਹੁੰਚ ਜਾਵੇ
ਆਖ਼ਰੀ ਗੱਲ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਅਤੇ ਸਭ ਤੋਂ ਘੱਟ ਲਾਗੂ ਹੁੰਦੀ ਹੈ। ਸਿੰਕ ਸਟੋਰੇਜ ਬੈਕਅੱਪ ਨਹੀਂ ਹੁੰਦਾ। Ransomware ਅਤੇ ਗਲਤੀ ਨਾਲ ਮਿਟਾਉਣਾ ਵੀ ਸਿੰਕ ਹੁੰਦਾ ਹੈ।
ਘੱਟੋ-ਘੱਟ ਇੱਕ ਵਾਰ restore ਦੀ ਜਾਂਚ ਕਰੋ। ਜਿਸ ਬੈਕਅੱਪ ਨੂੰ ਕਦੇ ਵਾਪਸ ਨਹੀਂ ਲਿਆਂਦਾ ਗਿਆ, ਉਹ ਸਿਰਫ਼ ਧਾਰਨਾ ਹੈ।
ਪੱਧਰ 2: ਨੁਕਸਾਨ ਸੀਮਤ ਕਰੋ
ਪੱਧਰ 1 ਮੰਨਦਾ ਹੈ ਕਿ ਕੁਝ ਫੇਲ੍ਹ ਨਹੀਂ ਹੋਵੇਗਾ। ਪੱਧਰ 2 ਮੰਨਦਾ ਹੈ ਕਿ ਕੁਝ ਨਾ ਕੁਝ ਫੇਲ੍ਹ ਹੋਵੇਗਾ ਅਤੇ ਨਤੀਜੇ ਸੀਮਤ ਕਰਦਾ ਹੈ।
6. ਆਪਣਾ ਈਮੇਲ ਪਤਾ ਮੁੜ ਵਰਤਣਾ ਬੰਦ ਕਰੋ
ਤੁਹਾਡਾ ਈਮੇਲ ਪਤਾ ਹਰ ਲੀਕ ਹੋਏ ਡਾਟਾਬੇਸ ਨੂੰ ਜੋੜਨ ਵਾਲੀ ਕੁੰਜੀ ਹੈ। ਹਰ ਥਾਂ ਇੱਕੋ ਪਤਾ ਵਰਤਣ ਨਾਲ ਇੱਕ ਲੀਕ ਨੂੰ ਬਾਕੀਆਂ ਨਾਲ ਜੋੜਿਆ ਜਾ ਸਕਦਾ ਹੈ ਅਤੇ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਲਈ ਤਸਦੀਕ ਕੀਤਾ ਸ਼ੁਰੂਆਤੀ ਬਿੰਦੂ ਮਿਲਦਾ ਹੈ।
Alias ਦੋਵੇਂ ਸਮੱਸਿਆਵਾਂ ਹੱਲ ਕਰਦਾ ਹੈ। ਹਰ ਸੇਵਾ ਲਈ ਵੱਖਰਾ ਪਤਾ ਬਣਾਓ, ਤਾਂ ਜੋ ਪਤਾ ਆਪ ਲੇਬਲ ਬਣ ਜਾਵੇ:
| ਫ਼ਾਇਦਾ | ਕਿਉਂ ਮਹੱਤਵਪੂਰਨ ਹੈ |
|---|---|
| ਲੀਕ ਦਾ ਸਰੋਤ ਪਤਾ ਕਰਨਾ | ਕਿਸੇ alias ਉੱਤੇ spam ਆਵੇ ਤਾਂ ਪਤਾ ਲੱਗਦਾ ਹੈ ਕਿ ਕਿਹੜੀ ਸੇਵਾ ਨੇ ਪਤਾ ਲੀਕ ਜਾਂ ਵੇਚਿਆ |
| ਤੁਰੰਤ ਬਲੌਕ | ਅਸਲ inbox ਨੂੰ ਛੂਹੇ ਬਿਨਾਂ ਇੱਕ alias ਬੰਦ ਕਰੋ |
| ਜੋੜਤੋੜ ਤੋਂ ਰੋਕ | ਵੱਖਰੇ ਪਤੇ ਖਾਤਿਆਂ ਨੂੰ ਇੱਕ profile ਵਿੱਚ ਜੋੜਨਾ ਔਖਾ ਕਰਦੇ ਹਨ |
| ਫ਼ਿਸ਼ਿੰਗ ਪਛਾਣ | ਵਰਤੋਂ ਤੋਂ ਬਾਹਰ alias ਨੂੰ ਆਈ ਮੇਲ ਸਾਫ਼ ਧੋਖਾ ਹੈ |
Subaddressing ([email protected]) ਕਮਜ਼ੋਰ ਵਿਕਲਪ ਹੈ। ਇਸ ਨਾਲ ਪਤਾ ਲੱਗਦਾ ਹੈ ਕਿ ਤੁਹਾਡਾ ਪਤਾ ਕਿਸਨੇ ਲੀਕ ਕੀਤਾ, ਪਰ ਅਸਲ ਪਤਾ ਵੀ ਸਾਹਮਣੇ ਆਉਂਦਾ ਹੈ ਅਤੇ ਖਾਤਿਆਂ ਨੂੰ ਆਪਸ ਵਿੱਚ ਜੋੜਨਾ ਨਹੀਂ ਰੁਕਦਾ।
ਤੁਹਾਡਾ domain ਹੋਵੇ ਤਾਂ catch-all aliasing ਇਹ ਸਹੂਲਤ ਮੁਫ਼ਤ ਦਿੰਦਾ ਹੈ। ਨਹੀਂ ਤਾਂ ਖ਼ਾਸ alias ਪ੍ਰਦਾਤੇ ਇਹੀ ਕੰਮ ਕਰਦੇ ਹਨ।
7. ਖਾਤਾ ਰਿਕਵਰੀ ਅਸਲ ਹਮਲਾ-ਸਤਹ ਹੈ
ਹਮਲਾਵਰ ਵੱਧ ਤੋਂ ਵੱਧ ਮੁੱਖ ਦਰਵਾਜ਼ਾ ਛੱਡ ਕੇ ਰਿਕਵਰੀ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਂਦੇ ਹਨ। ਡਿਵਾਈਸ ਗੁਆਉਣ ਤੋਂ ਬਾਅਦ ਵੀ ਰਿਕਵਰੀ ਚੱਲਣੀ ਚਾਹੀਦੀ ਹੈ ਅਤੇ ਸਭ ਤੋਂ ਕਮਜ਼ੋਰ ਕੜੀ ਨਹੀਂ ਬਣਨੀ ਚਾਹੀਦੀ।
ਇਸ ਕ੍ਰਮ ਵਿੱਚ ਸੈੱਟ ਕਰੋ:
- ਬੈਕਅੱਪ ਕੋਡ offline ਰੱਖੋ। ਛਾਪੋ ਜਾਂ ਇਨਕ੍ਰਿਪਟ ਕੀਤੇ ਮੀਡੀਆ ਉੱਤੇ ਰੱਖੋ ਅਤੇ ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਤੋਂ ਵੱਖਰੇ ਰੱਖੋ, ਤਾਂ ਜੋ ਇੱਕ ਦੀ ਉਲੰਘਣਾ ਨਾਲ ਦੂਜਾ ਨਾ ਮਿਲੇ।
- ਸੁਰੱਖਿਆ ਸਵਾਲਾਂ ਦੀ ਬਜਾਏ recovery key ਚੁਣੋ। ਮਾਂ ਦੇ ਵਿਆਹ ਤੋਂ ਪਹਿਲਾਂ ਦੇ ਸਰਨੇਮ ਜਾਂ ਪਹਿਲੀ ਕਾਰ ਦੇ ਜਵਾਬ ਅਕਸਰ ਜਨਤਕ ਰਿਕਾਰਡ ਵਿੱਚ ਹੁੰਦੇ ਹਨ।
- ਸਾਈਟ ਸਵਾਲ ਲਾਜ਼ਮੀ ਕਰੇ ਤਾਂ ਝੂਠੇ ਜਵਾਬ ਦਿਓ। ਖਾਤੇ ਨਾਲ ਮੈਨੇਜਰ ਵਿੱਚ ਸੰਭਾਲੋ।
- ਸੇਵਾ ਇਜਾਜ਼ਤ ਦੇਵੇ ਤਾਂ ਦੂਜਾ ਡਿਵਾਈਸ ਜਾਂ ਕੁੰਜੀ ਦਰਜ ਕਰੋ, ਤਾਂ ਜੋ ਇੱਕ ਨਾਕਾਮੀ ਤੁਹਾਨੂੰ ਬਾਹਰ ਨਾ ਕਰੇ।
- ਪੁਰਾਣੇ recovery contact ਅਤੇ ਫ਼ੋਨ ਨੰਬਰ ਹਟਾਓ, ਕਿਉਂਕਿ ਪੁਰਾਣਾ ਨੰਬਰ ਹੁਣ ਕਿਸੇ ਹੋਰ ਦਾ ਹੈ।
ਚੇਤਾਵਨੀ: ਰਿਕਵਰੀ ਕੋਡ ਬਿਨਾਂ ਦੂਜਾ ਫੈਕਟਰ ਗੁਆਉਣ ਨਾਲ ਅਕਸਰ ਖਾਤਾ ਹਮੇਸ਼ਾਂ ਲਈ ਗੁਆਚ ਜਾਂਦਾ ਹੈ ਅਤੇ ਸਹਾਇਤਾ ਟੀਮ ਠੀਕ ਤਰ੍ਹਾਂ ਸੁਰੱਖਿਅਤ ਖਾਤੇ ਦੀ ਪਹੁੰਚ ਵਾਪਸ ਨਹੀਂ ਦੇਵੇਗੀ। ਦੂਜਾ ਫੈਕਟਰ ਚਾਲੂ ਕਰਦੇ ਸਮੇਂ ਹੀ ਰਿਕਵਰੀ ਵੀ ਸੈੱਟ ਕਰੋ।
8. ਡਾਟਾ ਲੀਕ ਦੀ ਨਿਗਰਾਨੀ ਕਰਕੇ ਜਲਦੀ ਜਾਣੋ
ਲੀਕ ਦੀ ਚੇਤਾਵਨੀ ਦੀ ਕਦਰ ਪੂਰੀ ਤਰ੍ਹਾਂ ਸਮੇਂ ਉੱਤੇ ਨਿਰਭਰ ਹੈ। ਤੁਹਾਨੂੰ ਪਤਾ ਲੱਗਣਾ ਚਾਹੀਦਾ ਹੈ ਜਦੋਂ ਪਾਸਵਰਡ ਹਾਲੇ ਵੀ ਕਿਤੇ ਚੱਲਦਾ ਹੋਵੇ।
- Have I Been Pwned ਨਵੇਂ ਡਾਟਾਸੈੱਟ ਵਿੱਚ ਤੁਹਾਡਾ ਪਤਾ ਆਉਣ ਉੱਤੇ ਚੇਤਾਵਨੀ ਭੇਜਦਾ ਹੈ। domain ਤੁਹਾਡਾ ਹੋਵੇ ਅਤੇ aliases ਵਰਤੋ ਤਾਂ ਪੂਰੇ domain ਦੀਆਂ ਚੇਤਾਵਨੀਆਂ ਵੀ ਦਿੰਦਾ ਹੈ।
- ਤੁਹਾਡਾ ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਹੋਰ ਵਧੀਆ ਸੰਕੇਤ ਹੈ, ਕਿਉਂਕਿ ਉਸ ਨੂੰ ਪਤਾ ਹੁੰਦਾ ਹੈ ਕਿ vault ਦੀਆਂ ਕਿਹੜੀਆਂ ਐਂਟਰੀਆਂ ਨੋਟੀਫ਼ਾਈ ਕੀਤੀ ਸੇਵਾ ਨਾਲ ਜੁੜਦੀਆਂ ਹਨ ਅਤੇ ਉਹ ਸਿੱਧੀਆਂ ਦਿਖਾਉਂਦਾ ਹੈ।
ਲਾਭਦਾਇਕ ਤਰੀਕਾ ਛੋਟਾ ਹੈ: ਚੇਤਾਵਨੀ ਆਉਂਦੀ ਹੈ, ਪ੍ਰਭਾਵਿਤ ਖਾਤੇ ਦਾ ਪਾਸਵਰਡ ਬਦਲੋ ਅਤੇ ਜਿੱਥੇ ਪੁਰਾਣਾ ਦੁਹਰਾਇਆ ਹੈ ਉੱਥੇ ਵੀ ਬਦਲੋ। ਪੱਧਰ 1 ਦੇ ਕੰਮ 1 ਦਾ ਲਾਭ ਇਹ ਹੈ ਕਿ ਵੱਖਰੇ ਪਾਸਵਰਡ ਦੂਜਾ ਕਦਮ ਹਟਾ ਦਿੰਦੇ ਹਨ।
9. ਲੋੜ ਪੈਣ ਤੋਂ ਪਹਿਲਾਂ ਕ੍ਰੈਡਿਟ ਫ਼ਰੀਜ਼ ਕਰੋ
ਨਵੇਂ ਖਾਤੇ ਖੋਲ੍ਹ ਕੇ ਕੀਤੀ ਪਛਾਣ ਧੋਖਾਧੜੀ ਵਿਰੁੱਧ ਕ੍ਰੈਡਿਟ ਫ਼ਰੀਜ਼ ਸਭ ਤੋਂ ਮਜ਼ਬੂਤ ਉਪਲਬਧ ਰੱਖਿਆ ਹੈ, ਅਤੇ ਇਸ ਦੀ ਕੋਈ ਕੀਮਤ ਨਹੀਂ। ਇਹ ਕਰਜ਼ਦਾਤਿਆਂ ਨੂੰ ਤੁਹਾਡੀ ਫ਼ਾਈਲ ਦੇਖ ਕੇ ਤੁਹਾਡੇ ਨਾਂ ਉੱਤੇ ਖਾਤੇ ਖੋਲ੍ਹਣ ਤੋਂ ਰੋਕਦਾ ਹੈ।
ਸੰਯੁਕਤ ਰਾਜ ਵਿੱਚ ਤਿੰਨ ਮੁੱਖ ਕ੍ਰੈਡਿਟ ਏਜੰਸੀਆਂ ਵਿੱਚੋਂ ਹਰ ਇੱਕ ਕੋਲ ਫ਼ਰੀਜ਼ ਕਰ ਸਕਦੇ ਹੋ। ਕਾਨੂੰਨੀ ਅਰਜ਼ੀ ਵੇਲੇ ਅਸਥਾਈ ਤੌਰ ਉੱਤੇ ਖੋਲ੍ਹੋ ਅਤੇ ਬਾਅਦ ਵਿੱਚ ਮੁੜ ਫ਼ਰੀਜ਼ ਕਰੋ:
- ਤਿੰਨਾਂ ਏਜੰਸੀਆਂ ਕੋਲ ਫ਼ਾਈਲ ਫ਼ਰੀਜ਼ ਕਰੋ, ਸਿਰਫ਼ ਇੱਕ ਕੋਲ ਨਹੀਂ। ਹਰ ਇੱਕ ਦੀ ਵੱਖਰੀ ਫ਼ਾਈਲ ਹੈ।
- ਖੋਲ੍ਹਣ ਵਾਲੇ PIN ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਵਿੱਚ ਸੰਭਾਲੋ।
- ਕ੍ਰੈਡਿਟ ਲਈ ਅਰਜ਼ੀ ਦਿੰਦਿਆਂ ਅਸਥਾਈ ਤੌਰ ਉੱਤੇ ਫ਼ਰੀਜ਼ ਖੋਲ੍ਹੋ, ਫਿਰ ਮੁੜ ਲਗਾਓ।
ਲੋੜ ਪੈਣ ਤੋਂ ਪਹਿਲਾਂ ਕਰੋ। ਧੋਖਾਧੜੀ ਦੌਰਾਨ, ਖਾਤਿਆਂ ਨੂੰ ਚੁਣੌਤੀ ਦਿੰਦੇ ਹੋਏ ਤਰੀਕਾ ਸਿੱਖਣਾ ਸਭ ਤੋਂ ਮਾੜਾ ਸਮਾਂ ਹੈ।
ਪੱਧਰ 3: ਖੁਲਾਸਾ ਘਟਾਓ
ਪੱਧਰ 3 ਤੁਹਾਡੇ ਡਾਟੇ ਦਾ ਪੈਰ-ਨਿਸ਼ਾਨ ਘਟਾਉਂਦਾ ਹੈ। ਇਹ ਮਹੱਤਵਪੂਰਨ ਹੈ, ਪਰ ਉੱਪਰਲੇ ਕੰਮਾਂ ਤੋਂ ਹੇਠਾਂ ਹੈ ਕਿਉਂਕਿ ਇਹ ਖਾਤਾ ਕਬਜ਼ਾ ਨਹੀਂ ਰੋਕਦਾ।
10. ਵਰਤੇ ਜਾਂਦੇ ਬ੍ਰਾਊਜ਼ਰ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰੋ
ਨਿੱਜੀ ਡਾਟੇ ਦਾ ਸਭ ਤੋਂ ਵੱਧ ਖੁਲਾਸਾ ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਹੁੰਦਾ ਹੈ, ਅਤੇ ਦੋ ਬਦਲਾਅ ਇਸ ਦਾ ਵੱਡਾ ਹਿੱਸਾ ਸੰਭਾਲਦੇ ਹਨ:
- ਕੰਟੈਂਟ ਬਲੌਕਰ ਲਗਾਓ। ਇਸ਼ਤਿਹਾਰ ਅਤੇ ਟ੍ਰੈਕਰ ਵੈੱਬ ਉੱਤੇ ਡਾਟਾ ਇਕੱਠਾ ਕਰਨ ਦਾ ਮੁੱਖ ਤਰੀਕਾ ਹਨ। ਉਨ੍ਹਾਂ ਨੂੰ ਬਲੌਕ ਕਰਨਾ ਟ੍ਰੈਕਿੰਗ ਅਤੇ ਹਮਲੇ ਦੀ ਸਤਹ ਦੋਵੇਂ ਘਟਾਉਂਦਾ ਹੈ। ਇੱਕ ਭਰੋਸੇਯੋਗ ਬਲੌਕਰ ਚੁਣੋ, ਕਈ ਨਹੀਂ।
- ਸਿਰਫ਼ ਵਰਤੀਆਂ extensions ਰੱਖੋ। Extensions ਪੇਜ ਦੀ ਸਮੱਗਰੀ ਪੜ੍ਹ ਅਤੇ ਬਦਲ ਸਕਦੀਆਂ ਹਨ, ਇਸ ਲਈ ਛੱਡੀ ਹੋਈ ਜਾਂ ਖ਼ਰਾਬ extension ਤੁਹਾਡੇ ਸੈਸ਼ਨਾਂ ਤੱਕ ਸਿੱਧਾ ਰਾਹ ਹੈ। ਹਰ ਤਿਮਾਹੀ ਸੂਚੀ ਵੇਖੋ।
ਬ੍ਰਾਊਜ਼ਰ fingerprint randomization ਸਮਝਣ ਯੋਗ ਹੈ, ਪਰ ਇਸ ਨੂੰ ਤਰਜੀਹ ਦੇਣ ਦੀ ਲੋੜ ਘੱਟ ਹੁੰਦੀ ਹੈ। ਇਸ ਦੀ ਕਦਰ ਸਿਫ਼ਰ ਨਹੀਂ, ਪਰ ਕੰਮ 1 ਤੋਂ 5 ਨਾਲੋਂ ਲਾਭ ਘੱਟ ਹੈ ਅਤੇ ਸਾਈਟਾਂ ਵੀ ਟੁੱਟਦੀਆਂ ਹਨ।
ਪੂਰਾ ਵਿਸ਼ਲੇਸ਼ਣ 2026 ਦੇ ਸਭ ਤੋਂ ਵਧੀਆ ਗੋਪਨੀਯਤਾ ਬ੍ਰਾਊਜ਼ਰ: LibreWolf ਵਿਰੁੱਧ Brave ਅਤੇ Tor ਵਿੱਚ ਵੇਖੋ।
11. DNS ਇਨਕ੍ਰਿਪਟ ਕਰੋ
ਸਧਾਰਨ DNS ਇਨਕ੍ਰਿਪਟ ਨਹੀਂ ਹੁੰਦਾ ਅਤੇ ਵੇਖਿਆ ਜਾ ਸਕਦਾ ਹੈ, ਇਸ ਲਈ ਨੈੱਟਵਰਕ ਚਲਾਉਣ ਵਾਲਾ ਅਤੇ ਰਾਹ ਵਿੱਚ ਕੋਈ ਵੀ ਤੁਹਾਡਾ ਹਰ domain ਦੇਖ ਸਕਦਾ ਹੈ। DNS-over-HTTPS ਜਾਂ DNS-over-TLS ਪੁੱਛਗਿੱਛ ਨੂੰ ਇਨਕ੍ਰਿਪਟ ਕਰਦੇ ਹਨ।
ਦੋ ਸਾਫ਼ ਸੀਮਾਵਾਂ:
- DoH ਭਰੋਸਾ ਹਟਾਉਂਦਾ ਨਹੀਂ, ਸਿਰਫ਼ ਥਾਂ ਬਦਲਦਾ ਹੈ। ਹੁਣ ISP ਦੀ ਬਜਾਏ resolver ਤੁਹਾਡੀਆਂ ਪੁੱਛਗਿੱਛਾਂ ਵੇਖਦਾ ਹੈ। ਮਕਸਦ ਪ੍ਰਕਾਸ਼ਿਤ ਗੋਪਨੀਯਤਾ ਨੀਤੀ ਵਾਲਾ resolver ਚੁਣਨਾ ਹੈ, ਸਿਰਫ਼ protocol ਨਹੀਂ।
- DoH ਨੈੱਟਵਰਕ ਪੱਧਰ ਦੀ filtering ਤੋਂ ਲੰਘ ਜਾਂਦਾ ਹੈ, ਜਿਸ ਵਿੱਚ parental ਅਤੇ corporate controls ਵੀ ਹਨ ਜਿਨ੍ਹਾਂ ਉੱਤੇ ਲੋਕ ਨਿਰਭਰ ਕਰਦੇ ਹਨ।
ਗੋਪਨੀਯਤਾ ਤੋਂ ਇਲਾਵਾ ਇੱਕ ਅਸਲ ਸੁਰੱਖਿਆ ਫ਼ਾਇਦਾ: ਇਨਕ੍ਰਿਪਟ ਕੀਤਾ DNS ਵਿਰੋਧੀ ਨੈੱਟਵਰਕਾਂ ਉੱਤੇ DNS spoofing ਨੂੰ ਅਮਲੀ ਹਮਲਾ-ਰਾਹ ਨਹੀਂ ਰਹਿਣ ਦਿੰਦਾ।
12. ਸਾਂਝਾ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਮੈਟਾਡੇਟਾ ਹਟਾਓ
ਫ਼ੋਟੋਆਂ ਵਿੱਚ ਸਿਰਫ਼ pixels ਨਹੀਂ ਹੁੰਦੇ। ਬਹੁਤੇ ਫ਼ੋਨ ਕੈਮਰੇ EXIF ਡਾਟਾ ਪਾਂਦੇ ਹਨ, ਜਿਸ ਵਿੱਚ GPS ਸਥਾਨ, ਸਮਾਂ ਅਤੇ ਡਿਵਾਈਸ ਪਛਾਣ ਹੁੰਦੀ ਹੈ।
ਇਹ ਫ਼ੋਟੋਆਂ ਨਾਲੋਂ ਦਸਤਾਵੇਜ਼ਾਂ ਲਈ ਵੱਧ ਮਹੱਤਵਪੂਰਨ ਹੈ। ਸਾਂਝੀ ਕੀਤੀ PDF ਜਾਂ office ਫ਼ਾਈਲ ਲੇਖਕ ਦੇ ਨਾਂ, ਸੋਧ ਇਤਿਹਾਸ ਅਤੇ ਅੰਦਰੂਨੀ file path ਰੱਖ ਸਕਦੀ ਹੈ, ਜਿਸ ਨਾਲ ਸੰਸਥਾ ਦੀ ਜਾਣਕਾਰੀ ਖੁਲ੍ਹ ਸਕਦੀ ਹੈ।
ਸਾਡਾ EXIF ਦਰਸ਼ਕ ਚਿੱਤਰ ਦਾ metadata ਸਥਾਨਕ ਤੌਰ ਉੱਤੇ ਪੜ੍ਹਦਾ ਹੈ, ਤਾਂ ਜੋ upload ਬਿਨਾਂ ਪਤਾ ਲੱਗੇ ਕਿ ਫ਼ੋਟੋ ਕੀ ਦਿਖਾਉਂਦੀ ਹੈ। URL ਵਿਸ਼ਲੇਸ਼ਕ ਲਿੰਕ ਲਈ ਇਹੋ ਕਰਦਾ ਹੈ, ਚੈਟ ਵਿੱਚ URL ਪਾਉਣ ਤੋਂ ਪਹਿਲਾਂ tracking parameters ਅਤੇ authority ਵਿੱਚ ਲੁਕੀਆਂ credentials ਦਿਖਾਉਂਦਾ ਹੈ।
ਪੱਧਰ 4: ਭੌਤਿਕ ਅਤੇ ਮਨੁੱਖੀ
ਇਸ ਟੀਅਰ ਵਿੱਚ ਲਗਭਗ ਤੀਹ ਮਿੰਟ ਲੱਗਦੇ ਹਨ ਅਤੇ ਉਹ ਕੁਝ ਆਉਂਦਾ ਹੈ ਜਿਸ ਤੱਕ ਕੋਈ ਸੌਫਟਵੇਅਰ ਕਾਬੂ ਨਹੀਂ ਪਹੁੰਚਦਾ।
13. ਡਿਵਾਈਸਾਂ ਉੱਤੇ ਭੌਤਿਕ ਕਾਬੂ
- ਹਰ ਸਕ੍ਰੀਨ ਲੌਕ ਕਰੋ, ਅਤੇ ਸਮਾਂ ਘੱਟ ਰੱਖੋ। ਖੁੱਲ੍ਹਾ ਲੈਪਟਾਪ ਸਾਰੇ ਖਾਤਿਆਂ ਦੇ ਸਮਝੌਤੇ ਵਰਗਾ ਹੈ।
- ਗੱਡੀ ਵਿੱਚ ਡਿਵਾਈਸਾਂ ਨਜ਼ਰ ਆਉਣ ਵਾਲੀ ਥਾਂ ਨਾ ਛੱਡੋ। ਇਹ ਚੋਰੀ ਰੋਕਣ ਲਈ ਹੈ, ਅਤੇ ਚੋਰੀ ਡਾਟਾ ਨੁਕਸਾਨ ਵੀ ਹੈ।
- ਜਨਤਕ ਥਾਂਵਾਂ ਵਿੱਚ privacy screen ਵਰਤੋ, ਜੋ ਵਧੇਰੇ ਝਾਕਣ ਤੋਂ ਬਚਾਉਂਦੀ ਹੈ।
- ਜਨਤਕ ਚਾਰਜਿੰਗ ਪੋਰਟ ਜਾਂਚ ਕੇ ਹੀ ਲਗਾਓ। ਅਣਜਾਣ USB ਪੋਰਟ ਦੀ ਬਜਾਏ ਸਿਰਫ਼ ਬਿਜਲੀ ਵਾਲੀ ਕੇਬਲ ਜਾਂ ਆਪਣਾ wall adapter ਵਰਤੋ।
14. ਸੁਨੇਹਿਆਂ ਦੀ ਨਹੀਂ, ਲੋਕਾਂ ਦੀ ਤਸਦੀਕ ਕਰੋ
ਆਵਾਜ਼ ਅਤੇ ਵੀਡੀਓ ਰਾਹੀਂ ਫ਼ਿਸ਼ਿੰਗ ਨੇ ਇਹ ਧਾਰਨਾ ਤੋੜ ਦਿੱਤੀ ਹੈ ਕਿ ਜਾਣੀ-ਪਛਾਣੀ ਆਵਾਜ਼ ਪਛਾਣ ਸਾਬਤ ਕਰਦੀ ਹੈ। ਕੁਝ ਸਕਿੰਟ ਦੇ ਜਨਤਕ ਆਡੀਓ ਤੋਂ ਨਕਲੀ ਆਵਾਜ਼ ਬਣਾਉਣਾ ਆਮ ਹੈ, ਅਤੇ ਬੇਨਤੀ ਵਿੱਚ ਅਕਸਰ ਜਲਦੀ ਅਤੇ ਭੁਗਤਾਨ ਜਾਂ credentials ਦੀ ਮੰਗ ਹੁੰਦੀ ਹੈ।
ਇਸ ਦਾ ਜਵਾਬ ਵੱਖਰੇ ਰਾਹ ਨਾਲ ਤਸਦੀਕ ਹੈ:
- ਫ਼ੋਨ ਕੱਟੋ ਅਤੇ ਉਸ ਨੰਬਰ ਉੱਤੇ ਮੁੜ ਕਾਲ ਕਰੋ ਜੋ ਪਹਿਲਾਂ ਤੋਂ ਤੁਹਾਡੇ ਕੋਲ ਸੀ, ਕਾਲ ਕਰਨ ਵਾਲੇ ਵੱਲੋਂ ਦਿੱਤਾ ਨੰਬਰ ਨਹੀਂ।
- ਜਲਦੀ ਨੂੰ ਸੰਕੇਤ ਮੰਨੋ, ਕਾਰਨ ਨਹੀਂ। ਤੁਰੰਤ ਕਾਰਵਾਈ ਦਾ ਦਬਾਅ ਹਮਲੇ ਦਾ ਤਰੀਕਾ ਹੈ।
- ਪਰਿਵਾਰ ਨਾਲ ਤਸਦੀਕ ਲਈ ਇੱਕ ਵਾਕ ਤੈਅ ਕਰੋ, ਜਿਨ੍ਹਾਂ ਦੀ ਨਕਲ ਹੋ ਸਕਦੀ ਹੈ।
- ਸਿਰਫ਼ ਆਵਾਜ਼ੀ ਕਾਲ ਜਾਂ ਸੁਨੇਹੇ ਦੇ ਆਧਾਰ ਉੱਤੇ ਪੈਸੇ ਨਾ ਭੇਜੋ।
ਇਹ ਪੱਧਰ 4 ਦਾ ਸਭ ਤੋਂ ਲਾਭਦਾਇਕ ਕੰਮ ਹੈ ਅਤੇ ਮੁਫ਼ਤ ਹੈ।
15. ਦਸਤਾਵੇਜ਼ ਅਤੇ ਨਸ਼ਟ ਕਰਨਾ
- ਖਾਤਾ ਨੰਬਰ, ਪਛਾਣ ਨੰਬਰ ਜਾਂ ਡਾਕਟਰੀ ਜਾਣਕਾਰੀ ਵਾਲੇ ਦਸਤਾਵੇਜ਼ ਕੱਟੋ ਜਾਂ ਸੰਵੇਦਨਸ਼ੀਲ ਹਿੱਸਾ ਪੱਕੇ ਤੌਰ ਉੱਤੇ ਢੱਕੋ।
- ਖ਼ਾਸ ਕੰਮ ਲਈ ਸਾਂਝੇ ਕੀਤੇ ਦਸਤਾਵੇਜ਼ਾਂ ਉੱਤੇ ਪ੍ਰਾਪਤਕਰਤਾ ਅਤੇ ਮਿਤੀ ਵਾਲਾ watermark ਲਗਾਓ। ਇਹ ਮੁਫ਼ਤ ਹੈ ਅਤੇ ਲੀਕ ਦਾ ਪਤਾ ਲਾਉਂਦਾ ਹੈ।
- ਲੋਕ-ਖੋਜ ਸਾਈਟਾਂ ਤੋਂ ਬਾਹਰ ਹੋਣ ਦੀ ਬੇਨਤੀ ਕਰੋ, ਅਤੇ ਦੁਹਰਾਉਣ ਲਈ ਤਿਆਰ ਰਹੋ, ਕਿਉਂਕਿ ਸੂਚੀਆਂ ਮੁੜ ਆਉਂਦੀਆਂ ਹਨ।
- ਜਨਤਕ ਰਿਕਾਰਡ ਵੇਖੋ ਅਤੇ ਜਿੱਥੇ ਹੋ ਸਕੇ ਹਟਾਉਣ ਦੀ ਬੇਨਤੀ ਕਰੋ।
ਸਾਡੀ ਭੌਤਿਕ ਸੁਰੱਖਿਆ ਚੈੱਕਲਿਸਟ ਇਸ ਪਰਤ ਨੂੰ ਹੋਰ ਵਿਸਥਾਰ ਨਾਲ ਸਮਝਾਉਂਦੀ ਹੈ।
ਜ਼ਿਆਦਾਤਰ ਲੋਕ ਕੀ ਉਲਟ ਕਰਦੇ ਹਨ
ਛੱਡਣ ਯੋਗ ਅੱਠ ਆਦਤਾਂ, ਉਹ ਕਿਉਂ ਕਾਇਮ ਹਨ ਅਤੇ ਬਦਲੇ ਵਿੱਚ ਕੀ ਕਰੋ:
| ਆਦਤ | ਕਿਉਂ ਕਾਇਮ ਹੈ | ਇਸ ਦੀ ਬਜਾਏ ਇਹ ਕਰੋ |
|---|---|---|
| ਛੋਟੇ ਜਟਿਲ ਪਾਸਵਰਡ ਯਾਦ ਕਰਨਾ | ਸਾਲਾਂ ਤੱਕ ਇਹੀ ਸਲਾਹ ਸੀ | ਮੈਨੇਜਰ ਅਤੇ vault ਲਈ ਲੰਮਾ passphrase ਵਰਤੋ |
| ਤੈਅ ਸਮੇਂ ਉੱਤੇ ਪਾਸਵਰਡ ਬਦਲਣਾ | ਪੁਰਾਣੀ compliance ਨੀਤੀ | ਲੀਕ ਚੇਤਾਵਨੀ ਜਾਂ ਸਮਝੌਤੇ ਦੇ ਸ਼ੱਕ ਉੱਤੇ ਬਦਲੋ, ਕੈਲੰਡਰ ਅਨੁਸਾਰ ਨਹੀਂ |
| ਜ਼ਰੂਰੀ ਖਾਤਿਆਂ ਲਈ SMS ਉੱਤੇ ਭਰੋਸਾ ਕਰਨਾ | ਇਹ ਮੂਲ ਚੋਣ ਹੈ | ਈਮੇਲ, ਵਿੱਤ ਅਤੇ ਪਛਾਣ ਖਾਤੇ passkey ਜਾਂ hardware key ਉੱਤੇ ਲਿਜਾਓ |
| 2FA ਕੋਡ ਪਾਸਵਰਡਾਂ ਵਾਲੇ ਮੈਨੇਜਰ ਵਿੱਚ ਰੱਖਣਾ | ਸੁਵਿਧਾਜਨਕ ਹੈ | ਦੋਵੇਂ ਵੱਖਰੇ ਰੱਖੋ, ਤਾਂ ਕਿ ਇੱਕ ਟੁੱਟਣ ਨਾਲ ਦੋਵੇਂ ਨਾ ਮਿਲਣ |
| ਸਿੰਕ ਕਲਾਊਡ ਸਟੋਰੇਜ ਨੂੰ ਬੈਕਅੱਪ ਮੰਨਣਾ | ਇਹ ਬੈਕਅੱਪ ਵਰਗਾ ਲੱਗਦਾ ਹੈ | offline ਜਾਂ ਲਿਖਣ ਦੀ ਇਜਾਜ਼ਤ ਵਾਲੀ ਕਾਪੀ ਜੋੜੋ |
| ਬ੍ਰਾਊਜ਼ਰ fingerprint ਨੂੰ ਮੁਕੰਮਲ ਕਰਨ ਪਿੱਛੇ ਲੱਗਣਾ | ਮਾਪਿਆ ਜਾ ਸਕਦਾ ਹੈ, ਇਸ ਲਈ ਕਾਰਵਾਈ ਜਾਪਦੀ ਹੈ | ਪਹਿਲਾਂ ਕੰਮ 1 ਤੋਂ 5 ਕਰੋ |
| ਸੁਰੱਖਿਆ ਸਵਾਲਾਂ ਦੇ ਸੱਚੇ ਜਵਾਬ ਦੇਣਾ | ਲਾਜ਼ਮੀ ਜਾਪਦਾ ਹੈ | ਮੈਨੇਜਰ ਵਿੱਚ ਜਾਅਲੀ ਜਵਾਬ ਸੰਭਾਲੋ |
| HTTPS ਨੂੰ ਸੁਰੱਖਿਅਤ ਹੋਣ ਦਾ ਸਬੂਤ ਮੰਨਣਾ | ਤਾਲੇ ਦਾ ਨਿਸ਼ਾਨ ਭਰੋਸਾ ਦਿੰਦਾ ਹੈ | domain ਦੀ ਤਸਦੀਕ ਕਰੋ, ਕਿਉਂਕਿ ਬਹੁਤੀਆਂ ਫ਼ਿਸ਼ਿੰਗ ਸਾਈਟਾਂ ਕੋਲ ਵੀ ਠੀਕ certificate ਹੁੰਦਾ ਹੈ |
ਅੱਠਾਂ ਦਾ ਸਾਂਝਾ ਰੁਝਾਨ: ਹਰ ਇੱਕ ਦਿਖਦਾ ਅਤੇ ਮਾਪਿਆ ਜਾ ਸਕਦਾ ਹੈ, ਇਸ ਲਈ ਧਿਆਨ ਖਿੱਚਦਾ ਹੈ, ਪਰ ਹਰ ਇੱਕ ਵੱਧ ਲਾਭ ਵਾਲੇ ਕਦਮ ਤੋਂ ਹੇਠਾਂ ਹੈ। ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਸੈੱਟ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ fingerprint entropy ਠੀਕ ਕਰਨ ਵਾਲੇ ਨੇ ਕ੍ਰਮ ਉਲਟਾ ਕਰ ਲਿਆ।
ਆਮ ਗਲਤੀ: ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਨੂੰ ਖ਼ਤਰਾ ਮੰਨਣਾ ਕਿਉਂਕਿ ਇਹ ਗੁਪਤ ਜਾਣਕਾਰੀ ਇਕੱਠੀ ਕਰਦਾ ਹੈ। ਜੋਖਮ ਕੇਂਦਰਿਤ ਹੁੰਦਾ ਹੈ, ਪਰ ਬਦਲ ਵਜੋਂ ਦਰਜਨਾਂ ਸਾਈਟਾਂ ਉੱਤੇ ਪਾਸਵਰਡ ਦੁਹਰਾਉਣਾ ਪੈਂਦਾ ਹੈ। ਤੁਹਾਡੇ ਕਾਬੂ ਵਾਲਾ ਕੇਂਦਰੀਕਰਨ, ਕਾਬੂ ਤੋਂ ਬਾਹਰ ਫੈਲਾਅ ਨਾਲੋਂ ਚੰਗਾ ਹੈ।
ਆਪਣਾ ਡਾਟਾ ਦਿੱਤੇ ਬਿਨਾਂ ਸੁਰੱਖਿਆ ਕਰੋ
ਇਸ ਸਾਰੇ ਵਿਸ਼ੇ ਵਿੱਚ ਇੱਕ ਅਮਲੀ ਸਮੱਸਿਆ ਹੈ। ਖਾਤਿਆਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਵਾਲੇ ਸਾਧਨ ਅਕਸਰ ਉਹੀ ਗੁਪਤ ਜਾਣਕਾਰੀ ਮੰਗਦੇ ਹਨ ਜਿਸ ਦੀ ਤੁਸੀਂ ਰੱਖਿਆ ਕਰਨੀ ਚਾਹੁੰਦੇ ਹੋ।
ਜੋ password strength checker ਤੁਹਾਡਾ ਪਾਸਵਰਡ ਸਰਵਰ ਉੱਤੇ ਭੇਜਦਾ ਹੈ, ਉਹ ਖ਼ਤਰਾ ਹੈ। ਜੋ hash calculator ਫ਼ਾਈਲ upload ਕਰਦਾ ਹੈ, ਉਹ ਮਕਸਦ ਖ਼ਤਮ ਕਰ ਦਿੰਦਾ ਹੈ। ਜੋ certificate tool ਤੁਹਾਡਾ hostname ਲੱਭਦਾ ਹੈ, ਉਹ ਤੀਜੇ ਪੱਖ ਨੂੰ ਦੱਸਦਾ ਹੈ ਕਿ ਤੁਸੀਂ ਕਿਹੜੀਆਂ ਸਾਈਟਾਂ ਚਲਾਉਂਦੇ ਹੋ।
ਹੇਠਾਂ ਦਿੱਤੇ ਸਾਰੇ ਟੂਲ ਪੂਰੀ ਤਰ੍ਹਾਂ ਤੁਹਾਡੇ ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਚੱਲਦੇ ਹਨ, ਬਿਨਾਂ upload ਅਤੇ ਬਿਨਾਂ ਖਾਤੇ ਦੇ। ਇਹ ਇਸ ਸਾਈਟ ਦੀ ਘੋਸ਼ਿਤ ਨੀਤੀ ਹੈ ਅਤੇ ਛੋਟਾਂ ਲੁਕਾਉਣ ਦੀ ਬਜਾਏ ਸਪਸ਼ਟ ਦੱਸੀਆਂ ਗਈਆਂ ਹਨ।
ਹੱਦ ਖੁਦ ਜਾਂਚੋ: ਨੈੱਟਵਰਕ ਤੋਂ ਕੱਟੋ, ਟੂਲ ਖੋਲ੍ਹੋ ਅਤੇ ਟੈਸਟ ਮੁੱਲ ਚਲਾਉਂਦਿਆਂ ਬ੍ਰਾਊਜ਼ਰ ਦਾ network panel ਵੇਖੋ। ਸਥਾਨਕ ਪ੍ਰਕਿਰਿਆ ਦਾ ਦਾਅਵਾ ਇਰਾਦੇ ਵਾਲੇ ਡਿਜ਼ਾਈਨ ਬਾਰੇ ਹੈ। ਬ੍ਰਾਊਜ਼ਰ extensions ਅਤੇ ਟੂਲ ਦਾ ਸੰਸਕਰਣ ਵੀ ਜਾਂਚੋ।
| ਕੰਮ | ਟੂਲ | ਇਹ ਕੀ ਕਰਦਾ ਹੈ |
|---|---|---|
| ਮਜ਼ਬੂਤ ਪਾਸਵਰਡ ਬਣਾਉਣਾ | ਪਾਸਵਰਡ ਜਨਰੇਟਰ | modulo bias ਤੋਂ ਬਚਣ ਲਈ rejection sampling ਵਾਲਾ crypto.getRandomValues, ਨਾਲ ਹੀ ਚੁਣੀਆਂ ਸੈਟਿੰਗਾਂ ਦੀ entropy |
| ਪਾਸਵਰਡ ਦੀ ਮਜ਼ਬੂਤੀ ਜਾਂਚਣਾ | ਪਾਸਵਰਡ ਮਜ਼ਬੂਤੀ ਜਾਂਚਕਰਤਾ | ਪੈਟਰਨ ਅਤੇ ਮੁੜ ਵਰਤੋਂ ਸਮੇਤ ਸੰਭਾਵੀ ਪਾਸਵਰਡ ਸਥਾਨਕ ਤੌਰ ਉੱਤੇ ਅੰਕਦਾ ਹੈ |
| ਦੂਜਾ ਫੈਕਟਰ ਸੈੱਟ ਕਰਨਾ | TOTP ਅਤੇ HOTP Generator | Base32 secret ਜਾਂ otpauth:// URI ਪੜ੍ਹਦਾ ਹੈ, ਸਮੇਂ ਦੀਆਂ ਖਿੜਕੀਆਂ ਵਿੱਚ ਕੋਡ ਜਾਂਚਦਾ ਹੈ |
| ਸਾਈਟ ਦਾ certificate ਵੇਖਣਾ | SSL ਸਰਟੀਫਿਕੇਟ ਜਾਣਕਾਰੀ | Subject, ਮਿਆਦ, key strength, SAN ਅਤੇ ਕਮਜ਼ੋਰ algorithm ਦੇ ਨਿਸ਼ਾਨ |
| certificate chain ਜਾਂਚਣਾ | SSL ਚੇਨ ਜਾਂਚਕਰਤਾ | chain ਕ੍ਰਮ ਵਿੱਚ ਲਾਉਂਦਾ ਅਤੇ ਹਰ signature ਜਾਂਚਦਾ ਹੈ, ਗੁੰਮ intermediate ਲੱਭਦਾ ਹੈ |
| ਡਾਊਨਲੋਡ ਜਾਂ ਫ਼ਾਈਲ ਦੀ ਤਸਦੀਕ | ਹੈਸ਼ ਕੈਲਕੁਲੇਟਰ | MD5 ਤੋਂ SHA-512 ਤੱਕ hash ਕੱਢ ਕੇ ਪ੍ਰਕਾਸ਼ਿਤ digest ਨਾਲ ਅਖੰਡਤਾ ਜਾਂਚਦਾ ਹੈ |
| ਵਿਲੱਖਣ ਪਛਾਣ-ਚਿੰਨ੍ਹ ਬਣਾਉਣਾ | UUID ਜਨਰੇਟਰ | ਸਹੀ version ਅਤੇ variant bits ਵਾਲੇ version 4 ਪਛਾਣ-ਚਿੰਨ੍ਹ |
| ਸ਼ੱਕੀ ਲਿੰਕ ਵੇਖਣਾ | URL ਵਿਸ਼ਲੇਸ਼ਕ | path ਖੋਲ੍ਹਦਾ, parameters ਗਿਣਦਾ ਅਤੇ authority ਵਿੱਚ credentials ਦਿਖਾਉਂਦਾ ਹੈ |
| ਫ਼ੋਟੋ metadata ਵੇਖਣਾ | EXIF ਦਰਸ਼ਕ | ਫ਼ੋਟੋ ਦੇ GPS, ਸਮੇਂ ਅਤੇ ਡਿਵਾਈਸ ਡਾਟੇ ਨੂੰ ਦਿਖਾਉਂਦਾ ਹੈ |
| encoding ਜਾਂ encryption ਮਾਪਣਾ | ਐਂਟਰੋਪੀ ਵਿਸ਼ਲੇਸ਼ਕ | Shannon entropy ਨਾਲ ਦੁਹਰਾਉਂਦੇ ਡਾਟੇ ਨੂੰ encoded ਜਾਂ encrypted ਸਮੱਗਰੀ ਤੋਂ ਵੱਖ ਕਰਦਾ ਹੈ |
| indicator ਨੂੰ ਸੁਰੱਖਿਅਤ ਤੌਰ ਉੱਤੇ ਬੇਅਸਰ ਕਰਨਾ | IOC ਬੇਅਸਰ ਅਤੇ ਮੁੜ ਸਰਗਰਮ | URL ਅਤੇ ਪਤਿਆਂ ਨੂੰ ਸਾਂਝਾ ਕਰਦਿਆਂ ਨਿਸ਼ਕ੍ਰਿਆ ਬਣਾਉਂਦਾ ਹੈ |
ਟੇਬਲ ਦਾ ਅਸੂਲ: ਟੂਲ ਨੂੰ secret ਚਾਹੀਦਾ ਹੋਵੇ ਤਾਂ ਇਹ ਉੱਥੇ ਚੱਲਣਾ ਚਾਹੀਦਾ ਹੈ ਜਿੱਥੇ secret ਹੈ। ਪੂਰੀ ਸੂਚੀ ਅਤੇ ਨੈੱਟਵਰਕ ਬੇਨਤੀ ਕਰਨ ਵਾਲੇ ਕੁਝ ਟੂਲਾਂ ਦੇ ਕਾਰਨ ਸਾਰੇ ਟੂਲ ਵੇਖੋ।
ਖ਼ਤਰਾ ਮਾਡਲ ਵਾਲਾ ਸਵਾਲ
ਸਹੀ ਚੈੱਕਲਿਸਟ ਇਸ ਗੱਲ ਉੱਤੇ ਨਿਰਭਰ ਹੈ ਕਿ ਤੁਸੀਂ ਕਿਸ ਤੋਂ ਬਚ ਰਹੇ ਹੋ, ਅਤੇ ਇਹ ਸਵਾਲ ਛੱਡਣ ਨਾਲ ਮਿਹਨਤ ਗਲਤ ਥਾਂ ਜਾਂਦੀ ਹੈ।
| ਤੁਹਾਡੀ ਹਾਲਤ | ਹਕੀਕਤੀ ਵਿਰੋਧੀ | ਧਿਆਨ ਕਿੱਥੇ ਦਿਓ |
|---|---|---|
| ਜ਼ਿਆਦਾਤਰ ਲੋਕ | ਮੌਕੇ ਦੀ ਤਲਾਸ਼ ਵਾਲੇ ਅਪਰਾਧੀ, ਆਟੋਮੈਟਿਕ credential stuffing, ਬੇਤਰਤੀਬ ਫ਼ਿਸ਼ਿੰਗ | ਪੱਧਰ 1 ਅਤੇ 2, ਨਾਲ ਹੀ ਨਾਲ ਲਿਜਾਣ ਵਾਲੇ ਡਿਵਾਈਸ |
| ਮਸ਼ਹੂਰ ਵਿਅਕਤੀ ਜਾਂ ਜਨਤਕ ਭੂਮਿਕਾ | ਨਿਸ਼ਾਨਾਬੱਧ ਫ਼ਿਸ਼ਿੰਗ, doxxing, ਖਾਤਾ ਕਬਜ਼ੇ ਦੀਆਂ ਕੋਸ਼ਿਸ਼ਾਂ | ਵੱਖਰਾ ਰੱਖਣਾ, aliases ਅਤੇ ਸੋਸ਼ਲ ਮੌਜੂਦਗੀ ਦੀ ਨਿਗਰਾਨੀ ਜੋੜੋ |
| ਪੱਤਰਕਾਰ, ਕਾਰਕੁਨ ਜਾਂ ਕਾਨੂੰਨੀ ਜੋਖਮ | ਸਰਕਾਰਾਂ ਜਾਂ ਵੱਧ ਸਰੋਤਾਂ ਵਾਲੇ ਹਮਲਾਵਰ, ਡਿਵਾਈਸ ਜ਼ਬਤੀ | Tor, ਸਮਰਪਿਤ ਡਿਵਾਈਸ ਅਤੇ ਪਛਾਣਾਂ ਵੱਖ ਰੱਖਣ ਦਾ ਅਨੁਸ਼ਾਸਨ |
| ਛੋਟੇ ਕਾਰੋਬਾਰ ਦਾ ਮਾਲਕ | ਕਾਰੋਬਾਰੀ ਈਮੇਲ ਨਾਲ ਸਮਝੌਤਾ, invoice ਧੋਖਾ, ਭੁਗਤਾਨ ਹੋਰ ਥਾਂ ਮੋੜਨਾ | ਹਰ ਭੁਗਤਾਨ ਨੂੰ ਵੱਖਰੇ ਰਾਹ ਰਾਹੀਂ ਤਸਦੀਕ ਕਰੋ |
| ਤਕਨੀਕੀ ਮਾਹਰ | supply chain, credential ਚੋਰੀ, dependencies ਰਾਹੀਂ ਹਮਲੇ | hardware key, code signing ਅਤੇ ਕੰਮ ਤੇ ਨਿੱਜੀ ਪਛਾਣ ਵੱਖ ਰੱਖੋ |
ਟੇਬਲ ਦੀ ਸਾਫ਼ ਪੜ੍ਹਤ। ਬਹੁਤੇ ਲੋਕਾਂ ਲਈ ਹਕੀਕਤੀ ਜੋਖਮ ਦਾ ਵੱਡਾ ਹਿੱਸਾ ਪੱਧਰ 1 ਅਤੇ 2 ਵਿੱਚ ਹੈ। ਉੱਨਤ ਕਦਮ ਲੋੜ ਵਾਲਿਆਂ ਲਈ ਬਹੁਤ ਮਹੱਤਵਪੂਰਨ ਹਨ, ਪਰ ਉਹ ਅਕਸਰ ਉਹ ਲੋਕ ਵੀ ਅਪਣਾਉਂਦੇ ਹਨ ਜਿਨ੍ਹਾਂ ਨੂੰ ਲੋੜ ਨਹੀਂ।
ਸਾਡੀ ਆਪਣਾ ਨਿੱਜੀ ਖ਼ਤਰਾ ਮਾਡਲ ਕਿਵੇਂ ਬਣਾਈਏ ਗਾਈਡ ਤੁਹਾਨੂੰ ਇਹ ਮੁਲਾਂਕਣ ਕਰਨਾ ਸਿਖਾਉਂਦੀ ਹੈ।
ਮੁੱਖ ਗੱਲਾਂ
- ਕ੍ਰਮ, ਪੂਰੀ ਸੂਚੀ ਨਾਲੋਂ ਵਧੇਰੇ ਮਹੱਤਵਪੂਰਨ ਹੈ। ਪੱਧਰ 1 ਦੇ ਪੰਜ ਕੰਮ ਬੇਤਰਤੀਬ ਕੀਤੇ 300 ਕੰਮਾਂ ਨਾਲੋਂ ਵੱਧ ਹਕੀਕਤੀ ਜੋਖਮ ਘਟਾਉਂਦੇ ਹਨ।
- Passkey ਅਤੇ hardware key ਹੀ ਫ਼ਿਸ਼ਿੰਗ ਰੋਕਣ ਵਾਲੇ ਦੂਜੇ ਫੈਕਟਰ ਹਨ, ਕਿਉਂਕਿ credentials origin ਨਾਲ ਜੁੜੀਆਂ ਹਨ ਅਤੇ ਡਿਵਾਈਸ ਤੋਂ ਬਾਹਰ ਨਹੀਂ ਜਾਂਦੀਆਂ।
- Infostealer ਮਾਲਵੇਅਰ ਸੈਸ਼ਨ cookies ਸਿੱਧੀਆਂ ਚੁੱਕਦਾ ਹੈ, ਇਸ ਲਈ session token ਚੋਰੀ ਕਰਕੇ ਕਮਜ਼ੋਰ ਦੂਜਾ ਫੈਕਟਰ ਇਕੱਲਾ ਕਾਫ਼ੀ ਨਹੀਂ ਰਹਿੰਦਾ।
- ਇਨਕ੍ਰਿਪਸ਼ਨ ਚੋਰੀ ਹੋਈ ਡਿਵਾਈਸ ਨੂੰ ਡਾਟਾ ਲੀਕ ਦੀ ਬਜਾਏ ਹਾਰਡਵੇਅਰ ਨੁਕਸਾਨ ਬਣਾਉਂਦੀ ਹੈ। ਚਾਲੂ ਹੋਣਾ ਪੱਕਾ ਕਰੋ, ਕਿਉਂਕਿ ਹਰ ਥਾਂ ਇਹ ਮੂਲ ਤੌਰ ਉੱਤੇ ਨਹੀਂ ਹੁੰਦੀ।
- ਸਿੰਕ ਸਟੋਰੇਜ ਬੈਕਅੱਪ ਨਹੀਂ। Offline ਜਾਂ ਲਿਖਣ ਦੀ ਇਜਾਜ਼ਤ ਵਾਲੀ ਕਾਪੀ ਜੋੜੋ ਅਤੇ restore ਦੀ ਇੱਕ ਵਾਰ ਜਾਂਚ ਕਰੋ।
- ਖਾਤਾ ਰਿਕਵਰੀ ਨਵੀਂ ਹਮਲਾ-ਸਤਹ ਹੈ। ਬੈਕਅੱਪ ਕੋਡ offline ਅਤੇ ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਤੋਂ ਵੱਖ ਰੱਖੋ।
- Aliases ਲੀਕ ਡਾਟਾਬੇਸਾਂ ਵਿਚਕਾਰ ਜੋੜਤੋੜ ਤੋੜਦੇ ਹਨ ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਤੁਹਾਡਾ ਪਤਾ ਹੈ।
- ਜ਼ਿਆਦਾਤਰ ਸੁਧਾਰੇ ਹੋਏ ਸੁਰੱਖਿਆ ਸੁਝਾਅ ਘੱਟ ਲਾਭ ਦਿੰਦੇ ਹਨ। Fingerprint ਬਦਲਾਅ ਅਤੇ user-agent spoofing, ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਅਤੇ ਆਟੋਮੈਟਿਕ ਅੱਪਡੇਟਾਂ ਤੋਂ ਕਾਫ਼ੀ ਹੇਠਾਂ ਹਨ।
- ਸਹੀ ਚੈੱਕਲਿਸਟ ਤੁਹਾਡੇ ਵਿਰੋਧੀ ਉੱਤੇ ਨਿਰਭਰ ਹੈ। ਉੱਨਤ ਕਦਮ ਲੋੜਵੰਦਾਂ ਲਈ ਬਹੁਤ ਮਹੱਤਵਪੂਰਨ ਹਨ ਅਤੇ ਅਕਸਰ ਬਿਨਾਂ ਲੋੜ ਵਾਲੇ ਵੀ ਅਪਣਾਉਂਦੇ ਹਨ।
ਅਗਲੇ ਕਦਮ
- ਅੱਜ ਪੱਧਰ 1 ਕਰੋ, ਇਸ ਵਿੱਚ ਲਗਭਗ ਦੋ ਘੰਟੇ ਲੱਗਦੇ ਹਨ: ਪਾਸਵਰਡ ਮੈਨੇਜਰ, ਫ਼ਿਸ਼ਿੰਗ-ਰੋਧੀ ਦੂਜਾ ਫੈਕਟਰ, ਆਟੋਮੈਟਿਕ ਅੱਪਡੇਟ, ਡਿਵਾਈਸ ਇਨਕ੍ਰਿਪਸ਼ਨ ਅਤੇ ਜਾਂਚਿਆ ਹੋਇਆ ਬੈਕਅੱਪ।
- ਦਰਜਨ ਭਾਗਾਂ ਵਿੱਚ ਸੈਂਕੜੇ ਕੰਮਾਂ ਵਾਲੀ ਕਮਿਊਨਿਟੀ ਚੈੱਕਲਿਸਟ ਵੇਖੋ: ਨਿੱਜੀ ਸੁਰੱਖਿਆ ਚੈੱਕਲਿਸਟ
- ਖ਼ਤਰਾ ਮਾਡਲ ਅਨੁਸਾਰ ਛਾਂਟਣ ਅਤੇ ਤਰੱਕੀ ਦਰਜ ਕਰਨ ਲਈ interactive ਰੂਪ ਵਰਤੋ: Digital Defense
- ਪੇਸ਼ਾਵਰ ਸਮਕੱਖ ਲਈ ਸਾਈਟ ਦੀਆਂ ਸੰਸਥਾਗਤ ਚੈੱਕਲਿਸਟਾਂ ਵਰਤੋ: ਪਾਸਵਰਡ ਸੁਰੱਖਿਆ , ਫ਼ਿਸ਼ਿੰਗ ਜਾਗਰੂਕਤਾ , ਡਾਟਾ ਬੈਕਅੱਪ ਅਤੇ ਰਿਕਵਰੀ , ਮੋਬਾਈਲ ਡਿਵਾਈਸ ਸੁਰੱਖਿਆ ਅਤੇ ਸੋਸ਼ਲ ਮੀਡੀਆ ਸੁਰੱਖਿਆ
- ਆਰਕੀਟੈਕਚਰ ਤੁਲਨਾ ਰਾਹੀਂ ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਚੁਣੋ: Bitwarden ਵਿਰੁੱਧ KeePassXC
- ਕਮਜ਼ੋਰ ਬ੍ਰਾਊਜ਼ਰ ਸੁਧਾਰਨ ਦੀ ਬਜਾਏ ਵਧੀਆ ਬ੍ਰਾਊਜ਼ਰ ਚੁਣੋ: LibreWolf ਵਿਰੁੱਧ Brave ਅਤੇ Tor
- virtual card number ਨਾਲ ਭੁਗਤਾਨ ਜਾਣਕਾਰੀ ਬਚਾਓ: Privacy.com ਵਰਚੁਅਲ ਕਾਰਡ
- ਟੂਲ ਸਥਾਨਕ ਤੌਰ ਉੱਤੇ ਵਰਤੋ, ਸ਼ੁਰੂ ਕਰੋ ਪਾਸਵਰਡ ਜਨਰੇਟਰ ਅਤੇ TOTP ਜਨਰੇਟਰ ਨਾਲ।
ਸੰਬੰਧਿਤ ਲੇਖ
| ਲੇਖ | ਇਸ ਵਿੱਚ ਕੀ ਹੈ |
|---|---|
| ਆਪਣਾ ਨਿੱਜੀ ਖ਼ਤਰਾ ਮਾਡਲ ਬਣਾਉਣ ਦਾ ਤਰੀਕਾ | ਉਹ ਮੁਲਾਂਕਣ ਜੋ ਦੱਸਦਾ ਹੈ ਕਿ ਕਿਹੜਾ ਟੀਅਰ ਤੁਹਾਡੇ ਲਈ ਹੈ |
| 2026 ਦੇ ਸਭ ਤੋਂ ਵਧੀਆ ਪਾਸਵਰਡ ਮੈਨੇਜਰ: Bitwarden ਵਿਰੁੱਧ KeePassXC | ਕਲਾਊਡ-ਸਿੰਕ ਅਤੇ offline vault ਆਰਕੀਟੈਕਚਰ ਵਿਚਕਾਰ ਚੋਣ |
| 2026 ਵਿੱਚ ਮਜ਼ਬੂਤ ਪਾਸਵਰਡ ਕਿਵੇਂ ਬਣਾਈਏ | entropy, passphrase ਅਤੇ ਚਿੰਨ੍ਹ ਬਦਲਣ ਨਾਲੋਂ ਲੰਬਾਈ ਕਿਉਂ ਚੰਗੀ ਹੈ |
| Multi-Factor Authentication ਲਈ ਗਾਈਡ | ਦੂਜੇ ਫੈਕਟਰ ਤੁਲਨਾ ਪਿੱਛੇ factor ਸ਼੍ਰੇਣੀਆਂ |
| 2026 ਦੇ ਸਭ ਤੋਂ ਵਧੀਆ ਗੋਪਨੀਯਤਾ ਬ੍ਰਾਊਜ਼ਰ: LibreWolf ਵਿਰੁੱਧ Brave ਅਤੇ Tor | ਪੱਧਰ 3 ਲਈ ਬ੍ਰਾਊਜ਼ਰ ਮਜ਼ਬੂਤ ਕਰਨਾ |
| ਗੋਪਨੀਯਤਾ ਅਤੇ ਸੁਰੱਖਿਆ ਦੇ ਸ਼ੌਕੀਨਾਂ ਲਈ Smartwatch ਵਿਕਲਪ | wearable ਉੱਤੇ ਇਹੋ ਟੀਅਰ ਤਰਕ ਲਾਗੂ ਕਰਨਾ |
| Privacy.com ਵਰਚੁਅਲ ਕਾਰਡ | ਕ੍ਰੈਡਿਟ ਫ਼ਰੀਜ਼ ਨਾਲ ਜੁੜੀ ਭੁਗਤਾਨ ਖੁਲਾਸਾ ਸੀਮਤ ਕਰਨ ਦੀ ਵਿਧੀ |
ਹਵਾਲੇ
- ਨਿੱਜੀ ਸੁਰੱਖਿਆ ਚੈੱਕਲਿਸਟ, Alicia Sykes ਦੀ ਕਮਿਊਨਿਟੀ ਚੈੱਕਲਿਸਟ
- ਨਿੱਜੀ ਸੁਰੱਖਿਆ ਚੈੱਕਲਿਸਟ, ਪੂਰਾ ਦਸਤਾਵੇਜ਼
- Digital Defense, interactive ਰੂਪ
- Awesome Privacy, ਗੋਪਨੀਯਤਾ ਦਾ ਆਦਰ ਕਰਨ ਵਾਲੇ ਸੌਫਟਵੇਅਰ ਦੀ ਸੂਚੀ
- Have I Been Pwned, ਡਾਟਾ ਲੀਕ ਚੇਤਾਵਨੀ
- FIDO Alliance, passkey ਅਤੇ FIDO2 ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ
- Use Plaintext Email, ਸਧਾਰਨ ਲਿਖਤ ਵਾਲੀ ਈਮੇਲ ਸੈੱਟਅੱਪ
- Consumer Financial Protection Bureau, ਕ੍ਰੈਡਿਟ ਰਿਪੋਰਟਾਂ ਅਤੇ ਸਕੋਰ
- FTC, ਪਛਾਣ ਚੋਰੀ ਬਾਰੇ ਖਪਤਕਾਰ ਸਲਾਹ
- Passkeys.dev, passkey ਲਾਗੂ ਕਰਨ ਬਾਰੇ ਕਮਿਊਨਿਟੀ ਸਰੋਤ
Related Posts
This article refers to other articles we've written:
- ਆਪਣਾ ਨਿੱਜੀ ਖਤਰਾ ਮਾਡਲ ਕਿਵੇਂ ਬਣਾਈਏ
ਨਿੱਜੀ ਖਤਰਾ ਮਾਡਲ ਬਣਾਉਣ ਦੇ ਕਦਮ ਜਾਣੋ: ਆਪਣੀਆਂ ਸੰਪਤੀਆਂ, ਸੰਭਾਵੀ ਹਮਲਾਵਰਾਂ ਅਤੇ ਉਨ੍ਹਾਂ ਦੀ ਰੱਖਿਆ ਕਰਨ ਵਾਲੇ ਉਪਾਵਾਂ ਦੀ ਪਛਾਣ ਕਰੋ।
- 2026 ਦੇ ਵਧੀਆ ਪਾਸਵਰਡ ਮੈਨੇਜਰ: Bitwarden ਬਨਾਮ KeePassXC
2026 ਵਿੱਚ Bitwarden, KeePassXC, 1Password, LastPass, Dashlane ਅਤੇ Proton Pass ਦਾ ਪਾਸਵਰਡ ਮੈਨੇਜਰਾਂ ਬਾਰੇ ਮੁਕਾਬਲਾ.
