
ਰੈਨਸਮਵੇਅਰ ਤੋਂ ਆਪਣੀ ਰੱਖਿਆ ਕਿਵੇਂ ਕਰੋ

Table of Contents
ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ: ਇਹ ਕੀ ਹਨ, ਕਿਵੇਂ ਕੰਮ ਕਰਦੇ ਹਨ ਅਤੇ ਆਪਣੀ ਰੱਖਿਆ ਕਿਵੇਂ ਕਰਨੀ ਹੈ
ਹਾਲ ਹੀ ਦੇ ਸਾਲਾਂ ਵਿੱਚ ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਸਾਈਬਰ ਅਪਰਾਧ ਦੇ ਸਭ ਤੋਂ ਆਮ ਅਤੇ ਨੁਕਸਾਨਦੇਹ ਰੂਪਾਂ ਵਿੱਚੋਂ ਇੱਕ ਬਣ ਗਏ ਹਨ। ਲੋਕਾਂ ਅਤੇ ਸੰਸਥਾਵਾਂ ਲਈ ਇਹ ਸਮਝਣਾ ਜ਼ਰੂਰੀ ਹੈ ਕਿ ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਕਿਵੇਂ ਕੰਮ ਕਰਦੇ ਹਨ ਅਤੇ ਉਨ੍ਹਾਂ ਦਾ ਸੰਭਾਵੀ ਅਸਰ ਕੀ ਹੋ ਸਕਦਾ ਹੈ। ਇਸ ਲੇਖ ਵਿੱਚ ਅਸੀਂ ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਦੀ ਕਾਰਵਾਈ ਸਮਝਾਂਗੇ, ਮਸ਼ਹੂਰ ਉਦਾਹਰਨਾਂ ਵੇਖਾਂਗੇ ਅਤੇ ਇਨ੍ਹਾਂ ਖਤਰਨਾਕ ਮੁਹਿੰਮਾਂ ਦਾ ਸ਼ਿਕਾਰ ਬਣਨ ਤੋਂ ਬਚਣ ਲਈ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਤਰੀਕੇ ਦੱਸਾਂਗੇ।
ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਨੂੰ ਸਮਝਣਾ
ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਤੋਂ ਬਚਾਅ ਦੀ ਸ਼ੁਰੂਆਤ ਇਹ ਸਮਝਣ ਨਾਲ ਹੁੰਦੀ ਹੈ ਕਿ ਖਤਰੇ ਵਿੱਚ ਕੀ ਹੈ। ਪਹਿਲਾਂ “ਰੈਨਸਮਵੇਅਰ” ਸ਼ਬਦ ਦੀ ਪਰਿਭਾਸ਼ਾ ਜਾਣੀਏ।
ਰੈਨਸਮਵੇਅਰ ਇੱਕ ਕਿਸਮ ਦਾ ਖਤਰਨਾਕ ਸਾਫਟਵੇਅਰ ਹੈ ਜੋ ਪੀੜਤ ਦੇ ਕੰਪਿਊਟਰ ਜਾਂ ਨੈੱਟਵਰਕ ਦੀਆਂ ਫਾਈਲਾਂ ਨੂੰ ਇਨਕ੍ਰਿਪਟ ਕਰ ਦਿੰਦਾ ਹੈ ਅਤੇ ਫਿਰੌਤੀ ਅਦਾ ਹੋਣ ਤੱਕ ਉਨ੍ਹਾਂ ਨੂੰ ਪਹੁੰਚ ਤੋਂ ਬਾਹਰ ਰੱਖਦਾ ਹੈ। ਇਹ ਆਮ ਤੌਰ ‘ਤੇ ਫਿਸ਼ਿੰਗ ਈਮੇਲਾਂ, ਖਤਰਨਾਕ ਅਟੈਚਮੈਂਟਾਂ ਜਾਂ ਹੈਕ ਕੀਤੀਆਂ ਵੈੱਬਸਾਈਟਾਂ ਰਾਹੀਂ ਪਹੁੰਚਦਾ ਹੈ।
ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਗੰਭੀਰ ਖਤਰਾ ਹਨ, ਕਿਉਂਕਿ ਇਹ ਕਿਸੇ ਵਿਅਕਤੀ ਜਾਂ ਸੰਸਥਾ ਦਾ ਕੰਮਕਾਜ ਠੱਪ ਕਰ ਸਕਦੇ ਹਨ ਅਤੇ ਵੱਡਾ ਵਿੱਤੀ ਨੁਕਸਾਨ ਕਰ ਸਕਦੇ ਹਨ।
ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਦਾ ਇਤਿਹਾਸ
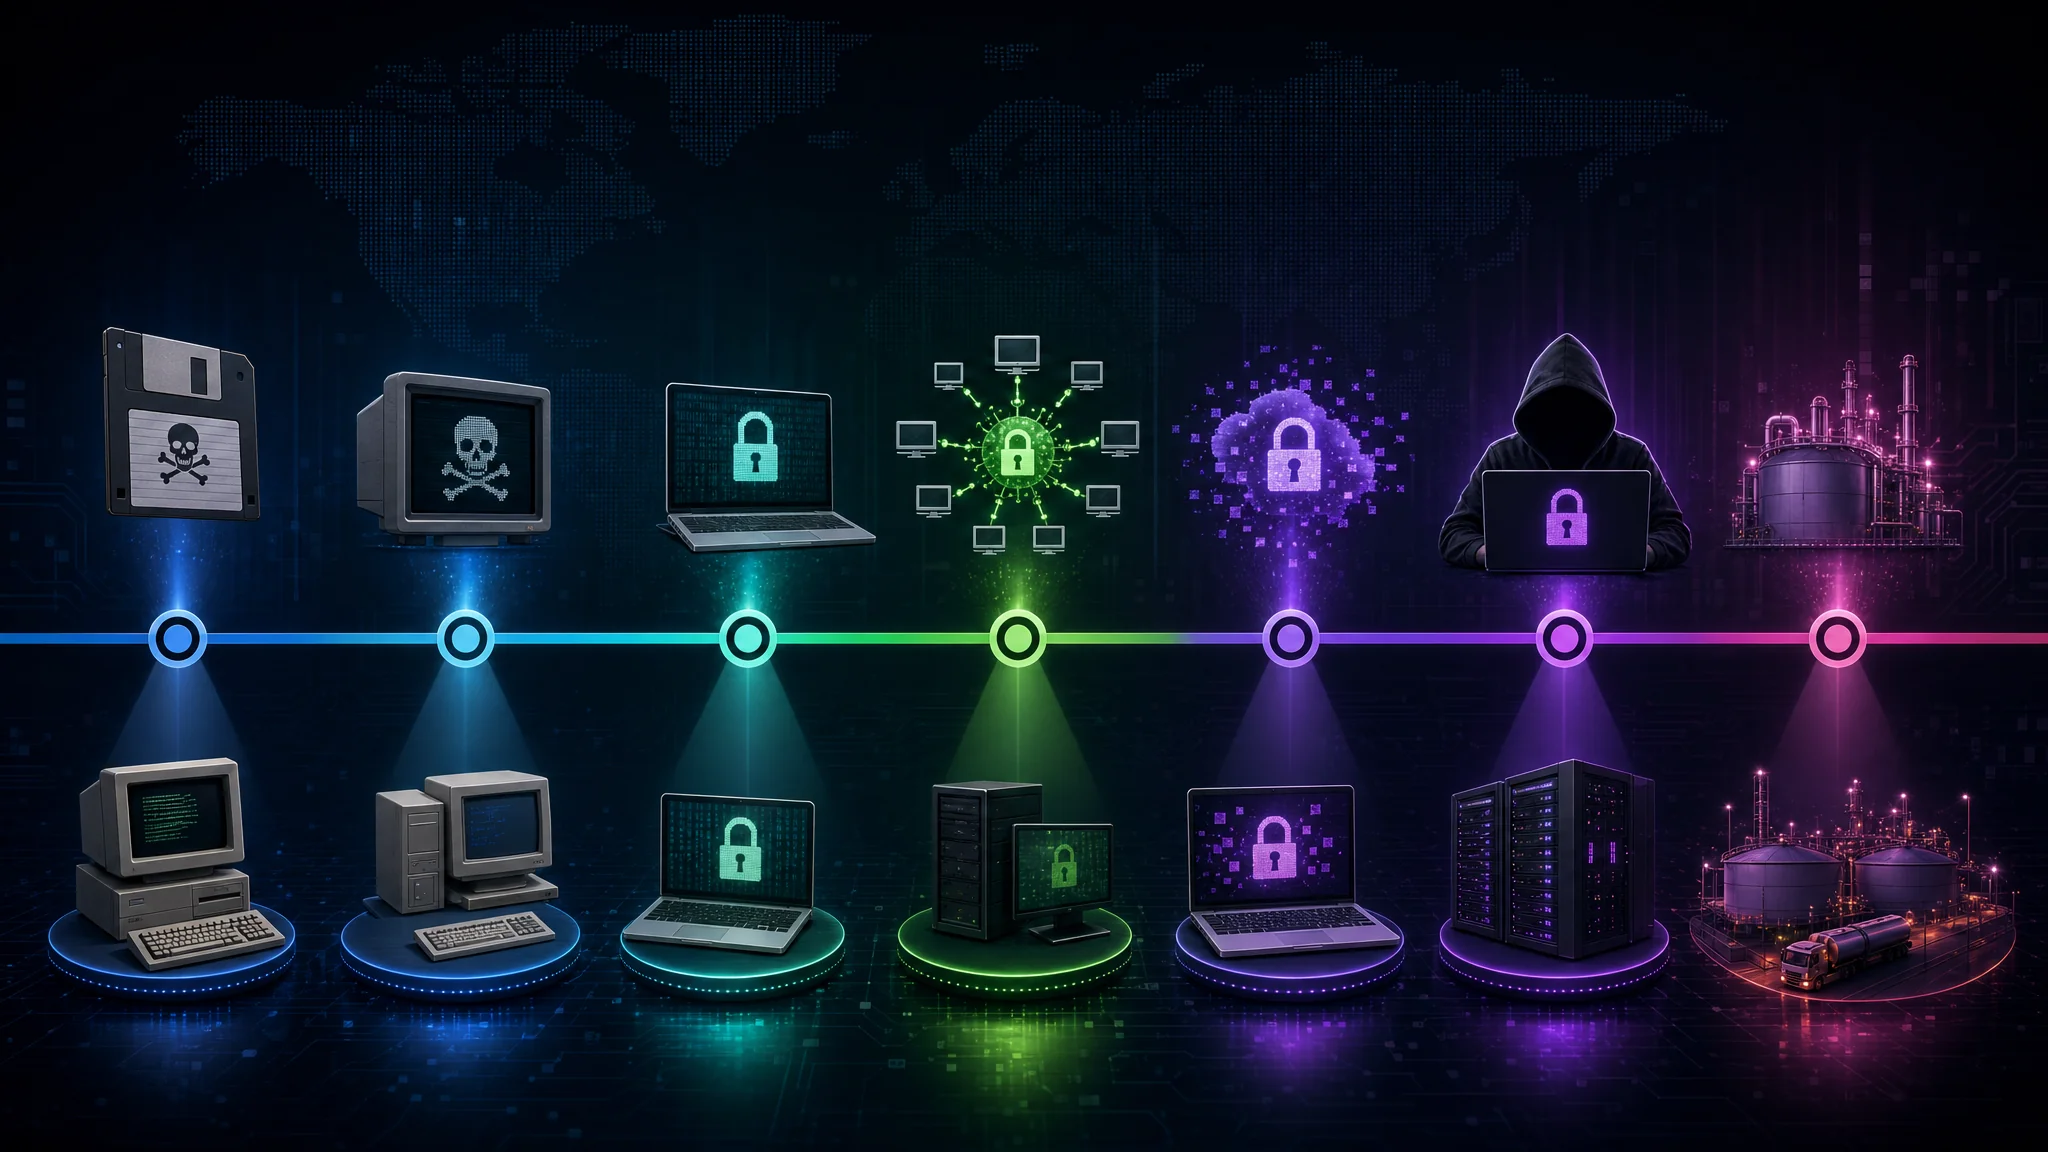
ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਦਾ ਲੰਮਾ ਅਤੇ ਘਟਨਾਵਾਂ ਭਰਿਆ ਇਤਿਹਾਸ ਹੈ। ਸਭ ਤੋਂ ਪਹਿਲਾਂ ਜਾਣੀਆਂ ਗਈਆਂ ਘਟਨਾਵਾਂ ਵਿੱਚੋਂ ਇੱਕ 1989 ਦੇ AIDS ਟ੍ਰੋਜਨ ਤੱਕ ਜਾਂਦੀ ਹੈ। ਇਹ ਖਤਰਨਾਕ ਪ੍ਰੋਗਰਾਮ ਫਲੌਪੀ ਡਿਸਕਾਂ ਰਾਹੀਂ ਫੈਲਦਾ ਸੀ, ਵਰਤੋਂਕਾਰਾਂ ਦੀਆਂ ਫਾਈਲਾਂ ਇਨਕ੍ਰਿਪਟ ਕਰਦਾ ਸੀ ਅਤੇ ਫਿਰੌਤੀ ਪਨਾਮਾ ਦੇ ਡਾਕ-ਬਕਸੇ ਵਿੱਚ ਭੇਜਣ ਦੀ ਮੰਗ ਕਰਦਾ ਸੀ।
ਸਮੇਂ ਦੇ ਨਾਲ ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਹੋਰ ਜਟਿਲ ਅਤੇ ਆਮ ਹੁੰਦੇ ਗਏ ਅਤੇ ਸਾਈਬਰ ਅਪਰਾਧੀਆਂ ਦਾ ਪਸੰਦੀਦਾ ਹਥਿਆਰ ਬਣ ਗਏ। CryptoLocker, Locky ਅਤੇ Ryuk ਵਰਗੇ ਰੈਨਸਮਵੇਅਰ ਪਰਿਵਾਰਾਂ ਨੇ ਵੱਡਾ ਨੁਕਸਾਨ ਕੀਤਾ ਅਤੇ ਅਰਬਾਂ ਡਾਲਰ ਦਾ ਵਿੱਤੀ ਘਾਟਾ ਪਹੁੰਚਾਇਆ।
ਹਾਲੀਆ ਇਤਿਹਾਸ ਦੇ ਸਭ ਤੋਂ ਬਦਨਾਮ ਹਮਲਿਆਂ ਵਿੱਚੋਂ ਇੱਕ 2017 ਦਾ WannaCry ਹਮਲਾ ਹੈ। ਇਸ ਵਿਸ਼ਵ-ਪੱਧਰੀ ਸਾਈਬਰ ਹਮਲੇ ਨੇ 150 ਤੋਂ ਵੱਧ ਦੇਸ਼ਾਂ ਵਿੱਚ ਲੱਖਾਂ ਕੰਪਿਊਟਰਾਂ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕੀਤਾ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਯੂਕੇ ਦੀ ਨੈਸ਼ਨਲ ਹੈਲਥ ਸਰਵਿਸ (NHS) ਵਰਗੀਆਂ ਵੱਡੀਆਂ ਸੰਸਥਾਵਾਂ ਵੀ ਸ਼ਾਮਲ ਸਨ। ਹਮਲਾਵਰਾਂ ਨੇ Windows ਓਪਰੇਟਿੰਗ ਸਿਸਟਮ ਦੀ ਕਮਜ਼ੋਰੀ ਦਾ ਲਾਭ ਲਿਆ। ਹਮਲਾ ਤੇਜ਼ੀ ਨਾਲ ਫੈਲਿਆ ਅਤੇ ਸੰਕਰਮਿਤ ਕੰਪਿਊਟਰਾਂ ਦੀਆਂ ਫਾਈਲਾਂ ਇਨਕ੍ਰਿਪਟ ਕਰ ਦਿੱਤੀਆਂ। ਫਿਰੌਤੀ Bitcoin ਵਿੱਚ ਮੰਗੀ ਗਈ, ਜਿਸ ਨਾਲ ਜਵਾਬੀ ਕਾਰਵਾਈ ਹੋਰ ਗੁੰਝਲਦਾਰ ਹੋ ਗਈ।
ਇੱਕ ਹੋਰ ਵੱਡਾ ਹਮਲਾ 2021 ਵਿੱਚ Colonial Pipeline ਉੱਤੇ ਹੋਇਆ। ਇਸ ਦਾ ਨਿਸ਼ਾਨਾ ਸੰਯੁਕਤ ਰਾਜ ਦੇ ਸਭ ਤੋਂ ਵੱਡੇ ਬਾਲਣ ਪਾਈਪਲਾਈਨ ਆਪਰੇਟਰਾਂ ਵਿੱਚੋਂ ਇੱਕ ਸੀ, ਜਿਸ ਕਾਰਨ ਪੂਰਬੀ ਤਟ ਉੱਤੇ ਬਾਲਣ ਦੀ ਸਪਲਾਈ ਵਿੱਚ ਵੱਡੀ ਰੁਕਾਵਟ ਆਈ। ਹਮਲੇ ਦਾ ਦੋਸ਼ DarkSide ਨਾਮ ਦੇ ਰੈਨਸਮਵੇਅਰ ਸਮੂਹ ਉੱਤੇ ਲੱਗਾ, ਜਿਸ ਨੇ ਲੱਖਾਂ ਡਾਲਰ ਦੇ Bitcoin ਦੀ ਮੰਗ ਕੀਤੀ। ਇਸ ਘਟਨਾ ਨੇ ਮਹੱਤਵਪੂਰਨ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਅੱਗੇ ਕਮਜ਼ੋਰੀ ਦਿਖਾਈ ਅਤੇ ਜ਼ਰੂਰੀ ਸੇਵਾਵਾਂ ਉੱਤੇ ਪੈਣ ਵਾਲੇ ਅਸਰ ਬਾਰੇ ਚਿੰਤਾ ਵਧਾਈ।
ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਲਗਾਤਾਰ ਬਦਲ ਰਹੇ ਹਨ ਅਤੇ ਹੋਰ ਜਟਿਲ ਬਣ ਰਹੇ ਹਨ, ਇਸ ਲਈ ਸੰਸਥਾਵਾਂ ਅਤੇ ਵਿਅਕਤੀਆਂ ਨੂੰ ਚੌਕਸ ਰਹਿਣਾ ਚਾਹੀਦਾ ਹੈ। ਜੋਖਮ ਘਟਾਉਣ ਲਈ ਮਜ਼ਬੂਤ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਉਪਾਅ ਲਾਗੂ ਕਰੋ, ਸਾਫਟਵੇਅਰ ਨੂੰ ਨਿਯਮਿਤ ਤੌਰ ‘ਤੇ ਅੱਪਡੇਟ ਕਰੋ, ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਫਿਸ਼ਿੰਗ ਅਤੇ ਹੋਰ ਹਮਲੇ ਦੇ ਤਰੀਕਿਆਂ ਬਾਰੇ ਸਿਖਾਓ ਅਤੇ ਮਹੱਤਵਪੂਰਨ ਡਾਟੇ ਦਾ ਸੁਰੱਖਿਅਤ ਬੈਕਅੱਪ ਰੱਖੋ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, Bitcoin ਵਰਗੀਆਂ ਕ੍ਰਿਪਟੋਕਰੰਸੀਆਂ ਨੇ ਫਿਰੌਤੀ ਦੀ ਗੁਮਨਾਮ ਅਦਾਇਗੀ ਨੂੰ ਆਸਾਨ ਬਣਾਇਆ ਹੈ, ਜਿਸ ਨਾਲ ਕਾਨੂੰਨ ਲਾਗੂ ਕਰਨ ਵਾਲੀਆਂ ਏਜੰਸੀਆਂ ਲਈ ਅਪਰਾਧੀਆਂ ਨੂੰ ਲੱਭਣਾ ਅਤੇ ਗ੍ਰਿਫ਼ਤਾਰ ਕਰਨਾ ਔਖਾ ਹੁੰਦਾ ਹੈ। ਇਸ ਨੇ ਸਾਈਬਰ ਅਪਰਾਧੀਆਂ ਲਈ ਮੁਨਾਫ਼ੇ ਵਾਲਾ ਕਾਰੋਬਾਰੀ ਮਾਡਲ ਬਣਾਇਆ ਹੈ ਅਤੇ ਰੈਨਸਮਵੇਅਰ ਦੇ ਵਿਕਾਸ ਅਤੇ ਫੈਲਾਅ ਨੂੰ ਉਤਸ਼ਾਹਿਤ ਕੀਤਾ ਹੈ।
ਸੰਖੇਪ ਵਿੱਚ, ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਦਾ ਇਤਿਹਾਸ, ਤਰੀਕੇ ਅਤੇ ਅਸਰ ਸਮਝਣਾ ਉਨ੍ਹਾਂ ਦਾ ਮੁਕਾਬਲਾ ਕਰਨ ਲਈ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਰਣਨੀਤੀਆਂ ਬਣਾਉਣ ਵਾਸਤੇ ਜ਼ਰੂਰੀ ਹੈ। ਜਾਣਕਾਰੀ ਨਾਲ ਅੱਪਡੇਟ ਰਹਿ ਕੇ ਅਤੇ ਅਗਾਊਂ ਸੁਰੱਖਿਆ ਉਪਾਅ ਲਾਗੂ ਕਰਕੇ ਵਿਅਕਤੀ ਅਤੇ ਸੰਸਥਾਵਾਂ ਇਨ੍ਹਾਂ ਹਮਲਿਆਂ ਦੇ ਭਿਆਨਕ ਨਤੀਜਿਆਂ ਤੋਂ ਆਪਣੀ ਵਧੀਆ ਰੱਖਿਆ ਕਰ ਸਕਦੇ ਹਨ।
ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਦੀ ਕਾਰਵਾਈ
ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਦੇ ਪੈਮਾਨੇ ਅਤੇ ਸੰਭਾਵੀ ਨਤੀਜਿਆਂ ਨੂੰ ਪੂਰੀ ਤਰ੍ਹਾਂ ਸਮਝਣ ਲਈ ਇਹ ਜਾਣਨਾ ਜ਼ਰੂਰੀ ਹੈ ਕਿ ਹਮਲਾਵਰ ਹਮਲਾ ਕਿਵੇਂ ਕਰਦੇ ਹਨ ਅਤੇ ਇਹ ਕਿਹੜੇ ਪੜਾਵਾਂ ਵਿੱਚੋਂ ਲੰਘਦਾ ਹੈ।
ਹਮਲਾਵਰ ਸਿਸਟਮਾਂ ਵਿੱਚ ਘੁਸਪੈਠ ਕਰਨ ਅਤੇ ਕੀਮਤੀ ਡਾਟੇ ਨੂੰ ਬੰਧਕ ਬਣਾਉਣ ਲਈ ਕਈ ਤਰੀਕੇ ਵਰਤਦੇ ਹਨ। ਆਓ ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਦੀ ਕਾਰਵਾਈ ਨੂੰ ਧਿਆਨ ਨਾਲ ਸਮਝੀਏ।
ਰੈਨਸਮਵੇਅਰ ਤੁਹਾਡੇ ਸਿਸਟਮ ਨੂੰ ਕਿਵੇਂ ਸੰਕਰਮਿਤ ਕਰਦਾ ਹੈ
ਰੈਨਸਮਵੇਅਰ ਆਮ ਤੌਰ ‘ਤੇ ਧੋਖੇਬਾਜ਼ ਤਰੀਕਿਆਂ ਰਾਹੀਂ ਸਿਸਟਮ ਵਿੱਚ ਦਾਖ਼ਲ ਹੁੰਦਾ ਹੈ, ਜਿਵੇਂ ਖਤਰਨਾਕ ਈਮੇਲ ਅਟੈਚਮੈਂਟ ਜਾਂ ਸੰਕਰਮਿਤ ਵੈੱਬਸਾਈਟਾਂ। ਸਾਈਬਰ ਅਪਰਾਧੀ ਆਪਣੀਆਂ ਤਕਨੀਕਾਂ ਨੂੰ ਲਗਾਤਾਰ ਵਿਕਸਿਤ ਕਰਦੇ ਹਨ ਅਤੇ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਰਾਹੀਂ ਵਰਤੋਂਕਾਰਾਂ ਨੂੰ ਸੰਕਰਮਿਤ ਫਾਈਲ ਖੋਲ੍ਹਣ ਜਾਂ ਖਤਰਨਾਕ ਲਿੰਕ ਉੱਤੇ ਕਲਿੱਕ ਕਰਨ ਲਈ ਫਸਾਉਂਦੇ ਹਨ।
ਪਹਿਲੀ ਲਾਗ ਸਫਲ ਹੋਣ ਤੋਂ ਬਾਅਦ ਰੈਨਸਮਵੇਅਰ ਨੈੱਟਵਰਕ ਵਿੱਚ ਫੈਲਣਾ ਅਤੇ ਅੱਗੇ ਵਧਦੇ ਹੋਏ ਫਾਈਲਾਂ ਨੂੰ ਇਨਕ੍ਰਿਪਟ ਕਰਨਾ ਸ਼ੁਰੂ ਕਰ ਦਿੰਦਾ ਹੈ। ਇਹ ਤੇਜ਼ੀ ਨਾਲ ਫੈਲ ਕੇ ਕਿਸੇ ਸੰਸਥਾ ਦੇ ਸਾਰੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਠੱਪ ਕਰ ਸਕਦਾ ਹੈ, ਇਸ ਲਈ ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਉਪਾਅ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹਨ।
ਰੈਨਸਮਵੇਅਰ ਦੀਆਂ ਲਾਗਾਂ ਅਕਸਰ ਸਾਫਟਵੇਅਰ ਜਾਂ ਓਪਰੇਟਿੰਗ ਸਿਸਟਮਾਂ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਫ਼ਾਇਦਾ ਲੈਂਦੀਆਂ ਹਨ। ਇਸ ਲਈ ਸਾਫਟਵੇਅਰ ਨੂੰ ਅੱਪਡੇਟ ਰੱਖਣਾ ਅਤੇ ਪਛਾਣੀਆਂ ਗਈਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਤੁਰੰਤ ਸੁਰੱਖਿਆ ਪੈਚ ਲਗਾਉਣਾ ਜ਼ਰੂਰੀ ਹੈ। ਸਿਸਟਮਾਂ ਨੂੰ ਨਿਯਮਿਤ ਅੱਪਡੇਟ ਕਰਨ ਨਾਲ ਹਮਲੇ ਦਾ ਸ਼ਿਕਾਰ ਬਣਨ ਦਾ ਜੋਖਮ ਕਾਫ਼ੀ ਘਟ ਸਕਦਾ ਹੈ।
ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਦੀ ਪ੍ਰਕਿਰਿਆ
ਸਿਸਟਮ ਵਿੱਚ ਦਾਖ਼ਲ ਹੋਣ ਤੋਂ ਬਾਅਦ ਰੈਨਸਮਵੇਅਰ ਇਨਕ੍ਰਿਪਸ਼ਨ ਦੀ ਪ੍ਰਕਿਰਿਆ ਸ਼ੁਰੂ ਕਰਦਾ ਹੈ। ਇਹ ਖਾਸ ਫਾਈਲ ਕਿਸਮਾਂ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਂਦਾ ਹੈ ਅਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਪਹੁੰਚ ਤੋਂ ਬਾਹਰ ਕਰ ਦਿੰਦਾ ਹੈ। ਇਸ ਲਈ ਆਮ ਤੌਰ ‘ਤੇ ਜਟਿਲ ਐਲਗੋਰਿਦਮ ਵਰਤੇ ਜਾਂਦੇ ਹਨ, ਜਿਸ ਕਰਕੇ ਕੁੰਜੀ ਤੋਂ ਬਿਨਾਂ ਡਿਕ੍ਰਿਪਸ਼ਨ ਲਗਭਗ ਅਸੰਭਵ ਹੁੰਦੀ ਹੈ।
ਇਨਕ੍ਰਿਪਸ਼ਨ ਤੋਂ ਬਾਅਦ ਹਮਲਾਵਰ ਫਿਰੌਤੀ ਦਾ ਨੋਟ ਦਿਖਾਉਂਦਾ ਹੈ, ਆਮ ਤੌਰ ‘ਤੇ ਪੌਪ-ਅੱਪ ਸੁਨੇਹੇ ਜਾਂ ਟੈਕਸਟ ਫਾਈਲ ਵਿੱਚ। ਇਸ ਵਿੱਚ ਡਿਕ੍ਰਿਪਸ਼ਨ ਕੁੰਜੀ ਲੈਣ ਲਈ ਫਿਰੌਤੀ ਦੇਣ ਦੇ ਵਿਸਥਾਰ ਹੁੰਦੇ ਹਨ। ਨੋਟ ਵਿੱਚ ਇਹ ਧਮਕੀ ਵੀ ਹੋ ਸਕਦੀ ਹੈ ਕਿ ਜੇ ਪੀੜਤ ਨਿਰਧਾਰਤ ਸਮੇਂ ਵਿੱਚ ਨਾ ਮੰਨੇ ਤਾਂ ਇਨਕ੍ਰਿਪਟ ਕੀਤੀਆਂ ਫਾਈਲਾਂ ਹਮੇਸ਼ਾ ਲਈ ਮਿਟਾ ਦਿੱਤੀਆਂ ਜਾਣਗੀਆਂ ਜਾਂ ਫਿਰੌਤੀ ਦੀ ਰਕਮ ਵਧਾ ਦਿੱਤੀ ਜਾਵੇਗੀ।
ਰੈਨਸਮਵੇਅਰ ਹਮਲਾ ਕਰਦੇ ਸਮੇਂ ਹਮਲਾਵਰ ਨੂੰ ਨਾਜ਼ੁਕ ਸੰਤੁਲਨ ਬਣਾਉਣਾ ਪੈਂਦਾ ਹੈ। ਇਨਕ੍ਰਿਪਸ਼ਨ ਇੰਨੀ ਮਜ਼ਬੂਤ ਹੋਵੇ ਕਿ ਕੁੰਜੀ ਬਿਨਾਂ ਫਾਈਲਾਂ ਖੋਲ੍ਹਣਾ ਲਗਭਗ ਅਸੰਭਵ ਹੋਵੇ, ਪਰ ਪੀੜਤ ਨੂੰ ਭੁਗਤਾਨ ਲਈ ਕਾਫ਼ੀ ਕਾਰਨ ਵੀ ਮਿਲੇ। ਕੁਝ ਮਾਮਲਿਆਂ ਵਿੱਚ ਹਮਲਾਵਰ ਭੁਗਤਾਨ ਦੀ ਪ੍ਰਕਿਰਿਆ ਸਮਝਾਉਣ ਲਈ “ਗਾਹਕ ਸਹਾਇਤਾ” ਵੀ ਦਿੰਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਹਮਲੇ ਹੋਰ ਗੁੰਝਲਦਾਰ ਬਣਦੇ ਹਨ।
ਯਾਦ ਰੱਖੋ: ਫਿਰੌਤੀ ਦੇਣ ਨਾਲ ਇਨਕ੍ਰਿਪਟ ਕੀਤੀਆਂ ਫਾਈਲਾਂ ਵਾਪਸ ਮਿਲਣ ਜਾਂ ਸਿਸਟਮ ਤੋਂ ਮੈਲਵੇਅਰ ਹਟਣ ਦੀ ਗਾਰੰਟੀ ਨਹੀਂ ਹੁੰਦੀ। ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰ ਫਿਰੌਤੀ ਦੇਣ ਤੋਂ ਸਖ਼ਤੀ ਨਾਲ ਮਨ੍ਹਾਂ ਕਰਦੇ ਹਨ, ਕਿਉਂਕਿ ਇਸ ਨਾਲ ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਦਾ ਮੁਨਾਫ਼ਾ ਵਧਦਾ ਹੈ ਅਤੇ ਹੋਰ ਅਪਰਾਧਾਂ ਨੂੰ ਹੱਲਾਸ਼ੇਰੀ ਮਿਲਦੀ ਹੈ।
ਸੰਖੇਪ ਵਿੱਚ, ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਦੀ ਕਾਰਵਾਈ ਸਮਝਣ ਨਾਲ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਰੋਕਥਾਮ ਦੇ ਉਪਾਅ ਲਾਗੂ ਕਰਨ ਵਿੱਚ ਮਦਦ ਮਿਲਦੀ ਹੈ। ਚੌਕਸ ਰਹਿਣਾ, ਸਾਫਟਵੇਅਰ ਅੱਪਡੇਟ ਰੱਖਣਾ, ਵਰਤੋਂਕਾਰਾਂ ਨੂੰ ਸੰਭਾਵੀ ਖਤਰਿਆਂ ਬਾਰੇ ਸਿਖਾਉਣਾ ਅਤੇ ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਉਪਾਅ ਅਪਣਾਉਣਾ ਇਨ੍ਹਾਂ ਖਤਰਨਾਕ ਹਮਲਿਆਂ ਦਾ ਸ਼ਿਕਾਰ ਬਣਨ ਦਾ ਜੋਖਮ ਕਾਫ਼ੀ ਘਟਾ ਸਕਦਾ ਹੈ।
ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਦਾ ਅਸਰ
ਸਫਲ ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਦੇ ਦੂਰਗਾਮੀ ਨਤੀਜੇ ਹੁੰਦੇ ਹਨ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਵਿੱਤੀ ਅਤੇ ਗੈਰ-ਵਿੱਤੀ ਦੋਵੇਂ ਅਸਰ ਸ਼ਾਮਲ ਹਨ। ਇੱਥੇ ਕੁਝ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਅਸਰ ਦਿੱਤੇ ਗਏ ਹਨ।
ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਵਧਦੀ ਚਿੰਤਾ ਦਾ ਵਿਸ਼ਾ ਹਨ। ਸਾਈਬਰ ਅਪਰਾਧੀਆਂ ਵੱਲੋਂ ਕੀਤੇ ਇਹ ਖਤਰਨਾਕ ਹਮਲੇ ਵਿਅਕਤੀਆਂ ਅਤੇ ਸੰਸਥਾਵਾਂ ਦੋਵਾਂ ਉੱਤੇ ਭਿਆਨਕ ਅਸਰ ਪਾ ਸਕਦੇ ਹਨ। ਆਓ ਵਿੱਤੀ ਅਤੇ ਗੈਰ-ਵਿੱਤੀ ਨਤੀਜਿਆਂ ਨੂੰ ਵੇਖੀਏ ਅਤੇ ਸਮਝੀਏ ਕਿ ਉਨ੍ਹਾਂ ਦਾ ਅਸਰ ਇੰਨਾ ਵਿਆਪਕ ਕਿਉਂ ਹੈ।
ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਦੇ ਵਿੱਤੀ ਨਤੀਜੇ
ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਵਿਅਕਤੀਆਂ ਅਤੇ ਸੰਸਥਾਵਾਂ ਨੂੰ ਗੰਭੀਰ ਵਿੱਤੀ ਨੁਕਸਾਨ ਪਹੁੰਚਾ ਸਕਦੇ ਹਨ। ਖਰਚਿਆਂ ਵਿੱਚ ਸਿਰਫ਼ ਹਮਲਾਵਰਾਂ ਵੱਲੋਂ ਮੰਗੀ ਫਿਰੌਤੀ ਹੀ ਨਹੀਂ, ਸਗੋਂ ਘਟਨਾ ਦਾ ਜਵਾਬ, ਡਿਜ਼ਿਟਲ ਫੋਰੈਂਸਿਕ ਜਾਂਚ, ਅਤੇ ਵਧੇਰੇ ਸੁਰੱਖਿਆ ਉਪਾਅ ਲਾਗੂ ਕਰਨ ਦੇ ਖਰਚੇ ਵੀ ਸ਼ਾਮਲ ਹਨ।
ਸੰਸਥਾਵਾਂ ਲਈ ਵਿੱਤੀ ਅਸਰ ਬਹੁਤ ਵੱਡਾ ਹੋ ਸਕਦਾ ਹੈ। ਫਿਰੌਤੀ ਦੀ ਤੁਰੰਤ ਲਾਗਤ ਤੋਂ ਇਲਾਵਾ, ਉਨ੍ਹਾਂ ਨੂੰ ਹਮਲੇ ਤੋਂ ਮੁੜ ਸੰਭਲਣ ਦੇ ਖਰਚੇ ਵੀ ਝੱਲਣੇ ਪੈਂਦੇ ਹਨ। ਇਨ੍ਹਾਂ ਵਿੱਚ ਉਲੰਘਣਾ ਦੀ ਜਾਂਚ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰ ਨਿਯੁਕਤ ਕਰਨਾ, ਨਵੇਂ ਸੁਰੱਖਿਆ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਵਿੱਚ ਨਿਵੇਸ਼, ਅਤੇ ਗਾਹਕਾਂ ਦਾ ਡਾਟਾ ਸਾਹਮਣੇ ਆਉਣ ਉੱਤੇ ਸੰਭਾਵੀ ਭਾਰੀ ਜੁਰਮਾਨੇ ਸ਼ਾਮਲ ਹੋ ਸਕਦੇ ਹਨ।
ਰੈਨਸਮਵੇਅਰ ਨਾਲ ਪ੍ਰਭਾਵਿਤ ਸੰਸਥਾਵਾਂ ਨੂੰ ਸਾਖ ਦਾ ਨੁਕਸਾਨ, ਗਾਹਕਾਂ ਦੀ ਕਮੀ, ਅਤੇ ਸੰਭਾਵੀ ਕਾਨੂੰਨੀ ਨਤੀਜੇ ਵੀ ਭੁਗਤਣੇ ਪੈ ਸਕਦੇ ਹਨ। ਛੋਟੇ ਕਾਰੋਬਾਰਾਂ ਕੋਲ ਪੂਰੀ ਤਰ੍ਹਾਂ ਮੁੜ ਸੰਭਲਣ ਲਈ ਸਰੋਤ ਨਾ ਹੋਣ ਕਰਕੇ ਵਿੱਤੀ ਅਸਰ ਖਾਸ ਤੌਰ ‘ਤੇ ਭਿਆਨਕ ਹੋ ਸਕਦਾ ਹੈ। ਕੁਝ ਮਾਮਲਿਆਂ ਵਿੱਚ ਹਮਲੇ ਦਾ ਵਿੱਤੀ ਬੋਝ ਦੀਵਾਲੀਆਪਣ ਤੱਕ ਲੈ ਜਾ ਸਕਦਾ ਹੈ।
ਡਾਟਾ ਦਾ ਨੁਕਸਾਨ ਅਤੇ ਹੋਰ ਗੈਰ-ਵਿੱਤੀ ਅਸਰ
ਵਿੱਤੀ ਅਸਰਾਂ ਤੋਂ ਇਲਾਵਾ, ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਨਾਲ ਅਕਸਰ ਵੱਡੇ ਪੱਧਰ ਉੱਤੇ ਡਾਟਾ ਨੁਕਸਾਨ ਹੁੰਦਾ ਹੈ। ਪੀੜਤ ਕੀਮਤੀ ਬੌਧਿਕ ਸੰਪਤੀ, ਗਾਹਕ ਡਾਟਾ, ਜਾਂ ਮਲਕੀਅਤ ਵਾਲੀ ਜਾਣਕਾਰੀ ਗੁਆ ਸਕਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਉਨ੍ਹਾਂ ਦੇ ਕੰਮਕਾਜ ਨੂੰ ਵੱਡਾ ਝਟਕਾ ਲੱਗਦਾ ਹੈ ਅਤੇ ਭਰੋਸਾ ਘਟਦਾ ਹੈ।
ਡਾਟਾ ਗੁਆਉਣ ਦੇ ਨਤੀਜੇ ਤੁਰੰਤ ਵਿੱਤੀ ਅਸਰ ਤੋਂ ਵੀ ਅੱਗੇ ਜਾਂਦੇ ਹਨ। ਵਿਅਕਤੀਆਂ ਦੀ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਗੁਆਉਣ ਨਾਲ ਪਛਾਣ ਦੀ ਚੋਰੀ ਜਾਂ ਹੋਰ ਸਾਈਬਰ ਅਪਰਾਧ ਹੋ ਸਕਦੇ ਹਨ। ਕਾਰੋਬਾਰਾਂ ਦਾ ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟਾ ਗੁਆਉਣਾ ਨਿਯਮਾਂ ਦੀ ਪਾਲਣਾ ਦੀ ਉਲੰਘਣਾ ਬਣ ਸਕਦਾ ਹੈ, ਸਾਖ ਨੂੰ ਨੁਕਸਾਨ ਪਹੁੰਚਾ ਸਕਦਾ ਹੈ ਅਤੇ ਕਾਨੂੰਨੀ ਨਤੀਜੇ ਲਿਆ ਸਕਦਾ ਹੈ।
ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਕੰਮਕਾਜ ਵਿੱਚ ਰੁਕਾਵਟ ਅਤੇ ਡਾਊਨਟਾਈਮ ਵੀ ਪੈਦਾ ਕਰ ਸਕਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਉਤਪਾਦਕਤਾ ਘਟਦੀ ਹੈ, ਮਿਆਦਾਂ ਲੰਘ ਜਾਂਦੀਆਂ ਹਨ, ਅਤੇ ਗਾਹਕ ਨਾਰਾਜ਼ ਹੁੰਦੇ ਹਨ। ਆਧੁਨਿਕ ਕਾਰੋਬਾਰ ਚੌਵੀ ਘੰਟੇ ਚਲਦੇ ਹਨ, ਇਸ ਲਈ ਆਮ ਕੰਮਕਾਜ ਜਲਦੀ ਬਹਾਲ ਕਰਨਾ ਮਹੱਤਵਪੂਰਨ ਹੈ। ਇਹ ਮਜ਼ਬੂਤ ਘਟਨਾ-ਜਵਾਬ ਯੋਜਨਾਵਾਂ ਦੀ ਲੋੜ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ। ਹਮਲਿਆਂ ਦਾ ਅਸਰ ਘਟਾਉਣ ਲਈ ਸੰਸਥਾਵਾਂ ਨੂੰ ਬੈਕਅੱਪ ਸਿਸਟਮਾਂ ਅਤੇ ਆਫ਼ਤ ਤੋਂ ਮੁੜ-ਬਹਾਲੀ ਦੀਆਂ ਰਣਨੀਤੀਆਂ ਵਿੱਚ ਨਿਵੇਸ਼ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਰੈਨਸਮਵੇਅਰ ਤੋਂ ਪ੍ਰਭਾਵਿਤ ਵਿਅਕਤੀਆਂ ਅਤੇ ਸੰਸਥਾਵਾਂ ਉੱਤੇ ਪੈਣ ਵਾਲੇ ਮਨੋਵਿਗਿਆਨਕ ਬੋਝ ਨੂੰ ਘੱਟ ਨਹੀਂ ਅੰਕਣਾ ਚਾਹੀਦਾ। ਉਲੰਘਣਾ ਅਤੇ ਬੇਬਸੀ ਦਾ ਅਹਿਸਾਸ ਲੰਮੇ ਸਮੇਂ ਤੱਕ ਰਹਿ ਸਕਦਾ ਹੈ ਅਤੇ ਡਿਜ਼ਿਟਲ ਸਿਸਟਮਾਂ ਉੱਤੇ ਭਰੋਸੇ ਅਤੇ ਦੂਜਿਆਂ ਉੱਤੇ ਮੁੜ ਭਰੋਸਾ ਕਰਨ ਦੀ ਸਮਰੱਥਾ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰ ਸਕਦਾ ਹੈ।
ਸੰਖੇਪ ਵਿੱਚ, ਰੈਨਸਮਵੇਅਰ ਦਾ ਅਸਰ ਸਿਰਫ਼ ਵਿੱਤੀ ਨੁਕਸਾਨ ਤੱਕ ਸੀਮਿਤ ਨਹੀਂ ਹੈ। ਇਸ ਵਿੱਚ ਡਾਟਾ ਦਾ ਨੁਕਸਾਨ, ਸਾਖ ਨੂੰ ਹਾਨੀ, ਕੰਮਕਾਜ ਵਿੱਚ ਰੁਕਾਵਟ ਅਤੇ ਭਰੋਸੇ ਦਾ ਘਟਣਾ ਸ਼ਾਮਲ ਹੈ। ਜਿਵੇਂ ਖਤਰਿਆਂ ਦਾ ਦ੍ਰਿਸ਼ ਬਦਲਦਾ ਹੈ, ਵਿਅਕਤੀਆਂ ਅਤੇ ਸੰਸਥਾਵਾਂ ਨੂੰ ਚੌਕਸ ਰਹਿ ਕੇ ਮਜ਼ਬੂਤ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਉਪਾਅ ਲਾਗੂ ਕਰਨੇ ਚਾਹੀਦੇ ਹਨ।
ਪ੍ਰਸਿੱਧ ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ
ਪ੍ਰਸਿੱਧ ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਦਾ ਅਧਿਐਨ ਕਰਨ ਨਾਲ ਇਹ ਸਮਝ ਆਉਂਦੀ ਹੈ ਕਿ ਇਨ੍ਹਾਂ ਮੁਹਿੰਮਾਂ ਦਾ ਵਿਅਕਤੀਆਂ ਅਤੇ ਸੰਸਥਾਵਾਂ ਉੱਤੇ ਕਿੰਨਾ ਵੱਡਾ ਅਸਰ ਹੋ ਸਕਦਾ ਹੈ। ਆਓ ਦੋ ਮਹੱਤਵਪੂਰਨ ਮਾਮਲੇ ਵੇਖੀਏ।
ਮਾਮਲਾ: WannaCry ਰੈਨਸਮਵੇਅਰ ਹਮਲਾ
ਮਈ 2017 ਵਿੱਚ ਹੋਇਆ WannaCry ਰੈਨਸਮਵੇਅਰ ਹਮਲਾ ਇਤਿਹਾਸ ਦੇ ਸਭ ਤੋਂ ਵੱਡੇ ਅਤੇ ਵਿਆਪਕ ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਵਿੱਚੋਂ ਇੱਕ ਹੈ। ਇਸ ਨੇ Windows ਓਪਰੇਟਿੰਗ ਸਿਸਟਮ ਦੀ ਕਮਜ਼ੋਰੀ ਦਾ ਲਾਭ ਲਿਆ ਅਤੇ 150 ਦੇਸ਼ਾਂ ਵਿੱਚ ਲੱਖਾਂ ਸਿਸਟਮ ਪ੍ਰਭਾਵਿਤ ਕੀਤੇ।
ਇਸ ਹਮਲੇ ਨੇ ਰੈਨਸਮਵੇਅਰ ਦੀ ਵਿਨਾਸ਼ਕਾਰੀ ਸਮਰੱਥਾ ਦਿਖਾਈ ਅਤੇ ਸੰਗਠਨਾਂ ਲਈ ਸੁਰੱਖਿਆ ਪੈਚ ਅਤੇ ਅੱਪਡੇਟ ਤੁਰੰਤ ਲਗਾਉਣ ਦੀ ਅਹਿਮ ਲੋੜ ਸਪਸ਼ਟ ਕੀਤੀ।
WannaCry ਹਮਲਾ ਕੀੜੇ ਵਰਗੇ ਵਿਹਾਰ ਨਾਲ ਸ਼ੁਰੂ ਹੋਇਆ। ਇਹ ਨੈੱਟਵਰਕਾਂ ਵਿੱਚ ਤੇਜ਼ੀ ਨਾਲ ਫੈਲਿਆ ਅਤੇ ਕਮਜ਼ੋਰ ਸਿਸਟਮਾਂ ਨੂੰ ਸੰਕਰਮਿਤ ਕਰਦਾ ਗਿਆ। ਇਸ ਨੇ ਸੰਕਰਮਿਤ ਕੰਪਿਊਟਰਾਂ ਦੀਆਂ ਫਾਈਲਾਂ ਇਨਕ੍ਰਿਪਟ ਕਰ ਦਿੱਤੀਆਂ ਅਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਖੋਲ੍ਹਣ ਲਈ Bitcoin ਵਿੱਚ ਫਿਰੌਤੀ ਮੰਗੀ। ਇਸ ਹਮਲੇ ਦਾ ਨਿਸ਼ਾਨਾ ਵਿਅਕਤੀ ਅਤੇ ਸੰਸਥਾਵਾਂ ਸਨ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਸਿਹਤ ਸੰਸਥਾਵਾਂ, ਸਰਕਾਰੀ ਏਜੰਸੀਆਂ ਅਤੇ ਹਰ ਆਕਾਰ ਦੇ ਕਾਰੋਬਾਰ ਸ਼ਾਮਲ ਸਨ।
WannaCry ਦਾ ਅਸਰ ਵਿਆਪਕ ਸੀ ਅਤੇ ਸਿਹਤ ਸੇਵਾ, ਆਵਾਜਾਈ ਅਤੇ ਵਿੱਤ ਵਰਗੇ ਮਹੱਤਵਪੂਰਨ ਖੇਤਰਾਂ ਵਿੱਚ ਵੱਡੀਆਂ ਰੁਕਾਵਟਾਂ ਆਈਆਂ। ਹਸਪਤਾਲਾਂ ਨੂੰ ਮਰੀਜ਼ ਹੋਰ ਥਾਵਾਂ ਭੇਜਣੇ ਪਏ ਅਤੇ ਮੈਡੀਕਲ ਰਿਕਾਰਡ ਨਾ ਖੁੱਲ੍ਹਣ ਕਰਕੇ ਸਰਜਰੀਆਂ ਟਾਲਣੀਆਂ ਪਈਆਂ। ਸ਼ਿਪਿੰਗ ਅਤੇ ਲੌਜਿਸਟਿਕ ਕੰਪਨੀਆਂ ਨੂੰ ਦੇਰੀ ਅਤੇ ਵਿੱਤੀ ਨੁਕਸਾਨ ਹੋਇਆ। ਇਸ ਹਮਲੇ ਨੇ ਮਹੱਤਵਪੂਰਨ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਕਮਜ਼ੋਰੀ ਬਾਰੇ ਚਿੰਤਾਵਾਂ ਵੀ ਵਧਾਈਆਂ ਅਤੇ ਮਜ਼ਬੂਤ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਉਪਾਵਾਂ ਦੀ ਲੋੜ ਦਿਖਾਈ।
ਮਾਮਲਾ: NotPetya ਰੈਨਸਮਵੇਅਰ ਹਮਲਾ
ਜੂਨ 2017 ਵਿੱਚ ਹੋਏ NotPetya ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਨੇ ਸ਼ੁਰੂ ਵਿੱਚ ਮੁੱਖ ਤੌਰ ‘ਤੇ ਯੂਕਰੇਨ ਵਿੱਚ ਸਥਿਤ ਸੰਸਥਾਵਾਂ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਇਆ, ਪਰ ਜਲਦੀ ਹੀ ਅੰਤਰਰਾਸ਼ਟਰੀ ਪੱਧਰ ਉੱਤੇ ਫੈਲ ਗਿਆ ਅਤੇ ਕਈ ਬਹੁ-ਰਾਸ਼ਟਰੀ ਕੰਪਨੀਆਂ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕੀਤਾ। ਸ਼ੁਰੂ ਵਿੱਚ ਇਹ ਹਮਲਾ ਯੂਕਰੇਨ ਵਿੱਚ ਵਿਆਪਕ ਤੌਰ ‘ਤੇ ਵਰਤੇ ਜਾਂਦੇ ਟੈਕਸ ਅਕਾਊਂਟਿੰਗ ਸਾਫਟਵੇਅਰ ਦੇ ਅੱਪਡੇਟ ਵਾਂਗ ਦਿਖਾਇਆ ਗਿਆ।
ਇਸ ਘਟਨਾ ਨੇ ਮਜ਼ਬੂਤ ਬੈਕਅੱਪ ਰਣਨੀਤੀਆਂ ਦਾ ਮਹੱਤਵ ਦਿਖਾਇਆ ਅਤੇ ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਦੇ ਅਸਰ ਅਤੇ ਸੰਭਾਵੀ ਤਬਾਹੀ ਨੂੰ ਘਟਾਉਣ ਲਈ ਚੰਗੀ ਤਰ੍ਹਾਂ ਜਾਂਚੀਆਂ ਆਫ਼ਤ-ਮੁੜ-ਬਹਾਲੀ ਯੋਜਨਾਵਾਂ ਦੀ ਲੋੜ ਉਜਾਗਰ ਕੀਤੀ।
NotPetya ਨੇ ਟੈਕਸ ਅਕਾਊਂਟਿੰਗ ਸਾਫਟਵੇਅਰ ਦੇ ਅੱਪਡੇਟ ਤੰਤਰ ਦੀ ਕਮਜ਼ੋਰੀ ਦਾ ਲਾਭ ਲਿਆ, ਜਿਸ ਨਾਲ ਮੈਲਵੇਅਰ ਨੈੱਟਵਰਕਾਂ ਵਿੱਚ ਦਾਖ਼ਲ ਹੋ ਕੇ ਫੈਲ ਸਕਿਆ। ਸਿਸਟਮ ਵਿੱਚ ਪਹੁੰਚਣ ਤੋਂ ਬਾਅਦ ਇਸ ਨੇ ਫਾਈਲਾਂ ਇਨਕ੍ਰਿਪਟ ਕੀਤੀਆਂ ਅਤੇ Bitcoin ਵਿੱਚ ਫਿਰੌਤੀ ਮੰਗੀ। ਪਰ ਰਵਾਇਤੀ ਰੈਨਸਮਵੇਅਰ ਤੋਂ ਵੱਖਰਾ, NotPetya ਦਾ ਮੁੱਖ ਮਕਸਦ ਵਿੱਤੀ ਲਾਭ ਨਹੀਂ, ਸਗੋਂ ਵਿਆਪਕ ਤਬਾਹੀ ਸੀ।
ਇਸ ਹਮਲੇ ਨੇ ਕਈ ਵੱਡੀਆਂ ਬਹੁ-ਰਾਸ਼ਟਰੀ ਕੰਪਨੀਆਂ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕੀਤਾ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਸ਼ਿਪਿੰਗ ਕੰਪਨੀ Maersk, ਦਵਾਈ ਕੰਪਨੀ Merck, ਅਤੇ ਖੁਰਾਕ ਨਿਰਮਾਤਾ Mondelez International ਸ਼ਾਮਲ ਸਨ। ਇਨ੍ਹਾਂ ਕੰਪਨੀਆਂ ਦਾ ਕੰਮਕਾਜ ਕਾਫ਼ੀ ਰੁਕਿਆ ਅਤੇ ਕੁਝ ਨੇ ਸੈਂਕੜੇ ਮਿਲੀਅਨ ਡਾਲਰ ਦੇ ਨੁਕਸਾਨ ਦਾ ਅੰਦਾਜ਼ਾ ਲਗਾਇਆ।
NotPetya ਦੇ ਹੋਰ ਵਿਆਪਕ ਅਸਰ ਵੀ ਪਏ, ਕਿਉਂਕਿ ਇਸ ਨੇ ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਸਾਹਮਣੇ ਲਿਆਂਦੀਆਂ। ਇਸ ਹਮਲੇ ਨੇ ਵਿਸ਼ਵ-ਪੱਧਰੀ ਨੈੱਟਵਰਕਾਂ ਦੇ ਆਪਸੀ ਜੁੜਾਅ ਅਤੇ ਇੱਕ ਉਲੰਘਣਾ ਨਾਲ ਕਈ ਸੰਸਥਾਵਾਂ ਉੱਤੇ ਪੈਣ ਵਾਲੇ ਲੜੀਵਾਰ ਅਸਰ ਨੂੰ ਦਿਖਾਇਆ।
NotPetya ਹਮਲੇ ਦੇ ਜਵਾਬ ਵਿੱਚ ਸਰਕਾਰਾਂ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰਾਂ ਨੇ ਅਗਾਊਂ ਉਪਾਵਾਂ ਦਾ ਮਹੱਤਵ ਦੱਸਿਆ, ਜਿਵੇਂ ਸਾਫਟਵੇਅਰ ਦੇ ਨਿਯਮਿਤ ਅੱਪਡੇਟ, ਨੈੱਟਵਰਕ ਵੰਡ, ਅਤੇ ਕਰਮਚਾਰੀਆਂ ਦੀ ਜਾਗਰੂਕਤਾ ਸਿਖਲਾਈ। ਇਹ ਘਟਨਾ ਦੁਨੀਆ ਭਰ ਦੀਆਂ ਸੰਸਥਾਵਾਂ ਲਈ ਚੇਤਾਵਨੀ ਸੀ ਕਿ ਉਹ ਆਪਣੀ ਸਾਈਬਰ ਰੱਖਿਆ ਮਜ਼ਬੂਤ ਕਰਨ ਅਤੇ ਵਿਆਪਕ ਘਟਨਾ-ਜਵਾਬ ਯੋਜਨਾਵਾਂ ਬਣਾਉਣ।
ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਤੋਂ ਆਪਣੀ ਰੱਖਿਆ
ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਅਜੇ ਵੀ ਗੰਭੀਰ ਖਤਰਾ ਹਨ, ਪਰ ਵਿਅਕਤੀ ਅਤੇ ਸੰਸਥਾਵਾਂ ਇਨ੍ਹਾਂ ਖਤਰਨਾਕ ਮੁਹਿੰਮਾਂ ਦਾ ਸ਼ਿਕਾਰ ਬਣਨ ਦਾ ਜੋਖਮ ਘਟਾਉਣ ਲਈ ਅਗਾਊਂ ਕਦਮ ਚੁੱਕ ਸਕਦੇ ਹਨ।
ਸਾਈਬਰ ਸਫ਼ਾਈ ਦੇ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸ
ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਤੋਂ ਬਚਣ ਲਈ ਸਾਈਬਰ ਸਫ਼ਾਈ ਬਣਾਈ ਰੱਖਣੀ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ। ਇਸ ਵਿੱਚ ਸਾਫਟਵੇਅਰ ਅਤੇ ਓਪਰੇਟਿੰਗ ਸਿਸਟਮ ਨੂੰ ਨਿਯਮਿਤ ਤੌਰ ‘ਤੇ ਅੱਪਡੇਟ ਕਰਨਾ, ਮਜ਼ਬੂਤ ਅਤੇ ਵੱਖਰੇ ਪਾਸਵਰਡ ਵਰਤਣਾ, ਮਲਟੀ-ਫੈਕਟਰ ਪ੍ਰਮਾਣੀਕਰਨ ਲਾਗੂ ਕਰਨਾ, ਅਤੇ ਸ਼ੱਕੀ ਲਿੰਕਾਂ ਜਾਂ ਅਣਜਾਣ ਸਰੋਤਾਂ ਤੋਂ ਆਏ ਅਟੈਚਮੈਂਟਾਂ ਬਾਰੇ ਸਾਵਧਾਨ ਰਹਿਣਾ ਸ਼ਾਮਲ ਹੈ।
ਸਾਈਬਰ ਸਫ਼ਾਈ ਲਈ ਅਗਾਊਂ ਕਦਮ ਚੁੱਕਣ ਨਾਲ ਰੈਨਸਮਵੇਅਰ ਦੀ ਲਾਗ ਅਤੇ ਹੋਰ ਸਾਈਬਰ ਖਤਰਿਆਂ ਦਾ ਜੋਖਮ ਕਾਫ਼ੀ ਘਟ ਸਕਦਾ ਹੈ।
ਰੈਨਸਮਵੇਅਰ ਰੋਕਣ ਵਿੱਚ ਐਂਟੀਵਾਇਰਸ ਸਾਫਟਵੇਅਰ ਦੀ ਭੂਮਿਕਾ
ਐਂਟੀਵਾਇਰਸ ਸਾਫਟਵੇਅਰ ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਨੂੰ ਰੋਕਣ ਅਤੇ ਪਛਾਣਨ ਵਿੱਚ ਅਹਿਮ ਭੂਮਿਕਾ ਨਿਭਾਉਂਦਾ ਹੈ। ਮਜ਼ਬੂਤ ਹੱਲ ਵਿਹਾਰ-ਅਧਾਰਿਤ ਵਿਸ਼ਲੇਸ਼ਣ ਅਤੇ ਮਸ਼ੀਨ ਲਰਨਿੰਗ ਵਰਗੇ ਉੱਨਤ ਖਤਰਾ-ਪਛਾਣ ਤਰੀਕੇ ਵਰਤਦੇ ਹਨ, ਤਾਂ ਜੋ ਰੈਨਸਮਵੇਅਰ ਦਾ ਖਤਰਨਾਕ ਕੋਡ ਚੱਲਣ ਤੋਂ ਪਹਿਲਾਂ ਉਸਨੂੰ ਪਛਾਣ ਕੇ ਰੋਕਿਆ ਜਾ ਸਕੇ। ਭਰੋਸੇਯੋਗ ਅਤੇ ਅੱਪਡੇਟ ਐਂਟੀਵਾਇਰਸ ਸਾਫਟਵੇਅਰ ਵਰਤਣਾ ਕਈ ਪਰਤਾਂ ਵਾਲੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਦਾ ਜ਼ਰੂਰੀ ਹਿੱਸਾ ਹੈ।
ਨਿਯਮਿਤ ਡਾਟਾ ਬੈਕਅੱਪ ਦੀ ਮਹੱਤਤਾ
ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਦਾ ਅਸਰ ਘਟਾਉਣ ਲਈ ਮਹੱਤਵਪੂਰਨ ਡਾਟੇ ਦਾ ਨਿਯਮਿਤ ਬੈਕਅੱਪ ਲੈਣਾ ਜ਼ਰੂਰੀ ਹੈ। ਬੈਕਅੱਪ ਤੁਹਾਨੂੰ ਹਮਲਾਵਰਾਂ ਦੀਆਂ ਮੰਗਾਂ ਅੱਗੇ ਝੁਕੇ ਬਿਨਾਂ ਇਨਕ੍ਰਿਪਟ ਕੀਤੀਆਂ ਫਾਈਲਾਂ ਮੁੜ ਪ੍ਰਾਪਤ ਕਰਨ ਦਾ ਤਰੀਕਾ ਦਿੰਦੇ ਹਨ। ਪਰ ਹਮਲੇ ਦੌਰਾਨ ਬੈਕਅੱਪ ਵੀ ਖਤਰੇ ਵਿੱਚ ਨਾ ਪੈਣ, ਇਸ ਲਈ ਉਨ੍ਹਾਂ ਨੂੰ ਆਫ਼ਲਾਈਨ ਜਾਂ ਸੁਰੱਖਿਅਤ, ਵੱਖਰੇ ਵਾਤਾਵਰਨ ਵਿੱਚ ਰੱਖੋ।
ਸੰਸਥਾਵਾਂ ਨੂੰ ਸਖ਼ਤ ਬੈਕਅੱਪ ਸਮਾਂ-ਸਾਰਣੀ ਬਣਾਉਣੀ ਚਾਹੀਦੀ ਹੈ ਅਤੇ ਮੁੜ-ਬਹਾਲੀ ਦੀ ਪ੍ਰਕਿਰਿਆ ਨਿਯਮਿਤ ਤੌਰ ‘ਤੇ ਜਾਂਚਣੀ ਚਾਹੀਦੀ ਹੈ। ਇਸ ਨਾਲ ਡਾਟੇ ਦੀ ਅਖੰਡਤਾ ਯਕੀਨੀ ਹੁੰਦੀ ਹੈ ਅਤੇ ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਤੋਂ ਬਾਅਦ ਤੇਜ਼ੀ ਨਾਲ ਮੁੜ ਸੰਭਲਣ ਦੀ ਸਮਰੱਥਾ ਬਣੀ ਰਹਿੰਦੀ ਹੈ।
ਸਿੱਟਾ
ਸੰਖੇਪ ਵਿੱਚ, ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਵਿਅਕਤੀਆਂ ਅਤੇ ਸੰਸਥਾਵਾਂ ਦੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਲਈ ਗੰਭੀਰ ਅਤੇ ਤੇਜ਼ੀ ਨਾਲ ਬਦਲਦਾ ਖਤਰਾ ਹਨ। ਉਨ੍ਹਾਂ ਦੀ ਕਾਰਵਾਈ, ਸੰਭਾਵੀ ਅਸਰ ਅਤੇ ਰੱਖਿਆ ਦੇ ਤਰੀਕੇ ਸਮਝਣਾ ਇਸ ਸਾਈਬਰ ਅਪਰਾਧ ਤੋਂ ਬਚਾਅ ਲਈ ਜ਼ਰੂਰੀ ਹੈ। ਚੌਕਸ ਰਹਿ ਕੇ, ਵਧੀਆ ਅਭਿਆਸਾਂ ਦੀ ਪਾਲਣਾ ਕਰਕੇ ਅਤੇ ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਉਪਾਅ ਲਾਗੂ ਕਰਕੇ ਅਸੀਂ ਰੈਨਸਮਵੇਅਰ ਹਮਲਿਆਂ ਨੂੰ ਰੋਕ ਸਕਦੇ ਹਾਂ, ਪਛਾਣ ਸਕਦੇ ਹਾਂ ਅਤੇ ਉਨ੍ਹਾਂ ਤੋਂ ਮੁੜ ਸੰਭਲ ਸਕਦੇ ਹਾਂ, ਤਾਂ ਜੋ ਹਰ ਕਿਸੇ ਲਈ ਹੋਰ ਸੁਰੱਖਿਅਤ ਡਿਜ਼ਿਟਲ ਮਾਹੌਲ ਬਣੇ।
Related Posts