T-Mobile Home Internet ਵਿੱਚ ਪੋਰਟ ਫਾਰਵਰਡਿੰਗ ਕਿਉਂ ਕੰਮ ਨਹੀਂ ਕਰਦੀ

Table of Contents
T-Mobile 5G Home Internet ਦੇ ਖਪਤਕਾਰ ਗੇਟਵੇ ਕੌਂਫਿਗਰ ਕੀਤੀ ਜਾ ਸਕਣ ਵਾਲੀ ਪੋਰਟ ਫਾਰਵਰਡਿੰਗ ਨਹੀਂ ਦਿੰਦੇ। ਦੂਜੇ ਰਾਊਟਰ ਵਿੱਚ ਨਿਯਮ ਜੋੜਨ ਨਾਲ ਕੈਰੀਅਰ ਗੇਟਵੇ ਦੀਆਂ ਸੈਟਿੰਗਾਂ ਨਹੀਂ ਬਦਲਦੀਆਂ ਅਤੇ ਜਨਤਕ ਇਨਬਾਊਂਡ ਰਸਤਾ ਨਹੀਂ ਬਣਦਾ। T-Mobile ਬ੍ਰਿਜ ਮੋਡ ਟੌਗਲ ਜਾਂ ਨੈੱਟਵਰਕ ਐਡਰੈੱਸ ਟ੍ਰਾਂਸਲੇਸ਼ਨ (NAT) ਦੀ ਕਿਸਮ ਬਦਲਣ ਦਾ ਵਿਕਲਪ ਵੀ ਦਰਜ ਨਹੀਂ ਕਰਦਾ। T-Mobile ਗੇਟਵੇ ਸੈਟਿੰਗਾਂ .
ਇਹ ਲੇਖ ਸੈਲੂਲਰ Home Internet ਬਾਰੇ ਹੈ। ਫਾਈਬਰ ਅਤੇ ਕਾਰੋਬਾਰੀ ਉਤਪਾਦਾਂ ਨੂੰ ਆਪਣੀਆਂ ਵੱਖਰੀਆਂ ਦਰਜ ਕੀਤੀਆਂ ਸਮਰੱਥਾਵਾਂ ਵਾਲੀਆਂ ਸੇਵਾਵਾਂ ਸਮਝੋ।
ਮੁੱਖ ਗੱਲਾਂ
- ਸੀਮਾ ਪਛਾਣੋ: ਗੇਟਵੇ ਦੀ ਵਿਸ਼ੇਸ਼ਤਾ ਅਤੇ ਉੱਪਰਲੇ ਨੈੱਟਵਰਕ ਵਿੱਚ ਐਡਰੈੱਸ ਟ੍ਰਾਂਸਲੇਸ਼ਨ ਵਿਚਕਾਰ ਫ਼ਰਕ ਕਰੋ।
- ਰਸਤਾ ਜਾਂਚੋ: ਦਰਜ ਕਰੋ ਕਿ ਹਰ ਐਡਰੈੱਸ ਅਤੇ ਪੋਰਟ ਕਿਸ ਡਿਵਾਈਸ ਨਾਲ ਸਬੰਧਿਤ ਹੈ।
- ਵਿਕਲਪਾਂ ਦੀ ਤੁਲਨਾ ਕਰੋ: ਕਲਾਇੰਟ ਦੀ ਪਹੁੰਚ ਅਤੇ ਪ੍ਰੋਟੋਕੋਲ ਦੀਆਂ ਲੋੜਾਂ ਮੁਤਾਬਕ ਹੋਸਟਿੰਗ ਤਰੀਕਾ ਚੁਣੋ।
- ਫੈਸਲਾ ਦਰਜ ਕਰੋ: ਟੈਸਟ ਅਤੇ ਬਦਲਵੇਂ ਹੱਲ ਵਾਲੀ ਕਨੈਕਸ਼ਨ ਯੋਜਨਾ ਬਣਾਓ।
ਸ਼ੁਰੂ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ
ਪਾਠਕ: T-Mobile ਦੀ ਸੈਲੂਲਰ Home Internet ਵਰਤਣ ਵਾਲੇ ਲੋਕ, ਜੋ ਬਾਹਰੋਂ ਘਰੇਲੂ ਸੇਵਾ ਤੱਕ ਪਹੁੰਚਣਾ ਚਾਹੁੰਦੇ ਹਨ। ਲੋੜਾਂ: ਸਰਵਰ, ਉਸ ਦੀਆਂ ਸਥਾਨਕ ਨੈੱਟਵਰਕ ਸੈਟਿੰਗਾਂ ਅਤੇ ਮਿਲੇ ਹੋਏ ਗੇਟਵੇ ਦੀ ਸਥਿਤੀ ਜਾਣਕਾਰੀ ਤੱਕ ਪਹੁੰਚ। ਅੰਤਿਮ ਦੂਰਲਾ ਟੈਸਟ ਕਰਨ ਲਈ ਦੂਜਾ ਇੰਟਰਨੈੱਟ ਕਨੈਕਸ਼ਨ ਲਾਭਦਾਇਕ ਹੈ।
ਅੰਦਾਜ਼ੀ ਸਮਾਂ: ਲੋੜਾਂ ਇਕੱਠੀਆਂ ਕਰਨ ਅਤੇ ਸਥਾਨਕ ਜਾਂਚਾਂ ਲਈ 15–20 ਮਿੰਟ। ਹੋਰ ਪਹੁੰਚ ਤਰੀਕਾ ਸੈੱਟ ਕਰਨ ਲਈ ਵਾਧੂ ਸਮਾਂ ਲੱਗੇਗਾ। ਮੁਸ਼ਕਲ: ਸ਼ੁਰੂਆਤੀ ਤੋਂ ਦਰਮਿਆਨੀ। ਮਕਸਦ ਸੋਚ-ਸਮਝ ਕੇ ਕਨੈਕਸ਼ਨ ਚੁਣਨਾ ਹੈ, ਹੋਰ ਇੱਕ ਨਾ ਵਰਤਿਆ ਰਾਊਟਰ ਨਿਯਮ ਜੋੜਨਾ ਨਹੀਂ।
ਸਥਾਨਕ ਪੋਰਟ ਨਿਯਮ ਕਾਫ਼ੀ ਕਿਉਂ ਨਹੀਂ
ਪੋਰਟ ਫਾਰਵਰਡਿੰਗ ਰਾਊਟਰ ਉੱਤੇ ਆਉਂਦੇ ਟ੍ਰੈਫਿਕ ਨੂੰ ਅੰਦਰਲੇ ਟਿਕਾਣੇ ਵੱਲ ਭੇਜਦੀ ਹੈ। ਘਰੇਲੂ ਸਰਵਰ ਨੂੰ ਇੰਟਰਨੈੱਟ ਤੋਂ ਬਿਨਾਂ ਮੰਗਿਆ ਟ੍ਰੈਫਿਕ ਮਿਲਣ ਲਈ ਰਸਤੇ ਦੇ ਹਰ ਸੰਬੰਧਿਤ ਉੱਪਰਲੇ ਡਿਵਾਈਸ ਰਾਹੀਂ ਕਨੈਕਸ਼ਨ ਕੰਮ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ। ਸਥਾਨਕ ਕਨੈਕਸ਼ਨ ਦੀ ਸਫ਼ਲਤਾ ਦੱਸਦੀ ਹੈ ਕਿ ਸਰਵਰ ਘਰੇਲੂ ਨੈੱਟਵਰਕ ਅੰਦਰੋਂ ਪਹੁੰਚਯੋਗ ਹੈ, ਬਾਹਰੋਂ ਨਹੀਂ।
ਕੈਰੀਅਰ-ਗ੍ਰੇਡ NAT (CGNAT) ਪ੍ਰਦਾਤਾ ਦੇ ਨੈੱਟਵਰਕ ਵਿੱਚ ਐਡਰੈੱਸ ਟ੍ਰਾਂਸਲੇਸ਼ਨ ਜੋੜਦਾ ਹੈ। ਗਾਹਕ ਜਨਤਕ IPv4 ਸਮਰੱਥਾ ਸਾਂਝੀ ਕਰਦੇ ਹਨ ਅਤੇ ਬਾਹਰੀ ਟ੍ਰਾਂਸਲੇਸ਼ਨ ਕੈਰੀਅਰ ਦੇ ਕਾਬੂ ਵਿੱਚ ਹੁੰਦੀ ਹੈ। RFC 6598 ਇਸ ਕਿਸਮ ਦੇ ਪ੍ਰਬੰਧ ਵਿੱਚ ਵਰਤੀ ਸਾਂਝੀ ਐਡਰੈੱਸ ਥਾਂ ਲਈ 100.64.0.0/10 ਰਾਖਵਾਂ ਕਰਦਾ ਹੈ।
RFC 6598
.
ਗੇਟਵੇ ਸਮਰਥਨ ਅਤੇ ਕੈਰੀਅਰ NAT ਵੱਖਰੇ ਮਸਲੇ ਹਨ। T-Mobile ਦਾ ਸਹਾਇਤਾ ਪੰਨਾ ਗੇਟਵੇ ਦੀ ਪਾਬੰਦੀ ਦੱਸਦਾ ਹੈ। ਜਦੋਂ ਉੱਪਰਲੀ ਟ੍ਰਾਂਸਲੇਸ਼ਨ ਤੁਹਾਡੇ ਕਾਬੂ ਤੋਂ ਬਾਹਰ ਹੋਵੇ ਤਾਂ ਆਪਣਾ ਰਾਊਟਰ ਕੌਂਫਿਗਰ ਕਰਨਾ ਵੀ ਕਿਉਂ ਕਾਫ਼ੀ ਨਹੀਂ, ਇਹ CGNAT ਸਮਝਾਉਂਦਾ ਹੈ। ਪੋਰਟ ਫਾਰਵਰਡਿੰਗ ਮੀਨੂ ਨਾ ਹੋਣਾ ਪੂਰੇ ਕੈਰੀਅਰ ਨੈੱਟਵਰਕ ਦਾ ਡਿਜ਼ਾਈਨ ਨਹੀਂ ਦੱਸਦਾ।
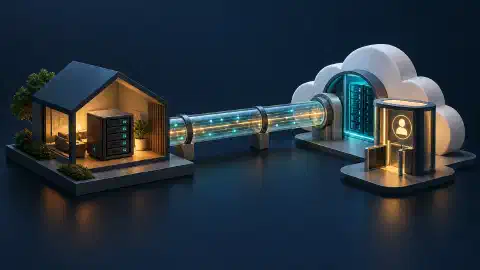
ਅਮਲ ਵਿੱਚ ਤੁਹਾਨੂੰ ਕਨੈਕਸ਼ਨ ਮਾਡਲ ਚੁਣਨਾ ਪਵੇਗਾ। ਨਿੱਜੀ ਪਹੁੰਚ ਲਈ ਓਵਰਲੇ ਨੈੱਟਵਰਕ, HTTP ਸੇਵਾ ਲਈ ਬਾਹਰ ਵੱਲ ਜਾਣ ਵਾਲੀ ਟਨਲ, ਜਾਂ ਬਾਹਰੀ ਵਰਤੋਂਕਾਰਾਂ ਨੂੰ ਜਨਤਕ ਪਹੁੰਚ ਚਾਹੀਦੀ ਹੋਵੇ ਤਾਂ ਹੋਸਟ ਕੀਤਾ endpoint ਵਰਤੋ। ਚੁਣਿਆ ਤਰੀਕਾ ਕਿਸੇ ਹੋਰ ਨੈੱਟਵਰਕ ਤੋਂ ਟੈਸਟ ਕਰੋ। LAN ਦੀ ਕਾਮਯਾਬ ਬੇਨਤੀ ਇੰਟਰਨੈੱਟ ਤੋਂ ਪਹੁੰਚ ਦਾ ਸਬੂਤ ਨਹੀਂ।
| ਬਦਲਾਅ | ਕੀ ਬਦਲਦਾ ਹੈ | ਕੀ ਹੱਲ ਨਹੀਂ ਹੁੰਦਾ |
|---|---|---|
| ਦੂਜੇ ਰਾਊਟਰ ਦਾ ਨਿਯਮ | ਤੁਹਾਡੇ ਰਾਊਟਰ ਉੱਤੇ ਫਾਰਵਰਡਿੰਗ | ਕੈਰੀਅਰ ਗੇਟਵੇ ਅਤੇ ਉੱਪਰਲਾ ਰਸਤਾ |
| ਹੋਰ DNS resolver | ਨਾਮ ਲੱਭਣਾ | ਇਨਬਾਊਂਡ ਕਨੈਕਟੀਵਿਟੀ |
| ਡਾਇਨਾਮਿਕ DNS ਹੋਸਟਨਾਮ | ਐਡਰੈੱਸ ਨਾਲ ਬਦਲਦਾ ਨਾਮ | ਵਰਤਣਯੋਗ ਇਨਬਾਊਂਡ ਰਸਤਾ |
| ਤੇਜ਼ Wi-Fi | ਸਥਾਨਕ ਵਾਇਰਲੈੱਸ ਕਾਰਗੁਜ਼ਾਰੀ | ਇੰਟਰਨੈੱਟ ਤੋਂ ਪਹੁੰਚ |
ਡਾਇਨਾਮਿਕ ਐਡਰੈੱਸਿੰਗ ਦਾ ਮਤਲਬ ਹੈ ਕਿ ਸਮੇਂ ਨਾਲ ਐਡਰੈੱਸ ਬਦਲਦਾ ਹੈ। ਇਹ NAT ਰਾਹੀਂ ਐਡਰੈੱਸ ਸਾਂਝਾ ਕਰਨ ਤੋਂ ਵੱਖਰੀ ਗੱਲ ਹੈ। T-Mobile ਡਾਇਨਾਮਿਕ ਐਡਰੈੱਸਿੰਗ ਦਰਜ ਕਰਦਾ ਹੈ ਅਤੇ ਇਸ ਸਹਾਇਤਾ ਪੰਨੇ ਉੱਤੇ Home Internet ਨੂੰ ਸਥਿਰ ਐਡਰੈੱਸ ਵਿੱਚ ਬਦਲਣ ਦਾ ਖਪਤਕਾਰ ਵਿਕਲਪ ਨਹੀਂ ਦੱਸਦਾ। T-Mobile ਕਨੈਕਸ਼ਨ ਸੀਮਾਵਾਂ .
ਪਤਾ ਲਗਾਓ ਕਿ ਐਡਰੈੱਸ ਕਿਸ ਦੇ ਕਾਬੂ ਵਿੱਚ ਹੈ
ਪ੍ਰਦਾਤਾ NAT ਦੀ ਮਿਸਾਲ ਵਿੱਚ ਰਸਤਾ ਕਈ ਵੱਖਰੀਆਂ ਹੱਦਾਂ ਪਾਰ ਕਰਦਾ ਹੈ:
ਦੂਰਲਾ ਕਲਾਇੰਟ -> ਪ੍ਰਦਾਤਾ ਟ੍ਰਾਂਸਲੇਸ਼ਨ -> ਘਰੇਲੂ ਗੇਟਵੇ -> ਵਾਧੂ ਰਾਊਟਰ -> ਸਰਵਰ
                     ਪ੍ਰਦਾਤਾ ਦੇ ਕਾਬੂ ਵਿੱਚ   ਘਰੇਲੂ ਡਿਵਾਈਸ ਅਤੇ ਸਥਾਨਕ ਸੈਟਿੰਗਾਂ
ਵੈੱਬਸਾਈਟ ਨੂੰ ਦਿਸਦਾ ਐਡਰੈੱਸ ਉਸ ਕਨੈਕਸ਼ਨ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ ਜੋ ਵੈੱਬਸਾਈਟ ਤੱਕ ਪਹੁੰਚਿਆ। ਇਹ ਤੁਹਾਡੇ ਸਰਵਰ ਵੱਲ ਇਨਬਾਊਂਡ ਮੈਪਿੰਗ ਸਾਬਤ ਨਹੀਂ ਕਰਦਾ। CGN ਦੀਆਂ ਲੋੜਾਂ ਮੈਪਿੰਗ ਨੂੰ ਗਾਹਕ ਦੀ ਪਛਾਣ, ਬਾਹਰੀ ਐਡਰੈੱਸ, ਪੋਰਟ ਅਤੇ ਸਮੇਂ ਦੇ ਆਧਾਰ ਉੱਤੇ ਦਰਸਾਉਂਦੀਆਂ ਹਨ। RFC 6888 .
ਇੰਟਰਫੇਸ ਦਰਜ ਕਰੋ: ਸਰਵਰ ਦਾ ਸਥਾਨਕ ਐਡਰੈੱਸ, ਦੂਜੇ ਰਾਊਟਰ ਦਾ WAN ਐਡਰੈੱਸ, ਸੈਲੂਲਰ ਗੇਟਵੇ ਵੱਲੋਂ ਦੱਸਿਆ ਐਡਰੈੱਸ ਅਤੇ ਬਾਹਰੀ ਸੇਵਾ ਦਾ ਵੇਖਿਆ ਐਡਰੈੱਸ ਵੱਖਰੇ ਰੱਖੋ। ਇੱਥੇ WAN ਰਾਊਟਰ ਦੇ ਉੱਪਰਲੇ ਪਾਸੇ ਨੂੰ ਕਹਿੰਦਾ ਹੈ। ਇੰਟਰਫੇਸ ਦਾ ਨਾਂ ਨਾ ਹੋਣ ਵਾਲਾ ਐਡਰੈੱਸ ਕਮਜ਼ੋਰ ਜਾਂਚੀ ਸਬੂਤ ਹੈ।
ਜਨਤਕ ਪਾਸੇ ਲਈ ਦਸਤਾਵੇਜ਼ੀ ਐਡਰੈੱਸਾਂ ਨਾਲ ਇਹ ਉਦਾਹਰਣੀ ਨਿਰੀਖਣ ਵੇਖੋ:
| ਨਿਰੀਖਣ ਬਿੰਦੂ | ਉਦਾਹਰਣ | ਅਰਥ |
|---|---|---|
| ਸਰਵਰ LAN | 192.168.50.10 | ਸਥਾਨਕ ਟਿਕਾਣਾ |
| ਦੂਜੇ ਰਾਊਟਰ ਦਾ WAN | 192.168.12.20 | ਉੱਪਰ ਇੱਕ ਹੋਰ ਨਿੱਜੀ ਨੈੱਟਵਰਕ ਹੈ |
| ਬਾਹਰੀ IPv4 ਜਾਂਚ | 203.0.113.25 | ਬਾਹਰੋਂ ਦਿਸਦਾ ਐਡਰੈੱਸ |
ਸਮਰਥਿਤ ਨਤੀਜਾ: ਦੂਜਾ ਰਾਊਟਰ ਕਿਸੇ ਹੋਰ ਨਿੱਜੀ ਨੈੱਟਵਰਕ ਪਿੱਛੇ ਹੈ। ਬਿਨਾਂ ਸਬੂਤ ਵਾਲਾ ਨਤੀਜਾ: WAN ਮੁੱਲ ਕੈਰੀਅਰ ਦੀ ਬਿਲਕੁਲ ਸਹੀ ਟ੍ਰਾਂਸਲੇਸ਼ਨ ਬਣਤਰ ਸਾਬਤ ਕਰਦਾ ਹੈ। ਜੇ ਸੈਲੂਲਰ ਗੇਟਵੇ ਦਾ ਸਥਿਤੀ ਪੰਨਾ ਸੰਬੰਧਿਤ ਐਡਰੈੱਸ ਦਿਖਾਏ, ਤਾਂ ਉਸ ਨੂੰ ਵੱਖਰੇ ਤੌਰ ਉੱਤੇ ਜਾਂਚੋ।
ਐਡਰੈੱਸ ਰੇਂਜ ਦਾ ਸੰਕੇਤ: ਪ੍ਰਦਾਤਾ ਵਾਲੇ ਪਾਸੇ 100.64.0.0/10 ਦਾ ਐਡਰੈੱਸ ਸਾਂਝੀ ਐਡਰੈੱਸ ਥਾਂ ਵਿੱਚ ਆਉਂਦਾ ਹੈ। ਦਰਜ ਕਰੋ ਕਿ ਕਿਹੜਾ ਇੰਟਰਫੇਸ ਇਹ ਦੱਸਦਾ ਹੈ। ਜੇ ਨਿੱਜੀ ਨੈੱਟਵਰਕ ਟੂਲ ਵੀ ਇਸੇ ਰੇਂਜ ਤੋਂ ਐਡਰੈੱਸ ਦੇਵੇ ਤਾਂ ਬਿਨਾਂ ਲੇਬਲ ਵਾਲਾ ਸਕ੍ਰੀਨਸ਼ਾਟ ਅਸਪਸ਼ਟ ਹੋਵੇਗਾ।
RFC 6598
ਇਹ ਰੇਂਜ ਪਰਿਭਾਸ਼ਿਤ ਕਰਦਾ ਹੈ।
ਸਥਾਨਕ ਸੇਵਾ ਜਾਂਚੋ
HTTP ਡੈਸ਼ਬੋਰਡ ਲਈ ਘਰੇਲੂ ਨੈੱਟਵਰਕ ਦੇ ਕਿਸੇ ਹੋਰ Linux ਜਾਂ macOS ਡਿਵਾਈਸ ਤੋਂ ਇਹ ਬੇਨਤੀ ਚਲਾਓ। ਉਦਾਹਰਣ ਐਡਰੈੱਸ ਅਤੇ ਪੋਰਟ ਨੂੰ ਆਪਣੇ ਸਰਵਰ ਦੇ ਮੁੱਲਾਂ ਨਾਲ ਬਦਲੋ:
curl --connect-timeout 5 --max-time 10 --output /dev/null --write-out '%{http_code}\n' http://192.168.50.10:8080/
--connect-timeout ਕਨੈਕਸ਼ਨ ਸਥਾਪਤ ਕਰਨ ਦੀ ਸਮਾਂ-ਹੱਦ ਰੱਖਦਾ ਹੈ। --max-time ਪੂਰੀ ਬੇਨਤੀ ਲਈ ਸਮਾਂ-ਹੱਦ ਰੱਖਦਾ ਹੈ। --output ਜਵਾਬ ਦਾ ਮੁੱਖ ਹਿੱਸਾ ਛੱਡਦਾ ਹੈ ਅਤੇ --write-out HTTP ਸਥਿਤੀ ਦਿਖਾਉਂਦਾ ਹੈ। ਇਹ ਵਿਕਲਪ
curl ਮੈਨੂਅਲ
ਵਿੱਚ ਦਰਜ ਹਨ।
ਨਤੀਜੇ ਨੂੰ ਸਮਝੋ: ਪ੍ਰਮਾਣਿਕਤਾ ਵਾਲੇ ਜਵਾਬ ਸਮੇਤ ਕੋਈ ਵੀ HTTP ਜਵਾਬ ਦੱਸਦਾ ਹੈ ਕਿ ਇਸ ਰਸਤੇ ਉੱਤੇ HTTP endpoint ਨੇ ਜਵਾਬ ਦਿੱਤਾ। ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਉਸਦੀ ਪਛਾਣ ਪੱਕੀ ਕਰੋ। ਸਮਾਂ ਮੁੱਕਣ ਨਾਲ ਇਹ ਨਹੀਂ ਪਤਾ ਲੱਗਦਾ ਕਿ ਕਿਹੜੀ ਪਰਤ ਫੇਲ੍ਹ ਹੋਈ। ਅੱਗੇ ਸੁਣਨ ਵਾਲਾ ਐਡਰੈੱਸ, ਪੋਰਟ ਅਤੇ ਹੋਸਟ ਫਾਇਰਵਾਲ ਜਾਂਚੋ।
ਇਹ ਜਾਂਚ HTTP ਲਈ ਹੈ। UDP ਵਰਤਣ ਵਾਲੀ ਖੇਡ ਲਈ ਪ੍ਰੋਟੋਕੋਲ ਮੁਤਾਬਕ ਜਾਂਚ ਕਰੋ।
ਸੇਵਾ ਲਈ ਢੁੱਕਵਾਂ ਵਿਕਲਪ ਚੁਣੋ
ਨਿੱਜੀ ਪਹੁੰਚ ਅਤੇ ਜਨਤਕ ਹੋਸਟਿੰਗ ਦੀਆਂ ਲੋੜਾਂ ਵੱਖਰੀਆਂ ਹਨ। ਪਹਿਲਾਂ ਫੈਸਲਾ ਕਰੋ ਕਿ ਕੌਣ ਜੁੜੇਗਾ ਅਤੇ ਕੀ ਉਹ ਕਲਾਇੰਟ ਇੰਸਟਾਲ ਕਰਨ ਲਈ ਤਿਆਰ ਹਨ।
TCP ਕਨੈਕਸ਼ਨ ਰਾਹੀਂ ਕ੍ਰਮਬੱਧ ਸਟ੍ਰੀਮ ਭੇਜਦਾ ਹੈ। UDP ਵੱਖਰੇ ਡਾਟਾਗ੍ਰਾਮ ਭੇਜਦਾ ਹੈ। ਹੋਸਟਿੰਗ ਨੂੰ ਐਪਲੀਕੇਸ਼ਨ ਦਾ ਟ੍ਰਾਂਸਪੋਰਟ ਸਮਰਥਿਤ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ, ਭਾਵੇਂ ਦੋ ਸੇਵਾਵਾਂ ਇੱਕੋ ਪੋਰਟ ਨੰਬਰ ਵਰਤਦੀਆਂ ਹੋਣ।
| ਲੋੜ | ਵਿਚਾਰਨ ਵਾਲਾ ਤਰੀਕਾ | ਮੁੱਖ ਪਾਬੰਦੀ |
|---|---|---|
| ਲੈਪਟਾਪ ਤੋਂ ਘਰੇਲੂ ਸਰਵਰ ਤੱਕ ਪਹੁੰਚ | Tailscale ਨਿੱਜੀ ਨੈੱਟਵਰਕ | ਡਿਵਾਈਸ ਦਰਜ ਕਰਨਾ ਅਤੇ ਪਹੁੰਚ ਨਿਯਮ ਕੌਂਫਿਗਰ ਕਰਨਾ |
| ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਨਿੱਜੀ ਡੈਸ਼ਬੋਰਡ | Access ਨਾਲ Cloudflare Tunnel | ਹੋਸਟਨਾਮ ਅਤੇ ਪਛਾਣ ਨੀਤੀ ਕੌਂਫਿਗਰ ਕਰਨੀ |
| ਜਨਤਕ ਵਰਤੋਂਕਾਰਾਂ ਲਈ ਵੈੱਬਸਾਈਟ | ਜਨਤਕ ਹੋਸਟਿੰਗ ਜਾਂ ਢੁੱਕਵੀਂ ਟਨਲ | ਪ੍ਰੋਟੋਕੋਲ, ਸਮਰੱਥਾ ਅਤੇ ਸੇਵਾ ਦੀਆਂ ਲੋੜਾਂ ਵੇਖਣੀਆਂ |
| ਆਮ ਗੇਮ ਕਲਾਇੰਟਾਂ ਲਈ ਗੇਮ ਸਰਵਰ | ਇਨਬਾਊਂਡ ਪੋਰਟ ਸਮਰਥਨ ਦਰਜ ਕਰਨ ਵਾਲੀ ਹੋਸਟਿੰਗ | ਗੇਮ ਦੀਆਂ TCP/UDP ਲੋੜਾਂ ਪੂਰੀਆਂ ਕਰਨੀ |
Tailscale ਸਿੱਧੇ ਕਨੈਕਸ਼ਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਦਾ ਹੈ ਅਤੇ ਸਿੱਧਾ ਸੰਚਾਰ ਫੇਲ੍ਹ ਹੋਣ ਉੱਤੇ ਰਿਲੇ ਕਨੈਕਟੀਵਿਟੀ ਦਿੰਦਾ ਹੈ। ਇਸ ਨਾਲ ਘਰ ਦਾ ਪੋਰਟ ਹੱਥੋਂ ਫਾਰਵਰਡ ਕਰਨ ਦੀ ਲੋੜ ਨਹੀਂ ਰਹਿੰਦੀ, ਭਾਵੇਂ ਵਰਤਿਆ ਰਸਤਾ ਕਾਰਗੁਜ਼ਾਰੀ ਉੱਤੇ ਅਸਰ ਪਾਉਂਦਾ ਹੈ। Tailscale ਕਨੈਕਸ਼ਨ ਜਾਣਕਾਰੀ ਅਤੇ ਸਾਡੀ ਰਿਲੇ ਬਾਰੇ ਵਿਆਖਿਆ ਪੜ੍ਹੋ।
Cloudflare Tunnel ਤੁਹਾਡੇ ਸਰਵਰ ਤੋਂ ਬਾਹਰ ਵੱਲ ਕਨੈਕਸ਼ਨ ਬਣਾਉਂਦਾ ਹੈ। ਨਿੱਜੀ ਡੈਸ਼ਬੋਰਡ ਲਈ ਇਸਨੂੰ Access ਨੀਤੀ ਨਾਲ ਜੋੜੋ। ਨੀਤੀ ਤੋਂ ਬਿਨਾਂ ਹੋਸਟਨਾਮ ਪ੍ਰਕਾਸ਼ਿਤ ਕਰਨ ਨਾਲ ਪਛਾਣ ਦੀ ਜਾਂਚ ਨਹੀਂ ਜੁੜਦੀ। Tunnel ਕਨੈਕਟੀਵਿਟੀ ਅਤੇ Tunnel ਬਨਾਮ Access ਵੇਖੋ।
ਸਿਰਫ਼ VPN ਮੈਂਬਰਸ਼ਿਪ ਇਨਬਾਊਂਡ ਹੋਸਟਿੰਗ ਦਾ ਪ੍ਰਬੰਧ ਨਹੀਂ ਦੱਸਦੀ। ਸੇਵਾ ਖਰੀਦਣ ਤੋਂ ਪਹਿਲਾਂ ਸਮਰਥਿਤ ਪ੍ਰੋਟੋਕੋਲ, ਖੁੱਲ੍ਹੇ ਪੋਰਟ, ਪ੍ਰਮਾਣਿਕਤਾ ਦੇ ਵਿਕਲਪ ਅਤੇ ਪਾਬੰਦੀਆਂ ਜਾਂਚੋ। ਗੇਮ ਸਰਵਰ ਲਈ ਖਾਸ ਤੌਰ ਉੱਤੇ ਪੁੱਛੋ ਕਿ ਗੇਮ ਨੂੰ ਕਿਹੜੇ UDP ਪੋਰਟ ਚਾਹੀਦੇ ਹਨ।
IPv6 ਬਾਰੇ ਕੀ?
IPv6 ਐਡਰੈੱਸ ਅਤੇ ਇਨਬਾਊਂਡ ਇਜਾਜ਼ਤ ਵੱਖਰੀਆਂ ਲੋੜਾਂ ਹਨ। IPv6, IPv4 ਐਡਰੈੱਸ ਟ੍ਰਾਂਸਲੇਸ਼ਨ ਉੱਤੇ ਨਿਰਭਰਤਾ ਘਟਾਉਂਦਾ ਹੈ, ਪਰ ਗੇਟਵੇ ਦੀ stateful ਫਿਲਟਰਿੰਗ ਇਨਬਾਊਂਡ ਕਨੈਕਸ਼ਨਾਂ ਨੂੰ ਕਾਬੂ ਕਰਦੀ ਰਹਿੰਦੀ ਹੈ। RFC 6092 ਘਰੇਲੂ IPv6 ਫਿਲਟਰਿੰਗ ਅਤੇ ਬਿਨਾਂ ਮੰਗੇ ਟ੍ਰੈਫਿਕ ਦੇ ਪ੍ਰਬੰਧ ਬਾਰੇ ਦੱਸਦਾ ਹੈ। ਇਹ ਤੁਹਾਡੇ T-Mobile ਗੇਟਵੇ ਦੀ ਸੈਟਿੰਗ ਨਹੀਂ ਦੱਸਦਾ। ਘਰੇਲੂ IPv6 ਸੁਰੱਖਿਆ ਸਿਫ਼ਾਰਸ਼ਾਂ .
ਪੂਰਾ ਰਸਤਾ ਵੇਖੋ: ਦੂਰਲੇ ਕਲਾਇੰਟ ਨੂੰ IPv6 ਕਨੈਕਟੀਵਿਟੀ, ਸਰਵਰ ਨੂੰ ਢੁੱਕਵਾਂ ਐਡਰੈੱਸ ਅਤੇ ਸੁਣਨ ਵਾਲੀ ਪ੍ਰਕਿਰਿਆ, ਅਤੇ ਨੈੱਟਵਰਕ ਨੂੰ ਟ੍ਰੈਫਿਕ ਦੀ ਆਗਿਆ ਚਾਹੀਦੀ ਹੈ। IPv6 ਰਾਹੀਂ ਵੈੱਬ ਬੇਨਤੀ ਸਫ਼ਲ ਹੋਣ ਨਾਲ ਬਾਹਰ ਜਾਣ ਵਾਲਾ ਰਸਤਾ ਪੱਕਾ ਹੁੰਦਾ ਹੈ। ਇਸ ਨਾਲ ਇਹ ਸਾਬਤ ਨਹੀਂ ਹੁੰਦਾ ਕਿ ਇੰਟਰਨੈੱਟ ਵਾਲਾ ਕਲਾਇੰਟ ਸਰਵਰ ਤੱਕ ਪਹੁੰਚੇਗਾ।
| ਸਬੂਤ | ਇਹ ਕੀ ਦੱਸਦਾ ਹੈ |
|---|---|
| ਸਰਵਰ ਉੱਤੇ IPv6 ਐਡਰੈੱਸ | ਇੰਟਰਫੇਸ ਨੂੰ ਐਡਰੈੱਸ ਦਿੱਤਾ ਗਿਆ |
| ਬਾਹਰ ਜਾਣ ਵਾਲੀ IPv6 ਬੇਨਤੀ ਸਫ਼ਲ | ਇਹ ਕਲਾਇੰਟ ਬਾਹਰੀ ਸੇਵਾ ਤੱਕ ਪਹੁੰਚਿਆ |
| ਦੂਰਲੀ ਐਪਲੀਕੇਸ਼ਨ ਦਾ ਜਵਾਬ | ਜਾਂਚਿਆ ਇਨਬਾਊਂਡ ਐਪਲੀਕੇਸ਼ਨ ਰਸਤਾ ਕੰਮ ਕਰਦਾ ਹੈ |
ਫੈਸਲੇ ਦਾ ਨਿਯਮ: ਪੂਰਾ ਇਨਬਾਊਂਡ ਰਸਤਾ ਅਤੇ ਕਲਾਇੰਟਾਂ ਦੀ ਅਨੁਕੂਲਤਾ ਪੱਕੀ ਕਰਨ ਤੋਂ ਬਾਅਦ ਹੀ IPv6 ਹੋਸਟਿੰਗ ਚੁਣੋ। ਐਡਰੈੱਸ ਮਿਲਣ ਨੂੰ ਦੂਰਲੀ ਐਪਲੀਕੇਸ਼ਨ ਜਾਂਚ ਦਾ ਬਦਲ ਨਾ ਮੰਨੋ।
ਨੈੱਟਵਰਕ ਬਦਲਣ ਤੋਂ ਪਹਿਲਾਂ ਐਪਲੀਕੇਸ਼ਨ ਜਾਂਚੋ
ਸਥਾਨਕ ਨਾਕਾਮੀਆਂ ਅਤੇ ਦੂਰਲੀ ਪਹੁੰਚ ਦੀਆਂ ਸੀਮਾਵਾਂ ਵੱਖ ਕਰਨ ਲਈ ਇਹ ਜਾਂਚ ਕਦਮ ਅਪਣਾਓ:
- ਸਥਾਨਕ ਕਨੈਕਸ਼ਨ: ਪੁਸ਼ਟੀ ਕਰੋ ਕਿ ਘਰ ਦਾ ਹੋਰ ਡਿਵਾਈਸ ਸਰਵਰ ਦੇ ਸਥਾਨਕ ਐਡਰੈੱਸ ਅਤੇ ਲੋੜੀਂਦੇ ਪੋਰਟ ਤੱਕ ਪਹੁੰਚਦਾ ਹੈ।
- ਸੇਵਾ ਸੰਰਚਨਾ: ਪੁਸ਼ਟੀ ਕਰੋ ਕਿ ਐਪਲੀਕੇਸ਼ਨ ਉਮੀਦ ਕੀਤੇ ਇੰਟਰਫੇਸ ਉੱਤੇ ਸੁਣਦੀ ਹੈ ਅਤੇ ਹੋਸਟ ਫਾਇਰਵਾਲ ਲੋੜੀਂਦੇ ਕਲਾਇੰਟ ਨੂੰ ਆਗਿਆ ਦਿੰਦਾ ਹੈ।
- ਵਰਤੋਂਕਾਰ: ਫੈਸਲਾ ਕਰੋ ਕਿ ਪਹੁੰਚ ਨਿੱਜੀ ਹੋਵੇਗੀ ਜਾਂ ਜਨਤਕ।
- ਦੂਰਲਾ ਟੈਸਟ: ਵੱਖਰੇ ਇੰਟਰਨੈੱਟ ਕਨੈਕਸ਼ਨ ਤੋਂ ਚੁਣੀ ਟਨਲ ਜਾਂ ਨਿੱਜੀ ਨੈੱਟਵਰਕ ਜਾਂਚੋ।
- ਕਾਰਗੁਜ਼ਾਰੀ: ਕਨੈਕਟੀਵਿਟੀ ਮਿਲਣ ਤੋਂ ਬਾਅਦ ਅਸਲ ਕੰਮ ਮਾਪੋ।
ਸਥਾਨਕ ਟੈਸਟ ਫੇਲ੍ਹ ਹੋਵੇ ਤਾਂ ਦੂਰਲੀ ਪਹੁੰਚ ਸੇਵਾ ਚੁਣਨ ਤੋਂ ਪਹਿਲਾਂ ਇਸਦੀ ਜਾਂਚ ਕਰੋ। ਗਲਤ ਇੰਟਰਫੇਸ ਉੱਤੇ ਸੁਣ ਰਹੀ ਐਪਲੀਕੇਸ਼ਨ ਨੂੰ ਪੋਰਟ ਫਾਰਵਰਡਿੰਗ ਠੀਕ ਨਹੀਂ ਕਰੇਗੀ।
ਹੋਸਟਿੰਗ ਦਾ ਤਰੀਕਾ ਚੁਣੋ
ਸਥਿਤੀ: ਤੁਸੀਂ ਯਾਤਰਾ ਦੌਰਾਨ ਘਰੇਲੂ ਡੈਸ਼ਬੋਰਡ ਵੇਖਣਾ ਚਾਹੁੰਦੇ ਹੋ ਅਤੇ ਦੋ ਦੋਸਤ ਗੇਮ ਸਰਵਰ ਨਾਲ ਜੁੜਨਾ ਚਾਹੁੰਦੇ ਹਨ। ਡੈਸ਼ਬੋਰਡ HTTP ਵਰਤਦਾ ਹੈ। ਗੇਮ ਨੂੰ UDP ਚਾਹੀਦਾ ਹੈ ਅਤੇ ਦੋਸਤ ਹੋਰ ਨੈੱਟਵਰਕ ਕਲਾਇੰਟ ਲਗਾਏ ਬਿਨਾਂ ਆਮ ਗੇਮ ਕਲਾਇੰਟ ਵਰਤਣਾ ਚਾਹੁੰਦੇ ਹਨ।
ਲੋੜਾਂ ਵੱਖ ਰੱਖੋ। ਘੱਟ ਗਿਣਤੀ ਵਾਲੀ ਪਛਾਣ ਸੂਚੀ ਸਮੇਤ ਬ੍ਰਾਊਜ਼ਰ ਡੈਸ਼ਬੋਰਡ ਲਈ ਪ੍ਰਮਾਣਿਕਤਾ ਵਾਲੀ ਵੈੱਬ ਪ੍ਰਕਾਸ਼ਨ ਵਿਵਸਥਾ ਢੁੱਕਵੀਂ ਹੈ। ਗੇਮ ਨੂੰ ਜਨਤਕ ਰਸਤਾ ਚਾਹੀਦਾ ਹੈ ਜੋ ਇਸਦਾ ਪ੍ਰੋਟੋਕੋਲ ਅਤੇ ਕਲਾਇੰਟ ਸਮਰਥਿਤ ਕਰੇ। ਪਹਿਲੀ ਲੋੜ ਦਾ ਹੱਲ ਦੂਜੀ ਲਈ ਸਮਰਥਨ ਸਾਬਤ ਨਹੀਂ ਕਰਦਾ।
| ਲੋੜ | ਤਰਕਸੰਗਤ ਚੋਣ |
|---|---|
| ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਨਿੱਜੀ ਡੈਸ਼ਬੋਰਡ | Tunnel ਅਤੇ Access ਦਾ ਮੁਲਾਂਕਣ ਕਰੋ |
| ਦਰਜ ਕੀਤੇ ਡਿਵਾਈਸਾਂ ਰਾਹੀਂ ਨਿੱਜੀ ਪਹੁੰਚ | ਨਿੱਜੀ ਓਵਰਲੇ ਨੈੱਟਵਰਕ ਵੇਖੋ |
| ਜਨਤਕ UDP ਗੇਮ ਕਲਾਇੰਟ | ਦਰਜ UDP ਪਹੁੰਚ ਵਾਲੀ ਹੋਸਟਿੰਗ ਵੇਖੋ |
ਜਾਂਚ ਸਵਾਲ: ਕੀ ਡਾਇਨਾਮਿਕ DNS ਅਜਿਹੇ ਗੇਮ ਤੱਕ ਪਹੁੰਚ ਦੇਵੇਗਾ ਜਿਸਦਾ ਇਨਬਾਊਂਡ ਰਸਤਾ ਉਪਲਬਧ ਨਹੀਂ? ਨਹੀਂ। ਹੋਸਟਨਾਮ ਅਪਡੇਟ ਕਰਨ ਨਾਲ ਲੋੜੀਂਦੀ ਮੈਪਿੰਗ ਜਾਂ ਸੁਣਨ ਵਾਲੀ ਪ੍ਰਕਿਰਿਆ ਨਹੀਂ ਬਣਦੀ। ਉਹ ਸੁਝਾਅ ਰੱਦ ਕਰੋ ਜੋ ਸਿਰਫ਼ ਨਾਮ ਬਦਲਦੇ ਹਨ ਅਤੇ ਰਸਤਾ ਨਹੀਂ ਸਮਝਾਉਂਦੇ।
ਲੈਣ-ਦੇਣ ਦਰਜ ਕਰੋ: ਗੇਮ ਨੂੰ ਬਾਹਰੀ ਹੋਸਟਿੰਗ ਉੱਤੇ ਲਿਜਾਣ ਨਾਲ ਨਿਯਮਤ ਖਰਚ ਅਤੇ ਪ੍ਰਬੰਧ ਵਧਦਾ ਹੈ। ਦੋਸਤਾਂ ਨੂੰ ਨਿੱਜੀ ਨੈੱਟਵਰਕ ਵਿੱਚ ਸ਼ਾਮਲ ਕਰਨ ਨਾਲ ਉਨ੍ਹਾਂ ਦੀ ਸੈੱਟਅੱਪ ਲੋੜ ਬਦਲਦੀ ਹੈ। ਕਿਹੜੀ ਪਾਬੰਦੀ ਬਦਲੀ ਜਾ ਸਕਦੀ ਹੈ, ਇਹ ਤੈਅ ਕਰਕੇ ਚੁਣੋ।
ਕਨੈਕਸ਼ਨ ਯੋਜਨਾ ਬਣਾਓ
ਇਹ ਖੇਤਰਾਂ ਵਾਲੀ ਇੱਕ ਸੇਵਾ ਦੀ ਯੋਜਨਾ ਬਣਾਓ:
ਐਪਲੀਕੇਸ਼ਨ ਅਤੇ ਲੋੜੀਂਦੇ TCP/UDP ਪੋਰਟ:
ਪਹੁੰਚ ਚਾਹੁਣ ਵਾਲੇ ਲੋਕ ਜਾਂ ਡਿਵਾਈਸ:
ਕੀ ਕਲਾਇੰਟ ਇੰਸਟਾਲ ਕਰਨਾ ਠੀਕ ਹੈ:
ਸਥਾਨਕ ਸੇਵਾ ਜਾਂਚ ਦਾ ਨਤੀਜਾ:
ਉਪਲਬਧ ਇਨਬਾਊਂਡ ਰਸਤਾ:
ਚੁਣਿਆ ਪਹੁੰਚ ਤਰੀਕਾ:
ਪ੍ਰਮਾਣਿਕਤਾ ਤਰੀਕਾ:
ਦੂਰਲਾ ਟੈਸਟ ਅਤੇ ਸਫ਼ਲਤਾ ਦੀ ਸ਼ਰਤ:
ਟੈਸਟ ਫੇਲ੍ਹ ਹੋਣ ਉੱਤੇ ਬਦਲਵਾਂ ਤਰੀਕਾ:
ਪੂਰਾ ਹੋਣ ਦਾ ਮਾਪਦੰਡ: ਦੂਰਲੇ ਕਲਾਇੰਟ ਤੋਂ ਐਪਲੀਕੇਸ਼ਨ ਤੱਕ ਹਰ ਪੜਾਅ ਲਈ ਜ਼ਿੰਮੇਵਾਰ ਪੱਖ ਅਤੇ ਸਮਰਥਿਤ ਤਰੀਕਾ ਤੈਅ ਹੋਵੇ। ਘਰੇਲੂ ਟਨਲ ਲਈ connector ਦੱਸੋ। ਬਾਹਰੀ ਹੋਸਟਿੰਗ ਲਈ ਹੋਸਟ ਫਾਇਰਵਾਲ ਅਤੇ ਜਨਤਕ listener ਦੱਸੋ। ਜਾਂਚੇ ਨਾ ਗਏ ਅਨੁਮਾਨ ਪੱਕੇ ਹੋਣ ਤੱਕ ਸਪਸ਼ਟ ਰੱਖੋ।
ਅਗਲੇ ਕਦਮ
ਬ੍ਰਾਊਜ਼ਰ ਡੈਸ਼ਬੋਰਡ ਲਈ Cloudflare Tunnel ਸੈੱਟਅੱਪ ਗਾਈਡ ਨਾਲ ਸ਼ੁਰੂ ਕਰੋ ਅਤੇ Access ਜੋੜੋ। ਸੇਵਾ ਦੀ ਵਿਆਪਕ ਜਾਣਕਾਰੀ ਲਈ T-Mobile Home Internet ਜਾਣ-ਪਛਾਣ ਪੜ੍ਹੋ।
Related Posts