
ਸਾਈਬਰ ਲਚਕਸ਼ੀਲਤਾ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਨਾ

Table of Contents
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਲਈ ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੀ ਅਹਿਮੀਅਤ
ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਦਾ ਅਹਿਮ ਹਿੱਸਾ ਹੈ। ਅਸਲ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਕਰਕੇ ਸੰਸਥਾਵਾਂ ਆਪਣੇ ਸਿਸਟਮਾਂ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਉਹਨਾਂ ਨੂੰ ਦੂਰ ਕਰਨ ਲਈ ਪਹਿਲਾਂ ਤੋਂ ਕਦਮ ਚੁੱਕ ਸਕਦੀਆਂ ਹਨ। ਇਸ ਲੇਖ ਵਿੱਚ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੀ ਭੂਮਿਕਾ, ਇਸਦੀ ਪ੍ਰਕਿਰਿਆ, ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਟੂਲ ਅਤੇ ਤਕਨੀਕਾਂ, ਪਾਲਣਾ ਵਿੱਚ ਇਸਦੀ ਅਹਿਮੀਅਤ ਅਤੇ ਇਸ ਖੇਤਰ ਦੇ ਭਵਿੱਖ ਬਾਰੇ ਦੱਸਿਆ ਗਿਆ ਹੈ।
ਮੁੱਖ ਗੱਲਾਂ
- ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਸੰਸਥਾਵਾਂ ਨੂੰ ਆਪਣੇ ਸਿਸਟਮਾਂ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਪਛਾਣਨ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ।
- ਨਵੇਂ ਉਭਰਦੇ ਖਤਰਿਆਂ ਤੋਂ ਅੱਗੇ ਰਹਿਣ ਲਈ ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟ ਕਰਨਾ ਜ਼ਰੂਰੀ ਹੈ।
- ਨੈੱਟਵਰਕ ਸਕੈਨਿੰਗ, ਵੈੱਬ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਸਕੈਨਿੰਗ ਅਤੇ ਪਾਸਵਰਡ ਕ੍ਰੈਕਿੰਗ ਆਮ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟ ਤਕਨੀਕਾਂ ਹਨ।
- ਹੁਨਰਮੰਦ ਟੈਸਟਰਾਂ ਦੀ ਲੋੜ ਅਤੇ ਉਤਪਾਦਨ ਸਿਸਟਮਾਂ ਉੱਤੇ ਸੰਭਾਵੀ ਅਸਰ, ਟੈਸਟਿੰਗ ਦੀਆਂ ਚੁਣੌਤੀਆਂ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ।
- ਨਿਯਮਕ ਲੋੜਾਂ ਪੂਰੀਆਂ ਕਰਨ, ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟਾ ਬਚਾਉਣ ਅਤੇ ਘਟਨਾ ਜਵਾਬ ਸੁਧਾਰਨ ਲਈ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਅਹਿਮ ਹੈ।
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੀ ਭੂਮਿਕਾ
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਨੂੰ ਸਮਝਣਾ
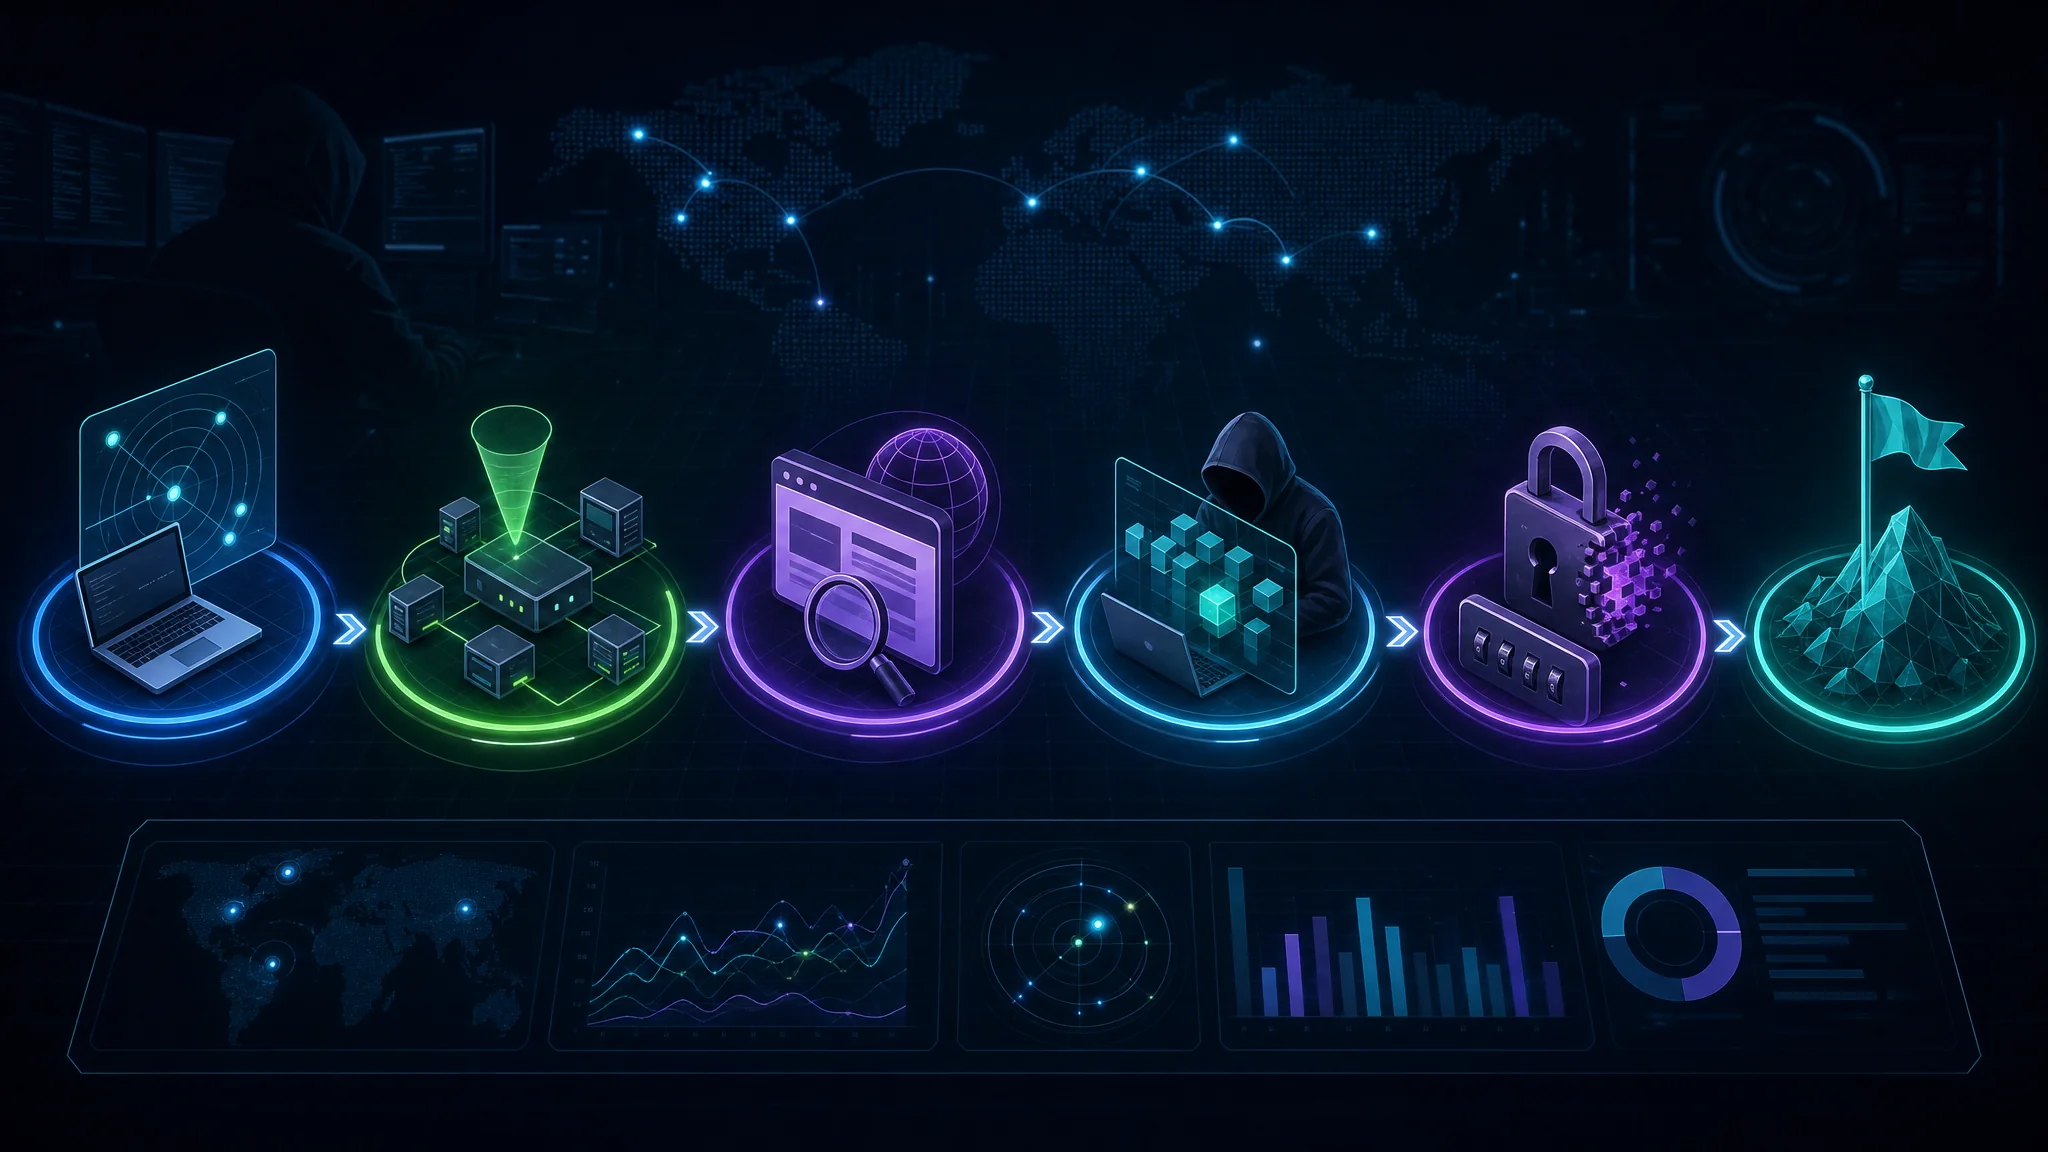
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ, ਜਿਸ ਨੂੰ ਨੈਤਿਕ ਹੈਕਿੰਗ ਵੀ ਕਹਿੰਦੇ ਹਨ, ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੀ ਅਹਿਮ ਪ੍ਰਕਿਰਿਆ ਹੈ। ਇਸ ਵਿੱਚ ਕਿਸੇ ਸਿਸਟਮ ਜਾਂ ਨੈੱਟਵਰਕ ਉੱਤੇ ਅਸਲ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਕਰਕੇ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭੀਆਂ ਜਾਂਦੀਆਂ ਹਨ। ਟੈਸਟ ਕਰਕੇ ਸੰਸਥਾਵਾਂ ਆਪਣੀ ਸੁਰੱਖਿਆ ਦਾ ਪਹਿਲਾਂ ਤੋਂ ਮੁਲਾਂਕਣ ਕਰ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਸੰਭਾਵੀ ਜੋਖਮ ਘਟਾਉਣ ਲਈ ਲੋੜੀਂਦੇ ਕਦਮ ਲੈ ਸਕਦੀਆਂ ਹਨ।
ਹਮਲਾਵਰਾਂ ਵੱਲੋਂ ਵਰਤੋਂ ਤੋਂ ਪਹਿਲਾਂ ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣ ਅਤੇ ਦੂਰ ਕਰਨ ਦਾ ਇੱਕ ਸਰਗਰਮ ਤਰੀਕਾ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਹੈ। ਇਸ ਨਾਲ ਸੰਸਥਾਵਾਂ ਆਪਣੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਸਮਝਦੀਆਂ ਹਨ ਅਤੇ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣਾਂ ਦੀ ਕਾਰਗੁਜ਼ਾਰੀ ਬਾਰੇ ਲਾਭਦਾਇਕ ਜਾਣਕਾਰੀ ਲੈਂਦੀਆਂ ਹਨ।
ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੇ ਮੁੱਖ ਲਾਭ:
- ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣਾ: ਸਿਸਟਮਾਂ, ਨੈੱਟਵਰਕਾਂ ਅਤੇ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਪਛਾਣ ਕੇ ਉਹਨਾਂ ਨੂੰ ਵਰਤੇ ਜਾਣ ਤੋਂ ਪਹਿਲਾਂ ਠੀਕ ਕਰਨ ਵਿੱਚ ਮਦਦ।
- ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣਾਂ ਦੀ ਜਾਂਚ: ਨਿਯੰਤਰਣ ਕਿੰਨੇ ਕਾਰਗਰ ਹਨ ਇਹ ਪਰਖ ਕੇ ਇਹ ਯਕੀਨੀ ਬਣਾਉਣਾ ਕਿ ਸਿਸਟਮ ਢੰਗ ਨਾਲ ਸੁਰੱਖਿਅਤ ਹਨ।
- ਘਟਨਾ ਜਵਾਬ ਸੁਧਾਰਨਾ: ਘਟਨਾ ਜਵਾਬ ਯੋਜਨਾਵਾਂ ਵਿੱਚ ਖਾਮੀਆਂ ਲੱਭਣਾ ਅਤੇ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਪਛਾਣਨ, ਜਵਾਬ ਦੇਣ ਅਤੇ ਮੁੜ ਸਧਾਰਨ ਹੋਣ ਦੀ ਸਮਰੱਥਾ ਵਧਾਉਣਾ।
ਇਹਨਾਂ ਲਾਭਾਂ ਤੋਂ ਇਲਾਵਾ, ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਸੰਸਥਾਵਾਂ ਨੂੰ ਨਿਯਮਕ ਲੋੜਾਂ ਪੂਰੀਆਂ ਕਰਨ, ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟਾ ਬਚਾਉਣ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਯਤਨਾਂ ਵਿੱਚ ਬਣਦੀ ਸਾਵਧਾਨੀ ਦਿਖਾਉਣ ਵਿੱਚ ਵੀ ਮਦਦ ਕਰਦੀ ਹੈ।
ਸੁਝਾਅ: ਆਪਣੇ ਸੁਰੱਖਿਆ ਉਪਾਵਾਂ ਦੀ ਲਗਾਤਾਰ ਕਾਰਗੁਜ਼ਾਰੀ ਯਕੀਨੀ ਬਣਾਉਣ ਲਈ ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਨੂੰ ਸੰਸਥਾ ਦੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਦਾ ਅਟੁੱਟ ਹਿੱਸਾ ਬਣਾਓ।
ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੇ ਲਾਭ
ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਸੰਸਥਾ ਦੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਮਜ਼ਬੂਤ ਕਰਨ ਲਈ ਕਈ ਲਾਭ ਦਿੰਦੀ ਹੈ। ਨਿਯਮਤ ਟੈਸਟਾਂ ਨਾਲ ਸੰਸਥਾਵਾਂ:
ਕਮਜ਼ੋਰੀਆਂ ਪਛਾਣ ਸਕਦੀਆਂ ਹਨ: ਸਿਸਟਮਾਂ, ਨੈੱਟਵਰਕਾਂ ਅਤੇ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਸਾਹਮਣੇ ਆਉਂਦੀਆਂ ਹਨ। ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰ ਅਸਲ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਕਰਕੇ ਉਹ ਖਾਮੀਆਂ ਲੱਭ ਸਕਦੇ ਹਨ ਜਿਨ੍ਹਾਂ ਦਾ ਹਮਲਾਵਰ ਫਾਇਦਾ ਲੈ ਸਕਦੇ ਹਨ।
ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣ ਪਰਖ ਸਕਦੀਆਂ ਹਨ: ਵੱਖ-ਵੱਖ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਕਰਕੇ ਰੱਖਿਆ ਦੀ ਮਜ਼ਬੂਤੀ ਜਾਂਚੀ ਜਾਂਦੀ ਹੈ ਅਤੇ ਸੁਧਾਰ ਦੀ ਲੋੜ ਵਾਲੇ ਖੇਤਰ ਲੱਭੇ ਜਾਂਦੇ ਹਨ।
ਸੁਰੱਖਿਆ ਨਿਵੇਸ਼ ਦੀ ਪੁਸ਼ਟੀ ਕਰ ਸਕਦੀਆਂ ਹਨ: ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣ ਨਾਲ ਸਭ ਤੋਂ ਅਹਿਮ ਖੇਤਰਾਂ ਲਈ ਸਰੋਤਾਂ ਅਤੇ ਨਿਵੇਸ਼ਾਂ ਦੀ ਤਰਜੀਹ ਤੈਅ ਕੀਤੀ ਜਾ ਸਕਦੀ ਹੈ।
ਜੋਖਮ ਘਟਾ ਸਕਦੀਆਂ ਹਨ: ਕਮਜ਼ੋਰੀਆਂ ਪਹਿਲਾਂ ਪਛਾਣ ਕੇ ਠੀਕ ਕਰਨ ਨਾਲ ਸਫਲ ਹਮਲਿਆਂ ਅਤੇ ਕੰਮਕਾਜ ਜਾਂ ਸਾਖ ਉੱਤੇ ਪੈਣ ਵਾਲੇ ਅਸਰ ਦੀ ਸੰਭਾਵਨਾ ਘਟਦੀ ਹੈ।
ਨਿਯਮਾਂ ਦੀ ਪਾਲਣਾ ਕਰ ਸਕਦੀਆਂ ਹਨ: ਕਈ ਨਿਯਮਕ ਢਾਂਚੇ ਪਾਲਣਾ ਦੇ ਯਤਨਾਂ ਵਜੋਂ ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟ ਮੰਗਦੇ ਹਨ। ਟੈਸਟਾਂ ਰਾਹੀਂ ਸੰਸਥਾਵਾਂ ਸੁਰੱਖਿਆ ਅਤੇ ਪਾਲਣਾ ਪ੍ਰਤੀ ਆਪਣੀ ਵਚਨਬੱਧਤਾ ਦਿਖਾ ਸਕਦੀਆਂ ਹਨ।
ਘਟਨਾ ਜਵਾਬ ਸੁਧਾਰ ਸਕਦੀਆਂ ਹਨ: ਅਸਲ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਕਰਕੇ ਜਵਾਬ ਪ੍ਰਕਿਰਿਆਵਾਂ ਦੀਆਂ ਖਾਮੀਆਂ ਲੱਭੀਆਂ ਅਤੇ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਪਛਾਣਨ, ਜਵਾਬ ਦੇਣ ਅਤੇ ਮੁੜ ਠੀਕ ਹੋਣ ਦੀਆਂ ਯੋਜਨਾਵਾਂ ਬਣਾਈਆਂ ਜਾਂਦੀਆਂ ਹਨ।
ਸੁਰੱਖਿਆ ਜਾਗਰੂਕਤਾ ਵਧਾ ਸਕਦੀਆਂ ਹਨ: ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੀ ਅਹਿਮੀਅਤ, ਸੰਭਾਵੀ ਖਤਰਿਆਂ ਅਤੇ ਸੁਰੱਖਿਅਤ ਮਾਹੌਲ ਬਣਾਈ ਰੱਖਣ ਵਿੱਚ ਆਪਣੀ ਭੂਮਿਕਾ ਬਾਰੇ ਸਿੱਖਿਆ ਮਿਲਦੀ ਹੈ।
ਹਮਲਾਵਰਾਂ ਤੋਂ ਅੱਗੇ ਰਹਿ ਸਕਦੀਆਂ ਹਨ: ਸਿਸਟਮਾਂ ਅਤੇ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀ ਲਗਾਤਾਰ ਜਾਂਚ ਨਾਲ ਹਮਲਾਵਰਾਂ ਦੇ ਵਰਤਣ ਤੋਂ ਪਹਿਲਾਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭ ਕੇ ਦੂਰ ਕੀਤੀਆਂ ਜਾਂਦੀਆਂ ਹਨ।
ਸੰਖੇਪ ਵਿੱਚ, ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਸੰਸਥਾ ਦੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਦਾ ਅਹਿਮ ਹਿੱਸਾ ਹੈ। ਇਸ ਨਾਲ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭੀਆਂ ਜਾਂਦੀਆਂ ਹਨ, ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣ ਅਤੇ ਨਿਵੇਸ਼ ਪਰਖੇ ਜਾਂਦੇ ਹਨ, ਜੋਖਮ ਘਟਦੇ ਹਨ, ਨਿਯਮਕ ਪਾਲਣਾ ਵਿੱਚ ਮਦਦ ਮਿਲਦੀ ਹੈ, ਘਟਨਾ ਜਵਾਬ ਅਤੇ ਜਾਗਰੂਕਤਾ ਸੁਧਰਦੀ ਹੈ ਅਤੇ ਹਮਲਾਵਰਾਂ ਤੋਂ ਅੱਗੇ ਰਹਿਣ ਵਿੱਚ ਮਦਦ ਮਿਲਦੀ ਹੈ।
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੀਆਂ ਆਮ ਤਕਨੀਕਾਂ
ਸਿਸਟਮ ਜਾਂ ਨੈੱਟਵਰਕ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣ ਲਈ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਵਿੱਚ ਕਈ ਤਕਨੀਕਾਂ ਵਰਤੀਆਂ ਜਾਂਦੀਆਂ ਹਨ। ਸੰਸਥਾ ਦੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਸੁਰੱਖਿਆ ਲਈ ਇਹ ਲੋੜੀਂਦੀਆਂ ਹਨ। ਨੈੱਟਵਰਕ ਸਕੈਨਿੰਗ ਮੁੱਖ ਤਕਨੀਕਾਂ ਵਿੱਚੋਂ ਇੱਕ ਹੈ। ਇਸ ਵਿੱਚ ਨੈੱਟਵਰਕ ਸਕੈਨ ਕਰਕੇ ਖੁੱਲ੍ਹੇ ਪੋਰਟ, ਸੇਵਾਵਾਂ ਅਤੇ ਹਮਲਾਵਰਾਂ ਲਈ ਸੰਭਾਵੀ ਦਾਖਲਾ ਰਸਤੇ ਲੱਭੇ ਜਾਂਦੇ ਹਨ।
ਇੱਕ ਹੋਰ ਆਮ ਤਕਨੀਕ ਕਮਜ਼ੋਰੀ ਮੁਲਾਂਕਣ ਹੈ। ਇਸ ਵਿੱਚ ਸਿਸਟਮ ਜਾਂ ਨੈੱਟਵਰਕ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭ ਕੇ ਉਹਨਾਂ ਦੀ ਜਾਂਚ ਹੁੰਦੀ ਹੈ। ਸੰਭਾਵੀ ਖਾਮੀਆਂ ਪਛਾਣਨ ਲਈ ਸਾਫਟਵੇਅਰ ਕੌਂਫਿਗਰੇਸ਼ਨ, ਪੈਚ ਪੱਧਰ ਅਤੇ ਸਿਸਟਮ ਸੈਟਿੰਗਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕੀਤਾ ਜਾਂਦਾ ਹੈ।
ਕਮਜ਼ੋਰੀ ਦਾ ਸ਼ੋਸ਼ਣ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੀ ਅਹਿਮ ਤਕਨੀਕ ਹੈ। ਇਸ ਵਿੱਚ ਪਛਾਣੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਵਰਤ ਕੇ ਸਿਸਟਮ ਤੱਕ ਬਿਨਾਂ ਇਜਾਜ਼ਤ ਪਹੁੰਚ ਜਾਂ ਕੰਟਰੋਲ ਹਾਸਲ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਹੁੰਦੀ ਹੈ। ਇਸ ਨਾਲ ਕਮਜ਼ੋਰੀ ਦੇ ਅਸਰ ਅਤੇ ਮੌਜੂਦਾ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣਾਂ ਦੀ ਕਾਰਗੁਜ਼ਾਰੀ ਪਰਖੀ ਜਾਂਦੀ ਹੈ।
ਸ਼ੋਸ਼ਣ ਤੋਂ ਬਾਅਦ ਦੀਆਂ ਗਤੀਵਿਧੀਆਂ ਵਿੱਚ ਸਮਝੌਤਾ ਕੀਤੇ ਸਿਸਟਮ ਉੱਤੇ ਪਹੁੰਚ ਬਣਾਈ ਰੱਖਣਾ ਅਤੇ ਹੋਰ ਜਾਣਕਾਰੀ ਇਕੱਠੀ ਕਰਨਾ ਸ਼ਾਮਲ ਹੈ। ਇਸ ਨਾਲ ਅਸਲ ਹਾਲਾਤਾਂ ਦੀ ਨਕਲ ਹੁੰਦੀ ਹੈ ਅਤੇ ਹਮਲਾਵਰ ਵੱਲੋਂ ਹੋ ਸਕਦੇ ਨੁਕਸਾਨ ਦਾ ਅੰਦਾਜ਼ਾ ਲੱਗਦਾ ਹੈ।
ਅਖੀਰ ਵਿੱਚ, ਰਿਪੋਰਟਿੰਗ ਅਤੇ ਸੁਧਾਰ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦਾ ਜ਼ਰੂਰੀ ਹਿੱਸਾ ਹੈ। ਇਸ ਵਿੱਚ ਨਤੀਜੇ ਦਰਜ ਕਰਨਾ, ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਤਰਜੀਹ ਤੈਅ ਕਰਨਾ ਅਤੇ ਸੁਧਾਰ ਲਈ ਸਿਫ਼ਾਰਸ਼ਾਂ ਦੇਣਾ ਸ਼ਾਮਲ ਹੈ। ਇਸ ਨਾਲ ਸੰਸਥਾਵਾਂ ਖਾਮੀਆਂ ਦੂਰ ਕਰਕੇ ਆਪਣੀ ਸਮੁੱਚੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਸੁਧਾਰ ਸਕਦੀਆਂ ਹਨ।
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਕਰਨ ਦੀਆਂ ਚੁਣੌਤੀਆਂ
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਸੰਸਥਾਵਾਂ ਲਈ ਕਈ ਚੁਣੌਤੀਆਂ ਪੈਦਾ ਕਰ ਸਕਦੀ ਹੈ। ਇੱਕ ਮੁੱਖ ਚੁਣੌਤੀ ਟੈਸਟ ਢੰਗ ਨਾਲ ਕਰਨ ਲਈ ਹੁਨਰਮੰਦ ਅਤੇ ਤਜਰਬੇਕਾਰ ਪੇਸ਼ੇਵਰਾਂ ਦੀ ਲੋੜ ਹੈ। ਸੁਰੱਖਿਆ ਉਪਾਅ ਲਗਾਤਾਰ ਬਦਲਦੇ ਰਹਿੰਦੇ ਹਨ , ਇਸ ਲਈ ਟੈਸਟਰਾਂ ਨੂੰ ਨਵੀਆਂ ਤਕਨੀਕਾਂ ਅਤੇ ਟੂਲਾਂ ਨਾਲ ਅੱਪਡੇਟ ਰਹਿਣਾ ਚਾਹੀਦਾ ਹੈ। ਆਧੁਨਿਕ IT ਢਾਂਚਿਆਂ ਦੀ ਜਟਿਲਤਾ ਕਾਰਨ ਸਾਰੀਆਂ ਸੰਭਾਵੀ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣੀਆਂ ਔਖੀਆਂ ਹੋ ਸਕਦੀਆਂ ਹਨ। ਇਸ ਲਈ ਕਈ ਸਿਸਟਮਾਂ ਅਤੇ ਤਕਨੀਕਾਂ ਦਾ ਡੂੰਘਾ ਗਿਆਨ ਚਾਹੀਦਾ ਹੈ। ਟੈਸਟ ਦੌਰਾਨ ਆਮ ਕਾਰੋਬਾਰੀ ਕੰਮਕਾਜ ਵਿੱਚ ਰੁਕਾਵਟ ਦਾ ਖਤਰਾ ਵੀ ਰਹਿੰਦਾ ਹੈ। ਮਾੜਾ ਅਸਰ ਘਟਾਉਣ ਲਈ ਸੰਸਥਾਵਾਂ ਨੂੰ ਟੈਸਟ ਦੀ ਯੋਜਨਾ ਅਤੇ ਸਮਾਂ-ਸੂਚੀ ਧਿਆਨ ਨਾਲ ਬਣਾਉਣੀ ਚਾਹੀਦੀ ਹੈ। ਅਖੀਰ ਵਿੱਚ, ਰਿਪੋਰਟਿੰਗ ਅਤੇ ਸੁਧਾਰ ਦਾ ਪੜਾਅ ਵੀ ਔਖਾ ਹੋ ਸਕਦਾ ਹੈ, ਕਿਉਂਕਿ ਲੱਭੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਸੁਧਾਰ ਦੀਆਂ ਸਿਫ਼ਾਰਸ਼ਾਂ ਸਪਸ਼ਟ ਤੌਰ ਤੇ ਦੱਸਣੀਆਂ ਲਾਜ਼ਮੀ ਹਨ।
ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਲਈ ਚੰਗੇ ਅਮਲ
ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਲਈ ਧਿਆਨ ਨਾਲ ਯੋਜਨਾ, ਟੈਸਟ ਅਤੇ ਵਿਸ਼ਲੇਸ਼ਣ ਲੋੜੀਂਦੇ ਹਨ। ਚੰਗੇ ਅਮਲ ਅਪਣਾਉਣ ਨਾਲ ਟੈਸਟ ਪੂਰਾ ਅਤੇ ਕਾਰਗਰ ਰਹਿੰਦਾ ਹੈ। ਸਫਲ ਟੈਸਟ ਲਈ ਕੁਝ ਮੁੱਖ ਅਮਲ:
ਸਪਸ਼ਟ ਉਦੇਸ਼ ਤੈਅ ਕਰੋ: ਟੈਸਟ ਸ਼ੁਰੂ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਟੀਚੇ ਅਤੇ ਉਦੇਸ਼ ਸਾਫ਼ ਤੌਰ ਤੇ ਤੈਅ ਕਰੋ। ਇਸ ਨਾਲ ਟੈਸਟ ਦਾ ਕੰਮ ਕੇਂਦਰਿਤ ਰਹਿੰਦਾ ਹੈ ਅਤੇ ਸੰਸਥਾ ਦੀਆਂ ਸੁਰੱਖਿਆ ਲੋੜਾਂ ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੈ।
ਪੂਰਾ ਦਾਇਰਾ ਤੈਅ ਕਰੋ: ਅਣਚਾਹੇ ਨਤੀਜੇ ਰੋਕਣ ਲਈ ਟੈਸਟ ਦਾ ਦਾਇਰਾ ਨਿਰਧਾਰਤ ਕਰੋ। ਇਸ ਵਿੱਚ ਜਾਂਚੇ ਜਾਣ ਵਾਲੇ ਸਿਸਟਮ, ਨੈੱਟਵਰਕ ਅਤੇ ਐਪਲੀਕੇਸ਼ਨਾਂ ਅਤੇ ਸਾਰੀਆਂ ਸੀਮਾਵਾਂ ਸ਼ਾਮਲ ਹੋਣੀਆਂ ਚਾਹੀਦੀਆਂ ਹਨ।
ਆਟੋਮੈਟਿਕ ਅਤੇ ਮੈਨੂਅਲ ਟੈਸਟ ਇਕੱਠੇ ਵਰਤੋ: ਆਟੋਮੈਟਿਕ ਟੂਲ ਆਮ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ, ਜਦਕਿ ਜਟਿਲ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣ ਅਤੇ ਅਸਲ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਲਈ ਮੈਨੂਅਲ ਜਾਂਚ ਵੀ ਚਾਹੀਦੀ ਹੈ।
ਨਵੇਂ ਖਤਰਿਆਂ ਅਤੇ ਕਮਜ਼ੋਰੀਆਂ ਬਾਰੇ ਅੱਪਡੇਟ ਰਹੋ: ਸਾਈਬਰ ਖਤਰੇ ਬਦਲਦੇ ਰਹਿੰਦੇ ਹਨ ਅਤੇ ਨਵੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨਿਯਮਤ ਤੌਰ ਤੇ ਸਾਹਮਣੇ ਆਉਂਦੀਆਂ ਹਨ। ਪੂਰੀ ਜਾਂਚ ਲਈ ਟੈਸਟਰਾਂ ਨੂੰ ਨਵੇਂ ਖਤਰਿਆਂ, ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਹਮਲੇ ਦੀਆਂ ਤਕਨੀਕਾਂ ਬਾਰੇ ਜਾਣਕਾਰੀ ਰੱਖਣੀ ਚਾਹੀਦੀ ਹੈ।
ਨਤੀਜੇ ਦਰਜ ਕਰੋ ਅਤੇ ਸਪਸ਼ਟ ਦੱਸੋ: ਟੈਸਟ ਮਗਰੋਂ ਨਤੀਜਿਆਂ ਨੂੰ ਸਹੀ ਤਰ੍ਹਾਂ ਦਰਜ ਕਰੋ ਅਤੇ ਸਬੰਧਤ ਲੋਕਾਂ ਤੱਕ ਪਹੁੰਚਾਓ। ਰਿਪੋਰਟ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ, ਉਹਨਾਂ ਦੇ ਸੰਭਾਵੀ ਅਸਰ ਅਤੇ ਸੁਧਾਰ ਦੇ ਸੁਝਾਅ ਸਾਫ਼ ਤੇ ਸੰਖੇਪ ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ।
ਨਿਯਮਤ ਮੁੜ ਜਾਂਚ ਅਤੇ ਮੁਲਾਂਕਣ ਕਰੋ: ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟ ਇੱਕ ਵਾਰੀ ਦਾ ਕੰਮ ਨਹੀਂ ਹੈ। ਕਮਜ਼ੋਰੀਆਂ ਠੀਕ ਹੋਈਆਂ ਹਨ ਅਤੇ ਨਵੀਆਂ ਤਾਂ ਨਹੀਂ ਆਈਆਂ, ਇਹ ਪੱਕਾ ਕਰਨ ਲਈ ਸਿਸਟਮਾਂ ਅਤੇ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀ ਮੁੜ ਜਾਂਚ ਕਰੋ। ਇਸ ਨਾਲ ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਬਣੀ ਰਹਿੰਦੀ ਹੈ ਅਤੇ ਜੋਖਮ ਘਟਦਾ ਹੈ।
ਇਹਨਾਂ ਚੰਗੇ ਅਮਲਾਂ ਨਾਲ ਸੰਸਥਾਵਾਂ ਆਪਣੀ ਸਾਈਬਰ ਰੱਖਿਆ ਮਜ਼ਬੂਤ ਕਰਦੀਆਂ ਹਨ ਅਤੇ ਹਮਲਾਵਰਾਂ ਵੱਲੋਂ ਵਰਤਣ ਤੋਂ ਪਹਿਲਾਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭ ਕੇ ਠੀਕ ਕਰ ਸਕਦੀਆਂ ਹਨ।
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੀ ਪ੍ਰਕਿਰਿਆ
ਯੋਜਨਾ ਅਤੇ ਦਾਇਰਾ ਤੈਅ ਕਰਨਾ
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੀ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਯੋਜਨਾ ਅਤੇ ਦਾਇਰਾ ਤੈਅ ਕਰਨਾ ਅਹਿਮ ਪੜਾਅ ਹੈ। ਇਸ ਵਿੱਚ ਟੈਸਟ ਦੇ ਉਦੇਸ਼, ਦਾਇਰਾ ਅਤੇ ਸੀਮਾਵਾਂ ਤੈਅ ਹੁੰਦੀਆਂ ਹਨ। ਪੂਰੀ ਯੋਜਨਾ ਟੈਸਟ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਅਤੇ ਕੁਸ਼ਲਤਾ ਨਾਲ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ। ਯੋਜਨਾ ਅਤੇ ਦਾਇਰੇ ਦੌਰਾਨ ਇਹ ਗੱਲਾਂ ਵੇਖੋ:
- ਜਾਂਚੇ ਜਾਣ ਵਾਲੇ ਟੀਚਾ ਸਿਸਟਮ ਅਤੇ ਸਰੋਤ ਪਛਾਣੋ, ਅੰਦਰੂਨੀ ਅਤੇ ਬਾਹਰੀ ਦੋਵੇਂ।
- ਟੈਸਟ ਵਿਧੀ ਤੈਅ ਕਰੋ, ਜਿਵੇਂ ਬਲੈਕ-ਬਾਕਸ, ਵ੍ਹਾਈਟ-ਬਾਕਸ ਜਾਂ ਗ੍ਰੇ-ਬਾਕਸ ਟੈਸਟਿੰਗ।
- ਕੰਮ ਦੇ ਨਿਯਮ ਤੈਅ ਕਰੋ, ਤਾਂ ਜੋ ਟੈਸਟਰਾਂ ਅਤੇ ਸੰਸਥਾ ਵਿਚਕਾਰ ਗੱਲਬਾਤ ਅਤੇ ਉਮੀਦਾਂ ਸਪਸ਼ਟ ਹੋਣ।
- ਟੈਸਟ ਦੀ ਸਮਾਂ-ਸੂਚੀ ਬਣਾਓ, ਤਾਂ ਜੋ ਹਰ ਪੜਾਅ ਲਈ ਕਾਫ਼ੀ ਸਮਾਂ ਹੋਵੇ।
- ਸੰਸਥਾ ਦੇ ਸਿਸਟਮਾਂ ਅਤੇ ਕੰਮਕਾਜ ਉੱਤੇ ਸੰਭਾਵੀ ਅਸਰ ਵੇਖੋ।
ਸੁਝਾਅ: ਸੰਸਥਾ ਦੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਅਤੇ ਟੀਚਿਆਂ ਦੀ ਪੂਰੀ ਸਮਝ ਲਈ IT, ਸੁਰੱਖਿਆ ਅਤੇ ਪ੍ਰਬੰਧਨ ਸਮੇਤ ਵੱਖ-ਵੱਖ ਵਿਭਾਗਾਂ ਦੇ ਲੋਕਾਂ ਨੂੰ ਸ਼ਾਮਲ ਕਰੋ।
ਯੋਜਨਾ ਅਤੇ ਦਾਇਰਾ ਤੈਅ ਹੋ ਜਾਣ ਤੋਂ ਬਾਅਦ ਟੈਸਟਰ ਅਗਲੇ ਪੜਾਅ ਉੱਤੇ ਜਾ ਸਕਦੇ ਹਨ।
ਰੀਕਨੈਸੈਂਸ ਅਤੇ ਜਾਣਕਾਰੀ ਇਕੱਠੀ ਕਰਨਾ
ਰੀਕਨੈਸੈਂਸ ਅਤੇ ਜਾਣਕਾਰੀ ਇਕੱਠੀ ਕਰਨਾ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੀ ਅਹਿਮ ਅਵਸਥਾ ਹੈ। ਸੰਭਾਵੀ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣ ਲਈ ਟੀਚਾ ਸਿਸਟਮ ਜਾਂ ਨੈੱਟਵਰਕ ਬਾਰੇ ਵੱਧ ਤੋਂ ਵੱਧ ਜਾਣਕਾਰੀ ਇਕੱਠੀ ਕੀਤੀ ਜਾਂਦੀ ਹੈ। ਇਸ ਨਾਲ ਟੈਸਟਰ ਟੀਚੇ ਨੂੰ ਚੰਗੀ ਤਰ੍ਹਾਂ ਸਮਝਦੇ ਹਨ ਅਤੇ ਅਗਲੇ ਕਦਮਾਂ ਦੀ ਯੋਜਨਾ ਬਣਾਉਂਦੇ ਹਨ।
ਇਸ ਪੜਾਅ ਵਿੱਚ ਜਾਣਕਾਰੀ ਇਕੱਠੀ ਕਰਨ ਲਈ ਕਈ ਤਕਨੀਕਾਂ ਅਤੇ ਟੂਲ ਵਰਤੇ ਜਾਂਦੇ ਹਨ:
- ਓਪਨ-ਸੋਰਸ ਇੰਟੈਲੀਜੈਂਸ (OSINT): ਸੋਸ਼ਲ ਮੀਡੀਆ, ਆਨਲਾਈਨ ਫੋਰਮਾਂ ਅਤੇ ਖੋਜ ਇੰਜਣਾਂ ਵਰਗੇ ਜਨਤਕ ਸਰੋਤਾਂ ਤੋਂ ਜਾਣਕਾਰੀ ਲੈਣਾ।
- ਨੈੱਟਵਰਕ ਸਕੈਨਿੰਗ: ਟੀਚਾ ਨੈੱਟਵਰਕ ਉੱਤੇ ਸਰਗਰਮ ਹੋਸਟ, ਖੁੱਲ੍ਹੇ ਪੋਰਟ ਅਤੇ ਚੱਲ ਰਹੀਆਂ ਸੇਵਾਵਾਂ ਲੱਭਣਾ।
- DNS ਐਨਿਊਮੇਰੇਸ਼ਨ: ਟੀਚੇ ਦੇ ਡੋਮੇਨ ਨਾਂ, IP ਪਤਿਆਂ ਅਤੇ ਸਬੰਧਤ ਸੇਵਾਵਾਂ ਬਾਰੇ ਜਾਣਕਾਰੀ ਲੈਣਾ।
- ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ: ਫਿਸ਼ਿੰਗ ਜਾਂ ਕਿਸੇ ਹੋਰ ਦਾ ਰੂਪ ਧਾਰਨ ਵਰਗੀਆਂ ਚਾਲਾਂ ਅਤੇ ਧੋਖੇ ਨਾਲ ਜਾਣਕਾਰੀ ਲੈਣਾ।
ਟੈਸਟਰਾਂ ਨੂੰ ਰੀਕਨੈਸੈਂਸ ਅਤੇ ਜਾਣਕਾਰੀ ਇਕੱਠੀ ਕਰਨ ਦਾ ਕੰਮ ਨੈਤਿਕ ਤਰੀਕੇ ਨਾਲ ਅਤੇ ਕਾਨੂੰਨੀ ਹੱਦਾਂ ਅੰਦਰ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ। ਉਹਨਾਂ ਨੂੰ ਢੰਗ ਦੀ ਮਨਜ਼ੂਰੀ ਲੈਣੀ ਚਾਹੀਦੀ ਹੈ ਅਤੇ ਇਹ ਯਕੀਨੀ ਬਣਾਉਣਾ ਚਾਹੀਦਾ ਹੈ ਕਿ ਉਹਨਾਂ ਦੇ ਕੰਮ ਨਾਲ ਨੁਕਸਾਨ ਜਾਂ ਨਿੱਜਤਾ ਦੀ ਉਲੰਘਣਾ ਨਾ ਹੋਵੇ।
ਤਕਨੀਕੀ ਪੱਖਾਂ ਤੋਂ ਇਲਾਵਾ, ਚੰਗੇ ਵਿਸ਼ਲੇਸ਼ਣ ਅਤੇ ਖੋਜ ਦੇ ਹੁਨਰ ਵੀ ਲੋੜੀਂਦੇ ਹਨ। ਇਕੱਠੇ ਕੀਤੇ ਡਾਟੇ ਨੂੰ ਸਮਝਣਾ ਸੰਭਾਵੀ ਕਮਜ਼ੋਰੀਆਂ ਪਛਾਣਨ ਅਤੇ ਅਗਲੇ ਕਦਮਾਂ ਦੀ ਯੋਜਨਾ ਲਈ ਅਹਿਮ ਹੈ।
ਚੰਗੀ ਤਰ੍ਹਾਂ ਕੀਤਾ ਰੀਕਨੈਸੈਂਸ ਅਤੇ ਜਾਣਕਾਰੀ ਇਕੱਠੀ ਕਰਨਾ ਸਫਲ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟ ਦੀ ਨੀਂਹ ਹੈ। ਇਸ ਨਾਲ ਲਾਭਦਾਇਕ ਜਾਣਕਾਰੀ ਮਿਲਦੀ ਹੈ ਅਤੇ ਟੈਸਟਰ ਸੋਚ-ਸਮਝ ਕੇ ਫੈਸਲੇ ਕਰ ਸਕਦਾ ਹੈ।
ਕਮਜ਼ੋਰੀ ਮੁਲਾਂਕਣ
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਪ੍ਰਕਿਰਿਆ ਦਾ ਅਹਿਮ ਪੜਾਅ ਕਮਜ਼ੋਰੀ ਮੁਲਾਂਕਣ ਹੈ। ਇਸ ਵਿੱਚ ਸਿਸਟਮ ਜਾਂ ਨੈੱਟਵਰਕ ਦੀਆਂ ਸੰਭਾਵੀ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭ ਕੇ ਉਹਨਾਂ ਦੀ ਜਾਂਚ ਹੁੰਦੀ ਹੈ। ਪੂਰੇ ਮੁਲਾਂਕਣ ਰਾਹੀਂ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰ ਹਮਲਾਵਰਾਂ ਵੱਲੋਂ ਵਰਤੀਆਂ ਜਾ ਸਕਣ ਵਾਲੀਆਂ ਖਾਮੀਆਂ ਸਮਝਦੇ ਹਨ। ਜੋਖਮ ਘਟਾਉਣ ਅਤੇ ਸਮੁੱਚੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਮਜ਼ਬੂਤ ਕਰਨ ਲਈ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣਾ ਲਾਜ਼ਮੀ ਹੈ।
ਸ਼ੋਸ਼ਣ ਅਤੇ ਸ਼ੋਸ਼ਣ ਤੋਂ ਬਾਅਦ ਦੀ ਕਾਰਵਾਈ
ਸ਼ੋਸ਼ਣ ਅਤੇ ਇਸ ਤੋਂ ਬਾਅਦ ਦੀ ਕਾਰਵਾਈ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੇ ਅਹਿਮ ਪੜਾਅ ਹਨ। ਸ਼ੋਸ਼ਣ ਦੌਰਾਨ ਟੈਸਟਰ ਮੁਲਾਂਕਣ ਵਿੱਚ ਲੱਭੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਵਰਤਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਦਾ ਹੈ। ਇਸ ਵਿੱਚ ਟੀਚਾ ਸਿਸਟਮ ਜਾਂ ਨੈੱਟਵਰਕ ਤੱਕ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਜਾਂ ਕੰਟਰੋਲ ਹਾਸਲ ਕਰਨਾ ਸ਼ਾਮਲ ਹੈ। ਉਦੇਸ਼ ਅਸਲ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਕਰਨਾ ਅਤੇ ਸਫਲ ਸ਼ੋਸ਼ਣ ਦੇ ਅਸਰ ਨੂੰ ਪਰਖਣਾ ਹੈ।
ਸ਼ੋਸ਼ਣ ਮਗਰੋਂ ਟੈਸਟਰ ਸਮਝੌਤਾ ਕੀਤੇ ਸਿਸਟਮ ਜਾਂ ਨੈੱਟਵਰਕ ਉੱਤੇ ਪਹੁੰਚ ਬਣਾਈ ਰੱਖਣ ਅਤੇ ਅਧਿਕਾਰ ਵਧਾਉਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਦਾ ਹੈ। ਇਹ ਪੜਾਅ ਉਸ ਮਾਹਰ ਹਮਲਾਵਰ ਦੇ ਕੰਮਾਂ ਦੀ ਨਕਲ ਕਰਦਾ ਹੈ ਜਿਸ ਨੇ ਟੀਚਾ ਵਾਤਾਵਰਣ ਵਿੱਚ ਸੰਨ੍ਹ ਲਾ ਲਈ ਹੋਵੇ। ਸਿਸਟਮ ਦੀ ਹੋਰ ਜਾਂਚ ਕਰਕੇ ਵਾਧੂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭੀਆਂ, ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਇਕੱਠੀ ਕੀਤੀ ਅਤੇ ਸੰਭਾਵੀ ਨੁਕਸਾਨ ਦਾ ਅੰਦਾਜ਼ਾ ਲਾਇਆ ਜਾ ਸਕਦਾ ਹੈ।
ਇਹ ਕੰਮ ਕਰਨ ਲਈ ਟੈਸਟਰ ਕਈ ਟੂਲ ਅਤੇ ਤਕਨੀਕਾਂ ਵਰਤਦੇ ਹਨ:
- ਐਕਸਪਲੋਇਟ ਫਰੇਮਵਰਕ: Metasploit ਵਰਗੇ ਫਰੇਮਵਰਕ ਪਹਿਲਾਂ ਤੋਂ ਬਣੇ ਐਕਸਪਲੋਇਟ ਅਤੇ ਪੇਲੋਡ ਦਿੰਦੇ ਹਨ, ਜਿਨ੍ਹਾਂ ਨਾਲ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਜਾਂਚ ਕੀਤੀ ਜਾ ਸਕਦੀ ਹੈ।
- ਅਧਿਕਾਰ ਵਧਾਉਣ ਦੀਆਂ ਤਕਨੀਕਾਂ: ਟੈਸਟਰ ਗਲਤ ਕੌਂਫਿਗਰੇਸ਼ਨ ਜਾਂ ਕਮਜ਼ੋਰ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਦਾ ਫਾਇਦਾ ਲੈ ਕੇ ਸਮਝੌਤਾ ਕੀਤੇ ਸਿਸਟਮ ਵਿੱਚ ਆਪਣੇ ਅਧਿਕਾਰ ਵਧਾਉਂਦੇ ਹਨ।
- ਪਿਵਟਿੰਗ: ਟੀਚਾ ਨੈੱਟਵਰਕ ਦੇ ਹੋਰ ਸਿਸਟਮਾਂ ਤੱਕ ਪਹੁੰਚਣ ਲਈ ਸਮਝੌਤਾ ਕੀਤੇ ਸਿਸਟਮ ਨੂੰ ਵਿਚਕਾਰਲੇ ਪੜਾਅ ਵਜੋਂ ਵਰਤਣਾ।
ਟੈਸਟਰਾਂ ਨੂੰ ਸ਼ੋਸ਼ਣ ਅਤੇ ਇਸ ਤੋਂ ਬਾਅਦ ਦੇ ਕੰਮ ਸਾਵਧਾਨੀ ਨਾਲ ਕਰਨੇ ਅਤੇ ਨੈਤਿਕ ਹਦਾਇਤਾਂ ਮੰਨਣੀਆਂ ਚਾਹੀਦੀਆਂ ਹਨ। ਉਦੇਸ਼ ਕਾਬੂ ਹੇਠ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣਾ ਹੈ, ਟੀਚਾ ਵਾਤਾਵਰਣ ਨੂੰ ਨੁਕਸਾਨ ਪਹੁੰਚਾਉਣਾ ਜਾਂ ਕੰਮ ਰੋਕਣਾ ਨਹੀਂ। ਪੂਰੀ ਜਾਂਚ ਨਾਲ ਸੰਸਥਾਵਾਂ ਨੂੰ ਆਪਣੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਦੀ ਜਾਣਕਾਰੀ ਮਿਲਦੀ ਹੈ ਅਤੇ ਜੋਖਮ ਘਟਾਉਣ ਲਈ ਕਦਮ ਲੈਣ ਵਿੱਚ ਮਦਦ ਹੁੰਦੀ ਹੈ।
ਰਿਪੋਰਟਿੰਗ ਅਤੇ ਸੁਧਾਰ
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਮੁਕੰਮਲ ਹੋਣ ਮਗਰੋਂ ਅਗਲਾ ਅਹਿਮ ਪੜਾਅ ਰਿਪੋਰਟਿੰਗ ਅਤੇ ਸੁਧਾਰ ਹੈ। ਇਸ ਪੜਾਅ ਵਿੱਚ ਟੈਸਟ ਦੌਰਾਨ ਮਿਲੇ ਨਤੀਜੇ ਅਤੇ ਕਮਜ਼ੋਰੀਆਂ ਦਰਜ ਕਰਕੇ ਸੁਧਾਰ ਦੀਆਂ ਸਿਫ਼ਾਰਸ਼ਾਂ ਦਿੱਤੀਆਂ ਜਾਂਦੀਆਂ ਹਨ।
ਲੱਭੀਆਂ ਸਮੱਸਿਆਵਾਂ ਢੰਗ ਨਾਲ ਹੱਲ ਕਰਨ ਲਈ ਇਸ ਪੜਾਅ ਵਿੱਚ ਤਰਤੀਬਵਾਰ ਤਰੀਕਾ ਅਪਣਾਉਣਾ ਚਾਹੀਦਾ ਹੈ। ਮੁੱਖ ਕਦਮ ਇਹ ਹਨ:
ਦਸਤਾਵੇਜ਼ੀਕਰਨ: ਕਮਜ਼ੋਰੀਆਂ, ਉਹਨਾਂ ਦੇ ਅਸਰ ਅਤੇ ਸੰਭਾਵੀ ਜੋਖਮਾਂ ਦਾ ਵਿਸਥਾਰ ਨਾਲ ਵੇਰਵਾ ਦਰਜ ਕਰੋ।
ਤਰਜੀਹ ਤੈਅ ਕਰਨੀ: ਗੰਭੀਰਤਾ ਅਤੇ ਸੰਸਥਾ ਦੇ ਸਿਸਟਮਾਂ ਤੇ ਡਾਟੇ ਉੱਤੇ ਸੰਭਾਵੀ ਅਸਰ ਦੇ ਅਧਾਰ ਤੇ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤਰਜੀਹ ਦਿਓ।
ਸਿਫ਼ਾਰਸ਼ਾਂ: ਹਰ ਕਮਜ਼ੋਰੀ ਦੂਰ ਕਰਨ ਲਈ ਲੋੜੀਂਦੇ ਕਦਮ ਦੱਸੋ।
ਸਹਿਯੋਗ: ਸਫਲ ਸੁਧਾਰ ਲਈ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟ ਟੀਮ ਅਤੇ ਸੰਸਥਾ ਦੀਆਂ IT ਤੇ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਵਿਚਕਾਰ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਸਹਿਯੋਗ ਜ਼ਰੂਰੀ ਹੈ।
ਪੁਸ਼ਟੀ: ਸੁਧਾਰ ਲਾਗੂ ਹੋਣ ਮਗਰੋਂ ਮੁੜ ਜਾਂਚ ਕਰਕੇ ਉਹਨਾਂ ਦੀ ਕਾਰਗੁਜ਼ਾਰੀ ਦੀ ਪੁਸ਼ਟੀ ਕਰੋ।
ਮੁਕੰਮਲ ਕਰਨਾ: ਸਾਰੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦੂਰ ਅਤੇ ਪੁਸ਼ਟੀ ਹੋ ਜਾਣ ਮਗਰੋਂ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੀ ਪ੍ਰਕਿਰਿਆ ਮੁਕੰਮਲ ਮੰਨੀ ਜਾ ਸਕਦੀ ਹੈ।
ਸੁਝਾਅ: ਸੁਧਾਰਾਂ ਲਈ ਸਪਸ਼ਟ ਸਮਾਂ-ਸੀਮਾ ਬਣਾਓ ਅਤੇ ਇਹ ਯਕੀਨੀ ਕਰੋ ਕਿ ਹਰ ਕਮਜ਼ੋਰੀ ਨਿਰਧਾਰਤ ਸਮੇਂ ਵਿੱਚ ਦੂਰ ਹੋਵੇ।
ਰਿਪੋਰਟਿੰਗ ਅਤੇ ਸੁਧਾਰ ਦਾ ਪੜਾਅ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੀ ਸਮੁੱਚੀ ਕਾਰਗੁਜ਼ਾਰੀ ਲਈ ਅਹਿਮ ਹੈ। ਇਹ ਸੰਸਥਾਵਾਂ ਨੂੰ ਕਮਜ਼ੋਰੀਆਂ ਦੂਰ ਕਰਨ ਲਈ ਪਹਿਲਾਂ ਤੋਂ ਕਦਮ ਲੈਣ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਮਜ਼ਬੂਤ ਕਰਨ ਦੇ ਯੋਗ ਬਣਾਉਂਦਾ ਹੈ।
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੇ ਟੂਲ ਅਤੇ ਤਕਨੀਕਾਂ
ਨੈੱਟਵਰਕ ਸਕੈਨਿੰਗ ਟੂਲ
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੀ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਨੈੱਟਵਰਕ ਸਕੈਨਿੰਗ ਟੂਲ ਅਹਿਮ ਭੂਮਿਕਾ ਨਿਭਾਉਂਦੇ ਹਨ। ਇਹ ਟੂਲ ਨੈੱਟਵਰਕ ਸਕੈਨ ਅਤੇ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਕੇ ਹਮਲਾਵਰਾਂ ਵੱਲੋਂ ਵਰਤੀਆਂ ਜਾ ਸਕਣ ਵਾਲੀਆਂ ਸੰਭਾਵੀ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਦੇ ਹਨ। ਨੈੱਟਵਰਕ ਸਕੈਨ ਨਾਲ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰ ਨੈੱਟਵਰਕ ਦੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਸਮਝਦੇ ਅਤੇ ਹੋਰ ਧਿਆਨ ਜਾਂ ਸੁਧਾਰ ਦੀ ਲੋੜ ਵਾਲੇ ਖੇਤਰ ਲੱਭਦੇ ਹਨ। ਇਹ ਟੂਲ ਨੈੱਟਵਰਕ ਦੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਪੂਰੀ ਝਲਕ ਦਿੰਦੇ ਹਨ, ਜਿਸ ਵਿੱਚ ਜੁੜੇ ਡਿਵਾਈਸ, ਖੁੱਲ੍ਹੇ ਪੋਰਟ ਅਤੇ ਉਹਨਾਂ ਉੱਤੇ ਚੱਲਦੀਆਂ ਸੇਵਾਵਾਂ ਸ਼ਾਮਲ ਹਨ। ਹਮਲੇ ਦੀ ਸਤ੍ਹਾ ਅਤੇ ਹਮਲਾਵਰਾਂ ਦੇ ਸੰਭਾਵੀ ਦਾਖਲਾ ਰਸਤੇ ਸਮਝਣ ਲਈ ਇਹ ਜਾਣਕਾਰੀ ਜ਼ਰੂਰੀ ਹੈ।
ਵੈੱਬ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਸਕੈਨਰ
ਵੈੱਬ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਸਕੈਨਰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਅਹਿਮ ਟੂਲ ਹਨ। ਇਹ ਵੈੱਬ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭ ਕੇ ਸੰਭਾਵੀ ਹਮਲਿਆਂ ਤੋਂ ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟਾ ਬਚਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ। ਅਸਲ ਹੈਕਿੰਗ ਤਕਨੀਕਾਂ ਦੀ ਨਕਲ ਕਰਕੇ ਇਹ ਸਕੈਨਰ SQL injection, cross-site scripting (XSS) ਅਤੇ ਅਸੁਰੱਖਿਅਤ direct object references ਵਰਗੀਆਂ ਆਮ ਖਾਮੀਆਂ ਲੱਭ ਸਕਦੇ ਹਨ। ਇਹ ਵੈੱਬ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਬਾਰੇ ਜਾਣਕਾਰੀ ਦਿੰਦੇ ਹਨ ਅਤੇ ਜੋਖਮ ਘਟਾਉਣ ਲਈ ਪਹਿਲਾਂ ਤੋਂ ਕਦਮ ਲੈਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
ਪਾਸਵਰਡ ਕ੍ਰੈਕਿੰਗ ਟੂਲ
ਸੰਸਥਾ ਦੇ ਸਿਸਟਮਾਂ ਵਿੱਚ ਵਰਤੇ ਪਾਸਵਰਡਾਂ ਦੀ ਮਜ਼ਬੂਤੀ ਪਰਖਣ ਲਈ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਰਾਂ ਨੂੰ ਪਾਸਵਰਡ ਕ੍ਰੈਕਿੰਗ ਟੂਲ ਚਾਹੀਦੇ ਹਨ। ਇਹ ਕਮਜ਼ੋਰ ਪਾਸਵਰਡ ਅਤੇ ਸੰਭਾਵੀ ਖਾਮੀਆਂ ਲੱਭਣ ਲਈ ਵੱਖ-ਵੱਖ ਤਕਨੀਕਾਂ ਵਰਤਦੇ ਹਨ। ਅਸਲ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਕਰਕੇ ਟੈਸਟਰ ਪਾਸਵਰਡ ਨੀਤੀਆਂ ਦੀ ਕਾਰਗੁਜ਼ਾਰੀ ਜਾਂਚਦੇ ਅਤੇ ਮਜ਼ਬੂਤ ਪਾਸਵਰਡਾਂ ਦੀ ਅਹਿਮੀਅਤ ਸਬੰਧਤ ਲੋਕਾਂ ਨੂੰ ਸਮਝਾਉਂਦੇ ਹਨ।
ਵਾਇਰਲੈੱਸ ਨੈੱਟਵਰਕ ਆਡਿਟ ਟੂਲ
ਵਾਇਰਲੈੱਸ ਨੈੱਟਵਰਕ ਦੀ ਸੁਰੱਖਿਆ ਪਰਖਣ ਲਈ ਆਡਿਟ ਟੂਲ ਜ਼ਰੂਰੀ ਹਨ। ਇਹ ਮਾਹਰਾਂ ਨੂੰ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ, ਤਾਂ ਜੋ ਉਹ ਜੋਖਮ ਘਟਾਉਣ ਲਈ ਢੁਕਵੇਂ ਕਦਮ ਲੈ ਸਕਣ। Wireshark ਇੱਕ ਪ੍ਰਸਿੱਧ ਟੂਲ ਹੈ, ਜਿਸ ਨਾਲ ਨੈੱਟਵਰਕ ਟ੍ਰੈਫਿਕ ਫੜ ਕੇ ਉਸਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। ਪੈਕੇਟਾਂ ਦੀ ਵਿਸਥਾਰਪੂਰਵਕ ਜਾਣਕਾਰੀ ਰਾਹੀਂ ਮਾਹਰ ਸ਼ੱਕੀ ਜਾਂ ਨੁਕਸਾਨਦਾਇਕ ਗਤੀਵਿਧੀ ਲੱਭ ਸਕਦੇ ਹਨ।
ਇੱਕ ਹੋਰ ਅਹਿਮ ਵਾਇਰਲੈੱਸ ਆਡਿਟ ਟੂਲ Aircrack-ng ਹੈ, ਜੋ Wi-Fi ਨੈੱਟਵਰਕ ਦੀ ਸੁਰੱਖਿਆ ਜਾਂਚਣ ਲਈ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ। ਇਹ WEP ਅਤੇ WPA-PSK ਕੁੰਜੀਆਂ ਕ੍ਰੈਕ ਕਰ ਸਕਦਾ ਹੈ, ਤਾਂ ਜੋ ਨੈੱਟਵਰਕ ਦੀ ਐਨਕ੍ਰਿਪਸ਼ਨ ਮਜ਼ਬੂਤੀ ਪਰਖੀ ਜਾ ਸਕੇ। ਇਸ ਵਿੱਚ ਪੈਕੇਟ ਕੈਪਚਰ ਅਤੇ ਇੰਜੈਕਸ਼ਨ ਦੇ ਟੂਲ ਵੀ ਹਨ, ਇਸ ਕਰਕੇ ਇਹ ਵਾਇਰਲੈੱਸ ਆਡਿਟ ਲਈ ਪੂਰਾ ਹੱਲ ਹੈ।
ਵਾਇਰਲੈੱਸ ਨੈੱਟਵਰਕ ਆਡਿਟ ਕਰਦੇ ਸਮੇਂ ਮਾਹਰ Kismet ਵੀ ਵਰਤ ਸਕਦੇ ਹਨ। ਇਹ ਓਪਨ-ਸੋਰਸ ਵਾਇਰਲੈੱਸ ਨੈੱਟਵਰਕ ਡਿਟੈਕਟਰ, ਸਨਿਫ਼ਰ ਅਤੇ ਘੁਸਪੈਠ ਪਛਾਣ ਪ੍ਰਣਾਲੀ ਹੈ। Kismet ਲੁਕੇ ਹੋਏ ਨੈੱਟਵਰਕਾਂ ਸਮੇਤ ਵਾਇਰਲੈੱਸ ਨੈੱਟਵਰਕ ਲੱਭ ਕੇ ਦਰਜ ਕਰ ਸਕਦਾ ਹੈ ਅਤੇ ਵਿਸ਼ਲੇਸ਼ਣ ਲਈ ਟ੍ਰੈਫਿਕ ਫੜਦਾ ਹੈ। ਇਹ ਨੇੜਲੇ ਨੈੱਟਵਰਕਾਂ ਦੇ SSID, MAC ਪਤੇ ਅਤੇ ਸਿਗਨਲ ਦੀ ਤਾਕਤ ਵਰਗੀ ਜਾਣਕਾਰੀ ਦਿੰਦਾ ਹੈ।
ਇਸ ਤੋਂ ਇਲਾਵਾ ਮਾਹਰ NetStumbler ਵਰਤ ਸਕਦੇ ਹਨ, ਜੋ Windows ਅਧਾਰਿਤ ਵਾਇਰਲੈੱਸ ਨੈੱਟਵਰਕ ਲੱਭਣ ਦਾ ਟੂਲ ਹੈ। ਇਹ ਨੇੜਲੇ ਨੈੱਟਵਰਕ ਲੱਭ ਕੇ SSID, MAC ਪਤਾ, ਚੈਨਲ ਅਤੇ ਸਿਗਨਲ ਦੀ ਤਾਕਤ ਦਿਖਾਉਂਦਾ ਹੈ। ਇਸਨੂੰ ਬੁਨਿਆਦੀ ਨੈੱਟਵਰਕ ਸਮੱਸਿਆ ਹੱਲ ਕਰਨ ਅਤੇ ਸੰਭਾਵੀ ਰੁਕਾਵਟਾਂ ਲੱਭਣ ਲਈ ਵੀ ਵਰਤਿਆ ਜਾ ਸਕਦਾ ਹੈ।
ਸੰਖੇਪ ਵਿੱਚ, ਵਾਇਰਲੈੱਸ ਨੈੱਟਵਰਕ ਦੀ ਸੁਰੱਖਿਆ ਜਾਂਚਣ ਲਈ ਆਡਿਟ ਟੂਲ ਅਹਿਮ ਹਨ। ਇਹ ਮਾਹਰਾਂ ਨੂੰ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣ, ਨੈੱਟਵਰਕ ਟ੍ਰੈਫਿਕ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਨ ਅਤੇ ਐਨਕ੍ਰਿਪਸ਼ਨ ਦੀ ਮਜ਼ਬੂਤੀ ਪਰਖਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ। ਇਹਨਾਂ ਟੂਲਾਂ ਰਾਹੀਂ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰ ਵਾਇਰਲੈੱਸ ਨੈੱਟਵਰਕਾਂ ਨੂੰ ਸੰਭਾਵੀ ਖਤਰਿਆਂ ਤੋਂ ਬਚਾ ਸਕਦੇ ਹਨ ਅਤੇ ਭੇਜੇ ਜਾਣ ਵਾਲੇ ਡਾਟੇ ਦੀ ਗੁਪਤਤਾ ਤੇ ਅਖੰਡਤਾ ਯਕੀਨੀ ਕਰ ਸਕਦੇ ਹਨ।
ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਫਰੇਮਵਰਕ
ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਲਈ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਫਰੇਮਵਰਕ ਅਹਿਮ ਟੂਲ ਹਨ। ਇਹ ਅਸਲ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਕਰਨ ਅਤੇ ਸੰਸਥਾ ਦੇ ਅਜਿਹੇ ਹਮਲਿਆਂ ਲਈ ਕਿੰਨਾ ਖੁੱਲ੍ਹਾ ਹੋਣ ਦਾ ਮੁਲਾਂਕਣ ਕਰਨ ਲਈ ਤਰਤੀਬਵਾਰ ਤਰੀਕਾ ਦਿੰਦੇ ਹਨ। ਇਹਨਾਂ ਰਾਹੀਂ ਮਾਹਰ ਕਰਮਚਾਰੀਆਂ ਨਾਲ ਜੁੜੇ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣਾਂ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਦੇ ਅਤੇ ਜੋਖਮ ਘਟਾਉਣ ਦੀ ਰਣਨੀਤੀ ਬਣਾਉਂਦੇ ਹਨ। ਫਿਸ਼ਿੰਗ ਅਤੇ ਸਪੀਅਰ ਫਿਸ਼ਿੰਗ ਆਮ ਤਕਨੀਕਾਂ ਹਨ, ਜਿਨ੍ਹਾਂ ਰਾਹੀਂ ਲੋਕਾਂ ਤੋਂ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਲੈਣ ਜਾਂ ਸੁਰੱਖਿਆ ਨਾਲ ਸਮਝੌਤਾ ਕਰਨ ਵਾਲੇ ਕੰਮ ਕਰਵਾਏ ਜਾਂਦੇ ਹਨ। ਬਹਾਨਾ ਬਣਾਉਣਾ ਇੱਕ ਹੋਰ ਤਕਨੀਕ ਹੈ, ਜਿਸ ਵਿੱਚ ਝੂਠੀ ਪਛਾਣ ਜਾਂ ਹਾਲਾਤ ਬਣਾ ਕੇ ਲੋਕਾਂ ਤੋਂ ਜਾਣਕਾਰੀ ਲੈਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਹੁੰਦੀ ਹੈ। ਕਿਸੇ ਅਧਿਕਾਰਤ ਵਿਅਕਤੀ ਦੇ ਪਿੱਛੇ ਲੰਘਣਾ ਅਤੇ ਮੋਢੇ ਉੱਤੋਂ ਝਾਤ ਮਾਰਨਾ ਸਰੀਰਕ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਤਕਨੀਕਾਂ ਹਨ, ਜੋ ਮਨੁੱਖੀ ਭਰੋਸੇ ਜਾਂ ਦ੍ਰਿਸ਼ਟੀਗਤ ਨਿਗਰਾਨੀ ਦਾ ਫਾਇਦਾ ਲੈ ਕੇ ਸੀਮਤ ਖੇਤਰਾਂ ਜਾਂ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਤੱਕ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਲੈਂਦੀਆਂ ਹਨ।
ਪਾਲਣਾ ਵਿੱਚ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੀ ਭੂਮਿਕਾ
ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਖਾਮੀਆਂ ਪਛਾਣਨਾ
ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਖਾਮੀਆਂ ਪਛਾਣਨਾ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦਾ ਅਹਿਮ ਪੱਖ ਹੈ। ਪੂਰੀ ਜਾਂਚ ਰਾਹੀਂ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰ ਉਹ ਸੁਰੱਖਿਆ ਖਾਮੀਆਂ ਲੱਭਦੇ ਹਨ ਜਿਨ੍ਹਾਂ ਦਾ ਹਮਲਾਵਰ ਫਾਇਦਾ ਲੈ ਸਕਦੇ ਹਨ। ਟੀਚਾ ਸਿਸਟਮ, ਨੈੱਟਵਰਕ ਜਾਂ ਐਪਲੀਕੇਸ਼ਨ ਦੀ ਤਰਤੀਬਵਾਰ ਜਾਂਚ ਕਰਕੇ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਜਾਂ ਡਾਟਾ ਉਲੰਘਣਾ ਕਰ ਸਕਣ ਵਾਲੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭੀਆਂ ਜਾਂਦੀਆਂ ਹਨ।
ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਖਾਮੀਆਂ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਲੱਭਣ ਲਈ ਟੈਸਟਰ ਮੈਨੂਅਲ ਜਾਂਚ, ਆਟੋਮੈਟਿਕ ਸਕੈਨਿੰਗ ਟੂਲ ਅਤੇ ਕਮਜ਼ੋਰੀ ਮੁਲਾਂਕਣ ਫਰੇਮਵਰਕ ਵਰਤਦੇ ਹਨ। ਇਹਨਾਂ ਤਰੀਕਿਆਂ ਨੂੰ ਮਿਲਾ ਕੇ ਟੀਚੇ ਦੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਦਾ ਪੂਰਾ ਮੁਲਾਂਕਣ ਹੁੰਦਾ ਹੈ ਅਤੇ ਸੁਧਾਰ ਲਈ ਕੰਮ ਦੀਆਂ ਸਿਫ਼ਾਰਸ਼ਾਂ ਦਿੱਤੀਆਂ ਜਾਂਦੀਆਂ ਹਨ।
ਤਕਨੀਕੀ ਜਾਂਚਾਂ ਦੇ ਨਾਲ, ਟੈਸਟਰ ਸੰਸਥਾ ਦੀਆਂ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ, ਪ੍ਰਕਿਰਿਆਵਾਂ ਅਤੇ ਕਰਮਚਾਰੀਆਂ ਦੀ ਜਾਗਰੂਕਤਾ ਵੀ ਵੇਖਦੇ ਹਨ। ਇਹ ਪੂਰਾ ਤਰੀਕਾ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਮਨੁੱਖੀ ਪੱਖ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ, ਜਿਵੇਂ ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਦਾ ਜੋਖਮ ਜਾਂ ਘੱਟ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ, ਲੱਭਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
ਨਤੀਜੇ ਪੇਸ਼ ਕਰਨ ਲਈ ਟੈਸਟਰ ਅਕਸਰ ਗਿਣਤੀ-ਅਧਾਰਿਤ ਅਤੇ ਗੁਣਾਤਮਕ ਤਰੀਕੇ ਇਕੱਠੇ ਵਰਤਦੇ ਹਨ। ਰਿਪੋਰਟ ਵਿੱਚ ਲੱਭੀਆਂ ਕਮਜ਼ੋਰੀਆਂ, ਉਹਨਾਂ ਦੇ ਸੰਭਾਵੀ ਅਸਰ ਅਤੇ ਜੋਖਮ ਘਟਾਉਣ ਦੀਆਂ ਸਿਫ਼ਾਰਸ਼ਾਂ ਦਿੱਤੀਆਂ ਜਾ ਸਕਦੀਆਂ ਹਨ। ਗੰਭੀਰਤਾ ਅਤੇ ਸ਼ੋਸ਼ਣ ਦੀ ਸੰਭਾਵਨਾ ਅਨੁਸਾਰ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਤਰਜੀਹੀ ਸੂਚੀ ਨਾਲ ਸੰਸਥਾਵਾਂ ਸੁਧਾਰ ਲਈ ਸਰੋਤ ਢੰਗ ਨਾਲ ਲਗਾ ਸਕਦੀਆਂ ਹਨ।
ਯਾਦ ਰੱਖੋ ਕਿ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਖਾਮੀਆਂ ਲੱਭਣ ਦਾ ਕੰਮ ਲਗਾਤਾਰ ਚੱਲਦਾ ਹੈ। ਤਕਨੀਕ ਬਦਲਦੀ ਹੈ ਅਤੇ ਨਵੇਂ ਖਤਰੇ ਆਉਂਦੇ ਹਨ, ਇਸ ਲਈ ਸੰਭਾਵੀ ਹਮਲਾਵਰਾਂ ਤੋਂ ਅੱਗੇ ਰਹਿਣ ਲਈ ਸੰਸਥਾਵਾਂ ਨੂੰ ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟ ਕਰਨੇ ਚਾਹੀਦੇ ਹਨ। ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਲਗਾਤਾਰ ਜਾਂਚ ਅਤੇ ਸੁਧਾਰ ਨਾਲ ਸਮੁੱਚੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਮਜ਼ਬੂਤ ਹੁੰਦੀ ਹੈ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟਾ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ ਤੋਂ ਬਚਦਾ ਹੈ।
ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟੇ ਦੀ ਰੱਖਿਆ
ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟਾ ਬਚਾਉਣਾ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦਾ ਅਹਿਮ ਪੱਖ ਹੈ। ਜੇ ਡਾਟਾ ਲੀਕ ਹੋਵੇ, ਤਾਂ ਵੱਡੇ ਵਿੱਤੀ, ਸਾਖ ਜਾਂ ਕਾਨੂੰਨੀ ਨਤੀਜੇ ਹੋ ਸਕਦੇ ਹਨ। ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟਾ ਬਚਾਉਣ ਦੀ ਇੱਕ ਮੁੱਖ ਤਕਨੀਕ ਐਨਕ੍ਰਿਪਸ਼ਨ ਹੈ। ਡਾਟੇ ਨੂੰ ਅਜਿਹੇ ਰੂਪ ਵਿੱਚ ਬਦਲ ਕੇ ਜੋ ਸਿਰਫ਼ ਸਹੀ ਡੀਕ੍ਰਿਪਸ਼ਨ ਕੁੰਜੀ ਨਾਲ ਖੁੱਲ੍ਹ ਸਕਦਾ ਹੈ, ਐਨਕ੍ਰਿਪਸ਼ਨ ਇਹ ਯਕੀਨੀ ਕਰਦੀ ਹੈ ਕਿ ਡਾਟਾ ਰਾਹ ਵਿੱਚ ਫੜਿਆ ਵੀ ਜਾਵੇ ਤਾਂ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਲੋਕਾਂ ਲਈ ਪੜ੍ਹਨ ਜਾਂ ਵਰਤਣ ਯੋਗ ਨਾ ਰਹੇ।
ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟਾ ਬਚਾਉਣ ਦਾ ਇੱਕ ਹੋਰ ਅਹਿਮ ਉਪਾਅ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਹੈ। ਸਖ਼ਤ ਇਜਾਜ਼ਤਾਂ ਅਤੇ ਪ੍ਰਮਾਣਿਕਤਾ ਦੇ ਤਰੀਕੇ ਲਾਗੂ ਕਰਕੇ ਇਹ ਯਕੀਨੀ ਬਣਾਇਆ ਜਾਂਦਾ ਹੈ ਕਿ ਸਿਰਫ਼ ਮਨਜ਼ੂਰਸ਼ੁਦਾ ਲੋਕ ਹੀ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਤੱਕ ਪਹੁੰਚਣ। ਪਹੁੰਚ ਸੀਮਤ ਕਰਕੇ ਸੰਸਥਾਵਾਂ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਖੁਲਾਸੇ ਜਾਂ ਗ਼ਲਤ ਵਰਤੋਂ ਦਾ ਜੋਖਮ ਘਟਾ ਸਕਦੀਆਂ ਹਨ।
ਐਨਕ੍ਰਿਪਸ਼ਨ ਅਤੇ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਤੋਂ ਇਲਾਵਾ, ਸੰਸਥਾਵਾਂ ਨੂੰ ਡਾਟਾ ਨੁਕਸਾਨ ਰੋਕਥਾਮ (DLP) ਹੱਲ ਵੀ ਲਾਗੂ ਕਰਨੇ ਚਾਹੀਦੇ ਹਨ। DLP ਹੱਲ ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟੇ ਦੇ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਭੇਜਣ ਜਾਂ ਸੰਭਾਲਣ ਉੱਤੇ ਨਿਗਰਾਨੀ ਕਰਕੇ ਉਸਨੂੰ ਰੋਕਦੇ ਹਨ। ਈਮੇਲ, ਫਾਈਲ ਟ੍ਰਾਂਸਫਰ ਜਾਂ ਹੋਰ ਸੰਚਾਰ ਮਾਧਿਅਮਾਂ ਰਾਹੀਂ ਡਾਟਾ ਭੇਜਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਲੱਭ ਕੇ ਰੋਕਣਾ ਸੁਰੱਖਿਆ ਦੀ ਇੱਕ ਹੋਰ ਪਰਤ ਦਿੰਦਾ ਹੈ।
ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟੇ ਦੀ ਰੱਖਿਆ ਹੋਰ ਮਜ਼ਬੂਤ ਕਰਨ ਲਈ ਸੰਸਥਾਵਾਂ ਨੂੰ ਨਿਯਮਤ ਡਾਟਾ ਵਰਗੀਕਰਨ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ। ਸੰਵੇਦਨਸ਼ੀਲਤਾ ਦੇ ਪੱਧਰ ਅਨੁਸਾਰ ਡਾਟੇ ਦੀ ਸ਼੍ਰੇਣੀ ਬਣਾਉਣ ਨਾਲ ਸੁਰੱਖਿਆ ਉਪਾਵਾਂ ਦੀ ਤਰਜੀਹ ਅਤੇ ਸਰੋਤਾਂ ਦੀ ਵੰਡ ਤੈਅ ਕੀਤੀ ਜਾ ਸਕਦੀ ਹੈ। ਇਸ ਨਾਲ ਅਹਿਮ ਡਾਟਾ ਸਰੋਤ ਪਛਾਣੇ ਜਾਂਦੇ ਹਨ ਅਤੇ ਉਹਨਾਂ ਦੀ ਰੱਖਿਆ ਲਈ ਢੁਕਵੇਂ ਨਿਯੰਤਰਣ ਲੱਗਦੇ ਹਨ।
ਸੰਖੇਪ ਵਿੱਚ, ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟੇ ਦੀ ਰੱਖਿਆ ਲਈ ਐਨਕ੍ਰਿਪਸ਼ਨ, ਪਹੁੰਚ ਨਿਯੰਤਰਣ, ਡਾਟਾ ਨੁਕਸਾਨ ਰੋਕਥਾਮ ਅਤੇ ਵਰਗੀਕਰਨ ਸਮੇਤ ਕਈ ਉਪਾਅ ਚਾਹੀਦੇ ਹਨ। ਇਹਨਾਂ ਨੂੰ ਲਾਗੂ ਕਰਕੇ ਸੰਸਥਾਵਾਂ ਡਾਟਾ ਉਲੰਘਣਾ ਦਾ ਜੋਖਮ ਕਾਫ਼ੀ ਘਟਾ ਕੇ ਕੀਮਤੀ ਜਾਣਕਾਰੀ ਬਚਾ ਸਕਦੀਆਂ ਹਨ।
ਘਟਨਾ ਜਵਾਬ ਸੁਧਾਰਨਾ
ਘਟਨਾ ਜਵਾਬ ਸੁਧਾਰਨਾ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦਾ ਅਹਿਮ ਪੱਖ ਹੈ। ਨਿਯਮਤ ਟੈਸਟ ਕਰਕੇ ਸੰਸਥਾਵਾਂ ਸਿਸਟਮਾਂ ਅਤੇ ਨੈੱਟਵਰਕਾਂ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਦੀਆਂ ਅਤੇ ਘਟਨਾ ਜਵਾਬ ਦੀ ਸਮਰੱਥਾ ਵਧਾਉਂਦੀਆਂ ਹਨ। ਘਟਨਾ ਜਵਾਬ ਦਾ ਮਤਲਬ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਦਾ ਪਤਾ ਲਾਉਣ, ਜਵਾਬ ਦੇਣ ਅਤੇ ਮੁੜ ਸੰਭਲਣ ਦੀ ਪ੍ਰਕਿਰਿਆ ਹੈ। ਇਸ ਵਿੱਚ ਘਟਨਾ ਦਾ ਅਸਰ ਘੱਟ ਕਰਨਾ ਅਤੇ ਆਮ ਕੰਮਕਾਜ ਬਹਾਲ ਕਰਨ ਲਈ ਤਾਲਮੇਲ ਵਾਲਾ ਯਤਨ ਸ਼ਾਮਲ ਹੁੰਦਾ ਹੈ।
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਇਹਨਾਂ ਤਰੀਕਿਆਂ ਨਾਲ ਘਟਨਾ ਜਵਾਬ ਸੁਧਾਰ ਸਕਦੀ ਹੈ:
ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣਾ: ਸਿਸਟਮਾਂ ਅਤੇ ਨੈੱਟਵਰਕਾਂ ਦੀਆਂ ਉਹ ਕਮਜ਼ੋਰੀਆਂ ਪਛਾਣੋ ਜਿਨ੍ਹਾਂ ਦਾ ਹਮਲਾਵਰ ਫਾਇਦਾ ਲੈ ਸਕਦੇ ਹਨ। ਇਹਨਾਂ ਨੂੰ ਲੱਭ ਕੇ ਸੰਸਥਾਵਾਂ ਪੈਚ ਜਾਂ ਜੋਖਮ ਘਟਾਉਣ ਦੇ ਉਪਾਅ ਕਰ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਸਫਲ ਹਮਲਿਆਂ ਦੀ ਸੰਭਾਵਨਾ ਘਟਾ ਸਕਦੀਆਂ ਹਨ।
ਘਟਨਾ ਜਵਾਬ ਯੋਜਨਾਵਾਂ ਦੀ ਜਾਂਚ: ਅਸਲ ਹਮਲਿਆਂ ਦੇ ਹਾਲਾਤਾਂ ਦੀ ਨਕਲ ਕਰਕੇ ਜਵਾਬ ਪ੍ਰਕਿਰਿਆਵਾਂ ਦੀ ਕਾਰਗੁਜ਼ਾਰੀ ਪਰਖੋ ਅਤੇ ਲੋੜੀਂਦੇ ਸੁਧਾਰ ਕਰੋ।
ਜਵਾਬ ਸਮਰੱਥਾ ਵਧਾਉਣਾ: ਟੈਸਟ ਦੇ ਨਤੀਜਿਆਂ ਅਤੇ ਸਿਫ਼ਾਰਸ਼ਾਂ ਰਾਹੀਂ ਪ੍ਰਕਿਰਿਆਵਾਂ ਅੱਪਡੇਟ ਕਰੋ, ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਚੰਗੇ ਅਮਲਾਂ ਦੀ ਸਿਖਲਾਈ ਦਿਓ ਅਤੇ ਨਵੀਂ ਤਕਨੀਕ ਜਾਂ ਟੂਲ ਲਾਗੂ ਕਰੋ।
ਤਾਲਮੇਲ ਸੁਧਾਰਨਾ: ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਵਿੱਚ IT, ਸੁਰੱਖਿਆ ਅਤੇ ਘਟਨਾ ਜਵਾਬ ਟੀਮਾਂ ਇਕੱਠੇ ਕੰਮ ਕਰਦੀਆਂ ਹਨ। ਇਸ ਨਾਲ ਉਹਨਾਂ ਦਾ ਤਾਲਮੇਲ ਅਤੇ ਗੱਲਬਾਤ ਸੁਧਰਦੀ ਹੈ ਅਤੇ ਘਟਨਾ ਦਾ ਜਵਾਬ ਹੋਰ ਕੁਸ਼ਲ ਬਣਦਾ ਹੈ।
ਸੰਖੇਪ ਵਿੱਚ, ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਘਟਨਾ ਜਵਾਬ ਸਮਰੱਥਾ ਸੁਧਾਰਨ ਲਈ ਅਹਿਮ ਹੈ। ਕਮਜ਼ੋਰੀਆਂ ਲੱਭ ਕੇ, ਯੋਜਨਾਵਾਂ ਪਰਖ ਕੇ, ਸਮਰੱਥਾ ਵਧਾ ਕੇ ਅਤੇ ਤਾਲਮੇਲ ਸੁਧਾਰ ਕੇ ਸੰਸਥਾਵਾਂ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਲਈ ਚੰਗੀ ਤਿਆਰੀ ਅਤੇ ਜਵਾਬ ਕਰ ਸਕਦੀਆਂ ਹਨ।
ਬਣਦੀ ਸਾਵਧਾਨੀ ਦਿਖਾਉਣਾ
ਬਣਦੀ ਸਾਵਧਾਨੀ ਦਿਖਾਉਣਾ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦਾ ਅਹਿਮ ਪੱਖ ਹੈ। ਇਸ ਵਿੱਚ ਸੰਸਥਾ ਦੇ ਸਿਸਟਮਾਂ ਅਤੇ ਡਾਟੇ ਦੀ ਸੁਰੱਖਿਆ ਲਈ ਪੂਰੀ ਜਾਂਚ ਅਤੇ ਢੁਕਵੇਂ ਕਦਮ ਲੈਣੇ ਸ਼ਾਮਲ ਹਨ। ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਨਾਲ ਸੰਸਥਾਵਾਂ ਆਪਣੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ, ਐਪਲੀਕੇਸ਼ਨਾਂ ਅਤੇ ਪ੍ਰਕਿਰਿਆਵਾਂ ਵਿੱਚ ਲੁਕੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਪਹਿਲਾਂ ਹੀ ਲੱਭ ਸਕਦੀਆਂ ਹਨ। ਇਸ ਨਾਲ ਹਮਲਾਵਰਾਂ ਵੱਲੋਂ ਵਰਤਣ ਤੋਂ ਪਹਿਲਾਂ ਸਮੱਸਿਆਵਾਂ ਠੀਕ ਕੀਤੀਆਂ ਜਾ ਸਕਦੀਆਂ ਹਨ।
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦਾ ਭਵਿੱਖ
ਉਭਰਦੀਆਂ ਤਕਨੀਕਾਂ ਅਤੇ ਖਤਰੇ
ਤਕਨੀਕ ਅੱਗੇ ਵਧਣ ਨਾਲ ਨਵੀਆਂ ਉਭਰਦੀਆਂ ਤਕਨੀਕਾਂ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਖੇਤਰ ਵਿੱਚ ਮੌਕੇ ਅਤੇ ਚੁਣੌਤੀਆਂ ਦੋਵੇਂ ਲਿਆਉਂਦੀਆਂ ਹਨ। ਇਹ ਨਵੇਂ ਹਮਲਾ ਰਸਤੇ ਅਤੇ ਕਮਜ਼ੋਰੀਆਂ ਬਣਾਉਂਦੀਆਂ ਹਨ ਜਿਨ੍ਹਾਂ ਦਾ ਸਾਈਬਰ ਅਪਰਾਧੀ ਫਾਇਦਾ ਲੈ ਸਕਦੇ ਹਨ। ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪੇਸ਼ੇਵਰਾਂ ਨੂੰ ਇਹਨਾਂ ਨਵੀਆਂ ਤਕਨੀਕਾਂ ਅਤੇ ਉਹਨਾਂ ਤੋਂ ਪੈਦਾ ਖਤਰਿਆਂ ਬਾਰੇ ਅੱਪਡੇਟ ਰਹਿਣਾ ਚਾਹੀਦਾ ਹੈ।
ਅਜਿਹੀ ਇੱਕ ਤਕਨੀਕ ਇੰਟਰਨੈੱਟ ਆਫ਼ ਥਿੰਗਜ਼ (IoT) ਹੈ। ਇਸਦਾ ਮਤਲਬ ਆਪਸ ਵਿੱਚ ਜੁੜੇ ਡਿਵਾਈਸਾਂ ਅਤੇ ਚੀਜ਼ਾਂ ਦਾ ਨੈੱਟਵਰਕ ਹੈ, ਜੋ ਗੱਲਬਾਤ ਅਤੇ ਡਾਟਾ ਸਾਂਝਾ ਕਰ ਸਕਦੇ ਹਨ। IoT ਡਿਵਾਈਸਾਂ ਦੇ ਵਧਣ ਨਾਲ ਕਈ ਸੁਰੱਖਿਆ ਜੋਖਮ ਬਣਦੇ ਹਨ, ਜਿਵੇਂ ਕਮਜ਼ੋਰ ਪ੍ਰਮਾਣਿਕਤਾ, ਅਸੁਰੱਖਿਅਤ ਸੰਚਾਰ ਪ੍ਰੋਟੋਕੋਲ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟੇ ਤੱਕ ਬਿਨਾਂ ਮਨਜ਼ੂਰੀ ਪਹੁੰਚ।
ਇੱਕ ਹੋਰ ਉਭਰਦੀ ਤਕਨੀਕ ਆਰਟੀਫ਼ੀਸ਼ਲ ਇੰਟੈਲੀਜੈਂਸ (AI) ਹੈ। AI ਵਾਲੇ ਸਿਸਟਮ ਕਈ ਉਦਯੋਗਾਂ ਵਿੱਚ ਵੱਡੇ ਬਦਲਾਅ ਲਿਆ ਸਕਦੇ ਹਨ, ਪਰ ਨਵੇਂ ਜੋਖਮ ਵੀ ਹਨ। ਵਿਰੋਧੀ AI ਐਲਗੋਰਿਦਮ ਵਰਤ ਕੇ AI ਨਾਲ ਬਣੀਆਂ ਫਿਸ਼ਿੰਗ ਈਮੇਲਾਂ ਜਾਂ AI ਵਾਲੇ ਮਾਲਵੇਅਰ ਵਰਗੇ ਉੱਨਤ ਹਮਲੇ ਕਰ ਸਕਦੇ ਹਨ।
ਇਹਨਾਂ ਉਭਰਦੇ ਖਤਰਿਆਂ ਨਾਲ ਨਜਿੱਠਣ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪੇਸ਼ੇਵਰਾਂ ਨੂੰ ਆਪਣੀਆਂ ਰਣਨੀਤੀਆਂ ਅਤੇ ਰੱਖਿਆ ਲਗਾਤਾਰ ਬਦਲਣੀ ਚਾਹੀਦੀ ਹੈ। ਇਸ ਵਿੱਚ IoT ਡਿਵਾਈਸਾਂ ਲਈ ਮਜ਼ਬੂਤ ਪ੍ਰਮਾਣਿਕਤਾ ਅਤੇ ਐਨਕ੍ਰਿਪਸ਼ਨ ਪ੍ਰੋਟੋਕੋਲ ਵਰਗੇ ਸੁਰੱਖਿਆ ਉਪਾਅ ਲਾਗੂ ਕਰਨਾ ਸ਼ਾਮਲ ਹੈ। ਸੰਸਥਾਵਾਂ ਨੂੰ AI ਨਾਲ ਚੱਲਦੇ ਹਮਲੇ ਪਛਾਣਨ ਅਤੇ ਰੋਕਣ ਵਾਲੇ AI ਸੁਰੱਖਿਆ ਹੱਲਾਂ ਵਿੱਚ ਵੀ ਨਿਵੇਸ਼ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ।
ਸੰਖੇਪ ਵਿੱਚ, ਤਕਨੀਕ ਦੀ ਤੇਜ਼ ਤਰੱਕੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਮੌਕੇ ਅਤੇ ਚੁਣੌਤੀਆਂ ਦੋਵੇਂ ਲਿਆਉਂਦੀ ਹੈ। ਪੇਸ਼ੇਵਰਾਂ ਨੂੰ ਸਾਵਧਾਨ ਰਹਿ ਕੇ ਨਵੀਆਂ ਤਕਨੀਕਾਂ ਅਤੇ ਉਹਨਾਂ ਨਾਲ ਜੁੜੇ ਖਤਰਿਆਂ ਅਨੁਸਾਰ ਆਪਣੀਆਂ ਰਣਨੀਤੀਆਂ ਬਦਲਣੀਆਂ ਚਾਹੀਦੀਆਂ ਹਨ।
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਵਿੱਚ ਆਟੋਮੇਸ਼ਨ ਅਤੇ ਆਰਟੀਫ਼ੀਸ਼ਲ ਇੰਟੈਲੀਜੈਂਸ
ਆਟੋਮੇਸ਼ਨ ਅਤੇ ਆਰਟੀਫ਼ੀਸ਼ਲ ਇੰਟੈਲੀਜੈਂਸ (AI) ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੇ ਖੇਤਰ ਨੂੰ ਬਦਲ ਰਹੇ ਹਨ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰਾਂ ਨੂੰ ਕਾਫ਼ੀ ਲਾਭ ਦਿੰਦੇ ਹਨ। ਇਹ ਤਕਨੀਕਾਂ ਕਮਜ਼ੋਰੀਆਂ ਜਲਦੀ ਅਤੇ ਕੁਸ਼ਲਤਾ ਨਾਲ ਲੱਭਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀਆਂ ਹਨ, ਤਾਂ ਜੋ ਸੰਸਥਾਵਾਂ ਸੰਭਾਵੀ ਖਤਰਿਆਂ ਤੋਂ ਅੱਗੇ ਰਹਿਣ। ਦੁਹਰਾਏ ਜਾਣ ਵਾਲੇ ਕੰਮ ਆਟੋਮੈਟਿਕ ਕਰਕੇ ਅਤੇ AI ਐਲਗੋਰਿਦਮ ਵਰਤ ਕੇ ਮਾਹਰ ਜਟਿਲ ਸੁਰੱਖਿਆ ਸਮੱਸਿਆਵਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਅਤੇ ਅਸਰਦਾਰ ਜੋਖਮ ਘਟਾਉਣ ਦੇ ਤਰੀਕੇ ਬਣਾਉਣ ਉੱਤੇ ਧਿਆਨ ਦੇ ਸਕਦੇ ਹਨ।
ਲਗਾਤਾਰ ਟੈਸਟਿੰਗ ਅਤੇ DevSecOps
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਲਗਾਤਾਰ ਟੈਸਟਿੰਗ ਅਤੇ DevSecOps ਦੋ ਅਹਿਮ ਧਾਰਨਾਵਾਂ ਹਨ। ਲਗਾਤਾਰ ਟੈਸਟਿੰਗ ਦਾ ਮਤਲਬ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਦੇ ਪੂਰੇ ਜੀਵਨ-ਚੱਕਰ ਵਿੱਚ ਟੈਸਟ ਕਰਨਾ ਹੈ, ਤਾਂ ਜੋ ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀਆਂ ਛੇਤੀ ਲੱਭ ਕੇ ਦੂਰ ਕੀਤੀਆਂ ਜਾ ਸਕਣ। ਇਸ ਨਾਲ ਸੁਰੱਖਿਆ ਸਮੱਸਿਆਵਾਂ ਜਲਦੀ ਲੱਭ ਕੇ ਠੀਕ ਹੁੰਦੀਆਂ ਹਨ ਅਤੇ ਸੰਭਾਵੀ ਉਲੰਘਣਾ ਦਾ ਜੋਖਮ ਘਟਦਾ ਹੈ।
ਦੂਜੇ ਪਾਸੇ, DevSecOps ਇੱਕ ਤਰੀਕਾ ਹੈ ਜੋ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਸੁਰੱਖਿਆ ਅਮਲ ਜੋੜਦਾ ਹੈ। ਵਿਕਾਸ, ਓਪਰੇਸ਼ਨ ਅਤੇ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਮਿਲ ਕੇ ਇਹ ਯਕੀਨੀ ਕਰਦੀਆਂ ਹਨ ਕਿ ਵਿਕਾਸ ਦੇ ਹਰ ਪੜਾਅ ਵਿੱਚ ਸੁਰੱਖਿਆ ਸ਼ਾਮਲ ਹੋਵੇ।
ਲਗਾਤਾਰ ਟੈਸਟਿੰਗ ਅਤੇ DevSecOps ਢੰਗ ਨਾਲ ਲਾਗੂ ਕਰਨ ਲਈ ਸੰਸਥਾਵਾਂ ਇਹ ਚੰਗੇ ਅਮਲ ਅਪਣਾ ਸਕਦੀਆਂ ਹਨ:
- ਆਟੋਮੇਸ਼ਨ: ਇਕਸਾਰ ਅਤੇ ਪੂਰੀ ਟੈਸਟਿੰਗ ਕਵਰੇਜ ਲਈ ਸੁਰੱਖਿਆ ਜਾਂਚ ਦੀਆਂ ਪ੍ਰਕਿਰਿਆਵਾਂ ਆਟੋਮੈਟਿਕ ਕਰੋ।
- ਏਕੀਕਰਨ: ਵਿਕਾਸ ਪਾਈਪਲਾਈਨ ਵਿੱਚ ਸੁਰੱਖਿਆ ਟੂਲ ਅਤੇ ਪ੍ਰਕਿਰਿਆਵਾਂ ਜੋੜੋ ਤਾਂ ਜੋ ਕਮਜ਼ੋਰੀਆਂ ਛੇਤੀ ਲੱਭ ਕੇ ਦੂਰ ਹੋਣ।
- ਸਹਿਯੋਗ: ਸੁਰੱਖਿਆ ਸਾਂਝੀ ਜ਼ਿੰਮੇਵਾਰੀ ਬਣਾਉਣ ਲਈ ਵਿਕਾਸ, ਓਪਰੇਸ਼ਨ ਅਤੇ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਵਿਚਕਾਰ ਸਹਿਯੋਗ ਵਧਾਓ।
- ਸਿੱਖਿਆ ਅਤੇ ਸਿਖਲਾਈ: ਵਿਕਾਸਕਾਰਾਂ ਅਤੇ ਹੋਰ ਸਬੰਧਤ ਲੋਕਾਂ ਨੂੰ ਸੁਰੱਖਿਆ ਦੇ ਚੰਗੇ ਅਮਲਾਂ ਬਾਰੇ ਲਗਾਤਾਰ ਸਿੱਖਿਆ ਤੇ ਸਿਖਲਾਈ ਦਿਓ।
ਲਗਾਤਾਰ ਟੈਸਟਿੰਗ ਅਤੇ DevSecOps ਅਪਣਾ ਕੇ ਸੰਸਥਾਵਾਂ ਆਪਣੇ ਸਾਫਟਵੇਅਰ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀ ਸਮੁੱਚੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਸੁਧਾਰ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਸਾਈਬਰ ਹਮਲਿਆਂ ਦੇ ਸੰਭਾਵੀ ਜੋਖਮ ਘਟਾ ਸਕਦੀਆਂ ਹਨ।
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਵਿੱਚ ਨੈਤਿਕ ਪੱਖ
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਵਿੱਚ ਨੈਤਿਕ ਪੱਖ ਅਹਿਮ ਭੂਮਿਕਾ ਨਿਭਾਉਂਦੇ ਹਨ। ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰਾਂ ਵਜੋਂ ਸਾਡੀ ਜ਼ਿੰਮੇਵਾਰੀ ਹੈ ਕਿ ਸਾਡੇ ਕੰਮ ਨੈਤਿਕ ਮਿਆਰਾਂ ਅਤੇ ਸਿਧਾਂਤਾਂ ਅਨੁਸਾਰ ਹੋਣ। ਸਾਈਬਰ ਅਪਰਾਧੀ ਆਪਣੀਆਂ ਤਕਨੀਕਾਂ ਲਗਾਤਾਰ ਬਦਲ ਕੇ ਸਿਸਟਮਾਂ ਅਤੇ ਨੈੱਟਵਰਕਾਂ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਵਰਤਦੇ ਹਨ । ਇਸ ਲਈ ਟੈਸਟਰਾਂ ਨੂੰ ਨਵੀਆਂ ਨੈਤਿਕ ਹਦਾਇਤਾਂ ਅਤੇ ਚੰਗੇ ਅਮਲਾਂ ਬਾਰੇ ਜਾਣੂ ਰਹਿਣਾ ਚਾਹੀਦਾ ਹੈ।
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਰਾਂ ਦੇ ਹੁਨਰ ਅਤੇ ਸਿਖਲਾਈ
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰ ਵਜੋਂ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਰਾਂ ਲਈ ਲੋੜੀਂਦੇ ਹੁਨਰ ਅਤੇ ਸਿਖਲਾਈ ਸਮਝਣੀ ਚਾਹੀਦੀ ਹੈ। ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਰਾਂ ਦੀ ਨੈੱਟਵਰਕਿੰਗ, ਓਪਰੇਟਿੰਗ ਸਿਸਟਮਾਂ ਅਤੇ ਪ੍ਰੋਗਰਾਮਿੰਗ ਭਾਸ਼ਾਵਾਂ ਵਿੱਚ ਮਜ਼ਬੂਤ ਬੁਨਿਆਦ ਹੋਣੀ ਚਾਹੀਦੀ ਹੈ। ਉਹਨਾਂ ਨੂੰ ਸੁਰੱਖਿਆ ਸਿਧਾਂਤਾਂ ਅਤੇ ਚੰਗੇ ਅਮਲਾਂ ਬਾਰੇ ਵੀ ਗਿਆਨ ਚਾਹੀਦਾ ਹੈ। ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਟੈਸਟ ਲਈ ਨੈਤਿਕ ਹੈਕਿੰਗ ਦੀਆਂ ਤਕਨੀਕਾਂ ਅਤੇ ਟੂਲ ਵੀ ਲਾਜ਼ਮੀ ਹਨ।
ਹੁਨਰਮੰਦ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਰ ਬਣਨ ਲਈ ਰਸਮੀ ਸਿਖਲਾਈ ਲਵੋ ਅਤੇ Certified Ethical Hacker (CEH) ਜਾਂ Offensive Security Certified Professional (OSCP) ਵਰਗੇ ਢੁਕਵੇਂ ਸਰਟੀਫਿਕੇਟ ਹਾਸਲ ਕਰੋ। ਇਹ ਸਰਟੀਫਿਕੇਟ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟ ਕਰਨ ਲਈ ਲੋੜੀਂਦੇ ਗਿਆਨ ਅਤੇ ਹੁਨਰਾਂ ਦੀ ਪੁਸ਼ਟੀ ਕਰਦੇ ਹਨ।
ਤਕਨੀਕੀ ਹੁਨਰਾਂ ਤੋਂ ਇਲਾਵਾ, ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਰਾਂ ਵਿੱਚ ਵਿਸ਼ਲੇਸ਼ਣੀ ਸੋਚ ਅਤੇ ਸਮੱਸਿਆ ਹੱਲ ਕਰਨ ਦੇ ਹੁਨਰ ਵੀ ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ। ਉਹਨਾਂ ਨੂੰ ਹਮਲਾਵਰ ਵਾਂਗ ਸੋਚ ਕੇ ਸਿਸਟਮਾਂ ਅਤੇ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀਆਂ ਸੰਭਾਵੀ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣੀਆਂ ਚਾਹੀਦੀਆਂ ਹਨ।
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੇ ਨਵੇਂ ਰੁਝਾਨਾਂ ਅਤੇ ਤਕਨੀਕਾਂ ਨਾਲ ਜਾਣੂ ਰਹਿਣ ਲਈ ਪੇਸ਼ੇਵਰ ਲਗਾਤਾਰ ਸਿੱਖਣ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਕਾਨਫਰੰਸਾਂ ਤੇ Capture the Flag (CTF) ਮੁਕਾਬਲਿਆਂ ਵਿੱਚ ਹਿੱਸਾ ਲੈਣ।
ਤਕਨੀਕੀ ਮਾਹਰਤਾ, ਵਿਸ਼ਲੇਸ਼ਣੀ ਸੋਚ ਅਤੇ ਲਗਾਤਾਰ ਸਿੱਖਣ ਦਾ ਮਿਲਾਪ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਰਾਂ ਨੂੰ ਸੁਰੱਖਿਆ ਜੋਖਮ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਲੱਭਣ ਅਤੇ ਘਟਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦਾ ਭਵਿੱਖ ਤੇਜ਼ੀ ਨਾਲ ਬਦਲ ਰਿਹਾ ਹੈ। ਤਕਨੀਕ ਅੱਗੇ ਵਧਣ ਅਤੇ ਸਾਈਬਰ ਖਤਰੇ ਹੋਰ ਜਟਿਲ ਹੋਣ ਨਾਲ ਸੰਸਥਾਵਾਂ ਨੂੰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਅੱਗੇ ਰਹਿਣਾ ਲਾਜ਼ਮੀ ਹੈ। simeononsecurity.com ਉੱਤੇ ਮਾਹਰ ਸੁਰੱਖਿਆ ਜਾਣਕਾਰੀ ਅਤੇ ਸਰੋਤ ਮਿਲਦੇ ਹਨ, ਜੋ ਬਦਲਦੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਖੇਤਰ ਨੂੰ ਸਮਝਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ। ਨਵੇਂ ਅਤੇ ਤਜਰਬੇਕਾਰ ਪਾਠਕ ਉੱਥੇ ਨਵੇਂ ਰੁਝਾਨ, ਚੰਗੇ ਅਮਲ ਅਤੇ ਆਪਣਾ ਗਿਆਨ ਵਧਾਉਣ ਲਈ ਲੋੜੀਂਦੇ ਸਰੋਤ ਲੱਭ ਸਕਦੇ ਹਨ, ਤਾਂ ਜੋ ਆਪਣੇ ਹੁਨਰ ਵਧਾ ਸਕਣ। ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਅੱਗੇ ਰਹਿਣ ਦਾ ਤਰੀਕਾ ਜਾਣਨ ਲਈ ਅੱਜ ਹੀ simeononsecurity.com ਵੇਖੋ।
ਨਤੀਜਾ
ਕੁੱਲ ਮਿਲਾ ਕੇ, ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਸੰਸਥਾ ਦੀ ਸਾਈਬਰ ਰੱਖਿਆ ਦੀ ਸੁਰੱਖਿਆ ਅਤੇ ਲਚਕਸ਼ੀਲਤਾ ਯਕੀਨੀ ਕਰਨ ਵਿੱਚ ਅਹਿਮ ਹੈ। ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਖਾਮੀਆਂ ਦਾ ਤਰਤੀਬਵਾਰ ਮੁਲਾਂਕਣ ਕਰਕੇ ਸੰਸਥਾਵਾਂ ਹਮਲਾਵਰਾਂ ਵੱਲੋਂ ਵਰਤਣ ਤੋਂ ਪਹਿਲਾਂ ਸੰਭਾਵੀ ਸੁਰੱਖਿਆ ਖਾਮੀਆਂ ਲੱਭ ਕੇ ਦੂਰ ਕਰ ਸਕਦੀਆਂ ਹਨ। ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੇ ਕਈ ਲਾਭ ਹਨ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਘਟਨਾ ਜਵਾਬ ਵਿੱਚ ਸੁਧਾਰ, ਨਿਯਮਕ ਲੋੜਾਂ ਦੀ ਪਾਲਣਾ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟੇ ਦੀ ਵਧੀਕ ਰੱਖਿਆ ਸ਼ਾਮਲ ਹਨ। ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਟੈਸਟਿੰਗ ਲਈ ਧਿਆਨ ਨਾਲ ਯੋਜਨਾ, ਢੁਕਵੇਂ ਟੂਲ ਅਤੇ ਤਕਨੀਕਾਂ ਦੀ ਵਰਤੋਂ ਅਤੇ ਚੰਗੇ ਅਮਲਾਂ ਦੀ ਪਾਲਣਾ ਲੋੜੀਂਦੀ ਹੈ। ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਖੇਤਰ ਦੇ ਬਦਲਣ ਨਾਲ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਨੂੰ ਵੀ ਨਵੀਆਂ ਤਕਨੀਕਾਂ ਅਤੇ ਖਤਰਿਆਂ ਅਨੁਸਾਰ ਢਲਣਾ, ਆਟੋਮੇਸ਼ਨ ਅਤੇ ਆਰਟੀਫ਼ੀਸ਼ਲ ਇੰਟੈਲੀਜੈਂਸ ਅਪਣਾਉਣਾ ਅਤੇ ਲਗਾਤਾਰ ਟੈਸਟਿੰਗ ਤੇ DevSecOps ਦੇ ਸਿਧਾਂਤਾਂ ਨਾਲ ਜੁੜਨਾ ਪਵੇਗਾ। ਇਸ ਅਹਿਮ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਅਮਲ ਦੀ ਜ਼ਿੰਮੇਵਾਰ ਅਤੇ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਵਰਤੋਂ ਲਈ ਨੈਤਿਕ ਪੱਖ ਅਤੇ ਟੈਸਟਰਾਂ ਦੇ ਹੁਨਰ ਤੇ ਸਿਖਲਾਈ ਦਾ ਲਗਾਤਾਰ ਵਿਕਾਸ ਵੀ ਜ਼ਰੂਰੀ ਰਹੇਗਾ।
ਅਕਸਰ ਪੁੱਛੇ ਜਾਂਦੇ ਸਵਾਲ
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਕੀ ਹੈ?
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ, ਜਿਸਨੂੰ ਨੈਤਿਕ ਹੈਕਿੰਗ ਵੀ ਕਹਿੰਦੇ ਹਨ, ਕੰਪਿਊਟਰ ਸਿਸਟਮਾਂ ਅਤੇ ਨੈੱਟਵਰਕਾਂ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣ ਦਾ ਸਰਗਰਮ ਤਰੀਕਾ ਹੈ। ਇਸ ਵਿੱਚ ਅਸਲ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਕਰਕੇ ਸੰਸਥਾ ਦੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਪਰਖੀ ਜਾਂਦੀ ਹੈ।
ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਅਹਿਮ ਕਿਉਂ ਹੈ?
ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਅਹਿਮ ਹੈ, ਕਿਉਂਕਿ ਇਹ ਹਮਲਾਵਰਾਂ ਵੱਲੋਂ ਵਰਤਣ ਤੋਂ ਪਹਿਲਾਂ ਕਮਜ਼ੋਰੀਆਂ ਪਛਾਣਨ ਅਤੇ ਦੂਰ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ। ਇਸ ਨਾਲ ਕਾਰੋਬਾਰ ਸਾਈਬਰ ਖਤਰਿਆਂ ਤੋਂ ਅੱਗੇ ਰਹਿ ਕੇ ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟਾ ਬਚਾ ਸਕਦੇ ਹਨ।
ਨਿਯਮਤ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੇ ਲਾਭ ਕੀ ਹਨ?
ਇਸ ਦੇ ਲਾਭਾਂ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣਾਂ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣਾ, ਸੁਰੱਖਿਆ ਉਪਾਵਾਂ ਦੀ ਕਾਰਗੁਜ਼ਾਰੀ ਪਰਖਣਾ, ਘਟਨਾ ਜਵਾਬ ਸਮਰੱਥਾ ਸੁਧਾਰਨਾ ਅਤੇ ਨਿਯਮਕ ਪਾਲਣਾ ਦੀਆਂ ਲੋੜਾਂ ਪੂਰੀਆਂ ਕਰਨਾ ਸ਼ਾਮਲ ਹਨ।
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਦੀਆਂ ਆਮ ਤਕਨੀਕਾਂ ਕਿਹੜੀਆਂ ਹਨ?
ਆਮ ਤਕਨੀਕਾਂ ਵਿੱਚ ਨੈੱਟਵਰਕ ਸਕੈਨਿੰਗ, ਕਮਜ਼ੋਰੀ ਮੁਲਾਂਕਣ, ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਸ਼ੋਸ਼ਣ, ਸੋਸ਼ਲ ਇੰਜੀਨੀਅਰਿੰਗ ਅਤੇ ਪਾਸਵਰਡ ਕ੍ਰੈਕਿੰਗ ਸ਼ਾਮਲ ਹਨ। ਇਹ ਤਕਨੀਕਾਂ ਟੈਸਟਰਾਂ ਨੂੰ ਵੱਖ-ਵੱਖ ਪਾਸਿਆਂ ਤੋਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀਆਂ ਹਨ।
ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਕਰਨ ਦੀਆਂ ਚੁਣੌਤੀਆਂ ਕੀ ਹਨ?
ਜਟਿਲ ਨੈੱਟਵਰਕ ਵਾਤਾਵਰਣ, ਬਦਲਦੀਆਂ ਹਮਲਾ ਤਕਨੀਕਾਂ, ਸਮੇਂ ਅਤੇ ਸਰੋਤਾਂ ਦੀ ਘਾਟ ਅਤੇ ਹੁਨਰਮੰਦ ਟੈਸਟਰਾਂ ਦੀ ਲੋੜ ਕਾਰਨ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਚੁਣੌਤੀਪੂਰਨ ਹੋ ਸਕਦੀ ਹੈ। ਧਿਆਨ ਨਾਲ ਯੋਜਨਾ ਅਤੇ ਤਾਲਮੇਲ ਨਾਲ ਇਹਨਾਂ ਚੁਣੌਤੀਆਂ ਦਾ ਸਾਹਮਣਾ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ।
ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਪੈਨੀਟ੍ਰੇਸ਼ਨ ਟੈਸਟਿੰਗ ਲਈ ਚੰਗੇ ਅਮਲ ਕਿਹੜੇ ਹਨ?
ਚੰਗੇ ਅਮਲਾਂ ਵਿੱਚ ਸਪਸ਼ਟ ਉਦੇਸ਼ ਤੈਅ ਕਰਨਾ, ਢੁਕਵੀਂ ਮਨਜ਼ੂਰੀ ਲੈਣਾ, ਆਟੋਮੈਟਿਕ ਅਤੇ ਮੈਨੂਅਲ ਟੈਸਟਿੰਗ ਇਕੱਠੇ ਵਰਤਣਾ, ਨਤੀਜੇ ਸਹੀ ਦਰਜ ਕਰਨਾ ਅਤੇ ਸੁਧਾਰ ਲਈ ਕਾਰਗਰ ਸਿਫ਼ਾਰਸ਼ਾਂ ਦੇਣਾ ਸ਼ਾਮਲ ਹਨ।
Related Posts