
ਕਾਰੋਬਾਰੀ ਪੇਸ਼ੇਵਰਾਂ ਲਈ ਸਿਖਰਲੇ 5 ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨ

Table of Contents
2026 ਵਿੱਚ ਕਾਰੋਬਾਰੀ ਪੇਸ਼ੇਵਰਾਂ ਲਈ ਸਿਖਰਲੇ 5 ਗੈਰ-ਤਕਨੀਕੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨ
ਡਿਜ਼ਿਟਲ ਯੁੱਗ ਵਿੱਚ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਕਿਸੇ ਵੀ ਕਾਰੋਬਾਰ ਦੇ ਕੰਮਕਾਜ ਦਾ ਅਹਿਮ ਹਿੱਸਾ ਹੈ। ਸਾਈਬਰ ਖਤਰਿਆਂ ਅਤੇ ਹਮਲਿਆਂ ਦੀ ਵਧਦੀ ਗਿਣਤੀ ਨਾਲ ਸੰਸਥਾਵਾਂ ਨੂੰ ਅਜਿਹੇ ਮਾਹਰ ਪੇਸ਼ੇਵਰਾਂ ਦੀ ਲੋੜ ਹੈ ਜੋ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਅਤੇ ਡਾਟੇ ਦੀ ਅਸਰਦਾਰ ਰਾਖੀ ਕਰ ਸਕਣ। ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਖੇਤਰ ਵਿੱਚ ਤਕਨੀਕੀ ਸਰਟੀਫਿਕੇਸ਼ਨ ਆਮ ਤੌਰ ਉੱਤੇ ਜਾਣੇ ਜਾਂਦੇ ਹਨ, ਪਰ ਕਾਰੋਬਾਰੀ ਪੇਸ਼ੇਵਰਾਂ ਲਈ ਕੀਮਤੀ ਗੈਰ-ਤਕਨੀਕੀ ਸਰਟੀਫਿਕੇਸ਼ਨ ਵੀ ਮੌਜੂਦ ਹਨ। ਇਹ ਡੂੰਘੇ ਤਕਨੀਕੀ ਗਿਆਨ ਦੀ ਲੋੜ ਬਿਨਾਂ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਸਿਧਾਂਤਾਂ, ਨੀਤੀਆਂ ਅਤੇ ਚੰਗੇ ਅਮਲਾਂ ਦੀ ਵਿਆਪਕ ਸਮਝ ਦਿੰਦੇ ਹਨ।
2026 ਤੱਕ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦਾ ਖੇਤਰ ਤੇਜ਼ੀ ਨਾਲ ਬਦਲ ਰਿਹਾ ਹੈ। ਹਾਲੀਆ ਉਦਯੋਗ ਰਿਪੋਰਟਾਂ ਅਨੁਸਾਰ 2026 ਵਿੱਚ ਦੁਨੀਆ ਭਰ ਦਾ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਖਰਚ 215 ਅਰਬ ਡਾਲਰ ਤੋਂ ਵੱਧ ਹੋਣ ਦਾ ਅਨੁਮਾਨ ਹੈ, ਜੋ ਪਿਛਲੇ ਸਾਲ ਨਾਲੋਂ 12% ਵੱਧ ਹੈ। ਸੰਸਥਾਵਾਂ ਲਗਾਤਾਰ ਇਹ ਸਮਝ ਰਹੀਆਂ ਹਨ ਕਿ ਅਸਰਦਾਰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਲਈ ਸਿਰਫ਼ ਤਕਨੀਕੀ ਮਾਹਰਤਾ ਕਾਫ਼ੀ ਨਹੀਂ। ਇਸ ਲਈ ਮਜ਼ਬੂਤ ਪ੍ਰਸ਼ਾਸਨ, ਖਤਰਾ ਪ੍ਰਬੰਧਨ, ਪਰਦੇਦਾਰੀ ਪਾਲਣਾ ਅਤੇ ਕਾਰੋਬਾਰੀ ਸਮਝ ਵਾਲੇ ਪੇਸ਼ੇਵਰਾਂ ਦੀ ਰਣਨੀਤਕ ਅਗਵਾਈ ਵੀ ਲੋੜੀਂਦੀ ਹੈ।
2026 ਵਿੱਚ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪੇਸ਼ੇਵਰਾਂ ਦੀ ਵਿਸ਼ਵ ਪੱਧਰੀ ਘਾਟ 3.5 ਮਿਲੀਅਨ ਖਾਲੀ ਅਹੁਦਿਆਂ ਤੱਕ ਪਹੁੰਚੀ। ਇਨ੍ਹਾਂ ਵਿੱਚ ਪ੍ਰਬੰਧਨ, ਪ੍ਰਸ਼ਾਸਨ ਅਤੇ ਪਰਦੇਦਾਰੀ ਨਾਲ ਜੁੜੀਆਂ ਭੂਮਿਕਾਵਾਂ ਦਾ ਵੱਡਾ ਹਿੱਸਾ ਹੈ, ਜਿੱਥੇ ਡੂੰਘੇ ਤਕਨੀਕੀ ਹੁਨਰ ਦੀ ਥਾਂ ਕਾਰੋਬਾਰੀ ਸਮਝ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਇਸ ਨਾਲ ਸੰਬੰਧਿਤ ਸਰਟੀਫਿਕੇਸ਼ਨ ਹਾਸਲ ਕਰਨ ਵਾਲੇ ਕਾਰੋਬਾਰੀ ਪੇਸ਼ੇਵਰਾਂ ਲਈ ਮੌਕੇ ਬਣਦੇ ਹਨ।
ਇਹ ਵਿਸਤ੍ਰਿਤ ਗਾਈਡ 2026 ਵਿੱਚ ਕਾਰੋਬਾਰੀ ਪੇਸ਼ੇਵਰਾਂ ਲਈ ਲਾਹੇਵੰਦ ਪੰਜ ਮੁੱਖ ਗੈਰ-ਤਕਨੀਕੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨ ਪੇਸ਼ ਕਰਦੀ ਹੈ। ਇਸ ਵਿੱਚ ਕੀਮਤ, ਨਿਵੇਸ਼ ਉੱਤੇ ਮੁਨਾਫ਼ਾ, ਕਰੀਅਰ ਤਰੱਕੀ ਦੇ ਮੌਕੇ ਅਤੇ ਬਾਜ਼ਾਰ ਦੇ ਹੋਰ ਵਿਕਲਪਾਂ ਨਾਲ ਤੁਲਨਾ ਸ਼ਾਮਲ ਹੈ।
ਤਕਨੀਕੀ ਅਤੇ ਗੈਰ-ਤਕਨੀਕੀ ਖੇਤਰਾਂ ਦੇ ਮੁੱਖ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਦੀ ਵਿਆਪਕ ਤੁਲਨਾ ਲਈ ਸਾਡੀ ਗਾਈਡ ਵੇਖੋ: ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨ ਤੁਲਨਾ ਗਾਈਡ 2026 .
2026 ਵਿੱਚ ਗੈਰ-ਤਕਨੀਕੀ ਸਰਟੀਫਿਕੇਸ਼ਨ ਕਿਉਂ ਅਹਿਮ ਹਨ
ਖਾਸ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਬਾਰੇ ਜਾਣਨ ਤੋਂ ਪਹਿਲਾਂ ਸਮਝੋ ਕਿ ਗੈਰ-ਤਕਨੀਕੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਦੀ ਕੀਮਤ ਕਿਉਂ ਵਧ ਰਹੀ ਹੈ:
ਕਾਰੋਬਾਰ ਦੀ ਲੋੜ
ਆਧੁਨਿਕ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਅਸਲ ਵਿੱਚ ਕਾਰੋਬਾਰੀ ਖਤਰਾ ਪ੍ਰਬੰਧਨ ਦਾ ਕੰਮ ਹੈ। ਤਕਨੀਕੀ ਨਿਯੰਤਰਣਾਂ ਦੇ ਨਾਲ ਸੰਸਥਾਵਾਂ ਨੂੰ ਅਜਿਹੇ ਆਗੂਆਂ ਦੀ ਲੋੜ ਹੈ ਜੋ:
- ਤਕਨੀਕੀ ਖਤਰਿਆਂ ਨੂੰ ਕਾਰੋਬਾਰੀ ਅਸਰ ਵਜੋਂ ਸਮਝਾਉਣ
- ਕਾਰੋਬਾਰੀ ਟੀਚਿਆਂ ਨਾਲ ਮੇਲ ਖਾਂਦੀਆਂ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀਆਂ ਬਣਾਉਣ
- ਗੁੰਝਲਦਾਰ ਨਿਯਮਕ ਲੋੜਾਂ ਨੂੰ ਸੰਭਾਲਣ
- ਅਸਰਦਾਰ ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਬਣਾਉਣ ਅਤੇ ਚਲਾਉਣ
- ਗੈਰ-ਤਕਨੀਕੀ ਹਿੱਸੇਦਾਰਾਂ ਨੂੰ ਸੁਰੱਖਿਆ ਦੀਆਂ ਧਾਰਨਾਵਾਂ ਸਮਝਾਉਣ
- ਸੁਰੱਖਿਆ ਨਿਵੇਸ਼ ਬਾਰੇ ਖਤਰੇ ਅਧਾਰਿਤ ਜਾਣਕਾਰੀ ਵਾਲੇ ਫੈਸਲੇ ਕਰਨ
ਨਿਯਮਕ ਗੁੰਝਲ
2026 ਵਿੱਚ ਨਿਯਮਕ ਮਾਹੌਲ ਕਾਫ਼ੀ ਗੁੰਝਲਦਾਰ ਹੋ ਗਿਆ ਹੈ। ਸੰਸਥਾਵਾਂ ਨੂੰ ਇਨ੍ਹਾਂ ਦੀ ਪਾਲਣਾ ਕਰਨੀ ਪੈਂਦੀ ਹੈ:
- GDPR (ਆਮ ਡਾਟਾ ਸੁਰੱਖਿਆ ਨਿਯਮ), ਜਿਸ ਦਾ ਲਾਗੂਕਰਨ ਵਧਿਆ ਹੈ
- CCPA 2.0 (ਕੈਲੀਫੋਰਨੀਆ ਖਪਤਕਾਰ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ ਦਾ ਸੁਧਰਿਆ ਰੂਪ)
- CPRA (ਕੈਲੀਫੋਰਨੀਆ ਪਰਦੇਦਾਰੀ ਅਧਿਕਾਰ ਕਾਨੂੰਨ)
- HIPAA (ਸਿਹਤ ਬੀਮਾ ਪੋਰਟੇਬਿਲਿਟੀ ਅਤੇ ਜਵਾਬਦੇਹੀ ਕਾਨੂੰਨ)
- CMMC 2.0 (ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਯੋਗਤਾ ਪੱਕਾਪਣ ਮਾਡਲ)
- ਰਾਜ ਪੱਧਰ ਦੇ ਕਈ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ
- ਅੰਤਰਰਾਸ਼ਟਰੀ ਡਾਟਾ ਸੁਰੱਖਿਆ ਲੋੜਾਂ
ਇਸ ਗੁੰਝਲਦਾਰ ਮਾਹੌਲ ਲਈ ਪਰਦੇਦਾਰੀ, ਪਾਲਣਾ ਅਤੇ ਖਤਰਾ ਪ੍ਰਬੰਧਨ ਦੇ ਵਿਸ਼ੇਸ਼ ਗਿਆਨ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਇਹੀ ਗਿਆਨ ਇਹ ਸਰਟੀਫਿਕੇਸ਼ਨ ਦਿੰਦੇ ਹਨ।
ਕਰੀਅਰ ਤਰੱਕੀ ਅਤੇ ਮੁਆਵਜ਼ਾ
ਮੰਨੇ-ਪ੍ਰਮੰਨੇ ਗੈਰ-ਤਕਨੀਕੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨ ਵਾਲੇ ਪੇਸ਼ੇਵਰਾਂ ਨੂੰ ਵੱਡਾ ਤਨਖਾਹ ਲਾਭ ਮਿਲਦਾ ਹੈ:
| ਅਹੁਦਾ | ਸਰਟੀਫਿਕੇਸ਼ਨ ਤੋਂ ਬਿਨਾਂ | ਸੰਬੰਧਿਤ ਸਰਟੀਫਿਕੇਸ਼ਨ ਨਾਲ | ਤਨਖਾਹ ਵਾਧਾ |
|---|---|---|---|
| ਪਰਦੇਦਾਰੀ ਅਧਿਕਾਰੀ | $95,000 | $125,000 - $145,000 | 32-53% |
| ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ | $110,000 | $140,000 - $165,000 | 27-50% |
| ਪਾਲਣਾ ਪ੍ਰਬੰਧਕ | $100,000 | $130,000 - $155,000 | 30-55% |
| ਖਤਰਾ ਪ੍ਰਬੰਧਕ | $105,000 | $135,000 - $160,000 | 29-52% |
| CISO | $180,000 | $225,000 - $300,000 | 25-67% |
ਤਨਖਾਹ ਦੇ ਅੰਕੜੇ 2026 ਦੇ ਅਮਰੀਕੀ ਬਾਜ਼ਾਰ ਦੇ ਔਸਤ ਉੱਤੇ ਅਧਾਰਿਤ ਹਨ।
1. Certified Information Systems Security Professional (CISSP)
Certified Information Systems Security Professional (CISSP) ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪੇਸ਼ੇਵਰਾਂ ਲਈ ਦੁਨੀਆ ਭਰ ਵਿੱਚ ਮੰਨੀ ਹੋਈ ਯੋਗਤਾ ਹੈ। ਇਸ ਵਿੱਚ ਤਕਨੀਕੀ ਵਿਸ਼ੇ ਸ਼ਾਮਲ ਹਨ, ਪਰ ਇਸ ਦਾ ਨਜ਼ਰੀਆ ਪ੍ਰਬੰਧਕੀ ਅਤੇ ਰਣਨੀਤਕ ਹੈ। ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦਾ ਗਿਆਨ ਅਤੇ ਮਾਹਰਤਾ ਵਧਾਉਣ ਦੇ ਇੱਛੁਕ ਕਾਰੋਬਾਰੀ ਕਾਰਜਕਾਰੀ, ਪ੍ਰਬੰਧਕਾਂ ਅਤੇ ਸਲਾਹਕਾਰਾਂ ਲਈ ਇਹ ਉਚਿਤ ਹੈ।
ਕਾਰੋਬਾਰੀ ਪੇਸ਼ੇਵਰਾਂ ਲਈ CISSP ਕਿਉਂ?
CISSP ਸਰਟੀਫਿਕੇਸ਼ਨ ਤੁਹਾਡੀ ਉਦਯੋਗ ਪੱਧਰ ਦਾ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਤਿਆਰ ਕਰਨ, ਲਾਗੂ ਕਰਨ ਅਤੇ ਪ੍ਰਬੰਧਿਤ ਕਰਨ ਦੀ ਯੋਗਤਾ ਦਰਸਾਉਂਦੀ ਹੈ। ਸਿਰਫ਼ ਤਕਨੀਕੀ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਤੋਂ ਵੱਖ, CISSP ਇਨ੍ਹਾਂ ਗੱਲਾਂ ਉੱਤੇ ਧਿਆਨ ਦਿੰਦੀ ਹੈ:
- ਰਣਨੀਤਕ ਸੁਰੱਖਿਆ ਯੋਜਨਾਬੰਦੀ ਅਤੇ ਪ੍ਰਸ਼ਾਸਨ
- ਕਾਰੋਬਾਰੀ ਲੋੜਾਂ ਅਤੇ ਪਾਬੰਦੀਆਂ ਦੀ ਸਮਝ
- ਖਤਰਾ ਪ੍ਰਬੰਧਨ ਅਤੇ ਫੈਸਲਾ ਲੈਣ ਦੇ ਢਾਂਚੇ
- ਨਿਯਮਾਂ ਅਤੇ ਉਦਯੋਗ ਮਿਆਰਾਂ ਦੀ ਪਾਲਣਾ
- ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਪ੍ਰਬੰਧਨ ਅਤੇ ਅਗਵਾਈ
CISSP ਦੇ ਅੱਠ ਡੋਮੇਨ (2026)
CISSP ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਵਿਸ਼ਾਲ ਵਿਸ਼ਿਆਂ ਨੂੰ ਅੱਠ ਡੋਮੇਨਾਂ ਵਿੱਚ ਸ਼ਾਮਲ ਕਰਦੀ ਹੈ:
ਸੁਰੱਖਿਆ ਅਤੇ ਖਤਰਾ ਪ੍ਰਬੰਧਨ
- ਸੁਰੱਖਿਆ ਪ੍ਰਸ਼ਾਸਨ ਦੇ ਸਿਧਾਂਤ
- ਪਾਲਣਾ ਅਤੇ ਕਾਨੂੰਨੀ ਵਿਚਾਰ
- ਪੇਸ਼ੇਵਰ ਨੈਤਿਕਤਾ
- ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ, ਮਿਆਰ, ਕਾਰਵਾਈਆਂ ਅਤੇ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼
- ਕਾਰੋਬਾਰ ਨਿਰੰਤਰਤਾ ਅਤੇ ਆਫ਼ਤ ਮੁੜ-ਬਹਾਲੀ ਯੋਜਨਾਬੰਦੀ
- ਕਰਮਚਾਰੀ ਸੁਰੱਖਿਆ
- ਖਤਰਾ ਪ੍ਰਬੰਧਨ ਦੀਆਂ ਧਾਰਨਾਵਾਂ
ਸੰਪਤੀ ਸੁਰੱਖਿਆ
- ਜਾਣਕਾਰੀ ਅਤੇ ਸੰਪਤੀ ਦਾ ਵਰਗੀਕਰਨ
- ਪਰਦੇਦਾਰੀ ਦੀ ਰਾਖੀ
- ਡਾਟਾ ਜੀਵਨ-ਚੱਕਰ ਪ੍ਰਬੰਧਨ
- ਡਾਟਾ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣ
- ਡਾਟਾ ਸੰਭਾਲਣ ਦੀਆਂ ਲੋੜਾਂ
ਸੁਰੱਖਿਆ ਆਰਕੀਟੈਕਚਰ ਅਤੇ ਇੰਜੀਨੀਅਰਿੰਗ
- ਸੁਰੱਖਿਆ ਡਿਜ਼ਾਇਨ ਦੇ ਸਿਧਾਂਤ
- ਸੁਰੱਖਿਆ ਮਾਡਲ ਅਤੇ ਢਾਂਚੇ
- ਸੁਰੱਖਿਅਤ ਸਿਸਟਮ ਡਿਜ਼ਾਇਨ
- ਕ੍ਰਿਪਟੋਗ੍ਰਾਫਿਕ ਸਿਸਟਮ
- ਭੌਤਿਕ ਸੁਰੱਖਿਆ
ਸੰਚਾਰ ਅਤੇ ਨੈੱਟਵਰਕ ਸੁਰੱਖਿਆ
- ਨੈੱਟਵਰਕ ਆਰਕੀਟੈਕਚਰ ਅਤੇ ਡਿਜ਼ਾਇਨ
- ਸੁਰੱਖਿਅਤ ਸੰਚਾਰ ਚੈਨਲ
- ਨੈੱਟਵਰਕ ਭਾਗ ਅਤੇ ਪ੍ਰੋਟੋਕੋਲ
ਪਛਾਣ ਅਤੇ ਪਹੁੰਚ ਪ੍ਰਬੰਧਨ (IAM)
- ਪਛਾਣ ਪ੍ਰਬੰਧਨ
- ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਮਾਡਲ
- ਸੇਵਾ ਵਜੋਂ ਪਛਾਣ (IDaaS)
- ਤੀਜੇ ਪੱਖ ਦੀਆਂ ਪਛਾਣ ਸੇਵਾਵਾਂ
ਸੁਰੱਖਿਆ ਮੁਲਾਂਕਣ ਅਤੇ ਜਾਂਚ
- ਮੁਲਾਂਕਣ ਅਤੇ ਜਾਂਚ ਰਣਨੀਤੀਆਂ
- ਸੁਰੱਖਿਆ ਪ੍ਰਕਿਰਿਆ ਡਾਟਾ ਇਕੱਠਾ ਕਰਨਾ
- ਸੁਰੱਖਿਆ ਆਡਿਟ
- ਕਮਜ਼ੋਰੀ ਮੁਲਾਂਕਣ
ਸੁਰੱਖਿਆ ਕਾਰਜ
- ਸੁਰੱਖਿਆ ਕਾਰਜਾਂ ਦੀਆਂ ਧਾਰਨਾਵਾਂ
- ਸਰੋਤ ਮੁਹੱਈਆ ਕਰਨਾ
- ਘਟਨਾ ਪ੍ਰਬੰਧਨ
- ਆਫ਼ਤ ਮੁੜ-ਬਹਾਲੀ ਅਤੇ ਕਾਰੋਬਾਰ ਨਿਰੰਤਰਤਾ
ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਸੁਰੱਖਿਆ
- ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ-ਚੱਕਰ ਵਿੱਚ ਸੁਰੱਖਿਆ
- ਵਿਕਾਸ ਮਾਹੌਲ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣ
- ਸਾਫਟਵੇਅਰ ਸੁਰੱਖਿਆ ਦੀ ਅਸਰਦਾਰਤਾ
CISSP ਲੋੜਾਂ (2026)
- ਕੰਮ ਦਾ ਤਜਰਬਾ: CISSP ਦੇ ਅੱਠ ਡੋਮੇਨਾਂ ਵਿੱਚੋਂ ਘੱਟੋ-ਘੱਟ ਦੋ ਵਿੱਚ ਪੰਜ ਸਾਲਾਂ ਦਾ ਇਕੱਠਾ ਤਨਖਾਹੀ ਕੰਮ-ਤਜਰਬਾ। ਚਾਰ ਸਾਲਾਂ ਦੀ ਕਾਲਜ ਡਿਗਰੀ ਜਾਂ (ISC)² ਦੀ ਮਨਜ਼ੂਰਸ਼ੁਦਾ ਸੂਚੀ ਵਾਲਾ ਪ੍ਰਮਾਣ-ਪੱਤਰ ਤਜਰਬੇ ਦੇ ਇੱਕ ਸਾਲ ਦੀ ਥਾਂ ਲੈ ਸਕਦਾ ਹੈ।
- ਪਰੀਖਿਆ: ਅਨੁਕੂਲਿਤ ਰੂਪ ਵਿੱਚ 100-150 ਸਵਾਲ, 3 ਘੰਟੇ, ਪਾਸ ਅੰਕ: 700/1000।
- ਤਸਦੀਕ: (ISC)² ਪ੍ਰਮਾਣਿਤ ਪੇਸ਼ੇਵਰ ਦੀ ਤਸਦੀਕ ਲਾਜ਼ਮੀ ਹੈ।
- CPE ਲੋੜਾਂ: ਹਰ ਤਿੰਨ ਸਾਲਾਂ ਵਿੱਚ 120 CPE ਕ੍ਰੈਡਿਟ।
CISSP ਲਾਗਤ (2026)
| ਲਾਗਤ ਦਾ ਭਾਗ | ਰਕਮ |
|---|---|
| ਪਰੀਖਿਆ ਫੀਸ (ਅਮਰੀਕਾ) | $749 |
| ਸਾਲਾਨਾ ਰੱਖ-ਰਖਾਅ ਫੀਸ (AMF) | $149 |
| ਪੜ੍ਹਾਈ ਸਮੱਗਰੀ (ਅੰਦਾਜ਼ਾ) | $300-$800 |
| ਸਿਖਲਾਈ ਕੋਰਸ (ਵਿਕਲਪਕ) | $3,000-$4,500 |
| ਪਹਿਲੇ ਸਾਲ ਦੀ ਕੁੱਲ ਲਾਗਤ | $1,198-$6,198 |
| ਸਾਲਾਨਾ ਨਵੀਨੀਕਰਨ | $149 |
ਕਰੀਅਰ ਉੱਤੇ ਅਸਰ
ਕਾਰੋਬਾਰ-ਕੇਂਦਰਿਤ ਅਹੁਦਿਆਂ ਵਿੱਚ CISSP ਧਾਰਕ ਦੱਸਦੇ ਹਨ:
- ਦੋ ਸਾਲਾਂ ਵਿੱਚ ਔਸਤ $25,000-$40,000 ਤਨਖਾਹ ਵਾਧਾ
- ਸਰਟੀਫਿਕੇਸ਼ਨ ਤੋਂ 18 ਮਹੀਨਿਆਂ ਅੰਦਰ 68% ਨੂੰ ਤਰੱਕੀ
- ਸੁਰੱਖਿਆ ਅਗਵਾਈ ਭੂਮਿਕਾਵਾਂ ਵਿੱਚ ਵਧੀਕ ਭਰੋਸੇਯੋਗਤਾ
- C-level ਕਾਰਜਕਾਰੀਆਂ ਨਾਲ ਗੱਲਬਾਤ ਕਰਨ ਦੀ ਵਧੀਕ ਸਮਰੱਥਾ
CISSP ਕਿਸ ਨੂੰ ਲੈਣੀ ਚਾਹੀਦੀ ਹੈ?
- ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ ਅਤੇ ਡਾਇਰੈਕਟਰ
- ਸੁਰੱਖਿਆ ਅਹੁਦਿਆਂ ਵੱਲ ਜਾ ਰਹੇ IT ਪ੍ਰਬੰਧਕ
- ਖਤਰਾ ਪ੍ਰਬੰਧਨ ਪੇਸ਼ੇਵਰ
- ਪਾਲਣਾ ਅਧਿਕਾਰੀ
- ਕਾਰੋਬਾਰ ਨਿਰੰਤਰਤਾ ਪ੍ਰਬੰਧਕ
- ਸੁਰੱਖਿਆ ਸਲਾਹਕਾਰ
- CISO ਜਾਂ ਸੀਨੀਅਰ ਸੁਰੱਖਿਆ ਅਗਵਾਈ ਦੇ ਇੱਛੁਕ ਵਿਅਕਤੀ
CISSP ਅਤੇ ਇਸ ਦੀਆਂ ਲੋੜਾਂ ਬਾਰੇ ਜਾਣਨ ਲਈ ਵੇਖੋ: CISSP - Certified Information Systems Security Professional
ਹੋਰ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਨਾਲ CISSP ਦੀ ਪੂਰੀ ਤੁਲਨਾ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨ ਤੁਲਨਾ ਗਾਈਡ 2026 ਵੇਖੋ।
2. Certified Information Privacy Professional/Europe (CIPP/E)
Certified Information Privacy Professional/Europe (CIPP/E) ਸਰਟੀਫਿਕੇਸ਼ਨ ਖਾਸ ਤੌਰ ਉੱਤੇ ਉਹਨਾਂ ਪੇਸ਼ੇਵਰਾਂ ਲਈ ਬਣਾਈ ਗਈ ਹੈ ਜੋ ਯੂਰਪੀ ਸੰਘ (EU) ਦੇ ਡਾਟਾ ਸੁਰੱਖਿਆ ਅਤੇ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨਾਂ ਨਾਲ ਕੰਮ ਕਰਦੇ ਹਨ। 2026 ਵਿੱਚ GDPR ਲਾਗੂ ਕਰਨ ਦੀ ਕਾਰਵਾਈ ਤੇਜ਼ ਹੋਈ ਹੈ ਅਤੇ ਕੁੱਲ ਜੁਰਮਾਨੇ ਹਰ ਸਾਲ €2.5 ਅਰਬ ਤੋਂ ਵੱਧ ਹਨ। ਸੰਸਥਾਵਾਂ ਹੁਣ ਪਰਦੇਦਾਰੀ ਮਾਹਰਤਾ ਨੂੰ ਪਹਿਲਾਂ ਨਾਲੋਂ ਵੱਧ ਤਰਜੀਹ ਦੇ ਰਹੀਆਂ ਹਨ।
2026 ਵਿੱਚ CIPP/E ਕਿਉਂ?
ਕਈ ਕਾਰਨਾਂ ਕਰਕੇ CIPP/E ਸਰਟੀਫਿਕੇਸ਼ਨ ਦੀ ਅਹਿਮੀਅਤ ਵਧੀ ਹੈ:
- GDPR ਦੀ ਪੱਕੜ: ਲਾਗੂ ਕਰਨ ਦੇ ਅੱਠਵੇਂ ਸਾਲ ਵਿੱਚ ਨਿਯਮਕ ਅਧਿਕਾਰੀਆਂ ਨੇ ਆਪਣੀਆਂ ਉਮੀਦਾਂ ਸੁਧਾਰੀਆਂ ਅਤੇ ਜਾਂਚ ਵਧਾਈ ਹੈ।
- ਵਿਸ਼ਵ ਪੱਧਰੀ ਅਹਿਮੀਅਤ: ਕਈ ਦੇਸ਼ਾਂ ਨੇ GDPR ਤੋਂ ਪ੍ਰੇਰਿਤ ਢਾਂਚੇ ਅਪਣਾਏ ਹਨ, ਇਸ ਲਈ EU ਪਰਦੇਦਾਰੀ ਦਾ ਗਿਆਨ ਦੁਨੀਆ ਭਰ ਵਿੱਚ ਲਾਗੂ ਹੁੰਦਾ ਹੈ।
- Schrems II ਅਤੇ ਡਾਟਾ ਤਬਾਦਲੇ: ਅੰਤਰਰਾਸ਼ਟਰੀ ਡਾਟਾ ਤਬਾਦਲਿਆਂ ਦੀ ਗੁੰਝਲ ਲਈ ਖਾਸ ਮਾਹਰਤਾ ਚਾਹੀਦੀ ਹੈ।
- ਡਿਜ਼ਾਇਨ ਤੋਂ ਹੀ ਪਰਦੇਦਾਰੀ: ਸੰਸਥਾਵਾਂ ਉਤਪਾਦ ਵਿਕਾਸ ਵਿੱਚ ਪਰਦੇਦਾਰੀ ਨੂੰ ਵਧੇਰੇ ਸ਼ਾਮਲ ਕਰ ਰਹੀਆਂ ਹਨ, ਜਿਸ ਲਈ ਯੋਗ ਪੇਸ਼ੇਵਰ ਲੋੜੀਂਦੇ ਹਨ।
- ਬੋਰਡ ਪੱਧਰ ਦਾ ਮਸਲਾ: ਪਰਦੇਦਾਰੀ ਹੁਣ ਬੋਰਡ ਪੱਧਰ ਦਾ ਮਸਲਾ ਬਣ ਗਈ ਹੈ, ਜਿਸ ਨਾਲ ਪ੍ਰਮਾਣਿਤ ਪਰਦੇਦਾਰੀ ਪੇਸ਼ੇਵਰਾਂ ਦੀ ਅਹਿਮੀਅਤ ਵਧੀ ਹੈ।
CIPP/E ਵਿਸ਼ਾ-ਸਮੱਗਰੀ ਦਾ ਜਾਇਜ਼ਾ
ਇਹ ਸਰਟੀਫਿਕੇਸ਼ਨ EU ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ ਅਤੇ ਅਮਲ ਨੂੰ ਵਿਆਪਕ ਤੌਰ ਉੱਤੇ ਕਵਰ ਕਰਦੀ ਹੈ:
ਯੂਰਪੀ ਡਾਟਾ ਸੁਰੱਖਿਆ ਕਾਨੂੰਨ ਅਤੇ ਨਿਯਮ
- ਇਤਿਹਾਸਕ ਸੰਦਰਭ ਅਤੇ EU ਡਾਟਾ ਸੁਰੱਖਿਆ ਦਾ ਵਿਕਾਸ
- EU ਸੰਸਥਾਵਾਂ ਅਤੇ ਪਰਦੇਦਾਰੀ ਨਿਯਮ ਵਿੱਚ ਉਨ੍ਹਾਂ ਦੀਆਂ ਭੂਮਿਕਾਵਾਂ
- ਕਾਨੂੰਨ ਬਣਾਉਣ ਦੀਆਂ ਕਾਰਵਾਈਆਂ ਅਤੇ ਨਿਯਮਕ ਢਾਂਚਾ
- EU ਕਾਨੂੰਨ ਦੇ ਆਧਾਰ ਮੁੱਖ ਪਰਦੇਦਾਰੀ ਸਿਧਾਂਤ
- ਪਰਦੇਦਾਰੀ ਅਧਿਕਾਰੀ ਅਤੇ ਉਨ੍ਹਾਂ ਦੀਆਂ ਲਾਗੂਕਰਨ ਤਾਕਤਾਂ
GDPR ਦੇ ਬੁਨਿਆਦੀ ਅਸੂਲ
- ਵਿਸ਼ਾ-ਵਸਤੂ ਅਤੇ ਖੇਤਰੀ ਦਾਇਰਾ, GDPR ਕਦੋਂ ਲਾਗੂ ਹੁੰਦਾ ਹੈ
- ਮੁੱਖ ਪਰਿਭਾਸ਼ਾਵਾਂ, ਨਿੱਜੀ ਡਾਟਾ, ਪ੍ਰੋਸੈਸਿੰਗ, ਕੰਟਰੋਲਰ ਅਤੇ ਪ੍ਰੋਸੈਸਰ
- ਪ੍ਰੋਸੈਸਿੰਗ ਦੇ ਸਿਧਾਂਤ, ਕਾਨੂੰਨੀਪਣ, ਨਿਰਪੱਖਤਾ, ਪਾਰਦਰਸ਼ਤਾ, ਮਕਸਦ ਦੀ ਹੱਦ ਅਤੇ ਡਾਟਾ ਘਟਾਉਣਾ
- ਪ੍ਰੋਸੈਸਿੰਗ ਦੇ ਕਾਨੂੰਨੀ ਆਧਾਰ, ਸਹਿਮਤੀ, ਇਕਰਾਰਨਾਮਾ, ਕਾਨੂੰਨੀ ਫ਼ਰਜ਼, ਜ਼ਰੂਰੀ ਹਿੱਤ, ਜਨਤਕ ਕੰਮ ਅਤੇ ਜਾਇਜ਼ ਹਿੱਤ
- ਖਾਸ ਸ਼੍ਰੇਣੀ ਡਾਟਾ, ਵਧੀਕ ਸੁਰੱਖਿਆ ਵਾਲਾ ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟਾ
- ਬੱਚਿਆਂ ਦਾ ਡਾਟਾ, ਬੱਚਿਆਂ ਦੀ ਜਾਣਕਾਰੀ ਪ੍ਰੋਸੈਸ ਕਰਨ ਦੀਆਂ ਖਾਸ ਲੋੜਾਂ
ਡਾਟਾ ਵਿਸ਼ੇ ਦੇ ਅਧਿਕਾਰ
- ਜਾਣਕਾਰੀ ਦਾ ਅਧਿਕਾਰ, ਪਾਰਦਰਸ਼ਤਾ ਦੀਆਂ ਜ਼ਿੰਮੇਵਾਰੀਆਂ
- ਪਹੁੰਚ ਦਾ ਅਧਿਕਾਰ, ਡਾਟਾ ਵਿਸ਼ੇ ਦੀ ਪਹੁੰਚ ਬੇਨਤੀ (SAR)
- ਸੋਧ ਦਾ ਅਧਿਕਾਰ, ਗਲਤ ਡਾਟਾ ਠੀਕ ਕਰਨਾ
- ਮਿਟਾਉਣ ਦਾ ਅਧਿਕਾਰ (“ਭੁੱਲੇ ਜਾਣ ਦਾ ਅਧਿਕਾਰ”)
- ਪ੍ਰੋਸੈਸਿੰਗ ਰੋਕਣ ਦਾ ਅਧਿਕਾਰ
- ਡਾਟਾ ਪੋਰਟੇਬਿਲਿਟੀ ਦਾ ਅਧਿਕਾਰ
- ਇਤਰਾਜ਼ ਦਾ ਅਧਿਕਾਰ, ਸਵੈਚਲਿਤ ਫੈਸਲਾ ਲੈਣ ਸਮੇਤ
- ਸਵੈਚਲਿਤ ਪ੍ਰੋਸੈਸਿੰਗ ਨਾਲ ਜੁੜੇ ਅਧਿਕਾਰ, ਪ੍ਰੋਫਾਈਲਿੰਗ ਅਤੇ ਐਲਗੋਰਿਦਮਿਕ ਫੈਸਲੇ
ਕੰਟਰੋਲਰ ਅਤੇ ਪ੍ਰੋਸੈਸਰ ਦੀਆਂ ਜ਼ਿੰਮੇਵਾਰੀਆਂ
- ਜਵਾਬਦੇਹੀ ਦਾ ਸਿਧਾਂਤ, ਪਾਲਣਾ ਸਾਬਤ ਕਰਨੀ
- ਡਿਜ਼ਾਇਨ ਤੋਂ ਅਤੇ ਮੂਲ ਰੂਪ ਵਿੱਚ ਡਾਟਾ ਸੁਰੱਖਿਆ
- ਪ੍ਰੋਸੈਸਿੰਗ ਸਰਗਰਮੀਆਂ ਦੇ ਰਿਕਾਰਡ (ਧਾਰਾ 30 ਦੇ ਰਿਕਾਰਡ)
- ਡਾਟਾ ਸੁਰੱਖਿਆ ਅਸਰ ਮੁਲਾਂਕਣ (DPIA)
- ਨਿਗਰਾਨੀ ਅਧਿਕਾਰੀਆਂ ਨਾਲ ਪਹਿਲਾਂ ਸਲਾਹ-ਮਸ਼ਵਰਾ
- ਡਾਟਾ ਸੁਰੱਖਿਆ ਅਧਿਕਾਰੀ (DPO), ਨਿਯੁਕਤੀ ਅਤੇ ਭੂਮਿਕਾ
- ਪ੍ਰੋਸੈਸਿੰਗ ਦੀ ਸੁਰੱਖਿਆ, ਢੁਕਵੇਂ ਤਕਨੀਕੀ ਅਤੇ ਸੰਗਠਨਕ ਕਦਮ
- ਉਲੰਘਣਾ ਦੀ ਸੂਚਨਾ, 72 ਘੰਟਿਆਂ ਅੰਦਰ ਦੱਸਣ ਦੀ ਲੋੜ
- ਪ੍ਰੋਸੈਸਰ ਇਕਰਾਰਨਾਮੇ, ਧਾਰਾ 28 ਦੀਆਂ ਲੋੜਾਂ
ਅੰਤਰਰਾਸ਼ਟਰੀ ਡਾਟਾ ਤਬਾਦਲੇ
- ਤਬਾਦਲੇ ਦੇ ਢੰਗ, ਯੋਗਤਾ ਫੈਸਲੇ, ਮਿਆਰੀ ਇਕਰਾਰਨਾਮਾ ਧਾਰਾਵਾਂ (SCC) ਅਤੇ ਬੱਝਵੇਂ ਕਾਰਪੋਰੇਟ ਨਿਯਮ (BCR)
- Schrems II ਦੇ ਅਸਰ, ਪੂਰਕ ਕਦਮ ਅਤੇ ਤਬਾਦਲਾ ਅਸਰ ਮੁਲਾਂਕਣ
- Brexit ਤੋਂ ਬਾਅਦ UK-EU ਯੋਗਤਾ
- US-EU ਡਾਟਾ ਪਰਦੇਦਾਰੀ ਢਾਂਚਾ (Privacy Shield ਦਾ ਬਦਲ)
- ਤਬਾਦਲਾ ਖਤਰਾ ਮੁਲਾਂਕਣ ਅਤੇ ਦਸਤਾਵੇਜ਼ੀਕਰਨ
ਲਾਗੂਕਰਨ ਅਤੇ ਜ਼ਿੰਮੇਵਾਰੀ
- ਨਿਗਰਾਨੀ ਅਧਿਕਾਰੀਆਂ ਦੀਆਂ ਤਾਕਤਾਂ ਅਤੇ ਸਹਿਯੋਗ ਦੇ ਢੰਗ
- ਸ਼ਿਕਾਇਤ ਸੰਭਾਲਣ ਦੀਆਂ ਕਾਰਵਾਈਆਂ
- ਜਾਂਚ ਅਤੇ ਸੁਧਾਰਕ ਤਾਕਤਾਂ
- ਪ੍ਰਸ਼ਾਸਕੀ ਜੁਰਮਾਨੇ, ਗਿਣਤੀ ਦਾ ਤਰੀਕਾ ਅਤੇ ਵੱਧ ਤੋਂ ਵੱਧ ਰਕਮ
- ਦੀਵਾਨੀ ਜ਼ਿੰਮੇਵਾਰੀ ਅਤੇ ਮੁਆਵਜ਼ੇ ਦੇ ਅਧਿਕਾਰ
- ਆਚਾਰ ਸੰਹਿਤਾ ਅਤੇ ਸਰਟੀਫਿਕੇਸ਼ਨ ਢੰਗ
CIPP/E ਪਰੀਖਿਆ ਦੇ ਵੇਰਵੇ (2026)
- ਰੂਪ: 90 ਬਹੁ-ਵਿਕਲਪੀ ਸਵਾਲ
- ਮਿਆਦ: 2.5 ਘੰਟੇ
- ਪਾਸ ਅੰਕ: ਸਕੇਲ ਕੀਤੇ ਅੰਕਾਂ ਵਿੱਚ 300/500
- ਭਾਸ਼ਾਵਾਂ: ਅੰਗਰੇਜ਼ੀ, ਜਰਮਨ, ਫਰਾਂਸੀਸੀ ਅਤੇ ਸਪੇਨੀ ਸਮੇਤ ਕਈ ਭਾਸ਼ਾਵਾਂ
- ਪਰੀਖਿਆ ਢੰਗ: Pearson VUE ਕੇਂਦਰ ਜਾਂ ਆਨਲਾਈਨ ਨਿਗਰਾਨੀ
CIPP/E ਲਾਗਤ (2026)
| ਲਾਗਤ ਦਾ ਭਾਗ | ਰਕਮ |
|---|---|
| IAPP ਮੈਂਬਰਸ਼ਿਪ (ਲਾਜ਼ਮੀ) | $550/ਸਾਲ |
| ਪਰੀਖਿਆ ਫੀਸ (ਮੈਂਬਰ ਦਰ) | $550 |
| ਪੜ੍ਹਾਈ ਸਮੱਗਰੀ | $200-$500 |
| ਸਿਖਲਾਈ ਕੋਰਸ (ਵਿਕਲਪਕ) | $2,200-$3,500 |
| ਪਹਿਲੇ ਸਾਲ ਦੀ ਕੁੱਲ ਲਾਗਤ | $1,300-$4,600 |
| ਸਾਲਾਨਾ ਨਵੀਨੀਕਰਨ | $550 (ਮੈਂਬਰਸ਼ਿਪ + CPE) |
CIPP/E ਕਾਇਮ ਰੱਖਣਾ
- CPE ਲੋੜਾਂ: ਹਰ ਦੋ ਸਾਲਾਂ ਵਿੱਚ 20 CPE ਕ੍ਰੈਡਿਟ
- ਮੁੜ-ਸਰਟੀਫਿਕੇਸ਼ਨ: CPE ਕ੍ਰੈਡਿਟ ਪੂਰੇ ਨਾ ਹੋਣ ਉੱਤੇ ਮੁੜ ਪਰੀਖਿਆ ਦਾ ਵਿਕਲਪ
- IAPP ਮੈਂਬਰਸ਼ਿਪ: ਸਰਗਰਮ ਮੈਂਬਰਸ਼ਿਪ ਕਾਇਮ ਰੱਖਣੀ ਲਾਜ਼ਮੀ
CIPP/E ਨਾਲ ਕਰੀਅਰ ਮੌਕੇ
CIPP/E ਸਰਟੀਫਿਕੇਸ਼ਨ ਕਈ ਅਹੁਦਿਆਂ ਲਈ ਰਾਹ ਖੋਲ੍ਹਦੀ ਹੈ:
- ਡਾਟਾ ਸੁਰੱਖਿਆ ਅਧਿਕਾਰੀ (DPO) - ਕਈ EU ਸੰਸਥਾਵਾਂ ਲਈ ਲੋੜੀਂਦਾ
- ਪਰਦੇਦਾਰੀ ਪ੍ਰਬੰਧਕ - ਸੰਗਠਨ ਦੇ ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮਾਂ ਦੀ ਨਿਗਰਾਨੀ
- ਪਰਦੇਦਾਰੀ ਸਲਾਹਕਾਰ - GDPR ਪਾਲਣਾ ਬਾਰੇ ਸਲਾਹ
- ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨੀ ਸਲਾਹਕਾਰ - ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ ਉੱਤੇ ਕੇਂਦਰਿਤ ਕਾਨੂੰਨੀ ਕੰਮ
- ਪਾਲਣਾ ਪ੍ਰਬੰਧਕ - ਪਰਦੇਦਾਰੀ ਕੇਂਦਰਿਤ ਵਿਆਪਕ ਪਾਲਣਾ ਅਹੁਦੇ
ਤਨਖਾਹ ਉੱਤੇ ਅਸਰ (2026)
| ਅਹੁਦਾ | ਥਾਂ | ਔਸਤ ਤਨਖਾਹ |
|---|---|---|
| DPO | ਜਰਮਨੀ | €85,000-€120,000 |
| DPO | UK | £75,000-£110,000 |
| DPO | ਫਰਾਂਸ | €75,000-€100,000 |
| ਪਰਦੇਦਾਰੀ ਪ੍ਰਬੰਧਕ | EU ਔਸਤ | €70,000-€95,000 |
| ਪਰਦੇਦਾਰੀ ਸਲਾਹਕਾਰ | EU ਔਸਤ | €80,000-€125,000 |
EU ਕੰਮਕਾਜ ਦੀ ਸਹਾਇਤਾ ਕਰਨ ਵਾਲੇ US-ਅਧਾਰਿਤ ਅਹੁਦੇ: $110,000-$155,000
CIPP/E ਕਿਸ ਨੂੰ ਲੈਣੀ ਚਾਹੀਦੀ ਹੈ?
- EU-ਅਧਾਰਿਤ ਸੰਸਥਾਵਾਂ ਵਿੱਚ ਕੰਮ ਕਰਨ ਵਾਲੇ ਪੇਸ਼ੇਵਰ
- EU ਗਾਹਕਾਂ ਜਾਂ ਕੰਮਕਾਜ ਵਾਲੀਆਂ US ਕੰਪਨੀਆਂ
- ਪਰਦੇਦਾਰੀ ਉੱਤੇ ਧਿਆਨ ਦੇਣ ਵਾਲੇ ਕਾਨੂੰਨੀ ਪੇਸ਼ੇਵਰ
- GDPR ਸੰਭਾਲਣ ਵਾਲੇ ਪਾਲਣਾ ਅਧਿਕਾਰੀ
- ਡਾਟਾ ਸੁਰੱਖਿਆ ਅਧਿਕਾਰੀ
- EU ਡਾਟਾ ਸੰਭਾਲਣ ਵਾਲੇ ਉਤਪਾਦ ਪ੍ਰਬੰਧਕ
- EU ਗਾਹਕ ਡਾਟਾ ਸੰਭਾਲਣ ਵਾਲੇ ਮਾਰਕੀਟਿੰਗ ਪੇਸ਼ੇਵਰ
ਪੂਰਕ ਸਰਟੀਫਿਕੇਸ਼ਨ
ਕਈ CIPP/E ਧਾਰਕ ਇਹ ਵੀ ਲੈਂਦੇ ਹਨ:
- CIPP/US - US ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ ਸਮਝਣ ਲਈ
- CIPM - ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਪ੍ਰਬੰਧਨ ਹੁਨਰਾਂ ਲਈ
- CIPT - ਪਰਦੇਦਾਰੀ ਤਕਨਾਲੋਜੀ ਦੀ ਸਮਝ ਲਈ
CIPP/E ਦੇ ਵੇਰਵਿਆਂ ਲਈ ਵੇਖੋ: CIPP/E - Certified Information Privacy Professional/Europe
3. Certified Information Privacy Manager (CIPM)
Certified Information Privacy Manager (CIPM) ਸਰਟੀਫਿਕੇਸ਼ਨ ਉਹਨਾਂ ਪੇਸ਼ੇਵਰਾਂ ਲਈ ਹੈ ਜੋ ਸੰਸਥਾਵਾਂ ਅੰਦਰ ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮਾਂ ਦਾ ਪ੍ਰਬੰਧ ਅਤੇ ਪ੍ਰਸ਼ਾਸਨ ਕਰਨ ਲਈ ਜ਼ਿੰਮੇਵਾਰ ਹਨ। CIPP/E ਵਰਗੇ ਸਰਟੀਫਿਕੇਸ਼ਨ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ ਸਮਝਣ ਉੱਤੇ ਧਿਆਨ ਦਿੰਦੇ ਹਨ, ਜਦਕਿ CIPM ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਲਾਗੂ ਕਰਨ ਅਤੇ ਚਲਾਉਣ ਉੱਤੇ ਕੇਂਦਰਿਤ ਹੈ।
2026 ਵਿੱਚ CIPM ਕਿਉਂ?
ਪਰਦੇਦਾਰੀ ਨਿਯਮ ਪੱਕੇ ਹੋਣ ਨਾਲ ਸੰਸਥਾਵਾਂ ਸਿਰਫ਼ ਕਾਨੂੰਨੀ ਪਾਲਣਾ ਤੋਂ ਅੱਗੇ ਵਧ ਕੇ ਵਿਆਪਕ ਅਤੇ ਟਿਕਾਊ ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਬਣਾ ਰਹੀਆਂ ਹਨ। CIPM ਇਸ ਲੋੜ ਲਈ ਦਿੰਦੀ ਹੈ:
- ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਪ੍ਰਬੰਧਨ ਲਈ ਵਿਹਾਰਕ ਢਾਂਚੇ
- ਰੋਜ਼ਾਨਾ ਪਰਦੇਦਾਰੀ ਪ੍ਰਬੰਧਨ ਲਈ ਕੰਮਕਾਜੀ ਸੇਧ
- ਪਰਦੇਦਾਰੀ ਖਤਰਿਆਂ ਦੇ ਮੁਲਾਂਕਣ ਦੇ ਤਰੀਕੇ
- ਸੰਗਠਨਕ ਪਰਦੇਦਾਰੀ ਲਈ ਪ੍ਰਸ਼ਾਸਕੀ ਢਾਂਚੇ
- ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮਾਂ ਲਈ ਮਾਪ ਅਤੇ ਮਾਪਦੰਡ ਤਰੀਕੇ
2026 ਵਿੱਚ Global 500 ਕੰਪਨੀਆਂ ਵਿੱਚੋਂ 87% ਨੇ ਰਸਮੀ ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਕਾਇਮ ਕੀਤੇ ਹਨ, ਜਿਸ ਨਾਲ CIPM ਹੁਨਰਾਂ ਵਾਲੇ ਪੇਸ਼ੇਵਰਾਂ ਦੀ ਮੰਗ ਵਧੀ ਹੈ।
CIPM ਵਿਸ਼ਾ-ਵਸਤੂ ਦਾ ਜਾਇਜ਼ਾ
ਇਸ ਸਰਟੀਫਿਕੇਸ਼ਨ ਵਿੱਚ ਤਿੰਨ ਮੁੱਖ ਡੋਮੇਨ ਹਨ:
I. ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਪ੍ਰਸ਼ਾਸਨ (45%)
ਇਹ ਡੋਮੇਨ ਪਰਦੇਦਾਰੀ ਪ੍ਰਸ਼ਾਸਨ ਢਾਂਚੇ ਸਥਾਪਤ ਕਰਨ ਅਤੇ ਕਾਇਮ ਰੱਖਣ ਉੱਤੇ ਕੇਂਦਰਿਤ ਹੈ:
1. ਪਰਦੇਦਾਰੀ ਪ੍ਰਸ਼ਾਸਨ ਢਾਂਚਾ
- ਪਰਦੇਦਾਰੀ ਪ੍ਰਬੰਧਨ ਲਈ ਸੰਗਠਨਕ ਢਾਂਚੇ
- ਪਰਦੇਦਾਰੀ ਨੀਤੀਆਂ, ਮਿਆਰ ਅਤੇ ਕਾਰਵਾਈਆਂ
- ਬੋਰਡ ਅਤੇ ਕਾਰਜਕਾਰੀਆਂ ਨੂੰ ਰਿਪੋਰਟ ਕਰਨ ਦੇ ਢੰਗ
- ਪਰਦੇਦਾਰੀ ਕਮੇਟੀ ਢਾਂਚੇ ਅਤੇ ਚਾਰਟਰ ਤਿਆਰ ਕਰਨਾ
- ਹੋਰ ਪ੍ਰਸ਼ਾਸਕੀ ਕੰਮਾਂ ਨਾਲ ਜੋੜ (ਖਤਰਾ, ਪਾਲਣਾ, ਸੁਰੱਖਿਆ)
2. ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਰਣਨੀਤੀ
- ਪਰਦੇਦਾਰੀ ਨੂੰ ਕਾਰੋਬਾਰੀ ਟੀਚਿਆਂ ਨਾਲ ਜੋੜਨਾ
- ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਪੱਕਾਪਣ ਮਾਡਲ
- ਪਰਦੇਦਾਰੀ ਪਹਿਲਕਦਮੀਆਂ ਦੀ ਰਣਨੀਤਕ ਯੋਜਨਾਬੰਦੀ
- ਬਜਟ ਬਣਾਉਣਾ ਅਤੇ ਸਰੋਤ ਵੰਡਣਾ
- ਪਰਦੇਦਾਰੀ ਨਿਵੇਸ਼ ਲਈ ਕਾਰੋਬਾਰੀ ਕਾਰਨ ਤਿਆਰ ਕਰਨਾ
3. ਪਰਦੇਦਾਰੀ ਅਗਵਾਈ
- ਸੰਸਥਾਵਾਂ ਵਿੱਚ ਪਰਦੇਦਾਰੀ ਸੱਭਿਆਚਾਰ ਬਣਾਉਣਾ
- ਪਰਦੇਦਾਰੀ ਪਹਿਲਕਦਮੀਆਂ ਲਈ ਬਦਲਾਅ ਪ੍ਰਬੰਧਨ
- ਹਿੱਸੇਦਾਰਾਂ ਦੀ ਭਾਗੀਦਾਰੀ ਅਤੇ ਸੰਚਾਰ
- ਸਿਖਲਾਈ ਅਤੇ ਜਾਗਰੂਕਤਾ ਪ੍ਰੋਗਰਾਮ
- ਮਾਪਦੰਡ ਅਤੇ ਮੁੱਖ ਕਾਰਗੁਜ਼ਾਰੀ ਸੂਚਕ (KPI)
4. ਕਾਨੂੰਨ, ਨਿਯਮ ਅਤੇ ਢਾਂਚੇ
- ਨਿਯਮਕ ਲੋੜਾਂ ਦਾ ਨਕਸ਼ਾ ਬਣਾਉਣਾ
- ਵਿਸ਼ਵ ਪੱਧਰੀ ਪਰਦੇਦਾਰੀ ਢਾਂਚੇ ਸਮਝਣਾ
- ਨਿਯਮਕ ਤਬਦੀਲੀਆਂ ਦੀ ਨਿਗਰਾਨੀ
- ਨਵੀਆਂ ਲੋੜਾਂ ਮੁਤਾਬਕ ਪ੍ਰੋਗਰਾਮ ਢਾਲਣਾ
- ਕਾਨੂੰਨੀ ਸਲਾਹਕਾਰ ਨਾਲ ਕੰਮ ਕਰਨਾ
II. ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਦਾ ਕੰਮਕਾਜੀ ਜੀਵਨ-ਚੱਕਰ (40%)
ਇਹ ਡੋਮੇਨ ਰੋਜ਼ਾਨਾ ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਪ੍ਰਬੰਧਨ ਕਵਰ ਕਰਦਾ ਹੈ:
1. ਡਾਟਾ ਖੋਜ ਅਤੇ ਸੂਚੀ
- ਡਾਟਾ ਸੂਚੀਆਂ ਬਣਾਉਣਾ ਅਤੇ ਕਾਇਮ ਰੱਖਣਾ
- ਡਾਟਾ ਵਹਾਅ ਦਾ ਨਕਸ਼ਾ ਅਤੇ ਦਸਤਾਵੇਜ਼ੀਕਰਨ
- ਸਿਸਟਮ ਅਤੇ ਵਿਕਰੇਤਾ ਸੂਚੀਆਂ
- ਡਾਟਾ ਜੀਵਨ-ਚੱਕਰ ਪ੍ਰਬੰਧਨ
- ਪ੍ਰੋਸੈਸਿੰਗ ਸਰਗਰਮੀਆਂ ਦੇ ਰਿਕਾਰਡ
2. ਪਰਦੇਦਾਰੀ ਮੁਲਾਂਕਣ
- ਪਰਦੇਦਾਰੀ ਅਸਰ ਮੁਲਾਂਕਣ (PIA/DPIA)
- ਪਰਦੇਦਾਰੀ ਖਤਰਾ ਮੁਲਾਂਕਣ ਤਰੀਕੇ
- ਤਬਾਦਲਾ ਅਸਰ ਮੁਲਾਂਕਣ
- ਜਾਇਜ਼ ਹਿੱਤ ਮੁਲਾਂਕਣ
- ਤੀਜੇ ਪੱਖ ਦੀ ਪਰਦੇਦਾਰੀ ਮੁਲਾਂਕਣ
3. ਡਿਜ਼ਾਇਨ ਤੋਂ ਹੀ ਪਰਦੇਦਾਰੀ
- ਉਤਪਾਦ ਵਿਕਾਸ ਵਿੱਚ ਪਰਦੇਦਾਰੀ ਜੋੜਨਾ
- ਸਿਸਟਮ ਡਿਜ਼ਾਇਨ ਵਿੱਚ ਪਰਦੇਦਾਰੀ ਲੋੜਾਂ
- ਇੰਜੀਨੀਅਰਿੰਗ ਅਤੇ ਉਤਪਾਦ ਟੀਮਾਂ ਨਾਲ ਕੰਮ
- ਚੁਸਤ ਵਿਕਾਸ ਮਾਹੌਲਾਂ ਵਿੱਚ ਪਰਦੇਦਾਰੀ
- ਪਰਦੇਦਾਰੀ ਲੋੜਾਂ ਦਾ ਦਸਤਾਵੇਜ਼ੀਕਰਨ
4. ਡਾਟਾ ਵਿਸ਼ੇ ਦੇ ਅਧਿਕਾਰ ਪ੍ਰਬੰਧਨ
- ਅਧਿਕਾਰ ਬੇਨਤੀਆਂ ਲਈ ਕਾਰਵਾਈਆਂ ਲਾਗੂ ਕਰਨਾ
- ਅਧਿਕਾਰ ਪੂਰੇ ਕਰਨ ਨੂੰ ਸਵੈਚਲਿਤ ਕਰਨਾ
- ਗੁੰਝਲਦਾਰ ਬੇਨਤੀਆਂ ਸੰਭਾਲਣਾ
- ਤਸਦੀਕ ਕਾਰਵਾਈਆਂ
- ਜਵਾਬ ਦੇ ਸਮੇਂ ਦਾ ਪ੍ਰਬੰਧ
5. ਵਿਕਰੇਤਾ ਅਤੇ ਤੀਜੇ ਪੱਖ ਦਾ ਪ੍ਰਬੰਧਨ
- ਵਿਕਰੇਤਾ ਪਰਦੇਦਾਰੀ ਮੁਲਾਂਕਣ
- ਪਰਦੇਦਾਰੀ ਲਈ ਇਕਰਾਰਨਾਮੇ ਦੀਆਂ ਸ਼ਰਤਾਂ
- ਲਗਾਤਾਰ ਵਿਕਰੇਤਾ ਨਿਗਰਾਨੀ
- GDPR ਅਧੀਨ ਪ੍ਰੋਸੈਸਰ ਪ੍ਰਬੰਧਨ
- ਵਿਕਰੇਤਾ ਉਲੰਘਣਾ ਪ੍ਰਤੀਕਿਰਿਆ
6. ਨੀਤੀ ਅਤੇ ਸੂਚਨਾ ਤਿਆਰ ਕਰਨਾ
- ਪਰਦੇਦਾਰੀ ਸੂਚਨਾਵਾਂ ਅਤੇ ਨੀਤੀਆਂ ਬਣਾਉਣਾ
- ਸਹਿਮਤੀ ਪ੍ਰਬੰਧਨ ਰਣਨੀਤੀਆਂ
- ਕੂਕੀ ਸੂਚਨਾਵਾਂ ਅਤੇ ਪ੍ਰਬੰਧਨ
- ਸੂਚਨਾ ਅਤੇ ਚੋਣ ਢਾਂਚੇ
- ਪਾਰਦਰਸ਼ਤਾ ਲੋੜਾਂ
7. ਪਰਦੇਦਾਰੀ ਉਲੰਘਣਾ ਅਤੇ ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ
- ਉਲੰਘਣਾ ਪ੍ਰਤੀਕਿਰਿਆ ਕਾਰਵਾਈਆਂ
- ਉਲੰਘਣਾ ਮੁਲਾਂਕਣ ਅਤੇ ਸੂਚਨਾ
- ਸੁਧਾਰ ਅਤੇ ਠੀਕ ਕਰਨ ਦੇ ਕਦਮ
- ਮੂਲ ਕਾਰਨ ਵਿਸ਼ਲੇਸ਼ਣ
- ਘਟਨਾ ਤੋਂ ਬਾਅਦ ਸਮੀਖਿਆ
III. ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਦੀ ਰਣਨੀਤਕ ਪਾਲਣਾ (15%)
ਇਹ ਡੋਮੇਨ ਪਰਦੇਦਾਰੀ ਨੂੰ ਕਾਰੋਬਾਰੀ ਰਣਨੀਤੀ ਨਾਲ ਜੋੜਦਾ ਹੈ:
1. ਪਰਦੇਦਾਰੀ ਤਕਨਾਲੋਜੀ ਅਤੇ ਡਾਟਾ ਪ੍ਰਬੰਧਨ
- ਪਰਦੇਦਾਰੀ ਵਧਾਉਣ ਵਾਲੀਆਂ ਤਕਨਾਲੋਜੀਆਂ (PET)
- ਡਾਟਾ ਘਟਾਉਣ ਦੀਆਂ ਤਕਨਾਲੋਜੀਆਂ
- ਅਨਾਮੀਕਰਨ ਅਤੇ ਛਦਮ-ਨਾਮੀਕਰਨ
- ਪਰਦੇਦਾਰੀ ਪ੍ਰਬੰਧਨ ਪਲੇਟਫਾਰਮ
- ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮਾਂ ਵਿੱਚ ਸਵੈਚਾਲਨ ਅਤੇ AI
2. ਸਿਖਲਾਈ ਅਤੇ ਜਾਗਰੂਕਤਾ
- ਭੂਮਿਕਾ ਅਧਾਰਿਤ ਪਰਦੇਦਾਰੀ ਸਿਖਲਾਈ
- ਜਾਗਰੂਕਤਾ ਮੁਹਿੰਮਾਂ
- ਸਿਖਲਾਈ ਦੀ ਅਸਰਦਾਰਤਾ ਮਾਪਣਾ
- ਪਰਦੇਦਾਰੀ ਚੈਂਪੀਅਨ ਪ੍ਰੋਗਰਾਮ
- ਪਰਦੇਦਾਰੀ ਸੱਭਿਆਚਾਰ ਬਣਾਉਣਾ
3. ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਦੀ ਅਸਰਦਾਰਤਾ ਮਾਪਣਾ
- ਮੁੱਖ ਕਾਰਗੁਜ਼ਾਰੀ ਸੂਚਕ (KPI)
- ਮੁੱਖ ਖਤਰਾ ਸੂਚਕ (KRI)
- ਮਾਪਦੰਡ ਡੈਸ਼ਬੋਰਡ ਬਣਾਉਣਾ
- ਤੁਲਨਾਤਮਕ ਮਿਆਰ ਅਤੇ ਪੱਕਾਪਣ ਮੁਲਾਂਕਣ
- ਅਗਵਾਈ ਨੂੰ ਰਿਪੋਰਟ ਕਰਨਾ
CIPM ਪਰੀਖਿਆ ਵੇਰਵੇ (2026)
- ਰੂਪ: 90 ਬਹੁ-ਵਿਕਲਪੀ ਅਤੇ ਹਾਲਾਤ-ਅਧਾਰਿਤ ਸਵਾਲ
- ਮਿਆਦ: 2.5 ਘੰਟੇ
- ਪਾਸ ਅੰਕ: ਸਕੇਲ ਕੀਤੇ ਅੰਕਾਂ ਵਿੱਚ 300/500
- ਪਰੀਖਿਆ ਢੰਗ: Pearson VUE ਕੇਂਦਰ ਜਾਂ ਆਨਲਾਈਨ ਨਿਗਰਾਨੀ
- ਸਵਾਲਾਂ ਦੀਆਂ ਕਿਸਮਾਂ: ਗਿਆਨ ਅਧਾਰਿਤ ਅਤੇ ਲਾਗੂ ਹਾਲਾਤ ਵਾਲੇ ਸਵਾਲਾਂ ਦਾ ਮੇਲ
CIPM ਲਾਗਤ (2026)
| ਲਾਗਤ ਦਾ ਭਾਗ | ਰਕਮ |
|---|---|
| IAPP ਮੈਂਬਰਸ਼ਿਪ (ਲਾਜ਼ਮੀ) | $550/ਸਾਲ |
| ਪਰੀਖਿਆ ਫੀਸ (ਮੈਂਬਰ ਦਰ) | $550 |
| ਪੜ੍ਹਾਈ ਸਮੱਗਰੀ | $200-$400 |
| ਸਿਖਲਾਈ ਕੋਰਸ (ਵਿਕਲਪਕ) | $2,200-$3,200 |
| ਪਹਿਲੇ ਸਾਲ ਦੀ ਕੁੱਲ ਲਾਗਤ | $1,300-$4,350 |
| ਸਾਲਾਨਾ ਨਵੀਨੀਕਰਨ | $550 (ਮੈਂਬਰਸ਼ਿਪ + CPE) |
CIPM ਦਾ ਵਿਹਾਰਕ ਮੁੱਲ
CIPM ਸਰਟੀਫਿਕੇਸ਼ਨ ਤੁਰੰਤ ਵਿਹਾਰਕ ਮੁੱਲ ਦਿੰਦੀ ਹੈ:
1. ਤੁਰੰਤ ਵਰਤਣਯੋਗ ਢਾਂਚੇ
- ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਨਮੂਨੇ
- ਮੁਲਾਂਕਣ ਪ੍ਰਸ਼ਨਾਵਲੀਆਂ
- ਨੀਤੀ ਨਮੂਨੇ
- ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾਵਾਂ
2. ਕੰਮਕਾਜੀ ਸੰਦ
- DPIA ਢਾਂਚੇ
- ਡਾਟਾ ਸੂਚੀ ਨਮੂਨੇ
- ਖਤਰਾ ਮੁਲਾਂਕਣ ਤਰੀਕੇ
- ਵਿਕਰੇਤਾ ਮੁਲਾਂਕਣ ਪ੍ਰਸ਼ਨਾਵਲੀਆਂ
3. ਮਾਪਦੰਡ ਅਤੇ ਮਾਪ
- ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮਾਂ ਲਈ KPI ਢਾਂਚੇ
- ਡੈਸ਼ਬੋਰਡ ਨਮੂਨੇ
- ਪੱਕਾਪਣ ਮੁਲਾਂਕਣ ਮਾਡਲ
- ਤੁਲਨਾਤਮਕ ਮਾਪ ਤਰੀਕੇ
ਕਰੀਅਰ ਉੱਤੇ ਅਸਰ
CIPM ਧਾਰਕ ਦੱਸਦੇ ਹਨ:
- ਸਰਟੀਫਿਕੇਸ਼ਨ ਤੋਂ 18 ਮਹੀਨਿਆਂ ਵਿੱਚ ਔਸਤ 42% ਤਨਖਾਹ ਵਾਧਾ
- ਪਰਦੇਦਾਰੀ ਅਗਵਾਈ ਅਹੁਦਿਆਂ ਵਿੱਚ ਤੇਜ਼ ਤਰੱਕੀ
- ਕਾਰੋਬਾਰੀ ਹਿੱਸੇਦਾਰਾਂ ਵਿੱਚ ਵਧੀਕ ਭਰੋਸੇਯੋਗਤਾ
- ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਲਾਗੂ ਕਰਨ ਵਿੱਚ ਵਧੀਕ ਅਸਰਦਾਰਤਾ
ਆਦਰਸ਼ ਉਮੀਦਵਾਰ ਦੀ ਪ੍ਰੋਫ਼ਾਈਲ
CIPM ਖਾਸ ਤੌਰ ਉੱਤੇ ਇਨ੍ਹਾਂ ਲਈ ਲਾਹੇਵੰਦ ਹੈ:
- ਪਰਦੇਦਾਰੀ ਅਧਿਕਾਰੀ, ਜੋ ਪ੍ਰੋਗਰਾਮ ਬਣਾਉਂਦੇ ਜਾਂ ਸੰਭਾਲਦੇ ਹਨ
- ਪਰਦੇਦਾਰੀ ਪ੍ਰਬੰਧਕ, ਜੋ ਕਾਰਜਾਂ ਲਈ ਜ਼ਿੰਮੇਵਾਰ ਹਨ
- ਪਾਲਣਾ ਪ੍ਰਬੰਧਕ, ਜਿਨ੍ਹਾਂ ਕੋਲ ਪਰਦੇਦਾਰੀ ਦੀਆਂ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਹਨ
- ਖਤਰਾ ਪ੍ਰਬੰਧਕ, ਜੋ ਪਰਦੇਦਾਰੀ ਖਤਰੇ ਸੰਭਾਲਦੇ ਹਨ
- ਕਾਰੋਬਾਰੀ ਪੇਸ਼ੇਵਰ, ਜੋ ਪਰਦੇਦਾਰੀ ਅਗਵਾਈ ਦੀ ਭੂਮਿਕਾ ਨਿਭਾਉਂਦੇ ਹਨ
- ਸਲਾਹਕਾਰ, ਜੋ ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਲਾਗੂ ਕਰਦੇ ਹਨ
“Triple Crown” - CIPP/CIPM/CIPT
ਕਈ ਪਰਦੇਦਾਰੀ ਪੇਸ਼ੇਵਰ IAPP ਦੇ ਕਈ ਸਰਟੀਫਿਕੇਸ਼ਨ ਲੈਂਦੇ ਹਨ:
| ਸਰਟੀਫਿਕੇਸ਼ਨ | ਧਿਆਨ | ਕਦੋਂ ਲੈਣਾ ਹੈ |
|---|---|---|
| CIPP/E ਜਾਂ CIPP/US | ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ | ਪਹਿਲਾਂ, ਕਾਨੂੰਨੀ ਬੁਨਿਆਦ ਲਈ |
| CIPM | ਪਰਦੇਦਾਰੀ ਪ੍ਰਬੰਧਨ | ਦੂਜਾ, ਕੰਮਕਾਜੀ ਮਾਹਰਤਾ ਲਈ |
| CIPT | ਪਰਦੇਦਾਰੀ ਤਕਨਾਲੋਜੀ | ਤੀਜਾ, ਤਕਨੀਕੀ ਪੱਖ ਜੋੜਨ ਲਈ |
ਇਹ ਜੋੜ ਦਿੰਦਾ ਹੈ:
- ਕਾਨੂੰਨੀ ਗਿਆਨ (CIPP)
- ਪ੍ਰਬੰਧਕੀ ਹੁਨਰ (CIPM)
- ਤਕਨੀਕੀ ਸਮਝ (CIPT)
ਹੋਰ ਪਰਦੇਦਾਰੀ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਨਾਲ ਤੁਲਨਾ
| ਪੱਖ | CIPM | CIPP/E | CIPP/US | CIPT |
|---|---|---|---|---|
| ਧਿਆਨ | ਪ੍ਰੋਗਰਾਮ ਪ੍ਰਬੰਧਨ | EU ਕਾਨੂੰਨ | US ਕਾਨੂੰਨ | ਤਕਨਾਲੋਜੀ |
| ਤਕਨੀਕੀ ਡੂੰਘਾਈ | ਘੱਟ | ਕੋਈ ਨਹੀਂ | ਕੋਈ ਨਹੀਂ | ਦਰਮਿਆਨੀ |
| ਪ੍ਰਬੰਧਨ ਧਿਆਨ | ਬਹੁਤ ਉੱਚਾ | ਘੱਟ | ਘੱਟ | ਦਰਮਿਆਨਾ |
| ਲਾਗੂਕਰਨ ਧਿਆਨ | ਬਹੁਤ ਉੱਚਾ | ਦਰਮਿਆਨਾ | ਦਰਮਿਆਨਾ | ਉੱਚਾ |
| ਢੁਕਵੀਂ ਭੂਮਿਕਾ | ਪਰਦੇਦਾਰੀ ਪ੍ਰਬੰਧਕ/ਅਧਿਕਾਰੀ | DPO | US ਪਰਦੇਦਾਰੀ ਪ੍ਰਬੰਧਕ | ਪਰਦੇਦਾਰੀ ਇੰਜੀਨੀਅਰ |
CIPM ਦੇ ਵੇਰਵਿਆਂ ਲਈ ਵੇਖੋ: CIPM - Certified Information Privacy Manager
ਪਰਦੇਦਾਰੀ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਦੀ ਪੂਰੀ ਤੁਲਨਾ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨ ਤੁਲਨਾ ਗਾਈਡ 2026 ਵੇਖੋ।
4. Certified Information Security Manager (CISM)
Certified Information Security Manager (CISM) ਸਰਟੀਫਿਕੇਸ਼ਨ ਉਹਨਾਂ ਕਾਰੋਬਾਰੀ ਪੇਸ਼ੇਵਰਾਂ ਲਈ ਹੈ ਜੋ ਕਿਸੇ ਸੰਸਥਾ ਦੇ ਜਾਣਕਾਰੀ ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਦਾ ਪ੍ਰਬੰਧ ਅਤੇ ਨਿਗਰਾਨੀ ਕਰਦੇ ਹਨ। ISACA ਵੱਲੋਂ ਚਲਾਈ ਜਾਂਦੀ CISM ਤਕਨੀਕੀ ਲਾਗੂਕਰਨ ਦੀ ਬਜਾਏ ਪ੍ਰਬੰਧਨ ਅਤੇ ਰਣਨੀਤੀ ਉੱਤੇ ਧਿਆਨ ਦਿੰਦੀ ਹੈ।
ਕਾਰੋਬਾਰੀ ਪੇਸ਼ੇਵਰਾਂ ਲਈ CISM ਕਿਉਂ?
CISM ਉਹਨਾਂ ਪੇਸ਼ੇਵਰਾਂ ਲਈ ਖਾਸ ਹੈ ਜਿਨ੍ਹਾਂ ਨੂੰ IT ਸੁਰੱਖਿਆ ਅਤੇ ਕਾਰੋਬਾਰੀ ਟੀਚਿਆਂ ਵਿਚਕਾਰ ਪੁਲ ਬਣਾਉਣਾ ਹੁੰਦਾ ਹੈ। 2026 ਵਿੱਚ CISM ਧਾਰਕਾਂ ਦੀ ਵਿਸ਼ਵ ਪੱਧਰੀ ਔਸਤ ਤਨਖਾਹ $145,000 ਹੈ, ਜਦਕਿ ਸੀਨੀਅਰ ਅਹੁਦਿਆਂ ਦੇ ਤਜਰਬੇਕਾਰ ਪੇਸ਼ੇਵਰ $200,000 ਤੋਂ ਵੱਧ ਕਮਾਉਂਦੇ ਹਨ।
CISM ਦੇ ਮੁੱਖ ਫ਼ਰਕ:
- ਪ੍ਰਬੰਧਨ-ਕੇਂਦਰਿਤ: ਤਕਨੀਕੀ ਲਾਗੂਕਰਨ ਨਹੀਂ, ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਪ੍ਰਬੰਧਨ ਉੱਤੇ ਜ਼ੋਰ।
- ਕਾਰੋਬਾਰੀ ਮੇਲ: ਸੁਰੱਖਿਆ ਨੂੰ ਕਾਰੋਬਾਰੀ ਟੀਚਿਆਂ ਨਾਲ ਜੋੜਨ ਉੱਤੇ ਵਧੇਰੇ ਧਿਆਨ।
- ਖਤਰਾ-ਅਧਾਰਿਤ ਤਰੀਕਾ: ਸੁਰੱਖਿਆ ਖਤਰਾ ਸਮਝਣਾ ਅਤੇ ਸੰਭਾਲਣਾ ਕੇਂਦਰੀ ਵਿਸ਼ਾ।
- ਰਣਨੀਤਕ ਸੋਚ: ਕਾਰੋਬਾਰੀ ਟੀਚੇ ਪੂਰੇ ਕਰਨ ਵਾਲੀਆਂ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀਆਂ ਵਿਕਸਿਤ ਕਰਨਾ।
- ਉਦਯੋਗਕ ਨਜ਼ਰੀਆ: ਸਿਰਫ਼ IT ਨਹੀਂ, ਪੂਰੀ ਸੰਸਥਾ ਦੀ ਸੁਰੱਖਿਆ ਬਾਰੇ ਸੋਚ।
CISM ਦੇ ਚਾਰ ਡੋਮੇਨ (2026)
CISM ਚਾਰ ਵਿਆਪਕ ਡੋਮੇਨ ਕਵਰ ਕਰਦੀ ਹੈ:
ਡੋਮੇਨ 1: ਜਾਣਕਾਰੀ ਸੁਰੱਖਿਆ ਪ੍ਰਸ਼ਾਸਨ (17%)
ਇਹ ਡੋਮੇਨ ਜਾਣਕਾਰੀ ਸੁਰੱਖਿਆ ਪ੍ਰਸ਼ਾਸਨ ਢਾਂਚਾ ਸਥਾਪਤ ਕਰਨ ਅਤੇ ਕਾਇਮ ਰੱਖਣ ਉੱਤੇ ਕੇਂਦਰਿਤ ਹੈ:
ਸੁਰੱਖਿਆ ਪ੍ਰਸ਼ਾਸਨ ਢਾਂਚਾ
- ਸੰਗਠਨਕ ਢਾਂਚੇ ਅਤੇ ਰਿਪੋਰਟਿੰਗ ਸਬੰਧ
- ਕਾਰੋਬਾਰੀ ਰਣਨੀਤੀ ਨਾਲ ਜੁੜੀ ਜਾਣਕਾਰੀ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ
- ਬੋਰਡ ਅਤੇ ਕਾਰਜਕਾਰੀਆਂ ਦੀ ਭਾਗੀਦਾਰੀ
- ਸੁਰੱਖਿਆ ਪ੍ਰਸ਼ਾਸਨ ਢਾਂਚੇ (COBIT, ISO, NIST)
- ਨੀਤੀਆਂ, ਮਿਆਰਾਂ ਅਤੇ ਕਾਰਵਾਈਆਂ ਦਾ ਕ੍ਰਮ
ਉਦਯੋਗ ਪ੍ਰਸ਼ਾਸਨ ਨਾਲ ਏਕੀਕਰਨ
- IT ਪ੍ਰਸ਼ਾਸਨ ਏਕੀਕਰਨ
- ਉਦਯੋਗ ਖਤਰਾ ਪ੍ਰਬੰਧਨ (ERM) ਨਾਲ ਮੇਲ
- ਕਾਰਪੋਰੇਟ ਪ੍ਰਸ਼ਾਸਨ ਦੇ ਵਿਚਾਰ
- ਨਿਯਮਕ ਪਾਲਣਾ ਢਾਂਚੇ
- ਅੰਦਰੂਨੀ ਆਡਿਟ ਸਬੰਧ
ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਮਾਪਦੰਡ
- ਮੁੱਖ ਕਾਰਗੁਜ਼ਾਰੀ ਸੂਚਕ (KPI)
- ਮੁੱਖ ਖਤਰਾ ਸੂਚਕ (KRI)
- ਸੰਤੁਲਿਤ ਸਕੋਰਕਾਰਡ ਤਰੀਕੇ
- ਸੁਰੱਖਿਆ ਮਾਪਦੰਡ ਡੈਸ਼ਬੋਰਡ
- ਬੋਰਡ ਪੱਧਰ ਦੀ ਰਿਪੋਰਟਿੰਗ
ਕਾਰੋਬਾਰੀ ਕਾਰਨ ਬਣਾਉਣਾ
- ਸੁਰੱਖਿਆ ਨਿਵੇਸ਼ਾਂ ਦਾ ਲਾਗਤ-ਲਾਭ ਵਿਸ਼ਲੇਸ਼ਣ
- ਸੁਰੱਖਿਆ ਨਿਵੇਸ਼ ਉੱਤੇ ਮੁਨਾਫ਼ਾ (ROSI)
- ਸੁਰੱਖਿਆ ਦੀ ਮਾਲਕੀ ਦੀ ਕੁੱਲ ਲਾਗਤ (TCO)
- ਬਜਟ ਬਣਾਉਣਾ ਅਤੇ ਪ੍ਰਬੰਧਨ
- ਸਰੋਤ ਵੰਡ
ਡੋਮੇਨ 2: ਜਾਣਕਾਰੀ ਸੁਰੱਖਿਆ ਖਤਰਾ ਪ੍ਰਬੰਧਨ ਅਤੇ ਪਾਲਣਾ (20%)
ਇਹ ਡੋਮੇਨ ਖਤਰਾ ਮੁਲਾਂਕਣ ਅਤੇ ਪ੍ਰਬੰਧਨ ਉੱਤੇ ਜ਼ੋਰ ਦਿੰਦੀ ਹੈ:
ਖਤਰਾ ਪ੍ਰਬੰਧਨ ਢਾਂਚੇ
- ISO 31000 ਅਤੇ 27005
- NIST ਖਤਰਾ ਪ੍ਰਬੰਧਨ ਢਾਂਚਾ (RMF)
- FAIR (ਜਾਣਕਾਰੀ ਖਤਰੇ ਦੇ ਤੱਤਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ)
- ਖਤਰਾ ਮੁਲਾਂਕਣ ਦੇ ਤਰੀਕੇ
- ਖਤਰੇ ਦੇ ਇਲਾਜ ਦੇ ਵਿਕਲਪ
ਖਤਰਾ ਮੁਲਾਂਕਣ
- ਸੰਪਤੀ ਦੀ ਪਛਾਣ ਅਤੇ ਮੁੱਲ ਲਾਉਣਾ
- ਖਤਰਾ ਅਤੇ ਕਮਜ਼ੋਰੀ ਮੁਲਾਂਕਣ
- ਖਤਰਾ ਵਿਸ਼ਲੇਸ਼ਣ ਤਰੀਕੇ (ਗੁਣਾਤਮਕ ਬਨਾਮ ਮਾਤਰਾਤਮਕ)
- ਸੰਭਾਵਨਾ ਅਤੇ ਅਸਰ ਨਿਰਧਾਰਤ ਕਰਨਾ
- ਖਤਰਾ ਰਜਿਸਟਰ ਅਤੇ ਹੀਟ ਮੈਪ
ਖਤਰੇ ਬਾਰੇ ਪ੍ਰਤੀਕਿਰਿਆ
- ਖਤਰਾ ਮਨਜ਼ੂਰ ਕਰਨਾ, ਘਟਾਉਣਾ, ਤਬਦੀਲ ਕਰਨਾ ਅਤੇ ਟਾਲਣਾ
- ਖਤਰਾ ਇਲਾਜ ਯੋਜਨਾਵਾਂ
- ਨਿਯੰਤਰਣ ਚੁਣਨਾ ਅਤੇ ਲਾਗੂ ਕਰਨਾ
- ਨਿਯੰਤਰਣਾਂ ਦਾ ਲਾਗਤ-ਲਾਭ ਵਿਸ਼ਲੇਸ਼ਣ
- ਬਾਕੀ ਰਹਿੰਦੇ ਖਤਰੇ ਦਾ ਪ੍ਰਬੰਧਨ
ਤੀਜੇ ਪੱਖ ਦੇ ਖਤਰਾ ਪ੍ਰਬੰਧਨ
- ਵਿਕਰੇਤਾ ਖਤਰਾ ਮੁਲਾਂਕਣ
- ਸੇਵਾ ਪ੍ਰਦਾਤਾ ਖਤਰਾ ਪ੍ਰਬੰਧਨ
- ਸਪਲਾਈ ਚੇਨ ਸੁਰੱਖਿਆ ਖਤਰੇ
- ਇਕਰਾਰਨਾਮੇ ਦੀਆਂ ਸੁਰੱਖਿਆ ਲੋੜਾਂ
- ਤੀਜੇ ਪੱਖ ਦੀ ਨਿਗਰਾਨੀ ਅਤੇ ਦੇਖ-ਰੇਖ
ਪਾਲਣਾ ਪ੍ਰਬੰਧਨ
- ਨਿਯਮਕ ਲੋੜਾਂ ਦੀ ਪਛਾਣ
- ਪਾਲਣਾ ਢਾਂਚੇ ਅਤੇ ਮਿਆਰ
- ਘਾਟ ਵਿਸ਼ਲੇਸ਼ਣ ਅਤੇ ਸੁਧਾਰ
- ਪਾਲਣਾ ਨਿਗਰਾਨੀ ਅਤੇ ਰਿਪੋਰਟਿੰਗ
- ਆਡਿਟ ਪ੍ਰਬੰਧਨ ਅਤੇ ਤਾਲਮੇਲ
ਡੋਮੇਨ 3: ਜਾਣਕਾਰੀ ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਵਿਕਾਸ ਅਤੇ ਪ੍ਰਬੰਧਨ (33%)
ਇਹ ਸਭ ਤੋਂ ਵੱਡੀ ਡੋਮੇਨ ਹੈ ਅਤੇ ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਬਣਾਉਣ ਅਤੇ ਚਲਾਉਣ ਉੱਤੇ ਕੇਂਦਰਿਤ ਹੈ:
ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਰਣਨੀਤੀ
- ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਚਾਰਟਰ ਤਿਆਰ ਕਰਨਾ
- ਸੁਰੱਖਿਆ ਰੋਡਮੈਪ ਬਣਾਉਣਾ
- ਪ੍ਰੋਗਰਾਮ ਪੱਕਾਪਣ ਮਾਡਲ
- ਤਰਜੀਹ ਨਿਰਧਾਰਨ ਢਾਂਚੇ
- ਹਿੱਸੇਦਾਰ ਪ੍ਰਬੰਧਨ
ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਵਿਕਾਸ
- ਸੁਰੱਖਿਆ ਆਰਕੀਟੈਕਚਰ ਦੇ ਸਿਧਾਂਤ
- ਨਿਯੰਤਰਣ ਢਾਂਚੇ (COBIT, CIS Controls, NIST CSF)
- ਬੁਨਿਆਦੀ ਸੁਰੱਖਿਆ ਲੋੜਾਂ
- ਸੁਰੱਖਿਆ ਮਿਆਰ ਵਿਕਾਸ
- ਨੀਤੀ ਵਿਕਾਸ ਅਤੇ ਪ੍ਰਬੰਧਨ
ਸਰੋਤ ਪ੍ਰਬੰਧਨ
- ਸੁਰੱਖਿਆ ਟੀਮ ਬਣਤਰ ਅਤੇ ਭਰਤੀ
- ਹੁਨਰ ਘਾਟ ਵਿਸ਼ਲੇਸ਼ਣ ਅਤੇ ਸਿਖਲਾਈ
- ਪ੍ਰਬੰਧਿਤ ਸੁਰੱਖਿਆ ਸੇਵਾ ਪ੍ਰਦਾਤਾ (MSSP) ਪ੍ਰਬੰਧਨ
- ਸੁਰੱਖਿਆ ਸਲਾਹਕਾਰ ਪ੍ਰਬੰਧਨ
- ਬਜਟ ਪ੍ਰਬੰਧਨ
ਜਾਣਕਾਰੀ ਸੁਰੱਖਿਆ ਜਾਗਰੂਕਤਾ ਅਤੇ ਸਿਖਲਾਈ
- ਸੁਰੱਖਿਆ ਜਾਗਰੂਕਤਾ ਪ੍ਰੋਗਰਾਮ ਵਿਕਸਿਤ ਕਰਨਾ
- ਭੂਮਿਕਾ ਅਧਾਰਿਤ ਸੁਰੱਖਿਆ ਸਿਖਲਾਈ
- ਫਿਸ਼ਿੰਗ ਨਕਲ ਪ੍ਰੋਗਰਾਮ
- ਸੁਰੱਖਿਆ ਸੱਭਿਆਚਾਰ ਬਣਾਉਣਾ
- ਸਿਖਲਾਈ ਦੀ ਅਸਰਦਾਰਤਾ ਮਾਪਣਾ
ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਪ੍ਰਬੰਧਨ
- ਸੁਰੱਖਿਆ ਪਹਿਲਕਦਮੀਆਂ ਲਈ ਪ੍ਰੋਜੈਕਟ ਪ੍ਰਬੰਧਨ
- ਬਦਲਾਅ ਪ੍ਰਬੰਧਨ
- ਗੁਣਵੱਤਾ ਭਰੋਸਾ
- ਪ੍ਰੋਗਰਾਮ ਸਮੀਖਿਆ ਅਤੇ ਸੁਧਾਰ
- ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਆਡਿਟ
ਕਾਰੋਬਾਰ ਨਿਰੰਤਰਤਾ ਅਤੇ ਆਫ਼ਤ ਮੁੜ-ਬਹਾਲੀ
- ਕਾਰੋਬਾਰੀ ਅਸਰ ਮੁਲਾਂਕਣ (BIA)
- ਮੁੜ-ਬਹਾਲੀ ਸਮਾਂ ਟੀਚੇ (RTO) ਅਤੇ ਮੁੜ-ਬਹਾਲੀ ਬਿੰਦੂ ਟੀਚੇ (RPO)
- ਨਿਰੰਤਰਤਾ ਰਣਨੀਤੀਆਂ
- ਆਫ਼ਤ ਮੁੜ-ਬਹਾਲੀ ਯੋਜਨਾਬੰਦੀ
- ਜਾਂਚ ਅਤੇ ਰੱਖ-ਰਖਾਅ
ਡੋਮੇਨ 4: ਘਟਨਾ ਪ੍ਰਬੰਧਨ (30%)
ਇਹ ਡੋਮੇਨ ਸੁਰੱਖਿਆ ਘਟਨਾਵਾਂ ਉੱਤੇ ਪ੍ਰਤੀਕਿਰਿਆ ਅਤੇ ਉਨ੍ਹਾਂ ਦਾ ਪ੍ਰਬੰਧ ਕਵਰ ਕਰਦੀ ਹੈ:
ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾਬੰਦੀ
- ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਢਾਂਚਾ ਵਿਕਸਿਤ ਕਰਨਾ
- ਭੂਮਿਕਾਵਾਂ ਅਤੇ ਜ਼ਿੰਮੇਵਾਰੀਆਂ
- ਸੰਚਾਰ ਯੋਜਨਾਵਾਂ
- ਉੱਚੇ ਪੱਧਰ ਤੱਕ ਭੇਜਣ ਦੀਆਂ ਕਾਰਵਾਈਆਂ
- ਕਾਨੂੰਨੀ ਅਤੇ ਨਿਯਮਕ ਵਿਚਾਰ
ਘਟਨਾ ਖੋਜ ਅਤੇ ਵਿਸ਼ਲੇਸ਼ਣ
- ਘਟਨਾ ਪਛਾਣ ਦੇ ਮਾਪਦੰਡ
- ਛਾਂਟੀ ਅਤੇ ਵਰਗੀਕਰਨ
- ਮੁੱਢਲਾ ਮੁਲਾਂਕਣ ਅਤੇ ਦਾਇਰਾ ਨਿਰਧਾਰਤ ਕਰਨਾ
- ਸਬੂਤ ਸੰਭਾਲ
- ਖਤਰਾ ਖੁਫੀਆ ਜਾਣਕਾਰੀ ਜੋੜਨਾ
ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ
- ਰੋਕਥਾਮ ਰਣਨੀਤੀਆਂ
- ਖਤਰਾ ਹਟਾਉਣ ਦੀਆਂ ਕਾਰਵਾਈਆਂ
- ਮੁੜ-ਬਹਾਲੀ ਕੰਮ
- ਸੰਚਾਰ ਪ੍ਰਬੰਧਨ
- ਹਿੱਸੇਦਾਰਾਂ ਨੂੰ ਸੂਚਿਤ ਕਰਨਾ
ਘਟਨਾ ਤੋਂ ਬਾਅਦ ਦੇ ਕੰਮ
- ਸਿੱਖੇ ਪਾਠ ਦੀ ਸਮੀਖਿਆ
- ਮੂਲ ਕਾਰਨ ਵਿਸ਼ਲੇਸ਼ਣ
- ਦਸਤਾਵੇਜ਼ੀਕਰਨ ਅਤੇ ਰਿਪੋਰਟਿੰਗ
- ਪ੍ਰਕਿਰਿਆ ਸੁਧਾਰ
- ਨਿਯਮਕ ਸੂਚਨਾ ਅਤੇ ਉਲੰਘਣਾ ਖੁਲਾਸਾ
ਕਾਰੋਬਾਰ ਨਿਰੰਤਰਤਾ ਨਾਲ ਏਕੀਕਰਨ
- BC/DR ਟੀਮਾਂ ਨਾਲ ਤਾਲਮੇਲ
- ਸਰਗਰਮ ਕਰਨ ਦੇ ਮਾਪਦੰਡ
- ਫੇਲਓਵਰ ਅਤੇ ਮੁੜ-ਬਹਾਲੀ ਕਾਰਵਾਈਆਂ
- ਕਾਰੋਬਾਰੀ ਇਕਾਈਆਂ ਨਾਲ ਸੰਚਾਰ
- ਆਮ ਕੰਮਕਾਜ ਵੱਲ ਵਾਪਸੀ
CISM ਲੋੜਾਂ (2026)
ਕੰਮ ਦਾ ਤਜਰਬਾ
- ਜਾਣਕਾਰੀ ਸੁਰੱਖਿਆ ਵਿੱਚ ਘੱਟੋ-ਘੱਟ 5 ਸਾਲਾਂ ਦਾ ਕੰਮ-ਤਜਰਬਾ
- CISM ਦੇ ਤਿੰਨ ਜਾਂ ਵੱਧ ਕੰਮ ਅਭਿਆਸ ਖੇਤਰਾਂ ਵਿੱਚ 3 ਸਾਲਾਂ ਦਾ ਜਾਣਕਾਰੀ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਤਜਰਬਾ ਹੋਵੇ
- ਵੱਧ ਤੋਂ ਵੱਧ 2 ਸਾਲਾਂ ਦਾ ਜਾਣਕਾਰੀ ਸੁਰੱਖਿਆ ਤਜਰਬਾ ਆਮ IT ਤਜਰਬੇ ਨਾਲ ਬਦਲਿਆ ਜਾ ਸਕਦਾ ਹੈ
ਪਰੀਖਿਆ
- 200 ਸਵਾਲ: 150 ਅੰਕਾਂ ਵਾਲੇ, 50 ਪਹਿਲਾਂ ਦੀ ਜਾਂਚ ਲਈ (ਪਛਾਣੇ ਨਹੀਂ ਜਾਂਦੇ)
- ਮਿਆਦ: 4 ਘੰਟੇ
- ਰੂਪ: ਬਹੁ-ਵਿਕਲਪੀ
- ਪਾਸ ਅੰਕ: ਸਕੇਲ ਕੀਤੇ ਅੰਕਾਂ ਵਿੱਚ 450/800
- ਪਰੀਖਿਆ ਢੰਗ: Pearson VUE ਕੇਂਦਰ ਜਾਂ ਆਨਲਾਈਨ ਨਿਗਰਾਨੀ
ਲਗਾਤਾਰ ਪੇਸ਼ੇਵਰ ਸਿੱਖਿਆ (CPE)
- ਤਿੰਨ ਸਾਲਾਂ ਦੇ ਸਰਟੀਫਿਕੇਸ਼ਨ ਸਮੇਂ ਦੌਰਾਨ 120 CPE ਘੰਟੇ
- ਹਰ ਸਾਲ ਘੱਟੋ-ਘੱਟ 20 CPE ਘੰਟੇ
- ਸਾਲਾਨਾ ਰੱਖ-ਰਖਾਅ ਫੀਸ ਲਾਜ਼ਮੀ
CISM ਲਾਗਤ (2026)
| ਲਾਗਤ ਦਾ ਭਾਗ | ISACA ਮੈਂਬਰ | ਗੈਰ-ਮੈਂਬਰ |
|---|---|---|
| ਪਰੀਖਿਆ ਫੀਸ | $575 | $760 |
| ਸਾਲਾਨਾ ਰੱਖ-ਰਖਾਅ ਫੀਸ | $85 | $100 |
| ISACA ਮੈਂਬਰਸ਼ਿਪ (ਵਿਕਲਪਕ ਪਰ ਸਿਫ਼ਾਰਸ਼ੀ) | $135/ਸਾਲ | ਲਾਗੂ ਨਹੀਂ |
| ਪੜ੍ਹਾਈ ਸਮੱਗਰੀ | $300-$600 | $300-$600 |
| ਸਮੀਖਿਆ ਕੋਰਸ (ਵਿਕਲਪਕ) | $1,500-$3,000 | $1,500-$3,000 |
| ਪਹਿਲੇ ਸਾਲ ਦੀ ਕੁੱਲ ਲਾਗਤ (ਮੈਂਬਰਸ਼ਿਪ ਸਮੇਤ) | $2,095-$4,395 | $1,660-$4,360 |
| ਸਾਲਾਨਾ ਨਵੀਨੀਕਰਨ (ਮੈਂਬਰਸ਼ਿਪ ਸਮੇਤ) | $220 | $100 |
CISM ਜਾਂ CISSP: ਕੀ ਚੁਣਨਾ ਹੈ?
ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕਾਂ ਲਈ ਦੋਵੇਂ ਸ਼ਾਨਦਾਰ ਸਰਟੀਫਿਕੇਸ਼ਨ ਹਨ, ਪਰ ਦੋਵਾਂ ਦਾ ਜ਼ੋਰ ਵੱਖਰਾ ਹੈ:
| ਪੱਖ | CISM | CISSP |
|---|---|---|
| ਮੁੱਖ ਧਿਆਨ | ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਪ੍ਰਬੰਧਨ | ਵਿਆਪਕ ਸੁਰੱਖਿਆ ਗਿਆਨ |
| ਕਿਸ ਲਈ ਵਧੀਆ | ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ, CISO | ਪ੍ਰਬੰਧਨ ਵੱਲ ਵਧਦੇ ਸੁਰੱਖਿਆ ਕਰਮਚਾਰੀ |
| ਤਕਨੀਕੀ ਡੂੰਘਾਈ | ਘੱਟ | ਦਰਮਿਆਨੀ |
| ਪ੍ਰਬੰਧਨ ਧਿਆਨ | ਵੱਧ | ਦਰਮਿਆਨਾ |
| ਖਤਰਾ ਪ੍ਰਬੰਧਨ | ਕੇਂਦਰੀ ਧਿਆਨ | ਅੱਠ ਡੋਮੇਨਾਂ ਵਿੱਚੋਂ ਇੱਕ |
| ਢੁਕਵਾਂ ਅਹੁਦਾ | ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ, CISO | ਸੁਰੱਖਿਆ ਆਰਕੀਟੈਕਟ, ਪ੍ਰਬੰਧਕ, ਸਲਾਹਕਾਰ |
| ਸੰਸਥਾ | ISACA | (ISC)² |
| ਲੋੜੀਂਦਾ ਤਜਰਬਾ | 5 ਸਾਲ (3 ਪ੍ਰਬੰਧਨ ਵਿੱਚ) | 5 ਸਾਲ (ਤਕਨੀਕੀ ਅਤੇ ਪ੍ਰਬੰਧਕੀ) |
ਸਾਰ:
- ਜੇ ਤੁਹਾਡਾ ਧਿਆਨ ਪ੍ਰਬੰਧਨ, ਪ੍ਰਸ਼ਾਸਨ ਅਤੇ ਕਾਰਜਕਾਰੀ ਅਗਵਾਈ ਉੱਤੇ ਹੈ ਤਾਂ CISM ਚੁਣੋ।
- ਜੇ ਤਕਨੀਕੀ ਅਤੇ ਪ੍ਰਬੰਧਕੀ ਖੇਤਰਾਂ ਦਾ ਵਿਆਪਕ ਸੁਰੱਖਿਆ ਗਿਆਨ ਚਾਹੀਦਾ ਹੈ ਤਾਂ CISSP ਚੁਣੋ।
- ਪੂਰੀਆਂ ਯੋਗਤਾਵਾਂ ਲਈ ਕਈ ਪੇਸ਼ੇਵਰ ਦੋਵੇਂ ਲੈਂਦੇ ਹਨ।
CISM ਦਾ ਕਰੀਅਰ ਉੱਤੇ ਅਸਰ
CISM ਸਰਟੀਫਿਕੇਸ਼ਨ ਕਰੀਅਰ ਦੇ ਰੁਖ ਉੱਤੇ ਵੱਡਾ ਅਸਰ ਪਾਉਂਦੀ ਹੈ:
ਤਨਖਾਹ ਉੱਤੇ ਅਸਰ
| ਅਹੁਦਾ | CISM ਤੋਂ ਬਿਨਾਂ ਔਸਤ ਤਨਖਾਹ | CISM ਨਾਲ ਔਸਤ ਤਨਖਾਹ | ਵਾਧਾ |
|---|---|---|---|
| ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ | $115,000 | $145,000 | 26% |
| ਸੀਨੀਅਰ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ | $135,000 | $165,000 | 22% |
| ਸੁਰੱਖਿਆ ਡਾਇਰੈਕਟਰ | $155,000 | $190,000 | 23% |
| CISO | $200,000 | $240,000 | 20% |
2026 ਦੇ US ਬਾਜ਼ਾਰ ਦੇ ਅੰਕੜਿਆਂ ਉੱਤੇ ਅਧਾਰਿਤ।
ਕਰੀਅਰ ਤਰੱਕੀ
- 73% CISM ਧਾਰਕ ਸਰਟੀਫਿਕੇਸ਼ਨ ਤੋਂ ਦੋ ਸਾਲਾਂ ਅੰਦਰ ਤਰੱਕੀ ਦੀ ਰਿਪੋਰਟ ਕਰਦੇ ਹਨ।
- CISO ਅਹੁਦੇ ਤੱਕ ਔਸਤ ਸਮਾਂ: CISM ਨਾਲ 2-3 ਸਾਲ ਘੱਟ।
- ਕਾਰਜਕਾਰੀ ਭਰੋਸੇਯੋਗਤਾ: ਬੋਰਡ ਅਤੇ C-suite ਅਧਿਕਾਰੀਆਂ ਵੱਲੋਂ ਮੰਨੀ ਜਾਂਦੀ ਹੈ।
- ਵਿਸ਼ਵ ਪੱਧਰੀ ਮਾਨਤਾ: 200 ਤੋਂ ਵੱਧ ਦੇਸ਼ਾਂ ਵਿੱਚ ਸਵੀਕਾਰ।
CISM ਕਿਸ ਨੂੰ ਲੈਣੀ ਚਾਹੀਦੀ ਹੈ?
CISM ਇਨ੍ਹਾਂ ਲਈ ਢੁਕਵੀਂ ਹੈ:
- ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ, ਜੋ ਆਪਣੀ ਪ੍ਰਬੰਧਕੀ ਮਾਹਰਤਾ ਨੂੰ ਰਸਮੀ ਰੂਪ ਦੇਣਾ ਚਾਹੁੰਦੇ ਹਨ
- ਸੁਰੱਖਿਆ ਪੇਸ਼ੇਵਰ, ਜੋ ਪ੍ਰਬੰਧਕੀ ਭੂਮਿਕਾਵਾਂ ਵੱਲ ਜਾ ਰਹੇ ਹਨ
- IT ਪ੍ਰਬੰਧਕ, ਜੋ ਸੁਰੱਖਿਆ ਦੀਆਂ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਲੈ ਰਹੇ ਹਨ
- ਖਤਰਾ ਪ੍ਰਬੰਧਕ, ਜੋ ਜਾਣਕਾਰੀ ਸੁਰੱਖਿਆ ਉੱਤੇ ਧਿਆਨ ਦਿੰਦੇ ਹਨ
- ਪਾਲਣਾ ਪ੍ਰਬੰਧਕ, ਜੋ ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮਾਂ ਦੀ ਦੇਖ-ਰੇਖ ਕਰਦੇ ਹਨ
- ਸੁਰੱਖਿਆ ਸਲਾਹਕਾਰ, ਜੋ ਪ੍ਰਬੰਧਕੀ ਪੱਧਰ ਦੀ ਸਲਾਹ ਦਿੰਦੇ ਹਨ
- ਭਵਿੱਖ ਦੇ CISO, ਜੋ ਕਾਰਜਕਾਰੀ ਅਹੁਦਿਆਂ ਲਈ ਯੋਗਤਾ ਬਣਾ ਰਹੇ ਹਨ
ਪੜ੍ਹਾਈ ਅਤੇ ਤਿਆਰੀ ਦੇ ਸੁਝਾਅ
2026 ਦੇ CISM ਪਾਸ ਦਰ ਲਗਭਗ 50% ਅਨੁਸਾਰ:
ਸਿਫ਼ਾਰਸ਼ੀ ਪੜ੍ਹਾਈ ਸਮਾਂ
- 3-6 ਮਹੀਨੇ ਕੇਂਦਰਿਤ ਪੜ੍ਹਾਈ
- ਹਰ ਹਫ਼ਤੇ 15-20 ਘੰਟੇ
- ਘੱਟੋ-ਘੱਟ 4-6 ਅਭਿਆਸ ਪਰੀਖਿਆਵਾਂ
ਪੜ੍ਹਾਈ ਸਰੋਤ
- ISACA ਦੀ ਅਧਿਕਾਰਤ CISM ਸਮੀਖਿਆ ਪੁਸਤਕ
- CISM ਸਮੀਖਿਆ ਸਵਾਲ, ਜਵਾਬ ਅਤੇ ਵਿਆਖਿਆ ਪੁਸਤਕ
- ISACA ਦਾ CISM ਆਨਲਾਈਨ ਸਮੀਖਿਆ ਕੋਰਸ
- ਤੀਜੇ ਪੱਖ ਦੇ ਸਵਾਲ ਬੈਂਕ ਅਤੇ ਪੜ੍ਹਾਈ ਗਾਈਡਾਂ
ਪੜ੍ਹਾਈ ਰਣਨੀਤੀ
- ਤਕਨੀਕੀ ਵੇਰਵੇ ਯਾਦ ਕਰਨ ਦੀ ਥਾਂ ਪ੍ਰਬੰਧਕੀ ਧਾਰਨਾਵਾਂ ਸਮਝੋ।
- ਖਤਰੇ ਅਤੇ ਕਾਰੋਬਾਰ ਦੇ ਨਜ਼ਰੀਏ ਨਾਲ ਸੋਚੋ।
- ਪਰੀਖਿਆ ਸਵਾਲਾਂ ਲਈ ਹਾਲਾਤ-ਅਧਾਰਿਤ ਸੋਚ ਵਰਤੋ।
- ਪੜ੍ਹਾਈ ਸਮੂਹ ਜਾਂ ਆਨਲਾਈਨ ਫੋਰਮਾਂ ਵਿੱਚ ਸ਼ਾਮਲ ਹੋਵੋ।
- ਸਮੇਂ ਦੀ ਹੱਦ ਅੰਦਰ ਅਭਿਆਸ ਪਰੀਖਿਆਵਾਂ ਦਿਓ।
CISM ਦੇ ਵੇਰਵਿਆਂ ਲਈ ਵੇਖੋ: CISM - Certified Information Security Manager
5. Certified Information Privacy Professional/United States (CIPP/US)
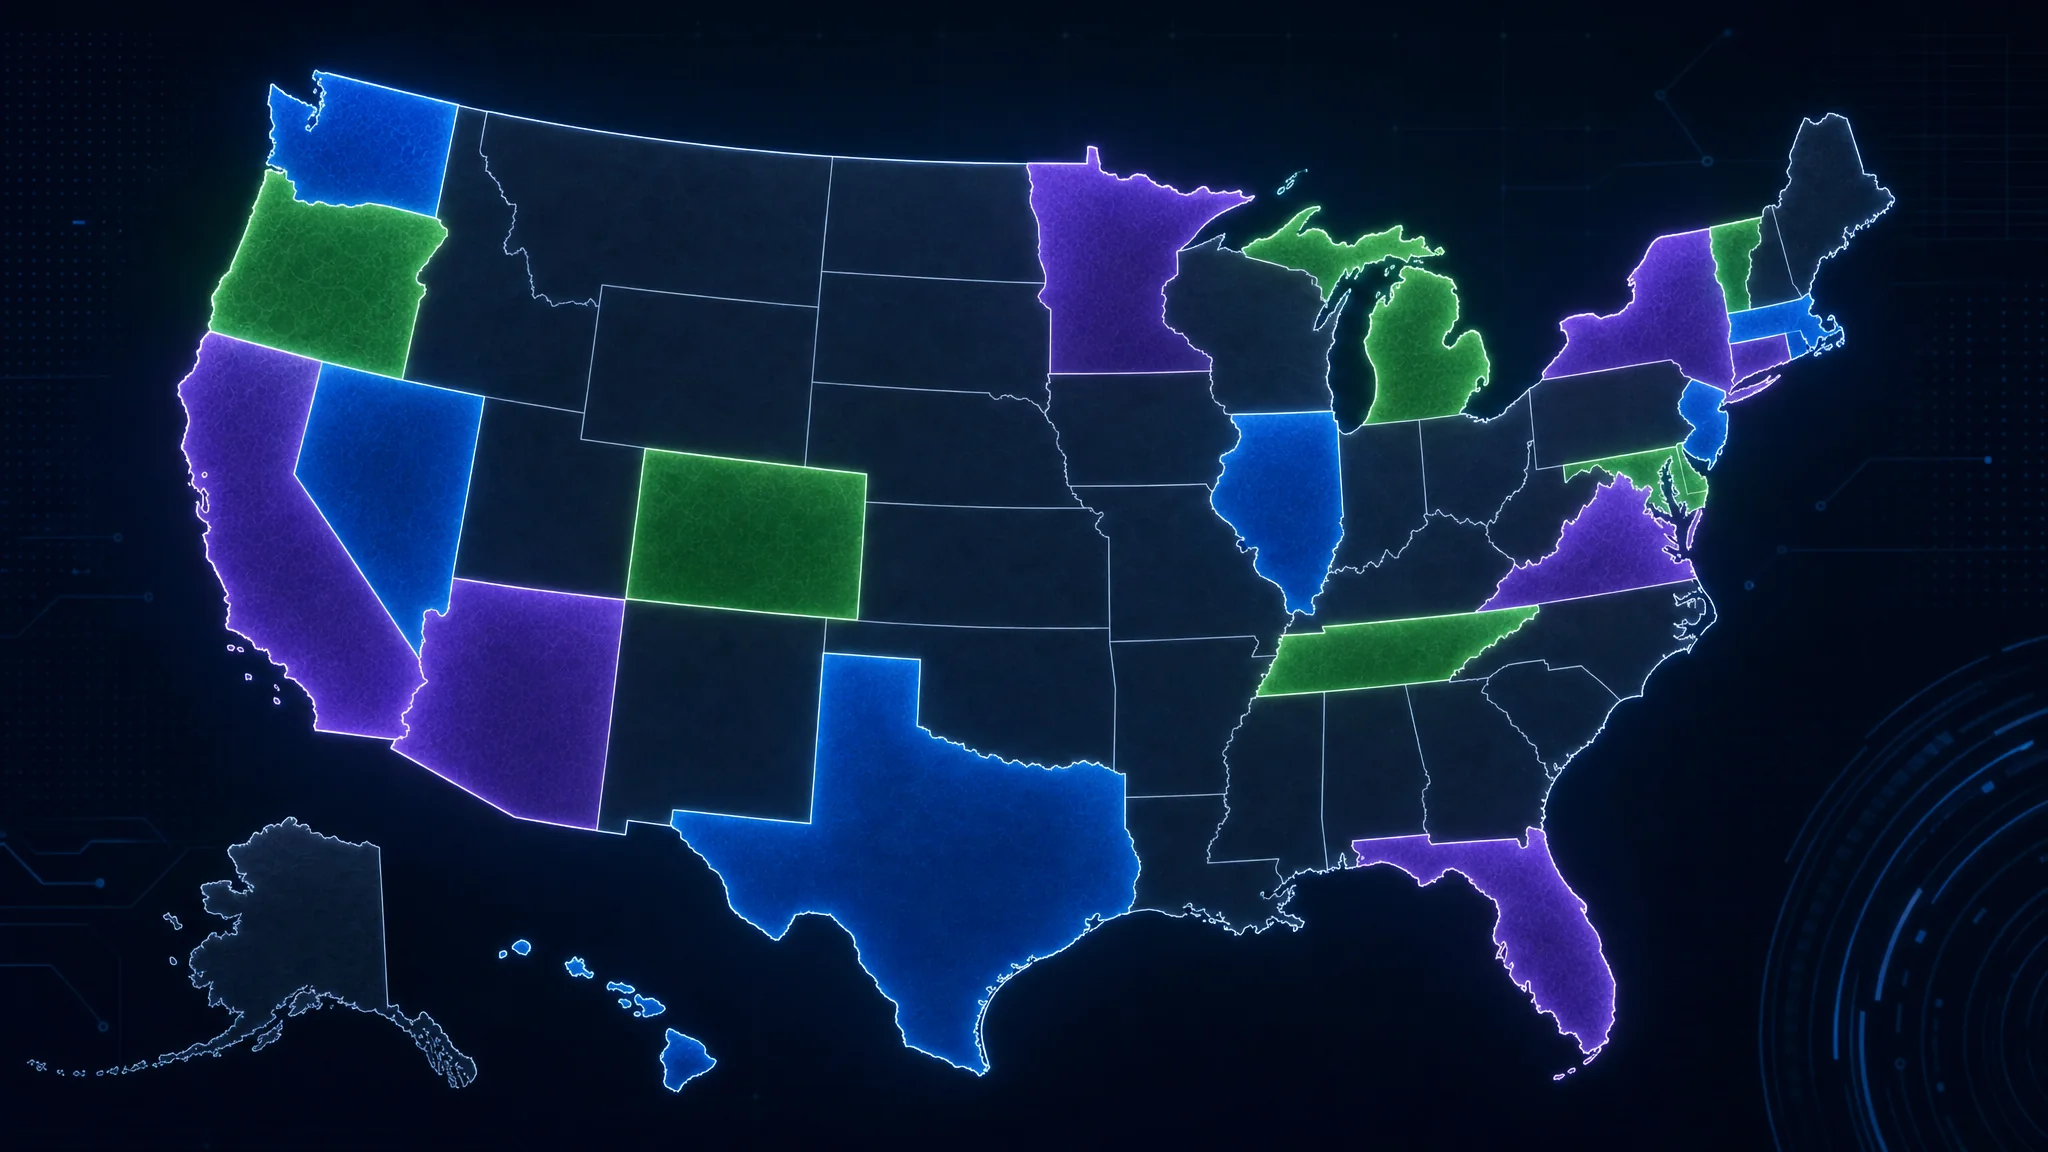
Certified Information Privacy Professional/United States (CIPP/US) ਸਰਟੀਫਿਕੇਸ਼ਨ ਖਾਸ ਕਰਕੇ ਉਹਨਾਂ ਕਾਰੋਬਾਰੀ ਪੇਸ਼ੇਵਰਾਂ ਲਈ ਬਣਾਈ ਗਈ ਹੈ ਜੋ ਸੰਯੁਕਤ ਰਾਜ ਦੇ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨਾਂ ਅਤੇ ਅਮਲਾਂ ਨਾਲ ਕੰਮ ਕਰਦੇ ਹਨ। 2026 ਵਿੱਚ US ਪਰਦੇਦਾਰੀ ਮਾਹੌਲ ਬਹੁਤ ਬਦਲਿਆ ਹੈ, ਅਤੇ ਹੁਣ 18 ਰਾਜਾਂ ਵਿੱਚ ਵਿਆਪਕ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ ਹਨ। ਇਸ ਨਾਲ CIPP/US ਹੋਰ ਲਾਹੇਵੰਦ ਹੋ ਗਈ ਹੈ।
2026 ਵਿੱਚ CIPP/US ਕਿਉਂ?
US ਪਰਦੇਦਾਰੀ ਮਾਹੌਲ ਵਿੱਚ ਕਾਫ਼ੀ ਤਬਦੀਲੀ ਆਈ ਹੈ:
ਕਾਨੂੰਨੀ ਵਿਸਥਾਰ
- ਵਿਆਪਕ ਖਪਤਕਾਰ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨਾਂ ਵਾਲੇ 18 ਰਾਜ (2023 ਵਿੱਚ 5 ਸਨ)
- ਸੰਘੀ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ ਉੱਤੇ ਗੰਭੀਰ ਵਿਚਾਰ
- ਖੇਤਰ-ਵਿਸ਼ੇਸ਼ ਕਾਨੂੰਨ (HIPAA, GLBA, FCRA, COPPA ਆਦਿ)
- ਰਾਜ ਪੱਧਰ ਦੇ ਫ਼ਰਕ, ਜਿਨ੍ਹਾਂ ਦੀ ਵਿਸਤ੍ਰਿਤ ਸਮਝ ਲੋੜੀਂਦੀ ਹੈ
- ਵੱਡੇ ਜੁਰਮਾਨਿਆਂ ਨਾਲ ਵਧਿਆ ਹੋਇਆ ਲਾਗੂਕਰਨ
ਬਾਜ਼ਾਰ ਦੀ ਮੰਗ
- ਪਰਦੇਦਾਰੀ ਭੂਮਿਕਾਵਾਂ ਵਿੱਚ CIPP/US ਧਾਰਕਾਂ ਦੀ ਔਸਤ ਤਨਖਾਹ $128,000
- 2023 ਤੋਂ US ਪਰਦੇਦਾਰੀ ਅਧਿਕਾਰੀ ਅਹੁਦਿਆਂ ਵਿੱਚ 65% ਵਾਧਾ
- ਰਾਜ ਦੀਆਂ ਹੱਦਾਂ ਪੂਰੀਆਂ ਕਰਨ ਵਾਲੀਆਂ ਕੰਪਨੀਆਂ ਲਈ ਲਾਜ਼ਮੀ ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ
- GDPR ਅਤੇ ਹੋਰ ਪ੍ਰਣਾਲੀਆਂ ਨਾਲ ਸਰਹੱਦ-ਪਾਰ ਵਿਚਾਰ
CIPP/US ਵਿਸ਼ਾ-ਵਸਤੂ ਦਾ ਜਾਇਜ਼ਾ
ਸਰਟੀਫਿਕੇਸ਼ਨ ਪੰਜ ਮੁੱਖ ਖੇਤਰ ਕਵਰ ਕਰਦੀ ਹੈ:
I. US ਪਰਦੇਦਾਰੀ ਮਾਹੌਲ ਦੀ ਜਾਣ-ਪਛਾਣ (10-15%)
ਇਤਿਹਾਸਕ ਸੰਦਰਭ ਅਤੇ ਵਿਕਾਸ
- ਸੰਵਿਧਾਨਕ ਧਾਰਨਾ ਵਜੋਂ ਪਰਦੇਦਾਰੀ
- ਆਮ ਕਾਨੂੰਨ ਦੇ ਪਰਦੇਦਾਰੀ ਅਪਰਾਧ (ਦਖ਼ਲ, ਖੁਲਾਸਾ, ਝੂਠੀ ਤਸਵੀਰ, ਗ਼ਲਤ ਵਰਤੋਂ)
- ਜਾਣਕਾਰੀ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ ਦਾ ਵਿਕਾਸ
- ਸਵੈ-ਨਿਯਮ ਅਤੇ ਉਦਯੋਗ ਦੇ ਚੰਗੇ ਅਮਲ
- ਸੰਘੀ ਬਨਾਮ ਰਾਜ ਅਧਿਕਾਰ ਖੇਤਰ
US ਪਰਦੇਦਾਰੀ ਪ੍ਰਸ਼ਾਸਨ ਬਣਤਰ
- Federal Trade Commission (FTC) ਦਾ ਅਧਿਕਾਰ ਅਤੇ ਲਾਗੂਕਰਨ
- ਰਾਜ ਅਟਾਰਨੀ ਜਨਰਲ ਦੇ ਲਾਗੂਕਰਨ ਅਧਿਕਾਰ
- ਖੇਤਰ-ਵਿਸ਼ੇਸ਼ ਨਿਯਮਕ
- ਰਾਜ ਕਾਨੂੰਨਾਂ ਹੇਠ ਨਿੱਜੀ ਮੁਕੱਦਮੇ ਦਾ ਅਧਿਕਾਰ
- ਸਮੂਹਕ ਮੁਕੱਦਮਿਆਂ ਦਾ ਮਾਹੌਲ
ਪਰਦੇਦਾਰੀ ਢਾਂਚੇ ਅਤੇ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼
- FTC Fair Information Practice Principles (FIPPs)
- OECD ਪਰਦੇਦਾਰੀ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼
- APEC ਪਰਦੇਦਾਰੀ ਢਾਂਚਾ
- NIST ਪਰਦੇਦਾਰੀ ਢਾਂਚਾ
- ਉਦਯੋਗ-ਵਿਸ਼ੇਸ਼ ਢਾਂਚੇ
II. ਨਿੱਜੀ ਖੇਤਰ ਵਿੱਚ ਡਾਟਾ ਇਕੱਠਾ ਕਰਨ ਅਤੇ ਵਰਤਣ ਦੀਆਂ ਹੱਦਾਂ (20-25%)
ਵਿਆਪਕ ਰਾਜ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ
US ਵਿੱਚ ਹੁਣ ਰਾਜ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨਾਂ ਦਾ ਗੁੰਝਲਦਾਰ ਜਾਲ ਹੈ। ਮੁੱਖ ਰਾਜਾਂ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
California Consumer Privacy Act (CCPA) / California Privacy Rights Act (CPRA)
- ਖਪਤਕਾਰ ਅਧਿਕਾਰ (ਪਹੁੰਚ, ਮਿਟਾਉਣਾ, ਸੋਧ, ਇਨਕਾਰ, ਵਰਤੋਂ ਘਟਾਉਣਾ)
- ਕਾਰੋਬਾਰੀ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਅਤੇ ਹੱਦਾਂ
- ਸੰਵੇਦਨਸ਼ੀਲ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਦੀਆਂ ਲੋੜਾਂ
- ਖਤਰਾ ਮੁਲਾਂਕਣ ਅਤੇ ਡਿਜ਼ਾਇਨ ਤੋਂ ਹੀ ਪਰਦੇਦਾਰੀ
- California Privacy Protection Agency (CPPA) ਵੱਲੋਂ ਲਾਗੂਕਰਨ
Virginia Consumer Data Protection Act (VCDPA)
- ਲਾਗੂ ਹੋਣ ਦੀਆਂ ਹੱਦਾਂ
- ਖਪਤਕਾਰ ਅਧਿਕਾਰ ਢਾਂਚਾ
- ਡਾਟਾ ਸੁਰੱਖਿਆ ਮੁਲਾਂਕਣ ਲੋੜਾਂ
- ਇਨਕਾਰ ਪਸੰਦ ਸੰਕੇਤ
Colorado Privacy Act (CPA)
- ਸਰਬਵਿਆਪੀ ਇਨਕਾਰ ਢੰਗ
- ਪ੍ਰੋਫਾਈਲਿੰਗ ਅਤੇ ਨਿਸ਼ਾਨਾ ਇਸ਼ਤਿਹਾਰ ਲੋੜਾਂ
- ਡਾਟਾ ਸੁਰੱਖਿਆ ਮੁਲਾਂਕਣ
Connecticut Data Privacy Act (CTDPA)
- ਵਰਜੀਨੀਆ ਵਰਗਾ ਢਾਂਚਾ
- ਬੱਚਿਆਂ ਦੇ ਡਾਟੇ ਲਈ ਖਾਸ ਨਿਯਮ
Utah Consumer Privacy Act (UCPA)
- ਕਾਰੋਬਾਰ ਲਈ ਵਧੇਰੇ ਸੁਖਾਲਾ ਤਰੀਕਾ
- ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟੇ ਉੱਤੇ ਧਿਆਨ
ਇਸ ਤੋਂ ਇਲਾਵਾ 2026 ਵਿੱਚ 13 ਹੋਰ ਰਾਜਾਂ ਕੋਲ ਵਿਆਪਕ ਕਾਨੂੰਨ ਹਨ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
- Florida, Texas, Oregon, Montana, Delaware, Indiana, Iowa, Tennessee, Maryland, New Jersey, New Hampshire, Kentucky ਅਤੇ Nebraska
ਰਾਜ ਕਾਨੂੰਨਾਂ ਦੇ ਸਾਂਝੇ ਹਿੱਸੇ ਫ਼ਰਕਾਂ ਦੇ ਬਾਵਜੂਦ, ਬਹੁਤੇ ਰਾਜ ਕਾਨੂੰਨਾਂ ਵਿੱਚ ਇਹ ਗੱਲਾਂ ਸਾਂਝੀਆਂ ਹਨ:
- ਖਪਤਕਾਰਾਂ ਜਾਂ ਆਮਦਨ ਉੱਤੇ ਅਧਾਰਿਤ ਲਾਗੂ ਹੋਣ ਦੀਆਂ ਹੱਦਾਂ
- ਖਪਤਕਾਰ ਅਧਿਕਾਰ (ਪਹੁੰਚ, ਮਿਟਾਉਣਾ, ਸੋਧ, ਪੋਰਟੇਬਿਲਿਟੀ)
- ਮਕਸਦ ਦੀ ਹੱਦ ਅਤੇ ਡਾਟਾ ਘਟਾਉਣ ਦੀਆਂ ਲੋੜਾਂ
- ਡਾਟਾ ਵਿਕਰੀ ਅਤੇ ਨਿਸ਼ਾਨਾ ਇਸ਼ਤਿਹਾਰ ਲਈ ਇਨਕਾਰ ਅਧਿਕਾਰ
- ਵਧੀਕ ਸੁਰੱਖਿਆ ਵਾਲੀਆਂ ਸੰਵੇਦਨਸ਼ੀਲ ਡਾਟਾ ਸ਼੍ਰੇਣੀਆਂ
- ਵੱਧ ਖਤਰੇ ਵਾਲੀ ਪ੍ਰੋਸੈਸਿੰਗ ਲਈ ਡਾਟਾ ਸੁਰੱਖਿਆ ਮੁਲਾਂਕਣ
ਸੰਘੀ ਖੇਤਰ-ਵਿਸ਼ੇਸ਼ ਕਾਨੂੰਨ
Health Insurance Portability and Accountability Act (HIPAA)
- ਕਵਰ ਕੀਤੀਆਂ ਸੰਸਥਾਵਾਂ ਅਤੇ ਕਾਰੋਬਾਰੀ ਸਾਥੀ
- ਸੁਰੱਖਿਅਤ ਸਿਹਤ ਜਾਣਕਾਰੀ (PHI)
- ਪਰਦੇਦਾਰੀ ਨਿਯਮ ਦੀਆਂ ਲੋੜਾਂ
- ਸੁਰੱਖਿਆ ਨਿਯਮ ਦੀਆਂ ਲੋੜਾਂ
- ਉਲੰਘਣਾ ਸੂਚਨਾ ਲੋੜਾਂ
Gramm-Leach-Bliley Act (GLBA)
- ਵਿੱਤੀ ਸੰਸਥਾਵਾਂ ਦੀਆਂ ਲੋੜਾਂ
- ਪਰਦੇਦਾਰੀ ਸੂਚਨਾਵਾਂ ਅਤੇ ਇਨਕਾਰ ਅਧਿਕਾਰ
- Safeguards Rule
- ਜਾਣਕਾਰੀ ਸਾਂਝੀ ਕਰਨ ਦੀਆਂ ਹੱਦਾਂ
Family Educational Rights and Privacy Act (FERPA)
- ਸਿੱਖਿਆ ਰਿਕਾਰਡ ਦੀ ਰਾਖੀ
- ਮਾਪਿਆਂ ਅਤੇ ਵਿਦਿਆਰਥੀਆਂ ਦੇ ਅਧਿਕਾਰ
- ਖੁਲਾਸੇ ਦੀਆਂ ਹੱਦਾਂ
- ਸਕੂਲਾਂ ਦੀਆਂ ਜ਼ਿੰਮੇਵਾਰੀਆਂ
Children’s Online Privacy Protection Act (COPPA)
- 13 ਸਾਲ ਤੋਂ ਘੱਟ ਬੱਚਿਆਂ ਲਈ ਬਣੀਆਂ ਸਾਈਟਾਂ ਅਤੇ ਸੇਵਾਵਾਂ ਦੀਆਂ ਲੋੜਾਂ
- ਮਾਪਿਆਂ ਦੀ ਸਹਿਮਤੀ ਦੀਆਂ ਲੋੜਾਂ
- ਡਾਟਾ ਘਟਾਉਣਾ ਅਤੇ ਸੁਰੱਖਿਆ
- ਮਿਟਾਉਣ ਦੇ ਅਧਿਕਾਰ
Fair Credit Reporting Act (FCRA)
- ਖਪਤਕਾਰ ਰਿਪੋਰਟਿੰਗ ਏਜੰਸੀਆਂ
- ਵਰਤੋਂਕਾਰ ਲੋੜਾਂ
- ਖਪਤਕਾਰ ਅਧਿਕਾਰ
- ਸ਼ੁੱਧਤਾ ਅਤੇ ਵਿਵਾਦ ਹੱਲ
III. ਮਾਰਕੀਟਿੰਗ, ਇਸ਼ਤਿਹਾਰ ਅਤੇ ਪ੍ਰੋਫਾਈਲਿੰਗ (15-20%)
ਈਮੇਲ ਅਤੇ ਇਲੈਕਟ੍ਰਾਨਿਕ ਸੁਨੇਹੇ
- CAN-SPAM Act - ਵਪਾਰਕ ਈਮੇਲ ਲੋੜਾਂ
- Telephone Consumer Protection Act (TCPA) - ਕਾਲਾਂ, ਸੁਨੇਹਿਆਂ ਅਤੇ ਫੈਕਸ ਉੱਤੇ ਪਾਬੰਦੀਆਂ
- ਸੰਘੀ ਲੋੜਾਂ ਨੂੰ ਪੂਰਾ ਕਰਨ ਵਾਲੇ ਰਾਜ ਕਾਨੂੰਨ
- National Do Not Call Registry
ਆਨਲਾਈਨ ਇਸ਼ਤਿਹਾਰ ਅਤੇ ਟਰੈਕਿੰਗ
- ਕੂਕੀ ਸੂਚਨਾਵਾਂ ਅਤੇ ਸਹਿਮਤੀ
- ਨਿਸ਼ਾਨਾ ਇਸ਼ਤਿਹਾਰ ਲਈ ਇਨਕਾਰ ਢੰਗ
- ਪਰਦੇਦਾਰੀ ਪਸੰਦ ਸੰਕੇਤ
- ਕਈ ਡਿਵਾਈਸਾਂ ਵਿਚਕਾਰ ਟਰੈਕਿੰਗ ਦੇ ਅਸਰ
- ਮੋਬਾਈਲ ਐਪ ਟਰੈਕਿੰਗ (ATT ਢਾਂਚੇ ਤੋਂ ਬਾਅਦ)
ਬੱਚਿਆਂ ਨੂੰ ਮਾਰਕੀਟਿੰਗ
- ਮਾਰਕੀਟਿੰਗ ਵਿੱਚ COPPA ਲੋੜਾਂ
- ਰਾਜ-ਵਿਸ਼ੇਸ਼ ਬਾਲ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ
- ਉਮਰ ਤਸਦੀਕ ਦੀਆਂ ਚੁਣੌਤੀਆਂ
- ਵਿਆਪਕ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨਾਂ ਹੇਠ ਨੌਜਵਾਨਾਂ ਦੇ ਡਾਟੇ ਦੀਆਂ ਹੱਦਾਂ
ਪ੍ਰੋਫਾਈਲਿੰਗ ਅਤੇ ਸਵੈਚਲਿਤ ਫੈਸਲੇ
- ਰਾਜ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨਾਂ ਹੇਠ ਲੋੜਾਂ
- ਪ੍ਰੋਫਾਈਲਿੰਗ ਲਈ ਇਨਕਾਰ ਅਧਿਕਾਰ
- ਪੱਖਪਾਤ ਅਤੇ ਨਿਰਪੱਖਤਾ ਦੀਆਂ ਚਿੰਤਾਵਾਂ
- ਪਾਰਦਰਸ਼ਤਾ ਲੋੜਾਂ
IV. ਸਰਕਾਰੀ ਅਤੇ ਕੰਮਕਾਜ ਥਾਂ ਦੀ ਪਰਦੇਦਾਰੀ (15-20%)
ਡਾਟੇ ਤੱਕ ਸਰਕਾਰੀ ਪਹੁੰਚ
- ਚੌਥੀ ਸੋਧ ਦੀਆਂ ਸੁਰੱਖਿਆਵਾਂ ਅਤੇ ਹੱਦਾਂ
- Electronic Communications Privacy Act (ECPA)
- Stored Communications Act
- ਕਾਨੂੰਨ ਲਾਗੂ ਕਰਨ ਵਾਲੀਆਂ ਏਜੰਸੀਆਂ ਦੀਆਂ ਡਾਟਾ ਬੇਨਤੀਆਂ
- ਰਾਸ਼ਟਰੀ ਸੁਰੱਖਿਆ ਪੱਤਰ ਅਤੇ FISA ਹੁਕਮ
- ਤੀਜੇ ਪੱਖ ਦਾ ਸਿਧਾਂਤ
- Cloud Act ਦੇ ਅਸਰ
ਸਰਕਾਰੀ ਨਿਗਰਾਨੀ
- PATRIOT Act ਦੇ ਪ੍ਰਬੰਧ
- FISA Section 702
- ਵੱਡੇ ਪੱਧਰ ਉੱਤੇ ਡਾਟਾ ਇਕੱਠਾ ਕਰਨ ਦੇ ਪ੍ਰੋਗਰਾਮ
- ਪਾਰਦਰਸ਼ਤਾ ਰਿਪੋਰਟਾਂ
ਕੰਮਕਾਜ ਥਾਂ ਦੀ ਪਰਦੇਦਾਰੀ
- ਕਰਮਚਾਰੀ ਨਿਗਰਾਨੀ ਤਰੀਕੇ
- ਪਰਦੇਦਾਰੀ ਦੀ ਵਾਜਬ ਉਮੀਦ
- ਕਰਮਚਾਰੀ ਨਿਗਰਾਨੀ ਉੱਤੇ ਰਾਜ ਪਾਬੰਦੀਆਂ
- ਆਪਣਾ ਡਿਵਾਈਸ ਲਿਆਉਣ (BYOD) ਦੇ ਵਿਚਾਰ
- ਕੰਮਕਾਜ ਥਾਂ ਦੀ ਜਾਂਚ
- ਸੋਸ਼ਲ ਮੀਡੀਆ ਅਤੇ ਪਿਛੋਕੜ ਜਾਂਚ
ਬਾਇਓਮੈਟ੍ਰਿਕ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ
- Illinois Biometric Information Privacy Act (BIPA) - ਨਿੱਜੀ ਮੁਕੱਦਮੇ ਦਾ ਹੱਕ, ਲਿਖਤੀ ਜਾਣੂ ਸਹਿਮਤੀ
- ਟੈਕਸਸ ਬਾਇਓਮੈਟ੍ਰਿਕ ਪਛਾਣਕਰਤਾ ਫੜਨ ਜਾਂ ਵਰਤਣ ਦਾ ਕਾਨੂੰਨ (CUBI)
- ਵਾਸ਼ਿੰਗਟਨ ਬਾਇਓਮੈਟ੍ਰਿਕ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ
- ਹੋਰ ਰਾਜੀ ਲੋੜਾਂ
- ਚਿਹਰਾ ਪਛਾਣ ਪਾਬੰਦੀਆਂ
V. ਜਾਣਕਾਰੀ ਪ੍ਰਬੰਧਨ ਅਤੇ ਸੁਰੱਖਿਆ (25-30%)
ਡਾਟਾ ਉਲੰਘਣਾ ਕਾਨੂੰਨ
- ਸਾਰੇ 50 ਰਾਜਾਂ ਅਤੇ ਖੇਤਰਾਂ ਦੇ ਡਾਟਾ ਉਲੰਘਣਾ ਸੂਚਨਾ ਕਾਨੂੰਨ
- ਸੂਚਨਾ ਦੇ ਕਾਰਨ ਅਤੇ ਸਮਾਂ-ਹੱਦਾਂ
- ਉਲੰਘਣਾ ਸੂਚਨਾਵਾਂ ਦੀ ਸਮੱਗਰੀ
- ਨਿਯਮਕਾਂ ਨੂੰ ਸੂਚਿਤ ਕਰਨ ਦੀਆਂ ਲੋੜਾਂ
- ਕ੍ਰੈਡਿਟ ਨਿਗਰਾਨੀ ਦੀਆਂ ਜ਼ਿੰਮੇਵਾਰੀਆਂ
- ਸੰਘੀ ਖੇਤਰ-ਵਿਸ਼ੇਸ਼ ਉਲੰਘਣਾ ਕਾਨੂੰਨ (HIPAA, GLBA)
ਜਾਣਕਾਰੀ ਸੁਰੱਖਿਆ ਲੋੜਾਂ
- FTC ਡਾਟਾ ਸੁਰੱਖਿਆ ਲਾਗੂਕਰਨ
- ਰਾਜ ਅਟਾਰਨੀ ਜਨਰਲ ਲਾਗੂਕਰਨ
- ਵਾਜਬ ਸੁਰੱਖਿਆ ਮਿਆਰ
- ਸੁਰੱਖਿਆ ਢਾਂਚੇ (NIST ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਢਾਂਚਾ)
- ਵਿਕਰੇਤਾ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ
- ਘਟਨਾ ਪ੍ਰਤੀਕਿਰਿਆ ਯੋਜਨਾਬੰਦੀ
ਡਾਟਾ ਤਬਾਦਲਾ ਅਤੇ ਸਰਹੱਦ-ਪਾਰ ਵਹਾਅ
- GDPR ਯੋਗਤਾ ਦੇ ਵਿਚਾਰ
- US ਕੰਪਨੀਆਂ ਲਈ ਮਿਆਰੀ ਇਕਰਾਰਨਾਮਾ ਧਾਰਾਵਾਂ
- US ਸੰਸਥਾਵਾਂ ਲਈ Schrems II ਦੇ ਅਸਰ
- APEC CBPR System
- ਕੈਨੇਡੀਅਨ PIPEDA ਦੇ ਵਿਚਾਰ
ਡਾਟਾ ਸੰਭਾਲ ਅਤੇ ਨਿਪਟਾਰਾ
- ਕਾਨੂੰਨ ਅਤੇ ਉਦਯੋਗ ਅਨੁਸਾਰ ਡਾਟਾ ਰੱਖਣ ਦੀਆਂ ਲੋੜਾਂ
- ਬਚਾਅਯੋਗ ਨਿਪਟਾਰੇ ਦੇ ਅਮਲ
- ਰਿਕਾਰਡ ਪ੍ਰਬੰਧਨ ਪ੍ਰੋਗਰਾਮ
- ਈ-ਡਿਸਕਵਰੀ ਦੇ ਵਿਚਾਰ
CIPP/US ਪਰੀਖਿਆ ਵੇਰਵੇ (2026)
- ਰੂਪ: 90 ਬਹੁ-ਵਿਕਲਪੀ ਸਵਾਲ
- ਮਿਆਦ: 2.5 ਘੰਟੇ
- ਪਾਸ ਅੰਕ: ਸਕੇਲ ਕੀਤੇ ਅੰਕਾਂ ਵਿੱਚ 300/500
- ਪਰੀਖਿਆ ਢੰਗ: Pearson VUE ਕੇਂਦਰ ਜਾਂ ਆਨਲਾਈਨ ਨਿਗਰਾਨੀ
- ਸਵਾਲ ਵੰਡ: ਉਪਰਲੇ ਵਿਸ਼ਾ ਖੇਤਰਾਂ ਦੇ ਫ਼ੀਸਦ ਅਨੁਸਾਰ
CIPP/US ਲਾਗਤ (2026)
| ਲਾਗਤ ਦਾ ਭਾਗ | ਰਕਮ |
|---|---|
| IAPP ਮੈਂਬਰਸ਼ਿਪ (ਲਾਜ਼ਮੀ) | $550/ਸਾਲ |
| ਪਰੀਖਿਆ ਫੀਸ (ਮੈਂਬਰ ਦਰ) | $550 |
| ਪੜ੍ਹਾਈ ਸਮੱਗਰੀ | $200-$500 |
| ਸਿਖਲਾਈ ਕੋਰਸ (ਵਿਕਲਪਕ) | $2,200-$3,500 |
| ਪਹਿਲੇ ਸਾਲ ਦੀ ਕੁੱਲ ਲਾਗਤ | $1,300-$4,600 |
| ਸਾਲਾਨਾ ਨਵੀਨੀਕਰਨ | $550 (ਮੈਂਬਰਸ਼ਿਪ + CPE) |
CIPP/US ਜਾਂ CIPP/E: ਕੀ ਚੁਣਨਾ ਹੈ?
ਕਈ ਪੇਸ਼ੇਵਰ ਸੋਚਦੇ ਹਨ ਕਿ CIPP/US ਲੈਣੀ ਹੈ ਜਾਂ CIPP/E:
| ਗੱਲ | CIPP/US ਚੁਣੋ ਜੇ… | CIPP/E ਚੁਣੋ ਜੇ… |
|---|---|---|
| ਭੂਗੋਲਕ ਧਿਆਨ | ਮੁੱਖ ਤੌਰ ਉੱਤੇ US ਕੰਪਨੀਆਂ/ਖਪਤਕਾਰਾਂ ਨਾਲ ਕੰਮ ਕਰਦੇ ਹੋ | EU ਕੰਪਨੀਆਂ/ਵਸਨੀਕਾਂ ਨਾਲ ਕੰਮ ਕਰਦੇ ਹੋ |
| ਨਿਯਮਕ ਮਾਹੌਲ | ਰਾਜ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ ਸੰਭਾਲਣੇ ਹਨ | GDPR ਮਾਹਰਤਾ ਚਾਹੀਦੀ ਹੈ |
| ਉਦਯੋਗ | US-ਕੇਂਦਰਿਤ ਉਦਯੋਗ (ਸਿਹਤ ਸੇਵਾ, ਵਿੱਤੀ ਸੇਵਾਵਾਂ) | EU-ਕੇਂਦਰਿਤ ਜਾਂ ਬਹੁ-ਰਾਸ਼ਟਰੀ ਕੰਪਨੀਆਂ |
| ਕਰੀਅਰ ਟੀਚੇ | US-ਅਧਾਰਿਤ ਪਰਦੇਦਾਰੀ ਅਹੁਦੇ | ਅੰਤਰਰਾਸ਼ਟਰੀ ਪਰਦੇਦਾਰੀ ਅਹੁਦੇ ਜਾਂ DPO |
| ਕੰਪਨੀ ਕੰਮਕਾਜ | US ਦੇ ਘਰੇਲੂ ਕੰਮਕਾਜ | EU ਕੰਮਕਾਜ ਜਾਂ ਸਰਹੱਦ-ਪਾਰ ਤਬਾਦਲੇ |
ਦੋਵੇਂ ਸਰਟੀਫਿਕੇਸ਼ਨ: ਵਿਸ਼ਵ ਪੱਧਰੀ ਪਰਦੇਦਾਰੀ ਲੋੜਾਂ ਪੂਰੀਆਂ ਕਰਨ ਲਈ ਕਈ ਪੇਸ਼ੇਵਰ ਦੋਵੇਂ ਲੈਂਦੇ ਹਨ।
ਕਰੀਅਰ ਅਸਰ ਅਤੇ ਮੌਕੇ
ਤਨਖਾਹ ਉੱਤੇ ਅਸਰ
| ਅਹੁਦਾ | ਔਸਤ ਤਨਖਾਹ (2026) |
|---|---|
| ਪਰਦੇਦਾਰੀ ਵਿਸ਼ਲੇਸ਼ਕ | $75,000-$95,000 |
| ਪਰਦੇਦਾਰੀ ਪ੍ਰਬੰਧਕ | $110,000-$140,000 |
| ਮੁੱਖ ਪਰਦੇਦਾਰੀ ਅਧਿਕਾਰੀ | $160,000-$220,000 |
| ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨੀ ਸਲਾਹਕਾਰ | $140,000-$200,000 |
| ਪਰਦੇਦਾਰੀ ਸਲਾਹਕਾਰ | $120,000-$175,000 |
CIPP/US ਸਰਟੀਫਿਕੇਸ਼ਨ ਵਾਲੇ ਉਮੀਦਵਾਰਾਂ ਦੀ ਤਨਖਾਹ 20-35% ਵੱਧ ਹੁੰਦੀ ਹੈ।
ਨੌਕਰੀ ਦੇ ਮੌਕੇ CIPP/US ਸਰਟੀਫਿਕੇਸ਼ਨ ਇਨ੍ਹਾਂ ਭੂਮਿਕਾਵਾਂ ਲਈ ਤਿਆਰ ਕਰਦੀ ਹੈ:
- ਮੁੱਖ ਪਰਦੇਦਾਰੀ ਅਧਿਕਾਰੀ (CPO) - ਸਮੁੱਚੀ ਪਰਦੇਦਾਰੀ ਅਗਵਾਈ
- ਪਰਦੇਦਾਰੀ ਪ੍ਰਬੰਧਕ - ਰੋਜ਼ਾਨਾ ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਪ੍ਰਬੰਧਨ
- ਪਰਦੇਦਾਰੀ ਵਿਸ਼ਲੇਸ਼ਕ - ਪਰਦੇਦਾਰੀ ਮੁਲਾਂਕਣ ਅਤੇ ਪਾਲਣਾ
- ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨੀ ਸਲਾਹਕਾਰ - ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨੀ ਸਲਾਹ
- ਪਾਲਣਾ ਅਧਿਕਾਰੀ - ਪਰਦੇਦਾਰੀ ਸਮੇਤ ਵੱਖ-ਵੱਖ ਕੰਮਾਂ ਦੀ ਪਾਲਣਾ
- ਡਾਟਾ ਸੁਰੱਖਿਆ ਸਲਾਹਕਾਰ - ਪਰਦੇਦਾਰੀ ਸਲਾਹ ਸੇਵਾਵਾਂ
ਪੜ੍ਹਾਈ ਅਤੇ ਤਿਆਰੀ
ਸਿਫ਼ਾਰਸ਼ੀ ਪੜ੍ਹਾਈ ਸਮਾਂ-ਸੂਚੀ
- 8-12 ਹਫ਼ਤੇ ਕੇਂਦਰਿਤ ਪੜ੍ਹਾਈ
- ਹਰ ਹਫ਼ਤੇ 10-15 ਘੰਟੇ
- 3-5 ਅਭਿਆਸ ਪਰੀਖਿਆਵਾਂ
ਪੜ੍ਹਾਈ ਦੇ ਮੁੱਖ ਖੇਤਰ
- ਰਾਜ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨਾਂ ਦੇ ਫ਼ਰਕ - ਸਮਾਨਤਾਵਾਂ ਅਤੇ ਅੰਤਰ ਸਮਝਣਾ
- ਸੰਘੀ ਖੇਤਰ-ਵਿਸ਼ੇਸ਼ ਕਾਨੂੰਨ - HIPAA, GLBA, COPPA, FERPA ਦਾ ਡੂੰਘਾ ਗਿਆਨ
- ਲਾਗੂਕਰਨ ਮਾਹੌਲ - FTC, ਰਾਜ AG, ਨਿੱਜੀ ਮੁਕੱਦਮੇ ਦਾ ਅਧਿਕਾਰ
- ਵਿਹਾਰਕ ਵਰਤੋਂ - ਪਾਲਣਾ ਰਣਨੀਤੀਆਂ ਅਤੇ ਚੰਗੇ ਅਮਲ
ਪੜ੍ਹਾਈ ਸਰੋਤ
- IAPP CIPP/US Study Guide
- IAPP CIPP/US ਨਮੂਨਾ ਸਵਾਲ
- IAPP ਸਿਖਲਾਈ ਕੋਰਸ
- Privacy Advisor ਖ਼ਬਰ-ਪੱਤਰ ਅਤੇ ਅੱਪਡੇਟ
- ਰਾਜ ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ ਤੁਲਨਾ ਚਾਰਟ
CIPP/US ਦੇ ਵੇਰਵਿਆਂ ਲਈ ਵੇਖੋ: CIPP/US - Certified Information Privacy Professional/United States
ਪੰਜਾਂ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਦੀ ਤੁਲਨਾ
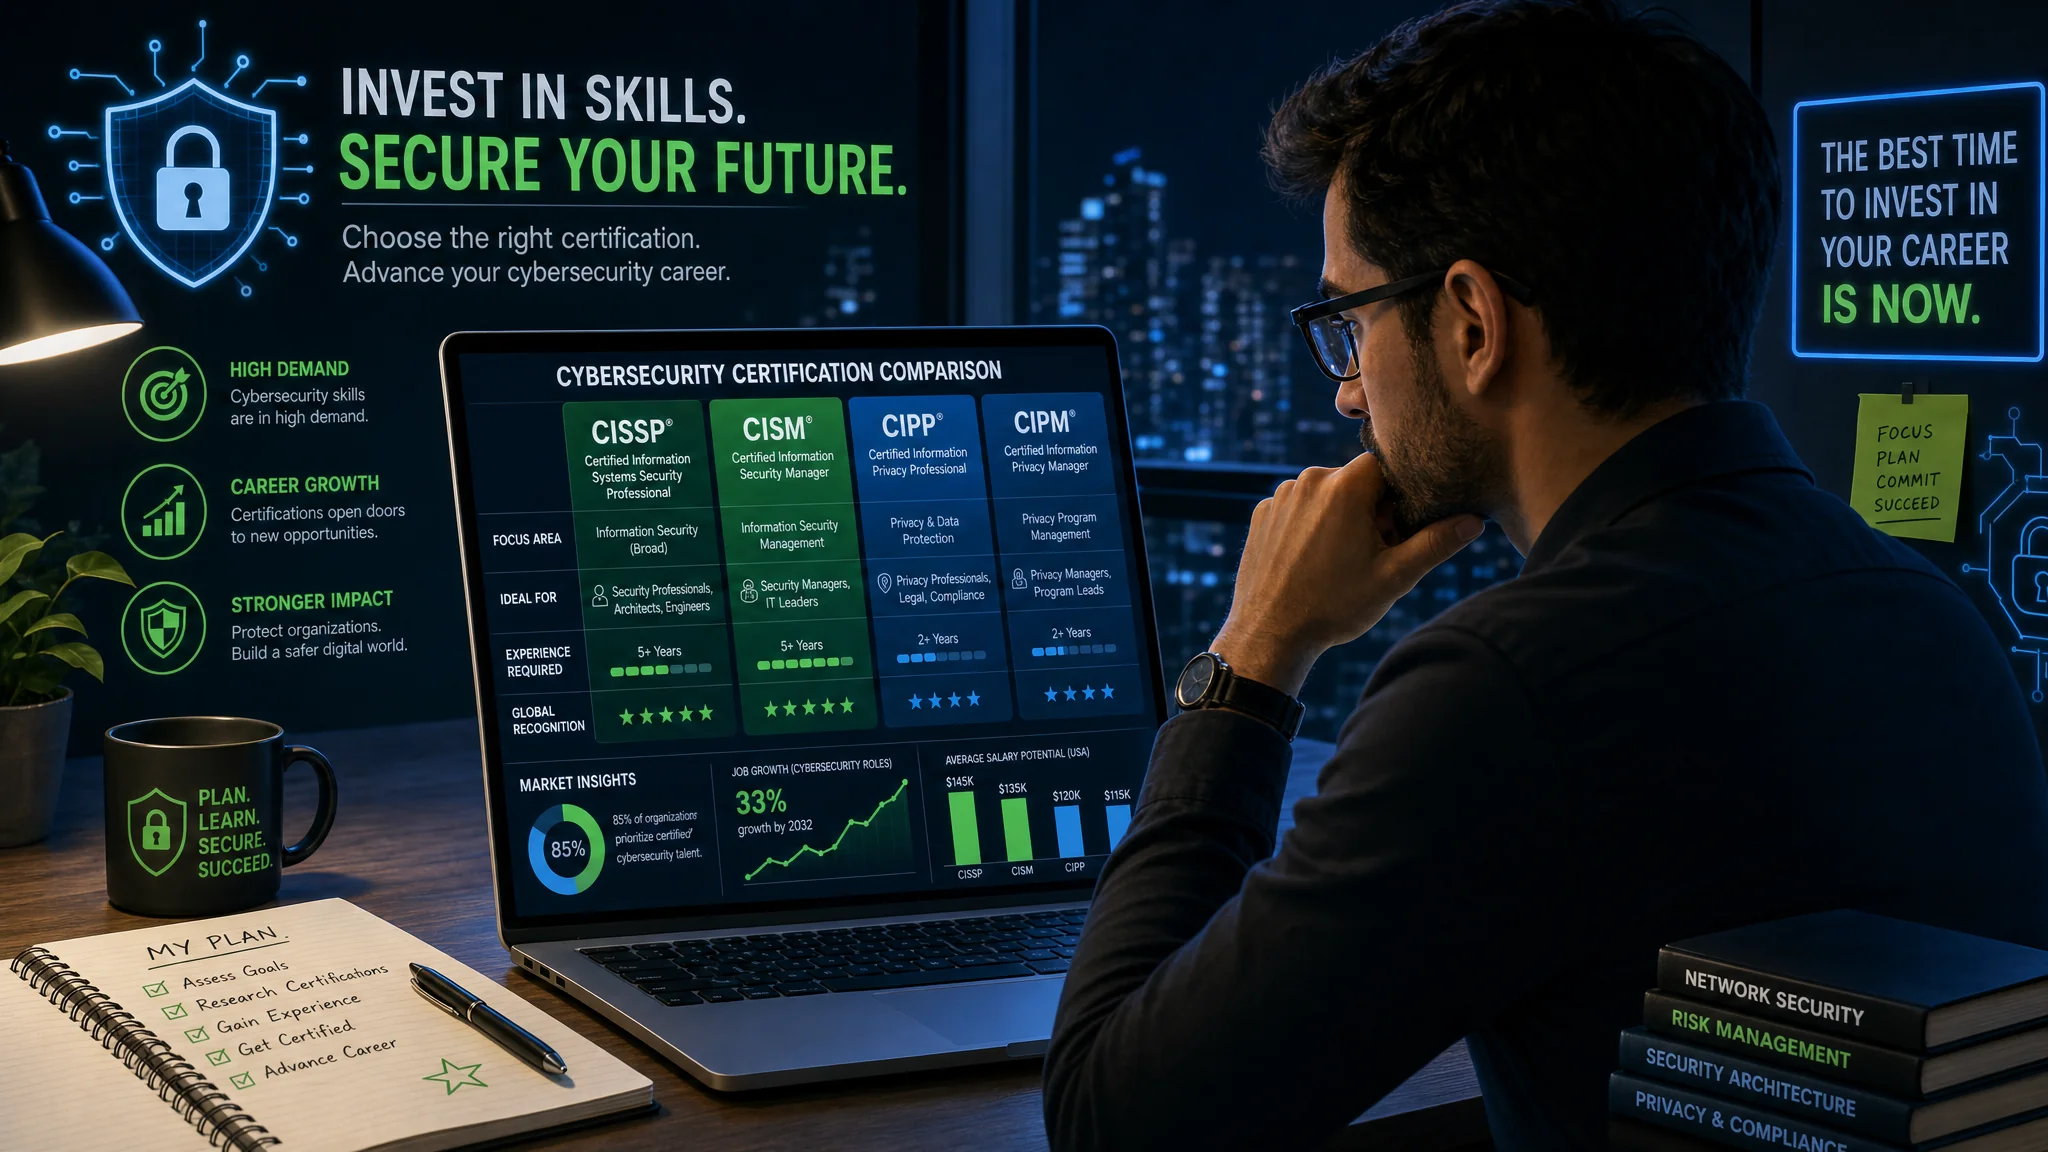
ਆਪਣੇ ਕਰੀਅਰ ਟੀਚਿਆਂ ਮੁਤਾਬਕ ਢੁਕਵਾਂ ਸਰਟੀਫਿਕੇਸ਼ਨ ਚੁਣਨ ਲਈ ਇਹ ਪੂਰੀ ਤੁਲਨਾ ਵੇਖੋ:
ਲਾਗਤ ਤੁਲਨਾ ਸਾਰ (2026)
| ਸਰਟੀਫਿਕੇਸ਼ਨ | ਪਹਿਲੇ ਸਾਲ ਦੀ ਲਾਗਤ | ਸਾਲਾਨਾ ਨਵੀਨੀਕਰਨ | ਪਰੀਖਿਆ ਦੀ ਔਖ | ਤਿਆਰੀ ਦਾ ਸਮਾਂ |
|---|---|---|---|---|
| CISSP | $1,200-$6,200 | $149 | ਉੱਚੀ | 4-6 ਮਹੀਨੇ |
| CIPP/E | $1,300-$4,600 | $550 | ਦਰਮਿਆਨੀ | 2-3 ਮਹੀਨੇ |
| CIPM | $1,300-$4,350 | $550 | ਦਰਮਿਆਨੀ | 2-3 ਮਹੀਨੇ |
| CISM | $2,095-$4,395 | $220 | ਉੱਚੀ | 3-6 ਮਹੀਨੇ |
| CIPP/US | $1,300-$4,600 | $550 | ਦਰਮਿਆਨੀ | 2-3 ਮਹੀਨੇ |
ਧਿਆਨ ਵਾਲੇ ਖੇਤਰਾਂ ਦੀ ਤੁਲਨਾ
| ਸਰਟੀਫਿਕੇਸ਼ਨ | ਮੁੱਖ ਧਿਆਨ | ਕਿਸ ਲਈ ਵਧੀਆ | ਉਦਯੋਗਕ ਮਾਨਤਾ |
|---|---|---|---|
| CISSP | ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਅਤੇ ਆਰਕੀਟੈਕਚਰ | ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ, ਸਲਾਹਕਾਰ, CISO ਦੇ ਚਾਹਵਾਨ | ਬਹੁਤ ਉੱਚੀ (ਵਿਸ਼ਵ ਪੱਧਰੀ) |
| CIPP/E | EU ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ (GDPR) | DPO, EU ਪਰਦੇਦਾਰੀ ਪ੍ਰਬੰਧਕ, ਅੰਤਰਰਾਸ਼ਟਰੀ ਭੂਮਿਕਾਵਾਂ | ਬਹੁਤ ਉੱਚੀ (EU/ਵਿਸ਼ਵ ਪੱਧਰੀ) |
| CIPM | ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਪ੍ਰਬੰਧਨ | ਪਰਦੇਦਾਰੀ ਅਧਿਕਾਰੀ ਅਤੇ ਪ੍ਰਬੰਧਕ | ਉੱਚੀ (ਪਰਦੇਦਾਰੀ ਖੇਤਰ) |
| CISM | ਸੁਰੱਖਿਆ ਪ੍ਰੋਗਰਾਮ ਪ੍ਰਬੰਧਨ | ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਕ, CISO, ਖਤਰਾ ਪ੍ਰਬੰਧਕ | ਬਹੁਤ ਉੱਚੀ (ਵਿਸ਼ਵ ਪੱਧਰੀ) |
| CIPP/US | US ਪਰਦੇਦਾਰੀ ਕਾਨੂੰਨ | US ਪਰਦੇਦਾਰੀ ਪ੍ਰਬੰਧਕ, ਪਾਲਣਾ ਅਧਿਕਾਰੀ | ਬਹੁਤ ਉੱਚੀ (US) |
ਕਰੀਅਰ ਰਾਹ ਲਈ ਸਿਫ਼ਾਰਸ਼ਾਂ
Chief Information Security Officer (CISO) ਬਣਨ ਦੇ ਚਾਹਵਾਨ
ਸਿਫ਼ਾਰਸ਼ੀ ਰਾਹ: CISM → CISSP
- ਪ੍ਰਬੰਧਨ ਧਿਆਨ ਲਈ CISM ਨਾਲ ਸ਼ੁਰੂ ਕਰੋ
- ਤਕਨੀਕੀ ਵਿਸਥਾਰ ਲਈ CISSP ਜੋੜੋ
- ਪਰਦੇਦਾਰੀ ਜੋੜਨ ਲਈ CIPM ਬਾਰੇ ਸੋਚੋ
ਪਰਦੇਦਾਰੀ ਪੇਸ਼ੇਵਰ ਰਾਹ
ਸਿਫ਼ਾਰਸ਼ੀ ਰਾਹ: CIPP/US ਜਾਂ CIPP/E → CIPM → CIPT (ਜੇ ਤਕਨੀਕੀ ਹੋਵੇ)
- ਭੂਗੋਲਕ ਧਿਆਨ ਮੁਤਾਬਕ CIPP ਨਾਲ ਸ਼ੁਰੂ ਕਰੋ
- ਕੰਮਕਾਜੀ ਮਾਹਰਤਾ ਲਈ CIPM ਜੋੜੋ
- ਤਕਨੀਕੀ ਪਰਦੇਦਾਰੀ ਲਈ ਚਾਹੋ ਤਾਂ CIPT ਜੋੜੋ
ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਰਾਹ
ਸਿਫ਼ਾਰਸ਼ੀ ਰਾਹ: CISSP ਜਾਂ CISM (ਜਾਂ ਦੋਵੇਂ)
- ਤਕਨੀਕੀ ਪਿਛੋਕੜ ਹੋਵੇ ਤਾਂ CISSP
- ਪ੍ਰਬੰਧਕੀ ਪਿਛੋਕੜ ਹੋਵੇ ਤਾਂ CISM
- ਪੂਰੀਆਂ ਯੋਗਤਾਵਾਂ ਲਈ ਦੋਵੇਂ ਸਰਟੀਫਿਕੇਸ਼ਨ ਲਵੋ
ਪਾਲਣਾ ਅਤੇ ਖਤਰਾ ਪ੍ਰਬੰਧਨ ਰਾਹ
ਸਿਫ਼ਾਰਸ਼ੀ ਰਾਹ: CISM + CIPP/US ਜਾਂ CIPP/E
- ਸੁਰੱਖਿਆ ਪ੍ਰਸ਼ਾਸਨ ਅਤੇ ਖਤਰੇ ਲਈ CISM
- ਪਰਦੇਦਾਰੀ ਪਾਲਣਾ ਲਈ CIPP
- ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਪ੍ਰਬੰਧਨ ਲਈ CIPM ਬਾਰੇ ਸੋਚੋ
ਸਰਟੀਫਿਕੇਸ਼ਨ ਅਨੁਸਾਰ ਨਿਵੇਸ਼ ਮੁਨਾਫ਼ਾ ਵਿਸ਼ਲੇਸ਼ਣ
2026 ਦੇ ਬਾਜ਼ਾਰ ਅੰਕੜਿਆਂ ਅਨੁਸਾਰ ਨਿਵੇਸ਼ ਮੁਨਾਫ਼ੇ ਦਾ ਅੰਦਾਜ਼ਾ:
| ਸਰਟੀਫਿਕੇਸ਼ਨ | ਔਸਤ ਲਾਗਤ | ਔਸਤ ਤਨਖਾਹ ਵਾਧਾ | ਲਾਗਤ ਪੂਰੀ ਹੋਣ ਦਾ ਸਮਾਂ | 5-ਸਾਲਾ ROI |
|---|---|---|---|---|
| CISSP | $3,500 | $30,000/ਸਾਲ | 1.4 ਮਹੀਨੇ | $146,500 |
| CIPP/E | $3,000 | $22,000/ਸਾਲ | 1.6 ਮਹੀਨੇ | $107,000 |
| CIPM | $2,800 | $25,000/ਸਾਲ | 1.3 ਮਹੀਨੇ | $122,200 |
| CISM | $3,200 | $28,000/ਸਾਲ | 1.4 ਮਹੀਨੇ | $136,800 |
| CIPP/US | $3,000 | $24,000/ਸਾਲ | 1.5 ਮਹੀਨੇ | $117,000 |
ਸਾਰੇ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਦਾ ਨਿਵੇਸ਼ ਮੁਨਾਫ਼ਾ ਵਧੀਆ ਹੈ। ਦੋ ਮਹੀਨਿਆਂ ਤੋਂ ਘੱਟ ਸਮੇਂ ਵਿੱਚ ਲਾਗਤ ਪੂਰੀ ਹੋ ਜਾਂਦੀ ਹੈ ਅਤੇ ਪੰਜ ਸਾਲਾਂ ਵਿੱਚ ਛੇ ਅੰਕਾਂ ਦਾ ਮੁਨਾਫ਼ਾ ਮਿਲਦਾ ਹੈ।
ਢੁਕਵਾਂ ਸਰਟੀਫਿਕੇਸ਼ਨ ਕਿਵੇਂ ਚੁਣਨਾ ਹੈ
ਸਰਟੀਫਿਕੇਸ਼ਨ ਚੁਣਦੇ ਵੇਲੇ ਇਨ੍ਹਾਂ ਗੱਲਾਂ ਬਾਰੇ ਸੋਚੋ:
1. ਕਰੀਅਰ ਟੀਚੇ
- CISO/ਸੀਨੀਅਰ ਸੁਰੱਖਿਆ ਅਗਵਾਈ: CISM ਜਾਂ CISSP
- ਪਰਦੇਦਾਰੀ ਅਗਵਾਈ: ਖੇਤਰੀ CIPP + CIPM
- ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ: CISM ਜਾਂ CISSP
- ਪਾਲਣਾ ਪ੍ਰਬੰਧਨ: CISM + CIPP
- ਖਤਰਾ ਪ੍ਰਬੰਧਨ: CISM
2. ਭੂਗੋਲਕ ਧਿਆਨ
- ਵਿਸ਼ਵ ਪੱਧਰੀ/ਬਹੁ-ਰਾਸ਼ਟਰੀ: CISSP, CIPP/E
- ਸੰਯੁਕਤ ਰਾਜ: CIPP/US, CISM, CISSP
- ਯੂਰਪੀ ਸੰਘ: CIPP/E, CIPM
- ਅੰਤਰਰਾਸ਼ਟਰੀ: ਜੋੜਵਾਂ ਤਰੀਕਾ
3. ਉਦਯੋਗ ਦੀਆਂ ਲੋੜਾਂ
- ਸਿਹਤ ਸੇਵਾ: CISSP ਜਾਂ CISM + CIPP/US (HIPAA ਧਿਆਨ)
- ਵਿੱਤੀ ਸੇਵਾਵਾਂ: CISM + CIPP/US (GLBA ਧਿਆਨ)
- ਤਕਨਾਲੋਜੀ: CISSP ਜਾਂ CISM + CIPM
- ਸਲਾਹਕਾਰੀ: ਬਹੁਪੱਖੀ ਤਜਰਬੇ ਲਈ ਕਈ ਸਰਟੀਫਿਕੇਸ਼ਨ
4. ਮੌਜੂਦਾ ਤਜਰਬੇ ਦਾ ਪੱਧਰ
- ਸ਼ੁਰੂਆਤੀ ਤੋਂ ਦਰਮਿਆਨਾ: CIPP ਜਾਂ ਇੱਕ ਸਰਟੀਫਿਕੇਸ਼ਨ ਨਾਲ ਸ਼ੁਰੂ ਕਰੋ
- ਤਜਰਬੇਕਾਰ ਪੇਸ਼ੇਵਰ: CISM ਜਾਂ CISSP
- ਸੀਨੀਅਰ ਪੱਧਰ: ਪੂਰੀਆਂ ਯੋਗਤਾਵਾਂ ਲਈ ਕਈ ਸਰਟੀਫਿਕੇਸ਼ਨ
5. ਬਜਟ ਦੀਆਂ ਹੱਦਾਂ
- ਸੀਮਤ ਬਜਟ: ਘੱਟ ਕੁੱਲ ਲਾਗਤ ਵਾਲੀ CIPP ਨਾਲ ਸ਼ੁਰੂ ਕਰੋ
- ਦਰਮਿਆਨਾ ਬਜਟ: CISM ਜਾਂ CISSP
- ਨਿਯੋਜਕ ਵੱਲੋਂ ਫੰਡ: ਕਈ ਸਰਟੀਫਿਕੇਸ਼ਨ ਲਵੋ
6. ਉਪਲਬਧ ਸਮਾਂ
- ਘੱਟ ਸਮਾਂ: CIPP ਸਰਟੀਫਿਕੇਸ਼ਨ (2-3 ਮਹੀਨੇ ਤਿਆਰੀ)
- ਦਰਮਿਆਨਾ ਸਮਾਂ: CISM (3-6 ਮਹੀਨੇ ਤਿਆਰੀ)
- ਲਚਕਦਾਰ ਸਮਾਂ-ਸੂਚੀ: CISSP ਅਤੇ ਵਾਧੂ ਸਰਟੀਫਿਕੇਸ਼ਨ
ਸਰਟੀਫਿਕੇਸ਼ਨ ਰਾਹ ਬਣਾਉਣਾ: ਰਣਨੀਤਕ ਤਰੀਕਾ
ਸਾਲ 1-2: ਬੁਨਿਆਦ
ਟੀਚਾ: ਮੁੱਢਲੀਆਂ ਯੋਗਤਾਵਾਂ ਅਤੇ ਗਿਆਨ ਕਾਇਮ ਕਰਨਾ
ਵਿਕਲਪ A - ਸੁਰੱਖਿਆ ਉੱਤੇ ਧਿਆਨ:
- ਪਿਛੋਕੜ ਮੁਤਾਬਕ CISSP ਜਾਂ CISM
- ਵਿਹਾਰਕ ਤਜਰਬਾ ਹਾਸਲ ਕਰੋ
- ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਭਾਈਚਾਰੇ ਵਿੱਚ ਸੰਪਰਕ ਬਣਾਓ
ਵਿਕਲਪ B - ਪਰਦੇਦਾਰੀ ਉੱਤੇ ਧਿਆਨ:
- ਭੂਗੋਲਕ ਧਿਆਨ ਮੁਤਾਬਕ CIPP/US ਜਾਂ CIPP/E
- ਮੌਜੂਦਾ ਭੂਮਿਕਾ ਵਿੱਚ ਗਿਆਨ ਵਰਤੋ
- IAPP ਨਾਲ ਜੁੜੋ ਅਤੇ ਪਰਦੇਦਾਰੀ ਸੰਪਰਕ ਬਣਾਓ
ਸਾਲ 3-4: ਵਿਸ਼ੇਸ਼ਤਾ
ਟੀਚਾ: ਮਾਹਰਤਾ ਡੂੰਘੀ ਕਰਨੀ ਅਤੇ ਪੂਰਕ ਯੋਗਤਾਵਾਂ ਜੋੜਣੀਆਂ
ਸੁਰੱਖਿਆ ਰਾਹ:
- ਦੂਜਾ ਸਰਟੀਫਿਕੇਸ਼ਨ ਜੋੜੋ (CISSP ਜਾਂ CISM)
- ਕਲਾਉਡ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨ (CCSP) ਬਾਰੇ ਸੋਚੋ
- GRC, ਖਤਰਾ ਪ੍ਰਬੰਧਨ ਆਦਿ ਵਿੱਚ ਵਿਸ਼ੇਸ਼ਤਾ ਬਣਾਓ
ਪਰਦੇਦਾਰੀ ਰਾਹ:
- ਪ੍ਰੋਗਰਾਮ ਪ੍ਰਬੰਧਨ ਲਈ CIPM ਜੋੜੋ
- ਹੋਰ ਭੂਗੋਲਕ ਖੇਤਰ ਲਈ ਵਾਧੂ CIPP ਬਾਰੇ ਸੋਚੋ
- ਸਿਹਤ ਸੇਵਾ ਜਾਂ ਤਕਨਾਲੋਜੀ ਪਰਦੇਦਾਰੀ ਵਿੱਚ ਵਿਸ਼ੇਸ਼ਤਾ ਬਣਾਓ
ਮਿਲਿਆ-ਝੁਲਿਆ ਰਾਹ:
- ਸੁਰੱਖਿਆ ਪੇਸ਼ੇਵਰ: CIPP/CIPM ਜੋੜੋ
- ਪਰਦੇਦਾਰੀ ਪੇਸ਼ੇਵਰ: CISM ਜਾਂ CISSP ਜੋੜੋ
ਸਾਲ 5+: ਅਗਵਾਈ
ਟੀਚਾ: ਕਾਰਜਕਾਰੀ ਪੱਧਰ ਦੀਆਂ ਯੋਗਤਾਵਾਂ ਕਾਇਮ ਕਰਨਾ
- ਹੋਰ ਉੱਚ ਪੱਧਰੀ ਸਰਟੀਫਿਕੇਸ਼ਨ ਲਵੋ
- CERT-In ਰਜਿਸਟਰਡ ਪੇਸ਼ੇਵਰ ਯੋਗਤਾ ਬਾਰੇ ਸੋਚੋ
- ਬੋਲਣ ਅਤੇ ਲਿਖਣ ਰਾਹੀਂ ਵਿਚਾਰਕ ਅਗਵਾਈ ਬਣਾਓ
- ਸਰਟੀਫਿਕੇਸ਼ਨ ਲਈ ਤਿਆਰੀ ਕਰ ਰਹੇ ਹੋਰਨਾਂ ਨੂੰ ਸਲਾਹ ਦਿਓ
ਆਪਣੇ ਸਰਟੀਫਿਕੇਸ਼ਨ ਕਾਇਮ ਰੱਖਣਾ
ਸਾਰੇ ਪੰਜ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਲਈ ਲਗਾਤਾਰ ਪੇਸ਼ੇਵਰ ਵਿਕਾਸ ਲੋੜੀਂਦਾ ਹੈ:
ਲਗਾਤਾਰ ਪੇਸ਼ੇਵਰ ਸਿੱਖਿਆ (CPE) ਲੋੜਾਂ
| ਸਰਟੀਫਿਕੇਸ਼ਨ | CPE ਸਮਾਂ | ਲੋੜੀਂਦੇ CPE | ਸਾਲਾਨਾ ਫੀਸ |
|---|---|---|---|
| CISSP | 3 ਸਾਲ | 120 CPE (ਘੱਟੋ-ਘੱਟ 40/ਸਾਲ) | $149 |
| CIPP/E | 2 ਸਾਲ | 20 CPE | $550 (ਮੈਂਬਰਸ਼ਿਪ) |
| CIPM | 2 ਸਾਲ | 20 CPE | $550 (ਮੈਂਬਰਸ਼ਿਪ) |
| CISM | 3 ਸਾਲ | 120 CPE (ਘੱਟੋ-ਘੱਟ 20/ਸਾਲ) | $85 (ਮੈਂਬਰ) |
| CIPP/US | 2 ਸਾਲ | 20 CPE | $550 (ਮੈਂਬਰਸ਼ਿਪ) |
CPE ਕ੍ਰੈਡਿਟ ਹਾਸਲ ਕਰਨਾ
CPE ਕ੍ਰੈਡਿਟ ਹਾਸਲ ਕਰਨ ਦੇ ਆਮ ਤਰੀਕੇ:
ਸਿੱਖਿਆ ਅਤੇ ਸਿਖਲਾਈ
- ਉਦਯੋਗ ਕਾਨਫਰੰਸਾਂ ਅਤੇ ਸੈਮੀਨਾਰ
- ਆਨਲਾਈਨ ਵੈਬਿਨਾਰ ਅਤੇ ਕੋਰਸ
- ਯੂਨੀਵਰਸਿਟੀ ਕੋਰਸ
- ਵਿਕਰੇਤਾ ਸਿਖਲਾਈ (ਸੁਰੱਖਿਆ/ਪਰਦੇਦਾਰੀ ਉਤਪਾਦ)
ਪੇਸ਼ੇਵਰ ਸਰਗਰਮੀਆਂ
- ਲੇਖ ਜਾਂ ਕਿਤਾਬਾਂ ਲਿਖਣਾ
- ਕਾਨਫਰੰਸਾਂ ਵਿੱਚ ਬੋਲਣਾ
- ਕੰਮਕਾਜੀ ਗਰੁੱਪਾਂ ਵਿੱਚ ਭਾਗ ਲੈਣਾ
- ਹੋਰ ਪੇਸ਼ੇਵਰਾਂ ਨੂੰ ਸਲਾਹ ਦੇਣਾ
ਆਪਣੇ ਆਪ ਪੜ੍ਹਾਈ
- ਸੰਬੰਧਿਤ ਕਿਤਾਬਾਂ ਅਤੇ ਪ੍ਰਕਾਸ਼ਨ ਪੜ੍ਹਨਾ
- ਸੁਰੱਖਿਆ/ਪਰਦੇਦਾਰੀ ਖੋਜ ਦੀ ਸਮੀਖਿਆ
- ਨਿਯਮਾਂ ਨਾਲ ਅੱਪਡੇਟ ਰਹਿਣਾ
ਕੰਮ ਦਾ ਤਜਰਬਾ
- ਬਹੁਤੇ ਸਰਟੀਫਿਕੇਸ਼ਨ ਸੰਬੰਧਿਤ ਕੰਮ ਲਈ CPE ਕ੍ਰੈਡਿਟ ਦਿੰਦੇ ਹਨ
- ਆਪਣੀਆਂ ਪੇਸ਼ੇਵਰ ਸਰਗਰਮੀਆਂ ਦਰਜ ਕਰੋ
ਕਈ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਦੇ ਪ੍ਰਬੰਧ ਲਈ ਸੁਝਾਅ
ਜੇ ਤੁਹਾਡੇ ਕੋਲ ਕਈ ਸਰਟੀਫਿਕੇਸ਼ਨ ਹਨ:
- CPE ਕ੍ਰੈਡਿਟ ਇਕੱਠੇ ਟਰੈਕ ਕਰੋ: ਸਾਰੇ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਲਈ ਸਪ੍ਰੈਡਸ਼ੀਟ ਜਾਂ ਐਪ ਵਰਤੋ।
- ਕ੍ਰੈਡਿਟ ਦੇ ਸਾਂਝੇ ਲਾਭ ਲਵੋ: ਕਈ CPE ਸਰਗਰਮੀਆਂ ਇੱਕ ਤੋਂ ਵੱਧ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਲਈ ਗਿਣੀਆਂ ਜਾ ਸਕਦੀਆਂ ਹਨ।
- ਸਾਲਾਨਾ CPE ਸਰਗਰਮੀਆਂ ਯੋਜੋ: ਸਾਰੀਆਂ ਲੋੜਾਂ ਪੂਰੀਆਂ ਕਰਨ ਲਈ ਕਾਨਫਰੰਸਾਂ ਅਤੇ ਸਿਖਲਾਈ ਨਿਰਧਾਰਤ ਕਰੋ।
- ਪੇਸ਼ੇਵਰ ਸੰਸਥਾਵਾਂ ਤੋਂ ਲਾਭ ਲਵੋ: CPE ਮੌਕਿਆਂ ਲਈ IAPP, ISACA, (ISC)² ਨਾਲ ਜੁੜੋ।
- ਕੈਲੰਡਰ ਯਾਦ-ਦਿਹਾਨੀਆਂ ਲਗਾਓ: ਨਵੀਨੀਕਰਨ ਦੀਆਂ ਤਾਰੀਖਾਂ ਨਾ ਭੁੱਲੋ।
ਸਰਟੀਫਿਕੇਸ਼ਨ ਸਫਲਤਾ ਲਈ ਵਾਧੂ ਸਰੋਤ
ਪੇਸ਼ੇਵਰ ਸੰਸਥਾਵਾਂ
CISSP ਲਈ:
- (ISC)² ਮੈਂਬਰਸ਼ਿਪ: ਸਰੋਤਾਂ, CPE ਮੌਕਿਆਂ ਅਤੇ ਭਾਈਚਾਰੇ ਤੱਕ ਪਹੁੰਚ
- ਸਥਾਨਕ (ISC)² ਚੈਪਟਰ: ਸੰਪਰਕ ਅਤੇ ਪੜ੍ਹਾਈ ਸਮੂਹ
CIPP/E, CIPM, CIPP/US ਲਈ:
- IAPP ਮੈਂਬਰਸ਼ਿਪ: ਸਰਟੀਫਿਕੇਸ਼ਨ ਲਈ ਲਾਜ਼ਮੀ, ਵਿਆਪਕ ਸਰੋਤ ਦਿੰਦੀ ਹੈ
- IAPP KnowledgeNet: ਭਾਈਚਾਰਕ ਫੋਰਮ ਅਤੇ ਵਿਚਾਰ-ਵਟਾਂਦਰਾ
- ਸਥਾਨਕ IAPP ਚੈਪਟਰ: ਸੰਪਰਕ ਸਮਾਗਮ ਅਤੇ ਪੜ੍ਹਾਈ ਸਮੂਹ
CISM ਲਈ:
- ISACA ਮੈਂਬਰਸ਼ਿਪ: ਪਰੀਖਿਆ ਛੋਟ ਅਤੇ ਸਰੋਤਾਂ ਤੱਕ ਪਹੁੰਚ
- ਸਥਾਨਕ ISACA ਚੈਪਟਰ: ਪੜ੍ਹਾਈ ਸਮੂਹ ਅਤੇ ਪੇਸ਼ੇਵਰ ਵਿਕਾਸ
- ISACA ਆਨਲਾਈਨ ਸਿਖਲਾਈ: ਅਧਿਕਾਰਤ ਤਿਆਰੀ ਕੋਰਸ
ਪੜ੍ਹਾਈ ਸਰੋਤ ਅਤੇ ਭਾਈਚਾਰੇ
ਆਨਲਾਈਨ ਭਾਈਚਾਰੇ:
- Reddit: r/cissp, r/cybersecurity, r/privacy
- LinkedIn ਗਰੁੱਪ: CISSP Study Group, Privacy Professionals Network
- Discord: ਵੱਖ-ਵੱਖ ਸੁਰੱਖਿਆ ਅਤੇ ਪਰਦੇਦਾਰੀ ਪੜ੍ਹਾਈ ਸਰਵਰ
ਪੜ੍ਹਾਈ ਪਲੇਟਫਾਰਮ:
- Cybrary (ਮੁਫ਼ਤ ਅਤੇ ਭੁਗਤਾਨੀ ਕੋਰਸ)
- Pluralsight (ਵਿਆਪਕ ਤਕਨੀਕੀ ਸਿਖਲਾਈ)
- LinkedIn Learning (ਪੇਸ਼ੇਵਰ ਵਿਕਾਸ)
- Udemy (ਸਸਤੇ ਪਰੀਖਿਆ ਤਿਆਰੀ ਕੋਰਸ)
ਸਵਾਲ ਬੈਂਕ ਅਤੇ ਅਭਿਆਸ ਪਰੀਖਿਆਵਾਂ:
- ਸਰਟੀਫਿਕੇਸ਼ਨ ਸੰਸਥਾਵਾਂ ਦੀਆਂ ਅਧਿਕਾਰਤ ਅਭਿਆਸ ਪਰੀਖਿਆਵਾਂ
- Boson ExamSim (CISSP, CISM)
- Sybex ਸਵਾਲ ਬੈਂਕ
- LearnZapp (ਸਵਾਲ ਅਭਿਆਸ ਲਈ ਮੋਬਾਈਲ ਐਪ)
ਕਿਤਾਬਾਂ ਅਤੇ ਪ੍ਰਕਾਸ਼ਨ:
- ਹਰੇਕ ਸਰਟੀਫਿਕੇਸ਼ਨ ਲਈ ਅਧਿਕਾਰਤ ਪੜ੍ਹਾਈ ਗਾਈਡ
- “11th Hour” ਆਖ਼ਰੀ ਵੇਲੇ ਦੀ ਸਮੀਖਿਆ ਗਾਈਡ
- Sybex ਦੀਆਂ ਵਿਆਪਕ ਪੜ੍ਹਾਈ ਗਾਈਡਾਂ
- Privacy Advisor ਖ਼ਬਰ-ਪੱਤਰ (IAPP)
ਪਰੀਖਿਆ ਰਜਿਸਟ੍ਰੇਸ਼ਨ ਅਤੇ ਸਮਾਂ-ਸੂਚੀ ਸੁਝਾਅ
- ਜਲਦੀ ਰਜਿਸਟਰ ਕਰੋ: ਪਰੀਖਿਆ ਥਾਵਾਂ ਭਰ ਸਕਦੀਆਂ ਹਨ, ਖਾਸਕਰ ਪ੍ਰਸਿੱਧ ਥਾਵਾਂ ਉੱਤੇ।
- ਰੂਪ ਧਿਆਨ ਨਾਲ ਚੁਣੋ: ਪਰੀਖਿਆ ਕੇਂਦਰ ਜਾਂ ਆਨਲਾਈਨ ਨਿਗਰਾਨੀ।
- ਰਣਨੀਤਕ ਸਮਾਂ ਚੁਣੋ: ਕੰਮ ਦੀ ਸਮਾਂ-ਸੂਚੀ ਅਤੇ ਤਣਾਅ ਪੱਧਰ ਬਾਰੇ ਸੋਚੋ।
- ਵੱਧ ਰੁਝੇਵੇਂ ਵਾਲੇ ਸਮੇਂ ਤੋਂ ਬਚੋ: ਸਵੇਰੇ ਜਲਦੀ ਵਾਲੇ ਸਮਿਆਂ ਵਿੱਚ ਤਕਨੀਕੀ ਸਮੱਸਿਆਵਾਂ ਅਕਸਰ ਘੱਟ ਹੁੰਦੀਆਂ ਹਨ।
- ਤਕਨੀਕ ਜਾਂਚੋ: ਆਨਲਾਈਨ ਪਰੀਖਿਆ ਹੋਵੇ ਤਾਂ ਪਹਿਲਾਂ ਹੀ ਸਿਸਟਮ ਜਾਂਚੋ।
ਨਤੀਜਾ: ਆਪਣੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਕਰੀਅਰ ਵਿੱਚ ਨਿਵੇਸ਼
ਗੈਰ-ਤਕਨੀਕੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨ 2026 ਵਿੱਚ ਤੁਹਾਡੇ ਕਰੀਅਰ ਦੇ ਸਭ ਤੋਂ ਵਧੀਆ ਨਿਵੇਸ਼ਾਂ ਵਿੱਚੋਂ ਹਨ। ਵਿਸ਼ਵ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਖਰਚ 215 ਅਰਬ ਡਾਲਰ ਤੋਂ ਵੱਧ, 3.5 ਮਿਲੀਅਨ ਖਾਲੀ ਅਹੁਦੇ, ਅਤੇ ਵਧਦੀਆਂ ਨਿਯਮਕ ਲੋੜਾਂ ਨਾਲ ਪ੍ਰਮਾਣਿਤ ਪੇਸ਼ੇਵਰਾਂ ਦੀ ਮੰਗ ਬਹੁਤ ਵੱਧ ਹੈ।
ਮੁੱਖ ਗੱਲਾਂ
ਸਾਰੇ ਪੰਜ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਦਾ ਨਿਵੇਸ਼ ਮੁਨਾਫ਼ਾ ਵਧੀਆ ਹੈ: ਹਰ ਸਰਟੀਫਿਕੇਸ਼ਨ ਦੀ ਲਾਗਤ ਦੋ ਮਹੀਨਿਆਂ ਤੋਂ ਘੱਟ ਵਿੱਚ ਪੂਰੀ ਹੋ ਜਾਂਦੀ ਹੈ ਅਤੇ ਪੰਜ ਸਾਲਾਂ ਵਿੱਚ ਛੇ ਅੰਕਾਂ ਦਾ ਮੁਨਾਫ਼ਾ ਦਿੰਦੀ ਹੈ।
ਆਪਣੇ ਕਰੀਅਰ ਟੀਚਿਆਂ ਮੁਤਾਬਕ ਚੁਣੋ:
- ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਅਗਵਾਈ: CISM ਜਾਂ CISSP
- ਪਰਦੇਦਾਰੀ ਅਗਵਾਈ: CIPP + CIPM
- ਵਿਆਪਕ ਅਗਵਾਈ: ਜੋੜਵਾਂ ਤਰੀਕਾ
ਭੂਗੋਲਕ ਧਿਆਨ ਅਹਿਮ ਹੈ:
- US-ਕੇਂਦਰਿਤ ਅਹੁਦੇ: CIPP/US, CISM, CISSP
- EU-ਕੇਂਦਰਿਤ ਅਹੁਦੇ: CIPP/E, CIPM
- ਵਿਸ਼ਵ ਪੱਧਰੀ ਅਹੁਦੇ: ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਦਾ ਜੋੜ
ਕਈ ਸਰਟੀਫਿਕੇਸ਼ਨ ਕੀਮਤ ਵਧਾਉਂਦੇ ਹਨ: 2-3 ਪੂਰਕ ਸਰਟੀਫਿਕੇਸ਼ਨ ਵਾਲੇ ਪੇਸ਼ੇਵਰ ਵਧੇਰੇ ਤਨਖਾਹ ਲੈਂਦੇ ਹਨ ਅਤੇ ਉਨ੍ਹਾਂ ਕੋਲ ਕਰੀਅਰ ਦੇ ਹੋਰ ਵਿਕਲਪ ਹੁੰਦੇ ਹਨ।
ਲਗਾਤਾਰ ਸਿੱਖਣਾ ਲਾਜ਼ਮੀ ਹੈ: ਸਾਰੇ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਲਈ ਲਗਾਤਾਰ CPE ਚਾਹੀਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਤੁਸੀਂ ਬਦਲਦੇ ਖਤਰਿਆਂ ਅਤੇ ਨਿਯਮਾਂ ਬਾਰੇ ਅੱਪਡੇਟ ਰਹਿੰਦੇ ਹੋ।
ਤੁਹਾਡੇ ਅਗਲੇ ਕਦਮ
- ਆਪਣੇ ਕਰੀਅਰ ਟੀਚੇ ਪਰਖੋ: 3-5 ਸਾਲਾਂ ਵਿੱਚ ਤੁਸੀਂ ਕਿੱਥੇ ਹੋਣਾ ਚਾਹੁੰਦੇ ਹੋ?
- ਆਪਣਾ ਪਿਛੋਕੜ ਵੇਖੋ: ਤੁਹਾਡੇ ਕੋਲ ਕਿਹੜਾ ਤਜਰਬਾ ਅਤੇ ਸਿੱਖਿਆ ਹੈ?
- ਪਹਿਲਾ ਸਰਟੀਫਿਕੇਸ਼ਨ ਚੁਣੋ: ਟੀਚੇ, ਪਿਛੋਕੜ ਅਤੇ ਬਾਜ਼ਾਰ ਮੰਗ ਮੁਤਾਬਕ।
- ਪੜ੍ਹਾਈ ਯੋਜਨਾ ਬਣਾਓ: ਕੇਂਦਰਿਤ ਤਿਆਰੀ ਲਈ 2-6 ਮਹੀਨੇ ਰੱਖੋ।
- ਰਜਿਸਟਰ ਕਰੋ ਅਤੇ ਸਮਾਂ ਤੈਅ ਕਰੋ: ਹੌਸਲਾ ਕਾਇਮ ਰੱਖਣ ਲਈ ਪਰੀਖਿਆ ਦੀ ਖਾਸ ਤਾਰੀਖ਼ ਪੱਕੀ ਕਰੋ।
- ਪੇਸ਼ੇਵਰ ਭਾਈਚਾਰਿਆਂ ਨਾਲ ਜੁੜੋ: ਪੜ੍ਹਾਈ ਸਮੂਹਾਂ ਅਤੇ ਸੰਪਰਕ ਮੌਕਿਆਂ ਤੋਂ ਲਾਭ ਲਵੋ।
- ਆਪਣਾ ਸਰਟੀਫਿਕੇਸ਼ਨ ਰਾਹ ਯੋਜੋ: ਕਈ ਸਾਲਾਂ ਦੀ ਸਰਟੀਫਿਕੇਸ਼ਨ ਰਣਨੀਤੀ ਬਣਾਓ।
ਜੋ ਲੋਕ ਆਪਣੀ ਸਰਟੀਫਿਕੇਸ਼ਨ ਯਾਤਰਾ ਸ਼ੁਰੂ ਕਰਨ ਲਈ ਤਿਆਰ ਹਨ, ਉਹ ਯਾਦ ਰੱਖਣ ਕਿ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਿਰਫ਼ ਤਕਨਾਲੋਜੀ ਨਹੀਂ, ਸਗੋਂ ਸੰਸਥਾਵਾਂ, ਲੋਕਾਂ ਅਤੇ ਡਾਟੇ ਦੀ ਰਾਖੀ ਵੀ ਹੈ। ਇਹ ਗੈਰ-ਤਕਨੀਕੀ ਸਰਟੀਫਿਕੇਸ਼ਨ ਤੁਹਾਨੂੰ ਗਿਆਨ, ਢਾਂਚੇ ਅਤੇ ਭਰੋਸੇਯੋਗਤਾ ਦਿੰਦੇ ਹਨ ਤਾਂ ਜੋ ਤੁਸੀਂ ਆਪਣੀ ਸੰਸਥਾ ਦੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਵਿੱਚ ਅਸਰਦਾਰ ਯੋਗਦਾਨ ਪਾ ਸਕੋ।
ਭਾਵੇਂ ਤੁਸੀਂ ਵਿਆਪਕ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧਨ ਲਈ CISSP, ਰਣਨੀਤਕ ਸੁਰੱਖਿਆ ਅਗਵਾਈ ਲਈ CISM, EU ਪਰਦੇਦਾਰੀ ਮਾਹਰਤਾ ਲਈ CIPP/E, ਪਰਦੇਦਾਰੀ ਪ੍ਰੋਗਰਾਮ ਪ੍ਰਬੰਧਨ ਲਈ CIPM, ਜਾਂ US ਪਰਦੇਦਾਰੀ ਪਾਲਣਾ ਲਈ CIPP/US ਚੁਣੋ, ਤੁਸੀਂ ਆਰਥਿਕ ਅਤੇ ਪੇਸ਼ੇਵਰ ਤੌਰ ਉੱਤੇ ਲਾਹੇਵੰਦ ਕਰੀਅਰ ਵਿੱਚ ਨਿਵੇਸ਼ ਕਰ ਰਹੇ ਹੋ।
ਤਕਨੀਕੀ ਸਰਟੀਫਿਕੇਸ਼ਨ, ਵਿਕਰੇਤਾ-ਵਿਸ਼ੇਸ਼ ਯੋਗਤਾਵਾਂ ਅਤੇ ਵਿਸ਼ੇਸ਼ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਸਮੇਤ ਮੁੱਖ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨਾਂ ਦੀ ਪੂਰੀ ਤੁਲਨਾ ਲਈ ਸਾਡੀ ਗਾਈਡ ਵੇਖੋ: ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨ ਤੁਲਨਾ ਗਾਈਡ 2026 .
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਵਿਆਪਕ ਕਰੀਅਰ ਰਾਹਾਂ ਅਤੇ ਲੋੜੀਂਦੇ ਹੁਨਰਾਂ ਬਾਰੇ ਜਾਣਨ ਲਈ ਸਾਡੀ ਗਾਈਡ ਵੇਖੋ: ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਕਰੀਅਰ ਗਾਈਡ: ਲਾਜ਼ਮੀ ਹੁਨਰ ਅਤੇ ਸਰਟੀਫਿਕੇਸ਼ਨ .
ਆਪਣੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਕਰੀਅਰ ਵਿੱਚ ਨਿਵੇਸ਼ ਕਰਨ ਦਾ ਸਮਾਂ ਹੁਣ ਹੈ। ਅੱਜ ਆਪਣੀ ਸਰਟੀਫਿਕੇਸ਼ਨ ਯਾਤਰਾ ਸ਼ੁਰੂ ਕਰੋ ਅਤੇ ਤਕਨਾਲੋਜੀ ਦੇ ਸਭ ਤੋਂ ਤੇਜ਼ੀ ਨਾਲ ਵਧਦੇ ਅਤੇ ਅਹਿਮ ਖੇਤਰਾਂ ਵਿੱਚੋਂ ਇੱਕ ਵਿੱਚ ਕਾਮਯਾਬੀ ਲਈ ਤਿਆਰ ਹੋਵੋ।
ਹਵਾਲੇ
- ISC² - Certified Information Systems Security Professional (CISSP): https://www.isc2.org/Certifications/CISSP
- International Association of Privacy Professionals - CIPP/E: https://iapp.org/certify/cipp/europe/
- International Association of Privacy Professionals - CIPM: https://iapp.org/certify/cipm/
- ISACA - Certified Information Security Manager (CISM): https://www.isaca.org/credentialing/cism
- International Association of Privacy Professionals - CIPP/US: https://iapp.org/certify/cipp/united-states/
- IAPP - ਪਰਦੇਦਾਰੀ ਸਰਟੀਫਿਕੇਸ਼ਨ: https://iapp.org/certify/
- (ISC)² ਸਰਟੀਫਿਕੇਸ਼ਨ: https://www.isc2.org/Certifications
- ISACA ਯੋਗਤਾਵਾਂ: https://www.isaca.org/credentialing
- California Privacy Protection Agency - CPRA: https://cppa.ca.gov/
- Federal Trade Commission - ਪਰਦੇਦਾਰੀ ਅਤੇ ਸੁਰੱਖਿਆ: https://www.ftc.gov/business-guidance/privacy-security
- NIST ਪਰਦੇਦਾਰੀ ਢਾਂਚਾ: https://www.nist.gov/privacy-framework
- SimeonOnSecurity - ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨ ਤੁਲਨਾ ਗਾਈਡ 2026: https://simeononsecurity.com/articles/cybersecurity-certifications-comparison-guide-2026/
- SimeonOnSecurity - ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਕਰੀਅਰ ਗਾਈਡ: https://simeononsecurity.com/articles/cybersecurity-career-guide-essential-skills-and-certifications/
- SimeonOnSecurity - ਸਰਕਾਰੀ ਅਤੇ ਫੌਜੀ ਪੇਸ਼ੇਵਰਾਂ ਲਈ ਮੁੱਖ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਸਰਟੀਫਿਕੇਸ਼ਨ: https://simeononsecurity.com/articles/cybersecurity-certifications-for-government-and-military-profesionals/
Related Posts