ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ 2024 ਦੀ GDPR ਪਾਲਣਾ ਗਾਈਡ

Table of Contents
GDPR ਨੂੰ ਸਮਝਣਾ: ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ ਗਾਈਡ
ਜਨਰਲ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਰੈਗੂਲੇਸ਼ਨ (GDPR) ਡਾਟਾ ਸੁਰੱਖਿਆ ਦਾ ਇੱਕ ਵਿਸਤ੍ਰਿਤ ਕਾਨੂੰਨ ਹੈ, ਜਿਸਨੂੰ ਯੂਰਪੀ ਸੰਘ (ਈਯੂ) ਨੇ 2018 ਵਿੱਚ ਲਾਗੂ ਕੀਤਾ ਸੀ। ਇਹ ਮੁੱਖ ਤੌਰ ‘ਤੇ ਈਯੂ ਦੇ ਕਾਰੋਬਾਰਾਂ ‘ਤੇ ਲਾਗੂ ਹੁੰਦਾ ਹੈ, ਪਰ ਈਯੂ ਦੇ ਵਸਨੀਕਾਂ ਦਾ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਵਾਲੇ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ ਵੀ ਇਸਦੇ ਮਹੱਤਵਪੂਰਨ ਅਸਰ ਹਨ। ਇਹ ਗਾਈਡ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ GDPR, ਇਸਦੀਆਂ ਮੁੱਖ ਪਾਲਣਾ ਲੋੜਾਂ, ਅਸਰਾਂ, ਪਾਲਣਾ ਦੇ ਕਦਮਾਂ ਅਤੇ ਚੁਣੌਤੀਆਂ ਦੀ ਜਾਣਕਾਰੀ ਦਿੰਦੀ ਹੈ। ਇੱਥੇ ਦਿੱਤੇ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼ਾਂ ਅਤੇ ਵਧੀਆ ਤਰੀਕਿਆਂ ਦੀ ਪਾਲਣਾ ਨਾਲ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ GDPR ਦੀ ਪਾਲਣਾ ਕਰ ਸਕਦੇ ਹਨ ਅਤੇ ਆਪਣੇ ਈਯੂ ਗਾਹਕਾਂ ਦਾ ਭਰੋਸਾ ਜਿੱਤ ਸਕਦੇ ਹਨ।
ਮੁੱਖ ਨੁਕਤੇ
- GDPR ਈਯੂ ਵੱਲੋਂ ਲਾਗੂ ਕੀਤਾ ਗਿਆ ਵਿਸਤ੍ਰਿਤ ਡਾਟਾ ਸੁਰੱਖਿਆ ਕਾਨੂੰਨ ਹੈ।
- ਈਯੂ ਦੇ ਵਸਨੀਕਾਂ ਦਾ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਵਾਲੇ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਵੀ GDPR ਦੇ ਅਧੀਨ ਹਨ।
- ਪਾਲਣਾ ਦੀਆਂ ਲੋੜਾਂ ਵਿੱਚ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਅਫ਼ਸਰ ਨਿਯੁਕਤ ਕਰਨਾ ਅਤੇ ਪ੍ਰੋਸੈਸਿੰਗ ਲਈ ਕਾਨੂੰਨੀ ਆਧਾਰ ਯਕੀਨੀ ਕਰਨਾ ਸ਼ਾਮਲ ਹੈ।
- ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਨੂੰ ਸਹਿਮਤੀ ਵਾਪਸ ਲੈਣ ਅਤੇ ਡਾਟਾ ਉਲੰਘਣਾ ਦੀ ਸੂਚਨਾ ਪ੍ਰਾਪਤ ਕਰਨ ਵਰਗੇ ਅਧਿਕਾਰ ਹਨ।
- GDPR ਦੀ ਉਲੰਘਣਾ ਕਰਨ ਨਾਲ ਵੱਡੇ ਜੁਰਮਾਨੇ ਅਤੇ ਸਾਖ ਨੂੰ ਨੁਕਸਾਨ ਹੋ ਸਕਦਾ ਹੈ।
GDPR ਬਾਰੇ ਜਾਣਕਾਰੀ
GDPR ਦਾ ਇਤਿਹਾਸ ਅਤੇ ਮਕਸਦ
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ ਜਨਰਲ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਰੈਗੂਲੇਸ਼ਨ (GDPR) ਦਾ ਇਤਿਹਾਸ ਅਤੇ ਮਕਸਦ ਸਮਝਣਾ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ। ਈਯੂ ਨੇ 2018 ਵਿੱਚ ਨਿੱਜੀ ਡਾਟਾ ਦੀ ਸੁਰੱਖਿਆ ਮਜ਼ਬੂਤ ਕਰਨ ਅਤੇ ਈਯੂ ਵਿੱਚ ਰਹਿਣ ਵਾਲੇ ਲੋਕਾਂ ਦੇ ਗੋਪਨੀਯਤਾ ਅਧਿਕਾਰਾਂ ਦੀ ਰੱਖਿਆ ਲਈ ਇਸਨੂੰ ਲਾਗੂ ਕੀਤਾ। ਇਸਦਾ ਉਦੇਸ਼ ਈਯੂ ਮੈਂਬਰ ਦੇਸ਼ਾਂ ਦੇ ਡਾਟਾ ਸੁਰੱਖਿਆ ਕਾਨੂੰਨਾਂ ਵਿੱਚ ਇਕਸਾਰਤਾ ਲਿਆਉਣਾ ਅਤੇ ਲੋਕਾਂ ਨੂੰ ਆਪਣੇ ਨਿੱਜੀ ਡਾਟੇ ‘ਤੇ ਵਧੇਰੇ ਕਾਬੂ ਦੇਣਾ ਹੈ।
GDPR ਦੇ ਇਤਿਹਾਸ ਅਤੇ ਮਕਸਦ ਬਾਰੇ ਮੁੱਖ ਗੱਲਾਂ:
- GDPR ਨੇ ਪੁਰਾਣੇ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਡਾਇਰੈਕਟਿਵ 95/46/EC ਦੀ ਥਾਂ ਲਈ ਅਤੇ ਤਕਨਾਲੋਜੀ ਦੇ ਵਿਕਾਸ ਤੇ ਵਿਸ਼ਵੀਕਰਨ ਨਾਲ ਜੁੜੀਆਂ ਚੁਣੌਤੀਆਂ ਦਾ ਹੱਲ ਕੀਤਾ।
- ਇਹ ਨਿਯਮ ਕਈ ਸਾਲਾਂ ਦੇ ਸਲਾਹ-ਮਸ਼ਵਰੇ ਅਤੇ ਗੱਲਬਾਤ ਤੋਂ ਬਾਅਦ ਤਿਆਰ ਹੋਇਆ। ਇਸ ਵਿੱਚ ਗੋਪਨੀਯਤਾ ਹਮਾਇਤੀ, ਕਾਰੋਬਾਰ ਅਤੇ ਸਰਕਾਰੀ ਨੁਮਾਇੰਦੇ ਸਮੇਤ ਕਈ ਧਿਰਾਂ ਸ਼ਾਮਲ ਸਨ।
- ਇਸਦੇ ਮੁੱਖ ਉਦੇਸ਼ ਲੋਕਾਂ ਦੇ ਅਧਿਕਾਰ ਮਜ਼ਬੂਤ ਕਰਨਾ, ਡਾਟਾ ਪ੍ਰੋਸੈਸਿੰਗ ਵਿੱਚ ਪਾਰਦਰਸ਼ਤਾ ਅਤੇ ਜਵਾਬਦੇਹੀ ਵਧਾਉਣਾ, ਅਤੇ ਈਯੂ ਵਿੱਚ ਕੰਮ ਕਰਨ ਵਾਲੇ ਕਾਰੋਬਾਰਾਂ ਲਈ ਬਰਾਬਰ ਮੁਕਾਬਲੇ ਦੇ ਮੌਕੇ ਬਣਾਉਣਾ ਹਨ।
ਇਤਿਹਾਸ ਅਤੇ ਮਕਸਦ ਦੀ ਸਮਝ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਨੂੰ GDPR ਦੇ ਪ੍ਰਬੰਧਾਂ ਪਿੱਛੇ ਕਾਰਨ ਸਮਝਣ ਅਤੇ ਉਨ੍ਹਾਂ ਦੀ ਪਾਲਣਾ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ।
GDPR ਦੇ ਮੁੱਖ ਸਿਧਾਂਤ
ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਮਾਹਰ ਵਜੋਂ ਤੁਹਾਨੂੰ GDPR ਦੇ ਮੁੱਖ ਸਿਧਾਂਤ ਸਮਝਣੇ ਚਾਹੀਦੇ ਹਨ। ਇਹ ਸਿਧਾਂਤ ਨਿਯਮ ਦੀ ਨੀਂਹ ਹਨ ਅਤੇ ਸੰਗਠਨਾਂ ਦੇ ਪਾਲਣਾ ਯਤਨਾਂ ਦੀ ਰਹਿਨੁਮਾਈ ਕਰਦੇ ਹਨ:
ਕਾਨੂੰਨੀਤਾ, ਨਿਰਪੱਖਤਾ ਅਤੇ ਪਾਰਦਰਸ਼ਤਾ: ਸੰਗਠਨਾਂ ਨੂੰ ਨਿੱਜੀ ਡਾਟਾ ਕਾਨੂੰਨੀ, ਨਿਰਪੱਖ ਅਤੇ ਪਾਰਦਰਸ਼ੀ ਢੰਗ ਨਾਲ ਪ੍ਰੋਸੈਸ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ। ਲੋਕਾਂ ਨੂੰ ਦੱਸਿਆ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ ਕਿ ਉਨ੍ਹਾਂ ਦਾ ਡਾਟਾ ਕਿਵੇਂ ਵਰਤਿਆ ਜਾਵੇਗਾ ਅਤੇ ਉਨ੍ਹਾਂ ਦੇ ਅਧਿਕਾਰ ਕੀ ਹਨ।
ਮਕਸਦ ਦੀ ਸੀਮਾ: ਨਿੱਜੀ ਡਾਟਾ ਸਿਰਫ਼ ਦੱਸੇ, ਸਪਸ਼ਟ ਅਤੇ ਕਾਨੂੰਨੀ ਮਕਸਦਾਂ ਲਈ ਇਕੱਠਾ ਕੀਤਾ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ। ਵਾਧੂ ਸਹਿਮਤੀ ਤੋਂ ਬਿਨਾਂ ਇਸਨੂੰ ਹੋਰ ਮਕਸਦਾਂ ਲਈ ਨਹੀਂ ਵਰਤਣਾ ਚਾਹੀਦਾ।
ਡਾਟਾ ਘੱਟੋ-ਘੱਟ ਰੱਖਣਾ: ਸੰਗਠਨਾਂ ਨੂੰ ਸਿਰਫ਼ ਨਿਰਧਾਰਤ ਮਕਸਦ ਲਈ ਲੋੜੀਂਦਾ ਨਿੱਜੀ ਡਾਟਾ ਇਕੱਠਾ ਅਤੇ ਸੰਭਾਲਣਾ ਚਾਹੀਦਾ ਹੈ। ਬੇਲੋੜੇ ਜਾਂ ਗੈਰ-ਸੰਬੰਧਿਤ ਡਾਟੇ ਤੋਂ ਬਚੋ।
ਸਹੀਪਣ: ਸੰਗਠਨ ਆਪਣੇ ਵੱਲੋਂ ਪ੍ਰੋਸੈਸ ਕੀਤੇ ਨਿੱਜੀ ਡਾਟੇ ਦੀ ਸਹੀਪਣ ਯਕੀਨੀ ਕਰਨ। ਡਾਟਾ ਅੱਪ-ਟੂ-ਡੇਟ ਰੱਖਣ ਅਤੇ ਗਲਤੀਆਂ ਠੀਕ ਕਰਨ ਲਈ ਵਾਜਬ ਕਦਮ ਚੁੱਕੋ।
ਸੰਭਾਲ ਦੀ ਸਮਾਂ-ਸੀਮਾ: ਨਿੱਜੀ ਡਾਟਾ ਨੂੰ ਪਛਾਣਯੋਗ ਰੂਪ ਵਿੱਚ ਲੋੜ ਤੋਂ ਵੱਧ ਸਮੇਂ ਲਈ ਨਾ ਰੱਖੋ। ਸੰਭਾਲ ਦੀ ਮਿਆਦ ਤੈਅ ਕਰੋ ਅਤੇ ਲੋੜ ਮੁੱਕਣ ‘ਤੇ ਡਾਟਾ ਮਿਟਾਓ ਜਾਂ ਗੁਮਨਾਮ ਕਰੋ।
ਅਖੰਡਤਾ ਅਤੇ ਗੋਪਨੀਯਤਾ: ਨਿੱਜੀ ਡਾਟੇ ਨੂੰ ਬਿਨਾਂ ਅਧਿਕਾਰ ਪਹੁੰਚ, ਖੁਲਾਸੇ, ਤਬਦੀਲੀ ਜਾਂ ਨਸ਼ਟ ਹੋਣ ਤੋਂ ਬਚਾਉਣ ਲਈ ਢੁਕਵੇਂ ਸੁਰੱਖਿਆ ਉਪਾਅ ਲਾਗੂ ਕਰੋ।
ਜਵਾਬਦੇਹੀ: ਸੰਗਠਨ ਆਪਣੀਆਂ ਡਾਟਾ ਪ੍ਰੋਸੈਸਿੰਗ ਗਤੀਵਿਧੀਆਂ ਲਈ ਜਵਾਬਦੇਹ ਹਨ। ਉਨ੍ਹਾਂ ਨੂੰ GDPR ਪਾਲਣਾ ਸਾਬਤ ਕਰਨ ਅਤੇ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੀਆਂ ਬੇਨਤੀਆਂ ਤੇ ਡਾਟਾ ਉਲੰਘਣਾਵਾਂ ਦਾ ਜਵਾਬ ਦੇਣ ਦੇ ਤਰੀਕੇ ਰੱਖਣੇ ਚਾਹੀਦੇ ਹਨ।
ਇਨ੍ਹਾਂ ਸਿਧਾਂਤਾਂ ਦੀ ਪਾਲਣਾ ਨਾਲ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਨਿੱਜੀ ਡਾਟੇ ਨੂੰ ਕਾਨੂੰਨੀ, ਨੈਤਿਕ ਅਤੇ ਸੁਰੱਖਿਅਤ ਢੰਗ ਨਾਲ ਸੰਭਾਲ ਸਕਦੇ ਹਨ।
GDPR ਦਾ ਦਾਇਰਾ ਅਤੇ ਲਾਗੂ ਹੋਣਾ
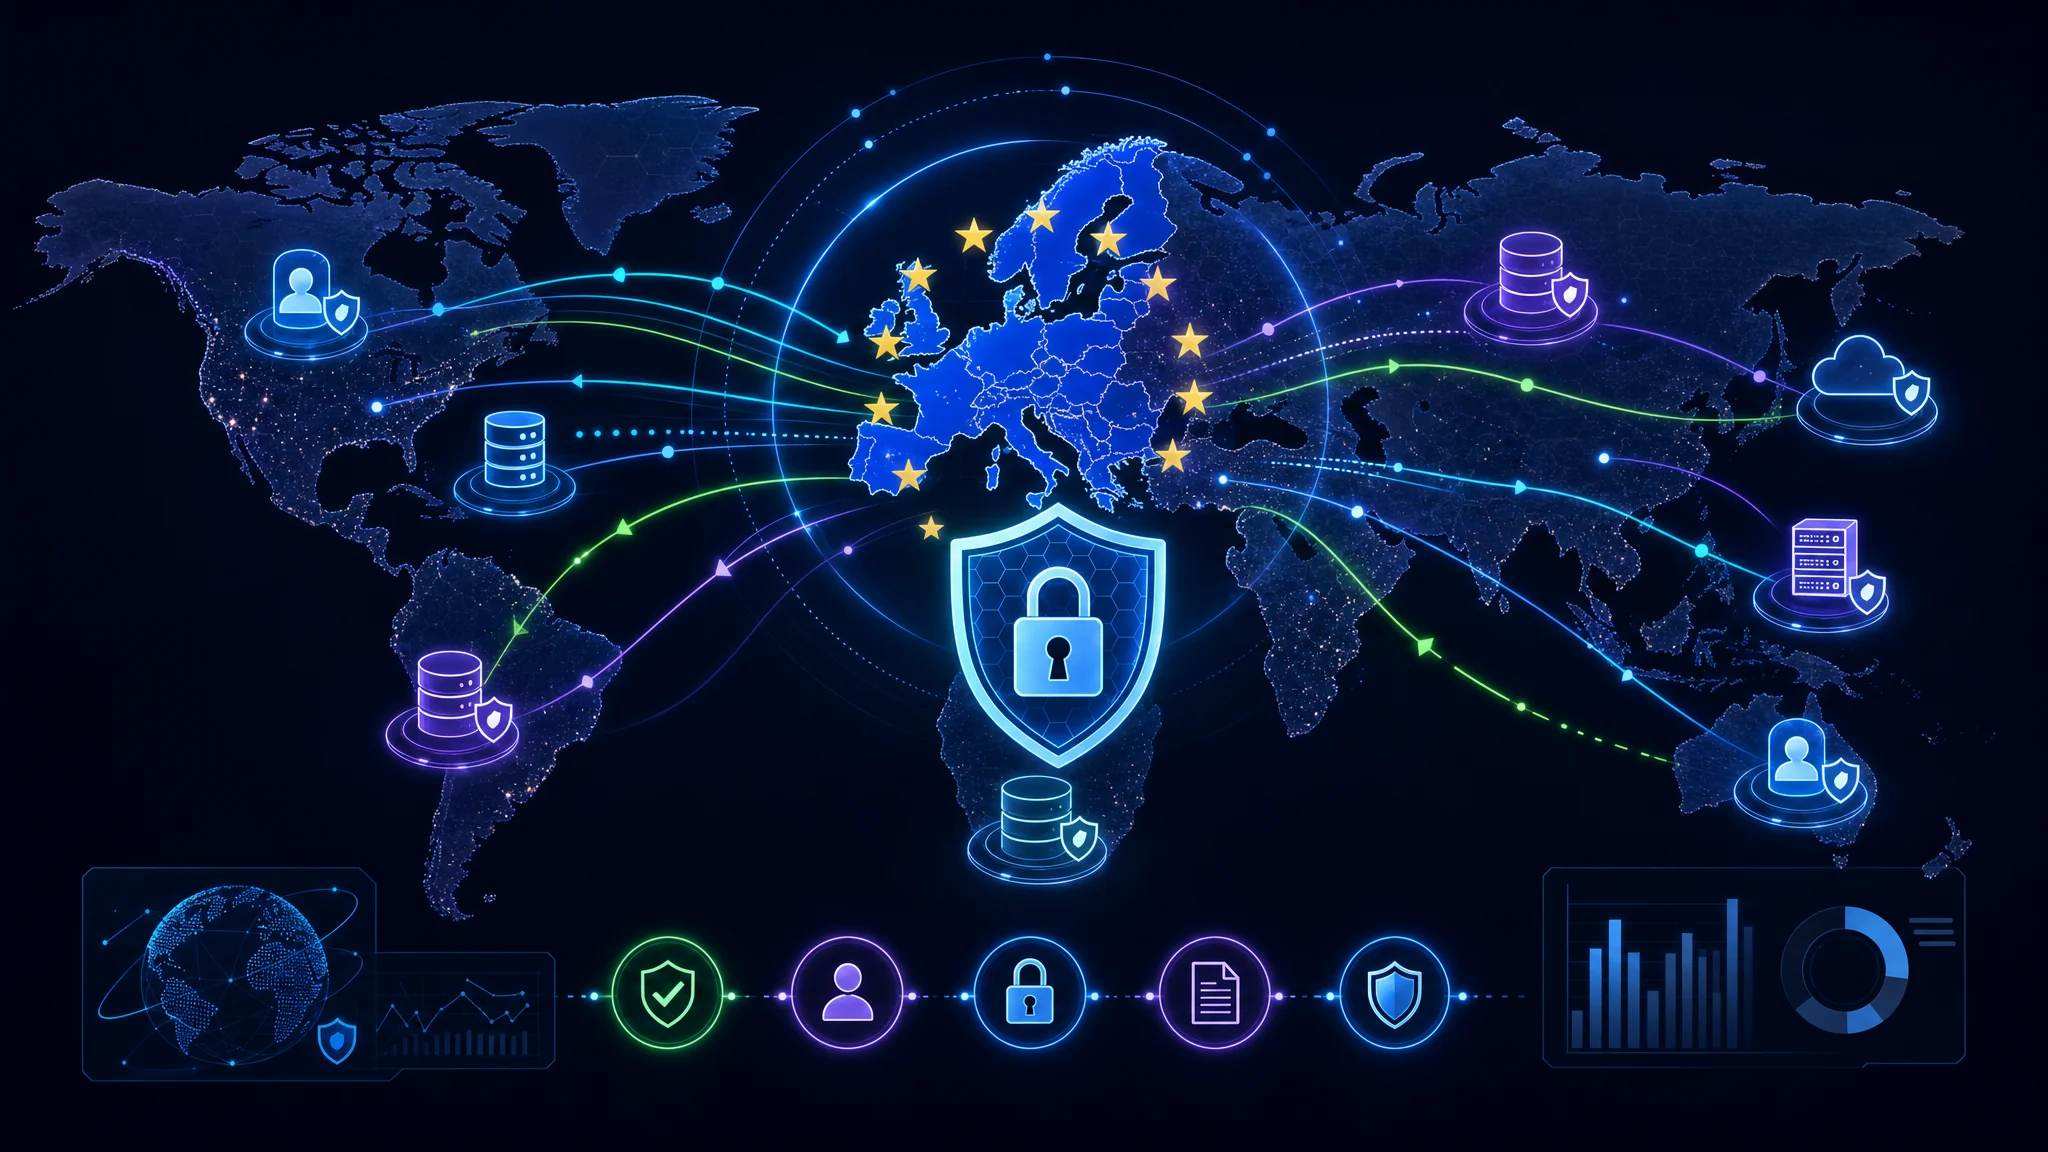
ਜਨਰਲ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਰੈਗੂਲੇਸ਼ਨ (GDPR) ਦਾ ਦਾਇਰਾ ਵਿਸ਼ਾਲ ਹੈ। ਇਹ ਈਯੂ ਅਤੇ ਗੈਰ-ਈਯੂ ਦੋਵਾਂ ਦੇ ਕਾਰੋਬਾਰਾਂ ‘ਤੇ ਲਾਗੂ ਹੁੰਦਾ ਹੈ, ਜੇ ਉਹ ਈਯੂ ਵਿੱਚ ਰਹਿੰਦੇ ਲੋਕਾਂ ਦਾ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਦੇ ਹਨ। ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਨੂੰ ਇਸਦਾ ਦਾਇਰਾ ਸਮਝਣਾ ਚਾਹੀਦਾ ਹੈ ਤਾਂ ਜੋ ਉਹ ਪਾਲਣਾ ਕਰਨ ਅਤੇ ਈਯੂ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੇ ਗੋਪਨੀਯਤਾ ਅਧਿਕਾਰਾਂ ਦੀ ਰੱਖਿਆ ਕਰ ਸਕਣ।
ਮੁੱਖ ਗੱਲਾਂ:
- GDPR ਉਨ੍ਹਾਂ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ‘ਤੇ ਲਾਗੂ ਹੁੰਦਾ ਹੈ ਜੋ ਈਯੂ ਦੇ ਲੋਕਾਂ ਨੂੰ ਵਸਤਾਂ ਜਾਂ ਸੇਵਾਵਾਂ ਦਿੰਦੇ ਹਨ ਜਾਂ ਉਨ੍ਹਾਂ ਦੇ ਵਿਹਾਰ ‘ਤੇ ਨਿਗਰਾਨੀ ਕਰਦੇ ਹਨ।
- ਨਿੱਜੀ ਡਾਟੇ ਵਿੱਚ ਅਜਿਹੀ ਕੋਈ ਵੀ ਜਾਣਕਾਰੀ ਆਉਂਦੀ ਹੈ ਜੋ ਕਿਸੇ ਵਿਅਕਤੀ ਦੀ ਸਿੱਧੀ ਜਾਂ ਅਸਿੱਧੀ ਪਛਾਣ ਕਰ ਸਕੇ, ਜਿਵੇਂ ਨਾਮ, ਪਤੇ, ਈਮੇਲ ਪਤੇ, IP ਪਤੇ ਅਤੇ ਕੂਕੀ ਡਾਟਾ।
- ਪ੍ਰੋਸੈਸਿੰਗ ਕਿੱਥੇ ਵੀ ਹੋਵੇ, ਜੇ ਇਸ ਵਿੱਚ ਈਯੂ ਵਸਨੀਕਾਂ ਦਾ ਨਿੱਜੀ ਡਾਟਾ ਸ਼ਾਮਲ ਹੈ ਤਾਂ ਨਿਯਮ ਲਾਗੂ ਹੋ ਸਕਦਾ ਹੈ।
ਸਾਰਣੀ: GDPR ਦਾ ਦਾਇਰਾ ਅਤੇ ਲਾਗੂ ਹੋਣਾ
| ਦਾਇਰਾ | ਲਾਗੂ ਹੋਣਾ |
|---|---|
| ਈਯੂ | ਲਾਗੂ |
| ਗੈਰ-ਈਯੂ | ਲਾਗੂ |
ਸੁਝਾਅ: ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਆਪਣੀਆਂ ਡਾਟਾ ਪ੍ਰੋਸੈਸਿੰਗ ਗਤੀਵਿਧੀਆਂ ਦਾ ਧਿਆਨ ਨਾਲ ਮੁਲਾਂਕਣ ਕਰਨ ਤਾਂ ਜੋ ਪਤਾ ਲੱਗੇ ਕਿ ਉਹ GDPR ਦੇ ਦਾਇਰੇ ਵਿੱਚ ਹਨ ਜਾਂ ਨਹੀਂ। ਕਾਨੂੰਨੀ ਸਲਾਹ ਅਣਸ਼ਚਿਤਤਾ ਦੂਰ ਕਰ ਸਕਦੀ ਹੈ ਅਤੇ ਪਾਲਣਾ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ।
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਸਮਝਣ ਕਿ GDPR ਦਾ ਦਾਇਰਾ ਵੱਡਾ ਹੈ। ਇਸ ਵਿੱਚ ਈਯੂ ਦੇ ਲੋਕਾਂ ਨੂੰ ਵਸਤਾਂ ਜਾਂ ਸੇਵਾਵਾਂ ਦੇਣਾ ਜਾਂ ਉਨ੍ਹਾਂ ਦੇ ਵਿਹਾਰ ਦੀ ਨਿਗਰਾਨੀ ਕਰਨਾ ਵੀ ਸ਼ਾਮਲ ਹੈ। ਪਾਲਣਾ ਲਈ ਨਿੱਜੀ ਡਾਟੇ ਦੀ ਪਛਾਣ ਕਰੋ ਅਤੇ ਰੱਖਿਆ ਕਰੋ, ਭਾਵੇਂ ਇਸਦਾ ਰੂਪ ਜਾਂ ਥਾਂ ਕੁਝ ਵੀ ਹੋਵੇ। ਕਾਨੂੰਨੀ ਮਾਰਗਦਰਸ਼ਨ ਅਤੇ ਪੂਰੇ ਡਾਟਾ ਮੁਲਾਂਕਣ ਪਾਲਣਾ ਦੇ ਮਹੱਤਵਪੂਰਨ ਕਦਮ ਹਨ।
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ ਪਾਲਣਾ ਦੀਆਂ ਲੋੜਾਂ
ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਅਫ਼ਸਰ (DPO)
ਜਨਰਲ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਰੈਗੂਲੇਸ਼ਨ (GDPR) ਦੀ ਪਾਲਣਾ ਯਕੀਨੀ ਕਰਨ ਵਿੱਚ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਅਫ਼ਸਰ (DPO) ਦੀ ਭੂਮਿਕਾ ਅਹਿਮ ਹੈ। DPO ਸੰਗਠਨ ਦੀ ਡਾਟਾ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਅਤੇ ਅਮਲ ਦੀ ਨਿਗਰਾਨੀ ਕਰਦਾ ਹੈ, ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਪ੍ਰਭਾਵ ਮੁਲਾਂਕਣਾਂ ਬਾਰੇ ਸਲਾਹ ਦਿੰਦਾ ਹੈ ਅਤੇ GDPR ਦੀਆਂ ਲੋੜਾਂ ਦੀ ਪਾਲਣਾ ਜਾਂਚਦਾ ਹੈ।
DPO ਦੀ ਭੂਮਿਕਾ ਦੇ ਮੁੱਖ ਨੁਕਤੇ:
- ਆਜ਼ਾਦੀ: ਹਿੱਤਾਂ ਦੇ ਟਕਰਾਅ ਤੋਂ ਬਚਣ ਲਈ DPO ਆਜ਼ਾਦੀ ਨਾਲ ਕੰਮ ਕਰੇ ਅਤੇ ਸਿੱਧਾ ਸਭ ਤੋਂ ਉੱਚੇ ਪ੍ਰਬੰਧਨ ਨੂੰ ਰਿਪੋਰਟ ਦੇਵੇ।
- ਮਾਹਰਤਾ: DPO ਨੂੰ ਡਾਟਾ ਸੁਰੱਖਿਆ ਕਾਨੂੰਨਾਂ ਅਤੇ ਅਮਲਾਂ ਦਾ ਮਾਹਰ ਗਿਆਨ ਹੋਵੇ ਅਤੇ ਸੰਗਠਨ ਦੇ ਕੰਮ ਤੇ ਡਾਟਾ ਪ੍ਰੋਸੈਸਿੰਗ ਗਤੀਵਿਧੀਆਂ ਦੀ ਸਮਝ ਹੋਵੇ।
- ਜ਼ਿੰਮੇਵਾਰੀਆਂ: DPO ਕਰਮਚਾਰੀਆਂ ਨੂੰ GDPR ਲੋੜਾਂ ਬਾਰੇ ਸਿਖਲਾਈ ਦਿੰਦਾ ਹੈ, ਆਡਿਟ ਅਤੇ ਮੁਲਾਂਕਣ ਕਰਦਾ ਹੈ, ਅਤੇ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਤੇ ਨਿਗਰਾਨੀ ਅਥਾਰਟੀਆਂ ਲਈ ਸੰਪਰਕ ਵਿਅਕਤੀ ਹੁੰਦਾ ਹੈ।
DPO ਦੀ ਭੂਮਿਕਾ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਬਣਾਉਣ ਲਈ ਸੰਗਠਨ ਸਪਸ਼ਟ ਰਿਪੋਰਟਿੰਗ ਢਾਂਚਾ ਬਣਾ ਸਕਦੇ ਹਨ, ਕਾਫ਼ੀ ਸਰੋਤ ਅਤੇ ਸਹਾਇਤਾ ਦੇ ਸਕਦੇ ਹਨ, ਅਤੇ ਡਾਟਾ ਸੁਰੱਖਿਆ ਜਾਗਰੂਕਤਾ ਤੇ ਜਵਾਬਦੇਹੀ ਦੀ ਸੰਸਕ੍ਰਿਤੀ ਵਿਕਸਿਤ ਕਰ ਸਕਦੇ ਹਨ।
ਸੁਝਾਅ: ਸੰਗਠਨ DPO ਦੀ ਚੋਣ ਧਿਆਨ ਨਾਲ ਕਰਨ ਅਤੇ ਉਸਨੂੰ ਆਪਣੀਆਂ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਨਿਭਾਉਣ ਵਿੱਚ ਮਦਦ ਦੇਣ, ਤਾਂ ਜੋ GDPR ਦੀ ਪਾਲਣਾ ਯਕੀਨੀ ਹੋਵੇ।
ਪ੍ਰੋਸੈਸਿੰਗ ਦਾ ਕਾਨੂੰਨੀ ਆਧਾਰ
GDPR ਪਾਲਣਾ ਚਾਹੁਣ ਵਾਲੇ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਦਾ ਕਾਨੂੰਨੀ ਆਧਾਰ ਸਮਝਣਾ ਜ਼ਰੂਰੀ ਹੈ। ਕਾਨੂੰਨੀ ਆਧਾਰ ਦੱਸਦਾ ਹੈ ਕਿ ਕਿਹੜੇ ਕਾਨੂੰਨੀ ਕਾਰਨਾਂ ਕਰਕੇ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ। GDPR ਦੀ ਧਾਰਾ 6 ਛੇ ਆਧਾਰ ਦਿੰਦੀ ਹੈ:
- ਸਹਿਮਤੀ: ਲੋਕਾਂ ਤੋਂ ਉਨ੍ਹਾਂ ਦਾ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਲਈ ਸਪਸ਼ਟ ਅਤੇ ਜਾਣਕਾਰੀ-ਅਧਾਰਿਤ ਸਹਿਮਤੀ ਲੈਣੀ।
- ਇਕਰਾਰਨਾਮੇ ਦੀ ਲੋੜ: ਡਾਟਾ ਵਿਸ਼ੇ ਨਾਲ ਇਕਰਾਰਨਾਮਾ ਪੂਰਾ ਕਰਨ ਲਈ ਲੋੜੀਂਦਾ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨਾ।
- ਕਾਨੂੰਨੀ ਜ਼ਿੰਮੇਵਾਰੀ: ਕਾਨੂੰਨੀ ਜ਼ਿੰਮੇਵਾਰੀ ਪੂਰੀ ਕਰਨ ਲਈ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨਾ।
- ਜੀਵਨ-ਮਹੱਤਵਪੂਰਨ ਹਿੱਤ: ਕਿਸੇ ਦੀ ਜਾਨ ਦੀ ਰੱਖਿਆ ਲਈ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨਾ।
- ਜਨਤਕ ਕੰਮ: ਜਨਤਕ ਹਿੱਤ ਵਿੱਚ ਕੀਤੇ ਜਾਂਦੇ ਅਧਿਕਾਰਕ ਕੰਮ ਲਈ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨਾ।
- ਜਾਇਜ਼ ਹਿੱਤ: ਡਾਟਾ ਕੰਟਰੋਲਰ ਜਾਂ ਤੀਜੇ ਪੱਖ ਦੇ ਜਾਇਜ਼ ਹਿੱਤਾਂ ਲਈ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨਾ, ਜਦ ਤੱਕ ਡਾਟਾ ਵਿਸ਼ੇ ਦੇ ਹਿੱਤ, ਅਧਿਕਾਰ ਅਤੇ ਆਜ਼ਾਦੀਆਂ ਉਨ੍ਹਾਂ ਤੋਂ ਵੱਧ ਮਹੱਤਵਪੂਰਨ ਨਾ ਹੋਣ।
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਹਰ ਪ੍ਰੋਸੈਸਿੰਗ ਗਤੀਵਿਧੀ ਲਈ ਕਾਨੂੰਨੀ ਆਧਾਰ ‘ਤੇ ਧਿਆਨ ਨਾਲ ਵਿਚਾਰ ਕਰਨ ਅਤੇ ਉਸਦਾ ਰਿਕਾਰਡ ਰੱਖਣ। ਇਸ ਨਾਲ ਡਾਟਾ ਪ੍ਰੋਸੈਸਿੰਗ ਵਿੱਚ ਪਾਰਦਰਸ਼ਤਾ ਅਤੇ ਜਵਾਬਦੇਹੀ ਆਉਂਦੀ ਹੈ ਅਤੇ GDPR ਪਾਲਣਾ ਵਿੱਚ ਮਦਦ ਮਿਲਦੀ ਹੈ।
ਸਹੀ ਕਾਨੂੰਨੀ ਆਧਾਰ ਚੁਣਨ ਲਈ Information Commissioner’s Office (ICO) ਮਾਰਗਦਰਸ਼ਨ ਅਤੇ ਉਦਾਹਰਨਾਂ ਦਿੰਦਾ ਹੈ। ਇਸ ਮਾਰਗਦਰਸ਼ਨ ਦੀ ਸਲਾਹ ਲਵੋ ਅਤੇ ਲੋੜ ਪੈਣ ‘ਤੇ ਕਾਨੂੰਨੀ ਸਲਾਹ ਲਵੋ।
ਸਹਿਮਤੀ ਅਤੇ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੇ ਅਧਿਕਾਰ
ਸਹਿਮਤੀ ਅਤੇ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੇ ਅਧਿਕਾਰ ਜਨਰਲ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਰੈਗੂਲੇਸ਼ਨ (GDPR) ਦੇ ਅਹਿਮ ਪੱਖ ਹਨ। ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਸੰਗਠਨ ਲੋਕਾਂ ਤੋਂ ਸਪਸ਼ਟ ਅਤੇ ਜਾਣਕਾਰੀ-ਅਧਾਰਿਤ ਸਹਿਮਤੀ ਲੈਣ। ਲੋਕਾਂ ਨੂੰ ਡਾਟਾ ਵਰਤੋਂ ਦੇ ਮਕਸਦ ਪੂਰੀ ਤਰ੍ਹਾਂ ਪਤਾ ਹੋਣ ਅਤੇ ਉਹ ਆਪਣੀ ਮਰਜ਼ੀ ਨਾਲ ਸਹਿਮਤੀ ਦੇਣ। ਉਹ ਕਿਸੇ ਵੀ ਵੇਲੇ ਸਹਿਮਤੀ ਵਾਪਸ ਲੈ ਸਕਦੇ ਹਨ। ਸੰਗਠਨ ਡਾਟਾ ਪ੍ਰੋਸੈਸਿੰਗ, ਕਾਨੂੰਨੀ ਆਧਾਰ ਅਤੇ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੇ ਅਧਿਕਾਰਾਂ ਬਾਰੇ ਸਪਸ਼ਟ ਤੇ ਪਾਰਦਰਸ਼ੀ ਜਾਣਕਾਰੀ ਵੀ ਦੇਣ।
GDPR ਦੀਆਂ ਸਹਿਮਤੀ ਅਤੇ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੇ ਅਧਿਕਾਰਾਂ ਬਾਰੇ ਲੋੜਾਂ ਪੂਰੀਆਂ ਕਰਨ ਲਈ ਸੰਗਠਨ:
- ਮਜ਼ਬੂਤ ਸਹਿਮਤੀ ਪ੍ਰਬੰਧਨ ਪ੍ਰਣਾਲੀ ਲਾਗੂ ਕਰਨ ਤਾਂ ਜੋ ਲੋਕ ਆਸਾਨੀ ਨਾਲ ਸਹਿਮਤੀ ਦੇਣ, ਵਾਪਸ ਲੈਣ ਅਤੇ ਸੰਭਾਲ ਸਕਣ।
- ਗੋਪਨੀਯਤਾ ਨੀਤੀਆਂ ਦੀ ਨਿਯਮਿਤ ਸਮੀਖਿਆ ਅਤੇ ਅੱਪਡੇਟ ਕਰਨ ਤਾਂ ਜੋ ਉਹ ਸਪਸ਼ਟ, ਸੰਖੇਪ ਅਤੇ ਆਸਾਨੀ ਨਾਲ ਮਿਲਣਯੋਗ ਹੋਣ।
- ਲੋਕਾਂ ਨੂੰ ਨਿੱਜੀ ਡਾਟਾ ਤੱਕ ਪਹੁੰਚਣ, ਇਸਨੂੰ ਠੀਕ ਕਰਨ ਅਤੇ ਮਿਟਾਉਣ ਵਰਗੇ ਅਧਿਕਾਰ ਵਰਤਣ ਦੇ ਤਰੀਕੇ ਦੇਣ।
- ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੀਆਂ ਬੇਨਤੀਆਂ ਸੰਭਾਲਣ ਦੀਆਂ ਪ੍ਰਕਿਰਿਆਵਾਂ ਬਣਾਉਣ ਅਤੇ ਸਮੇਂ-ਸਿਰ ਜਵਾਬ ਯਕੀਨੀ ਕਰਨ।
ਲੋਕਾਂ ਦੀ ਗੋਪਨੀਯਤਾ ਅਤੇ ਅਧਿਕਾਰਾਂ ਦੀ ਰੱਖਿਆ ਲਈ ਸੰਗਠਨ GDPR ਦੀਆਂ ਸਹਿਮਤੀ ਅਤੇ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੇ ਅਧਿਕਾਰਾਂ ਬਾਰੇ ਲੋੜਾਂ ਨੂੰ ਸਮਝਣ ਅਤੇ ਮੰਨਣ।
ਡਾਟਾ ਉਲੰਘਣਾ ਦੀ ਸੂਚਨਾ
GDPR ਪਾਲਣਾ ਵਿੱਚ ਡਾਟਾ ਉਲੰਘਣਾ ਦੀ ਸੂਚਨਾ ਅਹਿਮ ਹੈ। ਡਾਟਾ ਉਲੰਘਣਾ ਹੋਣ ‘ਤੇ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਸੰਬੰਧਤ ਨਿਗਰਾਨੀ ਅਥਾਰਟੀ ਅਤੇ ਪ੍ਰਭਾਵਿਤ ਲੋਕਾਂ ਨੂੰ ਤੁਰੰਤ ਸੂਚਿਤ ਕਰਨ। ਸਮੇਂ-ਸਿਰ ਅਤੇ ਸਹੀ ਸੂਚਨਾ ਉਲੰਘਣਾ ਨਾਲ ਹੋ ਸਕਦੇ ਨੁਕਸਾਨ ਨੂੰ ਘਟਾਉਂਦੀ ਹੈ ਅਤੇ GDPR ਲੋੜਾਂ ਦੀ ਪਾਲਣਾ ਦਿਖਾਉਂਦੀ ਹੈ . ਸੂਚਨਾ ਵਿੱਚ ਉਲੰਘਣਾ ਦੀ ਕਿਸਮ, ਪ੍ਰਭਾਵਿਤ ਨਿੱਜੀ ਡਾਟੇ ਦੀਆਂ ਸ਼੍ਰੇਣੀਆਂ, ਸੰਭਾਵਿਤ ਨਤੀਜੇ ਅਤੇ ਉਲੰਘਣਾ ਸੰਭਾਲਣ ਲਈ ਚੁੱਕੇ ਕਦਮ ਸ਼ਾਮਲ ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ। ਡਾਟਾ ਉਲੰਘਣਾ ਦੀ ਸੂਚਨਾ ਦੇ ਨਿਯਮ ਨਾ ਮੰਨਣ ਨਾਲ ਭਾਰੀ ਜੁਰਮਾਨੇ ਹੋ ਸਕਦੇ ਹਨ।
ਅੰਤਰਰਾਸ਼ਟਰੀ ਡਾਟਾ ਤਬਾਦਲੇ
ਅੰਤਰਰਾਸ਼ਟਰੀ ਡਾਟਾ ਤਬਾਦਲੇ ਦਾ ਅਰਥ ਯੂਰਪੀ ਸੰਘ (ਈਯੂ) ਤੋਂ ਬਾਹਰਲੇ ਦੇਸ਼ਾਂ ਨੂੰ ਨਿੱਜੀ ਡਾਟਾ ਭੇਜਣਾ ਹੈ। ਜਨਰਲ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਰੈਗੂਲੇਸ਼ਨ (GDPR) ਲੋਕਾਂ ਦੇ ਨਿੱਜੀ ਡਾਟੇ ਦੀ ਰੱਖਿਆ ਲਈ ਅਜਿਹੇ ਤਬਾਦਲਿਆਂ ‘ਤੇ ਖਾਸ ਲੋੜਾਂ ਲਗਾਉਂਦਾ ਹੈ।
ਅੰਤਰਰਾਸ਼ਟਰੀ ਡਾਟਾ ਤਬਾਦਲਿਆਂ ਦੇ ਮੁੱਖ ਪੱਖ:
ਯੋਗਤਾ ਦੇ ਫ਼ੈਸਲੇ: ਯੂਰਪੀ ਕਮਿਸ਼ਨ ਤੈਅ ਕਰ ਸਕਦਾ ਹੈ ਕਿ ਈਯੂ ਤੋਂ ਬਾਹਰਲਾ ਦੇਸ਼ ਡਾਟੇ ਦੀ ਢੁਕਵੀਂ ਸੁਰੱਖਿਆ ਦਿੰਦਾ ਹੈ ਜਾਂ ਨਹੀਂ। ਦੇਸ਼ ਨੂੰ ਯੋਗ ਮੰਨਿਆ ਜਾਵੇ ਤਾਂ ਵਾਧੂ ਸੁਰੱਖਿਆ ਤੋਂ ਬਿਨਾਂ ਡਾਟਾ ਭੇਜਿਆ ਜਾ ਸਕਦਾ ਹੈ।
ਮਿਆਰੀ ਇਕਰਾਰਨਾਮਾ ਧਾਰਾਵਾਂ (SCCs): ਇਹ ਪਹਿਲਾਂ ਮਨਜ਼ੂਰ ਕੀਤੀਆਂ ਇਕਰਾਰਨਾਮਾ ਧਾਰਾਵਾਂ ਹਨ, ਜੋ ਯੋਗਤਾ ਫ਼ੈਸਲਾ ਨਾ ਰੱਖਣ ਵਾਲੇ ਦੇਸ਼ਾਂ ਵਿੱਚ ਨਿੱਜੀ ਡਾਟਾ ਭੇਜਣ ਵੇਲੇ ਢੁਕਵੀਂ ਸੁਰੱਖਿਆ ਯਕੀਨੀ ਕਰ ਸਕਦੀਆਂ ਹਨ।
ਬੰਨ੍ਹਣ ਵਾਲੇ ਕਾਰਪੋਰੇਟ ਨਿਯਮ (BCRs): ਇਹ ਬਹੁ-ਰਾਸ਼ਟਰੀ ਸੰਗਠਨਾਂ ਵੱਲੋਂ ਅਪਣਾਏ ਅੰਦਰੂਨੀ ਨਿਯਮ ਹਨ, ਜੋ ਸੰਗਠਨ ਦੇ ਅੰਦਰ ਨਿੱਜੀ ਡਾਟੇ ਦਾ ਤਬਾਦਲਾ ਅਤੇ ਇਕਸਾਰ ਸੁਰੱਖਿਆ ਯਕੀਨੀ ਕਰਦੇ ਹਨ।
ਛੋਟਾਂ: ਕੁਝ ਹਾਲਤਾਂ ਵਿੱਚ ਸੰਗਠਨ ਅੰਤਰਰਾਸ਼ਟਰੀ ਡਾਟਾ ਤਬਾਦਲੇ ਲਈ ਛੋਟਾਂ ‘ਤੇ ਨਿਰਭਰ ਕਰ ਸਕਦੇ ਹਨ। ਇਨ੍ਹਾਂ ਵਿੱਚ ਸਪਸ਼ਟ ਸਹਿਮਤੀ, ਇਕਰਾਰਨਾਮਾ ਪੂਰਾ ਕਰਨਾ ਅਤੇ ਜੀਵਨ-ਮਹੱਤਵਪੂਰਨ ਹਿੱਤਾਂ ਦੀ ਰੱਖਿਆ ਸ਼ਾਮਲ ਹੈ।
ਅੰਤਰਰਾਸ਼ਟਰੀ ਡਾਟਾ ਤਬਾਦਲਿਆਂ ਦੀ ਪਾਲਣਾ ਲਈ ਸੁਝਾਅ:
GDPR ਹੇਠ ਡਾਟਾ ਤਬਾਦਲੇ ਦੀਆਂ ਲੋੜਾਂ ਦਾ ਪੂਰਾ ਮੁਲਾਂਕਣ ਕਰੋ।
ਤਬਾਦਲੇ ਲਈ ਢੁਕਵਾਂ ਕਾਨੂੰਨੀ ਆਧਾਰ ਚੁਣੋ, ਜਿਵੇਂ ਯੋਗਤਾ ਫ਼ੈਸਲਾ, SCCs ਜਾਂ BCRs।
ਤਬਾਦਲੇ ਦੌਰਾਨ ਨਿੱਜੀ ਡਾਟੇ ਦੀ ਰੱਖਿਆ ਲਈ ਢੁਕਵੇਂ ਤਕਨੀਕੀ ਅਤੇ ਸੰਗਠਨਾਤਮਕ ਉਪਾਅ ਲਾਗੂ ਕਰੋ।
ਡਾਟਾ ਤਬਾਦਲਾ ਗਤੀਵਿਧੀਆਂ ਦਾ ਦਸਤਾਵੇਜ਼ ਬਣਾਓ ਅਤੇ ਪਾਲਣਾ ਦਿਖਾਉਣ ਲਈ ਰਿਕਾਰਡ ਰੱਖੋ।
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ ਅੰਤਰਰਾਸ਼ਟਰੀ ਡਾਟਾ ਤਬਾਦਲਿਆਂ ਬਾਰੇ GDPR ਦੀਆਂ ਲੋੜਾਂ ਸਮਝਣੀਆਂ ਅਤੇ ਮੰਨਣੀਆਂ ਜ਼ਰੂਰੀ ਹਨ। ਅਜਿਹਾ ਨਾ ਕਰਨ ਨਾਲ ਵੱਡੇ ਜੁਰਮਾਨੇ ਅਤੇ ਸਾਖ ਨੂੰ ਨੁਕਸਾਨ ਹੋ ਸਕਦਾ ਹੈ।
GDPR ਦੀ ਲਗਾਤਾਰ ਪਾਲਣਾ ਯਕੀਨੀ ਕਰਨ ਲਈ ਡਾਟਾ ਤਬਾਦਲਾ ਪ੍ਰਕਿਰਿਆਵਾਂ ਦੀ ਨਿਯਮਿਤ ਸਮੀਖਿਆ ਅਤੇ ਅੱਪਡੇਟ ਕਰੋ।
GDPR ਦੇ ਬਦਲਾਵਾਂ ਅਤੇ ਅੱਪਡੇਟਾਂ ਦੀ ਜਾਣਕਾਰੀ ਰੱਖੋ ਅਤੇ ਡਾਟਾ ਤਬਾਦਲੇ ਦੇ ਤਰੀਕੇ ਉਸ ਅਨੁਸਾਰ ਬਦਲੋ।
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ‘ਤੇ GDPR ਦੇ ਅਸਰ
ਮਾਰਕੀਟਿੰਗ ਅਤੇ ਇਸ਼ਤਿਹਾਰਬਾਜ਼ੀ ‘ਤੇ ਅਸਰ
ਜਨਰਲ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਰੈਗੂਲੇਸ਼ਨ (GDPR) ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਦੀਆਂ ਮਾਰਕੀਟਿੰਗ ਅਤੇ ਇਸ਼ਤਿਹਾਰਬਾਜ਼ੀ ਗਤੀਵਿਧੀਆਂ ‘ਤੇ ਵੱਡਾ ਅਸਰ ਪਾਉਂਦਾ ਹੈ। GDPR ਪਾਲਣਾ ਲਈ ਮਾਰਕੀਟਿੰਗ ਦੇ ਮਕਸਦ ਨਾਲ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਲੋਕਾਂ ਤੋਂ ਸਪਸ਼ਟ ਅਤੇ ਜਾਣਕਾਰੀ-ਅਧਾਰਿਤ ਸਹਿਮਤੀ ਲੈਣੀ ਪੈਂਦੀ ਹੈ। ਕਾਰੋਬਾਰਾਂ ਨੂੰ ਡਾਟੇ ਦੀ ਵਰਤੋਂ ਸਾਫ਼ ਦੱਸਣੀ ਚਾਹੀਦੀ ਹੈ ਅਤੇ ਲੋਕਾਂ ਨੂੰ ਇਨਕਾਰ ਕਰਨ ਦਾ ਵਿਕਲਪ ਦੇਣਾ ਚਾਹੀਦਾ ਹੈ।
ਮੁੱਖ ਗੱਲਾਂ:
- ਮਾਰਕੀਟਿੰਗ ਲਈ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਲੋਕਾਂ ਦੀ ਸਪਸ਼ਟ ਅਤੇ ਜਾਣਕਾਰੀ-ਅਧਾਰਿਤ ਸਹਿਮਤੀ ਲਵੋ।
- ਲੋਕਾਂ ਨੂੰ ਮਾਰਕੀਟਿੰਗ ਸੁਨੇਹਿਆਂ ਤੋਂ ਬਾਹਰ ਰਹਿਣ ਦਾ ਵਿਕਲਪ ਦਿਓ।
- ਮਾਰਕੀਟਿੰਗ ਲਈ ਡਾਟਾ ਕਿਵੇਂ ਵਰਤਿਆ ਜਾਵੇਗਾ, ਇਹ ਸਾਫ਼ ਦੱਸੋ।
GDPR ਦੀ ਉਲੰਘਣਾ ਕਰਨ ਨਾਲ ਗੰਭੀਰ ਜੁਰਮਾਨੇ ਹੋ ਸਕਦੇ ਹਨ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਸਾਲਾਨਾ ਵਿਸ਼ਵਵਿਆਪੀ ਕਾਰੋਬਾਰੀ ਆਮਦਨ ਦਾ 4% ਜਾਂ €20 ਮਿਲੀਅਨ ਤੱਕ ਜੁਰਮਾਨਾ ਸ਼ਾਮਲ ਹੈ, ਜੋ ਵੀ ਵੱਧ ਹੋਵੇ।
ਸੁਝਾਅ: ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਆਪਣੀਆਂ ਮਾਰਕੀਟਿੰਗ ਅਤੇ ਇਸ਼ਤਿਹਾਰਬਾਜ਼ੀ ਪ੍ਰਥਾਵਾਂ ਦੀ ਸਮੀਖਿਆ ਕਰਨ। ਇਸ ਵਿੱਚ ਗੋਪਨੀਯਤਾ ਨੀਤੀਆਂ ਅੱਪਡੇਟ ਕਰਨਾ, ਸਹਿਮਤੀ ਲੈਣ ਦੇ ਤਰੀਕੇ ਲਾਗੂ ਕਰਨਾ ਅਤੇ ਲੋਕਾਂ ਨੂੰ ਮਾਰਕੀਟਿੰਗ ਸੁਨੇਹਿਆਂ ਤੋਂ ਬਾਹਰ ਨਿਕਲਣ ਦਾ ਵਿਕਲਪ ਦੇਣਾ ਸ਼ਾਮਲ ਹੋ ਸਕਦਾ ਹੈ।
ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਪ੍ਰਭਾਵ ਮੁਲਾਂਕਣ
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਦੀ GDPR ਪਾਲਣਾ ਲਈ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਪ੍ਰਭਾਵ ਮੁਲਾਂਕਣ (DPIAs) ਅਹਿਮ ਹਨ। DPIA ਕਿਸੇ ਪ੍ਰੋਜੈਕਟ ਜਾਂ ਗਤੀਵਿਧੀ ਦੇ ਡਾਟਾ ਸੁਰੱਖਿਆ ਜੋਖਮ ਪਛਾਣਨ ਅਤੇ ਘਟਾਉਣ ਦੀ ਵਿਵਸਥਿਤ ਪ੍ਰਕਿਰਿਆ ਹੈ। ਇਸ ਨਾਲ ਸੰਗਠਨ ਆਪਣੇ ਡਾਟਾ ਪ੍ਰੋਸੈਸਿੰਗ ਕੰਮਾਂ ਦਾ ਲੋਕਾਂ ਦੇ ਗੋਪਨੀਯਤਾ ਅਧਿਕਾਰਾਂ ‘ਤੇ ਅਸਰ ਜਾਂਚਦੇ ਹਨ ਅਤੇ ਜੋਖਮ ਘਟਾਉਣ ਲਈ ਢੁਕਵੇਂ ਉਪਾਅ ਤੈਅ ਕਰਦੇ ਹਨ।
DPIA ਵਿੱਚ ਡਾਟਾ ਪ੍ਰੋਸੈਸਿੰਗ ਕਾਰਜਾਂ ਦਾ ਪੂਰਾ ਵਿਸ਼ਲੇਸ਼ਣ ਹੁੰਦਾ ਹੈ: ਕਿਹੜੀਆਂ ਕਿਸਮਾਂ ਦਾ ਡਾਟਾ ਇਕੱਠਾ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਕਿਹੜੇ ਮਕਸਦਾਂ ਲਈ ਪ੍ਰੋਸੈਸ ਹੁੰਦਾ ਹੈ, ਸੁਰੱਖਿਆ ਉਪਾਅ ਕੀ ਹਨ ਅਤੇ ਲੋਕਾਂ ਲਈ ਕੀ ਜੋਖਮ ਹੋ ਸਕਦੇ ਹਨ। ਇਸ ਵਿੱਚ ਪ੍ਰੋਸੈਸਿੰਗ ਦੀ ਲੋੜ ਅਤੇ ਅਨੁਪਾਤਕਤਾ ਵੀ ਜਾਂਚੀ ਜਾਂਦੀ ਹੈ, ਤਾਂ ਜੋ ਸਿਰਫ਼ ਲੋੜੀਂਦਾ ਡਾਟਾ ਹੀ ਇਕੱਠਾ ਅਤੇ ਪ੍ਰੋਸੈਸ ਹੋਵੇ।
ਪ੍ਰਭਾਵਸ਼ਾਲੀ DPIA ਲਈ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਇਹ ਕਦਮ ਲੈਣ:
- DPIA ਦੀ ਲੋੜ ਪਛਾਣੋ: ਤੈਅ ਕਰੋ ਕਿ ਪ੍ਰੋਜੈਕਟ ਜਾਂ ਗਤੀਵਿਧੀ ਵਿੱਚ ਉੱਚ-ਜੋਖਮ ਡਾਟਾ ਪ੍ਰੋਸੈਸਿੰਗ ਹੈ ਜਿਸ ਲਈ DPIA ਲੋੜੀਂਦਾ ਹੈ।
- ਪ੍ਰੋਸੈਸਿੰਗ ਦਾ ਵੇਰਵਾ ਦਿਓ: ਮਕਸਦ, ਡਾਟਾ ਸ਼੍ਰੇਣੀਆਂ, ਪ੍ਰਾਪਤਕਰਤਾ ਅਤੇ ਸੰਭਾਲ ਮਿਆਦਾਂ ਸਮੇਤ ਗਤੀਵਿਧੀਆਂ ਦਰਜ ਕਰੋ।
- ਲੋੜ ਅਤੇ ਅਨੁਪਾਤਕਤਾ ਦਾ ਮੁਲਾਂਕਣ ਕਰੋ: ਜਾਂਚੋ ਕਿ ਨਿਰਧਾਰਤ ਮਕਸਦ ਲਈ ਡਾਟਾ ਪ੍ਰੋਸੈਸਿੰਗ ਲੋੜੀਂਦੀ ਅਤੇ ਅਨੁਪਾਤਕ ਹੈ ਜਾਂ ਨਹੀਂ।
- ਜੋਖਮ ਪਛਾਣੋ ਅਤੇ ਜਾਂਚੋ: ਲੋਕਾਂ ਦੇ ਅਧਿਕਾਰਾਂ ਅਤੇ ਆਜ਼ਾਦੀਆਂ ਲਈ ਸੰਭਾਵਿਤ ਜੋਖਮ ਅਤੇ ਉਨ੍ਹਾਂ ਦੀ ਸੰਭਾਵਨਾ ਤੇ ਗੰਭੀਰਤਾ ਦਾ ਅੰਦਾਜ਼ਾ ਲਗਾਓ।
- ਜੋਖਮ ਘਟਾਓ: ਐਨਕ੍ਰਿਪਸ਼ਨ, ਛਦਮਨਾਮਕਰਨ ਜਾਂ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਵਰਗੇ ਉਪਾਅ ਲਾਗੂ ਕਰੋ।
- ਹਿੱਸੇਦਾਰਾਂ ਨਾਲ ਸਲਾਹ ਕਰੋ: ਡਾਟਾ ਵਿਸ਼ਿਆਂ, ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਅਫ਼ਸਰਾਂ ਜਾਂ ਹੋਰ ਮਾਹਰਾਂ ਤੋਂ ਰਾਏ ਲਵੋ।
- DPIA ਦਾ ਰਿਕਾਰਡ ਰੱਖੋ: ਨਤੀਜੇ, ਲਾਗੂ ਉਪਾਅ ਅਤੇ ਲਏ ਫ਼ੈਸਲੇ ਦਰਜ ਕਰੋ।
DPIA ਰਾਹੀਂ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਲੋਕਾਂ ਦੇ ਗੋਪਨੀਯਤਾ ਅਧਿਕਾਰਾਂ ਦੀ ਰੱਖਿਆ ਅਤੇ GDPR ਪਾਲਣਾ ਲਈ ਆਪਣੀ ਵਚਨਬੱਧਤਾ ਦਿਖਾ ਸਕਦੇ ਹਨ। ਇਹ ਡਾਟਾ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਦੀ ਪਹਿਲਾਂ ਪਛਾਣ ਅਤੇ ਹੱਲ ਕਰਕੇ ਸਮੁੱਚੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਨੂੰ ਵੀ ਬਿਹਤਰ ਕਰਦੇ ਹਨ।
ਜਵਾਬਦੇਹੀ ਅਤੇ ਰਿਕਾਰਡ ਰੱਖਣਾ
GDPR ਪਾਲਣਾ ਵਿੱਚ ਜਵਾਬਦੇਹੀ ਅਤੇ ਰਿਕਾਰਡ ਰੱਖਣਾ ਅਹਿਮ ਹੈ। ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਆਪਣੇ ਵੱਲੋਂ ਪ੍ਰੋਸੈਸ ਕੀਤੇ ਨਿੱਜੀ ਡਾਟੇ ਲਈ ਜਵਾਬਦੇਹੀ ਦਿਖਾਉਣ ਅਤੇ ਡਾਟਾ ਪ੍ਰੋਸੈਸਿੰਗ ਗਤੀਵਿਧੀਆਂ ਦੇ ਸਹੀ ਰਿਕਾਰਡ ਰੱਖਣ। ਇਸ ਵਿੱਚ ਕਾਨੂੰਨੀ ਆਧਾਰ, ਪ੍ਰੋਸੈਸਿੰਗ ਦੇ ਮਕਸਦ ਅਤੇ ਸੰਬੰਧਿਤ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਤੇ ਨਿੱਜੀ ਡਾਟੇ ਦੀਆਂ ਸ਼੍ਰੇਣੀਆਂ ਦਰਜ ਕਰਨਾ ਸ਼ਾਮਲ ਹੈ। ਜਨਰਲ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਰੈਗੂਲੇਸ਼ਨ (GDPR) ਪਾਰਦਰਸ਼ਤਾ ਅਤੇ ਜਵਾਬਦੇਹੀ ਯਕੀਨੀ ਕਰਨ ਲਈ ਡਾਟਾ ਪ੍ਰੋਸੈਸਿੰਗ ਗਤੀਵਿਧੀਆਂ ਦੇ ਰਿਕਾਰਡ ਰੱਖਣ ਦੀ ਮੰਗ ਕਰਦਾ ਹੈ।
ਜੁਰਮਾਨੇ ਅਤੇ ਲਾਗੂ ਕਰਵਾਉਣਾ
ਜਨਰਲ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਰੈਗੂਲੇਸ਼ਨ (GDPR) ਦੀ ਪਾਲਣਾ ਨਾ ਕਰਨ ਨਾਲ ਗੰਭੀਰ ਜੁਰਮਾਨੇ ਅਤੇ ਲਾਗੂਕਰਨ ਕਾਰਵਾਈ ਹੋ ਸਕਦੀ ਹੈ। ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ GDPR ਲੋੜਾਂ ਦੀ ਉਲੰਘਣਾ ਦੇ ਸੰਭਾਵਿਤ ਨਤੀਜੇ ਸਮਝਣੇ ਜ਼ਰੂਰੀ ਹਨ। ਜੁਰਮਾਨੇ ਵੱਡੇ ਹੋ ਸਕਦੇ ਹਨ, ਵੱਧ ਤੋਂ ਵੱਧ €20 ਮਿਲੀਅਨ ਜਾਂ ਵਿਸ਼ਵਵਿਆਪੀ ਸਾਲਾਨਾ ਕਾਰੋਬਾਰੀ ਆਮਦਨ ਦਾ 4%, ਜੋ ਵੀ ਵੱਧ ਹੋਵੇ।
ਹਰ ਈਯੂ ਮੈਂਬਰ ਦੇਸ਼ ਦੀਆਂ ਨਿਗਰਾਨੀ ਅਥਾਰਟੀਆਂ GDPR ਲਾਗੂ ਕਰਦੀਆਂ ਹਨ। ਇਹ ਗੈਰ-ਪਾਲਣਾ ਕਰਨ ਵਾਲੇ ਕਾਰੋਬਾਰਾਂ ਦੀ ਜਾਂਚ ਅਤੇ ਉਨ੍ਹਾਂ ‘ਤੇ ਜੁਰਮਾਨਾ ਲਾ ਸਕਦੀਆਂ ਹਨ। ਇਹ ਆਡਿਟ ਕਰ ਸਕਦੀਆਂ ਹਨ, ਚੇਤਾਵਨੀਆਂ ਦੇ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਸੁਧਾਰਕ ਕਦਮਾਂ ਦੇ ਹੁਕਮ ਦੇ ਸਕਦੀਆਂ ਹਨ।
ਜੁਰਮਾਨਿਆਂ ਅਤੇ ਲਾਗੂਕਰਨ ਕਾਰਵਾਈ ਤੋਂ ਬਚਣ ਲਈ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ GDPR ਪਾਲਣਾ ਨੂੰ ਤਰਜੀਹ ਦੇਣ ਅਤੇ ਨਿੱਜੀ ਡਾਟੇ ਦੀ ਰੱਖਿਆ ਲਈ ਲੋੜੀਂਦੇ ਕਦਮ ਚੁੱਕਣ। ਇਸ ਵਿੱਚ ਮਜ਼ਬੂਤ ਡਾਟਾ ਸੁਰੱਖਿਆ ਉਪਾਅ, ਨਿਯਮਿਤ ਆਡਿਟ ਅਤੇ ਕਰਮਚਾਰੀਆਂ ਨੂੰ GDPR ਲੋੜਾਂ ਬਾਰੇ ਸਿਖਲਾਈ ਸ਼ਾਮਲ ਹੈ।
GDPR ਪਾਲਣਾ ਲਈ ਸੁਝਾਅ:
- ਗੋਪਨੀਯਤਾ ਨੀਤੀਆਂ ਅਤੇ ਪ੍ਰਕਿਰਿਆਵਾਂ ਦੀ ਨਿਯਮਿਤ ਸਮੀਖਿਆ ਤੇ ਅੱਪਡੇਟ ਕਰੋ ਤਾਂ ਜੋ ਉਹ GDPR ਲੋੜਾਂ ਨਾਲ ਮੇਲ ਖਾਣ।
- GDPR ਪਾਲਣਾ ਦੀ ਨਿਗਰਾਨੀ ਲਈ ਸੰਗਠਨ ਵਿੱਚ DPO ਦੀ ਭੂਮਿਕਾ ਤੈਅ ਕਰੋ।
- ਡਾਟਾ ਉਲੰਘਣਾ ਦੀ ਸੂਚਨਾ ਦੇਣ ਦੀ ਪ੍ਰਕਿਰਿਆ ਬਣਾਓ ਤਾਂ ਜੋ ਨਿਗਰਾਨੀ ਅਥਾਰਟੀਆਂ ਨੂੰ ਤੁਰੰਤ ਦੱਸਿਆ ਜਾ ਸਕੇ।
- ਨਿੱਜੀ ਡਾਟੇ ਦੇ ਜੋਖਮ ਪਛਾਣਨ ਅਤੇ ਘਟਾਉਣ ਲਈ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਪ੍ਰਭਾਵ ਮੁਲਾਂਕਣ (DPIAs) ਕਰੋ।
- GDPR ਦੇ ਨਿਯਮਕ ਬਦਲਾਵਾਂ ਅਤੇ ਅੱਪਡੇਟਾਂ ਦੀ ਜਾਣਕਾਰੀ ਰੱਖੋ ਤਾਂ ਜੋ ਪਾਲਣਾ ਜਾਰੀ ਰਹੇ।
GDPR ਦੀਆਂ ਲੋੜਾਂ ਮੰਨ ਕੇ ਅਤੇ ਡਾਟਾ ਸੁਰੱਖਿਆ ਨੂੰ ਤਰਜੀਹ ਦੇ ਕੇ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਜੁਰਮਾਨਿਆਂ ਦਾ ਜੋਖਮ ਘਟਾ ਸਕਦੇ ਹਨ, ਈਯੂ ਗਾਹਕਾਂ ਦਾ ਭਰੋਸਾ ਜਿੱਤ ਸਕਦੇ ਹਨ ਅਤੇ ਨਿੱਜੀ ਡਾਟੇ ਦੀ ਰੱਖਿਆ ਲਈ ਆਪਣੀ ਵਚਨਬੱਧਤਾ ਦਿਖਾ ਸਕਦੇ ਹਨ।
ਈਯੂ ਗਾਹਕਾਂ ਦਾ ਭਰੋਸਾ ਬਣਾਉਣਾ
GDPR ਪਾਲਣਾ ਚਾਹੁਣ ਵਾਲੇ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ ਈਯੂ ਗਾਹਕਾਂ ਦਾ ਭਰੋਸਾ ਜਿੱਤਣਾ ਅਹਿਮ ਹੈ। ਭਰੋਸਾ ਹਰ ਸਫਲ ਕਾਰੋਬਾਰੀ ਰਿਸ਼ਤੇ ਦੀ ਨੀਂਹ ਹੈ ਅਤੇ ਨਿੱਜੀ ਡਾਟੇ ਦੇ ਮਾਮਲੇ ਵਿੱਚ ਹੋਰ ਵੀ ਮਹੱਤਵਪੂਰਨ ਹੁੰਦਾ ਹੈ। ਭਰੋਸਾ ਬਣਾਉਣ ਲਈ ਕਾਰੋਬਾਰ:
- ਗਾਹਕ ਡਾਟੇ ਨੂੰ ਬਿਨਾਂ ਅਧਿਕਾਰ ਪਹੁੰਚ ਜਾਂ ਉਲੰਘਣਾਵਾਂ ਤੋਂ ਬਚਾਉਣ ਲਈ ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਉਪਾਅ ਲਾਗੂ ਕਰਨ।
- ਡਾਟਾ ਪ੍ਰੋਸੈਸਿੰਗ ਦੇ ਤਰੀਕਿਆਂ ਬਾਰੇ ਪਾਰਦਰਸ਼ੀ ਰਹਿਣ ਅਤੇ ਗਾਹਕਾਂ ਨੂੰ ਦੱਸਣ ਕਿ ਉਨ੍ਹਾਂ ਦਾ ਨਿੱਜੀ ਡਾਟਾ ਕਿਵੇਂ ਇਕੱਠਾ, ਸੰਭਾਲਿਆ ਅਤੇ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ।
- ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਸਪਸ਼ਟ ਸਹਿਮਤੀ ਲੈਣ ਅਤੇ ਕਿਸੇ ਵੀ ਵੇਲੇ ਸਹਿਮਤੀ ਵਾਪਸ ਲੈਣ ਦਾ ਵਿਕਲਪ ਦੇਣ।
- ਗਾਹਕਾਂ ਦੀ ਜਾਣਕਾਰੀ ਨਿਯਮਿਤ ਅੱਪਡੇਟ ਤੇ ਪ੍ਰਮਾਣਿਤ ਕਰਕੇ ਡਾਟੇ ਦੀ ਸਹੀਪਣ ਯਕੀਨੀ ਕਰਨ।
- ਗਾਹਕਾਂ ਨੂੰ ਨਿੱਜੀ ਡਾਟਾ ਤੱਕ ਪਹੁੰਚਣ, ਠੀਕ ਕਰਨ ਅਤੇ ਮਿਟਾਉਣ ਦੇ ਤਰੀਕੇ ਦੇ ਕੇ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੇ ਅਧਿਕਾਰ ਵਰਤਣ ਯੋਗ ਬਣਾਉਣ।
ਇਨ੍ਹਾਂ ਤਰੀਕਿਆਂ ਨਾਲ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਡਾਟਾ ਸੁਰੱਖਿਆ ਲਈ ਆਪਣੀ ਵਚਨਬੱਧਤਾ ਦਿਖਾ ਸਕਦੇ ਹਨ ਅਤੇ ਈਯੂ ਗਾਹਕਾਂ ਦਾ ਭਰੋਸਾ ਜਿੱਤ ਸਕਦੇ ਹਨ।
GDPR ਪਾਲਣਾ ਦੇ ਕਦਮ
ਡਾਟਾ ਆਡਿਟ ਕਰਨਾ
GDPR ਪਾਲਣਾ ਚਾਹੁਣ ਵਾਲੇ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ ਪੂਰਾ ਡਾਟਾ ਆਡਿਟ ਅਹਿਮ ਕਦਮ ਹੈ। ਇਸ ਵਿੱਚ ਸੰਗਠਨ ਵੱਲੋਂ ਇਕੱਠੇ, ਪ੍ਰੋਸੈਸ ਅਤੇ ਸੰਭਾਲੇ ਜਾਣ ਵਾਲੇ ਨਿੱਜੀ ਡਾਟੇ ਦਾ ਮੁਲਾਂਕਣ ਅਤੇ ਦਸਤਾਵੇਜ਼ੀਕਰਨ ਹੁੰਦਾ ਹੈ। ਇਸ ਨਾਲ ਡਾਟਾ ਸੰਭਾਲਣ ਦੇ ਤਰੀਕਿਆਂ ਵਿੱਚ ਜੋਖਮ ਅਤੇ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲੱਗਦਾ ਹੈ। ਆਡਿਟ ਕਰਦੇ ਸਮੇਂ ਇਹ ਗੱਲਾਂ ਵੇਖੋ:
- ਇਕੱਠੇ ਕੀਤੇ ਨਿੱਜੀ ਡਾਟੇ ਦੀਆਂ ਕਿਸਮਾਂ ਅਤੇ ਪ੍ਰੋਸੈਸਿੰਗ ਦੇ ਮਕਸਦ ਪਛਾਣੋ।
- ਡਾਟਾ ਪ੍ਰੋਸੈਸਿੰਗ ਦਾ ਕਾਨੂੰਨੀ ਆਧਾਰ ਪਤਾ ਕਰੋ, ਜਿਵੇਂ ਸਹਿਮਤੀ ਜਾਂ ਜਾਇਜ਼ ਹਿੱਤ।
- ਬਿਨਾਂ ਅਧਿਕਾਰ ਪਹੁੰਚ ਜਾਂ ਉਲੰਘਣਾ ਤੋਂ ਡਾਟੇ ਦੀ ਰੱਖਿਆ ਲਈ ਮੌਜੂਦਾ ਸੁਰੱਖਿਆ ਉਪਾਅ ਜਾਂਚੋ।
- ਡਾਟਾ ਸੰਭਾਲ ਨੀਤੀਆਂ ਦੀ ਸਮੀਖਿਆ ਕਰੋ ਅਤੇ GDPR ਪਾਲਣਾ ਯਕੀਨੀ ਕਰੋ।
- ਸੰਗਠਨ ਅੰਦਰ ਡਾਟਾ ਦਾ ਪ੍ਰਵਾਹ ਦਰਜ ਕਰੋ, ਜਿਸ ਵਿੱਚ ਤੀਜੇ ਪੱਖਾਂ ਜਾਂ ਈਯੂ ਤੋਂ ਬਾਹਰਲੇ ਦੇਸ਼ਾਂ ਨੂੰ ਤਬਾਦਲੇ ਵੀ ਸ਼ਾਮਲ ਹਨ।
ਡਾਟਾ ਆਡਿਟ ਸੰਗਠਨ ਦੀਆਂ ਪ੍ਰੋਸੈਸਿੰਗ ਗਤੀਵਿਧੀਆਂ ਦੀ ਪੂਰੀ ਸਮਝ ਦਿੰਦਾ ਹੈ ਅਤੇ GDPR ਪਾਲਣਾ ਲਈ ਸੁਧਾਰ ਵਾਲੇ ਖੇਤਰ ਪਛਾਣਦਾ ਹੈ।
ਗੋਪਨੀਯਤਾ ਨੀਤੀਆਂ ਅਤੇ ਪ੍ਰਕਿਰਿਆਵਾਂ ਲਾਗੂ ਕਰਨਾ
GDPR ਪਾਲਣਾ ਲਈ ਗੋਪਨੀਯਤਾ ਨੀਤੀਆਂ ਅਤੇ ਪ੍ਰਕਿਰਿਆਵਾਂ ਲਾਗੂ ਕਰਨਾ ਜ਼ਰੂਰੀ ਹੈ। ਗੋਪਨੀਯਤਾ ਨੀਤੀਆਂ ਦੱਸਦੀਆਂ ਹਨ ਕਿ ਸੰਗਠਨ ਨਿੱਜੀ ਡਾਟਾ ਕਿਵੇਂ ਇਕੱਠਾ, ਵਰਤਦਾ ਅਤੇ ਸੁਰੱਖਿਅਤ ਕਰਦਾ ਹੈ, ਜਦਕਿ ਪ੍ਰਕਿਰਿਆਵਾਂ ਡਾਟਾ ਸੁਰੱਖਿਅਤ ਢੰਗ ਨਾਲ ਸੰਭਾਲਣ ਦਾ ਢਾਂਚਾ ਦਿੰਦੀਆਂ ਹਨ। ਮੁੱਖ ਗੱਲਾਂ:
- ਪਾਰਦਰਸ਼ਤਾ: ਲੋਕਾਂ ਨੂੰ ਸਾਫ਼ ਦੱਸੋ ਕਿ ਉਨ੍ਹਾਂ ਦਾ ਡਾਟਾ ਕਿਵੇਂ ਅਤੇ ਕਿਹੜੇ ਮਕਸਦਾਂ ਲਈ ਪ੍ਰੋਸੈਸ ਹੋਵੇਗਾ। ਨੀਤੀਆਂ ਵਿੱਚ ਸੰਖੇਪ ਅਤੇ ਸਮਝਣ ਯੋਗ ਭਾਸ਼ਾ ਵਰਤੋ।
- ਕਾਨੂੰਨੀ ਆਧਾਰ: ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਦਾ ਆਧਾਰ ਤੈਅ ਕਰੋ, ਜਿਵੇਂ ਸਹਿਮਤੀ, ਇਕਰਾਰਨਾਮੇ ਦੀ ਲੋੜ ਜਾਂ ਜਾਇਜ਼ ਹਿੱਤ। ਚੁਣਿਆ ਆਧਾਰ ਗੋਪਨੀਯਤਾ ਨੀਤੀ ਵਿੱਚ ਦਰਜ ਕਰੋ।
- ਡਾਟਾ ਘੱਟੋ-ਘੱਟ ਰੱਖਣਾ: ਨਿਰਧਾਰਤ ਮਕਸਦ ਲਈ ਲੋੜੀਂਦਾ ਘੱਟੋ-ਘੱਟ ਨਿੱਜੀ ਡਾਟਾ ਹੀ ਇਕੱਠਾ ਅਤੇ ਸੰਭਾਲੋ। ਇਸ ਨਾਲ ਬਿਨਾਂ ਅਧਿਕਾਰ ਪਹੁੰਚ ਜਾਂ ਗਲਤ ਵਰਤੋਂ ਦਾ ਜੋਖਮ ਘਟਦਾ ਹੈ।
- ਡਾਟਾ ਸੁਰੱਖਿਆ: ਨਿੱਜੀ ਡਾਟੇ ਨੂੰ ਬਿਨਾਂ ਅਧਿਕਾਰ ਪਹੁੰਚ, ਤਬਦੀਲੀ ਜਾਂ ਨਸ਼ਟ ਹੋਣ ਤੋਂ ਬਚਾਉਣ ਲਈ ਢੁਕਵੇਂ ਤਕਨੀਕੀ ਅਤੇ ਸੰਗਠਨਾਤਮਕ ਉਪਾਅ ਲਾਗੂ ਕਰੋ।
- ਡਾਟਾ ਸੰਭਾਲ: ਨਿੱਜੀ ਡਾਟੇ ਦੀਆਂ ਵੱਖ-ਵੱਖ ਕਿਸਮਾਂ ਲਈ ਸਪਸ਼ਟ ਸੰਭਾਲ ਮਿਆਦਾਂ ਤੈਅ ਕਰੋ ਅਤੇ ਬੇਲੋੜੇ ਡਾਟੇ ਦੀ ਨਿਯਮਿਤ ਸਮੀਖਿਆ ਕਰਕੇ ਉਸਨੂੰ ਮਿਟਾਓ।
ਸੁਝਾਅ: ਗੋਪਨੀਯਤਾ ਨੀਤੀਆਂ ਅਤੇ ਪ੍ਰਕਿਰਿਆਵਾਂ ਦੀ ਨਿਯਮਿਤ ਸਮੀਖਿਆ ਤੇ ਅੱਪਡੇਟ ਕਰੋ ਤਾਂ ਜੋ ਉਹ GDPR ਦੀਆਂ ਬਦਲਦੀਆਂ ਲੋੜਾਂ ਅਤੇ ਸੰਗਠਨ ਦੀਆਂ ਡਾਟਾ ਪ੍ਰੋਸੈਸਿੰਗ ਗਤੀਵਿਧੀਆਂ ਨਾਲ ਮੇਲ ਖਾਣ।
ਕਰਮਚਾਰੀਆਂ ਨੂੰ GDPR ਦੀ ਸਿਖਲਾਈ ਦੇਣਾ
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਵਿੱਚ GDPR ਪਾਲਣਾ ਅਤੇ ਲੋਕਾਂ ਦੇ ਨਿੱਜੀ ਡਾਟੇ ਦੀ ਰੱਖਿਆ ਲਈ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਸਿਖਲਾਈ ਦੇਣੀ ਅਹਿਮ ਹੈ। ਕਰਮਚਾਰੀਆਂ ਨੂੰ GDPR ਦੇ ਮੁੱਖ ਸਿਧਾਂਤਾਂ ਤੇ ਲੋੜਾਂ ਅਤੇ ਡਾਟਾ ਸੁਰੱਖਿਆ ਵਿੱਚ ਆਪਣੀ ਭੂਮਿਕਾ ਤੇ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਬਾਰੇ ਦੱਸੋ।
ਵਿਸਤ੍ਰਿਤ ਸਿਖਲਾਈ ਪ੍ਰੋਗਰਾਮ ਕਰਮਚਾਰੀਆਂ ਨੂੰ ਡਾਟਾ ਸੁਰੱਖਿਆ ਦੀ ਮਹੱਤਤਾ ਅਤੇ ਪਾਲਣਾ ਨਾ ਕਰਨ ਦੇ ਸੰਭਾਵਿਤ ਜੋਖਮ ਸਮਝਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। ਸਿਖਲਾਈ ਵਿੱਚ ਇਹ ਵਿਸ਼ੇ ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ:
- GDPR ਦੇ ਸਿਧਾਂਤ ਅਤੇ ਉਹ ਸੰਗਠਨ ‘ਤੇ ਕਿਵੇਂ ਲਾਗੂ ਹੁੰਦੇ ਹਨ
- ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਦਾ ਕਾਨੂੰਨੀ ਆਧਾਰ
- ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੇ ਅਧਿਕਾਰ ਅਤੇ ਉਨ੍ਹਾਂ ਦੀਆਂ ਬੇਨਤੀਆਂ ਸੰਭਾਲਣ ਦਾ ਤਰੀਕਾ
- ਵੈਧ ਸਹਿਮਤੀ ਲੈਣ ਦੀ ਮਹੱਤਤਾ
- ਡਾਟਾ ਉਲੰਘਣਾਵਾਂ ਦੀ ਰਿਪੋਰਟ ਅਤੇ ਪ੍ਰਬੰਧਨ ਦੀਆਂ ਪ੍ਰਕਿਰਿਆਵਾਂ
ਕਰਮਚਾਰੀਆਂ ਨੂੰ GDPR ਦੀ ਸਿਖਲਾਈ ਦੇ ਕੇ ਕਾਰੋਬਾਰ ਯਕੀਨੀ ਕਰਦੇ ਹਨ ਕਿ ਉਨ੍ਹਾਂ ਦੇ ਕਰਮਚਾਰੀ ਤਿਆਰ ਹਨ ਅਤੇ ਨਿੱਜੀ ਡਾਟਾ ਸੁਰੱਖਿਅਤ ਤੇ ਨਿਯਮਾਂ ਅਨੁਸਾਰ ਸੰਭਾਲਣ ਲਈ ਲੋੜੀਂਦਾ ਗਿਆਨ ਅਤੇ ਹੁਨਰ ਰੱਖਦੇ ਹਨ।
ਡਾਟਾ ਸੁਰੱਖਿਆ ਉਪਾਅ ਸਥਾਪਤ ਕਰਨਾ
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ ਜਨਰਲ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਰੈਗੂਲੇਸ਼ਨ (GDPR) ਪਾਲਣਾ ਯਕੀਨੀ ਕਰਨ ਵਾਸਤੇ ਮਜ਼ਬੂਤ ਡਾਟਾ ਸੁਰੱਖਿਆ ਉਪਾਅ ਸਥਾਪਤ ਕਰਨਾ ਜ਼ਰੂਰੀ ਹੈ। ਇਹ ਉਪਾਅ ਨਿੱਜੀ ਡਾਟੇ ਅਤੇ ਲੋਕਾਂ ਦੇ ਗੋਪਨੀਯਤਾ ਅਧਿਕਾਰਾਂ ਦੀ ਰੱਖਿਆ ਲਈ ਹਨ। ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਉਪਾਅ ਲਾਗੂ ਕਰਕੇ ਕਾਰੋਬਾਰ ਡਾਟਾ ਉਲੰਘਣਾ ਦਾ ਜੋਖਮ ਘਟਾ ਸਕਦੇ ਹਨ ਅਤੇ ਡਾਟਾ ਸੁਰੱਖਿਆ ਲਈ ਵਚਨਬੱਧਤਾ ਦਿਖਾ ਸਕਦੇ ਹਨ।
ਪਾਲਣਾ ਦੀ ਨਿਯਮਿਤ ਸਮੀਖਿਆ ਅਤੇ ਅੱਪਡੇਟ
GDPR ਲੋੜਾਂ ਦੀ ਲਗਾਤਾਰ ਪਾਲਣਾ ਯਕੀਨੀ ਕਰਨ ਲਈ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਆਪਣੀ ਪਾਲਣਾ ਦੀ ਨਿਯਮਿਤ ਸਮੀਖਿਆ ਅਤੇ ਅੱਪਡੇਟ ਕਰਨ। ਸਮੀਖਿਆ ਨਾਲ ਕਮੀਆਂ ਜਾਂ ਸੁਧਾਰ ਦੇ ਖੇਤਰ ਮਿਲਦੇ ਹਨ ਅਤੇ ਉਚਿਤ ਕਾਰਵਾਈ ਕੀਤੀ ਜਾ ਸਕਦੀ ਹੈ। ਇਸ ਨਾਲ ਗੈਰ-ਪਾਲਣਾ ਅਤੇ ਸੰਭਾਵਿਤ ਜੁਰਮਾਨਿਆਂ ਦਾ ਜੋਖਮ ਘਟਦਾ ਹੈ। GDPR ਦੇ ਬਦਲਾਵਾਂ ਅਤੇ ਅੱਪਡੇਟਾਂ ਦੀ ਜਾਣਕਾਰੀ ਰੱਖਣੀ ਵੀ ਜ਼ਰੂਰੀ ਹੈ ਤਾਂ ਜੋ ਨਵੇਂ ਫ਼ਰਜ਼ਾਂ ਜਾਂ ਲੋੜਾਂ ਦਾ ਪਤਾ ਹੋਵੇ।
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਦੀਆਂ ਚੁਣੌਤੀਆਂ ਅਤੇ ਵਧੀਆ ਤਰੀਕੇ
ਸਰਹੱਦ-ਪਾਰ ਡਾਟਾ ਤਬਾਦਲੇ ਸੰਭਾਲਣਾ
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ ਸਰਹੱਦ-ਪਾਰ ਡਾਟਾ ਤਬਾਦਲੇ ਸੰਭਾਲਣਾ GDPR ਪਾਲਣਾ ਦਾ ਅਹਿਮ ਹਿੱਸਾ ਹੈ। ਲੋਕਾਂ ਦੀ ਗੋਪਨੀਯਤਾ ਅਤੇ ਡਾਟਾ ਸੁਰੱਖਿਆ ਲਈ GDPR ਯੂਰਪੀ ਆਰਥਿਕ ਖੇਤਰ (EEA) ਤੋਂ ਬਾਹਰ ਨਿੱਜੀ ਡਾਟਾ ਭੇਜਣ ‘ਤੇ ਸਖ਼ਤ ਨਿਯਮ ਲਗਾਉਂਦਾ ਹੈ।
ਸਰਹੱਦ-ਪਾਰ ਡਾਟਾ ਤਬਾਦਲੇ ਢੰਗ ਨਾਲ ਕਰਨ ਲਈ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ:
ਯੋਗਤਾ ਦਾ ਮੁਲਾਂਕਣ ਕਰੋ: ਪਤਾ ਕਰੋ ਕਿ ਯੂਰਪੀ ਕਮਿਸ਼ਨ ਨੇ ਮੰਜ਼ਿਲ ਦੇਸ਼ ਨੂੰ ਯੋਗ ਮੰਨਿਆ ਹੈ ਜਾਂ ਨਹੀਂ। ਯੋਗ ਦੇਸ਼ਾਂ ਦੇ ਡਾਟਾ ਸੁਰੱਖਿਆ ਕਾਨੂੰਨ GDPR ਦੇ ਬਰਾਬਰ ਸਮਝੇ ਜਾਂਦੇ ਹਨ।
ਢੁਕਵੇਂ ਸੁਰੱਖਿਆ ਉਪਾਅ ਲਾਗੂ ਕਰੋ: ਜੇ ਮੰਜ਼ਿਲ ਦੇਸ਼ ਯੋਗ ਨਹੀਂ, ਤਾਂ ਨਿੱਜੀ ਡਾਟੇ ਦੀ ਰੱਖਿਆ ਲਈ SCCs ਜਾਂ BCRs ਵਰਗੇ ਉਪਾਅ ਲਾਗੂ ਕਰੋ।
ਸਪਸ਼ਟ ਸਹਿਮਤੀ ਲਵੋ: ਗੈਰ-ਯੋਗ ਦੇਸ਼ਾਂ ਵਿੱਚ ਨਿੱਜੀ ਡਾਟਾ ਭੇਜਣ ਲਈ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਤੋਂ ਸਪਸ਼ਟ ਸਹਿਮਤੀ ਲਵੋ।
ਤੀਜੇ ਪੱਖ ਦੇ ਤਬਾਦਲਿਆਂ ਦੀ ਨਿਗਰਾਨੀ ਕਰੋ: ਯਕੀਨੀ ਕਰੋ ਕਿ ਨਿੱਜੀ ਡਾਟਾ ਤਬਾਦਲੇ ਵਿੱਚ ਸ਼ਾਮਲ ਤੀਜੇ ਪੱਖ ਵੀ GDPR ਦੀ ਪਾਲਣਾ ਕਰਦੇ ਹਨ।
ਦਸਤਾਵੇਜ਼ ਸੰਭਾਲੋ: ਸਰਹੱਦ-ਪਾਰ ਤਬਾਦਲਿਆਂ ਦੇ ਵਿਸਤ੍ਰਿਤ ਦਸਤਾਵੇਜ਼ ਰੱਖੋ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਕਾਨੂੰਨੀ ਆਧਾਰ, ਸੁਰੱਖਿਆ ਉਪਾਅ ਅਤੇ ਸੰਬੰਧਤ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਪ੍ਰਭਾਵ ਮੁਲਾਂਕਣ ਸ਼ਾਮਲ ਹੋਣ।
ਇਨ੍ਹਾਂ ਕਦਮਾਂ ਨਾਲ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ GDPR ਅਨੁਸਾਰ ਸਰਹੱਦ-ਪਾਰ ਤਬਾਦਲੇ ਕਰ ਸਕਦੇ ਹਨ ਅਤੇ ਲੋਕਾਂ ਦੇ ਨਿੱਜੀ ਡਾਟੇ ਦੀ ਗੋਪਨੀਯਤਾ ਤੇ ਸੁਰੱਖਿਆ ਦੀ ਰੱਖਿਆ ਕਰ ਸਕਦੇ ਹਨ।
ਸਹਿਮਤੀ ਅਤੇ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੀਆਂ ਬੇਨਤੀਆਂ ਸੰਭਾਲਣਾ
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ ਸਹਿਮਤੀ ਅਤੇ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੀਆਂ ਬੇਨਤੀਆਂ ਸੰਭਾਲਣਾ GDPR ਪਾਲਣਾ ਦਾ ਅਹਿਮ ਹਿੱਸਾ ਹੈ। ਇਸਦਾ ਮਤਲਬ ਲੋਕਾਂ ਨੂੰ ਆਪਣੇ ਨਿੱਜੀ ਡਾਟੇ ‘ਤੇ ਕਾਬੂ ਦੇਣਾ ਅਤੇ GDPR ਹੇਠ ਆਪਣੇ ਅਧਿਕਾਰ ਵਰਤਣ ਦੇਣਾ ਹੈ। ਮੁੱਖ ਗੱਲਾਂ:
- ਸਹਿਮਤੀ: ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਲੋਕਾਂ ਤੋਂ ਵੈਧ ਅਤੇ ਸਪਸ਼ਟ ਸਹਿਮਤੀ ਲੈਣ। ਸਹਿਮਤੀ ਆਪਣੀ ਮਰਜ਼ੀ ਨਾਲ, ਖਾਸ, ਜਾਣਕਾਰੀ-ਅਧਾਰਿਤ ਅਤੇ ਬਿਨਾਂ ਅਸਪਸ਼ਟਤਾ ਦੇ ਹੋਵੇ।
- ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੇ ਅਧਿਕਾਰ: ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ GDPR ਹੇਠ ਦਿੱਤੇ ਅਧਿਕਾਰ ਜਾਣਨ, ਜਿਵੇਂ ਨਿੱਜੀ ਡਾਟੇ ਤੱਕ ਪਹੁੰਚ, ਇਸਨੂੰ ਠੀਕ ਕਰਨ ਅਤੇ ਮਿਟਾਉਣ ਦਾ ਹੱਕ।
- ਬੇਨਤੀਆਂ ਦਾ ਪ੍ਰਬੰਧਨ: ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੀਆਂ ਬੇਨਤੀਆਂ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਸੰਭਾਲਣ ਲਈ ਪ੍ਰਕਿਰਿਆਵਾਂ ਬਣਾਓ। ਇਸ ਵਿੱਚ ਬੇਨਤੀ ਕਰਨ ਵਾਲੇ ਦੀ ਪਛਾਣ ਦੀ ਜਾਂਚ ਅਤੇ ਨਿਰਧਾਰਤ ਸਮੇਂ ਅੰਦਰ ਜਵਾਬ ਸ਼ਾਮਲ ਹੈ।
GDPR ਦੀ ਪਾਲਣਾ ਅਤੇ ਜਿਨ੍ਹਾਂ ਲੋਕਾਂ ਦਾ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕੀਤਾ ਜਾਂਦਾ ਹੈ ਉਨ੍ਹਾਂ ਦਾ ਭਰੋਸਾ ਕਾਇਮ ਰੱਖਣ ਲਈ ਸਹਿਮਤੀ ਅਤੇ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੀਆਂ ਬੇਨਤੀਆਂ ਦੇ ਪ੍ਰਬੰਧਨ ਨੂੰ ਤਰਜੀਹ ਦਿਓ।
ਵਿਕਰੇਤਾਵਾਂ ਅਤੇ ਤੀਜੇ ਪੱਖਾਂ ਦੀ ਪਾਲਣਾ ਯਕੀਨੀ ਕਰਨਾ
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ GDPR ਪਾਲਣਾ ਹਾਸਲ ਕਰਨ ਵਾਸਤੇ ਵਿਕਰੇਤਾਵਾਂ ਅਤੇ ਤੀਜੇ ਪੱਖਾਂ ਦੀ ਪਾਲਣਾ ਯਕੀਨੀ ਕਰਨੀ ਅਹਿਮ ਹੈ। ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਅਕਸਰ ਗਾਹਕਾਂ ਦਾ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਲਈ ਵਿਕਰੇਤਾਵਾਂ ਅਤੇ ਬਾਹਰੀ ਸੇਵਾ ਦੇਣ ਵਾਲਿਆਂ ‘ਤੇ ਨਿਰਭਰ ਕਰਦੇ ਹਨ। ਇਨ੍ਹਾਂ ਨਾਲ ਮਜ਼ਬੂਤ ਇਕਰਾਰਨਾਮੇ ਕਰੋ ਤਾਂ ਜੋ ਉਹ ਵੀ GDPR ਦੀਆਂ ਲੋੜਾਂ ਮੰਨਣ। ਵਿਕਰੇਤਾ ਅਤੇ ਤੀਜੇ ਪੱਖ ਦੀ ਪਾਲਣਾ ਯਕੀਨੀ ਕਰਨ ਲਈ ਮੁੱਖ ਗੱਲਾਂ:
ਕਲਾਊਡ ਕੰਪਿਊਟਿੰਗ ਵਿੱਚ ਡਾਟਾ ਸੁਰੱਖਿਆ
ਕਲਾਊਡ ਕੰਪਿਊਟਿੰਗ ਕਈ ਕਾਰੋਬਾਰਾਂ ਦਾ ਅਹਿਮ ਹਿੱਸਾ ਬਣ ਚੁੱਕੀ ਹੈ ਅਤੇ ਵਧਾਉਣ ਦੀ ਸਮਰੱਥਾ, ਲਾਗਤ-ਬਚਤ ਅਤੇ ਲਚਕ ਵਰਗੇ ਲਾਭ ਦਿੰਦੀ ਹੈ। ਪਰ ਕਲਾਊਡ ਵਿੱਚ ਡਾਟਾ ਸੁਰੱਖਿਆ ਦੀਆਂ ਖਾਸ ਚੁਣੌਤੀਆਂ ਹਨ, ਖਾਸ ਕਰਕੇ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ। GDPR ਪਾਲਣਾ ਵਾਸਤੇ ਸੰਗਠਨਾਂ ਨੂੰ ਇਨ੍ਹਾਂ ਚੁਣੌਤੀਆਂ ਨੂੰ ਸਮਝਣਾ ਅਤੇ ਹੱਲ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ।
ਨਿਯਮਕ ਬਦਲਾਵਾਂ ਦੀ ਜਾਣਕਾਰੀ ਰੱਖਣਾ
GDPR ਦੀ ਪਾਲਣਾ ਲਈ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਨਿਯਮਕ ਬਦਲਾਵਾਂ ‘ਤੇ ਸਰਗਰਮੀ ਨਾਲ ਨਜ਼ਰ ਰੱਖਣ ਅਤੇ ਆਪਣੇ ਤਰੀਕੇ ਅਨੁਕੂਲ ਕਰਨ। ਇਹ ਈਯੂ ਦੇ ਲੋਕਾਂ ਲਈ ਖਾਸ ਤੌਰ ‘ਤੇ ਅਹਿਮ ਹੈ ਕਿਉਂਕਿ ਕਾਨੂੰਨ ਦੇ ਬਦਲਾਅ ਉਨ੍ਹਾਂ ਦੇ ਡਾਟਾ ਸੁਰੱਖਿਆ ਅਧਿਕਾਰਾਂ ਨੂੰ ਸਿੱਧਾ ਪ੍ਰਭਾਵਿਤ ਕਰਦੇ ਹਨ । ਨਿਯਮਕ ਬਦਲਾਵਾਂ ਦੀ ਜਾਣਕਾਰੀ ਰੱਖਣ ਲਈ ਰਣਨੀਤੀਆਂ:
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਦੀਆਂ ਚੁਣੌਤੀਆਂ ਅਤੇ ਵਧੀਆ ਤਰੀਕੇ। ਦੁਨੀਆ ਵਧੇਰੇ ਆਪਸ ਵਿੱਚ ਜੁੜ ਰਹੀ ਹੈ, ਇਸ ਲਈ ਯੂਰਪੀ ਸੰਘ ਤੋਂ ਬਾਹਰਲੇ ਕਾਰੋਬਾਰਾਂ ਨੂੰ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਅਤੇ ਡਾਟਾ ਗੋਪਨੀਯਤਾ ਦੀਆਂ ਵੱਖਰੀਆਂ ਚੁਣੌਤੀਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਪੈਂਦਾ ਹੈ। ਤੇਜ਼ੀ ਨਾਲ ਬਦਲਦੇ ਖਤਰਿਆਂ ਦੇ ਮਾਹੌਲ ਵਿੱਚ ਉਨ੍ਹਾਂ ਨੂੰ ਆਪਣੇ ਕੀਮਤੀ ਸਰੋਤਾਂ ਦੀ ਰੱਖਿਆ ਕਰਨੀ ਅਤੇ ਅੱਗੇ ਰਹਿਣਾ ਲੋੜੀਂਦਾ ਹੈ। simeononsecurity.com ‘ਤੇ ਅਸੀਂ ਕਾਰੋਬਾਰਾਂ ਨੂੰ ਇਨ੍ਹਾਂ ਚੁਣੌਤੀਆਂ ਨਾਲ ਨਜਿੱਠਣ ਲਈ ਮਾਹਰ ਜਾਣਕਾਰੀ ਅਤੇ ਸਰੋਤ ਦਿੰਦੇ ਹਾਂ। ਸਾਡੀ ਵੈੱਬਸਾਈਟ ਸਾਈਬਰ ਸੁਰੱਖਿਆ, ਆਟੋਮੇਸ਼ਨ ਅਤੇ ਕ੍ਰਿਪਟੋ ਸਮੇਤ ਕਈ ਵਿਸ਼ਿਆਂ ਬਾਰੇ ਜਾਣਕਾਰੀ ਦਿੰਦੀ ਹੈ। ਨਵੇਂ ਰੁਝਾਨ ਜਾਂ ਵਧੀਆ ਤਰੀਕੇ ਲੱਭਣ ਲਈ simeononsecurity.com ਤੁਹਾਡਾ ਲਾਭਦਾਇਕ ਸਰੋਤ ਹੈ। ਸੁਰੱਖਿਆ ਬਾਰੇ ਮਾਹਰ ਜਾਣਕਾਰੀ ਲੈਣ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਅੱਗੇ ਰਹਿਣ ਲਈ ਸਾਡੀ ਵੈੱਬਸਾਈਟ ਵੇਖੋ।
ਸਿੱਟਾ
ਅੱਜ ਦੇ ਵਿਸ਼ਵਵਿਆਪੀ ਡਿਜ਼ੀਟਲ ਮਾਹੌਲ ਵਿੱਚ ਕੰਮ ਕਰਨ ਵਾਲੇ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਲਈ ਜਨਰਲ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਰੈਗੂਲੇਸ਼ਨ (GDPR) ਨੂੰ ਸਮਝਣਾ ਅਤੇ ਉਸਦੀ ਪਾਲਣਾ ਕਰਨੀ ਅਹਿਮ ਹੈ। ਆਪਣੇ ਇਤਿਹਾਸ, ਮਕਸਦ ਅਤੇ ਮੁੱਖ ਸਿਧਾਂਤਾਂ ਰਾਹੀਂ GDPR ਯੂਰਪੀ ਸੰਘ ਦੇ ਲੋਕਾਂ ਦੀ ਗੋਪਨੀਯਤਾ ਅਤੇ ਅਧਿਕਾਰਾਂ ਦੀ ਰੱਖਿਆ ਕਰਦਾ ਹੈ। ਇਸਦਾ ਦਾਇਰਾ ਈਯੂ ਦੀਆਂ ਸਰਹੱਦਾਂ ਤੋਂ ਬਾਹਰ ਵੀ ਜਾਂਦਾ ਹੈ ਅਤੇ ਦੁਨੀਆ ਭਰ ਦੇ ਕਾਰੋਬਾਰਾਂ ‘ਤੇ ਅਸਰ ਪਾਉਂਦਾ ਹੈ।
GDPR ਪਾਲਣਾ ਲਈ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਨੂੰ ਕਈ ਲੋੜਾਂ ਪੂਰੀਆਂ ਕਰਨੀਆਂ ਚਾਹੀਦੀਆਂ ਹਨ, ਜਿਵੇਂ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਅਫ਼ਸਰ (DPO) ਨਿਯੁਕਤ ਕਰਨਾ, ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਲਈ ਕਾਨੂੰਨੀ ਆਧਾਰ ਤੈਅ ਕਰਨਾ, ਵੈਧ ਸਹਿਮਤੀ ਲੈਣੀ ਅਤੇ ਡਾਟਾ ਉਲੰਘਣਾਵਾਂ ਦੀ ਸੂਚਨਾ ਅਧਿਕਾਰੀਆਂ ਨੂੰ ਤੁਰੰਤ ਦੇਣੀ। ਢੁਕਵੀਂ ਸੁਰੱਖਿਆ ਯਕੀਨੀ ਕਰਨ ਲਈ ਅੰਤਰਰਾਸ਼ਟਰੀ ਡਾਟਾ ਤਬਾਦਲਿਆਂ ‘ਤੇ ਵੀ ਧਿਆਨ ਨਾਲ ਵਿਚਾਰ ਕਰਨਾ ਲੋੜੀਂਦਾ ਹੈ।
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ‘ਤੇ GDPR ਦੇ ਅਸਰ ਦੂਰ ਤੱਕ ਜਾਂਦੇ ਹਨ। ਮਾਰਕੀਟਿੰਗ ਅਤੇ ਇਸ਼ਤਿਹਾਰਬਾਜ਼ੀ ਦੀਆਂ ਪ੍ਰਥਾਵਾਂ GDPR ਦੀਆਂ ਲੋੜਾਂ ਅਨੁਸਾਰ ਹੋਣੀਆਂ ਚਾਹੀਦੀਆਂ ਹਨ ਅਤੇ ਜੋਖਮ ਪਛਾਣਨ ਤੇ ਘਟਾਉਣ ਲਈ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਪ੍ਰਭਾਵ ਮੁਲਾਂਕਣ ਕਰਨੇ ਚਾਹੀਦੇ ਹਨ। ਜਵਾਬਦੇਹੀ ਅਤੇ ਰਿਕਾਰਡ ਰੱਖਣਾ ਪਾਲਣਾ ਸਾਬਤ ਕਰਨ ਵਿੱਚ ਅਹਿਮ ਹੈ, ਜਦਕਿ ਜੁਰਮਾਨੇ ਅਤੇ ਲਾਗੂਕਰਨ ਉਲੰਘਣਾ ਰੋਕਣ ਲਈ ਹਨ।
GDPR ਦੀ ਪਾਲਣਾ ਹਾਸਲ ਕਰਨ ਅਤੇ ਕਾਇਮ ਰੱਖਣ ਲਈ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ ਨਿਯਮਿਤ ਡਾਟਾ ਆਡਿਟ ਕਰਨ, ਮਜ਼ਬੂਤ ਗੋਪਨੀਯਤਾ ਨੀਤੀਆਂ ਅਤੇ ਪ੍ਰਕਿਰਿਆਵਾਂ ਲਾਗੂ ਕਰਨ, ਕਰਮਚਾਰੀਆਂ ਨੂੰ GDPR ਸਿਧਾਂਤਾਂ ਦੀ ਸਿਖਲਾਈ ਦੇਣ, ਡਾਟਾ ਸੁਰੱਖਿਆ ਉਪਾਅ ਸਥਾਪਤ ਕਰਨ ਅਤੇ ਨਿਯਮਕ ਬਦਲਾਵਾਂ ਦੀ ਜਾਣਕਾਰੀ ਰੱਖਣ।
ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰਾਂ ਨੂੰ ਸਰਹੱਦ-ਪਾਰ ਡਾਟਾ ਤਬਾਦਲੇ, ਸਹਿਮਤੀ ਅਤੇ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਦੀਆਂ ਬੇਨਤੀਆਂ, ਵਿਕਰੇਤਾਵਾਂ ਅਤੇ ਤੀਜੇ ਪੱਖਾਂ ਦੀ ਪਾਲਣਾ, ਕਲਾਊਡ ਕੰਪਿਊਟਿੰਗ ਵਿੱਚ ਡਾਟਾ ਸੁਰੱਖਿਆ ਅਤੇ ਬਦਲਦੇ ਨਿਯਮਾਂ ਨਾਲ ਜੁੜੇ ਰਹਿਣ ਵਰਗੀਆਂ ਚੁਣੌਤੀਆਂ ਵੀ ਹਨ। ਵਧੀਆ ਤਰੀਕੇ ਅਪਣਾ ਕੇ ਅਤੇ ਮਾਹਰ ਮਾਰਗਦਰਸ਼ਨ ਲੈ ਕੇ ਉਹ ਇਨ੍ਹਾਂ ਚੁਣੌਤੀਆਂ ‘ਤੇ ਕਾਬੂ ਪਾ ਸਕਦੇ ਹਨ ਅਤੇ ਈਯੂ ਗਾਹਕਾਂ ਦਾ ਭਰੋਸਾ ਜਿੱਤ ਸਕਦੇ ਹਨ।
ਕੁੱਲ ਮਿਲਾ ਕੇ GDPR ਡਾਟਾ ਸੁਰੱਖਿਆ ਨਿਯਮਾਂ ਵਿੱਚ ਵੱਡਾ ਬਦਲਾਅ ਹੈ ਜੋ ਗੋਪਨੀਯਤਾ ਅਤੇ ਵਿਅਕਤੀਗਤ ਅਧਿਕਾਰਾਂ ਨੂੰ ਮਹੱਤਵ ਦਿੰਦਾ ਹੈ। ਵਿਸ਼ਵਵਿਆਪੀ ਡਿਜ਼ੀਟਲ ਮਾਹੌਲ ਦੀਆਂ ਜਟਿਲਤਾਵਾਂ ਸੰਭਾਲਣ ਅਤੇ ਈਯੂ ਗਾਹਕਾਂ ਦਾ ਭਰੋਸਾ ਜਿੱਤਣ ਲਈ ਗੈਰ-ਈਯੂ ਕਾਰੋਬਾਰ GDPR ਨੂੰ ਸਰਗਰਮੀ ਨਾਲ ਸਮਝਣ ਅਤੇ ਉਸਦੀ ਪਾਲਣਾ ਕਰਨ।
ਅਕਸਰ ਪੁੱਛੇ ਜਾਂਦੇ ਸਵਾਲ
GDPR ਦਾ ਮਕਸਦ ਕੀ ਹੈ?
GDPR ਦਾ ਮਕਸਦ ਯੂਰਪੀ ਸੰਘ (ਈਯੂ) ਦੇ ਲੋਕਾਂ ਦੀ ਗੋਪਨੀਯਤਾ ਅਤੇ ਨਿੱਜੀ ਡਾਟੇ ਦੀ ਰੱਖਿਆ ਕਰਨਾ ਅਤੇ ਉਨ੍ਹਾਂ ਦੇ ਨਿੱਜੀ ਡਾਟੇ ਦੀ ਪ੍ਰੋਸੈਸਿੰਗ ਤੇ ਤਬਾਦਲੇ ਨੂੰ ਨਿਯਮਤ ਕਰਨਾ ਹੈ।
GDPR ਕਿਸ ‘ਤੇ ਲਾਗੂ ਹੁੰਦਾ ਹੈ?
GDPR ਹਰ ਉਸ ਸੰਗਠਨ ‘ਤੇ ਲਾਗੂ ਹੁੰਦਾ ਹੈ ਜੋ ਈਯੂ ਦੇ ਲੋਕਾਂ ਦਾ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਦਾ ਹੈ, ਭਾਵੇਂ ਸੰਗਠਨ ਕਿੱਥੇ ਵੀ ਸਥਿਤ ਹੋਵੇ।
GDPR ਦੇ ਮੁੱਖ ਸਿਧਾਂਤ ਕੀ ਹਨ?
ਮੁੱਖ ਸਿਧਾਂਤ ਹਨ ਨਿੱਜੀ ਡਾਟੇ ਦੀ ਕਾਨੂੰਨੀ, ਨਿਰਪੱਖ ਅਤੇ ਪਾਰਦਰਸ਼ੀ ਪ੍ਰੋਸੈਸਿੰਗ; ਮਕਸਦ ਦੀ ਸੀਮਾ; ਡਾਟਾ ਘੱਟੋ-ਘੱਟ ਰੱਖਣਾ; ਸਹੀਪਣ; ਸੰਭਾਲ ਦੀ ਸਮਾਂ-ਸੀਮਾ; ਅਖੰਡਤਾ ਅਤੇ ਗੋਪਨੀਯਤਾ; ਅਤੇ ਜਵਾਬਦੇਹੀ।
ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਅਫ਼ਸਰ (DPO) ਕੌਣ ਹੁੰਦਾ ਹੈ?
ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਅਫ਼ਸਰ (DPO) ਸੰਗਠਨ ਵੱਲੋਂ ਨਿਯੁਕਤ ਵਿਅਕਤੀ ਹੁੰਦਾ ਹੈ ਜੋ GDPR ਪਾਲਣਾ ਯਕੀਨੀ ਕਰਦਾ ਹੈ ਅਤੇ ਡਾਟਾ ਵਿਸ਼ਿਆਂ ਤੇ ਨਿਗਰਾਨੀ ਅਥਾਰਟੀਆਂ ਲਈ ਸੰਪਰਕ ਵਿਅਕਤੀ ਬਣਦਾ ਹੈ।
GDPR ਹੇਠ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਦਾ ਕਾਨੂੰਨੀ ਆਧਾਰ ਕੀ ਹੈ?
ਕਾਨੂੰਨੀ ਆਧਾਰਾਂ ਵਿੱਚ ਸਹਿਮਤੀ, ਇਕਰਾਰਨਾਮਾ ਪੂਰਾ ਕਰਨਾ, ਕਾਨੂੰਨੀ ਜ਼ਿੰਮੇਵਾਰੀ, ਜੀਵਨ-ਮਹੱਤਵਪੂਰਨ ਹਿੱਤ, ਜਨਤਕ ਕੰਮ ਅਤੇ ਜਾਇਜ਼ ਹਿੱਤ ਸ਼ਾਮਲ ਹਨ।
GDPR ਦੀ ਪਾਲਣਾ ਨਾ ਕਰਨ ‘ਤੇ ਕੀ ਜੁਰਮਾਨੇ ਹੋ ਸਕਦੇ ਹਨ?
ਜੁਰਮਾਨੇ ਵੱਡੇ ਹੋ ਸਕਦੇ ਹਨ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ €20 ਮਿਲੀਅਨ ਜਾਂ ਵਿਸ਼ਵਵਿਆਪੀ ਸਾਲਾਨਾ ਕਾਰੋਬਾਰੀ ਆਮਦਨ ਦਾ 4% ਤੱਕ ਜੁਰਮਾਨਾ ਸ਼ਾਮਲ ਹੈ, ਜੋ ਵੀ ਵੱਧ ਹੋਵੇ।
Related Posts